Сегодня 18 ноября 2026
18+
MWC 2018 2018 Computex IFA 2018


реклама
Новости Software

В Nginx нашли две критические дыры — хакеры могут захватить сервер без пароля

Исследователи в области информационной безопасности из Wiz Research, Ikotas Labs, Metnir, Rapid7 и Xint независимо друг от друга обнаружили две критические уязвимости в популярном открытом веб-сервере Nginx, которые позволяют хакерам удалённо выполнять произвольный код без авторизации. Обе ошибки связаны с обработкой HTTP/2 и получили оценку 9,2 балла по шкале CVSS 4.0. Под угрозой оказались серверы, обслуживающие сайты, веб-приложения и API.


 Источник изображения: AI

Источник изображения: AI

Nginx — это популярное программное обеспечение с открытым исходным кодом, которое работает как веб-сервер и обратный прокси-сервер. Найденные уязвимости получили идентификаторы CVE-2026-123633 и CVE-2026-123007. Первая связана с ошибкой управления памятью типа use-after-free, при которой сервер освобождает область памяти, которая ещё используется при обработке запроса. Вторая возникает из-за переполнения целочисленного значения при управлении потоком данных HTTP/2, приводя к некорректным операциям с памятью.
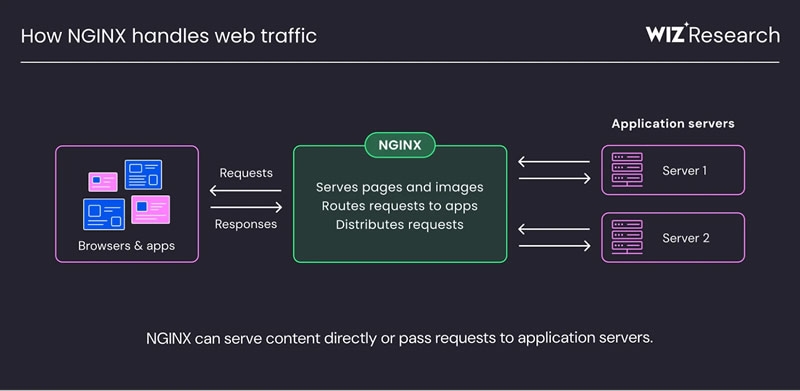
 Источник изображения: wiz.io

Источник изображения: wiz.io

Особую опасность представляет тот факт, что уязвимости находятся непосредственно в Nginx, поэтому для атаки не требуется наличие ошибок в коде самого сайта или приложения. Исследователи подтвердили возможность выполнения кода даже на сервере, который просто раздаёт статические файлы, без дополнительных модулей и серверной части приложения. Получив доступ, злоумышленник может похитить конфиденциальные данные, изменить содержимое сайтов или нарушить работу сервисов.
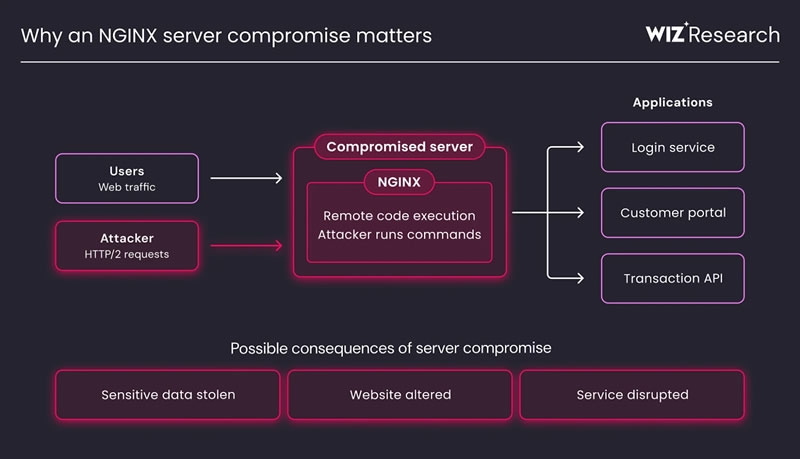
 Источник изображения: wiz.io

Источник изображения: wiz.io

CVE-2026-123007 присутствует в коде Nginx начиная с версии 1.9.5, выпущенной в 2015 году. Таким образом, она оставалась незамеченной более десяти лет. Для обнаружения уязвимостей Wiz Research использовала собственную платформу Wiz Atlas, а также Gemini 4 Carbon и ChatGPT 5.6 Sol для проверки последствий эксплуатации. Исследователи подтвердили возможность удалённого выполнения кода и подготовили тестовые эксплойты, которые пока не планируют публиковать.

Компания F5, отвечающая за разработку Nginx, уже подготовила исправления. Для Nginx Open Source обе уязвимости устранены в версиях 1.30.7 и 1.31.9. Для Nginx Plus также выпущены исправленные версии: 37.0.7.1 и 37.2.0.1 для CVE-2026-123633, а также 37.0.8.1 и 37.3.0.1 для CVE-2026-123007.

Было интересно? Скажите об этом Google, чтобы чаще получать ссылки на наши новости про вирусы

Источник:

Если вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
Материалы по теме

window-new
Soft
Hard
Тренды 🔥
В Nginx нашли две критические дыры — хакеры могут захватить сервер без пароля 11 мин.
Хакеры поставили Nvidia на счётчик и грозят утечкой данных — но доказательств взлома нет 23 мин.
«Уже знаю, во что буду играть завтра»: Devolver устроила бесплатную раздачу конкурента GTA VI для тех, кто удалит GTA VI 2 ч.
Nvidia скопировала баг AMD: драйверы GeForce тоже начали чрезмерно нагружать SSD 2 ч.
«Проект Гриффиндор»: стало известно о секретном плане Meta по вовлечению школьников в Instagram 2 ч.
«Вкус будущего»: эксперты Digital Foundry остались впечатлены графикой GTA VI, но не производительностью 3 ч.
OpenAI GPT-6 Cyber взломала iPhone и практически все остальные устройства Apple 4 ч.
Sony подтвердила прошивку, которая нужна для GTA VI на PS5 — пираты пока отстают 6 ч.
Huawei похвасталась, что число пользователей HarmonyOS превысило 100 млн 6 ч.
В «Яндекс 360» для бизнеса появилась поддержка плагинов — они позволяют расширить возможности виртуального офиса 7 ч.
Инженеры угрожают новому руководству Nvidia увольнениями, если Хуанг не вернётся на пост гендира 18 мин.
Даже удвоение прибыли не спасло Nvidia: акции компании снова пошли вниз, потянув за собой весь ИИ-сектор 51 мин.
Arista представила обновление платформ R4 и оптическое оборудование для распределённых ИИ-систем 55 мин.
Золото, титан, крокодил и эмаль: российская Caviar выпустила коллекцию люксовых гаджетов в стиле GTA VI 2 ч.
США пытаются ещё сильнее ограничить экспорт ASML в Китай — Нидерланды против 2 ч.
AMD проведёт презентацию на CES 2027 — в анонсе усмотрели намёки на Ryzen с Zen 6 или новые Radeon 2 ч.
Замедление гонки ИИ продержалось не долго — и не ударило по Nvidia и AMD 2 ч.
TCL придумала, как избавить OLED-мониторы от выгорания без выключения экрана — и заодно сделать их дешевле 4 ч.
Мини ПК на Nvidia по цене от $4399: стартовали продажи систем RTX Spark на Windows для локального ИИ 5 ч.
Everspin и JEDEC разрабатывают стандарт для MRAM, чтобы сделать её массовой 5 ч.