



 MWC 2018
 2018
 Computex

 IFA 2018



Исследователи в области кибербезопасности обнаружили новый метод взлома Android, который позволяет злоумышленникам получать доступ к конфиденциальным данным, обходя систему аутентификации. Атака, получившая название TapTrap, использует нестандартную анимацию интерфейса, создавая расхождение между тем, что видит пользователь, и тем, что на самом деле происходит на экране.






Источник изображения: IndiaBlue Photos/Unsplash
В отличие от традиционных методов перехвата нажатий (tapjacking), TapTrap работает даже с приложениями, не имеющими никаких разрешений. Злоумышленники могут запускать прозрачные системные окна, маскируя их под обычные элементы интерфейса. Пользователь, думая, что взаимодействует с безобидным приложением, на самом деле нажимает на невидимые кнопки, которые могут, например, предоставить доступ к камере или сбросить устройство к заводским настройкам.
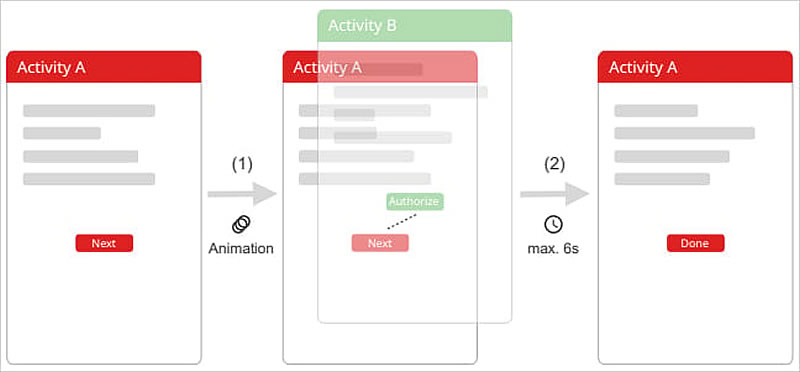
Источник изображения: bleepingcomputer.com
Суть атаки заключается в манипуляции системными анимациями Android. Вредоносное приложение может запускать важные системные окна, такие как запросы разрешений или настройки, с почти нулевой прозрачностью. По словам исследователей, ключевая особенность TapTrap — использование анимации, которая делает целевое окно практически невидимым. Этого можно добиться, задав начальную и конечную прозрачность на уровне 0,01 (на Android прозрачность задаётся в числах от 0 до 255). Дополнительно злоумышленники могут масштабировать интерфейс, увеличивая, например, кнопку подтверждения на весь экран, чтобы повысить вероятность нажатия.
Разработчиками смоделированной атаки являются исследователи из Венского технического университета и Университета Байройта Филипп Бир (Philipp Beer), Марко Скуарчина (Marco Squarcina) и другие. Они уже опубликовали техническое описание уязвимости и собираются представить свои выводы на симпозиуме по безопасности USENIX в следующем месяце.
Проверив около 100 000 приложений из Google Play, исследователи выяснили, что 76 % из них уязвимы к TapTrap. Проблема сохраняется даже в Android 16, как подтвердил Скуарчина, протестировавший атаку на Google Pixel 8a. Разработчики мобильной операционной системы GrapheneOS, ориентированной на безопасность операционной системы, также подтвердили уязвимость и пообещали исправить её в следующем обновлении.
Представитель Google по запросу издания Bleeping Computer заявил, что компания работает над устранением проблемы и готовит патч, закрывающий уязвимость. Однако сроки выхода обновления неизвестны.
Источник:


