


Опрос
|
реклама
Быстрый переход
Хакеры подсадили троян в одну из самых скачиваемых библиотек JavaScript
31.03.2026 [20:45],
Анжелла Марина
Хакерам удалось скомпрометировать аккаунт ведущего разработчика библиотеки Axios в реестре npm и опубликовать две вредоносные версии пакета, распространявшие кроссплатформенный троян удалённого доступа. Заражённые релизы axios@1.14.1 и axios@0.30.4 были доступны для загрузки в течение двух-трёх часов. Эксперты по безопасности рекомендуют считать скомпрометированными все системы, на которых выполнялась установка этих версий. 
Источник изображения: AI По сообщению Tom's Hardware, атака зафиксирована 30 марта и была реализована через скрытую зависимость plain-crypto-js@4.2.1, представляющую из себя поддельный пакет, замаскированный под легитимную библиотеку CryptoJS, реализующую набор стандартных криптографических алгоритмов на JavaScript. При установке был запущен сценарий, который загружал вирус, адаптированный под операционные системы macOS, Windows и Linux. По данным аналитиков StepSecurity, вредоносный код связывался с управляющим сервером (sfrclak.com) всего через 1,1 секунды после начала установки npm-пакета. На macOS троян сохранялся в /Library/Caches/com.apple.act.mond, на Windows — копировал PowerShell в %PROGRAMDATA%\wt.exe, на Linux — загружал Python-версию RAT в /tmp/ld.py. Отмечается, что поскольку данную библиотеку скачивают около 100 млн раз в неделю, инцидент создал угрозу для огромной аудитории. Заражённые версии пробыли в открытом доступе примерно три часа, после чего администрация npm удалила их и заблокировала вредоносную зависимость. Эти релизы публиковались в обход стандартного конвейера CI/CD, поэтому они так и не появились в официальном репозитории Axios на GitHub. Крупные IT-компании, включая Snyk, Wiz и Vercel, выпустили предупреждения с рекомендацией считать пострадавшие машины полностью скомпрометированными и немедленно сменить все учётные данные. Атаки нулевого дня заставили Google и Apple экстренно обновить ПО
13.12.2025 [07:37],
Анжелла Марина
Google и Apple выпустили экстренные обновления программного обеспечения после обнаружения атак, в которых использовались уязвимости нулевого дня. Обновления предназначены для защиты широкого круга пользователей от хакерской кампании, целью которой, как сообщает TechCrunch, в первую очередь стали конкретные лица, использующие уязвимые версии устройств и приложений. 
Источник изображения: Vladimir Fedotov/Unsplash Google выпустила патчи для нескольких уязвимостей в своём браузере Chrome, отметив, что одна из них уже активно эксплуатировалась злоумышленниками. Компания изначально не предоставила деталей, но в пятницу обновила информацию, указав, что уязвимость была обнаружена совместно командой безопасности Apple (Apple Security Engineering) и группой анализа угроз Google (Google Threat Analysis Group). Последняя специализируется на расследовании деятельности хакеров, поддерживаемых государствами и производителями шпионского ПО. Параллельно Apple выпустила пакеты обновлений для своих продуктов: iPhone, iPad, компьютеров Mac, гарнитуры Vision Pro, приставки Apple TV, умных часов Apple Watch и браузера Safari. В бюллетене безопасности для iPhone и iPad компания сообщила об устранении двух ошибок. Представители Apple заявили, что им известно, что данная проблема могла быть использована «в чрезвычайно изощрённой атаке против конкретных целевых лиц», использующих устройства ниже версии iOS 26. Такая формулировка со стороны Apple обычно означает, что компания признаёт факт целевых атак на своих пользователей с использованием уязвимостей нулевого дня. Часто подобные атаки исходят от групп, например, NSO Group или Paragon Solutions, действующих при поддержке государственных структур, оказывающих давление на журналистов и правозащитников. В Google Play устранили 77 опасных приложений — их скачали 19 млн раз
25.08.2025 [23:42],
Анжелла Марина
Семьдесят семь вредоносных приложений для Android с совокупным числом установок свыше 19 миллионов были обнаружены в Google Play и впоследствии удалены. Угроза была выявлена специалистами исследовательской группы Zscaler ThreatLabs в ходе анализа новой волны заражений, связанной с банковским трояном Anatsa (известным также как Tea Bot). 
Источник изображения: Tofan Teodor/Unsplash Анализ показал, что более 66 % вредоносных приложений содержали компоненты adware, однако наиболее распространённым типом вредоносного ПО стал троян Joker, обнаруженный почти в 25-% проверенных приложений, пишет издание BleepingComputer. После установки Joker получает доступ к чтению и отправке SMS, может делать скриншоты, совершать звонки, копировать списки контактов, собирать данные об устройстве и автоматически подключать платные подписки. 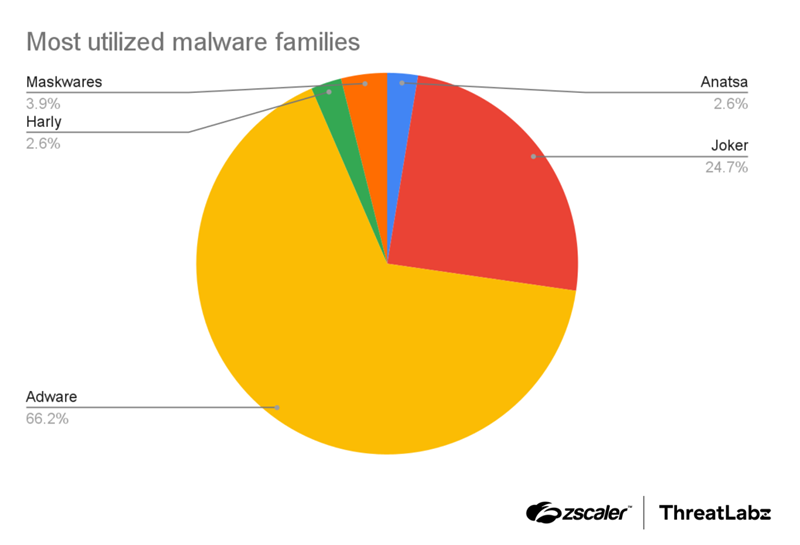
Источник изображения: Zscaler ThreatLabs Часть приложений относилась к категории maskware — вредоносов, маскирующихся под легитимные приложения, которые внешне работают как заявлено, но в фоновом режиме похищают учётные данные, банковскую информацию, данные о местоположении и SMS, а также могут загружать дополнительные вредоносные модули. Исследователи Zscaler также обнаружили вариант трояна Joker под названием Harly, который, в отличие от классического Joker, не загружает вредоносный код с сервера, а хранит его внутри APK в зашифрованном виде — например, в ресурсах или нативной библиотеке. Это позволяет обходить проверку Google Play. Согласно отчёту компании Human Security, Harly маскируется под популярные приложения — игры, обои, фонарики и редакторы фото — и уже успел проникнуть в магазин с десятками подобных загрузок. Последняя версия трояна Anatsa расширила список целевых приложений: теперь он атакует 831 банковское и криптовалютное приложение, тогда как ранее их число составляло 650. При этом злоумышленники использовали приложение Document Reader – File Manager в качестве приманки: после установки оно загружает вредоносный модуль Anatsa, обходя проверку кода. Для маскировки Anatsa использует битые APK-архивы, что нарушает статический анализ, а также шифрование строк на основе DES в режиме выполнения, обнаружение эмуляторов и регулярную смену имён пакетов и хешей. Троян злоупотребляет разрешениями службы доступности (Accessibility Service), автоматически предоставляя себе расширенные привилегии. Он загружает фишинговые формы со своего сервера для более чем 831 сервиса, включая приложения из Германии и Южной Кореи, и оснащён модулем кейлоггера для сбора произвольных данных. Исследователь Zscaler Химаншу Шарма (Himanshu Sharma) отметил, что команда ThreatLabz зафиксировала резкий рост числа приложений с рекламным ПО в Google Play на фоне активности таких угроз, как Joker, Harly и банковские трояны, в то время как количество вредоносов вроде Facestealer и Coper, напротив, снизилось. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







