


Опрос
|
реклама
Быстрый переход
Защиту Microsoft Secure Boot взломали десять лет назад, но заметили это только сейчас
15.07.2026 [15:18],
Павел Котов
Microsoft 14 лет назад предложила защитить Windows от буткитов — средств заражения ОС через прошивку материнской платы — при помощи технологии Secure Boot, которую вскоре переняла и Linux. На практике, однако, эта защита оказалась неэффективной: эксперты ESET обнаружили 11 скомпрометированных загрузочных компонентов, которые оставались подписанными Microsoft. 
Источник изображения: welivesecurity.com Эти компоненты известны как shim («прослойки»), и предназначаются они для работы Secure Boot на компьютерах под управлением Linux. Несколько старых, забытых экземпляров злоумышленники могут использовать для обхода защиты UEFI (Unified Extensible Firmware Interface) на материнской плате ПК. Проблема возникла из-за того, что контролирующая подписание shim компания Microsoft не потрудилась своевременно отозвать экземпляры, в которых возникли уязвимости. Угроза распространяется на Windows и Linux, потому что shim могут устанавливаться на машины под управлением обеих систем — гипотетический злоумышленник может установить на материнскую плату вредоносный компонент, который запускается на ранней стадии процесса загрузки и продолжает работать после переустановки ОС или замены системного диска. Проблема в том, подчёркивают в ESET, что для обхода защиты UEFI Secure Boot не требуется никакой новой уязвимости — «только копия старого, всё ещё доверенного и не отозванного бинарного файла shim и базовое понимание работы shim UEFI». Некоторые из 11 экземпляров использовались разработчиками дистрибутивов Linux, в том числе Redhat, OpenSuse и Oracle, а также разработчиками ПО, в том числе PC-Doctor и даже организатором выпускных экзаменов в Финляндии. Если Secure Boot взаимодействует с Windows напрямую, то shim подписываются только Microsoft, которая должна их и отзывать. Эти механизмы реализованы с помощью двух баз данных: в базе db перечислены все разрешённые сертификаты подписи и хеши Authenticode; в базе dbx — те, которым больше не доверяют. Но, поскольку размер последней составляет всего 32 кбайт, то в Microsoft решили указывать не хеши, а номера версий компонентов. Чтобы не хранить огромный список запрещённых файлов, был введён механизм минимальной допустимой версии (SBAT). Современные shim могут проверять собственную версию и версии всех загружаемых компонентов, отказываясь запускать слишком старые. Обнаруженная экспертами ESET проблема в том, что многие из них были созданы до появления этих механизмов или содержали иные известные уязвимости — Microsoft же годами не отзывала их, и UEFI продолжали считать их доверенными. Проблему удалось решить в последних обновлениях. В случае Windows 11 оно вышло только в июне. В случае Linux всё немного сложнее, потому что дистрибутивы разрабатывают несколько поставщиков — рекомендуется обращаться к ним: актуальные статусы отозванных shim доступны при запуске скрипта «uefi-dbx-audit». Microsoft запустит второй этап обновления Secure Boot для 1,6 млрд пользователей Windows в мае
03.05.2026 [12:03],
Дмитрий Федоров
Microsoft выпустит второй этап обновления сертификатов Secure Boot для 1,6 млрд пользователей Windows: на устройствах с Windows 10 — 13 мая, на Windows 11 — 16 мая. Приложение Windows Security начнёт показывать жёлтые и красные предупреждения о состоянии сертификатов. Корневые сертификаты Secure Boot не менялись с 2011 года, а старые начнут истекать в июне, и без обновления защита устройств ослабнет. 
Источник изображения: BoliviaInteligente / unsplash.com После запуска второго этапа в разделе Device Security → Secure Boot приложения Windows Security к значкам добавятся системные уведомления о состоянии сертификата: жёлтое предупредительное, когда от пользователя требуется действие, и красное критическое, когда автоматическое обновление уже не поможет. На первом этапе обновлений, который стартовал в апреле 2026 года, в этом разделе появились значки, показывающие состояние сертификата зелёным или жёлтым, причём жёлтый можно вернуть к зелёному кнопкой «отклонить». При красном состоянии пользователю предлагается вариант I accept the risks, don't remind me. После его выбора Windows Update возвращает значки к зелёному и больше не показывает никаких уведомлений. Secure Boot — это встроенная в Windows проверка при загрузке, которая следит, чтобы операционная система (ОС) не была скомпрометирована, и запускался только проверенный код. Прежние сертификаты этой проверки начнут истекать в июне 2026 года, и новые нужно успеть установить до этого срока. Иначе, как предупреждает Microsoft, защита от появляющихся угроз окажется ограниченной, и могут пострадать функции, которые опираются на проверку Secure Boot. К ним относятся усиленный режим BitLocker — встроенного в Windows шифрования диска — и установка второй ОС рядом с Windows (например, Linux) через сторонние загрузчики. Первое обновление статуса появилось в апреле, и Microsoft тогда же чётко обозначила, что начнёт ужесточать предупреждения для пользователей на ПК без новых сертификатов по мере приближения июньского срока. Это ужесточение стартует в этом месяце. «Большинство устройств Windows получит обновлённые сертификаты автоматически, — заявляет Microsoft, — а многие OEM-производители выпустят обновления прошивки при необходимости. Если устройство своевременно получает эти обновления, оно сохраняет полный набор защиты, для которого предназначен Secure Boot». Microsoft спасёт старые ПК от просроченных сертификатов Secure Boot, незаметно обновив их в Windows 11
10.02.2026 [23:14],
Николай Хижняк
Microsoft автоматически заменит сертификаты безопасности на уровне загрузки на устройствах Windows до истечения срока их действия в конце этого года. Согласно сообщению в блоге Microsoft, новые сертификаты Secure Boot будут распространяться в рамках регулярных обновлений операционной системы Windows 11. 
Источник изображения: Microsoft Функция Secure Boot была представлена в 2011 году для защиты систем от любых несанкционированных изменений в процессе загрузки, позже став одним из требований к оборудованию для Windows 11. Спустя 15 лет срок действия сертификатов Secure Boot истечёт в период с июня по октябрь 2026 года. Новая партия сертификатов была выпущена в 2023 году и уже поставляется со многими новыми устройствами на базе Windows, проданными с 2024 года, но более старое оборудование потребует обновления. «По мере развития криптографической безопасности сертификаты и ключи необходимо периодически обновлять для поддержания надежной защиты. Удаление старых сертификатов и внедрение новых — это стандартная отраслевая практика, которая помогает предотвратить превращение устаревших учётных данных в уязвимое место и обеспечивает соответствие платформ современным требованиям безопасности», — сообщил представитель Microsoft Нуно Коста (Nuno Costa) в блоге компании. Коста говорит, что хотя ПК «продолжат нормально функционировать» с просроченным сертификатом, их уровень безопасности «ухудшится», что может ограничить будущие обновления на уровне загрузки и вызвать проблемы совместимости с новым оборудованием или программным обеспечением. Новые сертификаты Secure Boot начали распространяться с обновлением Windows 11 KB5074109 в прошлом месяце. Новые сертификаты будут установлены автоматически и не потребуют дополнительных действий от подавляющего большинства пользователей Windows 11. Microsoft заявляет, что некоторые специализированные системы, такие как серверы или устройства IoT, могут проходить через другие процессы обновления и что для «некоторой части устройств» может потребоваться отдельное обновление прошивки от сторонних производителей. Петя вернулся: обнаружен опасный вирус-вымогатель HybridPetya, который обходит UEFI Secure Boot
13.09.2025 [19:28],
Павел Котов
Эксперты компании ESET обнаружили новый вирус-вымогатель, которому присвоили название HybridPetya — он напоминает уже известные варианты Petya/NotPetya, но при этом обладает способностью обходить механизм безопасной загрузки в системах с UEFI, эксплуатируя уже исправленную в этом году уязвимость. 
Источник изображений: welivesecurity.com Образцы HybridPetya были загружены на платформу VirusTotal в феврале 2025 года. Вирус устанавливает вредоносное приложение в системный раздел EFI. Установщик вносит изменения в загрузчик UEFI, чтобы внедрить буткит. Это вызывает «синий экран смерти» (BSoD) — сбой в системе гарантирует, что после перезагрузки буткит автоматически запустится, и начнётся процесс шифрования. Вирус включает в себя два компонента: установщик и буткит, то есть вредонос, который исполняется ещё до загрузки операционной системы. Буткит отвечает за загрузку конфигурации и проверяет статус шифрования, который может принимать три значения:
Если значение равно «0», буткит меняет его на «1» и шифрует файл «\EFI\Microsoft\Boot\verify» алгоритмом Salsa20, используя указанные в конфигурации ключ и одноразовый код. Он также создаёт файл «\EFI\Microsoft\Boot\counter» в системном разделе EFI, после чего шифрует файл Master File Table (MFT), содержащий метаданные всех файлов в разделе формата NTFS, а затем и остальные данные всех разделов NTFS; файл «counter» используется для отслеживания уже зашифрованных кластеров диска. В это время пользователю выводится имитация экрана CHKDSK — у жертвы создаётся иллюзия, что система исправляет ошибки на диске. 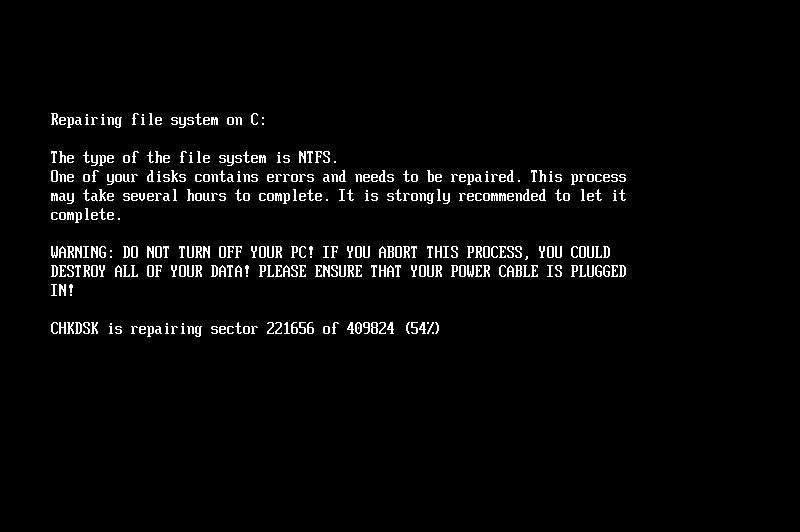
Имитация экрана CHKDSK Если буткит обнаруживает, что диск зашифрован, то есть статус шифрования равен «1», он выводит жертве сообщение с требованием выкупа — $1000 в биткоинах на указанный адрес кошелька. Сейчас кошелёк пуст, хотя с февраля по май 2025 года на него поступили $183,32. На том же экране есть поле для ввода ключа, который жертва покупает у оператора вируса. Если его ввести, буткит пытается расшифровать файл «\EFI\Microsoft\Boot\verify»; если указан правильный ключ, статусу шифрования присваивается значение «2», и начинается расшифровка; на первом этапе считывается содержимое файла «\EFI\Microsoft\Boot\counter». Когда количество расшифрованных кластеров достигает значения из файла «counter», процесс расшифровки останавливается; при расшифровке файла MFT показывается текущий статус всего процесса. На этапе расшифровки также из созданных ранее резервных копий восстанавливаются легитимные загрузчики: «\EFI\Boot\bootx64.efi» и «\EFI\Microsoft\Boot\bootmgfw.efi». По окончании процесса жертве предлагают перезагрузить компьютер. 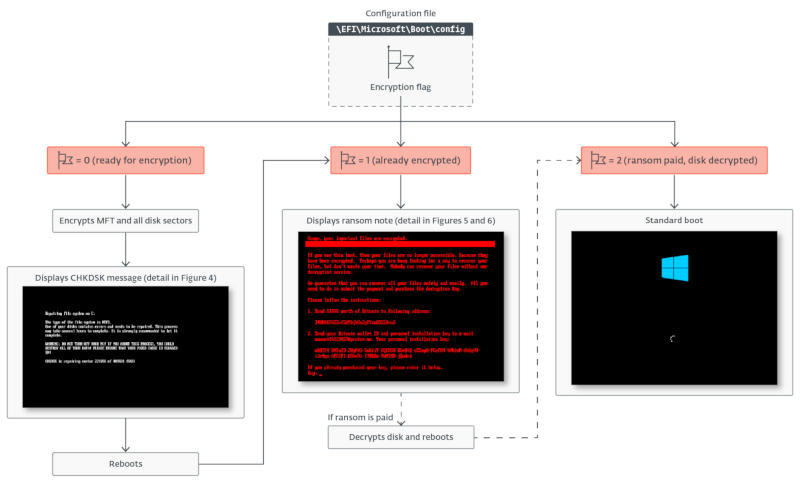
Схема работы HybridPetya Некоторые варианты HybridPetya эксплуатируют уязвимость CVE-2024-7344 (рейтинг 6,7 из 10) в приложении Reloader UEFI (файл «reloader.efi»), позволяющую запускать удалённое выполнение кода в обход безопасной загрузки. Для маскировки буткит переименовывает файл приложения в «bootmgfw.efi» и загружает файл «cloak.dat» с зашифрованным XOR кодом буткита. Когда во время загрузки запускается переименованный в «bootmgfw.efi» файл, он ищет «cloak.dat» в системном разделе EFI и «загружает из него встроенное приложение UEFI крайне небезопасным способом, полностью игнорируя все проверки целостности, тем самым обходя UEFI Secure Boot», отметили в ESET. Microsoft закрыла эту уязвимость в январе 2025 года. В отличие от варианта NotPetya, который просто уничтожает данные, HybridPetya позволяет их восстановить: заплатив выкуп, жертва получает от оператора уникальный ключ, на основе которого формируется ключ для расшифровки данных. Свидетельств того, что HybridPetya использовался на практике, экспертам ESET обнаружить не удалось — есть версия, что это исследовательский проект, не имеющий цели заработка на противоправной деятельности. Тем не менее, его появление свидетельствует, что обойти UEFI Secure Boot не просто возможно — такие средства распространяются и становятся всё более привлекательными как для исследователей, так и для злоумышленников, заключили в ESET. Ошибка в прошивке UEFI ставит под угрозу безопасную загрузку Windows, но уже вышло обновление
12.06.2025 [06:40],
Анжелла Марина
Исследователи из компании Binarly обнаружили опасную уязвимость в механизме безопасной загрузки (Secure Boot), которая позволяет злоумышленникам отключать защиту и запускать вредоносный код до загрузки операционной системы. Проблема, получившая идентификатор CVE-2025-3052, связана с подписанным UEFI-модулем, используемым для обновления BIOS. 
Источник изображения: Muha Ajjan / Unsplash Уязвимость затрагивает модуль, изначально разработанный для защищённых устройств DT Research, но подписанный доверенным сертификатом Microsoft UEFI CA 2011. Поскольку этот сертификат используется в большинстве современных систем, включая загрузчик Linux shim (маленький, но важный компонент загрузочного процесса), уязвимый код может выполняться на огромном количестве компьютеров, отмечает HotHardware. Проблема возникает из-за некорректной обработки переменной NVRAM с именем IhisiParamBuffer. Модуль использует её содержимое как указатель памяти без проверки, позволяя атакующему получить контроль над памятью и полностью отключить протокол Secure Boot. Это открывает путь для скрытых буткитов (вредоносные программы, модифицирующие загрузочный сектор), которые работают на уровне прошивки и остаются невидимыми для антивирусов и систем мониторинга. 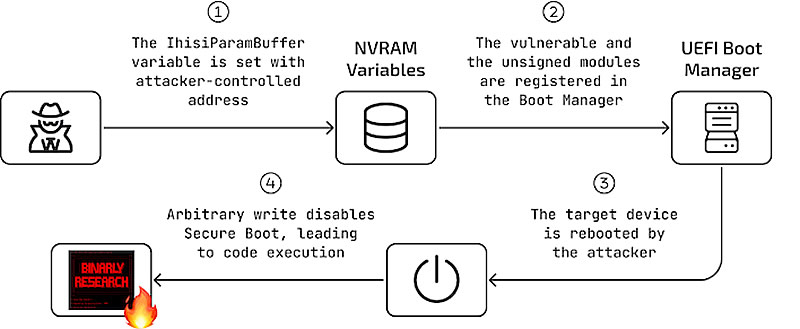
Источник изображения: Binarly По данным Binarly, уязвимость затронула не только один модуль. Microsoft в ходе совместного исследования выявила как минимум 14 проблемных компонентов. Однако всё не так плохо, ибо уже вышло исправление в рамках июньского обновления Patch Tuesday 2025 года, которое включает обновлённый список отзыва (dbx), блокирующий выполнение опасных модулей. Специалисты рекомендуют установить последние обновления Windows, поскольку именно через них осуществляется актуализация списка dbx. Без этого хакер, получивший административные права, может отключить Secure Boot и установить вредоносное ПО, удаление которого потребует полного форматирования диска и сброса параметров UEFI. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








