



 MWC 2018
 2018
 Computex

 IFA 2018




1. Это не Linux. KasperskyOS не является модификацией какой-либо из существующих на рынке операционных систем и полностью создана с чистого листа специалистами «Лаборатории Касперского». ОС является оригинальной разработкой компании и зарегистрирована в реестре российского ПО как рекомендованная для приобретения отечественными организациями и государственными структурами.
2. Микроядерная архитектура. Основой ОС служит надёжное микроядро, которое допускает только строго определённый способ взаимодействий системных процессов и обмена данными, тем самым обеспечивая полноту контроля доступа. Будучи компактным, оно может портироваться на различные аппаратные платформы.
Главные особенности KasperskyOS
3. KasperskyOS разрабатывается более 15 лет. Впервые идея создания абсолютно безопасной операционной системы, способной противостоять любым типам атак, возникла у команды разработчиков «Лаборатории Касперского» 11 ноября 2002 года. Именно эта дата и определила внутреннее название проекта — Project 11.11.
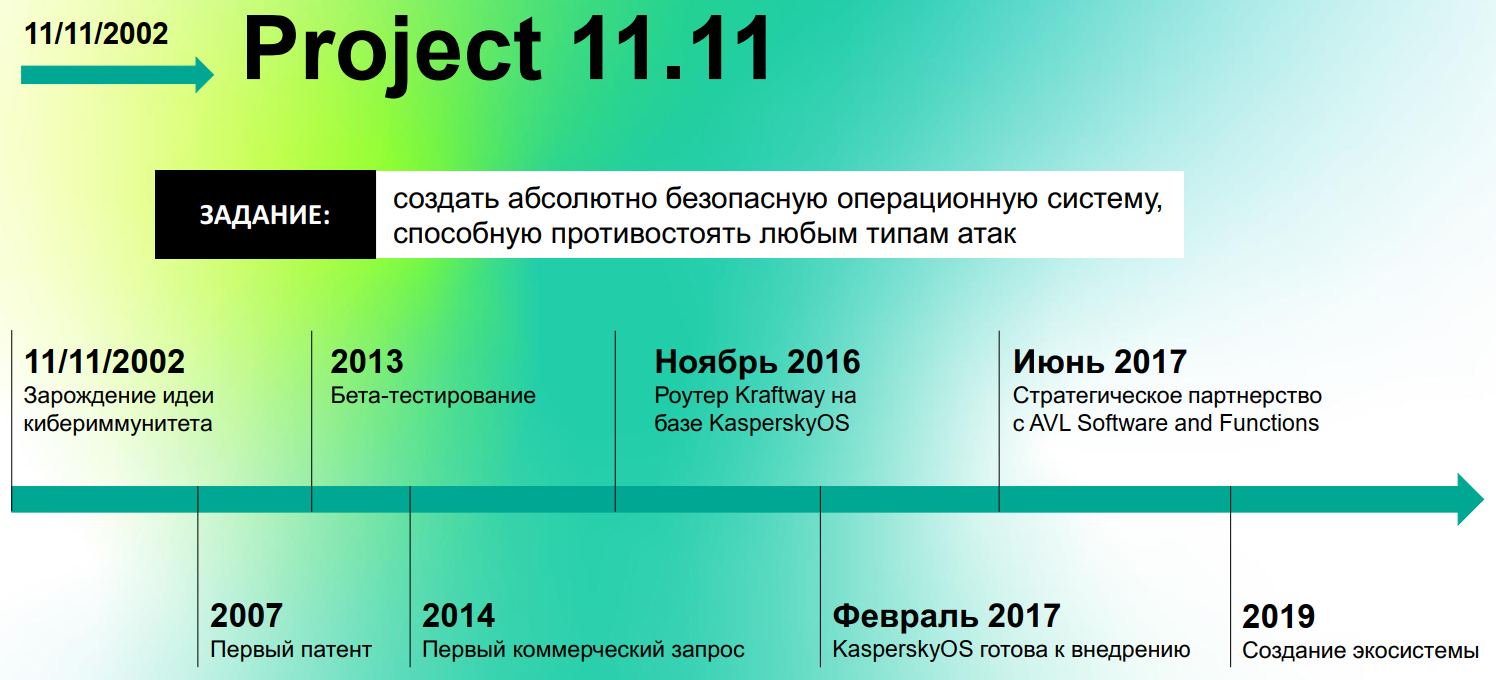
История разработки KasperskyOS
Сама концепция ОС зародилась спустя три года — пришло понимание того, как именно можно сделать и спроектировать систему, которой не будут нужны дополнительные (наложенные) средства безопасности. В 2007 году в рамках проекта «11.11» был получен первый патент, в 2013-м стартовало бета-тестирование платформы, в 2016-м было представлено первое устройство под управлением безопасной ОС (им стал разработанный совместно с компанией Kraftway коммутатор), в феврале 2017 года система достигла стадии релиза и готовности выхода на рынок.
4. Безопасно спроектирована. KasperskyOS построена на базе концепции MILS (Multiple Independent Levels of Security — «множественные независимые уровни защиты/безопасности»), определяющей строгие принципы изоляции системных процессов и политик управления информационными потоками. Одним из наиболее важных компонентов ОС является модуль контроля доступа Kaspersky Security System (KSS), отслеживающий все межпроцессорные взаимодействия и исключающий доступ приложений к защищённым областям памяти с критически важными процессами и данными. KSS поддерживает широкий набор правил и политик доступа и может быть настроен в соответствии с конкретными требованиями заказчика. Любое действие, не предусмотренное политиками безопасности, запрещено по умолчанию. И это, пожалуй, самое важное отличие Kaspersky OS от популярных сегодня операционных систем, в которых всё, что не запрещено, по умолчанию разрешено.
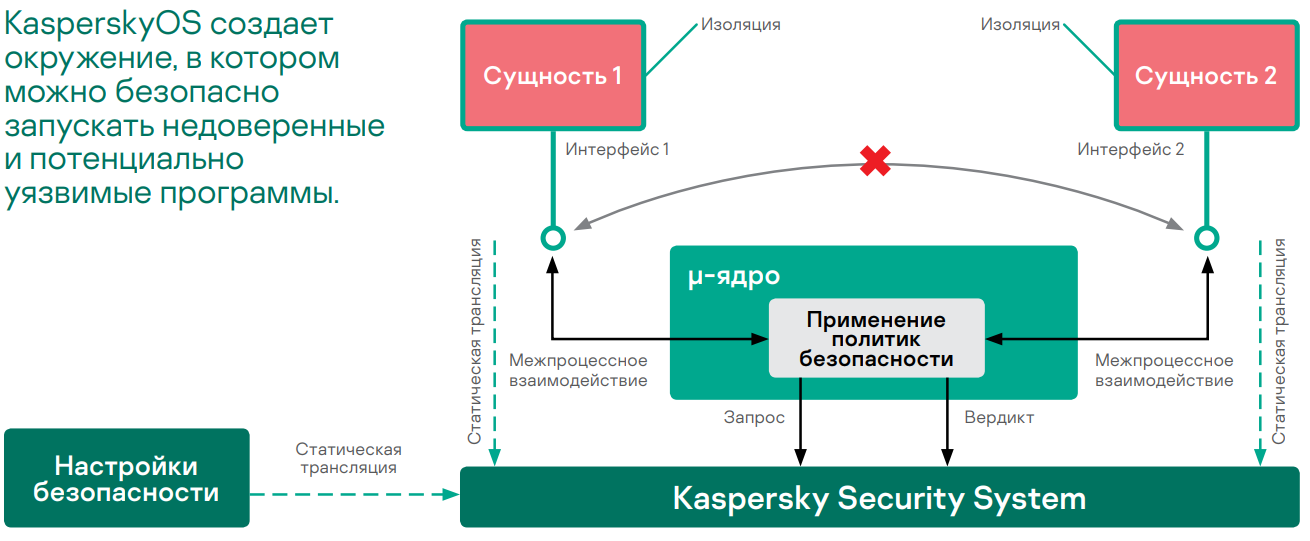
Схема работы Kaspersky Security System
5. Обязательная идентификация и маркировка ресурсов. Все приложения KasperskyOS имеют свою безопасную конфигурацию, без которой установить их невозможно. В дополнение к этому аппаратное обеспечение и ресурсы уровня приложений (файлы, базы данных, сетевые порты и прочее) маркируются соответствующими атрибутами безопасности. Попытки доступа к ресурсам, не имеющим метки безопасности, автоматически пресекаются системой.
6. Поддерживает виртуализацию. Свою лепту в обеспечение безопасности KasperskyOS вносит встроенный гипервизор Kaspersky Secure Hypervisor (KSH), который поддерживает в качестве гостевых операционных систем Linux и Windows для платформ с поддержкой аппаратной виртуализации (Intel VT-x и VT-d). KSH позволяет изолировать потенциально недоверенные гостевые ОС друг от друга и от критически важных сервисов, физически работающих на одной аппаратной платформе. Это позволяет сократить вероятность атак злоумышленников и минимизировать возможный ущерб от эксплуатации уязвимостей программного обеспечения.
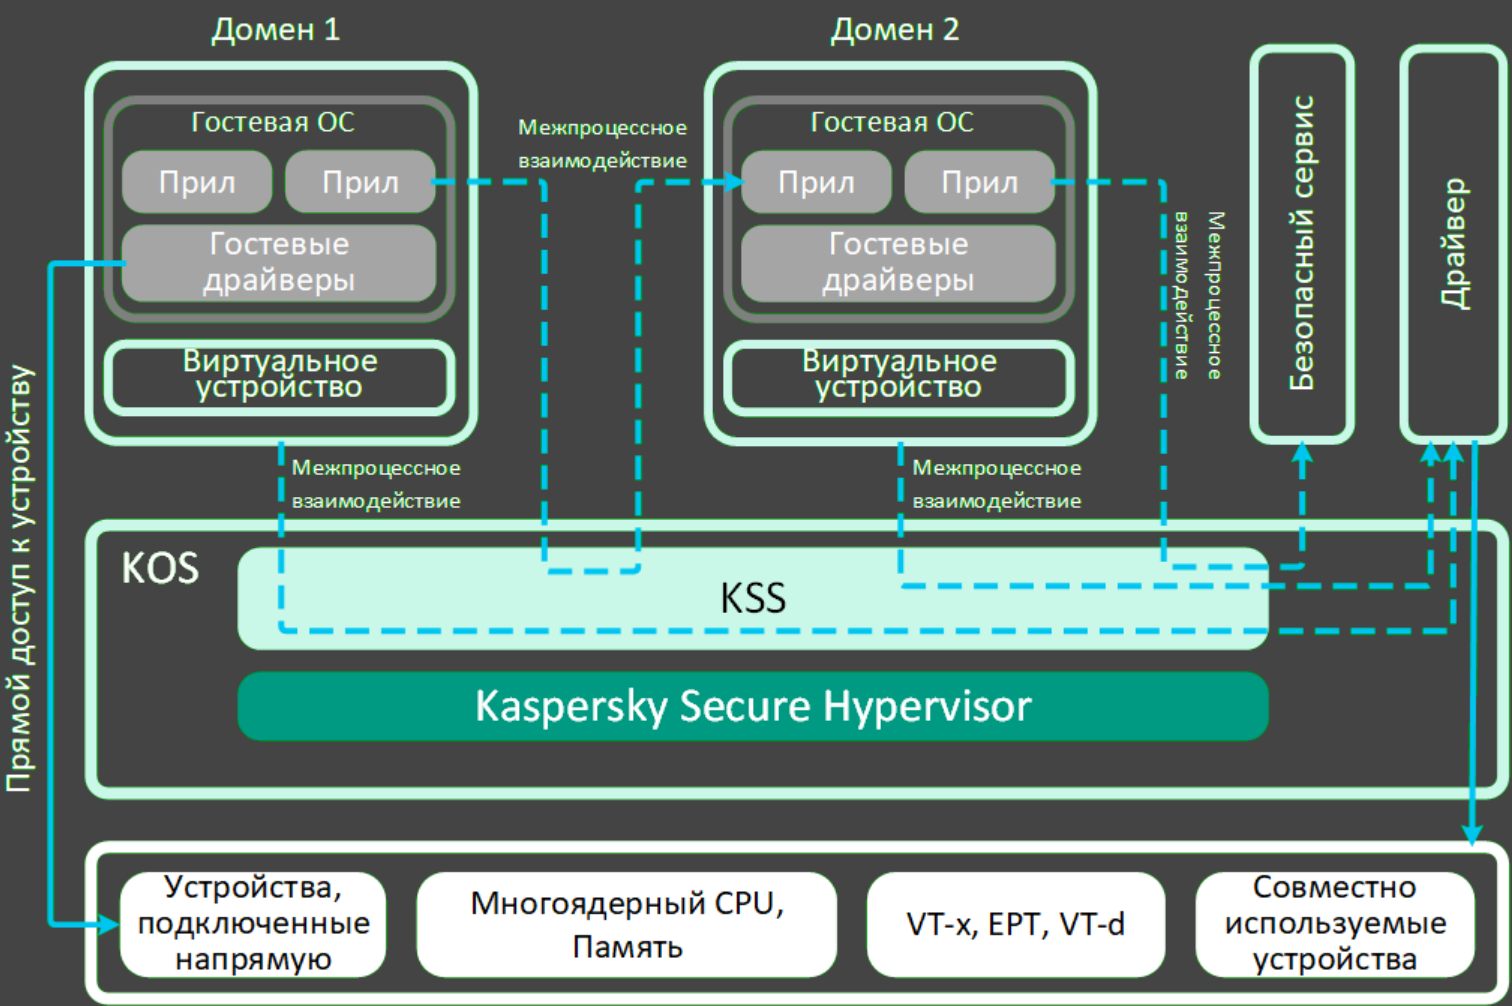
Схема работы Kaspersky Secure Hypervisor
7. Поддерживает POSIX. KasperskyOS отвечает спецификациям стандарта POSIX (Portable Operating System Interface — «переносимый интерфейс операционных систем»), что существенно упрощает разработку и портирование приложений для новой ОС. Обеспечена полная совместимость с профилями PSE51, PSE52 и POSIX 1003.13. Стандарт POSIX 1003.1 поддерживается с ограничениями (например, не поддерживаются примитивы управления процессами, такие как fork, exec и другие). По заверениям «Лаборатории Касперского», отсутствие полной совместимости с POSIX обусловлено тем, что при использовании этих функций возникают риски безопасности. Приложения для KasperskyOS можно писать на С и C++. В настоящее время идут работы по адаптации Java Runtime Environment. Есть успешные примеры использования скриптовых языков, таких как Lua, Qt Script, QML, JavaScript и так далее.
8. Широкая поддержка аппаратных платформ. В настоящее время KasperskyOS поддерживает процессоры с архитектурой x86, x86_64, ARMv5, ARMv7, ARMv8 и MIPS32. По словам разработчиков, микроядерная архитектура платформы позволяет достаточно легко портировать ОС на новые аппаратные решения. Необходимым условием является наличие Memory Management Unit (MMU), а крайне желательным — наличие средств разграничения доступа при использовании DMA (IOMMU, SDMA и так далее). Минимальный объём оперативной памяти зависит от решения. Рекомендуемый объём — от 128 Mбайт.
9. Универсальное решение. Изначально KasperskyOS разрабатывалась с прицелом на встраиваемые устройства, подключённые к Интернету и имеющие специальные требования к кибербезопасности. В рамках недавно объявленной «Лабораторией Касперского» масштабной программы по развитию экосистемы приложений для KasperskyOS и привлечению к проекту заинтересованных партнёров, у операционной системы есть шансы получить статус универсальной ОС. Компания намерена существенно расширить область применения программной платформы, которая может быть использована не только в автоматизированных системах управления технологическими процессами (АСУ ТП), телекоммуникационном оборудовании, транспортных и энергетических системах, Интернете вещей, тонких клиентах, медицинских аппаратах, критически важных инфраструктурах и устройствах, но и для решения различных задач в бизнес-среде. Так, по данным «Коммерсанта», «Лаборатория Касперского» уже тестирует применимость KasperskyOS в мобильных устройствах для корпоративного сектора. Кроме того, ведутся исследовательские работы по интеграции безопасной ОС в современные высокотехнологичные автомобили.
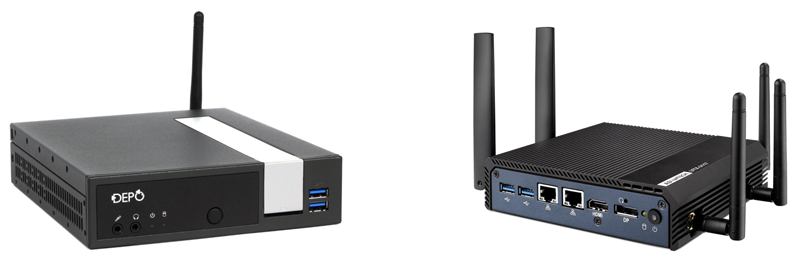
Устройства под управлением KasperskyOS: тонкий клиент производства Depo Computers и IoT-шлюз разработки Advantech
10. Доступна для изучения. Для ознакомления с принципами работы KasperskyOS, а также с функциональными возможностями Kaspersky Security System «Лаборатория Касперского» предлагает KasperskyOS Education Kit. В состав этого продукта включены примеры приложений с различными реализованными политиками безопасности, а также образ системы для среды виртуализации QEMU. Подробную информацию об обучающей версии KasperskyOS можно найти на сайте os.kaspersky.ru/development, где, помимо всего прочего, представлено подробное руководство для разработчиков софта для платформы.
Что касается конечных заказчиков и партнёров, то для каждого их них «Лаборатория Касперского» формирует отдельный SDK, который соответствует конкретным требованиям к аппаратной платформе и набору компонентов. В KasperskyOS SDK включены: микроядро ОС, среда выполнения KSS, драйверы, системные библиотеки и другие разработанные «Лабораторией Касперского» компоненты (всё — в бинарном виде); сторонние компоненты кода с открытыми исходниками; примеры для разработчиков, включающие исходный код; наборы компиляторов и прочих инструментов.


