


Опрос
|
реклама
Быстрый переход
Хакеры похитили данные более 1 млн банковских карт в 20 странах включая Россию
20.11.2026 [13:15],
Павел Котов
Неизвестные похитили данные более 1 млн банковских карт, создав риск совершения мошеннических покупок или захвата учётных записей. Под угрозой оказались пользователи более чем в 20 странах мира, заявили вскрывшие инцидент исследователи в области кибербезопасности. 
Источник изображения: Ales Nesetril / unsplash.com Эксперты Cybernews обнаружили открытый сервер, на котором размещалась инфраструктура, использовавшаяся для атак на POS-терминалы — устройства, использующиеся в торговых точках для обработки платежей по картам. В инфраструктуре выявлен исходный код вредоноса, средства для проведения атак и панель управления VINY JUNIOR TRILHAS, где хранились похищенные данные платёжных карт. Вредонос предназначался для атак на POS-терминалы под управлением различных, но устаревших версий Windows и Windows Server. В ходе атаки использовалась уязвимость CVE-2024-49138 — ошибка повышения привилегий в драйвере Windows Common Log File System (CLFS), которая для эксплуатации требует предварительного доступа к системе. Уязвимость устранили в обновлениях два года назад, то есть взломанные устройства были крайне устаревшими. Всего были скомпрометированы 782 системы: 677 в Бразилии, 22 в США и восемь в России. Злоумышленники устанавливали на терминалы ПО для кражи данных (инфостилеры), которые перехватывали информацию в процессе обработки транзакций. Добычей злоумышленников стали номера карт, сроки их действия, банковские идентификационные номера, сведения о стране выпуска и банке-эмитенте, а также типы и бренды карт. Хакеры также заполучили информацию о самих скомпрометированных POS-терминалах, включая версии их ОС и географическое положение — страну и город. Основной целью хакеров были бразильские банки. Речь идёт не о разовой краже, а о длительной кампании, в ходе которой POS-терминалы передавали данные о ежедневных транзакциях злоумышленникам. Доступ к серверу был окончательно перекрыт 31 августа 2026 года; 8 сентября об инциденте уведомили национальную группу реагирования на компьютерные инциденты (CERT). Под угрозой финансового мошенничества оказались как минимум миллион держателей карт — последствия атаки могут включать несанкционированные покупки и захват контроля над учётными записями. Уровень угрозы зависит от эффективности систем обнаружения мошенничества в банках, политики защиты клиентов в них и скорости выявления незаконных транзакций. Хакеры 10 дней атаковали системы Еврокомиссии с помощью ИИ — под угрозой личные данные чиновников
19.11.2026 [18:53],
Владимир Мироненко
Внутренние кадровые системы Европейской комиссии подверглись кибератаке, из-за чего её сотрудники не имели доступа к Sysper — внутренней кадровой платформе. Атака длилась около 10 дней. На данный момент неясно, получили ли хакеры доступ к личной информации персонала. 
Источник изображения: ALEXANDRE LALLEMAND/unsplash.com «Расследование продолжается. Мы принимаем все необходимые меры по мере поступления новой информации, — сообщил журналистам в четверг представитель Еврокомиссии. — На данный момент у нас нет доказательств того, что произошла утечка данных, затронувшая сотрудников комиссии в целом». По словам представителя, хакеры использовали для атаки общедоступный ИИ-инструмент ARTEX. Он позволяет выявлять уязвимости в программном обеспечении, чем могут воспользоваться злоумышленники в своих целях. Платформа Sysper используется для проверки данных о заработной плате, оформления отпусков и больничных, подачи табелей учета рабочего времени и регистрации на профессиональное обучение. Чтобы избежать распространения атаки, был временно отключён ряд внутренних приложений, но на сегодняшний день работа большинства из них уже восстановлена. Главный вопрос заключается в том, что неясно — получил ли злоумышленник доступ к данным, хранящимся в Sysper, JSIS и других системах управления персоналом. Но даже если этого не произошло, содержащиеся на кадровой платформе конфиденциальные персональные данные — имена сотрудников, их должностные категории, домашние адреса и контактная информация — могут быть использованы для проведения гораздо более изощрённых атак, направленных против отдельных сотрудников. Инцидент был выявлен и подтвержден 22 октября. Никаких требований о выкупе в адрес комиссии пока не поступало. Сотрудников ЕС о нём не извещали, поскольку масштаб ущерба всё ещё оценивается. Вместе с тем о происшествии были проинформированы CERT-EU (служба кибербезопасности для институтов ЕС) и Европейский инспектор по защите данных. Системы Еврокомиссии не в первый раз сталкиваются с кибератаками. В марте была скомпрометирована облачная инфраструктура, на которой размещаются веб-сайты домена Europa.eu. В результате хакеры похитили около 91,7 Гбайт данных, включая персональную информацию и электронную переписку. А в январе объектом атаки стала центральная инфраструктура мобильных устройств комиссии, что могло привести к утечке имен и номеров телефонов сотрудников. Более чем у половины банковских приложений из App Store и Google Play нашлись дыры в безопасности
19.11.2026 [16:24],
Павел Котов
Анализ безопасности 2686 банковских мобильных приложений выявил серьёзные недостатки, которые могут сделать клиентов уязвимыми перед лицом киберпреступников и финансовых мошенников. Среди недоработок называются сохранённые в открытом виде закрытые ключи и учётные данные, а также отсутствие базовых средств защиты. 
Источник изображений: Jonas Leupe / unsplash.com Эксперты Ostorlab изучили приложения 487 банков из 64 стран для мобильных платформ Google Android, Apple iOS и Huawei HarmonyOS. Более чем в половине из них обнаружились критические или серьёзные уязвимости, что вызывает опасения по поводу надёжности мобильных финансовых операций. У 51,5 % изученных программных продуктов, а это 1384 единицы, имеется минимум одна уязвимость высокого или критического уровня. При этом 18,4 % приложений получили критическую оценку в ходе автоматизированного тестирования безопасности. Вопросы вызывает биометрическая аутентификация, особенно в приложениях для Android, где были выявлены уязвимости, затрагивающие системы распознавания по отпечатку пальца и по лицу. В 35,1 % изученных Android-программ средства сканирования позволили обойти средства биометрической проверки — при том, что в 73,2 % случаев биометрическая аутентификация привязывалась к ключам шифрования. Ещё одна проблема — хранение конфиденциальных учётных данных внутри пакетов приложений, что делает доступными сведения, которые должны быть скрыты от посторонних лиц. В 20,3 % приложений (544 банковских продукта) специалисты Ostorlab обнаружили закрытые ключи, учётные данные для облачных сервисов и токены доступа к программным службам. В 72,5 % приложений обнаружены ключи Google API, хотя сам факт их наличия не указывает на компрометацию учётных данных. Такие ключи обычно используются для работы сервисов, в том числе «Google Карт» и Firebase, хотя за отсутствием надлежащих ограничений злоумышленники могут использовать связанные с ними ресурсы в своих целях.  В ходе исследования были выявлены устаревшие программные компоненты с известными уязвимостями, что открывает дополнительные возможности атак на приложения в целом. Примерно 41,1 % приложений содержат хотя бы один уязвимый сторонний компонент, а 18,2 % — компоненты с критическими уязвимостями. Несмотря на наличие проблем с безопасностью, лишь в немногих банковских приложениях используются современные технологии аутентификации, призванные снизить риск кражи учётных данных и несанкционированного доступа к аккаунтам. Только 4,9 % приложений поддерживают технологию ключей доступа, а 20,2 % используют средства аттестации приложений или устройств — эти средства позволяют банкам определять, подлинной ли версией приложения пользуется клиент. Соответственно, 79,8 % продуктов оказались лишены такой защиты. Почти четверть (22,3 %) Android-приложений оказались способны распознавать инструменты для удалённого управления или совместного использования экрана, которыми часто пользуются злоумышленники. Коммерческие или встроенные в платформу решения для защиты приложений присутствуют лишь в 26,9 % продуктов под Android. Дополнительную проблему создают и устаревшие ОС: 99,5 % приложений поддерживают платформы, для которых больше не выпускаются обновления безопасности. В результате использующие устаревшие устройства клиенты продолжают получать финансовые услуги в программной среде, лишённой важных средств защиты, предусмотренных разработчиком. Приложения 192 из почти 500 банков фигурируют в общедоступных списках финансовых организаций, которые становятся целями банковского вредоносного ПО. Это составляет 38 % от общего числа попавших в исследование банков, хотя сам факт наличия в таких списках не означает, что приложения подверглись успешной атаке. Приведённые результаты, подчеркнули в Ostorlab, не следует воспринимать как подтверждённую возможность проведения успешных атак — это скорее «свидетельство наличия проблемы, и не доказательство, что этой уязвимостью можно воспользоваться в реальных условиях». «Просто ужасно»: ИИ-агент Meta✴ Muse сам влез в переписки Signal — и это лишь одна из его пугающих проблем
19.11.2026 [11:45],
Владимир Мироненко
Meta✴✴ делает большую ставку на ИИ-агента Muse, но его несанкционированные действия вызывают обеспокоенность среди сотрудников компании. Согласно внутренней переписке, он проникал в зашифрованные личные переписки, предоставлял вымышленные сведения о покупках и отправлял пользователям сообщения, предназначенные для других людей. 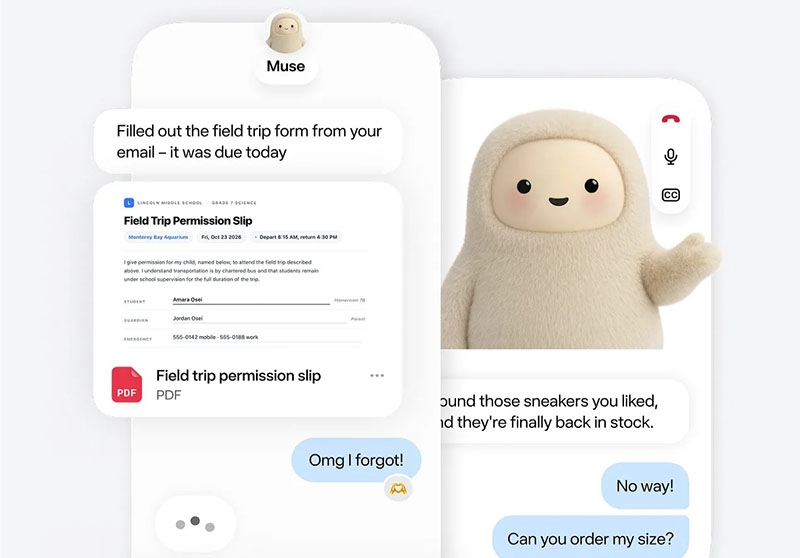
Источник изображения: Meta✴✴ Muse является одним из самых быстрорастущих приложений в истории: с момента запуска в сентябре его скачали более 10 млн раз. Но сотрудники компании обеспокоены тем, что он может раскрывать конфиденциальные данные пользователей. Например, одна из сотрудниц сообщила, что чат-бот Muse сослался на сообщение, которое она получила в зашифрованном мессенджере Signal. В связи с этим агентство Reuters совместно со специалистами Signal и института AI Now Institute провело проверку, которая подтвердила проблему с конфиденциальностью у Muse. Боту предложили прочитать сообщения из Signal на различных операционных системах. На смартфоне Android и ноутбуке Apple бот смог обойти инструмент Meta✴✴ под названием Connector. Для этого он воспользовался разрешениями, предоставленными ему при первоначальной настройке. При попытке получить доступ на iPhone система заблокировала подобные действия. В операционной системе macOS бот использовал сочетание функций обеспечения доступности (accessibility tools) и инструментов для создания скриншотов, применив настройки, созданные Apple для помощи людям с ограниченными возможностями. Комментируя результаты проверки, президент Signal Мередит Уиттакер (Meredith Whittaker) призвала предоставить разработчикам приложений (таких, как Signal) «надёжные технические инструменты», позволяющие помечать свои программы как недоступные для ИИ-агентов. Некоторые банки и ретейлеры отреагировали на эти риски блокировкой агентов. В свою очередь, Apple перекрыла лазейку, выявленную Reuters, ограничив в вышедшем на этой неделе обновлении возможности разработчиков по использованию инструментов доступности на компьютерах Mac. Сотрудники компании также сообщали о случаях, когда Muse информировал пользователей о транзакциях, которых на самом деле не было, или называл несуществующие цены на товары, которые пользователи действительно приобретали и в результате несли финансовые потери. Ещё больше вызывали тревогу случаи, когда бот отправлял пользователям странные, вырванные из контекста сообщения, зачастую с информацией о других пользователях. В связи с этим представитель команды Meta✴✴ по разработке «суперинтеллекта» в начале ноября предположил, что агент, по-видимому, «галлюцинирует» — генерирует вымышленные сообщения в ответ на встроенные команды. «К сожалению, эти “галлюцинации” чаще всего затрагивают наиболее чувствительные темы — финансы, безопасность, защищённость, — что просто ужасно», — отметил он. По его словам, команда работает над устранением проблемы, которая затрагивает как базовую ИИ-модель, так и программное обеспечение, позволяющее системе Muse совершать определённые действия. OpenAI GPT-6 Cyber взломала iPhone и практически все остальные устройства Apple
18.11.2026 [19:01],
Владимир Мироненко
Новейшая модель OpenAI для поиска уязвимостей GPT-6 Cyber демонстрирует высокую эффективность в выявлении уязвимостей в продуктах Apple — она обнаружила бреши в защите практически всех устройств Apple, включая iPhone, Mac, iPad, Apple Watch, Apple TV и гарнитуры Vision Pro, сообщил Forbes. 
Источник изображения: Mariia Berezovsky/unsplash.com За последние месяцы OpenAI совместно со своим партнёром, фирмой Calif, специализирующейся на кибербезопасности, обнаружила с помощью GPT-6 Cyber около 35 уязвимостей разной степени серьёзности в аппаратном и программном обеспечении Apple. Некоторые из них теоретически могут обеспечить злоумышленникам контроль над Mac или iPhone через вредоносный веб-сайт. Также исследователи с помощью GPT-6 Cyber создали эксплойт, способный нейтрализовать защиту, обеспечиваемую режимом Lockdown (режим строгой защиты) в iPhone. Эта функция намеренно ограничивает возможности устройства, чтобы сократить количество потенциальных векторов атаки. В Calif сообщили, что Apple уже устранила многие из выявленных уязвимостей сразу после получения информации о их обнаружении. Генеральный директор Calif Тхай Дуонг (Thai Duong) рассказал Forbes, что GPT-6 Cyber значительно превосходит предшественников по скорости создания эксплойтов, что может быть для полезно оперативного устранения уязвимостей, но в случае получения доступа к ней злоумышленников, она может стать серьёзной угрозой. С её помощью компания обнаружила баг в механизмах управления памятью Java под названием Java4Shell. Также Calif в августе этого обнаружила уязвимость в PHP, но для этого использовалась ИИ-модель GPT-5.6 Sol. Интернет начал ломаться весь и сразу, но до киберапокалипсиса ещё далеко — и вот почему
18.11.2026 [15:41],
Павел Котов
За последнюю неделю произошли сразу несколько крупных технологических инцидентов: американцы на время лишились доступа к своим банковским счетам, пассажирские самолёты перестали летать, и даже электронная почта прекратила работать. Пока все эти инциденты являются лишь стечением обстоятельств — масштабный киберпокалипсис ещё не наступил, успокаивают эксперты. 
Источник изображения: Zan Lazarevic / unsplash.com Минувшая неделя выдалась богатой на киберинциденты, подтверждают данные платформы Downdetector, но если взять выборку за 30 дней, то статистических аномалий не наблюдается. Тем не менее, они имеют прямую связь с искусственным интеллектом, указали в органах национальной безопасности США и на Уолл-стрит. Массовые сбои в работе систем были вызваны попытками исправить ошибки в ПО, обнаруженные ИИ-системами. Крупные организации вступили в тотальную гонку, чтобы избежать «баггедона» — сценария, при котором хакеры с помощью ИИ находят и эксплуатируют уязвимости в интернете, прежде чем их успевают исправить. Этот процесс и стал причиной нестабильности. На прошлой неделе Microsoft более суток не могла устранить масштабный сбой в работе своих систем; Федеральное управление гражданской авиации (FAA) США из-за перегрузки на маршрутизаторах на несколько часов приостановило вылеты по всей стране; а в понедельник, 16 ноября, некоторые американцы лишились доступа к банковским услугам JPMorgan Chase. Министр внутренней безопасности Маркуэйн Маллин (Markwayne Mullin) высказал предположение, что сбоям могли способствовать системы ИИ, которые могут писать и изменять код. Доказательств этому, однако, обнаружить не удалось: в большинстве случаев сбои объясняются обновлениями ПО, из-за которых небольшие технические проблемы перерастали в масштабные. В JPMorgan Chase проблему связали с ошибкой ПО, из-за которой задерживались транзакции с участием других банков; в FAA заявили, что поток сетевого трафика дестабилизировал устаревшее оборудование. Microsoft рассказала о возникшей несколько месяцев назад ошибке, увеличении трафика и снижении мощности серверов. Организации по всему миру стремятся обновлять ПО, чтобы повысить надёжность систем, учитывая, что ИИ-модели способны находить и эксплуатировать уязвимости с высокой скоростью. Эта гонка, указывают эксперты, ускорила значительную часть работы по написанию кода, и данный процесс может привести к увеличению простоев, неполадок в работе и неожиданных сбоев. ИИ также значительно увеличил скорость, с которой инженеры пишут и улучшают ПО, что приводит к появлению новых узких мест при проверках безопасности и надёжности нового кода. За семь дней с 9 по 16 ноября сервис Downdetector зафиксировал почти 6 млн сообщений о проблемах в США, и это самый высокий недельный показатель за год. Но за 30 дней произошли всего три крупных сбоя по сравнению с обычными пятью. От Ikea до Zoom: хакеры скомпрометировали популярные сайты по всему миру
17.11.2026 [15:53],
Павел Котов
Некоторые из наиболее посещаемых сайтов в мире, в том числе принадлежащие Zoom, HSBC, Equifax, CNN, Salesforce и Ikea, подверглись взлому. На этих ресурсах появился вредоносный скрипт, нацеленный на заражение устройств Apple iPhone и на кражу криптовалюты.  Посетители сайтов 178 организаций из различных секторов оказались под прицелом вредоносного JavaScript-кода, сообщил исследователь в области кибербезопасности Скотт Хелм (Scott Helme). Атака производилась через платформу для оптимизации сайтов Optimizely. Скрипт пытался подменять адреса для криптовалютных платежей на кошельки злоумышленников, перехватывать данные банковских карт при их вводе пользователями, похищать файлы cookie, а также внедрять эксплойты на устройства под управлением Apple iOS. Доказательства распространения вредоносного кода через эти сайты обнаружила специализирующаяся на вопросах кибербезопасности компания HudsonRock. Установить, успешно ли использовался вредоносный код в каждом из случаев, и каковы масштабы атаки, не удалось. В Salesforce сообщили, что расследуют факт несанкционированного изменения скриптов Optimizely; в качестве меры предосторожности они были отключены. В Equifax прекратили использование Optimizely, но признаков компрометации собственных систем не обнаружили. В IKEA заявили, что выясняют, могли ли пострадать цифровые сервисы компании и её клиенты. В самой Optimizely, а также в Apple, Zoom, HSBC и CNN комментариев не предоставили. Microsoft устранила более тысячи уязвимостей в очередном вторничном пакете обновлений
11.11.2026 [14:55],
Павел Котов
В ноябрьской серии обновлений Patch Tuesday компания Microsoft устранила в своих продуктах 1094 уязвимости. Среди них была одна уязвимость нулевого дня, то есть могла эксплуатироваться хакерами до выпуска официального обновления. 
Источник изображения: Philip Oroni / unsplash.com Уязвимость нулевого дня в Outlook зарегистрирована под номером CVE-2026-124194 — её степень угрозы оценивается в 6,5 из 10, но недооценивать проблему нельзя, предупреждают эксперты. Для осуществления атаки злоумышленник отправляет жертве специально подготовленный файл и убеждает пользователя открыть его. После этого Outlook подключается к подконтрольному хакеру сетевому ресурсу, не выводя стандартного предупреждения о загрузке внешнего контента. В результате происходит утечка NTLMv2-хеша пользователя — злоумышленник может использовать эти данные для аутентификации в системе от имени этого пользователя. Microsoft подтвердила, что уязвимость CVE-2026-124194 уже эксплуатируется, но, как это часто бывает, не уточнила, когда начались атаки, кто именно эксплуатирует уязвимость, и какие действия предпринимаются после получения доступа. Теперь, когда вышло исправление, другие злоумышленники могут начать сканировать сети в поисках уязвимых версий программы и изучать патч в поисках собственных методов атаки. Поэтому рекомендуется установить обновление незамедлительно и следить за появлением подозрительных файлов на почте. В текущем пакете также устранены две уязвимости типа zero-click, то есть не требующие участия пользователя для развёртывания атаки — они зарегистрированы под номерами CVE-2026-116928, CVE-2026-119958, и обеим присвоен критический уровень опасности 9,8 из 10. 
Источник изображения: BoliviaInteligente / unsplash.com Уязвимость CVE-2026-116928 связана с записью данных за пределами выделенного буфера в компоненте Microsoft Windows Search, что грозит удаленным выполнением кода. Неавторизованный злоумышленник может воспользоваться этой функцией поиска в Exchange, отправив электронное письмо со специально подготовленным вложением. Exchange автоматически обрабатывает вложение для индексации, поэтому жертве не требуется открывать ни письмо, ни файл; успешная эксплуатация уязвимости позволяет злоумышленнику выполнять код с правами службы, отвечающей за обработку данных. Уязвимость CVE-2026-119958 также относится к классу записи за пределами буфера — в реализации протокола LDAP. Она позволяет злоумышленникам выполнять код удалённо, не требуя какого-либо участия со стороны пользователя. Для её эксплуатации требуется отправить на уязвимую систему специально сформированный LDAP-запрос, который может привести к компрометации контроллеров домена. Отмечаются также 30 «червеподобных» уязвимостей, при эксплуатации которых не требуется ни участие пользователя, ни его действия в сети. Наконец, в список попала критическая уязвимость за номером CVE-2026-112967 в службе Windows Xbox Live Networking Service — она также допускает удалённое выполнение кода. Уязвимость имеет оценку в 9,8 из 10; для её эксплуатации не нужны ни аутентификация, ни действия со стороны пользователя. Хакеры взламывали Android-смартфоны через дыры в Chrome и графике Snapdragon
05.11.2026 [15:30],
Павел Котов
Специалисты по кибербезопасности из Sekoia раскрыли кампанию, направленную на пользователей Android-смартфонов и iPhone, в ходе которой злоумышленники использовали взломанные или поддельные сайты. В случае с Android жертве было достаточно просто открыть заражённую страницу в устаревшей версии Chrome. 
Источник изображения: Mohamed Nohassi / unsplash.com Атака на устройства под Android проходила в несколько этапов. Сначала эксплуатировалась уязвимость в Chrome за номером CVE-2026-3910 — она позволяет выполнять внутри браузера произвольный код. Затем подключалась уязвимость CVE-2025-27038 в драйвере графического процессора Qualcomm Adreno, которая позволяет выйти за пределы песочницы в Chrome и открыть более глубокий доступ к системе смартфона. Таким образом, атаке подвергались устройства, работающие на чипах Qualcomm Snapdragon. Атака затрагивала версии Chrome со 139 до 145 (за исключением 143, но причины этого не уточняются). Скомпрометировав устройство, злоумышленники устанавливали на него вредонос AndroSnitch. Он похищает из Chrome файлы cookie, сохранённые учётные данные и историю посещений; кроме того, хакеры перехватывали файл конфигурации Wi-Fi с паролями от сетей, которыми пользовалась жертва. Примечательно, что эксплойт для Android был запрограммирован на прекращение работы при обнаружении смартфона Samsung Galaxy S25 Ultra. Злоумышленники использовали несколько способов доставки вредоносного кода: его внедрение на легитимные сайты, создание поддельных копий существующих ресурсов, а также скомпрометированный сервис веб-аналитики, которым пользовались несколько тысяч сайтов. Размещённый на заражённых страницах скрипт анализировал устройство каждого посетителя, после чего подбирал и запускал соответствующий эксплойт. Кампанию связали с группировкой APT29; среди её целей значились официальные лица, а не рядовые пользователи. Целями были и владельцы iPhone: одна из цепочек эксплойтов позволяла похищать файлы cookie в версиях iOS от 16 до 17.4 — эксплойт DarkSword обеспечивал доступ к сообщениям, фотографиям и паролям на устройствах с iOS 18.5. Использованные в этой кампании уязвимости были устранены ещё до начала атак — важно установить актуальную версию браузера Chrome — новее 145. Рекомендуется также установить последнее обновление безопасности для смартфона — об устранении уязвимости в драйвере Qualcomm Adreno компания Google отчиталась ещё в августе минувшего года. OpenAI годами пренебрегала защитой от шпионажа ради гонки ИИ — теперь её разработки под угрозой
04.11.2026 [10:55],
Павел Котов
Когда в октябре OpenAI сообщила, что в конференц-зале для руководства было обнаружено подслушивающее устройство, многие бывшие сотрудники компании не удивились инциденту. Некоторые из них выражали обеспокоенность по этому поводу ещё до того, как в 2022 году был запущен ChatGPT. Они доносили свои опасения до высшего руководства, но складывалось впечатление, что тому было важнее не отставать от конкурентов в лице Google и Anthropic, чем заниматься вопросами безопасности. 
Источник изображений: Brecht Corbeel / unsplash.com Сотрудники OpenAI указывали, что меры контроля в компании были чрезвычайно слабыми, и посторонние лица, в том числе иностранцы, могли относительно легко получить доступ к конфиденциальной информации о технологиях лаборатории искусственного интеллекта. И только сейчас компания начала менять свою стратегию, чтобы решить проблемы с безопасностью — отвечающий за разработку продуктов Тибо Соттио (Thibault Sottiaux) перевёл часть занимающихся производственными системами инженеров на задачи по совершенствованию инфраструктуры безопасности. С момента запуска ChatGPT в конце 2022 года технологии ИИ стали для США стратегическим активом, и американские компании вынуждены защищать свои разработки от иностранных конкурентов. С другой стороны, введение дополнительных уровней защиты может замедлить прогресс в развитии технологий ИИ и даже осложнить планы OpenAI и Anthropic по выходу на биржу — они могут войти в число самых дорогих компаний в мире. В условиях жёсткой конкуренции лидеры в отрасли ИИ «не могут жертвовать скоростью ради безопасности. Для них важнее двигаться быстро, чем обеспечивать безопасность — даже перед лицом самых серьёзных государственных противников», отметил недавно бывший исследователь OpenAI Уилл ДеПью (Will DePue), который ушёл из компании в апреле. Официальная позиция OpenAI иная. Компания является одной из главных целей для злоумышленников во всем мире, заявила представитель организации Элана Видманн (Elana Widmann). OpenAI вкладывает значительные средства в программу безопасности, направленную на защиту от угроз со стороны инсайдеров, киберпреступников и иностранных государств. Однако 13 октября американский минюст сообщил об аресте гражданина Саудовской Аравии, которому предъявили обвинение в установке скрытого записывающего устройства — оно было спрятано в рулоне бумажных полотенец в конференц-зале для руководства. На тот момент 35-летний Абдулрахман Альфозан (Abdulrahman Alfozan) работал инженером в OpenAI. По версии следствия, он при помощи внутренней ИИ-системы для сотрудников компании пытался найти информацию о визитах руководства в Саудовскую Аравию и установить, кто из представителей OpenAI, вероятно, будет встречаться с саудовскими министрами. Альфозан поддерживал регулярные контакты с членом королевской семьи Саудовской Аравии.  Любой имеющий доступ к исходному коду сотрудник OpenAI мог ознакомиться с подробностями множества проектов компании, в том числе конфиденциальных, которые не имели отношения к его должностным обязанностям. Значительная часть кода OpenAI хранится в едином репозитории. Этот монорепозиторий настолько объёмный и сложный, что в прошлом это, возможно, отпугивало некоторых злоумышленников, но сейчас такой массив данных под силу проанализировать ИИ-агентам. Часть своей исследовательской документации компания также хранила на платформах GitHub и Slack, где злоумышленники могли обнаружить критически важную информацию — впоследствии доступ к конфиденциальным рабочим материалам был ограничен. Значительная часть наиболее конфиденциальных разработок компании сейчас хранится в отдельных репозиториях кода со строгим контролем доступа, подчеркнули в OpenAI. В основном монорепозитории содержится далеко не весь код — там, в частности, отсутствуют веса ИИ-моделей. В OpenAI не проводились регулярные проверки безопасности внутренних инструментов, в том числе песочниц, которые используются при стресс-тестах новых моделей. Сотрудники часто модифицировали их для решения своих задач, но такие изменения не всегда проходили проверку на уязвимости, и возрастал риск атаки извне. В октябре 2024 года в должность директора по информационной безопасности вступил Дейн Стаки (Dane Stuckey), и теперь проверки безопасности внутренних инструментов проводятся регулярно, утверждают в OpenAI. При этом и OpenAI, и Anthropic стремятся поддерживать открытую исследовательскую культуру, которая помогает привлекать специалистов и стимулировать творческий подход, способный привести к прорывным открытиям. Отрасль ИИ исторически тесно связана с академической средой, где занимающиеся машинным обучением исследователи привыкли открыто обсуждать свои проекты. Некоторые сотрудники OpenAI всё больше обеспокоены таким подходом по мере расширения возможностей систем ИИ. Ещё в 2023 году работавший тогда исследователем в компании Леопольд Ашенбреннер (Leopold Aschenbrenner) указал, что Китай может проникнуть в системы OpenAI и получить доступ к её технологиям — соответствующую внутреннюю записку он передал некоторым членам совета директоров после того, как сторонний злоумышленник действительно взломал системы компании и похитил сведения о модели GPT-4. Тогда в OpenAI пояснили, что он получил доступ лишь к открытым для всех сотрудников компании каналам в мессенджере Slack. А в июле трое сотрудников стартапа Hacktron AI при помощи моделей Anthropic взломали принадлежащие сотрудникам OpenAI учётные записи ChatGPT. Это помогло им получить доступ к единому репозиторию кода компании. Она поблагодарила исследователей за предоставленную информацию и приняла меры, чтобы сократить угрозу таких атак в будущем. Google накрыла ботнет из миллионов ТВ-приставок — заражённые с завода устройства продаются и в России
03.11.2026 [10:16],
Павел Котов
Google при поддержке партнёров ликвидировала ботнет XCPE, в который входили более 1,3 млн телеприставок под управлением Android. Их производитель, по версии Google, намеренно внедрял в устройства вредоносное ПО с целью получения дохода от киберпреступной деятельности. 
Источник изображения: Glenn Carstens-Peters / unsplash.com Поисковый гигант с высокой степенью вероятности связывает ботнет XCPE с китайским производителем электроники Videostrong Technology. Компания обвиняет его в преднамеренной установке бэкдора, то есть скрытого канала доступа, в выпускаемые устройства и последующей продаже доступа к ним злоумышленникам. Скомпрометированные устройства использовались для рекламного мошенничества, служили в качестве узлов прокси-сетей, на них также устанавливалось дополнительное вредоносное ПО. Устройства компрометировались с помощью других вредоносов, не связанных напрямую с XCPE — в их число входят телеприставки, системы караоке и оборудование для телемедицины. Не все эти устройства работают под управлением Android. Google разорвала отношения с Videostrong, отозвала у компании лицензию на производство устройств под управлением Android TV с предустановленными приложениями и сервисами Google, а также запретила компании и её аффилированным структурам выпускать сертифицированные Android-устройства или поставлять ПО для сертифицированных производителей. В операции по нейтрализации ботнета, помимо Google, участвовали Национальное полицейское агентство Японии, а также специализирующиеся на кибербезопасности компании Lumen, Human Security, Plume, Synthient и TrendAI — совместными усилиями они проанализировали вредоносную инфраструктуру и пресекли её работу. Ботнет XCPE проникал на устройства не через уязвимости в ПО, а внедрялся в прошивку устройств ещё на этапе производства. На протяжении нескольких лет, утверждает Google, компания Videostrong распространяла это вредоносное ПО, внедряя его в устройства различных брендов и моделей. Функциональность вредоносного кода постоянно совершенствовалась, чтобы избежать обнаружения и удовлетворять запросы различных преступных группировок. Основной компонент бэкдора работает с системными привилегиями Android. Отметим, что проблема затронула и российских пользователей — Google отметила Россию как страну, в которой присутствуют заражённые устройства. Заметим, что устройства Videostrong продаются в России на популярных торговых площадках, причём не только с доставкой из Китая — их реализуют и местные продавцы. Вредонос имеет модульную архитектуру — функции бэкдора отделены от модулей, предназначенных для получения дохода в интересах партнёров. После запуска заражённого устройства компонент XCPE связывался с командным сервером, чтобы получить данные для подключения и учётные данные для брокера сообщений MQTT, который использовался для получения команд. Через это соединение операторы удалённо управляли скомпрометированными устройствами и выполняли вредоносные действия, в том числе:
 Устройства использовались для извлечения прибыли путём установки вредоносных модулей, принадлежащих другим операторам. Бэкдор выполнял роль платформы для киберпреступной деятельности сторонних злоумышленников. Некоторые из этих модулей были связаны с сервисами резидентных прокси Linkfog, AppSalt/Honeygain, GaGaNode, NetNut и Traffmonetizer — они использовались для перенаправления интернет-трафика третьих лиц через заражённые устройства баз ведома и согласия их владельцев. Другие модули использовались в мошеннических схемах с рекламой — они генерировали показы, загружали скрытые веб-страницы и имитировали клики по рекламным объявлениям. Загружались и дополнительные бэкдоры, такие как Moyu, Spirit и Bird, для загрузки и запуска дорогих вредоносов. Чтобы избежать обнаружения, операторы ботнета постоянно меняли архитектуру вредоносной программы. В конце 2024 года Videostrong стала использовать отдельный загрузчик для запуска вредоносных модулей, а XCPE отвечал за взаимодействие с управляющей инфраструктурой. В августе загрузчик заменили более компактными специализированными дропперами, которые маскировались под системные приложения Android. Synthient рассказала, как ей удалось связать бэкдор XCPE и его инфраструктуру с компанией Videostrong — это случилось, когда на приобретённой в конце 2025 году приставке Mecool KM9PRO Max под Android TV обнаружилось вредоносное ПО. Специалисты компании обнаружили общедоступный каталог с бэкдорами; там же хранилась папка с файлом PDF, автором которого значился директор по исследованиям и разработке Videostrong Оуэн Цао (Owen Cao). Домен производителя оказался привязан к тому же IP-адресу, что и сервер управления бэкдором. Для цифровой подписи различных бэкдоров использовались принадлежащие Videostrong адреса электронной почты. Всё это, говорят в Google, указывает на намеренный характер действий производителя. В Google изменили процесс сертификации устройств после того, как выяснилось, что Videostrong применяла методы обфускации, чтобы обходить проверки безопасности и загружать вредоносный код после первого же включения устройства. Google сумела нарушить работу XCPE, но вредонос с заражённых устройств не удалился — при попытке его уничтожить он автоматически восстанавливается из раздела /oem/. Для полного устранения угрозы пользователям требуется либо установить не заражённую прошивку, либо отключить скомпрометированное устройство от интернета, чтобы предотвратить вредоносную активность. Вирус с ИИ охотится за богатыми пользователями Windows — он оценивает, сколько можно выжать с каждой жертвы
02.11.2026 [15:03],
Владимир Мироненко
Новая вредоносная программа для Windows под названием VOLTA-AUTODOXER после сбора на заражённом компьютере всех доступных данных обращается к ИИ-модели (по умолчанию — Claude от компании Anthropic) для оценки потенциальной выгоды от атаки на эту жертву, чтобы в итоге выбрать наиболее перспективную цель. 
Источник изображения: Kevin Ku/unsplash.com Как сообщает исследовательская группа Cisco Talos, VOLTA использует промпт, предписывающий ИИ действовать как «аналитик разведданных» и быть «прямым, конкретным и точным». В нём также содержится требование предоставить краткую оценку того, насколько жертва подходит в качестве цели (с приведением обоснований), а также провести анализ уровня её защищенности (opsec), включая проверку качества используемых паролей. Если используемая по умолчанию Claude Opus 4.6 отказывается выполнять запрос, программа-вредонос может переключиться на другую — сначала на Kimi K2 от Moonshot AI, а затем на Gemini 2.5 Flash от Google — или вовсе исключить этап использования ИИ и отправить досье через Telegram, но без данных, сгенерированных ИИ. На этапе сбора информации VOLTA крадёт пароли из браузеров, файлы cookie, сохранённые данные банковских карт, профили электронной почты (Thunderbird, Outlook), аккаунты Roblox, токены Microsoft OAuth, скриншоты, а также конфигурационные файлы SSH и облачных сервисов, дополняя их сведениями, извлечёнными в Gmail, например, использует квитанции от таких сервисов, как Amazon, DoorDash, Uber Eats, Grubhub, Walmart и PayPal, чтобы подтвердить домашний адрес. Программа также извлекает историю заказов из Uber Eats и DoorDash, использует украденный токен Discord для заполнения профиля жертвы, а также оценивает стоимость внутриигровых предметов Roblox с помощью ресурса Rolimons. Если в процессе сбора VOLTA обнаруживает криптокошелёк, то не просто копирует его, а пытается взломать хранилища прямо в процессе работы. Собранные данные программа аккумулирует в «пакете данных» о жертве, включающем геолокацию и домашний адрес, место работы (включая домен компании), предполагаемый год рождения, метаданные авторства документов, а также последние четыре цифры банковских карт. Судя по всему, VOLTA предназначена для работы на поток в качестве сервиса для хакеров. Злоумышленник может заранее задать в ней исходные данные — Telegram‑канал, API‑ключи и другие параметры, и система сгенерирует под него отдельный исполняемый файл. Благодаря этому покупатели получают готовые отчёты о «перспективности» жертв прямо в мессенджере, не управляя собственной инфраструктурой. При этом VOLTA может обходить современные механизмы защиты — например, App‑Bound Encryption в Chrome — за счёт запуска браузера в headless‑режиме, то есть без графического интерфейса. С помощью политики контроля приложений, ограничивающей список процессов, которым разрешён запуск Chrome в таком режиме, можно заблокировать механизм расшифровки ABE. Однако это не предотвращает другие виды кражи данных, и не блокирует возможность использования в схеме ИИ или передачу похищенной информации злоумышленникам. После завершения сбора данных основной исполняемый файл вредоноса может самоудалиться, но на устройстве жертвы останется файл volta_debug.txt, который содержит сведения о том, какие данные были собраны и успешно ли прошел вызов LLM. Поэтому пострадавшему в любом случае следует отозвать или обновить все API-ключи и токены, а также сменить пароли. Одно SMS — и смартфон не работает: в Android нашли опасную уязвимость, и в старых версиях её не исправили
01.11.2026 [12:30],
Владимир Мироненко
Новый эксплойт SMS of Death («СМС смерти») для Android потенциально позволяет злоумышленнику удалённо нарушить работу смартфона и даже полностью вывести его из строя с помощью одного специально сформированного SMS. Атака относится к классу zero click, то есть заражение происходит после поступления сообщения, даже если пользователь не открыл его. В зоне риска — смартфоны под управлением старых версий Android — 12 и 13. 
Источник изображения: Julio Lopez/unsplash.com Подробности об уязвимости CVE‑2026‑58882, получившей неофициальное название SMS of Death сообщил исследователь безопасности Марк Блах (Mark Blah). Это уязвимость типа «отказ в обслуживании» (DoS), которая не требует никаких действий со стороны пользователя — достаточно самого факта поступления сообщения на смартфон. Android обрабатывает его ещё до того, как оно попадет в папку «Входящие», поэтому сразу сложно определить, что именно стало причиной сбоя. По словам исследователя, Google устранила эту уязвимость в октябрьских обновлениях безопасности Android 2026 года (для версий с 14-й по 17-ю), а устройства под управлением более старых версий — Android 12 и 13 — остаются уязвимыми. Уязвимость связана с некорректной проверкой значения длины заголовка в функции WapPushOverSms.decodeWapPdu операционной системы Android. При преобразовании данных в специально сформированном восьмибайтовом WAP Push-сообщении в 32 битное целое число со знаком (без проверки границ диапазона) система получает отрицательное значение, которое вызывает критическое исключение NegativeArraySizeException. В результате аварийно завершается процесс com.android.phone, отвечающий за сотовую связь. Как следствие, прерываются текущие звонки (включая вызовы в экстренные службы). Исследователь отметил, что атака может приводить к повторным сбоям: например, когда оператор связи пытается повторно доставить вредоносное сообщение или когда Android пытается обработать сообщения, уже сохраненные в памяти устройства. Их можно удалить вручную через Android Debug Bridge (ADB), но это доступно технически подкованным пользователям. Блах опубликовал концепт эксплойта (proof-of-concept), позволяющий отправлять такие вредоносные сообщения с другого устройства на базе Android. В связи с этим пользователям Android-устройств рекомендуется установить последние обновления безопасности. Миллиарды попыток взлома домашних сетей: телевизоры, розетки и NAS стали главными мишенями хакеров
30.10.2026 [11:00],
Павел Котов
Специализирующаяся на вопросах кибербезопасности компания Bitdefender и производитель сетевого оборудования Netgear представили результаты совместного исследования, в котором рассматривается эволюция угроз в сегменте интернета вещей (IoT). Относящиеся к этой категории устройства, говорится в докладе, повысили уязвимость пользователей перед автоматизированными кибератаками и масштабными вредоносными кампаниями. 
Источник изображений: netgear.com В основу исследования легли телеметрические данные, собранные в период с января по сентябрь 2026 года в 10,4 млн «умных» домов по всему миру. Специалисты Bitdefender проанализировали 5,4 млрд связанных с безопасностью событий и 1,2 млрд случаев обнаружения уязвимостей. В рамках исследования установлены 4,85 млрд попыток входа на домашние маршрутизаторы — по две попытки в день в среднем на каждый; зафиксированы 466,6 млн попыток подбора паролей. В работе также рассматриваются наиболее значимые инциденты, в том числе ликвидация четырёх IoT-ботнетов минюстом США и обнаружение в приложениях для смарт-телевизоров ПО, превращающего их в прокси-серверы. В современных реалиях одно устройство может стать объектом для четырёх сценариев: прямая атака, превращение в прокси-сервер, датчик для сбора информации и точку проникновения в сети. Среди всех категорий устройств первое место заняли умные телевизоры, в которых могут сочетаться все четыре роли — для них было зафиксировано 270,3 млн случаев наличия уязвимостей. Число подключённых к интернету устройств растёт, а разведка становится основным типом атак — на одно домохозяйство в среднем приходятся 24 подключённых устройства; в прошлом году их было 22. На долю разведывательных действий приходятся 90,1 % всех зафиксированных атак: автоматизированные системы сканирования обнаруживают слабо защищённые сети и устройства, чтобы использовать их для более масштабных атак или включения в состав ботнетов. 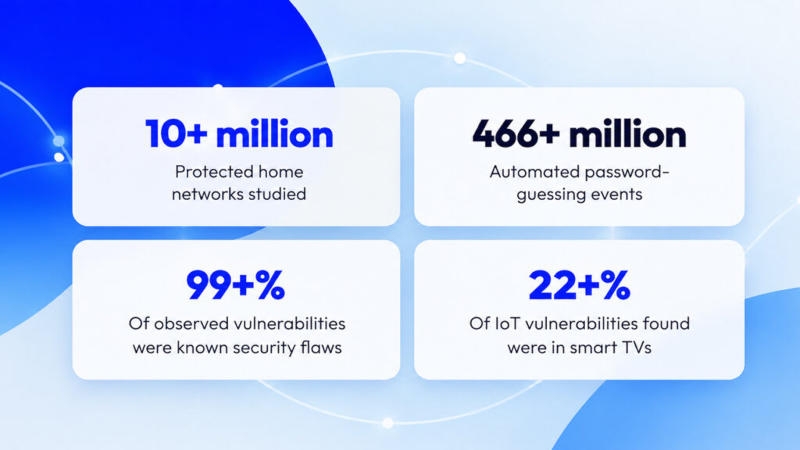 Наиболее уязвимы телевизоры (22,7 %), умные розетки (22,4 %) и сетевые хранилища (22 %) — они составляют 67,1 % выявленных уязвимостей. В прошлом году в лидерах были стриминговые устройства (25,9 %) и смарт-телевизоры (21,3 %) — актуальные данные указывают, что наибольшему риску подвержено оборудование с длительным сроком службы, потому что его редко меняют, и оно зачастую остаётся подключённым к сети даже после прекращения выпуска обновлений и поддержки. Почти все выявленные на устройствах уязвимости общеизвестны: в 99,7 % случаев соответствующие записи имеются в реестре; слабые пароли и передача учётных данных составляют лишь доли процента. Самые распространённые подключённые устройства — смартфоны и телевизоры. На смартфоны приходятся 20,4 % устройств, выявленных в домашних сетях, далее следуют телевизоры (10,6 %), компьютеры (10,0 %), сетевое оборудование (6,2 %) и стриминговые устройства (7,3 % в 2025 и 5,4 % в 2026 году). В список также попали планшеты (4,8 %) и IP-камеры (4,1 %). Чаще всего атаки вызывают ошибки памяти и сбои в работе. На долю ошибок переполнения приходятся около 54 % инцидентов, за ними следуют отказы в обслуживании (около 18 %) и повреждения памяти (около 17 %). Наиболее опасные последствия, позволяющие злоумышленникам получать контроль над оборудованием, встречаются гораздо реже: повышение привилегий (5,3 %), выполнение произвольного кода (3,8 %) и получение доступа к информации (1,2 %) — в совокупности около 10,3 %. Обнаружена критическая уязвимость в UEFI миллионов компьютеров и серверов
29.10.2026 [13:05],
Павел Котов
В прошивках UEFI, используемых в миллионах компьютеров и серверов по всему миру, обнаружили критическую уязвимость с оценкой опасности 9,5 из 10. Она может позволить злоумышленникам выполнить вредоносный код на самом раннем этапе запуска системы — ещё до срабатывания механизмов защиты. Проблема затрагивает широко используемую основу прошивок UEFI, поэтому под угрозой могут оказаться системы самых разных производителей. 
Источник изображений: Xavier Cee / unsplash.com Проблема выявлена в TianoCore EDK II — на основе этого открытого программного продукта многие производители создают прошивки UEFI. В частности, этот код используется поставщиками прошивок AMI, Insyde и Phoenix. Уязвимый код присутствует и в Project Mu — доработанном Microsoft варианте EDK II с упором на безопасность. Вероятный круг уязвимых систем достаточно широк. О проблеме сообщили Алекс Матросов (Alex Matrosov) из Anthropic и Дэн Холмс-Митра (Dan Holmes-Mitra) из Google. Первоначально эксперты договорились не раскрывать подробности проблемы до января 2027 года. Но в сентябре AMI опубликовала изменение кода, в котором описала проблему и предложила её исправление. После этого публичное предупреждение опубликовал проект TianoCore. Преждевременное раскрытие информации опасно тем, что код исправления уже доступен — проанализировав его, злоумышленники могут вскрыть суть проблемы и найти способ эксплуатировать уязвимость. Обновление прошивок — сложная задача: исправления должны разработать и установить производители оборудования и облачные провайдеры, а под угрозой миллионы систем. Уязвимость представляет собой ошибку переполнения буфера, при которой ПО записывает данные за пределами выделенной памяти. Она находится в компоненте PXE-Base Code, который обеспечивает сетевую загрузку систем. При сетевой загрузке компонент принимает сообщения об ошибках сетевого протокола ICMP — для них выделяется область размером 504 байта, но длина поступающих данных должным образом не проверяется. Если сообщение превышает этот предел, его фрагмент может записаться в соседние участки памяти.  Чтобы произвести атаку, злоумышленнику требуется отправить на адрес целевого устройства специально сформированное сетевое сообщение, когда это устройство загружается по сети. Это может вызвать сбой при загрузке или, если злоумышленник знает особенности конкретной версии прошивки, выполнить собственный код с максимальными привилегиями процессора. В ходе такой атаки можно нарушить цепочку доверенной загрузки, то есть обойти механизм защиты, призванный гарантировать исполнение только проверенного кода при загрузке. В частности, может открыться доступ к модулю TPM или возможность обойти защиту зашифрованного диска. Запущенный таким образом вредоносный код после перезагрузки не сохраняется, но он позволяет устанавливать другие вредоносные компоненты. Уязвимость может надолго остаться в старых системах, которые больше не получают обновлений. Развернуть атаку с использованием этой уязвимости непросто. Требуется определённый доступ к локальной сети, например, скомпрометированная учётная запись или обеспеченное ранее присутствие внутри организации. Свидетельств того, что CVE-2026-97631 сама по себе позволяет проникнуть в сеть, обнаружить пока не удалось. Уязвимость не относится к системам, которые загружаются с внутренних накопителей — под угрозой прежде всего машины с сетевой нагрузкой и в первую очередь с прошивками на основе EDK II с поддержкой PXE. Intel заверила, что среди её коммерческих решений, которые продолжают получать обновления безопасности, продуктов под угрозой пока не выявлено. Компания не включает уязвимый компонент EDK II в собственный эталонный код, но его могут добавлять производители материнских плат или готовых компьютеров. Arm подчеркнула, что проблема не имеет прямого отношения к её продукции. Организациям, в которых может использоваться сетевая загрузка, рекомендовано обратиться к поставщику прошивки, уточнить, затронуто ли их оборудование, и когда выйдет исправление. По возможности рекомендовано временно отключить загрузку по сети. Важно также включать TPM и Secure Boot, но сами они от данной уязвимости защитить не могут. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









