


Опрос
|
реклама
Быстрый переход
ИИ может взломать то, что десятилетиями защищало банковские счета и данные, предупредили математики
28.10.2026 [14:00],
Алексей Разин
Взломы с использованием квантовых компьютеров перестают быть главной потенциальной проблемой для специалистов по криптографической защите данных. Успехи ИИ-моделей, работающих на классической вычислительной архитектуре, заставляют видеть в этом прогрессе сопутствующую угрозу. 
Источник изображения: Unsplash, Vitaly Gariev Криптографическая защита традиционно строилась на математических алгоритмах, и до недавних пор основной угрозой для их надёжности считалось появление квантовых компьютеров. При этом работающие на вычислительной инфраструктуре классического типа ИИ-модели в решении сложных математических задач в последнее время продвинулись так далеко, что этот фактор начал беспокоить специалистов по криптографической защите данных в не меньшей степени. Как отмечает Financial Times, соответствующую обеспокоенность породил прогресс ИИ-моделей OpenAI в решении математических задач, которые учёным не поддавались на протяжении длительного времени. Эти успехи даже вызвали недовольство профильной ассоциации, которая призвала математиков прекратить сотрудничество с OpenAI. Последняя пожертвовала $5 млн на нужды специализированного фонда, чтобы загладить конфликт. Криптографические методы защиты используются, помимо прочего, для предотвращения несанкционированного доступа к банковским счетам и базам данных различного назначения. Как поясняет австралийский математик Джорди Уильямсон (Geordie Williamson), в этих ИИ-системах происходит полная реструктуризация понятия сложности, которое и лежит в основе современной криптографии. «Я думаю, что в будущем нас ждут потрясения, очень серьёзные потрясения», — добавил он. На данный момент ИИ не удалось взломать основной метод криптографии, но математики предупреждают, что такая вероятность увеличивается. Повышение быстродействия ИИ в области разработки алгоритмов и теории чисел, которые имеют отношение к целым числам, заметно повысило способность решать его силами те задачи, которые прежде считались слишком сложными. Один из широко используемых в криптографии методов, например, основан на перемножении двух очень больших простых чисел. До сих пор этот метод защиты оставался эффективным, поскольку существующим компьютерам легко давалось умножение, но сложнее было осуществить обратный процесс, связанный с определением исходных чисел. Достижения ИИ в области решения математических задач в целом поставили под сомнение прежнее предположение, согласно которому самой серьёзной угрозой для криптографии считалось появление квантовых компьютеров, которые используют физику субатомных частиц для достижения результатов, которые не по зубам компьютерам с классической архитектурой. Если в случае со сроками создания достаточно мощного квантового компьютера принято говорить о перспективе многих лет, то ИИ на классических вычислительных мощностях представляет гораздо более осязаемую угрозу для криптографии. Управление по финансовому регулированию и надзору Великобритании заявило Financial Times, что тестирует новый надзорный инструмент в 50 крупных организациях для оценки степени их готовности к отражению новых технологических угроз в сфере криптографии, относящихся не только к ИИ, но и квантовым вычислениям. Уже в следующем месяце британский регулятор собирается поделиться практическими рекомендациями в этой области с более чем 35 тысячами компаниями, оказывающими в юрисдикции страны финансовые услуги. «Они должны понимать, как сегодня защищены их системы, и уже сейчас начать готовиться к будущему, в котором будет обеспечена квантовая безопасность», — говорится в сообщении. Профессор криптоматематики Манчестерского университета Дэниэл Шиу (Daniel Shiu) считает, что для «более математических» форм криптографии угроза взлома со стороны ИИ уже вполне осязаема. По его словам, уязвимости обнаруживаются в менее зрелых алгоритмах из числа новых, разработанных для защиты от атак, реализуемых при помощи квантовых компьютеров. Власти нескольких стран, включая США, Китай и Германию, уже начали пересматривать существующие и предлагаемые криптографические методы на предмет устойчивости ко взлому с учётом новых типов угроз. Телекоммуникационный гигант BT заявил о начале подготовки к миграции на новые методы криптографии, которые учитывали бы будущие угрозы со стороны квантовых компьютеров. Компания сосредоточилась на обеспечении более быстрого изменения криптографических методов по мере развития стандартов, технологий и самих угроз. Вредоносный ИИ-агент Skynet захватывает других агентов и заставляет жертв оплачивать свою работу
27.10.2026 [11:51],
Павел Котов
Эксперты в области кибербезопасности Symantec обнаружили агрессивного агента искусственного интеллекта, который осуществляет атаки на уязвимую ИИ-инфраструктуру. Исследователи получили возможность изучить вредоносную кампанию изнутри — она производится за счёт собственных средств жертв. 
Источник изображения: Mohamed Nohassi / unsplash.com Специалисты компании Symantec разместили в глобальной сети ресурс-приманку, предназначенный для изучения механизмов атак на ИИ-инфраструктуру. Одну из атак на него произвёл ИИ-агент, которому присвоили название Skynet. Его задача — поиск других доступных ИИ-агентов и их включение в состав ботнета, который занимается кражей баз данных и учётных сведений, а также развёртыванием майнеров криптовалюты. Набор инструкций ИИ-агента включает более 70 инструментов для проведения атак; он может действовать автономно, то есть без участия человека, на протяжении до 100 000 шагов. Создатели вредоносного ИИ-агента разработали многоуровневый механизм «джейлбрейка», то есть обхода ограничений — он обходит встроенные в ИИ системы безопасности и заставляет модель воспринимать кражу учётных данных как обычную рабочую задачу. Инструментарий ИИ-агента предназначается для автоматизации разведки и эксплуатации в таких продуктах как VS Code, Django, Jupyter, Laravel, Supabase, Next.js и Flask/Werkzeug. В некоторых случаях используются уязвимости, связанные с подделкой запроса на стороне сервера для извлечения содержимого баз данных и кражи учётной информации; обнаружены также средства для управления ботнетом и доступа к службам метаданных в облачных окружениях. 
Источник изображения: Roman Budnikov / unsplash.com Обнаружив доступную ИИ-модель, Skynet при помощи джейлбрейка подчиняет её себе, заставляет считать кражу учётных данных стандартной задачей разработки и игнорировать предупреждения системы безопасности. В некоторых инструкциях легитимными задачами в области программирования становятся чтение API-ключей, схем баз данных и переменных окружения. Основной целью кампании является установка на уязвимые системы криптомайнера XMRig; при этом все расходы на вычислительные ресурсы ложатся на плечи жертв. За период анализа в Symantec зафиксировали более 127 000 внешних запросов к ресурсу-приманке с нескольких десятков тысяч уникальных IP-адресов. Сколько злоумышленников или группировок за ними стояли, в докладе не уточняется. Кампания продолжается — злоумышленники по-прежнему производят поиск уязвимых ИИ-систем. Чтобы защититься от атак, пользователям ИИ-сервисов, шлюзов моделей и MCP-серверов рекомендовали исходить из того, что эти ресурсы будут обнаруживаться и изучаться злоумышленниками. «Относитесь к API-ключам для ИИ как к критически важным учётным данным, <..> ограничивайте исходящий сетевой доступ для систем с ИИ-инструментами, <..> запускайте способных работать с инструментами агентов с минимальными привилегиями и требуйте, чтобы все важные операции одобрял человек», — предупредили эксперты. Claude нашёл почти 500 дыр в популярном ПО — одной из них оказался 21 год
23.10.2026 [15:00],
Павел Котов
Инженеры Anthropic изучили с помощью модели искусственного интеллекта Claude 25 крупных проектов с открытым исходным кодом, написанных на языках C, C++, Java, PHP и Python, на предмет проблем в области безопасности. Были обнаружены почти 500 угроз, в том числе отключённые механизмы защиты из-за конфликтов в настройках, доступ к критически важным фрагментам кода до аутентификации и даже уязвимость, которой уже 21 год. 
Источник изображения: Mohammad Rahmani / unsplash.com На этот раз в Anthropic решили не ограничиваться стандартным поиском уязвимостей — выявление их по отдельности в рамках данного исследования охарактеризовали как «сизифов труд», потому что такой подход плохо масштабируется и не даёт гарантий безопасности. Эксперты сделали акцент на сокращении поверхности атаки в ПО и ограничении ненужного доступа к коду, который могли использовать злоумышленники. В 25 изученных проектах содержались более 5 млн строк кода. Claude составил список из более чем 17 000 параметров конфигурации, 3842 из которых относятся к механизмам и функциям, влияющим на безопасность. Исследование затронуло три сценария, при которых доступ к некоторым фрагментам кода оказывается неоправданным: наличие функций, которые включены по умолчанию, но не требуются для работы; сочетания настроек, которые вместе ослабляют защиту; а также наличие излишне сложных и критически важных фрагментов кода, которые выполняются до проведения проверок безопасности. Все 11 проектов, предназначенных для работы с авторизованными пользователями, содержали код, доступ к которому был возможен, когда этого быть не должно. Выявлены 93 поверхности атаки, доступные до аутентификации в конфигурациях по умолчанию; 37 случаев выполнения кода до прохождения аутентификации; а также 61 комбинация настроек, которая приводила к ослаблению механизмов защиты, действующих до аутентификации. 
Источник изображения: Fotis Fotopoulos / unsplash.com Во всех 25 проектах были обнаружены 162 комбинации настроек, для которых в документации не было описано ожидаемое поведение. В ряде случаев это приводило к отключению средств защиты, в других — к различным несоответствиям и ошибкам. Один из изъянов в конфигурации оставался незамеченным более двух десятилетий. Одна настройка требовала от пользователей подтверждения личности с помощью сертификатов, а другая полностью отключала эту проверку, хотя должна была лишь временно её отложить. В качестве примера приводится OpenSSH — программа безопасного удалённого доступа содержала компонент (демон), который мог обращаться к 4500 строкам экспериментального кода — реализации постквантового алгоритма цифровой подписи — до проверки того, разрешена ли такая операция конфигурацией сервера. Сам алгоритм был по умолчанию отключён, но код, предназначенный для обработки его данных, был доступен неавторизованным клиентам. После сообщения от Anthropic разработчики OpenSSH устранили уязвимость в версии 10.6 — около 20 % кода стали недоступны для неавторизованных пользователей. Сформированные в ходе исследования методы инженеры Anthropic объединили в специализированный инструмент для Claude. Вскоре его интегрируют в OSS-Scanner — бесплатный сервис для проверки безопасности проектов с открытым исходным кодом. Новый инструмент анализирует конфигурации по умолчанию, доступные для проверок безопасности фрагменты кода и противоречащие друг другу настройки. Система будет проверять выявленные уязвимости через динамическое отслеживание выполнения программы, сопоставляя их с текущим поведением системы — об изменениях, которые могут нарушить работу ПО, сообщат разработчикам. «Чёрный октябрь» для интернета: ИИ находит дыры в защите быстрее, чем их успевают латать
23.10.2026 [14:46],
Павел Котов
За последние несколько дней обнаружены уязвимости ряда крупнейших систем и сервисов, обеспечивающих работу значительной части интернета. В обозримом будущем может произойти некий инцидент радикально иного масштаба, предупреждают эксперты в области кибербезопасности, но к чему именно готовиться, их версии расходятся. 
Источник изображения: Growtika / unsplash.com Последние дни действительно выдались «урожайными» в плане обнаружения крупных уязвимостей. Инциденты затронули индийский удостоверяющий центр eMudhra, средства Node.js, платформу для разработчиков GitLab, ПО для медиасерверов Plex, облачного провайдера Railway и платформу ИИ-агентов для написания кода OpenCode. Больше всех внимание привлекла пара уязвимостей PHP2Shell в языке PHP, лежащей в основе современного (и не очень) интернета — их с помощью искусственного интеллекта обнаружили эксперты Wiz, Calif и OpenAI. Организация PHP Foundation раскрыла информацию об уязвимостях и объявила о выходе устраняющих их обновлений, но избежать атак не удалось, потому что установка этих обновлений — задача не всегда простая, и решить её быстро удаётся не во всех случаях. Атаки начались, обратили внимание в Cloudflare, за десять часов до того, как сведения были обнародованы. «Через 45 минут после объявления их число возросло до десятков тысяч, в течение двух часов — до сотен тысяч, а сейчас речь идёт уже о миллионах», — сообщили в компании. События развиваются стремительно, и даже опытные эксперты не в силах в полной мере осознать происходящее, предугадать дальнейшее развитие событий или понять, к чему всё это приведёт. Очевидно, что ИИ в корне преобразил сферу кибератак и область защиты от них. Причина в том, что значительная часть ПО, на котором работает интернет и потребительские устройства, уязвима, устарела или содержит изъяны, которые люди предпочитали не замечать. Это не значит, что все выявленные ИИ уязвимости были очевидными или тривиальными, но он позволяет находить их гораздо быстрее, чем человек. ИИ сделал метод перебора (brute force) в масштабах интернета очень простой задачей. Приходит понимание, что некоторые «замки» не только легко вскрыть — порой «двери» распахнуты настежь, а в «стене» зияет огромная дыра. Для проведения атаки с помощью ИИ зачастую не требуется практически никаких специальных знаний. Задачу упрощают открытые модели, прошедшие процесс аблитерации — снятия защитных барьеров, не позволявших им отвечать на неэтичные вопросы или выполнять недопустимые действия. ИИ помогает найти уязвимости, но столь же эффективен он и как оружие в руках злоумышленников. 
Источник изображения: Ben Griffiths / unsplash.com В области кибербезопасности традиционно приемлемым был сценарий, при котором некий исследователь обнаруживает уязвимость, этично сообщает о ней ответственной за продукт компании, а та её устраняет. С развитием ИИ сроки на реализацию этого сценария значительно сокращаются: разработчики, возможно, стали выпускать обновления безопасности быстрее, но едва ли эти обновления устанавливаются чаще, чем раньше. ИИ сделал ситуацию непредсказуемой: специализирующаяся на кибербезопасности компания Chainguard опубликовала обновления PHP за несколько часов до официального анонса — их анализ мог дать хакерам фору. В компании ответили, что нашли эти же уязвимости самостоятельно, просто отправив соответствующий запрос одной из передовых ИИ-моделей. После обнаружения PHP2Shell некоторые эксперты уже окрестили настоящий период «чёрным октябрём». Власти стран мира настоятельно рекомендуют владельцам сайтов оперативно устанавливать обновления; государственные ресурсы уходят в офлайн на период обновления — так же поступают администраторы многих популярных сайтов вплоть до отдельных сервисов Wikimedia и Archive.org. Есть версия, что могут навсегда исчезнуть некоторые исторические сайты — часть из них невозможно обновить, или никто не планировал этого делать, а часть из них будут взломаны и навсегда прекратят своё существование. Это грозит масштабным «гниением ссылок» и утратой значительного пласта цифровой истории. Угроза PHP2Shell существует, она вполне реальна, но и переоценивать степень её угрозы тоже не следует — инциденты с уязвимостями Log4j или Heartbleed представляются более масштабными. Некоторые ресурсы публиковали, по их заявлениям, готовые эксплойты, но не все они оказывались работоспособными — есть мнение, что простого рецепта не существует вовсе. Эксплойт в том или ином виде способен сгенерировать ИИ, но не у каждого пользователя чат-бота хватит навыков, чтобы его должным образом развернуть — может потребоваться серьёзная подготовка и опыт работы в области кибербезопасности. К чему всё это приведёт в долгосрочной перспективе, ясности нет: за час, неделю, год или десять лет обстановка может измениться радикально. ИИ значительно упрощает поиск и эксплуатацию уязвимостей, и человечеству, очевидно, ещё предстоит узнать, насколько в действительности уязвим интернет. Сначала PHP, теперь Linux: критические уязвимости в ядре ОС раскрыли до выхода патчей
23.10.2026 [10:32],
Владимир Фетисов
На этой неделе стало известно о выявлении критических уязвимостей в языке программирования PHP и сертификатах TLS/SSL. Теперь же в интернете появилась информация о нескольких уязвимостях в ядре Linux, для которых ещё не были выпущены исправления. Отчёты об уязвимостях опубликованы в рамках инициативы Zero Day Initiative компании Trend Micro и, вероятно, это было сделано по ошибке. 
Источник изображения: unsplash.com / Luca Bravo Среди раскрытых проблем две уязвимости имеют рейтинг 9,0 баллов по шкале CVSS. Одна из них затрагивает функцию SMB Direct, которая используется для повышения производительности при обмене файлами по протоколу SMB. Вторая уязвимость касается реализации файлового сервера в ядре Linux. Обе уязвимости потенциально могут использоваться злоумышленниками для удалённого выполнения кода. В других отчётах описаны уязвимости, позволяющие повысить уровень привилегий на локальном устройстве посредством сетевого кода, а также уязвимости, затрагивающие графический драйвер VMware и др. Исправления для уязвимостей в настоящее время тестируются или готовятся для интеграции в одно из будущих обновлений ядра Linux, но ни одно из них ещё не попало в основную ветку ядра. Программист Грег Кроа-Хартман (Greg Kroah-Hartman), занимающийся сопровождением ядра Linux, выразил недоумение по поводу публичной публикации данных об уязвимостях, патчи для которых ещё не готовы. На данный момент не ясно, действительно ли раскрытие информации об этом произошло непреднамеренно. Раскрытие информации об уязвимостях ядра Linux последовало за публикацией данных о скомпрометированных сертификатах TLS/SSL, связанных с индийским удостоверяющим центром eMudhra. Приватные ключи восьми промежуточных сертификатов оказались скомпрометированы, что потенциально могло использоваться злоумышленниками, чтобы выдавать себя за легитимные сайты и перехватывать зашифрованные соединения. В дополнение к этому разработчики языка программирования PHP вчера выпустили экстренные исправления для критических уязвимостей CVE-2026-109618 и CVE-2026-109619, о которых стало известно ранее. Обе уязвимости получили оценку 9,2 балла по шкале CVSS и могли использоваться для удалённого выполнения кода на затронутых проблемой серверах без предварительной аутентификации. Дыры PHP уже пытаются использовать для взлома серверов — Google, OpenAI и Amazon встали на защиту интернета
22.10.2026 [12:27],
Павел Котов
Технологические гиганты Google, OpenAI и Amazon подключились к работе по анализу уязвимостей, выявленных в языке PHP, к обнаружению атак и защите затронутых систем. Специализирующиеся на вопросах кибербезопасности компании уже начали сообщать о попытках злоумышленников воспользоваться ситуацией. 
Источник изображения: Ben Griffiths / unsplash.com Две обнаруженные уязвимости, получившие общее название PHP2Shell, позволяют удалённо выполнять на серверах произвольный код, что создаёт угрозу утечки конфиденциальных данных. Агентство национальной безопасности США настоятельно рекомендовало использующим PHP организациям подготовить обновления безопасности для устранения данных уязвимостей; если немедленное обновление невозможно, в ведомстве предложили вообще отключить соответствующие системы, пока уязвимости не будут полностью устранены. Аналогичные предупреждения выпустили профильные ведомства в Сингапуре, Великобритании, Австралии, Канаде и Европейском союзе. Попытки эксплуатировать данные уязвимости фиксировались ещё до их публичного раскрытия, сообщили в Amazon — такие попытки ещё 17 октября помогла обнаружить система MadPot, предназначенная для мониторинга подозрительной активности в интернет-инфраструктуре. Специалисты Google при помощи моделей искусственного интеллекта произвели поиск и анализ уязвимостей; нейросеть Gemini помогла оценить их серьёзность, смоделировать возможные атаки и проверить эффективность выпущенных патчей безопасности. В OpenAI заявили, что критические уязвимости в PHP помогли выявить исследователи, работающие с её моделями ИИ, — этими возможностями могут воспользоваться и киберпреступники, предупредили в компании. О попытках эксплуатировать уязвимости за день до их официального раскрытия сообщили в Cloudflare. Чтобы пресечь такие попытки в дальнейшем, компания активировала межсетевые экраны для веб-приложений. Специализирующаяся на вопросах кибербезопасности компания VulnCheck развернула выступающие приманками специально созданные уязвимые системы и зафиксировала подключения к ним с IP-адресов из Канады и Нидерландов, а также минимум одну попытку эксплуатировать одну из этих уязвимостей, которая позволяет выполнять произвольный код без аутентификации — её производили с зарегистрированного в Китае IP-адреса. Злоумышленник попытался считать данные, но такого пути не существовало, и сервер вернул ошибку 404. Поставщик решений в сфере безопасности Patchstack сообщил, что вскоре после выхода обновления PHP системы телеметрии показали лишь попытки зондирования — прямых доказательств взлома обнаружено не было. В качестве меры предосторожности некоторые сайты временно приостановили свою работу. Среди них оказались сервис социальных закладок Pinboard, ряд правительственных ресурсов Нидерландов и некоторые службы, связанные с «Википедией». Критические уязвимости PHP поставили под угрозу 70 % сайтов в интернете — для многих патча не будет
21.10.2026 [17:46],
Владимир Фетисов
Разработчики PHP выпустили экстренные обновления безопасности, устраняющие две критические уязвимости в языке программирования, который используется примерно на 70 % сайтов в интернете. Проблема уже привела к временному отключению ряда государственных ресурсов и других сервисов в Европе. При этом владельцы систем на базе устаревших версий PHP оказались в особенно сложном положении: официальные исправления для них не предусмотрены, поэтому для защиты от потенциальных атак может потребоваться обновление языка или временное отключение серверов от интернета. 
Источник изображения: Unsplash, Andrew Уязвимости получили оценку 9,2 балла из 10 по шкале CVSS 4.0 и идентификаторы CVE-2026-109618 и CVE-2026-109619. Они позволяют при определённых условиях удалённо выполнять произвольный код на сервере без предварительной аутентификации. В результате злоумышленники могут получить доступ к файлам и базам данных, изменить содержимое сайтов, похитить информацию или использовать скомпрометированные системы для дальнейших атак. Проблемы, получившие название PHP2Shell, находятся в самом движке PHP, а не в конкретных веб-приложениях. Поэтому под угрозой могут оказаться сайты на базе WordPress, Drupal, Joomla и других платформ, даже если их собственный код написан корректно. В частности, исследователи продемонстрировали возможность удалённого выполнения кода на серверах с актуальными версиями этих систем. Уязвимости связаны с обработкой критических ошибок и нехватки памяти. В определённых условиях PHP мог оставлять внутренние данные, указывающие на уже освобождённую область памяти, а затем использовать их повторно. Это создавало условия для повреждения памяти, утечки информации и выполнения произвольного кода. На серверах Apache с модулем mod_php эксплуатация одной из уязвимостей возможна ещё до запуска кода самого веб-приложения. Другие конфигурации PHP также подвержены риску, хотя условия проведения атаки могут отличаться. По данным исследователей Wiz, уязвимости затрагивают версии PHP начиная с 5.4. Разработчики выпустили исправления для поддерживаемых веток PHP 8.2, 8.3, 8.4 и 8.5. Обновления получили номера 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Для более старых веток ситуация сложнее: готовые исправления и возможность их установки зависят от поставщиков операционных систем и программного обеспечения. Поэтому администраторам необходимо проверить рекомендации своего поставщика, а при отсутствии исправления — рассмотреть переход на поддерживаемую версию PHP. Такая миграция может потребовать дополнительной проверки совместимости и доработки устаревших сайтов. Масштаб проблемы может быть огромным. По данным W3Techs, PHP используется примерно на 70 % сайтов, для которых известен язык серверной разработки. При этом значительная часть веб-инфраструктуры работает на давно не обновлявшемся программном обеспечении. Такие ресурсы могут оставаться уязвимыми даже после выхода исправлений, если их владельцы не имеют возможности оперативно обновить серверы или поддерживать совместимость со свежими версиями PHP. На ситуацию повлияла и история обнаружения уязвимостей. По данным PHP Foundation, одна из проблем была выявлена ещё в 2024 году, однако разработка исправления затянулась из-за сложности устранения ошибки без нарушения совместимости и ухудшения производительности. В августе 2026 года исследователи продемонстрировали практическую возможность эксплуатации уязвимости, после чего её устранение стало приоритетной задачей. В исследовании существенную роль сыграл искусственный интеллект. Команда Wiz сообщила об использовании моделей Gemini 4 Argon и GPT-5.6 Sol для поиска и анализа ошибок, а также разработки способов их эксплуатации. ИИ помог превратить сложные ошибки, существовавшие в коде годами, в работающие эксплойты. Это вызывает опасения у специалистов по кибербезопасности: аналогичные инструменты могут использовать и злоумышленники, которым теперь требуется меньше времени и экспертных знаний для поиска уязвимостей и подготовки атак. Публикация информации об уязвимостях также пошла не по первоначальному плану. Релиз исправлений был запланирован на 22 октября, но после преждевременного распространения сведений о проблеме разработчики перенесли выпуск на 21 октября. Компания Cloudflare сообщила, что заранее развернула защитные правила для своих клиентов и зафиксировала попытки атаковать их системы, в том числе с изменёнными вредоносными запросами, которые могли помочь обойти средства защиты. На фоне угрозы некоторые организации решили временно отключить доступ к своим системам из интернета. По данным The Guardian, меры затронули сайты государственных учреждений в Нидерландах, Германии, Бельгии, Финляндии и Франции. В частности, во Франции были недоступны некоторые ресурсы местных властей и сайт префектуры полиции Парижа, а в Нидерландах — национальная служба цифровой идентификации и сайт национального центра кибербезопасности. Wikimedia Foundation также приостановила работу части своих систем до установки исправлений. Национальные службы кибербезопасности рекомендовали организациям немедленно установить обновления. Если это невозможно, следует изолировать доступные из интернета приложения от публичных сетей или временно отключить их. Национальный центр кибербезопасности Великобритании также призвал проверить системы на наличие возможных механизмов закрепления злоумышленников, которые могли быть установлены в случае успешной атаки. Разработчик мобильной платформы GrapheneOS объявил о временном ограничении доступа к своему форуму, чтобы снизить риск эксплуатации уязвимостей. Специалисты предупреждают, что после публикации исправлений злоумышленники могут быстрее разрабатывать эксплойты, изучая изменения в коде. Поэтому администраторам необходимо без промедления проверить используемые версии PHP, установить доступные обновления и убедиться, что серверы не были скомпрометированы. Ситуация в очередной раз продемонстрировала проблему устаревшей интернет-инфраструктуры. Даже после выпуска исправлений часть сайтов может оставаться без защиты неделями или месяцами из-за отсутствия обслуживания, несовместимости с новыми версиями программного обеспечения или невозможности оперативно обновить серверы. В таких случаях временное отключение публичного доступа может оказаться безопаснее, чем продолжение работы уязвимой системы. Восемь TLS-сертификатов с примитивными ключами поставили под угрозу безопасность всего интернета
21.10.2026 [09:25],
Павел Котов
Специалисты по кибербезопасности по всему миру перешли в режим повышенной готовности: обнаружено восемь промежуточных TLS-сертификатов, чьи закрытые ключи оказались настолько слабыми, что кто угодно мог бы использовать их для создания поддельных сертификатов, которым доверяли бы сайты и устройства по всему миру, и перехватывать защищённый трафик. Сертификаты уже начали блокировать, но устранение последствий может растянуться на годы. 
Источник изображения: Sasun Bughdaryan / unsplash.com Накануне разработчики браузеров, а также создатели ряда популярных приложений и языков программирования заблокировали все восемь скомпрометированных промежуточных сертификатов. Согласно данным журналов прозрачности, фактов злонамеренного применения этих ключей пока не зафиксировано. Но угроза сохраняется: обновление других критически важных элементов интернет-инфраструктуры, в том числе дистрибутивов Linux, встроенных систем и устройств интернета вещей потребует значительных усилий и времени. Все восемь промежуточных сертификатов принадлежат индийскому удостоверяющему центру eMudhra Limited. Эксперты по кибербезопасности продемонстрировали механизм уязвимости, создав для фразы «We have a problem here — Wayne» («У нас тут проблема — Уэйн») цифровую подпись с использованием закрытых ключей eMudhra. Тот факт, что это получилось, оказался тревожным — этот же ключ мог использоваться для выпуска поддельных сертификатов, которым доверяли бы миллионы серверов по всему миру. Быстрая реакция разработчиков браузеров и приложений — не панацея. Некоторые системы и продукты не получают обновлений годами, поэтому процесс устранения уязвимости будет долгим: затронуты устройства интернета вещей, старые серверы на Linux, контейнеры Docker, инструменты командной строки, которые поставляются с собственными наборами корневых сертификатов. Системным администраторам ещё предстоит устанавливать их на огромное число машин. Масштабы проблемы сравнили с устранением уязвимости Heartbleed в библиотеке OpenSSL, обнаруженной в 2014 году. Тогда злоумышленники использовали её для расшифровки данных, передаваемых по защищённым TLS-соединениям; им удалось получить доступ к закрытым ключам TLS-сертификатов, файлам сессий cookie и паролям. В результате атак пострадали тысячи серверов, в том числе принадлежащих крупным компаниям и государственным учреждениям по всему миру. На устранение последствий ушли годы: на все машины пришлось устанавливать обновления OpenSSL, отзывать старые сертификаты и переустанавливать TLS-ключи, менять пароли и токены сессий, обновлять встроенные системы и прочее «забытое» оборудование. Ключи eMudhra оказались скомпрометированы из-за дефектов настолько серьёзных, что инженерам было трудно в это поверить. Закрытый ключ на эллиптической кривой NIST P-384 должен обладать энтропией около 384 битов, что даёт 2³⁸⁴ возможных вариантов — такое число состоит из 116 цифр. В случае eMudhra ключи имели такие простые значения как 4, 56, 66, 115, 155, 156, 230 и 237. Многие проекты выпустили обновления — исключением пока остаётся браузер Edge под Windows 10; в Microsoft пообещали прокомментировать происходящее, когда будет чем «поделиться». Подчёркивается, что для реализации атаки злоумышленнику необходимо реализовать атаку типа «человек посередине»: перехватить зашифрованный трафик, расшифровать его, зашифровать заново и передать другой стороне — такие возможности требуют хорошего оснащения. Но в локальной сети реализовать атаку проще. Хакеры взломали российских хостеров через дыру в VMmanager — могли утечь пароли, SSH-ключи и токены
20.10.2026 [15:18],
Павел Котов
Хакеры взломали инфраструктуру нескольких российских хостинг-провайдеров и запустили на серверах программу для кражи данных клиентов. Злоумышленники воспользовались уязвимостью в системе управления виртуальными серверами VMmanager 6, через которую могли получить пароли, SSH-ключи, токены доступа к облачным сервисам и другие конфиденциальные данные. Об инцидентах сообщили в FirstVDS и других хостинг-провайдерах. 
Источник изображения: Julio Lopez / unsplash.com Разработчиком VMmanager 6 выступает компания ISPsystem, входящая в «Группу Астра», ответственную также за ОС Astra Linux. Программа для кражи данных подключала диски клиентских виртуальных серверов VPS/VDS в режиме только для чтения и копировала с них файлы. Добычей киберпреступников могли оказаться пароли, SSH-ключи для удалённого входа на сервер, токены доступа к облачным сервисам, файлы конфигурации, история введённых команд, криптокошельки и документы пользователей. В одном из случаев чтение данных осуществлялось 17 октября с 12:27 до 22:34 мск. Заражение панелей VMmanager производилось с 11 по 16 октября, установил облачный провайдер ForestsNet Cloud, а активная фаза атаки разворачивалась в ночи с 16 по 17 октября. Злоумышленники располагали списком серверов и их IP-адресов, электронными адресами клиентов, паролями администратора и паролями для удалённого управления серверами через VNC-консоль. Следов кражи хостер на своих узлах не обнаружил, но и исключить доступ к ним компания также не смогла. В «Группе Астра» подтвердили, что осведомлены об инциденте. «Мы проводим проверку и находимся в контакте с заказчиками. Поскольку речь идёт о безопасности конкретных инфраструктур и заказчиков, эксплуатирующих платформу в открытом информационном контуре, мы не раскрываем перечень и количество затронутых операторов, а также детали того, как мог быть получен доступ. Это стандартная практика: раскрытие таких деталей до завершения обновлений у всех заказчиков создаёт дополнительные риски. <..> Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — отметили там и добавили, что исправления уже вышли, и их рекомендуется оперативно установить. Ответственности за атаку на себя не взяла ни одна хакерская группировка. Программа VMmanager создавалась для хостинг-провайдеров, но после этого вышла на корпоративный рынок — система работает по-разному для этих двух групп. При этом уязвимость была в части для хостеров, поэтому они и стали сообщать об инцидентах. «Группа Астра» не разрабатывала VMmanager с начала — компания в 2022 году приобрела ISPsystem вместе с данным проектом. Помимо хостеров, среди клиентов VMmanager указываются медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, Алеф-банк, «Электросети Кубани» и другие организации. Альтман предложил три способа спасти мир от опасного ИИ — один из них лишит конкурентов видеокарт
20.10.2026 [14:33],
Алексей Разин
Сэм Альтман (Sam Altman) предложил три варианта обеспечения безопасности ИИ в мировых масштабах. Нужно либо брать пример с МАГАТЭ в сфере атомной энергетики, либо консолидировать контроль за разработками по примеру CERN, либо пользоваться принципом «кто первый встал, того и GPU». 
Источник изображения: X, Sam Altman С выхода чат-бота ChatGPT компании OpenAI осенью 2022 года принято отсчитывать историю ИИ-бума, поэтому один из её основателей и генеральный директор Сэм Альтман то и дело берёт на себя смелость предлагать глобальные инициативы, способные тем или иным образом повлиять на траекторию развития всей отрасли. В своём недавнем обращении к сотрудникам стартапа Альтман предложил три варианта обеспечения безопасности ИИ, причём все они в той или иной мере кажутся причудливыми. По данным The Information, Альтман свои идеи в этой сфере изложил персоналу OpenAI ещё на прошлой неделе. По его словам, стартап должен до конца следующего года определиться, какую из предложенных главой компании стратегий в области обеспечения безопасности ИИ нужно принять на вооружение. Первый из сценариев подразумевает создание некоей международной контролирующей организации типа МАГАТЭ. В рамках подобной структуры правительства стран и ИИ-компании смогут совместно устанавливать стандарты в области безопасности, а высокопроизводительные ИИ-модели будут подвергаться независимой проверке и аудиту перед выпуском. По данным источника, сам Альтман к этой идее склонялся сильнее, чем к двум остальным. Ещё в 2023 году он вместе с двумя коллегами выступил соавтором статьи, которая предлагала создать подобный надзорный орган в сфере ИИ. Второй сценарий отчасти заимствует идею, высказанную около десяти лет назад сооснователем Google DeepMind Демисом Хассабисом (Demis Hassabis), а потому в описании Альтмана он получил обозначение «план Демиса». Ведущие разработчики ИИ, по этому замыслу, должны учредить исследовательскую организацию, совместно управляемую разными странами — как в случае с Европейской организацией по ядерным исследованиям (CERN). Под крылом такой организации разработчики ИИ могли бы делиться результатами своих исследований и оценками новых моделей с точки зрения безопасности, а не тратить силы на конкурирование друг с другом. Впрочем, такая структура потребовала бы активного вовлечения правительств различных стран, а потому оказалась бы труднореализуемой на практике. Третий, наиболее спорный сценарий, подразумевает использование технологического и экономического преимущества компании, которая первой достигнет «сильного ИИ», для блокирования разработок её конкурентов. По замыслу, первая достигшая рекурсивного самосовершенствования ИИ компания должна будет лишить доступа к GPU своих конкурентов. Альтман такой план назвал ужасным, и подчеркнул, что привёл его только ради полноты вариантов обсуждения. Некоторые из сотрудников OpenAI предположили, что такой план направлен против конкурирующей Anthropic. Как известно, последняя недавно направила властям США собственный законопроект, который подразумевает прохождение передовыми разработчиками ИИ не менее двух процедур независимого аудита ежегодно. Кроме того, у властей США появляется право приостановить обучение ИИ-модели, если появляются основания полагать, что в своём текущем виде она способна причинить ущерб в размере более $1 млрд или повлечь смерть или серьёзные увечья 50 и более человек. Альтман в своём обращении к персоналу OpenAI признался, что не существует достаточного количества практических способов «ограничить скорость» разработки ИИ. Сложно найти баланс между обеспечением безопасности разработки и необходимостью не отставать в острой технологической конкуренции. OpenAI участвует в переговорах с Anthropic и Google по учреждению единого надзорного органа по контролю за соблюдением стандартов при разработке передовых ИИ-моделей. Соответствующие процедуры планируется реализовать к концу текущего года или началу следующего, разместив независимых проверяющих внутри каждой из указанных компаний. Необходимо будет установить и единый стандарт предоставления отчётов об инцидентах в сфере безопасности ИИ. Противоречия между участниками переговоров пока сводятся к тому, будет ли новый орган непосредственно заниматься аудитом либо станет делегировать эти полномочия сторонним организациям. Microsoft решила проблему, которую сама создала: защитой бизнеса от её ИИ займутся «агенты-хранители»
20.10.2026 [12:26],
Павел Котов
Microsoft представила новые функции безопасности, призванные защитить предприятия от угроз со стороны агентов искусственного интеллекта. Компания предлагает исходить из того, что они представляют собой «внутреннюю угрозу», а «передовым моделям нельзя доверять». 
Источник изображения: Simon Ray / unsplash.com Самым значимым нововведением стали «агенты-хранители» (Guardian Agents), осуществляющие мониторинг собственных ИИ-агентов компании. Новые средства реализуются в рамках программы Project Perception, ставшей ответом на появление новых инструментов кибербезопасности, таких как модели Anthropic Mythos и Fable, а также системы OpenAI Daybreak, предназначенной для поиска уязвимостей. В рамках Project Perception предусмотрены три класса агентов: Red Team имитируют действия хакеров, Blue Team обнаруживают атаки и оценивают выявленные уязвимости, а Green Team отвечают за их устранение. Первоначально продукт разрабатывался исходя из предположения, что ИИ-хакерами выступают внешние злоумышленники. Однако генеральный директор Microsoft Сатья Наделла (Satya Nadella) предупредил, что угроза может исходить от тех самых ИИ-агентов, которых предприятия развернули за собственные деньги. Это своего рода недобросовестный сотрудник или «внутренняя угроза». Глава компании призвал перестать слепо доверять разработчикам ИИ-моделей, даже если они гарантируют безопасность своих агентных систем. Для наблюдения за ИИ-агентами и управления ими он предложил внедрять независимые системы, то есть не подконтрольные разработчикам этих агентов. Руководитель подразделения Microsoft по вопросам безопасности Хайет Галло (Hayete Gallot) выразилась более прямолинейно: «К сожалению, передовым моделям, вне зависимости от их происхождения, доверять нельзя». Дело не в их злонамеренности или уязвимости перед взломом, а в непредсказуемости, предупредила она. Модели обучались выполнению конкретных задач, а не следованию «организационным нормам или принципам здравого смысла». Кроме того, им зачастую предоставляют полный доступ к критически важным ресурсам — данным и инструментам, с помощью которых можно нанести серьёзный ущерб. Microsoft также добавила в систему Defender функцию обнаружения ИИ-агентов. Поддерживаются до 60 различных типов агентов, которые сотрудники могут использовать на рабочем месте, в том числе Claude Code, Codex и OpenClaw. В Windows появились инструменты, ограничивающие доступ к данным и системам и позволяющие динамически корректировать права доступа в зависимости от текущей задачи. Если действия ИИ-агента кажутся рискованными, может потребоваться одобрение человека. Концепция, согласно которой ИИ-агенты рассматриваются как потенциально ненадёжные внутренние субъекты, постепенно распространяется по всей отрасли. Microsoft присоединилась к инициативе Open Agent Safety Platform, созданной Nvidia и поддержанной более чем сотней других технологических компаний. Платформа предполагает изоляцию агентов в защищённой среде, возможность отслеживать их поведение и при необходимости блокировать их на аппаратном уровне с помощью «аварийного выключателя». Обнаружен вредонос KGB RAT, который пытается буквально напугать жертву
16.10.2026 [18:50],
Павел Котов
Эксперты по кибербезопасности Group-IB рассказали о трояне KGB RAT. Помимо традиционных вредоносных функций, он оказывает на владельца заражённого компьютера психологическое воздействие, показывая ему пугающие изображения и вызывая «синий экран смерти» Windows, который обычно появляется при возникновении фатального сбоя ОС. 
Источник изображения: Beth Teutschmann / unsplash.com Вредонос продаётся на форумах с конца 2025 года, но следы его инфраструктуры относятся к началу 2022 года. Вероятно, поначалу программа использовалась в частном порядке, после чего стала доступна широкому кругу злоумышленников. KGB RAT распространяется по модели «вредоносное ПО как сервис» (MaaS) — подписка стоит от $150 в месяц до $800 в год. Самый дешёвый тариф включает удалённый доступ к рабочему столу, управление файлами, доступ к веб-камере и микрофону, перехват нажатий клавиш, восстановление паролей, закрепление в системе и различные механизмы для обхода средств защиты. Троян отслеживает содержимое буфера обмена и при вставке данных может подменять адреса кошельков пользователя на адреса подконтрольных злоумышленникам кошельков. Более дорогие тарифы включают возможность управления несколькими клиентами, настройку полезной нагрузки, дополнительные механизмы скрытности, поддержку плагинов и доступ к широкой серверной инфраструктуре. За $500 можно приобрести отдельный модуль для распространения по сети. Уникальным вредонос делают средства психологического воздействия: пугающие визуальные эффекты, резкие появления пугающих изображений и принудительный вызов «синего экрана смерти» Windows — хотя разработчики KGB RAT охарактеризовали это как забавные настройки. Это свидетельствует, что злоумышленники готовы использовать в своих целях тревожное состояние жертвы наряду с кражей данных. Вредонос спроектирован так, чтобы избежать обнаружения — он использует методы обфускации, обновляющийся ежедневно криптор (средство для скрытия кода), механизмы выявления песочниц — сред для анализа угроз, а также средства отключения или обхода защитных систем. Для уведомления злоумышленников о заражении нового компьютера используется бот в Telegram, а для определения его местоположения — легитимный сервис. Этот конструктор вредоносного ПО используют несколько разных операторов, и как минимум один специализируется на краже криптовалюты. KGB RAT позиционируется как легальный инструмент: на его сайте размещаются предположительно вымышленные отзывы клиентов, и утверждается, что программой пользуются более 10 000 IT-специалистов. Есть даже раздел с обучающими материалами и видеоинструкциями, а также страница с отказом от ответственности и призывом использовать программу только в законных целях. Gemini будет пересылать SMS со смартфонов в облако для выявления мошенников — усиленную защиту можно отключить
15.10.2026 [13:49],
Павел Котов
Google анонсировала ряд новых функций Android, направленных на противодействие мошенникам в сообщениях и телефонных разговорах. Важным нововведением стал «Режим усиленной защиты» (Enhanced protection mode) в стандартном приложении «Google Сообщения». 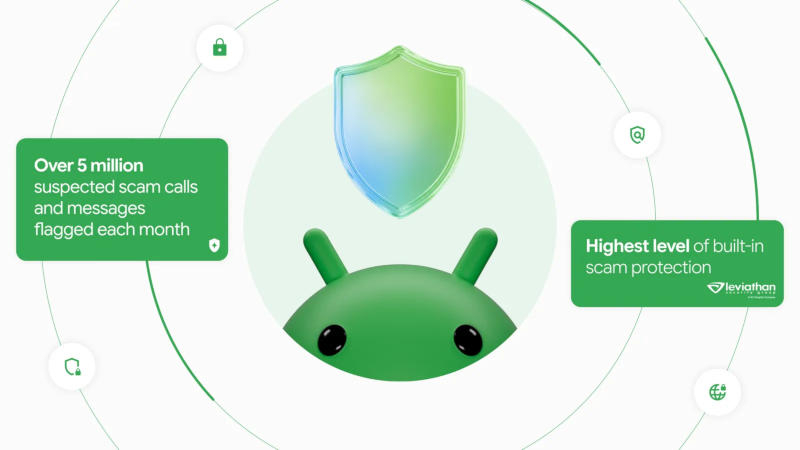
Источник изображений: blog.google Новый режим позиционируется как «самое мощное и интеллектуальное средство защиты» от запутанных мошеннических схем; он включает в себя функцию обнаружения признаков мошенничества (Scam Detection) на основе технологии Private AI Compute. Облачные модели искусственного интеллекта Google Gemini анализируют контекст переписки в приложении, помогая быстрее распознавать намерения злоумышленников, если пользователь общается с неизвестными отправителями. Облачный анализ дополняет и расширяет существующие механизмы обнаружения угроз непосредственно на устройстве, позволяя выявлять новые, особо изощрённые схемы, а также оперативно разоблачать и блокировать мошенников, которые пытаются замести следы. Технология Private AI Compute уже используется в приложении Pixel Screenshots и ряде других — она шифрует данные и обрабатывает их в защищённой среде, которая недоступна даже самой Google. Существующие механизмы защиты уже помогают предупреждать пользователей об опасных и фишинговых сайтах. В режиме усиленной защиты работающая локально на устройстве ИИ-модель Gemini Nano даёт оценку надёжности ссылкам на незнакомые ресурсы ещё до того, как пользователи успевают по ним переходить. Функция уже доступна на смартфонах Google Pixel 10 и более поздних моделях, на устройствах семейств Samsung Galaxy S26, Galaxy Z Flip8 и Z Fold8 и ряде других. Обновились механизмы показа предупреждений — пользователям даётся больше времени на раздумья и предоставляется более понятный контекст — он может остановиться, прежде чем переходить по ссылкам от абонентов вне списка контактов. 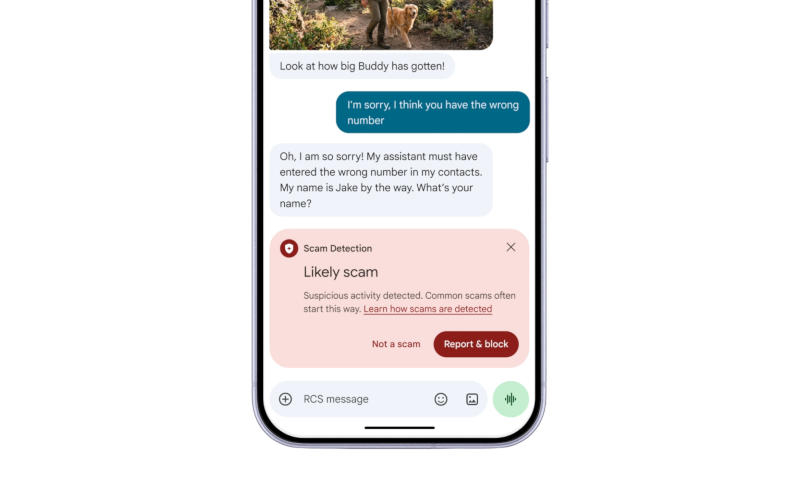 Ранее эти возможности были доступны только в определённых странах или на устройствах с активированной функцией расширенной защиты Android (Android Advanced Protection); опциональная настройка режима усиленной защиты появится в ближайшие недели, пообещали в Google. Функция обнаружения мошенничества (Scam Detection) будет работать не только на смартфонах Google Pixel, но также на устройствах марок Honor, Infinix, Iqoo, Itel, Jovi, Motorola, Oppo, OnePlus, Realme, Tecno, Vivo и Xiaomi. Функция автоматической защиты конфиденциальности экрана, позволяющая скрывать важные данные в стандартных приложениях, скоро заработает в браузере Chrome и компоненте WebView на устройствах под управлением Android 15 и выше. Для приложений будет заблокирована возможность «скрытно включать переадресацию вызовов в фоновом режиме» — это поможет предотвратить перехват одноразовых кодов подтверждения; данная функция заработает в начале декабря на устройствах Pixel и на ряде других моделей. Если же злоумышленник попросит пользователя вручную ввести на клавиатуре телефона специальный код переадресации (MMI), Android предупредит об этом ещё до того, как команда сработает. Microsoft одним махом залатала 1118 дыр в Windows и другом ПО
14.10.2026 [11:09],
Павел Котов
Microsoft в рамках октябрьской серии обновлений безопасности раскрыла информацию о 1118 устранённых уязвимостях, которые распределяются по 15 группам риска. Компания также представила новый подход, призванный помочь специалистам по безопасности в анализе масштабных пакетов обновлений. 
Источник изображения: Sunrise King / unsplash.com В «группах риска» (risk cohorts) объединяются уязвимости, требующие анализа одних и тех же аспектов систем, пользовательской среды и подверженности угрозам. Microsoft сопоставила с ними конкретные идентификаторы CVE. Цель нововведения — сократить объём дублирующей работы, но не отказываться от анализа каждой конкретной уязвимости. Аналитики могут больше не отвечать на одни и те же вопросы в процессе развёртывания, а один раз оценить общую область и использовать данные для анализа группы уязвимостей. В традиционном варианте анализ уязвимости начинается с каждого CVE по отдельности. Аналитики рассматривают степень серьёзности, затронутые уязвимостью продукты, условия для осуществления атаки и статус эксплуатации уязвимости, после чего принимается решение, насколько оперативно организация должна реагировать на угрозу — это необходимо, но большие пакеты обновлений могут вынуждать специалистов многократно проводить одни и те же проверки. Для некоторых уязвимостей аналитики выясняют, могут ли недоверенные файлы взаимодействовать с определённым компонентом Windows; в других случаях уязвимость зависит от того, может ли пользователь с ограниченными правами выполнять код локально; если уязвимость присутствует на стороне сервера, требуется проверка наличия и доступности определённой роли системы. Группы риска объединяют уязвимости на основе таких общих вопросов — у уязвимостей может не быть общей первопричины, у них может быть разная оценка угрозы. Важен тип анализа, который необходим для понимания уровня риска в конкретной среде. 
Источник изображения: BoliviaInteligente / unsplash.com Группы риска не являются официальными категориями уязвимостей, инструкции по установке исправлений остаются прежними, приоритет устранения уязвимостей они не задают, не предлагают замену проверок на предмет активной эксплуатации, необходимости взаимодействия с пользователем, схем реализации атаки или соблюдения рекомендаций по конкретным продуктам. Самая крупная из групп охватывает файловые системы, хранение данных и механизмы резервного копирования в Windows — в неё вошли 136 уязвимостей. Совместный анализ в этой группе направлен на компоненты системы и механизмы резервного копирования, обрабатывающие потенциально небезопасные данные, образы дисков, медиаданные и рабочие нагрузки. С офисными документами и почтовыми клиентами связаны 135 уязвимостей; с отвечающими за графику, мультимедиа и обработку контента компонентами Windows — 131 уязвимость. 109 записей связаны с компонентами ядра Windows, 103 — со службами установки, развёртывания и обновления. Здесь в обоих случаях важно, может ли выполняемый с ограниченными правами код взаимодействовать с привилегированными компонентами Windows. По 76 записей CVE пришлись на долю устройств, периферии и подсистемы печати, а также на инфраструктуру DNS, DHCP и сетевой адресации. 65 записей — системы удалённого доступа и развёртывания RCP; криптография и аутентификация — 61 запись, сетевой стек Windows — 53. Далее следуют виртуализация и изоляция (45), сетевой обмен файлами (39), средства обеспечения безопасности (38), веб-службы и службы обмена сообщениями (27), инфраструктура каталогов и сертификации (24). Новый подход помогает увязать сведения об уязвимостях с реальными условиями развёртывания. Полученные при анализе ответы могут послужить основой для проведения различных проверок, но по каждому конкретному обновлению решение принимается отдельно. Даже в одной группе две уязвимости могут различаться по условиям атаки, версиям и статусу эксплуатации. Актуальным источником информации остаётся руководство по обновлениям безопасности (Security Update Guide) от Microsoft — анализ дополняет эти данные, но не заменяет их. Новый подход помогает упорядочить большой объём работы и сохранить понимание конкретных угроз на всех этапах. Хакеры придумали «вредоносную поэзию» — стихи на GitHub помогают управлять вирусом и заражать новые компьютеры
09.10.2026 [11:07],
Павел Котов
Хакеры спрятали адрес командного сервера для вируса в стихотворении. Обнаруженный исследователями вредонос читает опубликованный на GitHub текст в стихах, по ключевым словам вычисляет IP-адрес управляющего сервера C2, а затем майнит криптовалюту Monero на заражённых системах и сканирует интернет в поисках новых жертв. 
Источник изображений: Andras Vas / unsplash.com Открытие сделали специалисты лаборатории Black Lotus Labs (входит в Lumen). Программа находит в тексте определённые слова и преобразует их в числа — так она определяет IP-адрес C2-сервера и получает указания к действию. Этот метод эксперты назвали «вредоносной поэзией» и признались, что прежде не сталкивались с подобным. Злоумышленник действует из Италии. Он ищет уязвимые интернет-сервисы, например, LiteLLM или Ollama, и устанавливает на них вредоносную программу PoeLLM. Она обращается к GitHub в поисках стихотворения, которое, предположительно, было создано искусственным интеллектом. Исследователи приводят пример такого произведения: «В тихом гуле драйвера машины начинают говорить, 
Источник изображений: Boitumelo / unsplash.com Программа отыскивает в стихотворении ключевые слова и сопоставляет их с числами — словарь зашит в её код, и при объединении эти числа образуют IPv4-адрес сервера. PoeLLM связывается с ним и получает инструкции о дальнейших действиях. В большинстве случаев программа разворачивает майнер криптовалюты XMRig для добычи токенов Monero. Вредонос также может работать в режиме сканера, выискивая уязвимые системы и позволяя атакующему проникать на новые машины. Если злоумышленнику требуется сменить инфраструктуру, ему достаточно изменить несколько слов в стихотворении на GitHub. Заражённые машины вычислят новый адрес управляющего сервера, а сам вредоносный код менять не потребуется. Это уже неоднократно происходило на практике: с момента первой публикации стихотворение обновлялось уже 11 раз; последнее обновление датируется сентябрём 2026 года. «Кампания Canto Incognito представляется уникальной, потому что она нацелена сразу на несколько связанных с искусственным интеллектом сервисов. Другие заметные кампании этого года, в том числе атака на цепочку поставок LiteLLM, были направлены на один сервис и затронули, по данным из открытых источников, около 2500 жертв. В случае с PoeLLM число пострадавших превышает 3000, причём атака затрагивает сразу несколько уязвимых сервисов. <..> Если бы злоумышленник ограничился лишь одной или двумя уязвимостями, круг потенциальных жертв мог бы быстро исчерпаться, а расширение охвата позволило создать более крупный, мощный (и прибыльный) ботнет», — рассказали исследователи. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









