


Опрос
|
реклама
Быстрый переход
Шифрование файлов cookie в Chrome оказалось легко взломать, но в Google заявили, что так и задумано
30.10.2024 [16:21],
Павел Котов
В одном из обновлений браузера Google Chrome минувшим летом появилась система шифрования файлов cookie, призванная защитить данные пользователей. Но всего за несколько месяцев её удалось обойти и экспертам по кибербезопасности, и злоумышленникам. Но в Google считают свою задачу выполненной. 
Источник изображения: Growtika / unsplash.com Функция шифрования данных ABE (App-Bound Encryption) дебютировала в июле 2024 года с выходом Chrome 127. Шифрование осуществляется при помощи службы Windows с системными привилегиями. Инструмент призван предотвращать кражу вирусами информации, которая хранится в браузере: учётных данных для входа на сайты, файлов сеансов cookie и многого другого. «Поскольку служба App-Bound работает с системными привилегиями, злоумышленникам потребуется сделать больше, чем просто уговорить пользователя запустить вредоносное приложение. Теперь вредоносное приложение должно получить системные привилегии или внедрить код в Chrome, чего легитимное ПО делать не должно», — пояснили тогда в Google. В конце сентября, однако, стало известно, что предназначенные для кражи данных вредоносы Lumma Stealer, StealC и многие другие смогли обойти эту функцию. В Google ответили, что это было ожидаемо, и хорошо, что изменения в браузере заставили злоумышленников изменить поведение. «Это отвечает наблюдаемой нами новой манере действий. Мы продолжаем сотрудничать с разработчиками ОС и антивирусов, чтобы пытаться надёжнее обнаруживать эти новые типы атак, а также продолжаем попытки усилить защиту от кражи информации у наших пользователей», — сообщили в Google. Теперь эксперт по вопросам кибербезопасности Александр Хагена (Alexander Hagenah) разработал и опубликовал на GitHub инструмент Chrome-App-Bound-Encryption-Decryption, предназначенный для обхода механизмов шифрования Chrome — в описании автор отметил, что разработанная Google функция пока защищает только файлы cookie, но в перспективе, возможно, будет использоваться для защиты паролей и платёжной информации. В Google на появление проекта тоже отреагировали спокойно. «Этот код требует прав администратора, указывая, что мы успешно повысили привилегии доступа, необходимые для успешного осуществления атак этого типа», — заявили в компании. Apple заплатит хакерам до $1 млн за взлом своей ИИ-инфраструктуры
25.10.2024 [12:06],
Павел Котов
Apple предложила всем желающим изучить надёжность своей системы Private Cloud Compute (PCC), которая предназначена для ресурсоёмких задач, связанных с запросами Apple Intelligence. За обнаруженные в ней уязвимости компания готова выплачивать до $1 млн. 
Источник изображений: apple.com Apple неоднократно подчёркивала, что многие функции искусственного интеллекта в пакете Apple Intelligence работают локально, не покидая компьютера, iPhone или любого другого устройства. Но более сложные запросы всё-таки направляются на серверы PCC, построенные на чипах Apple Silicon и работающие под управлением новой ОС. Многие разработчики приложений с ИИ предлагают обработку запросов в облачной инфраструктуре, но не предоставляют пользователям возможности оценить, насколько безопасны эти облачные операции. Apple, которая традиционно провозглашает конфиденциальность пользователей приоритетной задачей, призвала независимых экспертов самостоятельно проверить защищенность её систем. 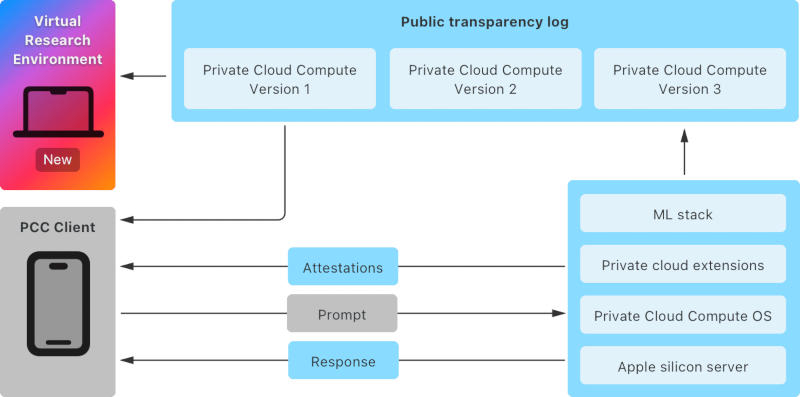 Для этого компания предложила:
В рамках программы поиска уязвимостей (bug bounty) Apple предлагает премии от $50 тыс. до $1 млн за обнаруженные в её продуктах ошибки. На следующей неделе ожидается выход iOS 18.1, с которой дебютируют первые функции Apple Intelligence. Накануне вышла бета-версия iOS 18.2 для разработчиков — в ней появились Genmoji и интеграция с ChatGPT. Минцифры заблокировало более 500 тыс. мошеннических ресурсов за два года
24.10.2024 [10:48],
Владимир Фетисов
Государственная информационная система «Антифишинг» прекратила или ограничила доступ к более чем к 500 тыс. мошеннических веб-ресурсов за два года. Об этом в ходе выступления на форуме «Спектр-2024» в Сочи рассказал замглавы Минцифры Дмитрий Угнивенко. 
Источник изображения: Copilot «За время функционирования информационной системы «Антифишинг» был прекращён или ограничен доступ более чем к 500 тыс. ресурсов. Более 100 тыс. инцидентов относилось к фишингу, что составляет 20 % от общего количества», — заявил господин Угнивенко. Он также рассказал, что с 2022 года за публикацию информации об изготовлении и обороте поддельных документов и сбыте наркотических веществ были заблокированы 244 415 ресурсов. Только в 2024 году были заблокированы 159 805 сетевых площадок. За распространение недостоверной общественно значимой информации с 2022 года заблокированы 133 197 ресурсов. За аналогичный период был ограничен доступ к 113 970 фишинговым сайтам: 59 876 блокировок в 2024 году, 39 918 блокировок в 2023 году, 14 176 блокировок в 2022 году. За продажу персональных или конфиденциальных данных заблокированы 31 786 ресурсов за два года. Заместитель директора центра компетенций Национальной технологической инициативы «Технологии доверенного взаимодействия» на базе ТУСУР Руслан Пермяков отметил, что фишинг в основном существует за счёт клонов банковских сайтов, фальшивых страниц авторизации в популярных сервисах и соцсетях, поддельных интернет-магазинов, сайтов техподдержки, страниц для участия в розыгрышах и акциях. Старший контент-аналитик «Лаборатории Касперского» Татьяна Куликова сообщила об интересе злоумышленников к схемам таргетированного фишинга на компании, например, с целью получения доступа к конфиденциальным корпоративным данным. «500 тыс. — это капля в море. Например, только в российском реестре на сегодняшний день находятся 624 511 заблокированных доменов. Каждый день этот показатель увеличивается в среднем на 100-200 сайтов. Однако, если учесть, что эти 500 тыс. — запрещённые сайты, это указывает на масштабную проблему распространения нелегитимного контента, фишинга и других киберугроз», — считает директор компании Ideco Дмитрий Хомутов. В России учетверилось число DDoS-атак в 2024 году, но они стали менее мощными
22.10.2024 [15:39],
Дмитрий Федоров
В России количество DDoS-атак в III квартале 2024 года увеличилось на беспрецедентные 319 % по сравнению с аналогичным периодом прошлого года, однако их пиковая интенсивность снизилась с 675 Гбит/с до 446 Гбит/с. К 2030 году правительство планирует увеличить пропускную способность технических средств противодействия угрозам (ТСПУ) до 725,6 Тбит/с. Эксперты предупреждают, что требуются более комплексные решения. Простое расширение каналов передачи данных может быть недостаточным для эффективной защиты от кибератак. 
Источник изображения: cliff1126 / Pixabay Согласно исследованию Qrator Labs, которое охватило более 1000 компаний из разных секторов экономики, прирост DDoS-атак был отмечен на всех уровнях: на сетевом и транспортном уровнях увеличение составило 80 %, а на уровне приложений (веб-серверов) — 70 %. DDoS-атаки представляют собой одну из наиболее серьёзных угроз стабильности ИТ-инфраструктуры. 14 октября 2024 года Роскомнадзор сообщил о мощной зарубежной кибератаке, направленной на системы отечественных операторов связи. Её пиковая интенсивность достигала 1,73 Тбит/с. В ответ на подобные инциденты правительство намерено к 2030 году увеличить пропускную способность ТСПУ до 725,6 Тбит/с. В настоящее время этот показатель составляет 329 Тбит/с, а к 2025 году должен достигнуть 378,4 Тбит/с. Важно отметить, что Роскомнадзор уже несколько лет занимается подключением компаний к системе для защиты от подобных угроз, продолжая развивать российскую инфраструктуру кибербезопасности. Несмотря на значительное увеличение пропускной способности ТСПУ, эксперты предупреждают, что пропускная способность может оказаться недостаточной для эффективной фильтрации трафика при высоких нагрузках, характерных для сетевых атак. В случае превышения допустимой нагрузки оборудование может работать некорректно и даже привести к отказу в работе каналов передачи данных. Для операторов связи и интернет-провайдеров, активно внедряющих такие системы, это представляет серьёзную угрозу для стабильности их сетей. Евгений Фёдоров, руководитель продуктового направления компании Innostage, подчеркнул, что для эффективной борьбы с DDoS-атаками требуется комплексный подход: от фильтрации трафика на уровне провайдеров до внедрения решений на уровне инфраструктуры. ТСПУ способны фильтровать аномальный трафик, однако злоумышленники быстро адаптируются к новым методам защиты. «Это можно сравнить с расширением автодорог: чем больше полоса пропускной способности, тем больше машин — пакетов данных, которые смогут пройти», — отметил эксперт. Без интеллектуальной маршрутизации и фильтрации трафика безопасность сети останется под угрозой. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








