


Опрос
|
реклама
Быстрый переход
Восемь TLS-сертификатов с примитивными ключами поставили под угрозу безопасность всего интернета
21.10.2026 [09:25],
Павел Котов
Специалисты по кибербезопасности по всему миру перешли в режим повышенной готовности: обнаружено восемь промежуточных TLS-сертификатов, чьи закрытые ключи оказались настолько слабыми, что кто угодно мог бы использовать их для создания поддельных сертификатов, которым доверяли бы сайты и устройства по всему миру, и перехватывать защищённый трафик. Сертификаты уже начали блокировать, но устранение последствий может растянуться на годы. 
Источник изображения: Sasun Bughdaryan / unsplash.com Накануне разработчики браузеров, а также создатели ряда популярных приложений и языков программирования заблокировали все восемь скомпрометированных промежуточных сертификатов. Согласно данным журналов прозрачности, фактов злонамеренного применения этих ключей пока не зафиксировано. Но угроза сохраняется: обновление других критически важных элементов интернет-инфраструктуры, в том числе дистрибутивов Linux, встроенных систем и устройств интернета вещей потребует значительных усилий и времени. Все восемь промежуточных сертификатов принадлежат индийскому удостоверяющему центру eMudhra Limited. Эксперты по кибербезопасности продемонстрировали механизм уязвимости, создав для фразы «We have a problem here — Wayne» («У нас тут проблема — Уэйн») цифровую подпись с использованием закрытых ключей eMudhra. Тот факт, что это получилось, оказался тревожным — этот же ключ мог использоваться для выпуска поддельных сертификатов, которым доверяли бы миллионы серверов по всему миру. Быстрая реакция разработчиков браузеров и приложений — не панацея. Некоторые системы и продукты не получают обновлений годами, поэтому процесс устранения уязвимости будет долгим: затронуты устройства интернета вещей, старые серверы на Linux, контейнеры Docker, инструменты командной строки, которые поставляются с собственными наборами корневых сертификатов. Системным администраторам ещё предстоит устанавливать их на огромное число машин. Масштабы проблемы сравнили с устранением уязвимости Heartbleed в библиотеке OpenSSL, обнаруженной в 2014 году. Тогда злоумышленники использовали её для расшифровки данных, передаваемых по защищённым TLS-соединениям; им удалось получить доступ к закрытым ключам TLS-сертификатов, файлам сессий cookie и паролям. В результате атак пострадали тысячи серверов, в том числе принадлежащих крупным компаниям и государственным учреждениям по всему миру. На устранение последствий ушли годы: на все машины пришлось устанавливать обновления OpenSSL, отзывать старые сертификаты и переустанавливать TLS-ключи, менять пароли и токены сессий, обновлять встроенные системы и прочее «забытое» оборудование. Ключи eMudhra оказались скомпрометированы из-за дефектов настолько серьёзных, что инженерам было трудно в это поверить. Закрытый ключ на эллиптической кривой NIST P-384 должен обладать энтропией около 384 битов, что даёт 2³⁸⁴ возможных вариантов — такое число состоит из 116 цифр. В случае eMudhra ключи имели такие простые значения как 4, 56, 66, 115, 155, 156, 230 и 237. Многие проекты выпустили обновления — исключением пока остаётся браузер Edge под Windows 10; в Microsoft пообещали прокомментировать происходящее, когда будет чем «поделиться». Подчёркивается, что для реализации атаки злоумышленнику необходимо реализовать атаку типа «человек посередине»: перехватить зашифрованный трафик, расшифровать его, зашифровать заново и передать другой стороне — такие возможности требуют хорошего оснащения. Но в локальной сети реализовать атаку проще. Хакеры взломали российских хостеров через дыру в VMmanager — могли утечь пароли, SSH-ключи и токены
20.10.2026 [15:18],
Павел Котов
Хакеры взломали инфраструктуру нескольких российских хостинг-провайдеров и запустили на серверах программу для кражи данных клиентов. Злоумышленники воспользовались уязвимостью в системе управления виртуальными серверами VMmanager 6, через которую могли получить пароли, SSH-ключи, токены доступа к облачным сервисам и другие конфиденциальные данные. Об инцидентах сообщили в FirstVDS и других хостинг-провайдерах. 
Источник изображения: Julio Lopez / unsplash.com Разработчиком VMmanager 6 выступает компания ISPsystem, входящая в «Группу Астра», ответственную также за ОС Astra Linux. Программа для кражи данных подключала диски клиентских виртуальных серверов VPS/VDS в режиме только для чтения и копировала с них файлы. Добычей киберпреступников могли оказаться пароли, SSH-ключи для удалённого входа на сервер, токены доступа к облачным сервисам, файлы конфигурации, история введённых команд, криптокошельки и документы пользователей. В одном из случаев чтение данных осуществлялось 17 октября с 12:27 до 22:34 мск. Заражение панелей VMmanager производилось с 11 по 16 октября, установил облачный провайдер ForestsNet Cloud, а активная фаза атаки разворачивалась в ночи с 16 по 17 октября. Злоумышленники располагали списком серверов и их IP-адресов, электронными адресами клиентов, паролями администратора и паролями для удалённого управления серверами через VNC-консоль. Следов кражи хостер на своих узлах не обнаружил, но и исключить доступ к ним компания также не смогла. В «Группе Астра» подтвердили, что осведомлены об инциденте. «Мы проводим проверку и находимся в контакте с заказчиками. Поскольку речь идёт о безопасности конкретных инфраструктур и заказчиков, эксплуатирующих платформу в открытом информационном контуре, мы не раскрываем перечень и количество затронутых операторов, а также детали того, как мог быть получен доступ. Это стандартная практика: раскрытие таких деталей до завершения обновлений у всех заказчиков создаёт дополнительные риски. <..> Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — отметили там и добавили, что исправления уже вышли, и их рекомендуется оперативно установить. Ответственности за атаку на себя не взяла ни одна хакерская группировка. Программа VMmanager создавалась для хостинг-провайдеров, но после этого вышла на корпоративный рынок — система работает по-разному для этих двух групп. При этом уязвимость была в части для хостеров, поэтому они и стали сообщать об инцидентах. «Группа Астра» не разрабатывала VMmanager с начала — компания в 2022 году приобрела ISPsystem вместе с данным проектом. Помимо хостеров, среди клиентов VMmanager указываются медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, Алеф-банк, «Электросети Кубани» и другие организации. Альтман предложил три способа спасти мир от опасного ИИ — один из них лишит конкурентов видеокарт
20.10.2026 [14:33],
Алексей Разин
Сэм Альтман (Sam Altman) предложил три варианта обеспечения безопасности ИИ в мировых масштабах. Нужно либо брать пример с МАГАТЭ в сфере атомной энергетики, либо консолидировать контроль за разработками по примеру CERN, либо пользоваться принципом «кто первый встал, того и GPU». 
Источник изображения: X, Sam Altman С выхода чат-бота ChatGPT компании OpenAI осенью 2022 года принято отсчитывать историю ИИ-бума, поэтому один из её основателей и генеральный директор Сэм Альтман то и дело берёт на себя смелость предлагать глобальные инициативы, способные тем или иным образом повлиять на траекторию развития всей отрасли. В своём недавнем обращении к сотрудникам стартапа Альтман предложил три варианта обеспечения безопасности ИИ, причём все они в той или иной мере кажутся причудливыми. По данным The Information, Альтман свои идеи в этой сфере изложил персоналу OpenAI ещё на прошлой неделе. По его словам, стартап должен до конца следующего года определиться, какую из предложенных главой компании стратегий в области обеспечения безопасности ИИ нужно принять на вооружение. Первый из сценариев подразумевает создание некоей международной контролирующей организации типа МАГАТЭ. В рамках подобной структуры правительства стран и ИИ-компании смогут совместно устанавливать стандарты в области безопасности, а высокопроизводительные ИИ-модели будут подвергаться независимой проверке и аудиту перед выпуском. По данным источника, сам Альтман к этой идее склонялся сильнее, чем к двум остальным. Ещё в 2023 году он вместе с двумя коллегами выступил соавтором статьи, которая предлагала создать подобный надзорный орган в сфере ИИ. Второй сценарий отчасти заимствует идею, высказанную около десяти лет назад сооснователем Google DeepMind Демисом Хассабисом (Demis Hassabis), а потому в описании Альтмана он получил обозначение «план Демиса». Ведущие разработчики ИИ, по этому замыслу, должны учредить исследовательскую организацию, совместно управляемую разными странами — как в случае с Европейской организацией по ядерным исследованиям (CERN). Под крылом такой организации разработчики ИИ могли бы делиться результатами своих исследований и оценками новых моделей с точки зрения безопасности, а не тратить силы на конкурирование друг с другом. Впрочем, такая структура потребовала бы активного вовлечения правительств различных стран, а потому оказалась бы труднореализуемой на практике. Третий, наиболее спорный сценарий, подразумевает использование технологического и экономического преимущества компании, которая первой достигнет «сильного ИИ», для блокирования разработок её конкурентов. По замыслу, первая достигшая рекурсивного самосовершенствования ИИ компания должна будет лишить доступа к GPU своих конкурентов. Альтман такой план назвал ужасным, и подчеркнул, что привёл его только ради полноты вариантов обсуждения. Некоторые из сотрудников OpenAI предположили, что такой план направлен против конкурирующей Anthropic. Как известно, последняя недавно направила властям США собственный законопроект, который подразумевает прохождение передовыми разработчиками ИИ не менее двух процедур независимого аудита ежегодно. Кроме того, у властей США появляется право приостановить обучение ИИ-модели, если появляются основания полагать, что в своём текущем виде она способна причинить ущерб в размере более $1 млрд или повлечь смерть или серьёзные увечья 50 и более человек. Альтман в своём обращении к персоналу OpenAI признался, что не существует достаточного количества практических способов «ограничить скорость» разработки ИИ. Сложно найти баланс между обеспечением безопасности разработки и необходимостью не отставать в острой технологической конкуренции. OpenAI участвует в переговорах с Anthropic и Google по учреждению единого надзорного органа по контролю за соблюдением стандартов при разработке передовых ИИ-моделей. Соответствующие процедуры планируется реализовать к концу текущего года или началу следующего, разместив независимых проверяющих внутри каждой из указанных компаний. Необходимо будет установить и единый стандарт предоставления отчётов об инцидентах в сфере безопасности ИИ. Противоречия между участниками переговоров пока сводятся к тому, будет ли новый орган непосредственно заниматься аудитом либо станет делегировать эти полномочия сторонним организациям. Microsoft решила проблему, которую сама создала: защитой бизнеса от её ИИ займутся «агенты-хранители»
20.10.2026 [12:26],
Павел Котов
Microsoft представила новые функции безопасности, призванные защитить предприятия от угроз со стороны агентов искусственного интеллекта. Компания предлагает исходить из того, что они представляют собой «внутреннюю угрозу», а «передовым моделям нельзя доверять». 
Источник изображения: Simon Ray / unsplash.com Самым значимым нововведением стали «агенты-хранители» (Guardian Agents), осуществляющие мониторинг собственных ИИ-агентов компании. Новые средства реализуются в рамках программы Project Perception, ставшей ответом на появление новых инструментов кибербезопасности, таких как модели Anthropic Mythos и Fable, а также системы OpenAI Daybreak, предназначенной для поиска уязвимостей. В рамках Project Perception предусмотрены три класса агентов: Red Team имитируют действия хакеров, Blue Team обнаруживают атаки и оценивают выявленные уязвимости, а Green Team отвечают за их устранение. Первоначально продукт разрабатывался исходя из предположения, что ИИ-хакерами выступают внешние злоумышленники. Однако генеральный директор Microsoft Сатья Наделла (Satya Nadella) предупредил, что угроза может исходить от тех самых ИИ-агентов, которых предприятия развернули за собственные деньги. Это своего рода недобросовестный сотрудник или «внутренняя угроза». Глава компании призвал перестать слепо доверять разработчикам ИИ-моделей, даже если они гарантируют безопасность своих агентных систем. Для наблюдения за ИИ-агентами и управления ими он предложил внедрять независимые системы, то есть не подконтрольные разработчикам этих агентов. Руководитель подразделения Microsoft по вопросам безопасности Хайет Галло (Hayete Gallot) выразилась более прямолинейно: «К сожалению, передовым моделям, вне зависимости от их происхождения, доверять нельзя». Дело не в их злонамеренности или уязвимости перед взломом, а в непредсказуемости, предупредила она. Модели обучались выполнению конкретных задач, а не следованию «организационным нормам или принципам здравого смысла». Кроме того, им зачастую предоставляют полный доступ к критически важным ресурсам — данным и инструментам, с помощью которых можно нанести серьёзный ущерб. Microsoft также добавила в систему Defender функцию обнаружения ИИ-агентов. Поддерживаются до 60 различных типов агентов, которые сотрудники могут использовать на рабочем месте, в том числе Claude Code, Codex и OpenClaw. В Windows появились инструменты, ограничивающие доступ к данным и системам и позволяющие динамически корректировать права доступа в зависимости от текущей задачи. Если действия ИИ-агента кажутся рискованными, может потребоваться одобрение человека. Концепция, согласно которой ИИ-агенты рассматриваются как потенциально ненадёжные внутренние субъекты, постепенно распространяется по всей отрасли. Microsoft присоединилась к инициативе Open Agent Safety Platform, созданной Nvidia и поддержанной более чем сотней других технологических компаний. Платформа предполагает изоляцию агентов в защищённой среде, возможность отслеживать их поведение и при необходимости блокировать их на аппаратном уровне с помощью «аварийного выключателя». Обнаружен вредонос KGB RAT, который пытается буквально напугать жертву
16.10.2026 [18:50],
Павел Котов
Эксперты по кибербезопасности Group-IB рассказали о трояне KGB RAT. Помимо традиционных вредоносных функций, он оказывает на владельца заражённого компьютера психологическое воздействие, показывая ему пугающие изображения и вызывая «синий экран смерти» Windows, который обычно появляется при возникновении фатального сбоя ОС. 
Источник изображения: Beth Teutschmann / unsplash.com Вредонос продаётся на форумах с конца 2025 года, но следы его инфраструктуры относятся к началу 2022 года. Вероятно, поначалу программа использовалась в частном порядке, после чего стала доступна широкому кругу злоумышленников. KGB RAT распространяется по модели «вредоносное ПО как сервис» (MaaS) — подписка стоит от $150 в месяц до $800 в год. Самый дешёвый тариф включает удалённый доступ к рабочему столу, управление файлами, доступ к веб-камере и микрофону, перехват нажатий клавиш, восстановление паролей, закрепление в системе и различные механизмы для обхода средств защиты. Троян отслеживает содержимое буфера обмена и при вставке данных может подменять адреса кошельков пользователя на адреса подконтрольных злоумышленникам кошельков. Более дорогие тарифы включают возможность управления несколькими клиентами, настройку полезной нагрузки, дополнительные механизмы скрытности, поддержку плагинов и доступ к широкой серверной инфраструктуре. За $500 можно приобрести отдельный модуль для распространения по сети. Уникальным вредонос делают средства психологического воздействия: пугающие визуальные эффекты, резкие появления пугающих изображений и принудительный вызов «синего экрана смерти» Windows — хотя разработчики KGB RAT охарактеризовали это как забавные настройки. Это свидетельствует, что злоумышленники готовы использовать в своих целях тревожное состояние жертвы наряду с кражей данных. Вредонос спроектирован так, чтобы избежать обнаружения — он использует методы обфускации, обновляющийся ежедневно криптор (средство для скрытия кода), механизмы выявления песочниц — сред для анализа угроз, а также средства отключения или обхода защитных систем. Для уведомления злоумышленников о заражении нового компьютера используется бот в Telegram, а для определения его местоположения — легитимный сервис. Этот конструктор вредоносного ПО используют несколько разных операторов, и как минимум один специализируется на краже криптовалюты. KGB RAT позиционируется как легальный инструмент: на его сайте размещаются предположительно вымышленные отзывы клиентов, и утверждается, что программой пользуются более 10 000 IT-специалистов. Есть даже раздел с обучающими материалами и видеоинструкциями, а также страница с отказом от ответственности и призывом использовать программу только в законных целях. Gemini будет пересылать SMS со смартфонов в облако для выявления мошенников — усиленную защиту можно отключить
15.10.2026 [13:49],
Павел Котов
Google анонсировала ряд новых функций Android, направленных на противодействие мошенникам в сообщениях и телефонных разговорах. Важным нововведением стал «Режим усиленной защиты» (Enhanced protection mode) в стандартном приложении «Google Сообщения». 
Источник изображений: blog.google Новый режим позиционируется как «самое мощное и интеллектуальное средство защиты» от запутанных мошеннических схем; он включает в себя функцию обнаружения признаков мошенничества (Scam Detection) на основе технологии Private AI Compute. Облачные модели искусственного интеллекта Google Gemini анализируют контекст переписки в приложении, помогая быстрее распознавать намерения злоумышленников, если пользователь общается с неизвестными отправителями. Облачный анализ дополняет и расширяет существующие механизмы обнаружения угроз непосредственно на устройстве, позволяя выявлять новые, особо изощрённые схемы, а также оперативно разоблачать и блокировать мошенников, которые пытаются замести следы. Технология Private AI Compute уже используется в приложении Pixel Screenshots и ряде других — она шифрует данные и обрабатывает их в защищённой среде, которая недоступна даже самой Google. Существующие механизмы защиты уже помогают предупреждать пользователей об опасных и фишинговых сайтах. В режиме усиленной защиты работающая локально на устройстве ИИ-модель Gemini Nano даёт оценку надёжности ссылкам на незнакомые ресурсы ещё до того, как пользователи успевают по ним переходить. Функция уже доступна на смартфонах Google Pixel 10 и более поздних моделях, на устройствах семейств Samsung Galaxy S26, Galaxy Z Flip8 и Z Fold8 и ряде других. Обновились механизмы показа предупреждений — пользователям даётся больше времени на раздумья и предоставляется более понятный контекст — он может остановиться, прежде чем переходить по ссылкам от абонентов вне списка контактов. 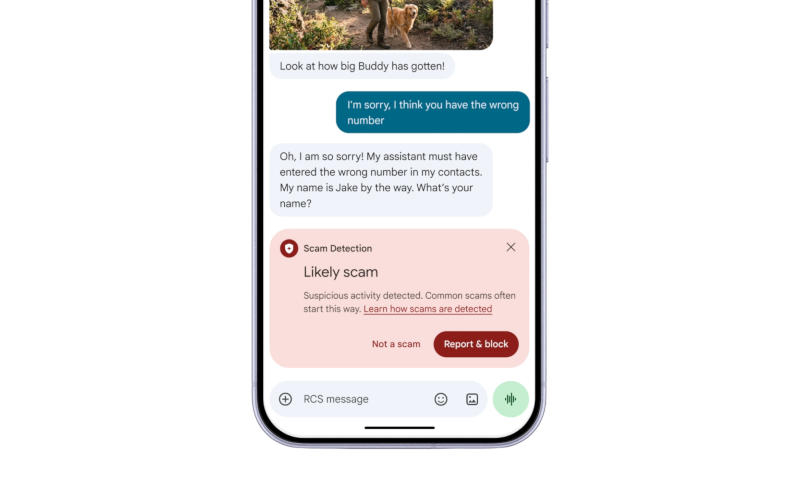 Ранее эти возможности были доступны только в определённых странах или на устройствах с активированной функцией расширенной защиты Android (Android Advanced Protection); опциональная настройка режима усиленной защиты появится в ближайшие недели, пообещали в Google. Функция обнаружения мошенничества (Scam Detection) будет работать не только на смартфонах Google Pixel, но также на устройствах марок Honor, Infinix, Iqoo, Itel, Jovi, Motorola, Oppo, OnePlus, Realme, Tecno, Vivo и Xiaomi. Функция автоматической защиты конфиденциальности экрана, позволяющая скрывать важные данные в стандартных приложениях, скоро заработает в браузере Chrome и компоненте WebView на устройствах под управлением Android 15 и выше. Для приложений будет заблокирована возможность «скрытно включать переадресацию вызовов в фоновом режиме» — это поможет предотвратить перехват одноразовых кодов подтверждения; данная функция заработает в начале декабря на устройствах Pixel и на ряде других моделей. Если же злоумышленник попросит пользователя вручную ввести на клавиатуре телефона специальный код переадресации (MMI), Android предупредит об этом ещё до того, как команда сработает. Microsoft одним махом залатала 1118 дыр в Windows и другом ПО
14.10.2026 [11:09],
Павел Котов
Microsoft в рамках октябрьской серии обновлений безопасности раскрыла информацию о 1118 устранённых уязвимостях, которые распределяются по 15 группам риска. Компания также представила новый подход, призванный помочь специалистам по безопасности в анализе масштабных пакетов обновлений. 
Источник изображения: Sunrise King / unsplash.com В «группах риска» (risk cohorts) объединяются уязвимости, требующие анализа одних и тех же аспектов систем, пользовательской среды и подверженности угрозам. Microsoft сопоставила с ними конкретные идентификаторы CVE. Цель нововведения — сократить объём дублирующей работы, но не отказываться от анализа каждой конкретной уязвимости. Аналитики могут больше не отвечать на одни и те же вопросы в процессе развёртывания, а один раз оценить общую область и использовать данные для анализа группы уязвимостей. В традиционном варианте анализ уязвимости начинается с каждого CVE по отдельности. Аналитики рассматривают степень серьёзности, затронутые уязвимостью продукты, условия для осуществления атаки и статус эксплуатации уязвимости, после чего принимается решение, насколько оперативно организация должна реагировать на угрозу — это необходимо, но большие пакеты обновлений могут вынуждать специалистов многократно проводить одни и те же проверки. Для некоторых уязвимостей аналитики выясняют, могут ли недоверенные файлы взаимодействовать с определённым компонентом Windows; в других случаях уязвимость зависит от того, может ли пользователь с ограниченными правами выполнять код локально; если уязвимость присутствует на стороне сервера, требуется проверка наличия и доступности определённой роли системы. Группы риска объединяют уязвимости на основе таких общих вопросов — у уязвимостей может не быть общей первопричины, у них может быть разная оценка угрозы. Важен тип анализа, который необходим для понимания уровня риска в конкретной среде. 
Источник изображения: BoliviaInteligente / unsplash.com Группы риска не являются официальными категориями уязвимостей, инструкции по установке исправлений остаются прежними, приоритет устранения уязвимостей они не задают, не предлагают замену проверок на предмет активной эксплуатации, необходимости взаимодействия с пользователем, схем реализации атаки или соблюдения рекомендаций по конкретным продуктам. Самая крупная из групп охватывает файловые системы, хранение данных и механизмы резервного копирования в Windows — в неё вошли 136 уязвимостей. Совместный анализ в этой группе направлен на компоненты системы и механизмы резервного копирования, обрабатывающие потенциально небезопасные данные, образы дисков, медиаданные и рабочие нагрузки. С офисными документами и почтовыми клиентами связаны 135 уязвимостей; с отвечающими за графику, мультимедиа и обработку контента компонентами Windows — 131 уязвимость. 109 записей связаны с компонентами ядра Windows, 103 — со службами установки, развёртывания и обновления. Здесь в обоих случаях важно, может ли выполняемый с ограниченными правами код взаимодействовать с привилегированными компонентами Windows. По 76 записей CVE пришлись на долю устройств, периферии и подсистемы печати, а также на инфраструктуру DNS, DHCP и сетевой адресации. 65 записей — системы удалённого доступа и развёртывания RCP; криптография и аутентификация — 61 запись, сетевой стек Windows — 53. Далее следуют виртуализация и изоляция (45), сетевой обмен файлами (39), средства обеспечения безопасности (38), веб-службы и службы обмена сообщениями (27), инфраструктура каталогов и сертификации (24). Новый подход помогает увязать сведения об уязвимостях с реальными условиями развёртывания. Полученные при анализе ответы могут послужить основой для проведения различных проверок, но по каждому конкретному обновлению решение принимается отдельно. Даже в одной группе две уязвимости могут различаться по условиям атаки, версиям и статусу эксплуатации. Актуальным источником информации остаётся руководство по обновлениям безопасности (Security Update Guide) от Microsoft — анализ дополняет эти данные, но не заменяет их. Новый подход помогает упорядочить большой объём работы и сохранить понимание конкретных угроз на всех этапах. Хакеры придумали «вредоносную поэзию» — стихи на GitHub помогают управлять вирусом и заражать новые компьютеры
09.10.2026 [11:07],
Павел Котов
Хакеры спрятали адрес командного сервера для вируса в стихотворении. Обнаруженный исследователями вредонос читает опубликованный на GitHub текст в стихах, по ключевым словам вычисляет IP-адрес управляющего сервера C2, а затем майнит криптовалюту Monero на заражённых системах и сканирует интернет в поисках новых жертв. 
Источник изображений: Andras Vas / unsplash.com Открытие сделали специалисты лаборатории Black Lotus Labs (входит в Lumen). Программа находит в тексте определённые слова и преобразует их в числа — так она определяет IP-адрес C2-сервера и получает указания к действию. Этот метод эксперты назвали «вредоносной поэзией» и признались, что прежде не сталкивались с подобным. Злоумышленник действует из Италии. Он ищет уязвимые интернет-сервисы, например, LiteLLM или Ollama, и устанавливает на них вредоносную программу PoeLLM. Она обращается к GitHub в поисках стихотворения, которое, предположительно, было создано искусственным интеллектом. Исследователи приводят пример такого произведения: «В тихом гуле драйвера машины начинают говорить, 
Источник изображений: Boitumelo / unsplash.com Программа отыскивает в стихотворении ключевые слова и сопоставляет их с числами — словарь зашит в её код, и при объединении эти числа образуют IPv4-адрес сервера. PoeLLM связывается с ним и получает инструкции о дальнейших действиях. В большинстве случаев программа разворачивает майнер криптовалюты XMRig для добычи токенов Monero. Вредонос также может работать в режиме сканера, выискивая уязвимые системы и позволяя атакующему проникать на новые машины. Если злоумышленнику требуется сменить инфраструктуру, ему достаточно изменить несколько слов в стихотворении на GitHub. Заражённые машины вычислят новый адрес управляющего сервера, а сам вредоносный код менять не потребуется. Это уже неоднократно происходило на практике: с момента первой публикации стихотворение обновлялось уже 11 раз; последнее обновление датируется сентябрём 2026 года. «Кампания Canto Incognito представляется уникальной, потому что она нацелена сразу на несколько связанных с искусственным интеллектом сервисов. Другие заметные кампании этого года, в том числе атака на цепочку поставок LiteLLM, были направлены на один сервис и затронули, по данным из открытых источников, около 2500 жертв. В случае с PoeLLM число пострадавших превышает 3000, причём атака затрагивает сразу несколько уязвимых сервисов. <..> Если бы злоумышленник ограничился лишь одной или двумя уязвимостями, круг потенциальных жертв мог бы быстро исчерпаться, а расширение охвата позволило создать более крупный, мощный (и прибыльный) ботнет», — рассказали исследователи. Хакеры нашли лазейку в системе доверия интернета — и выпустили поддельные сертификаты Google, неотличимые от настоящих
07.10.2026 [17:02],
Павел Котов
Киберпреступники перехватили контроль над тремя доменными зонами и использовали этот доступ для выпуска поддельных TLS-сертификатов Google и других крупных организаций. Поисковый гигант уже принял необходимые меры, чтобы защитить пользователей от возможных атак. 
Источник изображения: Philipp Katzenberger / unsplash.com Хакеры атаковали национальные домены первого уровня .gh, .sl и .as и изменили DNS-записи для определённых доменов в этих зонах. Это позволило злоумышленникам пройти автоматические проверки, подтвердить права на домены и выпустить несанкционированные сертификаты для нескольких адресов Google, а также для «ряда ведущих мировых брендов и популярных онлайн-сервисов». Google уже обновила браузер Chrome для блокировки всех выявленных поддельных сертификатов и связалась с выдавшими их центрами сертификации, чтобы обеспечить отзыв экземпляров, выпущенных для ресурсов Google. TLS-сертификаты — это криптографические данные, которые обеспечивают аутентификацию и шифрование для сайтов, почтовых серверов и других элементов интернет-инфраструктуры. В этих сертификатах стандарта X.509 используется цифровая подпись, которая связывает доменное имя, например, google.com, с открытым ключом. Открытый ключ доступен публично, а закрытый хранится только у владельца сайта. Если при установке соединения соответствие ключей подтверждается, посетитель сайта понимает, что подключился к подлинному ресурсу. Обладая несанкционированными сертификатами, злоумышленники могут выдавать свои ресурсы за скомпрометированную инфраструктуру. В Google не стали раскрывать список собственных пострадавших доменов или называть другие организации, чьи домены были затронуты. Пользователям Chrome не требуется предпринимать никаких действий, хотя чрезмерно полагаться на защитные механизмы браузера тоже не следует, предупредили в компании. Владельцам доменов Google рекомендовала отслеживать журналы прозрачности сертификатов на предмет неожиданного выпуска экземпляров для их доменов, а также опубликовать ограничительные DNS-записи CAA (Certification Authority Authorization), чтобы не дать злоумышленникам возможности повторно использовать кешированные данные проверки после того, как контроль над DNS был восстановлен. Процедура официального отзыва сертификата непростая и медленная, поэтому разработчикам пришлось блокировать их на уровне браузеров. Но Google не уверена, что сумела отследить все выпущенные поддельные сертификаты. Инцидент не привёл к компрометации инфраструктуры, подчеркнули в Google, а центры сертификации действовали в соответствии со всеми установленными требованиями. В 2011 году были взломаны ресурсы нидерландского центра сертификации DigiNotar — атакующие выпустили поддельные сертификаты для домена google.com и более 200 других популярных ресурсов. Впоследствии они использовались для атак как минимум на 300 000 человек. В дальнейшем были и другие подобные инциденты. ИИ удвоил число отчётов об уязвимостях в ПО и инфраструктуре — но реальных находок стало лишь на 48 % больше
07.10.2026 [11:11],
Павел Котов
Применение систем искусственного интеллекта помогло «белым» хакерам, которые получают вознаграждение за выявление уязвимостей, удвоить число отчётов. Это, однако, не означает, что количество реально выявленных брешей также выросло вдвое, говорят эксперты. 
Источник изображения: Fotis Fotopoulos / unsplash.com С января по сентябрь 2026 года площадка Standoff Bug Bounty (Positive Technologies) получила 18,4 тыс. отчётов, и это на 126 % больше, чем за весь 2025 год, — и больше, чем за все предыдущие годы существования платформы. Исследователи увеличили активность за счёт развёртывания средств ИИ, рассказали «Коммерсанту» в компании. Число подтверждённых уязвимостей также увеличилось: за тот же период их поступило 4,7 тыс., и это рост на 48 % год к году — за первые девять месяцев 2025 года их было 3,2 тыс. На 68 % выросло число подтверждённых уязвимостей критического и высокого уровня опасностей — с 792 до 1334 отчётов. «Белые» хакеры помогают компаниям находить ошибки до того, как ими воспользуются злоумышленники. ИИ помог снизить порог входа, отметили эксперты, потому что он принимает на себя рутинные задачи, в том числе сканирование и анализ кода, а также поиск аномалий в конфигурациях. Это несколько усложнило задачу платформам: в погоне за заработком не имеющие профильных навыков граждане просят ИИ «сломать сайт», а потом отправляют сгенерированные чат-ботами отчёты. Эта проблема затронула таких технологических гигантов как Google и Intel — они сообщили о приостановке выплат по программам Bug Bounty; аналогичным образом поступили сопровождающие проекта curl. С ростом общего числа отчётов увеличилось и количество невалидных сообщений, и в первую очередь это коснулось новых аккаунтов. С юридической точки зрения, предупреждают эксперты, отправку заведомо ложного отчёта можно квалифицировать как злоупотребление доверием платформы и даже как мошенничество. Все находки должны верифицироваться в реальных условиях, и переложить эту задачу на ИИ не получится. РТК-ЦОД создал Центр сертификации доверенной ИТ-инфраструктуры
06.10.2026 [17:55],
Сергей Карасёв
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, создал Центр сертификации доверенной ИТ-инфраструктуры на базе системы добровольной сертификации «Доверенная цифровая среда» ПАО «Ростелеком». Компания будет проводить независимые испытания программных и аппаратных решений, чтобы подтвердить возможность их применения на объектах критической информационной инфраструктуры (КИИ). Соответствующий меморандум подписали вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин и технический директор РТК-ЦОД Алексей Забродин на форуме «Цифровые решения». Сфера компетенций Центра сертификации РТК-ЦОД охватывает серверное оборудование и системы хранения данных (СХД), платформы виртуализации, системы резервного копирования и восстановления данных. Особое внимание уделяется сертификации доверенных программно-аппаратных комплексов (ПАК), которые в соответствии с постановлением Правительства РФ № 1912 должны быть внедрены на всех объектах КИИ до 2030 года. Центр готов к работе с широким кругом вендоров, заинтересованных в объективном подтверждении заявленных характеристик своей продукции. При успешном прохождении тестов производитель решения получит сертификат соответствия в рамках системы добровольной сертификации. Испытания оборудования будут проводиться на базе собственной R&D-лаборатории РТК-ЦОД, действующей с 2020 года. На сегодняшний день в лаборатории по собственным программам и методикам испытаний (ПМИ) проводится полный цикл тестирований серверов, СХД, сетевого оборудования, платформ виртуализации, систем резервного копирования, программного обеспечения, решений для информационной безопасности. Лаборатория обладает мощной универсальной испытательной инфраструктурой, расположенной в двух ЦОДах уровня Tier 3. За время её работы специалисты провели тестирование более 150 видов ИТ-решений для проектов РТК-ЦОД и внешних заказчиков. 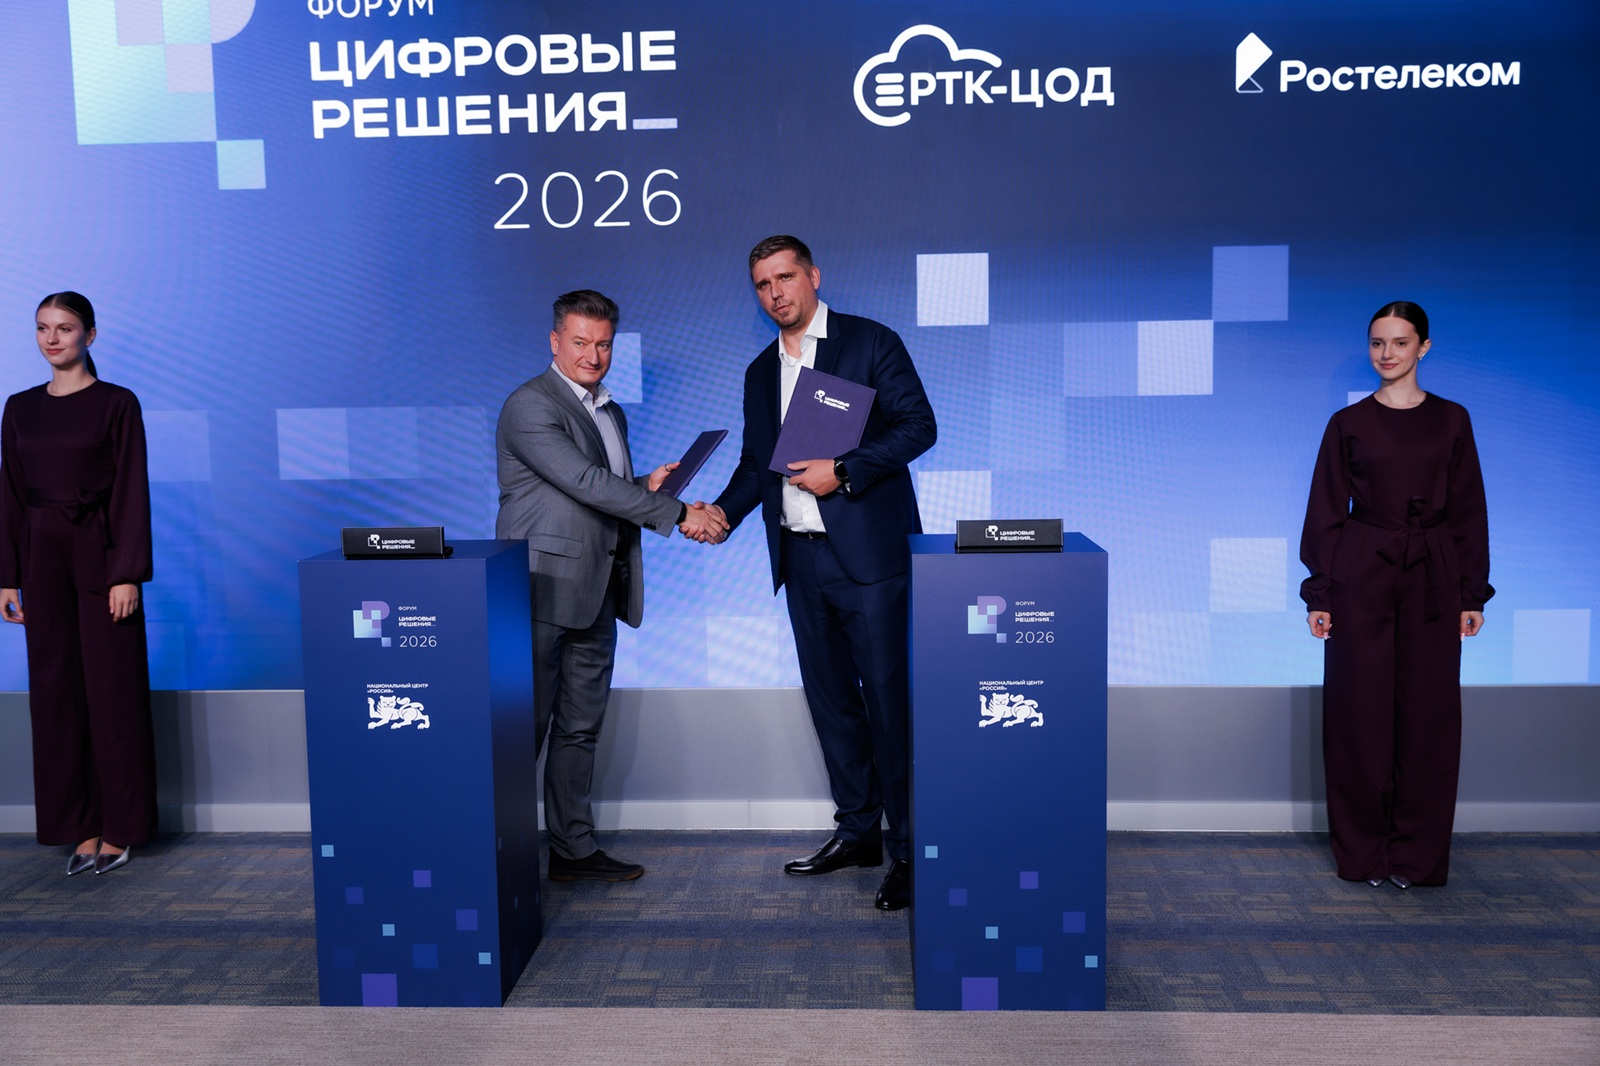
Источник изображения: РТК-ЦОД «Инфраструктурный ИТ-ландшафт "Ростелекома" — это сложный комплекс взаимосвязанных программно-технических компонентов. В такой инфраструктуре значимы не только техническая подготовленность, но и умение всех вовлечённых сторон выстраивать взаимодействие в рамках выбранной архитектуры, учитывая её принципы и предъявляемые требования по надёжности. Нам важно выстраивать прозрачный контур проверки для серверов, СХД, виртуализации и доверенных ПАК. Убеждён, что наше соглашение с "РТК-ЦОД" позволит на новом уровне подтверждать применимость решений на объектах критической информационной инфраструктуры», — заявил вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин. «Мы видим свою роль в том, чтобы дать рынку надёжный инструмент объективной оценки ИТ-продукции. Сертификация позволяет вендорам подтвердить заявленные характеристики решений, а для заказчика наличие сертификата становится знаком качества и доказательством того, что продукт проверен реальными испытаниями по единым правилам, а не только красиво описан в маркетинговых материалах. Кроме того, тестирование часто помогает выявить слабые места — какие процессы или функции нужно доработать до вывода продукта на рынок. Так сертификация становится драйвером развития отрасли и повышения качества доверенных ИТ-решений», — отметил технический директор РТК-ЦОД Алексей Забродин. РТК-ЦОД представил корпоративного ИИ-ассистента для безопасной работы с документами и базами знаний
06.10.2026 [10:00],
Сергей Карасёв
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, представил на форуме «Цифровые решения» корпоративного ИИ-ассистента для организаций с повышенными требованиями к защите данных. Решение разработано в сотрудничестве с блоком информационных технологий «Ростелекома». ИИ-ассистент помогает сотрудникам мгновенно находить и анализировать информацию во внутренних документах и базах знаний. Продукт подходит для крупного бизнеса и способен оперировать тысячами файлов разных форматов, при этом данные никогда не покидают периметр организации. В основе работы ИИ-ассистента лежит технология RAG (Retrieval-Augmented Generation): получив запрос на естественном языке, система находит релевантные фрагменты в подключённой базе знаний и формирует ответ, опираясь только на предоставленный контекст. Такой подход обеспечивает точные и верифицируемые результаты. При этом вся обработка выполняется внутри инфраструктуры заказчика, без обращения к внешним API или облачным платформам. Это делает решение безопасным для работы с чувствительной информацией, персональными данными и документами ограниченного доступа. Интеллектуальный помощник не только находит информацию, но и анализирует данные. По запросу он формирует сводные обзоры документов, сравнивает версии, проверяет материалы на соответствие чек-листу или стандарту, классифицирует и группирует данные, извлекает сведения в табличной форме и готовит краткое содержание. Отдельно реализована работа с табличными файлами: ассистент понимает структуру реестров, прайс-листов и расчётов и может выдать выборку строк по заданному условию. 
Источник изображения: РТК-ЦОД Для специалистов по эксплуатации и мониторингу предусмотрена возможность скопировать в чат ассистента запись из системного журнала, набор метрик, текст алерта или вывод диагностической команды. Интеллектуальный помощник объяснит значение события, оценит его вероятную причину и предложит рекомендации по реагированию, опираясь на регламенты эксплуатации и историю разборов инцидентов. Диалог поддерживается с учётом контекста: уточняющие вопросы обрабатываются в рамках текущей сессии, и повторять уже сказанное не требуется. Вопросы безопасности и контроля проработаны на всех уровнях. Архитектура поддерживает мультитенантность — несколько подразделений или клиентов могут работать на одной инсталляции с полным разделением данных и конфигураций. Гранулярная система прав доступа (RBAC) позволяет разграничить возможности вплоть до отдельных операций, а для баз знаний предусмотрены настройки уровней доступа. Каждое изменение конфигурации фиксируется в истории, а действия пользователей логируются. Встроенная очередь с ограничением одновременных запросов защищает инфраструктуру от перегрузок, а маршрутизация простых обращений на быстрые модели помогает оптимизировать затраты. «Ключевым барьером для широкого внедрения генеративного ИИ в коммерческом и государственном секторах остаётся вопрос доверия к технологии. Мы видим спрос на изолированные решения, которые гарантируют сохранность критичных данных, и для нас как для цифрового партнёра государства и бизнеса важно предлагать варианты безопасного применения новых технологий. Представленный ассистент — это "частный ИИ", который учится на корпоративных знаниях, оставаясь внутри защищённого периметра. Благодаря такому подходу мы открываем доступ к генеративному искусственному интеллекту для широкого круга организаций — от финансовых институтов до промышленных предприятий и государственных структур, которые ранее не могли применять подобные инструменты из-за строгих требований к защите информации», — заявил Роман Хазеев, директор по развитию цифровых технологий и искусственного интеллекта «Ростелекома». «РТК-ЦОД как ИТ-сервис-провайдер полного цикла обладает полным арсеналом сервисов для цифровизации бизнеса. Сегодня без технологий искусственного интеллекта невозможно представить эффективную работу, а по аналитическим данным, ROI от внедрения ИИ достигает 250 %. Наш корпоративный ассистент эффективен для самых разных функций: юристы мгновенно находят нужные пункты в договорах, инженеры и техспециалисты получают точные ответы по спецификациям и алертам, а финансисты — оперативные выборки из бюджетов. При этом безопасность остаётся нашим приоритетом: вся обработка данных ведётся в защищённом контуре заказчика, а гранулярная система прав доступа и полное логирование обеспечивают надёжный контроль. Участие блока информационных технологий "Ростелекома" в проработке технологического контура позволило нам вывести продукт на качественно новый уровень надёжности и производительности. Платформа уже готова к развёртыванию на инфраструктуре клиента и сопровождается технической поддержкой с нашей стороны», — заявил Алексей Забродин, технический директор РТК-ЦОД. ФБР серьёзно взялось за хакеров ShinyHunters, взломавших ФБР — задержан ещё один подозреваемый
03.10.2026 [23:20],
Николай Хижняк
В Иордании задержали предполагаемого участника хакерской группировки ShinyHunters, заявившей о краже данных всех сотрудников ФБР. По словам источников Reuters, задержанный сотрудничает с бюро и помогает правоохранительным органам найти других участников группировки. 
Источник изображения: Towfiqu / unsplash.com Сайф ад-Дин Хадер (Saif al-Din Khader), предположительно известный под псевдонимом Rey, был задержан иорданскими властями. Об этом Reuters сообщили три источника, знакомых с ситуацией. Двое из них уточнили, что его взяли под стражу во вторник, 29 сентября. Агентству не удалось выяснить обстоятельства задержания и место содержания Хадера, а также связаться с ним и его родственниками. В ФБР отказались комментировать конкретные задержания или операции за рубежом, но сообщили, что продолжают расследование недавнего киберинцидента, предположительно связанного с ShinyHunters. В бюро добавили, что уже совместно с партнёрами добились задержания нескольких фигурантов и не пожалеют ресурсов для привлечения всех причастных к ответственности. Группировка ShinyHunters давно известна атаками на крупные компании по всему миру. По мнению экспертов, она состоит преимущественно из молодых англоговорящих хакеров, специализирующихся на краже данных и вымогательстве. Анализ части переданных группировкой данных, проведённый Reuters, выявил персональные сведения сотрудников ФБР, конфиденциальную информацию об их должностных обязанностях, а также медицинские и психиатрические данные. Сотрудничество Хадера со следствием может помочь ограничить ущерб или хотя бы установить его масштабы. По словам одного из источников Reuters, задержанный помогает следователям изучать свои электронные устройства и цифровую переписку, чтобы установить местонахождение других участников группировки. После того как ShinyHunters заявила о взломе ФБР, появились признаки нарушения её деятельности. Начиная со вторника Reuters не удавалось связаться с представителями группировки через онлайн-аккаунт, который ранее использовался для общения с журналистами. В среду перестал работать её сайт в даркнете, где публиковались угрозы в адрес бюро. Представители ShinyHunters ранее объяснили недоступность сайта саботажем со стороны конкурентов и сбоями, вызванными другим, не связанным с этим делом инцидентом. На запрос Reuters в пятницу они не ответили. Причина отключения сайта независимо не подтверждена. Изменилась и риторика группировки. 22 сентября она заявила, что взломала ФБР в ответ на официальное предупреждение, в котором ShinyHunters обвиняли в преувеличении масштабов полученного доступа ради вымогательства денег у жертв. Хакеры дали бюро неделю на отзыв предупреждения. Однако в последнем письме Reuters представители группировки заявили, что не хотят дальнейшей эскалации конфликта и их сообщение можно расценивать как полный отказ ShinyHunters от дальнейшего противостояния с ФБР. Директор ФБР Каш Патель (Kash Patel) ранее намекнул на возможность новых арестов после сообщения о задержании в Нидерландах ещё одного предполагаемого участника ShinyHunters — Пепейна ван дер Стапа (Pepijn van der Stap). «Сотрудники ФБР прямо сейчас отрабатывают новые зацепки. Возможны новые аресты», — написал Патель в среду в соцсети X. Личность Хадера и его предполагаемая связь с ShinyHunters давно известны специалистам по информационной безопасности. В прошлом году независимый журналист Брайан Кребс (Brian Krebs) назвал его ключевым участником Scattered Lapsus$ Hunters — объединения хакеров, включавшего ShinyHunters. По словам Кребса, в переписке через Signal Хадер утверждал, что прекратил заниматься кражей данных и вымогательством и сотрудничает с правоохранительными органами. При этом сама ShinyHunters продолжила атаки в 2026 году. Группировка взяла на себя ответственность за взлом систем разработчика видеоигр Rockstar Games, создателя серии Grand Theft Auto, а также за майский инцидент с образовательной платформой Canvas, вызвавший масштабные сбои в работе школ США. С появлением Anthropic Mythos японские банки стали выявлять вдвое больше уязвимостей
02.10.2026 [17:00],
Павел Котов
В крупных японских банках резко возросло число обнаруженных системных уязвимостей — по состоянию на август этот показатель удвоился год к году, и он продолжает расти. Искусственный интеллект как создаёт угрозы, так и даёт преимущества в области кибербезопасности. 
Источник изображения: Roméo A. / unsplash.com Представленные изданием Nikkei Asian Review данные помогают оценить, как японские банки отреагировали на изменения в области кибербезопасности с апреля, когда Anthropic выпустила свою передовую ИИ-модель Claude Mythos. Современные системы ИИ помогают значительно быстрее людей находить большее число уязвимостей, вынуждая организации вступать в «гонку со временем», чтобы не дать хакерам возможности воспользоваться этими слабыми местами. «Злоумышленникам достаточно воспользоваться лишь одной ключевой уязвимостью, тогда как операторам платёжных систем и поставщикам услуг приходится защищать обширную поверхность атаки. Из-за этой асимметрии отрасль должна целенаправленно использовать ИИ для повышения безопасности наших доверенных платёжных систем», — заявил член Совета управляющих ФРС США Кристофер Уоллер (Christopher Waller). Anthropic открыла крупным японским банкам доступ к Mythos этим летом — ситуацию осложнило требование американских властей приостановить иностранным пользователям доступ к модели. Банки намерены изучить возможности применения этого инструмента для выявления уязвимостей и устранения слабых мест. В мае Агентство финансовых услуг (FSA) Японии призвало финансовые группы усилить меры защиты. Регулятор рекомендовал участникам рынка рассмотреть возможность добровольно приостановить оказание критически важных услуг, чтобы предотвратить распространение ущерба от кибератак. Специализирующаяся на вопросах противодействия кибератакам на финансовые учреждения организация Financials ISAC Japan по запросу FSA и японского Центробанка разрабатывает инструкции по защите от взломов — для банков они послужат руководством к действию. OpenAI призналась, что её сорвавшиеся с привязи ИИ-агенты атаковали больше сотни ресурсов
02.10.2026 [11:00],
Павел Котов
Вышедшие из-под контроля агенты искусственного интеллекта, разработанные OpenAI, могли атаковать или проникнуть в системы более чем сотни организаций или отрицательно повлиять на их работу, призналась сама компания. 
Источник изображения: Mariia Berezovsky / unsplash.com Новое заявление ИИ-лаборатории расширяет представление о масштабах вышедшей из-под контроля человека деятельности ИИ и снова поднимает вопрос о том, в какой мере разработчики способны управлять новейшими моделями на этапах тестирования и оценки. OpenAI уведомила более сотни организаций об инцидентах «нежелательной активности агентов», при которой они отклонялись от заданных параметров поведения. Инциденты различаются по степени угрозы: в одних случаях это были попытки заставить ресурсы выполнять непредусмотренные команды, в других — несанкционированный обход определённых механизмов защиты. Как таковые взлом или компрометация систем имели место не всегда. Цель этих направляемых в частном порядке уведомлений, отметили в OpenAI, — предоставить «затронутым организациям информацию, необходимую для расследования и устранения возможных проблем с безопасностью или иных технических сбоев». Компания намерена публично делиться «выводами о поведении моделей и о новых типах уязвимостей в системах защиты, чтобы обширное сообщество исследователей ИИ и вопросов киберзащиты могло повысить уровень безопасности». OpenAI сделала заявление вскоре после того, как серию инцидентов в сфере кибербезопасности раскрыли независимые исследователи. Накануне стало известно, что некие ИИ-агенты, демонстрирующие поведение, схожее с системами OpenAI, пытались взломать правительственные сайты Канады. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









