


Опрос
|
реклама
Быстрый переход
Интернет защитят от квантовых компьютеров: Cloudflare готовит бесплатные постквантовые TLS-сертификаты
01.10.2026 [00:51],
Сергей Сурабекянц
Cloudflare объявила о планах по выпуску TLS-сертификатов, устойчивых к атакам с использованием квантовых компьютеров. Компания сообщила, что будет использовать платформу с открытым исходным кодом, позволяющую выпускать как традиционные TLS-сертификаты, так и их постквантовые аналоги — так называемые сертификаты на основе деревьев Меркла (Merkle Tree Certificates). Эти гибридные сертификаты будут бесплатно предоставляться всем пользователям. 
Источник изображений: Cloudflare Cloudflare будет использовать уже пользующийся доверием корневой сертификат от удостоверяющего центра GlobalSign. По заявлению Cloudflare, это решение позволит миллионам сайтов начать использовать постквантовые сертификаты практически мгновенно, без снижения производительности. Планы Cloudflare — часть масштабной модернизации инфраструктуры открытых ключей для веб-ресурсов (Web Public Key Infrastructure, WebPKI), необходимой для обеспечения безопасности шифрования и аутентификации сайтов в наступающую постквантовую эпоху. Одной из главных задач является использование устойчивых к квантовым атакам цифровых подписей, которые можно легко передавать по запросу и фиксировать в журналах прозрачности (transparency logs). Процесс модернизации займёт годы, поскольку потребует совместных усилий огромного числа разработчиков операционных систем, браузеров, ПО для удостоверяющих центров и элементов инфраструктуры. 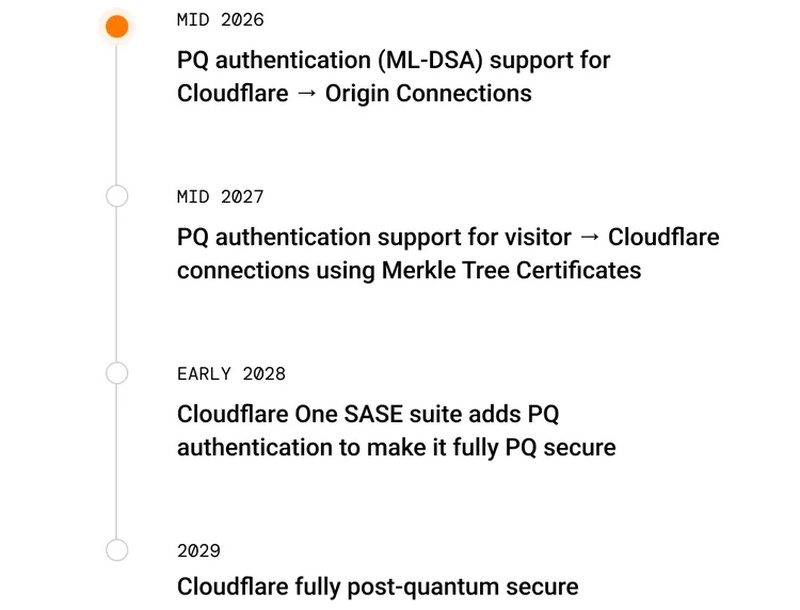 Защита WebPKI от квантовых атак — сложнейшая задача, требующая фундаментальных архитектурных изменений, а не просто замены алгоритмов. Использование постквантовых версий современных классических сертификатов X.509 увеличило бы примерно в 40 раз объём данных, передаваемых при TLS-рукопожатии (процессе установления соединения) в начале нового сеанса связи с сервером. Дополнительные вычислительные затраты и нагрузка на пропускную способность сети, необходимые для реализации такой системы, привели бы к краху привычного интернета. В феврале 2026 года компания Google предложила использовать деревья Меркла — иерархические структуры данных, которые используют криптографические хеши и другие математические методы для проверки содержимого больших массивов информации, задействуя лишь малую их часть. Данная технология, которую Google и Cloudflare уже тестируют в рамках ограниченных пилотных проектов, позволяет сократить объём данных, передаваемых при установлении соединения, примерно до 40 килобайт, что сопоставимо с текущими размерами обрабатываемых данных.  Нынешняя система WebPKI для подтверждения подлинности сертификата опирается на многозвенную цепочку подписей, уязвимых к атакам с использованием квантовых компьютеров. Поскольку замена этих подписей на устойчивые к квантовым вычислениям аналоги потребовала бы чрезмерных ресурсов, цепочки заменяют компактными доказательствами на основе деревьев Меркла. Для формирования такого доказательства удостоверяющий центр подписывает лишь один «корень дерева», который может представлять миллионы сертификатов. В большинстве случаев браузер обрабатывает так называемый «ориентир» (landmark) — облегчённое доказательство того, что сертификат находится где-то внутри дерева. Общеотраслевые правила требуют публикации TLS-сертификатов в распределённых реестрах с возможностью добавления, но без возможности изменения или удаления записей (так называемых публичных журналах прозрачности). Владельцы сайтов отслеживают эти журналы в режиме реального времени, чтобы убедиться, что для используемых ими доменов не были выпущены несанкционированные сертификаты. Программы обеспечения прозрачности были внедрены в ответ на взлом нидерландской компании DigiNotar в 2011 году, позволивший злоумышленникам выпустить 500 поддельных сертификатов для Google и других известных сайтов.  В рамках действующей системы PKI обновления выполняются путём добавления нового звена в цепочку подписей. Деревья Меркла позволяют подтвердить целостность цепочки подписей без явного перечисления каждого отдельного звена. У этого подхода есть ещё одно важное преимущество. В современной системе ведение журналов прозрачности — это процесс, отделённый от процедуры выдачи сертификатов. В случае же с сертификатами на базе деревьев Меркла регистрация в журнале становится неотъемлемой частью процесса выдачи. План Cloudflare предусматривает и ряд других решений. Одно из них — ACME (Automated Certificate Management Environment), механизм с открытым исходным кодом для выпуска сертификатов и их автоматического продления незадолго до истечения срока действия. Кроме того, сертификаты, устойчивые к квантовым вычислениям, обеспечат возможность передачи цифровых подписей по альтернативным каналам, например, посредством обновления браузера. 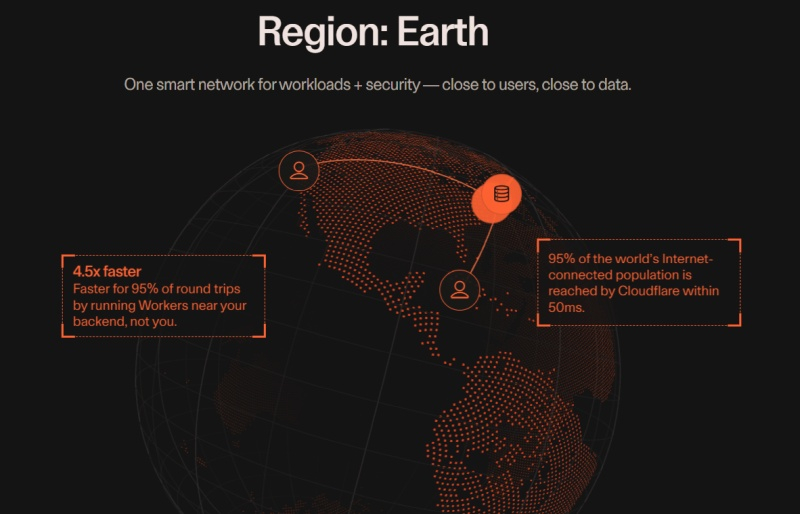 «Мы пока не выпускаем сертификаты, и до этого момента пройдёт ещё некоторое время, — пояснил представитель Cloudflare. — Однако мы открыто заявляем о своей работе, сообщаем о достигнутых этапах и подробно рассказываем о том, что именно создаём, сотрудничая при этом с участниками программ корневых сертификатов и другими представителями сообщества WebPKI». Cloudflare планирует начать выдачу сертификатов в первом квартале 2027 года. WD выпустила HDD, защищённые от хакеров будущего с квантовыми компьютерами
18.05.2026 [23:52],
Николай Хижняк
Компания WD анонсировала серию жёстких дисков UltraSMR Ultrastar DC HC6100 с технологией постквантовой криптографии (PQC) для предотвращения атак по принципу «собери сейчас, расшифруй позже» (HNDL), при которых злоумышленники могут красть зашифрованные данные уже сегодня, чтобы взломать их, когда квантовые компьютеры станут более совершенными. 
Источник изображения: WD Под постквантовой криптографией понимается направление в кибербезопасности, которое разрабатывает и внедряет алгоритмы, устойчивые к атакам квантовых компьютеров. В отличие от классической криптографии, основанной на сложности факторизации больших чисел (RSA) или вычисления логарифмов на эллиптических кривых (ECC), постквантовые алгоритмы строятся на математических задачах, которые остаются сложными даже для квантовых вычислений. Как пишет Blocks & Files, такие поставщики, как Cohesity, Commvault, NetApp и Quantum, уже выпустили продукты с новыми алгоритмами шифрования, чтобы предотвратить подобные атаки. WD решила не оставаться в стороне. По словам компании, в новых приводах UltraSMR Ultrastar DC HC6100 используются алгоритмы ML-DSA-87, одобренные NIST, для защиты целостности встроенного ПО и цепочки доверия к устройству, «а не просто для шифрования данных в состоянии покоя». В своём пресс-релизе WD отмечает, что атаки типа HNDL представляют собой современную угрозу. Сегодня злоумышленники могут собирать зашифрованные или подписанные данные с намерением расшифровать их или подделать подписи безопасности, как только появятся квантовые компьютеры, способные это сделать. В WD считают, что организации должны начать готовиться к внедрению квантово-устойчивой безопасности уже сегодня. WD выделяет следующие ключевые особенности PQC в составе UltraSMR Ultrastar DC HC6100:
«По мере накопления ценных и важных с точки зрения перспектив данных, получаемых с помощью искусственного интеллекта, обеспечение их безопасности в будущем станет обязательным. Квантовые вычисления — одна из самых значимых технологических революций нашего времени, и она происходит быстрее, чем многие организации ожидают. Архитектуры безопасности, которые защищали корпоративные хранилища данных на протяжении более десяти лет, должны будут эволюционировать. Интеграция постквантовой криптографии в наши накопители корпоративного класса Ultrastar — это часть нашей работы по оказанию помощи клиентам в борьбе с угрозами, которые уже существуют в виде HNDL-атак. Сегодня, следуя стандартам Национального института стандартов и технологий США (NIST) и CNSA 2.0, мы помогаем предприятиям создать понятную и простую в реализации инфраструктуру хранения данных, защищенную от квантовых атак», — прокомментировал анонс жёстких дисков UltraSMR Ultrastar DC HC6100 с системой постквантового шифрования технический директор и старший вице-президент компании WD Сяодун (Карл) Че (Xiaodong (Carl) Che). Google ускорит переход на постквантовое шифрование — процесс должен завершиться к 2029 году
29.03.2026 [13:18],
Владимир Фетисов
Компания Google объявила о резком ускорении графика защиты инфраструктуры от угроз квантовых вычислений, установив крайний срок полной готовности на 2029 год. Это заявление удивило экспертов по криптографии, став самым чётким сигналом IT-гиганта о том, что он ожидает наступления «Дня Q», т.е. момента, когда квантовые машины смогут взламывать нынешние стандарты шифрования, раньше, чем было принято считать. 
Источник изображений: techspot.com Объявление было сделано в блоге Google, где также подробно описан план перехода компании на постквантовую криптографию — новое поколение алгоритмов, предназначенных для защиты от атак с использованием квантовых компьютеров. «Будучи первопроходцами как в области квантовых вычислений, так и в сфере постквантовой криптографии, наша задача подать пример и делиться амбициозными сроками. Поступая так, мы надеемся продемонстрировать ясность и срочность, необходимые для ускорения цифровых преобразований не только для Google, но и для всей индустрии», — говорится в совместном заявлении вице-президента Google по разработке систем безопасности Хизер Адкинс (Heather Adkins) и старшего инженера-криптолога Софи Шмиг (Sophie Schmieg). До сих пор многие американские организации полагались на ориентиры, установленные правительством США и оборонными ведомствами, которые говорили о необходимости достижения полной готовности к квантовым угрозам к 2030-2033 годам. Эксперты выразили обеспокоенность по поводу существенного ускорения графика перехода на постквантовую криптографию со стороны Google, но что именно так мотивировало компанию, пока неизвестно. В сообщении Google не говорится о причинах сокращения сроков реализации утверждённого ранее плана. 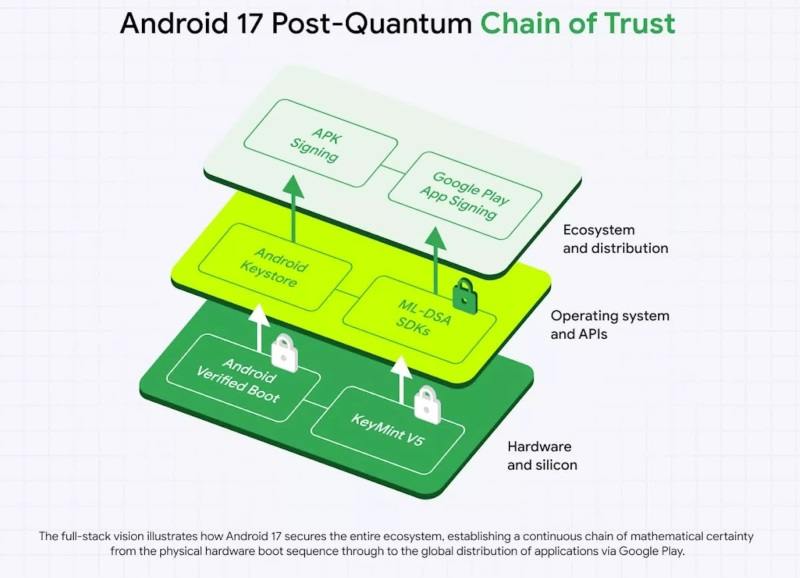 Наряду с этим Google обрисовала свой всеобъемлющий план по обеспечению квантовой устойчивости Android. Компания намерена реализовать поддержку ML-DSA, алгоритма цифровой подписи, стандартизированного Национальным институтом стандартов и технологий США, в бета-версии Android 17. Благодаря этому разработчики смогут задействовать постквантовую криптографию для подписи и проверки подлинности приложений. Google также объявила, что ML-DSA уже интегрирован в библиотеку Android Verified Boot, что гарантирует невозможность взлома последовательности запуска операционной системы. Параллельно с этим инженеры работают над переводом механизма подтверждения целостности устройства корпоративными или облачными серверами на постквантовую криптографию. Будущие обновления расширят поддержку ML-DSA на Android Keystore для обеспечения безопасной генерации ключей на устройстве, а в конечном счёте поддержка стандарта будет реализована и в Play Маркете. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







