Опрос
|
реклама
Быстрый переход
Серийный охотник за уязвимостями Microsoft заблокировал автообновления антивируса Defender
23.09.2026 [11:44],
Павел Котов
Исследователь в области кибербезопасности, известный под псевдонимом NightmareEclipse, который регулярно раскрывает информацию об уязвимостях нулевого дня в продуктах Microsoft, нашёл новый способ вмешаться в работу антивируса Microsoft Defender — он заблокировал возможность автоматического обновления программы. 
Источник изображения: BoliviaInteligente / unsplash.com Эксперт представил концепт эксплойта и присвоил ему название BigDiskBuster — этот инструмент блокирует установку обновлений программных модулей и баз данных сигнатур антивируса Microsoft Defender. «Создал тут забавный инструмент — он полностью блокирует обновление Defender, так что у вас остаётся текущая версия программы, пока утилита работает в фоновом режиме», — написал он. BigDiskBuster, по его словам, выступает в качестве аналога выпущенной ранее утилиты UnDefend; эксплойт работает на всех поддерживаемых версиях Windows, хотя его текущий вариант «функционирует с ошибками и требует доработки». 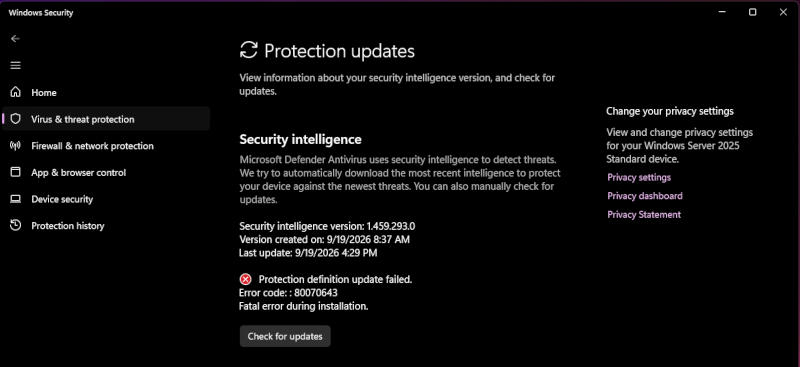
Источник изображения: github.com/MSNightmare Механизм не отключает Defender полностью. Утилита дожидается начала процесса обновления, а затем пытается заполнить диск данным таким образом, чтобы для завершения установки не хватало свободного места. Для этого создаются временные скрытые файлы и при необходимости запускаются дополнительные потоки, чтобы захватить ещё больше пространства. Как только у Microsoft Defender фиксируется сбой обновления, файлы закрываются, и свободное место освобождается. Кроме того, BigDiskBuster открывает исполняемый файл MRT.exe средства Microsoft для удаления вредоносных программ, и доступ других процессов к этому файлу блокируется, пока открыт его дескриптор. В итоге, пока работает утилита, Defender остаётся использовать текущие версии программных модулей и базы данных сигнатур. Эксперт приложил скриншот, согласно которому обновление антивируса завершается с ошибкой 0x80070643 — это стандартная ошибка установки, и сама по себе она не доказывает, что причиной сбоя была утилита BigDiskBuster. Работа антивируса с неактуальными базами крайне нежелательна: он продолжает функционировать, но лишается возможности распознавать обнаруженные недавно вредоносные программы. Ранее NightmareEclipse рассказывал о более опасных уязвимостях Windows; новый эксплойт препятствует выполнению одной из базовых функций антивируса — его автоматического обновления. Независимые эксперты пока не подтвердили работоспособность BigDiskBuster. Windows 11 начала обманывать, что антивирус Defender отключён — на самом деле он работает
31.08.2026 [15:53],
Владимир Мироненко
Microsoft попросила пользователей игнорировать предупреждения о том, что антивирус Defender отключён, начавшие появляться после установки его последних обновлений. Хотя с этой проблемой пользователи программы Windows Insider в канале Release Preview столкнулись ещё в июне, похоже, что Microsoft заметила её только сейчас, пишет BleepingComputer. 
Источник изображения: Towfiqu barbhuiya/unsplash.com Проблема наблюдается во всех поддерживаемых версиях клиентских и серверных платформ Windows. «После установки последних обновлений для антивируса Microsoft Defender могут появляться уведомления о том, что антивирус отключен, даже если он работает корректно, и все настройки показывают, что он активен», — предупредила Microsoft. «Эти уведомления могут появляться при запуске Windows и периодически после этого. Они сохраняются, даже если настройки уведомлений отключены», — добавила компания, отметив, что работает над исправлением и выпустит его в будущем обновлении антивируса Microsoft Defender. Это не первый случай, когда Microsoft предлагает пользователям игнорировать некорректные предупреждения и ошибки, отображаемые в её системах после установки обновлений. В апреле компания подтвердила и исправила баг, вызывавший ошибку 0x80070643 после установки обновления April 2025 Windows Recovery Environment (WinRE), а также устранила проблему, вызывавшую ошибки шифрования дисков BitLocker на устройствах Windows 10 и Windows 11. В июле 2025 года Microsoft попросила пользователей игнорировать ошибочные предупреждения брандмауэра Windows, которые появлялись после установки обновления ОС от июня 2025 года. Месяц спустя компания сообщила, что обновление системы от июля 2025 года и последующие апдейты Windows 11 24H2 вызывали ошибку CertificateServicesClient (CertEnroll). Microsoft нашла пару уязвимостей нулевого дня в «Безопасности Windows» и рекомендует срочно обновиться
21.05.2026 [16:28],
Дмитрий Федоров
Microsoft устранила две уязвимости нулевого дня в антивирусной защите «Безопасность Windows» (Windows Defender), которые использовались в реальных кибератаках. Компания выпустила обновления Malware Protection Engine и Antimalware Platform. Накануне Агентство по кибербезопасности и защите инфраструктуры США (CISA) внесло обе угрозы в каталог эксплуатируемых уязвимостей (KEV) и обязало федеральные ведомства устранить их до 3 июня. 
Источник изображения: microsoft.com Первая уязвимость, CVE-2026-41091, затрагивает Malware Protection Engine версий 1.1.26030.3008 и старше. Этот модуль защиты от вредоносных программ отвечает за сканирование, обнаружение и удаление угроз в антивирусных и антишпионских продуктах Microsoft. Используя уязвимость злоумышленник, получивший локальный доступ к устройству, может обмануть Defender при работе со ссылками на файлы и выполнить действия с правами администратора. Вторая уязвимость, CVE-2026-45498, касается Antimalware Platform версий 4.18.26030.3011 и старше. Этот набор инструментов безопасности также применяется в System Center Endpoint Protection, System Center 2012 R2 Endpoint Protection, System Center 2012 Endpoint Protection и Security Essentials. Её эксплуатация позволяет вызвать отказ в обслуживании (DoS) на необновлённых устройствах под управлением Windows. Microsoft выпустила обновления, закрывающие уязвимости в Microsoft Malware Protection Engine и Microsoft Defender Antimalware Platform: защищёнными считаются версии Malware Protection Engine 1.1.26040.8 и Defender Antimalware Platform 4.18.26040.7 или новее. Компания отметила, что при стандартной конфигурации действия со стороны пользователей обычно не требуются, поскольку антивирусные базы и платформа Defender обновляются автоматически. Тем не менее пользователям и администраторам стоит убедиться, что автообновления Defender включены, и проверить установленные версии Engine и Platform вручную. Для этого необходимо открыть Windows Security, перейти в Virus & threat protection → Protection Updates → Check for updates, затем в Settings → About и сверить номер версии платформы или пакета сигнатур с актуальной. CISA внесло обе уязвимости в KEV и обязало федеральные гражданские ведомства защитить конечные устройства и серверы Windows за две недели — до 3 июня, как предписывает обязательная операционная директива Binding Operational Directive (BOD) 22-01. «Уязвимости такого типа часто становятся вектором атак для злоумышленников и представляют значительную угрозу для федеральных систем», — предупредило агентство. CISA также рекомендовало применить меры противодействия по инструкциям производителя, следовать указаниям BOD 22-01 для облачных сервисов или прекратить использование продукта, если меры противодействия недоступны. Классическая стратегия спустя 40 лет вернётся в улучшенном виде — трейлер и детали Defender of the Crown: The Legend Returns
13.03.2026 [13:15],
Михаил Романов
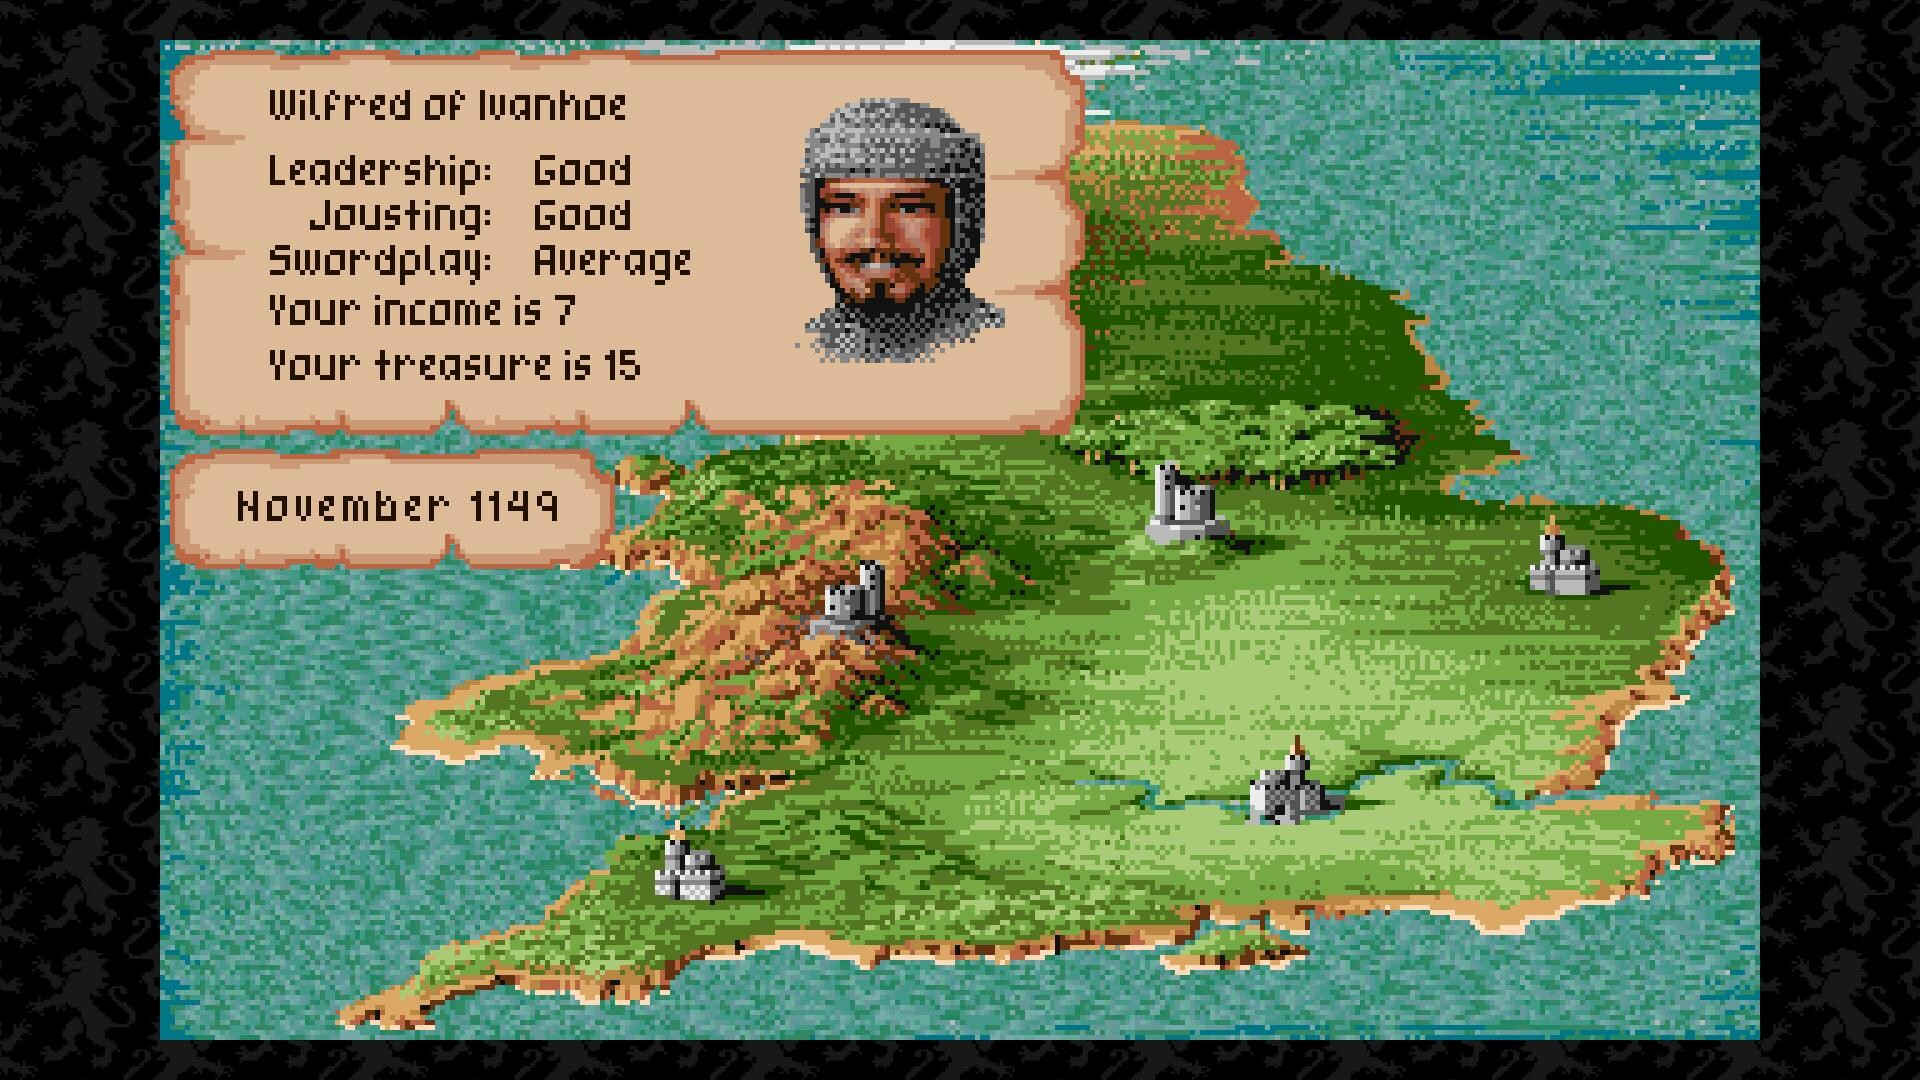
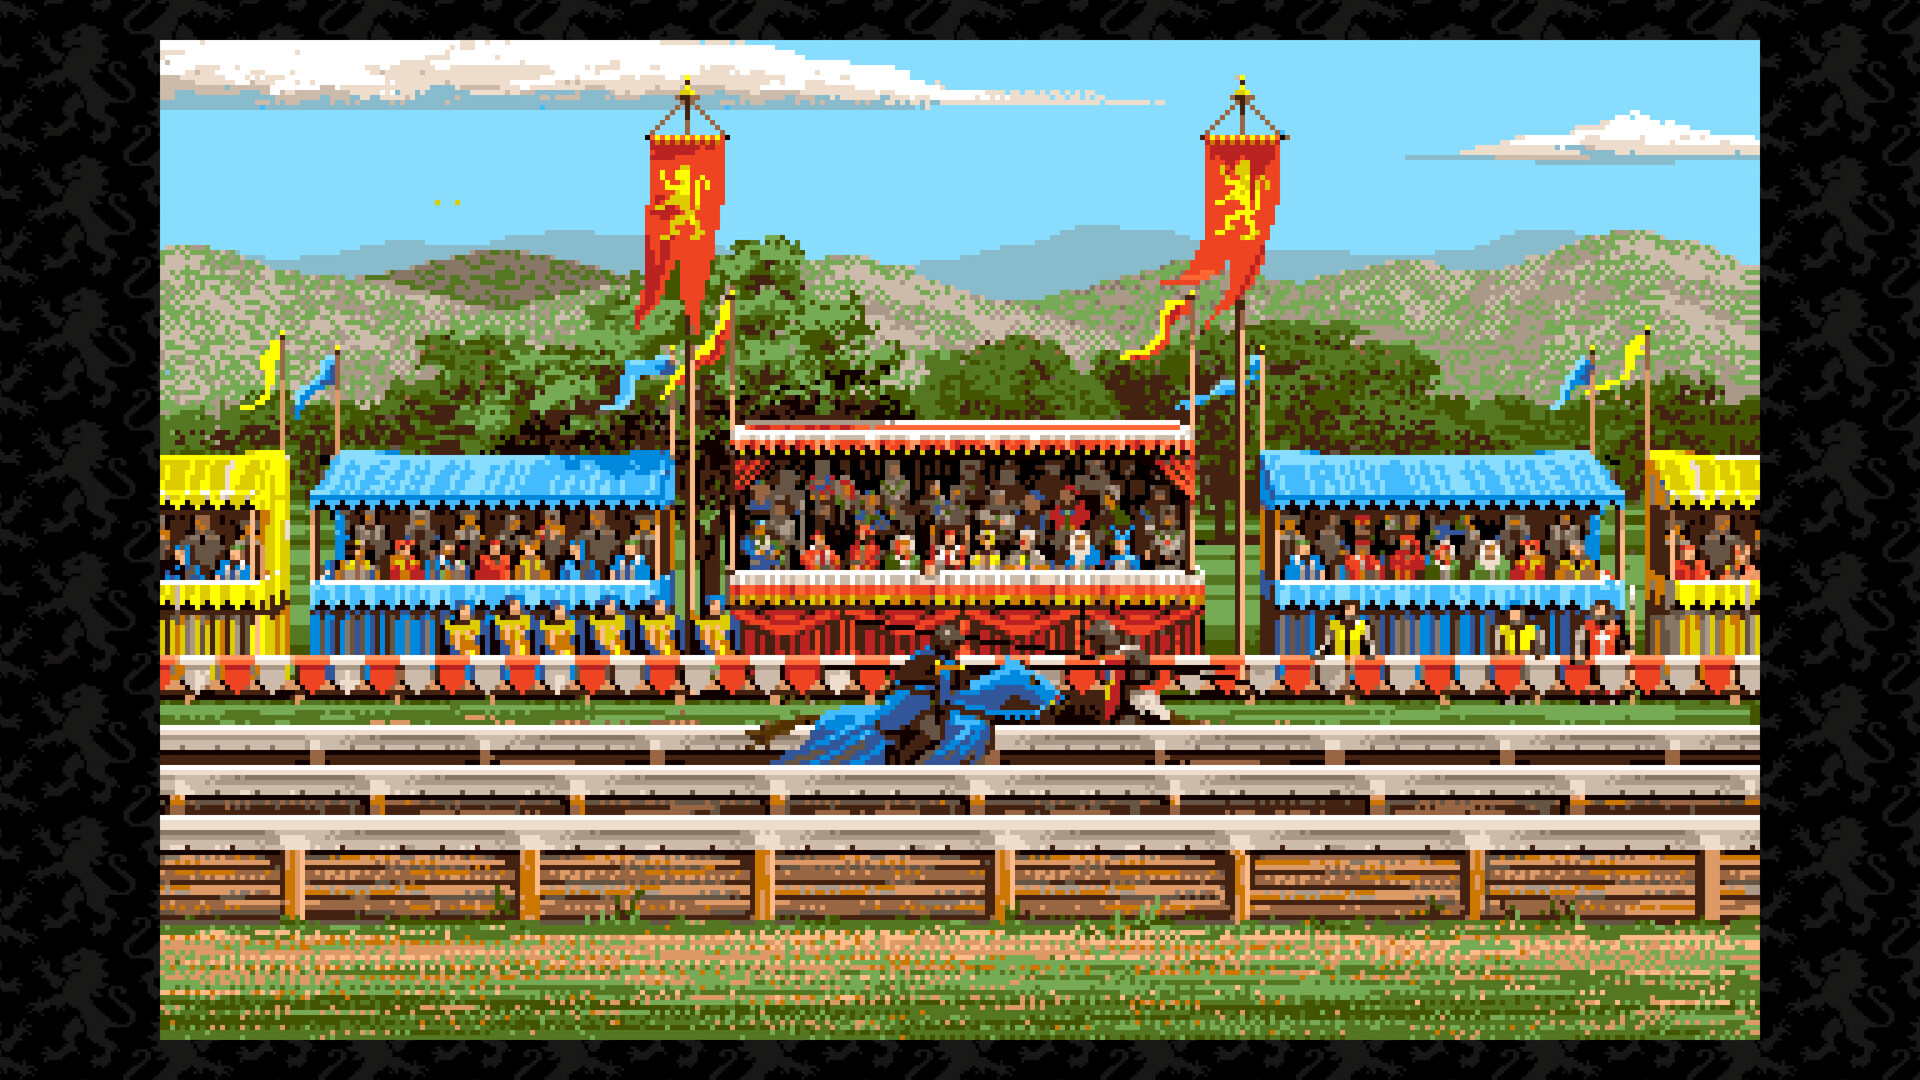
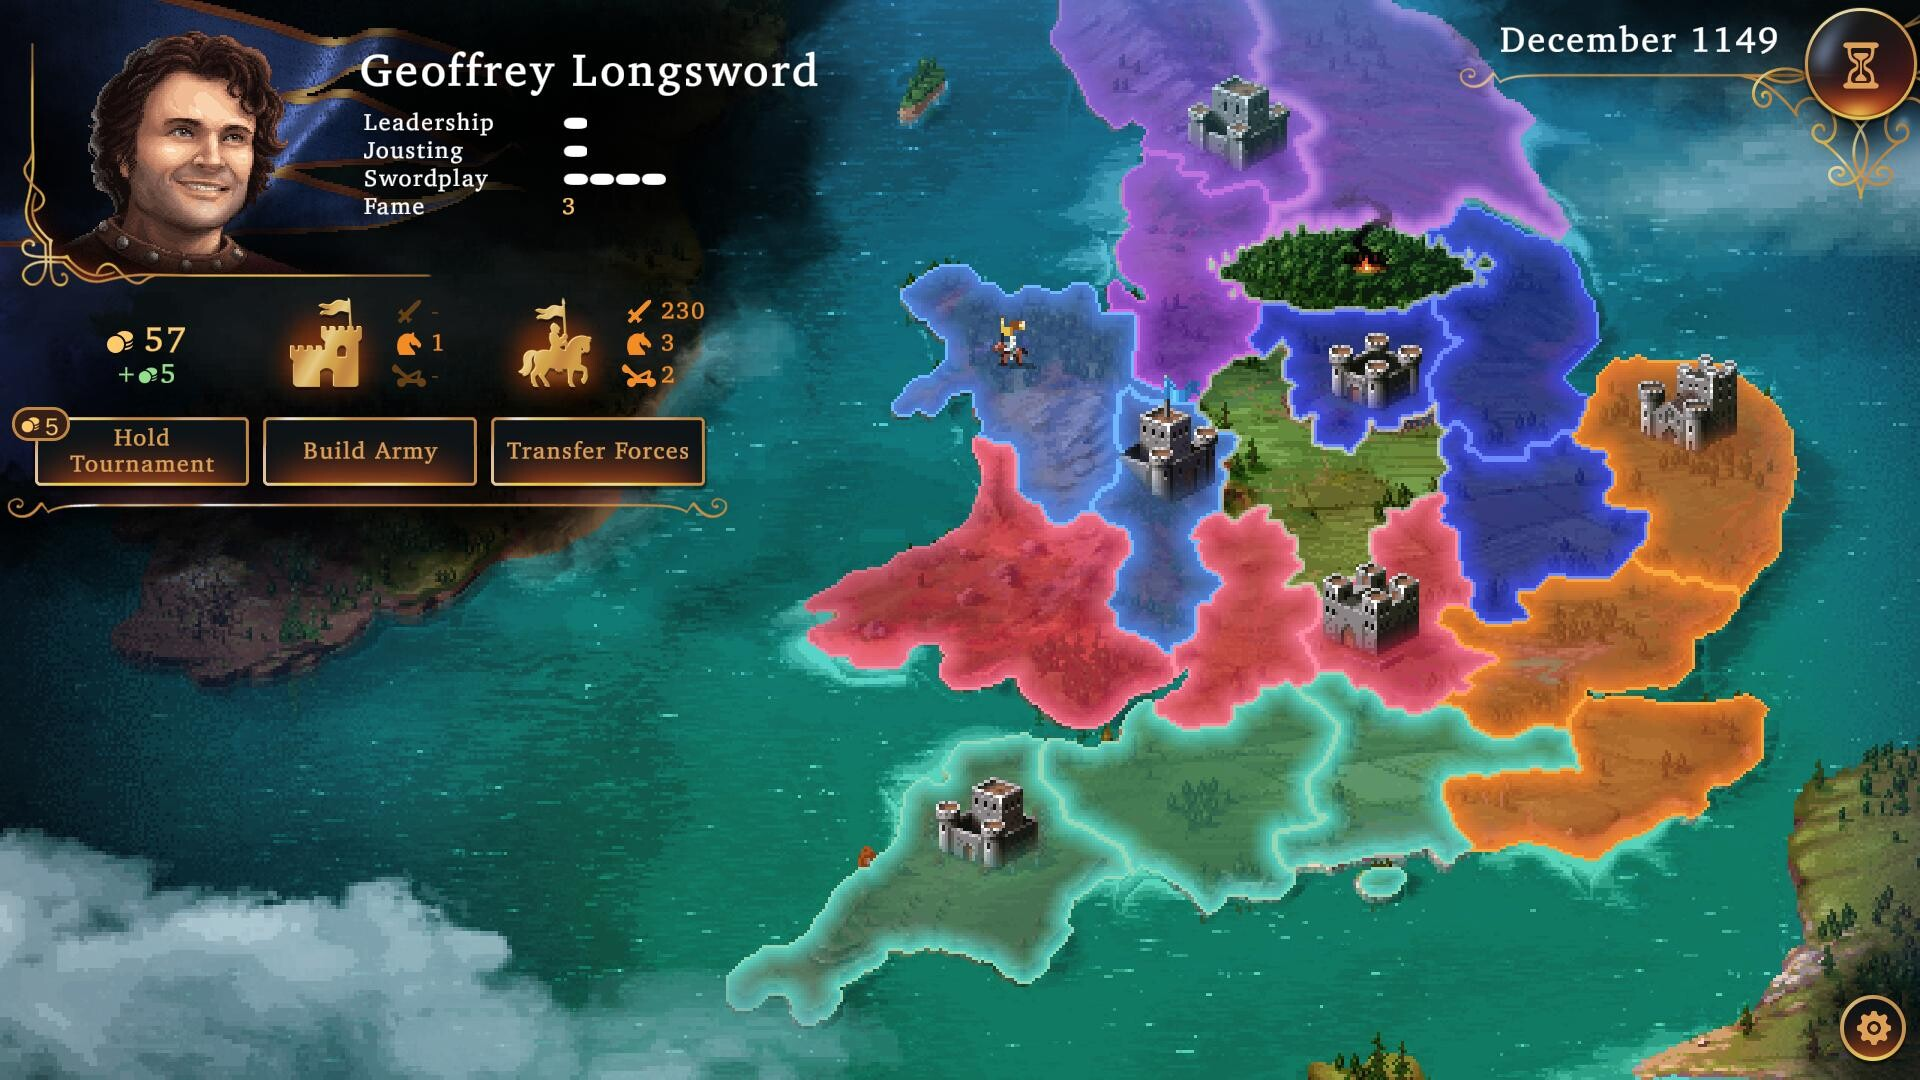
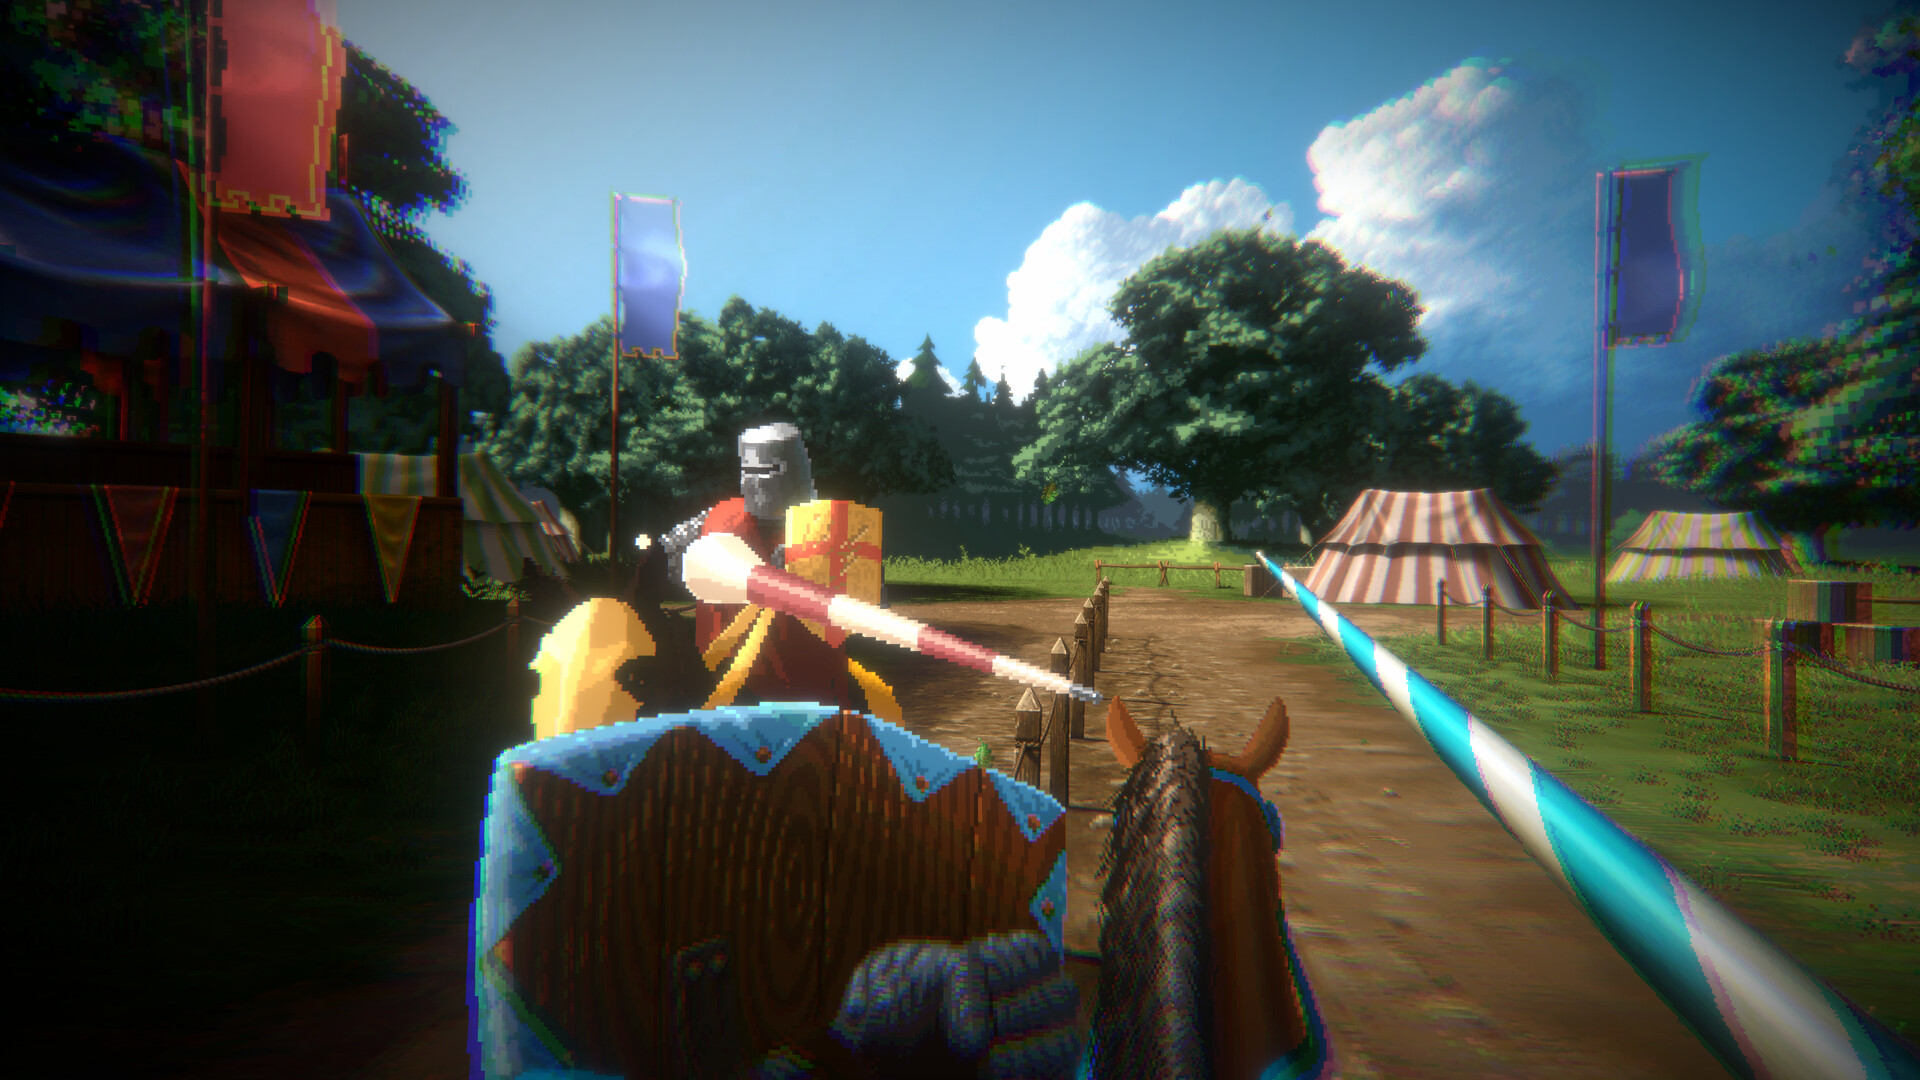
Издатель Nordcurrent Labs и разработчики из польской студии Black Tower Basement на презентации Future Games Show: Spring Showcase 2026 анонсировали возвращение классической стратегии Defender of the Crown. 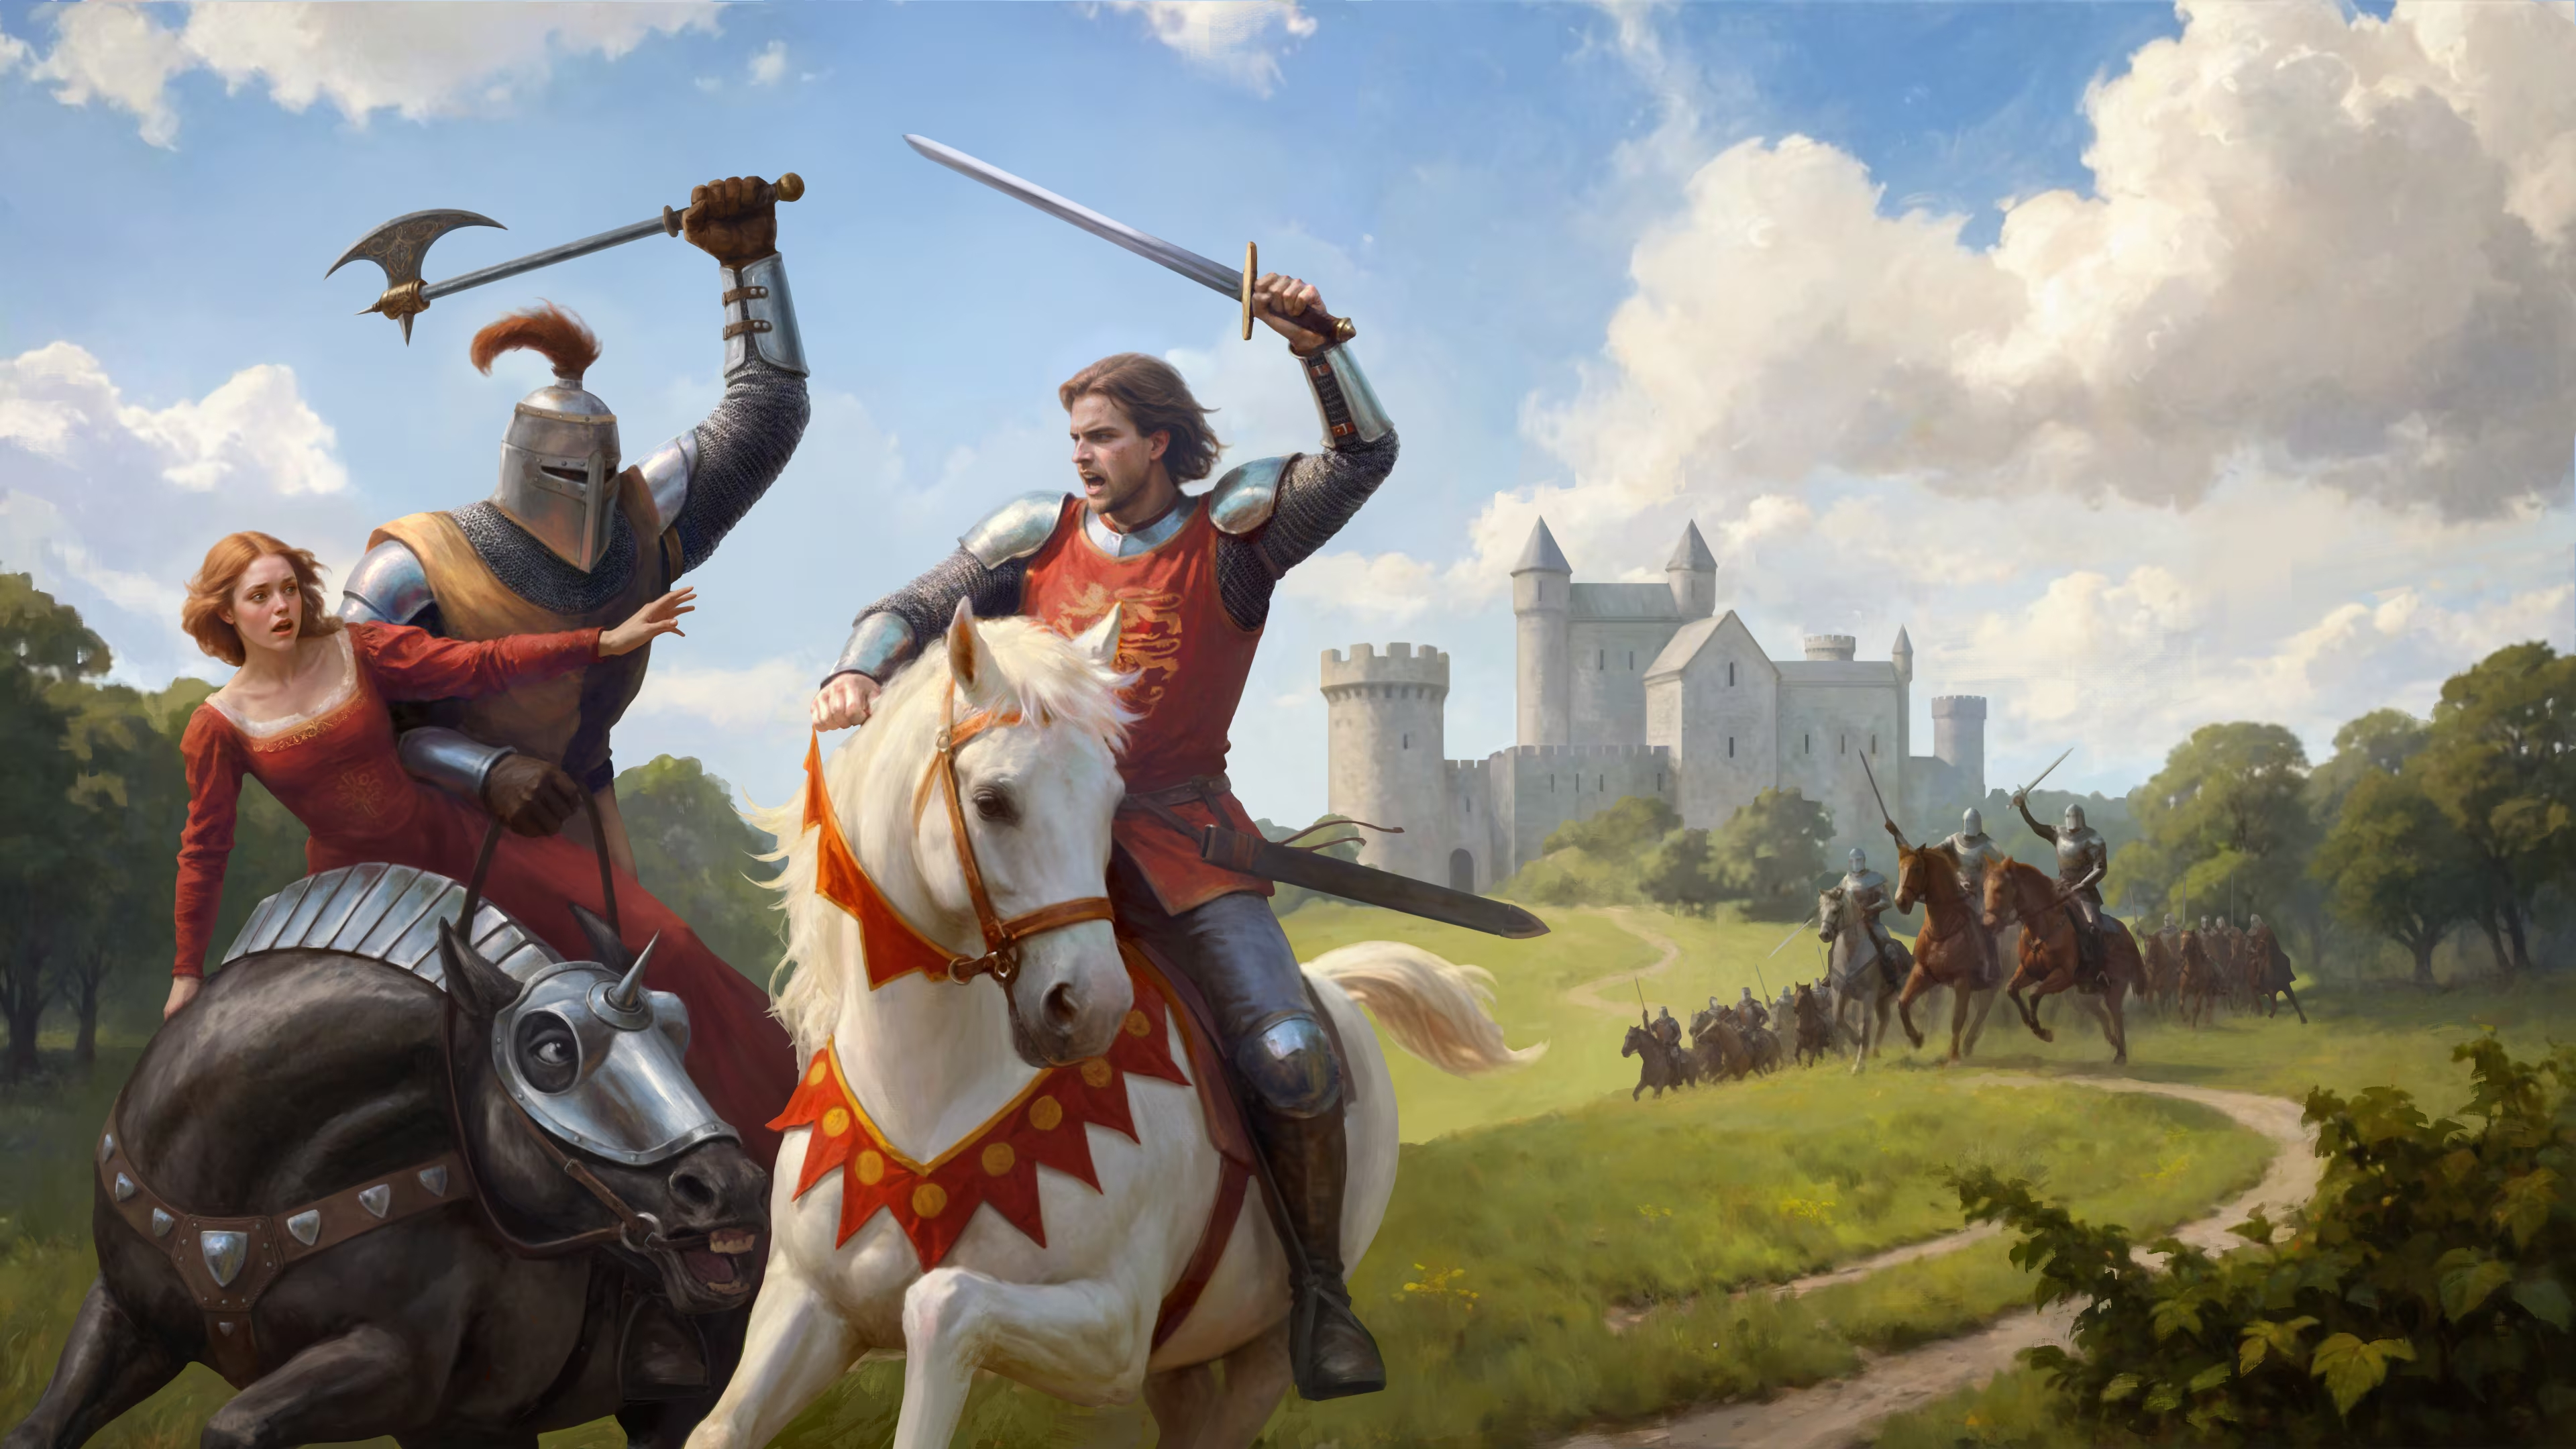
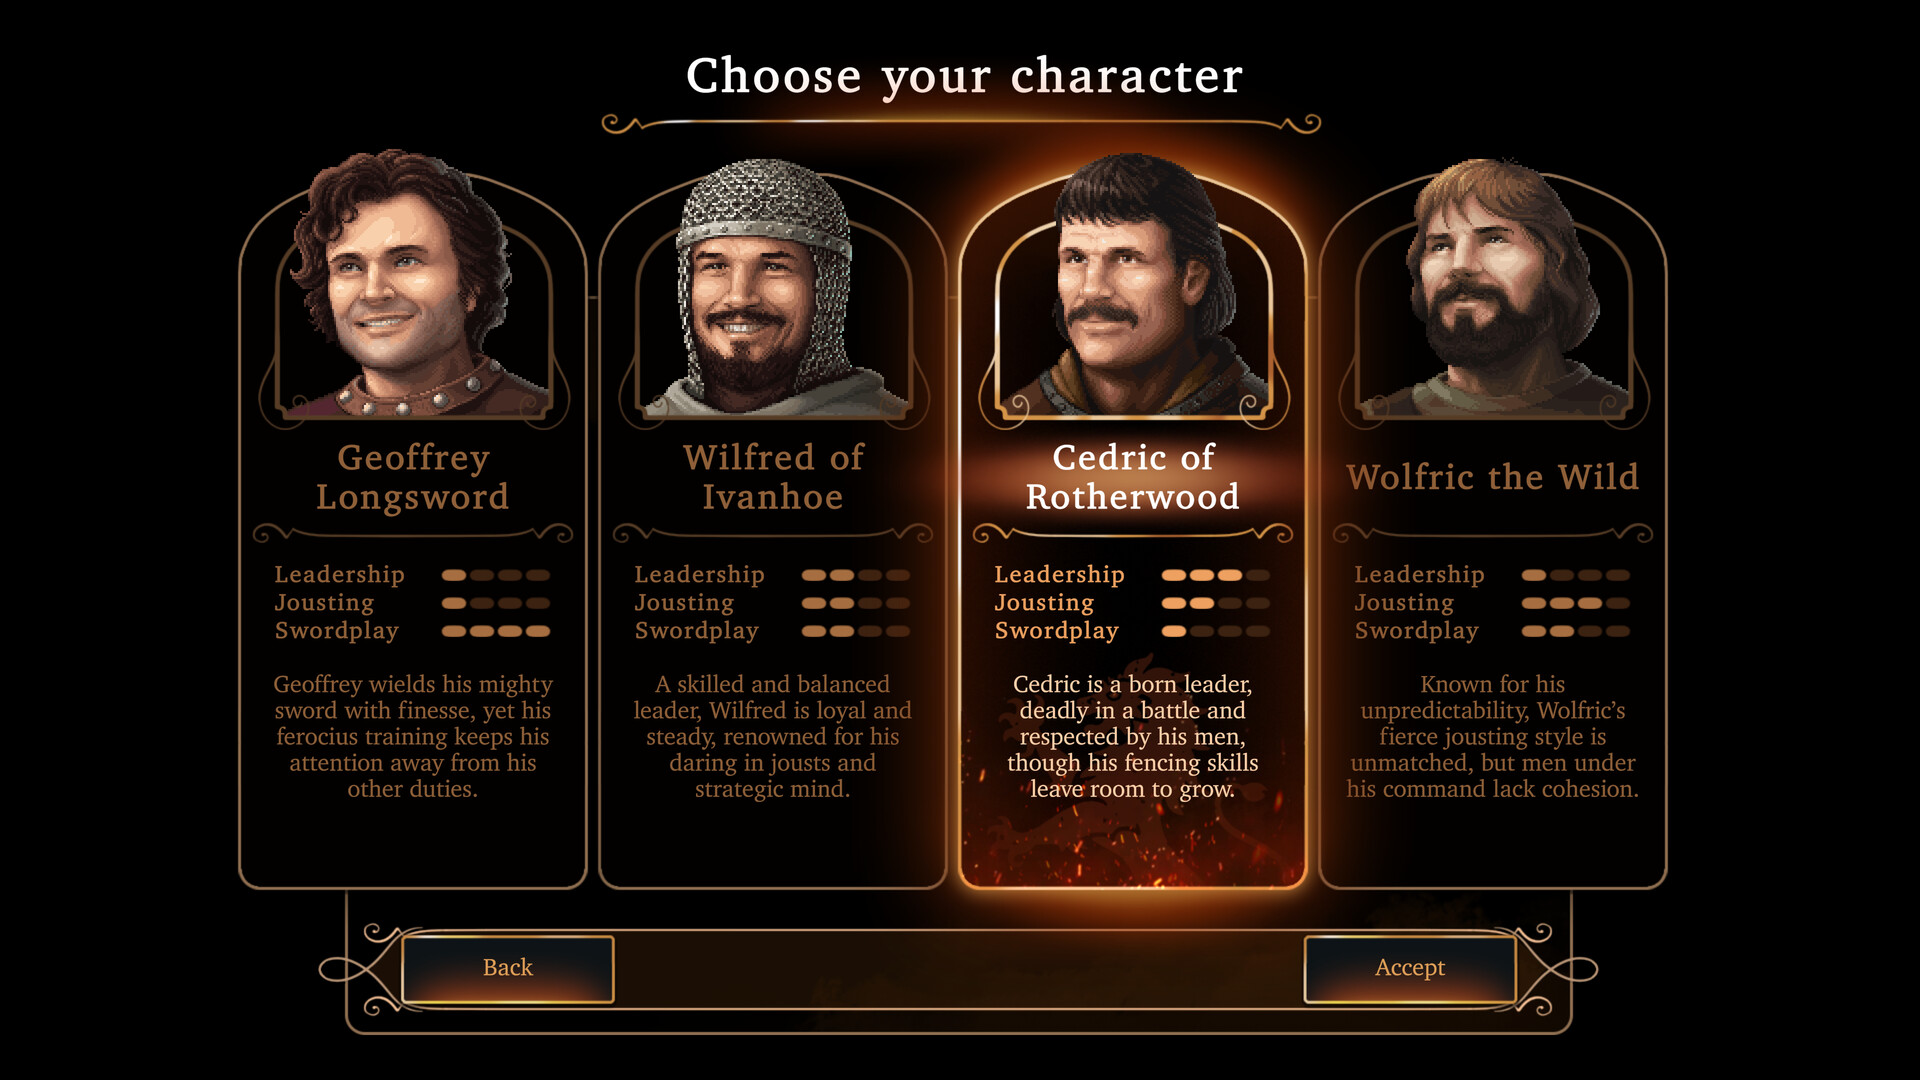
Источник изображений: Nordcurrent Labs Напомним, оригинальная Defender of the Crown вышла в ноябре 1986 года на Amiga и стала одной из самых визуально впечатляющих игр своего времени. Спустя 40 лет легенда возвращается в модернизированном виде для нового поколения рыцарей. Переиздание называется Defender of the Crown: The Legend Returns и готовится к релизу в 2026 году на PC (Steam, GOG), PS5, Xbox Series X и S, а также Nintendo Switch. Анонс сопровождался дебютным трейлером. События Defender of the Crown: The Legend Returns развернутся в объятой войной средневековой Англии. По сюжету убийство короля сотрясло королевство, и каждый лорд теперь пытается присвоить власть себе. «Собирайте армии, завоёвывайте территории, штурмуйте крепости и занимайтесь политикой — одолейте соперников и водрузите свой стяг над королевством», — призывают разработчики Defender of the Crown: The Legend Returns. Скриншоты
Defender of the Crown: The Legend Returns предложит на выбор три режима игры:
Обещают сохранить полюбившиеся по оригинальной игре элементы (правила, темп, атмосфера), отточить механики, улучшить баланс, осовременить интерфейс и добавить геймплейные удобства. Заявлена поддержка русского языка. В Microsoft Defender нашли давние уязвимости, позволяющие обойти аутентификацию и загружать вредоносные файлы
13.10.2025 [15:15],
Владимир Мироненко
В сетевом взаимодействии между Microsoft Defender для конечных точек (Microsoft Defender for Endpoint, DFE) и его облачными сервисами обнаружены критические уязвимости, позволяющие злоумышленникам обходить аутентификацию, подделывать данные, раскрывать конфиденциальную информацию и даже загружать вредоносные файлы в пакеты для проверок, сообщил ресурс Cyber Security News со ссылкой на исследование экспертов блога InfoGuard Labs. 
Источник изображения: Ed Hardie/unsplash.com Перечисленные уязвимости указывают на сохраняющиеся риски в системах обнаружения атак на конечные точки (EDR), потенциально подрывая усилия по реагированию на инциденты, отметил Cyber Security News. В июле 2025 года InfoGuard Labs сообщил центру реагирования на инциденты безопасности Microsoft (MSRC) об обнаружении уязвимостей, которые тот признал низкокритичными, и по состоянию на октябрь 2025 года исправления не были подтверждены. Данное исследование было основано на предыдущем анализе атак на EDR с упором на взаимодействие агента с облачными серверными компонентами. Обойдя закрепление сертификатов с помощью изменения функции CRYPT32!CertVerifyCertificateChainPolicy таким образом, чтобы она всегда возвращала корректный результат, злоумышленники обеспечивают передачу HTTPS-трафика без шифрования открытым текстом. Аналогичные исправления были применены к SenseIR.exe, компоненту DFE, для полного перехвата данных, включая загрузку в хранилище Azure Blob. В итоге, злоумышленник получает возможность перехвата доступных команд до того, как их получит легитимный агент. Это позволяет подделывать ответы, например, подделывать статус «Уже изолирован» для команды изоляции, оставляя устройство неизолированным, в то время как портал Microsoft Defender сообщает о его безопасности. Формат сериализации, часто используемый в Microsoft Bond, усложняет ручную разработку, но для эксплойтов, основанных на этой концепции, достаточно перехвата и изменения легитимных ответов, пишет Cyber Security News. Уязвимость также затрагивает конечные точки /senseir/v1/actions/ для Live Response и Automated Investigations, где токены CloudLR также игнорируются и доступны без аутентификации, используя только идентификатор машины. Уязвимость позволяет злоумышленникам декодировать полезные данные действий с помощью пользовательских скриптов, использующих большие языковые модели для десериализации Bond, и загружать сфабрикованные данные в предоставленные URI BLOB-объектов Azure через токены SAS, которые остаются действительными в течение нескольких месяцев. После взлома злоумышленники могут перечислить пакеты проверки в файловой системе, доступные для чтения любому пользователю, содержащие данные об автозапуске, установленных программах и сетевых подключениях. Поддельные загрузки в эти пакеты позволяют внедрять вредоносные файлы с безобидными названиями, обманывая аналитиков во время проверки. Созданные ИИ вирусы научились обходить защиту Microsoft Defender, но пока с переменным успехом
11.07.2025 [12:57],
Павел Котов
Исследователи в области кибербезопасности сообщили о намерении показать модель искусственного интеллекта, способную обходить антивирусную защиту Microsoft Defender примерно в 8 % случаев. Демонстрация пройдёт на конференции Black Hat USA 2025, которая откроется 2 августа. 
Источник изображения: Glen Carrie / unsplash.com С появлением мощного генеративного ИИ эксперты всё чаще предупреждают, что он способен пошатнуть основы отрасли кибербезопасности, хотя революции в этой области пока не случилось. Зато наглядным примером может служить ИИ, который разрабатывает вредоносное ПО, способное успешно обходить Microsoft Defender — его создали в нидерландской компании Outflank. Для достижения цели эксперты потратили три месяца и $1500 на дополнительное обучение открытой модели ИИ Alibaba Qwen 2.5 способам обхода защиты Microsoft Defender. Проект обошёлся недёшево, но это вполне посильная цена для киберпреступников, которые решат заручиться подобным средством. Полученная в результате обучения производная модель ИИ преодолевает защиту Microsoft Defender for Endpoint примерно в 8 % случаев. Для сравнения, взятые без дополнительной подготовки модели Anthropic и DeepSeek добиваются в той же задаче успеха в 1 % и 0,5 % случаев соответственно. Есть основания допустить, что со временем подобные модели будут совершенствоваться. Располагающий комплектом графических процессоров хакер может потратить на эту задачу больше времени и средств. Проект Outflank подтверждает опасения, которые высказывали эксперты в области кибербезопасности в отношении ИИ. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018