


Опрос
|
реклама
Быстрый переход
Удалённый доступ к Windows содержит «дыру», которую Microsoft не собирается исправлять
03.05.2025 [05:06],
Анжелла Марина
Исследователи вновь обратили внимание на серьёзную уязвимость в протоколе удалённого подключения Windows (Remote Desktop Protocol, RDP). Проблема заключается в том, что система позволяет использовать устаревшие пароли, даже если они были изменены или скомпрометированы. При этом Microsoft официально заявила, что не будет устранять этот недостаток из-за возможных проблем с совместимостью. 
Источник изображения: AI Протокол RDP, ранее известный как Terminal Services, был внедрён ещё в операционной системе Windows NT 4.0 в 1998 году. С тех пор он стал стандартным компонентом всех профессиональных и серверных версий Windows, начиная с Windows XP. По данным TechSpot, уязвимость затрагивает все версии Windows, выпущенные за последние два десятилетия. Независимый исследователь в области кибербезопасности Дэниел Уэйд (Daniel Wade) сообщил о данной проблеме в Microsoft в начале этого месяца. По его словам, текущее поведение RDP грубо нарушает основные принципы оперативной информационной безопасности (OpSec). «Люди доверяют процессу смены пароля, считая, что это мгновенно отключает несанкционированный доступ», — отметил он. Однако в случае с RDP всё обстоит иначе: даже после изменения пароля система может продолжать принимать его старое значение. 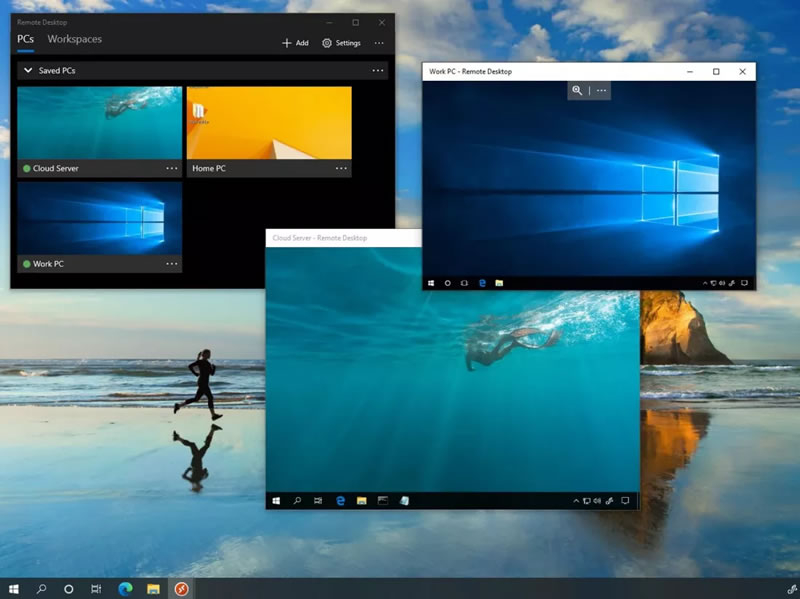
Источник изображения: techspot.com Особую тревогу вызывает тот факт, что Windows хранит проверенные пароли в зашифрованном виде на локальном диске, и при определённых условиях эти данные могут использоваться повторно. Более того, новые машины также могут применять устаревшие учётные данные для подключения к другим системам через RDP. Удивительно, но облачные платформы Microsoft — такие как Entra ID, Azure и Defender — не фиксируют эту аномалию как угрозу. Таким образом, потенциальный злоумышленник может получить доступ к системе даже после смены пароля пользователем, а защитные механизмы при этом остаются, по сути, безучастными. Microsoft официально заявила, что не планирует устранять эту проблему, поскольку её исправление может привести к сбоям в работе множества приложений, зависящих от текущего поведения RDP. Компания рекомендует администраторам использовать дополнительные меры контроля доступа и активно внедрять двухфакторную аутентификацию. Тем не менее эксперты предупреждают: эта уязвимость ставит под угрозу безопасность корпоративных сетей, особенно в эпоху удалённой работы, когда использование RDP становится всё более распространённым. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








