


Опрос
|
реклама
Быстрый переход
В процессорах Intel, AMD и Arm нашли новую версию уязвимости Spectre v2 — она угрожает утечкой паролей и других данных
01.10.2026 [11:42],
Павел Котов
Исследователи из Нидерландов и Италии обнаружили в современных процессорах новую разновидность уязвимости класса Spectre v2 — она затрагивает системы с чипами Intel, AMD и Arm. Атака Branch Target Reuse (BTR) нацелена на работающие на лету JIT-компиляторы, которые используются ядрами ОС, браузерами и средами исполнения. 
Источник изображения: Boitumelo / unsplash.com Злоумышленник, способный выполнять код на целевой машине, может использовать BTR, чтобы украсть из памяти конфиденциальные данные, например, хеши паролей. Теоретически возможны атаки с вредоносных веб-страниц, хотя исследователи пока не создали полноценного эксплойта для браузеров. Атака BTR оказалась возможной из-за особенностей обработки процессорами кода, который меняется во время выполнения: восстанавливая архитектурную согласованность кода после его самомодификации, они могут сохранять устаревшие записи предсказания косвенных переходов. В JIT-движках такие устаревшие предсказания могут сохраняться дольше, чем код, для которого они были созданы, — и их можно использовать повторно, когда по тем же адресам записан новый код. Возникает эффект «спекулятивного выполнения после освобождения памяти»: спекулятивное выполнение направляется на новый код с использованием устаревших смещений. Исследователи проанализировали подсистему cBPF в Linux, среду выполнения Oracle GraalVM и движок SpiderMonkey, который используется Firefox для JavaScript и WebAssembly; были разработаны два полноценных эксплойта для ядра Linux. В них используется механизм классического BPF — cBPF. Доступ к современному JIT-компилятору eBPF есть только у привилегированных пользователей, а у предшествующего cBPF возможности более ограничены, но и доступ есть у непривилегированных программ. На этом компиляторе выполняется механизм Seccomp, происходит фильтрация сокетов и пакетов Docker и Chrome. В случае современных процессоров Intel этот эксплойт позволяет считывать из памяти произвольные данные, обходя все активные механизмы защиты. Даже при скорости считывания 8 байт/с при грамотном отслеживании цепочек указателей можно добраться до закрытой информации — исследователи сумели считать хеш пароля суперпользователя (root) после его загрузки в память. 
Источник изображения: Kevin Horvat / unsplash.com В случае с Firefox атака инициируется через вредоносный сайт, который запускает в браузере пользователя код JavaScript. Разработчики Mozilla пока не завершили развёртывание механизма изоляции сайтов, так что содержимое всех вкладок может оказаться в одном адресном пространстве с кодом злоумышленника, и уязвимыми оказываются все данные. При экспериментальной реализации атаки выяснилось, что в движке SpiderMonkey на процессорах Intel устаревшие записи о ветвлении сохраняются достаточно долго, и их можно использовать повторно — скорость утечки данных может достигать нескольких десятков байтов в секунду, но полноценный эксплойт для браузера ещё не разработан. В GraalVM атака BTR даёт злоумышленнику возможность спекулятивно обойти механизм маскировки памяти, предназначенный для защиты среды выполнения от уязвимостей класса Spectre. Исследователи смогли добиться повторного использования адресов памяти, хотя собственные процессы компиляции кода и сборки мусора в GraalVM стирали записи о ветвлении ещё до того, как появлялась возможность их использовать — но это ограничение «не является фундаментальным», считают исследователи. Разработчики ПО признали результаты исследования. Нейтрализовать угрозу можно программно, например, при помощи барьера предсказания косвенных переходов (IBPB). В ядре Linux внедрили механизм защиты для архитектуры x86 — он запускает IBPB всякий раз, когда cBPF размещается в области памяти, ранее использовавшейся для выполнения кода BPF. Защитные меры развернули в Oracle, а в Mozilla решили уделить больше времени реализации изоляции сайтов. Эксплуатацию уязвимости усложняют аппаратные средства защиты потока управления, такие как IBT на x86 и BTI на Arm, но не устраняют угрозу полностью. Старые процессоры Intel по-прежнему могут спекулятивно выполнять инструкции до того, как проверка IBT окончательно отработает, что создаёт окно для использования BTR. Такое поведение исчезло только с архитектурой Lion Cove (чипы Core Ultra 200 серий Arrow Lake и Lunar Lake). Но даже в отсутствие «обгона» процессором механизма IBT, защиту можно обойти при отключённом методе маскировке констант. В AMD отметили, что новых уязвимостей в чипах компании выявлено не было, и описанный метод BTR нейтрализуется с помощью уже существующих рекомендаций по защите от атак класса Spectre v2; в Intel и Arm комментариев пока не дали. Spectre возвращается: новая атака TONTOU ломает защиту процессоров Intel и AMD
08.08.2026 [11:40],
Павел Котов
Американские исследователи нашли способ обойти механизмы защиты от уязвимостей класса Spectre v2 для процессоров AMD и Intel и разработать эксплойт для кражи данных с машин под управлением Linux. 
Источник изображения: Brian Kostiuk / unsplash.com Схема атаки на уязвимости класса Spectre v2 основана на эксплуатации механизма косвенного предсказателя ветвлений на процессоре — она заставляет процессоры неправильно предсказывать цель косвенного ветвления, в результате чего оказывается возможным выполнить код, на который влияет злоумышленник, и это грозит утечкой конфиденциальных данных. Для защиты от Spectre v2 разработаны решения Intel eIBRS и AMD Safe RET. Активные методы защиты от Spectre v2 исходят из того, что злоумышленник не сможет использовать в своих интересах небольшой промежуток времени между очисткой состояния предсказателя ветвлений и его использованием. Но исследователи разработали способ, который позволяет повторно вмешиваться в состояние процессора после изоляции его состояния, но до использования результатов предсказания. Схему атаки они назвали TONTOU — «от времени нейтрализации до времени использования». При атаке производится внедрение прерываний, при котором «непривилегированные пользовательские программы могут планировать прерывания по таймеру» во время работы ядра. Обработчик прерываний используется для изменения состояний процессора на уровне микроархитектуры состояний после нейтрализации базовой угрозы Spectre v2. Для успешной реализации схемы атаки приходится задействовать несколько ресурсов: перенаправлять поток управления ядра, в точности выравнивать прерывания по времени после нейтрализации Spectre v2 и использовать обработчик прерываний для подстановки нужных данных в записи предсказателя ветвлений. Атака применима к системам на процессорах Intel и AMD. В случае процессора AMD Zen 2 на системе с 16 Гбайт оперативной памяти под Linux 6.14.0-37 они добились извлечения данных со скоростью 5,47 байт/с с точностью 91,97 %. В пяти случаях из десяти это позволило извлечь данные каталога «/etc/shadow», в котором хранятся хеши паролей, в среднем за 18 минут. Атака на системы с процессорами Intel осуществляется по более сложной схеме. В AMD предположили, что проблема связана с особенностями реализации защитного механизма Safe RET под Linux. Уязвимость Spectre вернулась в процессоры Intel и замедлила старые ПК
14.05.2025 [07:29],
Вячеслав Ким
Компания Intel 1 мая 2025 года выпустила обновление микрокода для процессоров серий Raptor Lake и Raptor Lake Refresh после обнаружения новой уязвимости, связанной с ранее известной проблемой Spectre. Исследователи из швейцарского университета ETH Zurich выявили, что ошибка затрагивает процессоры Intel, начиная с поколения Skylake (2018 год).  Обнаруженная уязвимость вновь позволяет злоумышленникам использовать технику инъекций команд ветвления («branch privilege injection») для доступа к защищённой информации, хранящейся в памяти компьютера. В компании Intel сообщили, что выпущенное обновление успешно закрывает эту проблему, однако оно негативно влияет на производительность старых процессоров. Согласно данным исследователей из ETH Zurich, обновление микрокода замедлит работу процессоров Alder Lake примерно на 2,7 %, Skylake (Coffee Lake Refresh) — на 1,6 %, а наибольшее падение производительности ожидает владельцев чипов 11-го поколения Rocket Lake — на 8,3 %. В Intel при этом подчеркнули, что снижение производительности у большинства моделей останется в пределах естественных колебаний. В официальном заявлении представители Intel поблагодарили исследователей ETH Zurich за координированное раскрытие уязвимости, уточнив, что на текущий момент неизвестны случаи её реального использования хакерами. Компания также рекомендовала всем пользователям обновить систему через Windows Update или официальные прошивки производителя устройств. Уязвимости класса Spectre и Meltdown впервые были обнаружены в 2018 году и с тех пор периодически возвращаются, вынуждая производителей процессоров и операционных систем регулярно выпускать исправления. Эти ошибки имеют особое значение для индустрии, так как напрямую влияют на безопасность данных пользователей и требуют постоянного внимания со стороны разработчиков аппаратного и программного обеспечения. Новые атаки Spectre-v2 легко обходят защиту CPU Intel и крадут данные из ядра
14.05.2025 [05:12],
Анжелла Марина
Группа специалистов из Амстердамского свободного университета (Vrije Universiteit Amsterdam) выявила серию уязвимостей Spectre-v2, получивших кодовое название Training Solo. Эти атаки позволяют обходить защитные механизмы процессоров Intel, такие как IBPB и eIBRS, и извлекать данные из памяти ядра со скоростью до 17 Кбайт/с, а из гипервизора со скоростью 8,5 Кбайт/с. Эксплойты уже опубликованы в открытом доступе на GitHub. 
Источник изображения: Kandinsky Как сообщает OpenNET, в основе Spectre-v2 лежит манипуляция предсказанием переходов в процессоре. Злоумышленник заставляет систему спекулятивно выполнять инструкции, оставляя в кеше следы данных, которые затем можно извлечь, анализируя время доступа. Training Solo отличается тем, что вместо запуска своего кода атакующие используют уже существующие фрагменты кода в ядре или гипервизоре, делая, таким образом, атаку более завуалированной. 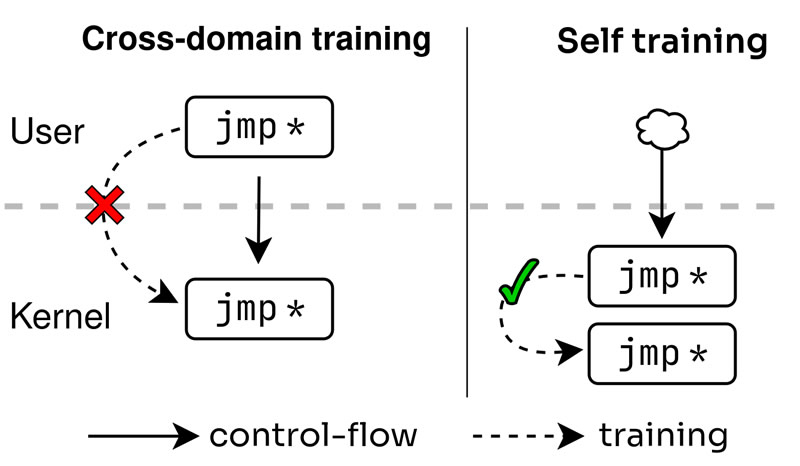
Источник изображения: opennet.ru Исследователи описали три варианта реализации атак Training Solo. Первый способ заключается в использовании SECCOMP для подмены BPF-фильтров и создания ложных переходов (скорость утечки — 1,7 Кбайт/с). Второй метод основан на IP-коллизиях в буфере переходов (BTB), когда один переход влияет на другой. Третий метод, самый быстрый (17 Кбайт/с), использует такие аппаратные уязвимости, как CVE-2024-28956 (ITS) и CVE-2025-24495, позволяющие прямым переходам влиять на косвенные. Интересно, что на тестировании один из этих методов позволил считать хеш-значение пароля пользователя root всего за 60 секунд. 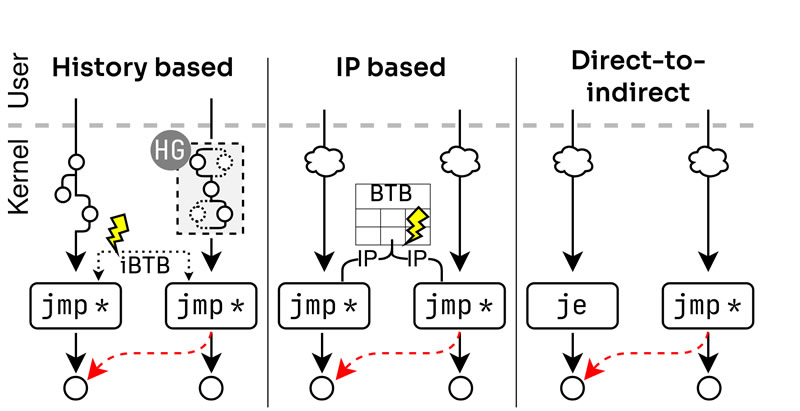
Источник изображения: opennet.ru Атакам подвержены чипы Intel с поддержкой eIBRS, включая Coffee Lake и Lion Cove. Уязвимость ITS (CVE-2024-28956) затрагивает Core 9–11 поколений и Xeon 2–3 поколений, а уязвимость CVE-2025-24495 угрожает новейшим Lunar Lake и Arrow Lake. Одновременно AMD заявила, что её процессоры не подвержены данным атакам, а компания Arm уточнила, что в зоне риска находятся только старые чипы без поддержки современных расширений FEAT_CSV2_3 и FEAT_CLRBHB. Все найденные проблемы уже получили исправления от производителей. Intel выпустила обновление микрокода с новой инструкцией IBHF, а в Linux добавлены патчи, блокирующие эксплуатацию через cBPF. Для старых процессоров рекомендована программная очистка буфера переходов. Также в ядре внедрён механизм выноса косвенных переходов в верхнюю часть строки кеша. Отмечается, что угроза актуальна для облачных провайдеров и виртуальных сред, где возможна утечка между гостевыми системами и управляющим хостом. Владельцам серверов на Intel рекомендуется как можно скорее установить обновления, а пользователи AMD и современных Arm-чипов могут не опасаться — их системы защищены на аппаратном уровне. «Мы знали, что шансы не в нашу пользу»: соревновательный шутер Spectre Divide закроется спустя полгода после релиза вместе со студией разработчиков
13.03.2025 [11:17],
Михаил Романов
Американская студия Mountaintop, состоящая из бывших разработчиков CS:GO, Overwatch и Valorant, поделилась неприятными новостями о будущем своего соревновательного шутера Spectre Divide и всего коллектива. 
Источник изображений: Mountaintop Сооснователь и гендиректор Mountaintop Нейт Митчелл (Nate Mitchell) сообщил, что студия осталась без денег и закроется уже в конце этой недели. Spectre Divide проживёт ненамного дольше — серверы отключат в течение 30 дней. По словам Митчелла, Mountaintop потратила больше запланированного на консольные версии и маркетинг первого сезона, тогда как Spectre Divide приносила меньше денег, чем нужно было для дальнейшей поддержки игры и работы студии. 
Аудитория Spectre Divide за первую неделю составила 400 тыс. человек, но потом показатели поползли вниз Митчелл подчеркнул, что Mountaintop перепробовала все варианты, включая поиск издателя, дополнительного финансирования и покупателя для студии, но не получилось: «Индустрия сейчас в непростой ситуации». «С самого начала все мы знали, что шансы не в нашу пользу, но тем не менее подписались на это. Успех не был гарантирован. И мы всё равно это сделали», — заявил Митчелл. 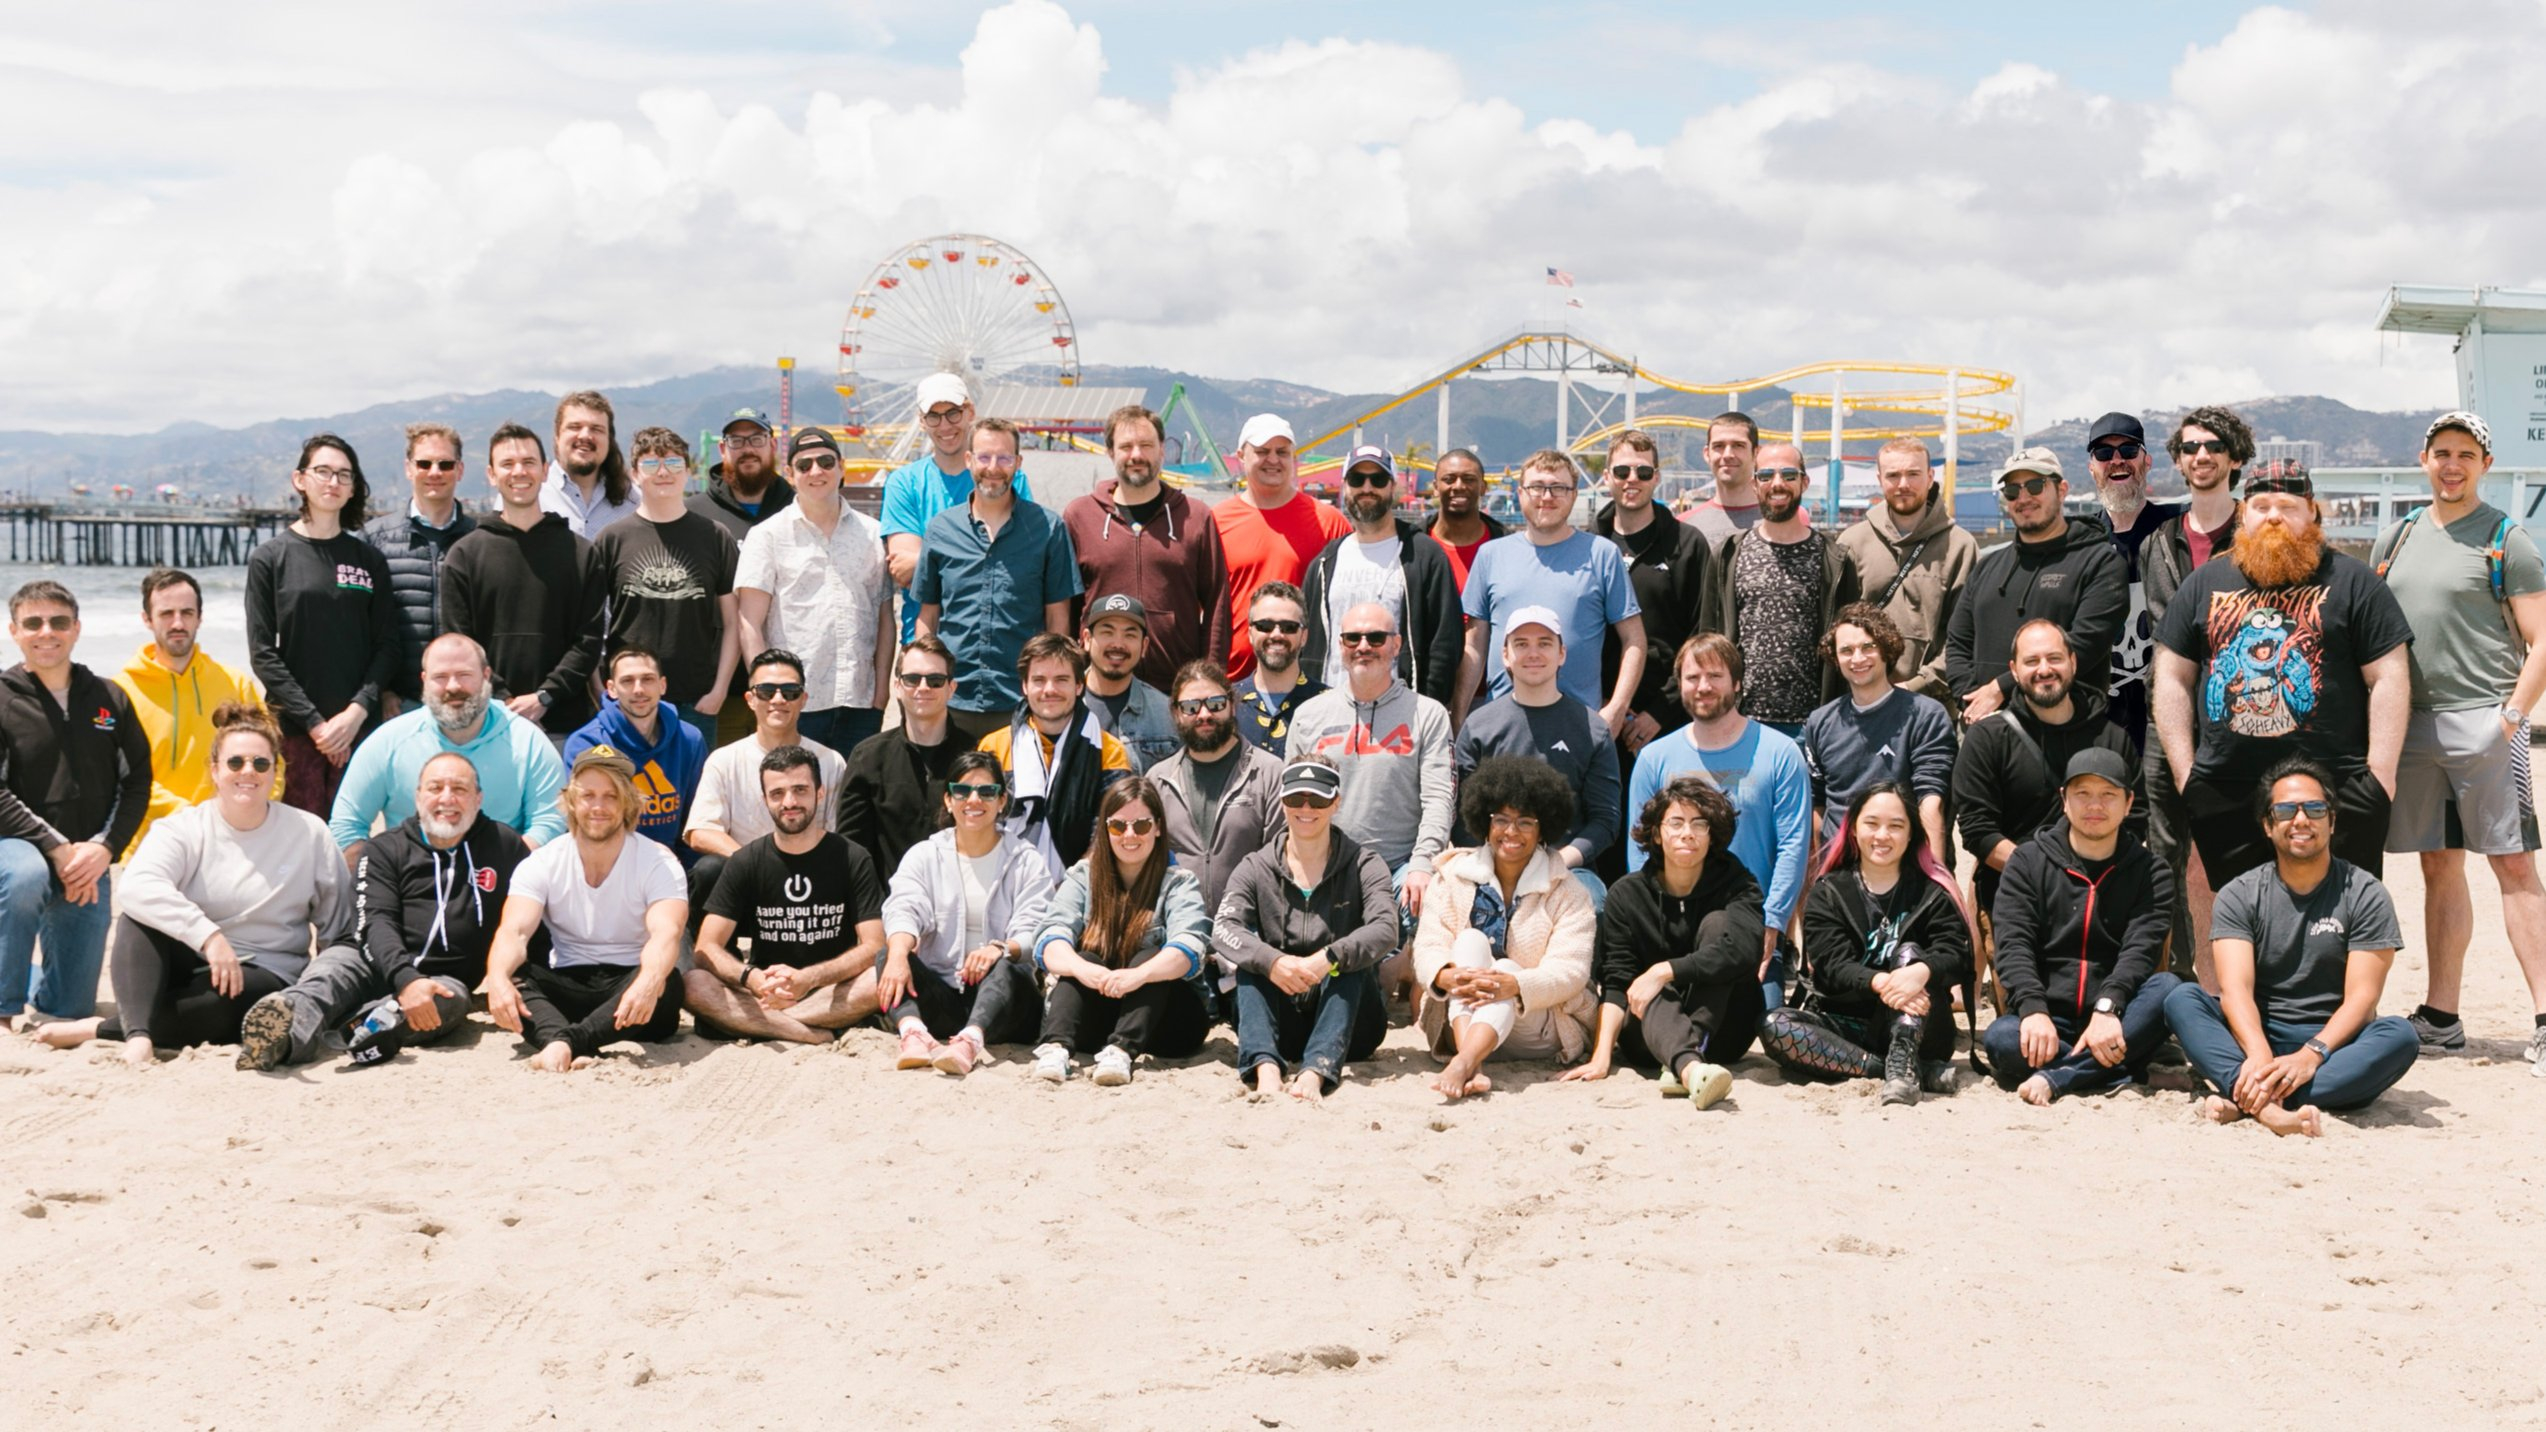
Фотография коллектива Игра распространяется по условно-бесплатной модели и предлагает смесь элементов Counter-Strike и Valorant, скрещенную с механикой двойственности — у каждого игрока есть свой двойник, на которого можно в любой момент переключиться. Spectre Divide вышла 3 сентября 2024 года на PC (Steam), а 25 февраля появилась на PS5, Xbox Series X и S. Приобретавшие в игре предметы после старта первого сезона (начался 25 февраля) получат возврат средств. Новые покупки будут отключены. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







