


Опрос
|
реклама
Быстрый переход
Восемь TLS-сертификатов с примитивными ключами поставили под угрозу безопасность всего интернета
21.10.2026 [09:25],
Павел Котов
Специалисты по кибербезопасности по всему миру перешли в режим повышенной готовности: обнаружено восемь промежуточных TLS-сертификатов, чьи закрытые ключи оказались настолько слабыми, что кто угодно мог бы использовать их для создания поддельных сертификатов, которым доверяли бы сайты и устройства по всему миру, и перехватывать защищённый трафик. Сертификаты уже начали блокировать, но устранение последствий может растянуться на годы. 
Источник изображения: Sasun Bughdaryan / unsplash.com Накануне разработчики браузеров, а также создатели ряда популярных приложений и языков программирования заблокировали все восемь скомпрометированных промежуточных сертификатов. Согласно данным журналов прозрачности, фактов злонамеренного применения этих ключей пока не зафиксировано. Но угроза сохраняется: обновление других критически важных элементов интернет-инфраструктуры, в том числе дистрибутивов Linux, встроенных систем и устройств интернета вещей потребует значительных усилий и времени. Все восемь промежуточных сертификатов принадлежат индийскому удостоверяющему центру eMudhra Limited. Эксперты по кибербезопасности продемонстрировали механизм уязвимости, создав для фразы «We have a problem here — Wayne» («У нас тут проблема — Уэйн») цифровую подпись с использованием закрытых ключей eMudhra. Тот факт, что это получилось, оказался тревожным — этот же ключ мог использоваться для выпуска поддельных сертификатов, которым доверяли бы миллионы серверов по всему миру. Быстрая реакция разработчиков браузеров и приложений — не панацея. Некоторые системы и продукты не получают обновлений годами, поэтому процесс устранения уязвимости будет долгим: затронуты устройства интернета вещей, старые серверы на Linux, контейнеры Docker, инструменты командной строки, которые поставляются с собственными наборами корневых сертификатов. Системным администраторам ещё предстоит устанавливать их на огромное число машин. Масштабы проблемы сравнили с устранением уязвимости Heartbleed в библиотеке OpenSSL, обнаруженной в 2014 году. Тогда злоумышленники использовали её для расшифровки данных, передаваемых по защищённым TLS-соединениям; им удалось получить доступ к закрытым ключам TLS-сертификатов, файлам сессий cookie и паролям. В результате атак пострадали тысячи серверов, в том числе принадлежащих крупным компаниям и государственным учреждениям по всему миру. На устранение последствий ушли годы: на все машины пришлось устанавливать обновления OpenSSL, отзывать старые сертификаты и переустанавливать TLS-ключи, менять пароли и токены сессий, обновлять встроенные системы и прочее «забытое» оборудование. Ключи eMudhra оказались скомпрометированы из-за дефектов настолько серьёзных, что инженерам было трудно в это поверить. Закрытый ключ на эллиптической кривой NIST P-384 должен обладать энтропией около 384 битов, что даёт 2³⁸⁴ возможных вариантов — такое число состоит из 116 цифр. В случае eMudhra ключи имели такие простые значения как 4, 56, 66, 115, 155, 156, 230 и 237. Многие проекты выпустили обновления — исключением пока остаётся браузер Edge под Windows 10; в Microsoft пообещали прокомментировать происходящее, когда будет чем «поделиться». Подчёркивается, что для реализации атаки злоумышленнику необходимо реализовать атаку типа «человек посередине»: перехватить зашифрованный трафик, расшифровать его, зашифровать заново и передать другой стороне — такие возможности требуют хорошего оснащения. Но в локальной сети реализовать атаку проще. Хакеры нашли лазейку в системе доверия интернета — и выпустили поддельные сертификаты Google, неотличимые от настоящих
07.10.2026 [17:02],
Павел Котов
Киберпреступники перехватили контроль над тремя доменными зонами и использовали этот доступ для выпуска поддельных TLS-сертификатов Google и других крупных организаций. Поисковый гигант уже принял необходимые меры, чтобы защитить пользователей от возможных атак. 
Источник изображения: Philipp Katzenberger / unsplash.com Хакеры атаковали национальные домены первого уровня .gh, .sl и .as и изменили DNS-записи для определённых доменов в этих зонах. Это позволило злоумышленникам пройти автоматические проверки, подтвердить права на домены и выпустить несанкционированные сертификаты для нескольких адресов Google, а также для «ряда ведущих мировых брендов и популярных онлайн-сервисов». Google уже обновила браузер Chrome для блокировки всех выявленных поддельных сертификатов и связалась с выдавшими их центрами сертификации, чтобы обеспечить отзыв экземпляров, выпущенных для ресурсов Google. TLS-сертификаты — это криптографические данные, которые обеспечивают аутентификацию и шифрование для сайтов, почтовых серверов и других элементов интернет-инфраструктуры. В этих сертификатах стандарта X.509 используется цифровая подпись, которая связывает доменное имя, например, google.com, с открытым ключом. Открытый ключ доступен публично, а закрытый хранится только у владельца сайта. Если при установке соединения соответствие ключей подтверждается, посетитель сайта понимает, что подключился к подлинному ресурсу. Обладая несанкционированными сертификатами, злоумышленники могут выдавать свои ресурсы за скомпрометированную инфраструктуру. В Google не стали раскрывать список собственных пострадавших доменов или называть другие организации, чьи домены были затронуты. Пользователям Chrome не требуется предпринимать никаких действий, хотя чрезмерно полагаться на защитные механизмы браузера тоже не следует, предупредили в компании. Владельцам доменов Google рекомендовала отслеживать журналы прозрачности сертификатов на предмет неожиданного выпуска экземпляров для их доменов, а также опубликовать ограничительные DNS-записи CAA (Certification Authority Authorization), чтобы не дать злоумышленникам возможности повторно использовать кешированные данные проверки после того, как контроль над DNS был восстановлен. Процедура официального отзыва сертификата непростая и медленная, поэтому разработчикам пришлось блокировать их на уровне браузеров. Но Google не уверена, что сумела отследить все выпущенные поддельные сертификаты. Инцидент не привёл к компрометации инфраструктуры, подчеркнули в Google, а центры сертификации действовали в соответствии со всеми установленными требованиями. В 2011 году были взломаны ресурсы нидерландского центра сертификации DigiNotar — атакующие выпустили поддельные сертификаты для домена google.com и более 200 других популярных ресурсов. Впоследствии они использовались для атак как минимум на 300 000 человек. В дальнейшем были и другие подобные инциденты. Интернет защитят от квантовых компьютеров: Cloudflare готовит бесплатные постквантовые TLS-сертификаты
01.10.2026 [00:51],
Сергей Сурабекянц
Cloudflare объявила о планах по выпуску TLS-сертификатов, устойчивых к атакам с использованием квантовых компьютеров. Компания сообщила, что будет использовать платформу с открытым исходным кодом, позволяющую выпускать как традиционные TLS-сертификаты, так и их постквантовые аналоги — так называемые сертификаты на основе деревьев Меркла (Merkle Tree Certificates). Эти гибридные сертификаты будут бесплатно предоставляться всем пользователям. 
Источник изображений: Cloudflare Cloudflare будет использовать уже пользующийся доверием корневой сертификат от удостоверяющего центра GlobalSign. По заявлению Cloudflare, это решение позволит миллионам сайтов начать использовать постквантовые сертификаты практически мгновенно, без снижения производительности. Планы Cloudflare — часть масштабной модернизации инфраструктуры открытых ключей для веб-ресурсов (Web Public Key Infrastructure, WebPKI), необходимой для обеспечения безопасности шифрования и аутентификации сайтов в наступающую постквантовую эпоху. Одной из главных задач является использование устойчивых к квантовым атакам цифровых подписей, которые можно легко передавать по запросу и фиксировать в журналах прозрачности (transparency logs). Процесс модернизации займёт годы, поскольку потребует совместных усилий огромного числа разработчиков операционных систем, браузеров, ПО для удостоверяющих центров и элементов инфраструктуры. 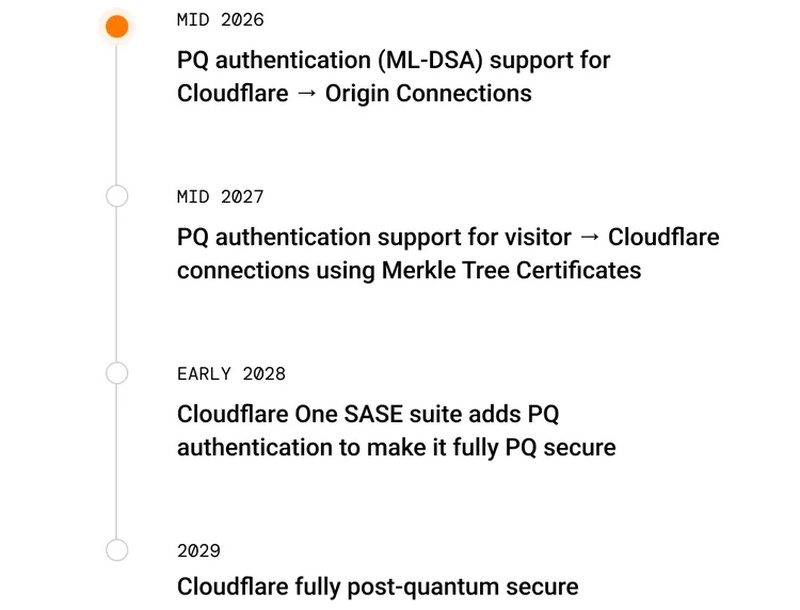 Защита WebPKI от квантовых атак — сложнейшая задача, требующая фундаментальных архитектурных изменений, а не просто замены алгоритмов. Использование постквантовых версий современных классических сертификатов X.509 увеличило бы примерно в 40 раз объём данных, передаваемых при TLS-рукопожатии (процессе установления соединения) в начале нового сеанса связи с сервером. Дополнительные вычислительные затраты и нагрузка на пропускную способность сети, необходимые для реализации такой системы, привели бы к краху привычного интернета. В феврале 2026 года компания Google предложила использовать деревья Меркла — иерархические структуры данных, которые используют криптографические хеши и другие математические методы для проверки содержимого больших массивов информации, задействуя лишь малую их часть. Данная технология, которую Google и Cloudflare уже тестируют в рамках ограниченных пилотных проектов, позволяет сократить объём данных, передаваемых при установлении соединения, примерно до 40 килобайт, что сопоставимо с текущими размерами обрабатываемых данных.  Нынешняя система WebPKI для подтверждения подлинности сертификата опирается на многозвенную цепочку подписей, уязвимых к атакам с использованием квантовых компьютеров. Поскольку замена этих подписей на устойчивые к квантовым вычислениям аналоги потребовала бы чрезмерных ресурсов, цепочки заменяют компактными доказательствами на основе деревьев Меркла. Для формирования такого доказательства удостоверяющий центр подписывает лишь один «корень дерева», который может представлять миллионы сертификатов. В большинстве случаев браузер обрабатывает так называемый «ориентир» (landmark) — облегчённое доказательство того, что сертификат находится где-то внутри дерева. Общеотраслевые правила требуют публикации TLS-сертификатов в распределённых реестрах с возможностью добавления, но без возможности изменения или удаления записей (так называемых публичных журналах прозрачности). Владельцы сайтов отслеживают эти журналы в режиме реального времени, чтобы убедиться, что для используемых ими доменов не были выпущены несанкционированные сертификаты. Программы обеспечения прозрачности были внедрены в ответ на взлом нидерландской компании DigiNotar в 2011 году, позволивший злоумышленникам выпустить 500 поддельных сертификатов для Google и других известных сайтов.  В рамках действующей системы PKI обновления выполняются путём добавления нового звена в цепочку подписей. Деревья Меркла позволяют подтвердить целостность цепочки подписей без явного перечисления каждого отдельного звена. У этого подхода есть ещё одно важное преимущество. В современной системе ведение журналов прозрачности — это процесс, отделённый от процедуры выдачи сертификатов. В случае же с сертификатами на базе деревьев Меркла регистрация в журнале становится неотъемлемой частью процесса выдачи. План Cloudflare предусматривает и ряд других решений. Одно из них — ACME (Automated Certificate Management Environment), механизм с открытым исходным кодом для выпуска сертификатов и их автоматического продления незадолго до истечения срока действия. Кроме того, сертификаты, устойчивые к квантовым вычислениям, обеспечат возможность передачи цифровых подписей по альтернативным каналам, например, посредством обновления браузера.  «Мы пока не выпускаем сертификаты, и до этого момента пройдёт ещё некоторое время, — пояснил представитель Cloudflare. — Однако мы открыто заявляем о своей работе, сообщаем о достигнутых этапах и подробно рассказываем о том, что именно создаём, сотрудничая при этом с участниками программ корневых сертификатов и другими представителями сообщества WebPKI». Cloudflare планирует начать выдачу сертификатов в первом квартале 2027 года. Японский GlobalSign провёл вторую волну отзыва сертификатов у российских организаций
19.06.2026 [09:25],
Павел Котов
Японский центр сертификации GlobalSign предупредил о начале второй волны отзывов TLS-сертификатов у российских компаний, которые находятся под международными санкциями. В качестве альтернативы они могут выпускать на «Госуслугах» российские сертификаты. 
Источник изображения: Sasun Bughdaryan / unsplash.com О предстоящей второй волне отзыва сертификатов предупредил в письме на адрес российского регистратора доменов «Региональный сетевой информационный центр» (бренд «Руцентр») гендиректор российского юрлица «Джи-Эм-О Глобал Сайн Раша» Дмитрий Рыжиков, сообщил РБК. Процесс начался 18 июня в 17:15 мск. Сертификаты отзываются из-за санкций — в списке значатся домены, принадлежащие «Роснефти», «Газпромбанку», «Алросе», Positive Technologies, Объединенной авиастроительной корпорации (ОАК, входит в «Ростех»), АНО «Диалог», ВЭБ.РФ и другим организациям. «Руцентр» стал связываться с администраторами доменов из списка, а также направил заявки в российский «Технический центр Интернет» (ТЦИ), чтобы выпустить для них сертификаты за свой счёт. В ближайшие дни могут быть отозваны сертификаты и других зарубежных центров, и в первую очередь американского Let's Encrypt. TLS-сертификаты представляют собой своего рода цифровые паспорта сайтов, которые подтверждают их подлинность и гарантируют, что пользователь подключился к легитимному ресурсу; они также гарантируют шифрование трафика от пользователя к серверу, не допуская его перехвата. В отсутствие сертификата браузеры, в том числе Google Chrome, Apple Safari и Mozilla Firefox, предупреждают о небезопасном соединении или вообще отказываются открывать сайт. В Минцифры также предупреждали об угрозе и сообщили, что российские сайты могут получать на «Госуслугах» российские сертификаты бесплатно. Поэтому даже при отзыве зарубежных сертификатов работа соответствующих сайтов может нарушиться на непродолжительное время, пока идёт получение отечественных. Доля GlobalSign в Рунете не превышает 5 %, оценили в ведомстве. В коммерческом сегменте зарубежных сертификатов GlobalSign имеет долю около 90 % российского рынка, считают эксперты. В результате отзыва могут лишиться сертификатов 15 000–20 000 доменов второго уровня. Но под каждым из них могут находиться сотни и тысяч ресурсов на доменах третьего и более уровней — с учётом этого, проблема может затронуть сотни тысяч или даже миллионы сайтов, говорят эксперты. Google придумала, как защитить HTTPS от квантового взлома, не увеличивая размеры TLS-сертификатов
28.02.2026 [13:39],
Павел Котов
Google предложила решение, которое поможет защитить необходимые для работы протокола HTTPS сертификаты от гипотетических атак со стороны квантовых компьютеров, не увеличивая при этом размеров самих сертификатов. 
Источник изображения: Shubham Dhage / unsplash.com Криптографические элементы в современных сертификатах стандарта X.509 имеют размер около 64 байтов — даже в полном виде их теоретически можно взломать, используя квантовый алгоритм Шора. Чтобы защитить работающие аналогичным образом сертификаты от квантовых атак, придётся увеличить размер криптографических данных в 40 раз — до 2,5 кбайт. И все эти данные придётся передавать при подключении браузера к сайту. Но чем больше размер сертификата, тем медленнее происходит рукопожатие, и если время открытия веб-страниц увеличится, большинство пользователей интернета попросту отключит шифрование нового типа. Тем более что замедлится и прохождение трафика через промежуточные узлы. Чтобы повысить надёжность шифрования, в Google обратились к деревьям Меркла — структурам данных, в которых для проверки содержимого больших объёмов информации используются хеши и математические операции, то есть небольшие фрагменты данных по сравнению с традиционными процессами проверки в инфраструктуре открытых ключей. Проще говоря, центр сертификации подписывает только «головной узел всего дерева», содержащего несколько миллионов сертификатов, а отправляемый браузеру «сертификат» на деле является лишь упрощённым подтверждением того, что он включён в это дерево. Если квантовый алгоритм Шора заработает на практике, злоумышленники смогут подделывать подписи сертификатов классического шифрования и взламывать открытые ключи — это даст им возможность подделывать временные метки сертификатов, которые используются, чтобы сообщать браузеру или ОС, что сертификат был зарегистрирован, хотя этого и не происходило. Чтобы исключить такую возможность, в Google перешли на квантово-устойчивые алгоритмы, такие как ML-DSA, то есть для создания подделки злоумышленнику потребуется взломать и классическое, и постквантовое шифрование. Сертификаты на основе деревьев Меркла (Merkle Tree Certificates — MTC) дают гарантию защиты от взлома при помощи квантового алгоритма, сохраняя размер криптографических данных в пределах тех же 64 байтов. Новая система уже реализована в браузере Google Chrome, и для проверки её эффективности Cloudflare, которая пока единственная генерирует этот распределённый реестр, зарегистрировала около тысячи TLS-сертификатов нового образца. В перспективе, как предполагается, эта задача будет возложена на традиционные центры сертификации — уже сформирована рабочая группа PKI, Logs and Tree Signatures для выработки долгосрочного решения. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









