


Опрос
|
реклама
Быстрый переход
Интернет защитят от квантовых компьютеров: Cloudflare готовит бесплатные постквантовые TLS-сертификаты
01.10.2026 [00:51],
Сергей Сурабекянц
Cloudflare объявила о планах по выпуску TLS-сертификатов, устойчивых к атакам с использованием квантовых компьютеров. Компания сообщила, что будет использовать платформу с открытым исходным кодом, позволяющую выпускать как традиционные TLS-сертификаты, так и их постквантовые аналоги — так называемые сертификаты на основе деревьев Меркла (Merkle Tree Certificates). Эти гибридные сертификаты будут бесплатно предоставляться всем пользователям. 
Источник изображений: Cloudflare Cloudflare будет использовать уже пользующийся доверием корневой сертификат от удостоверяющего центра GlobalSign. По заявлению Cloudflare, это решение позволит миллионам сайтов начать использовать постквантовые сертификаты практически мгновенно, без снижения производительности. Планы Cloudflare — часть масштабной модернизации инфраструктуры открытых ключей для веб-ресурсов (Web Public Key Infrastructure, WebPKI), необходимой для обеспечения безопасности шифрования и аутентификации сайтов в наступающую постквантовую эпоху. Одной из главных задач является использование устойчивых к квантовым атакам цифровых подписей, которые можно легко передавать по запросу и фиксировать в журналах прозрачности (transparency logs). Процесс модернизации займёт годы, поскольку потребует совместных усилий огромного числа разработчиков операционных систем, браузеров, ПО для удостоверяющих центров и элементов инфраструктуры. 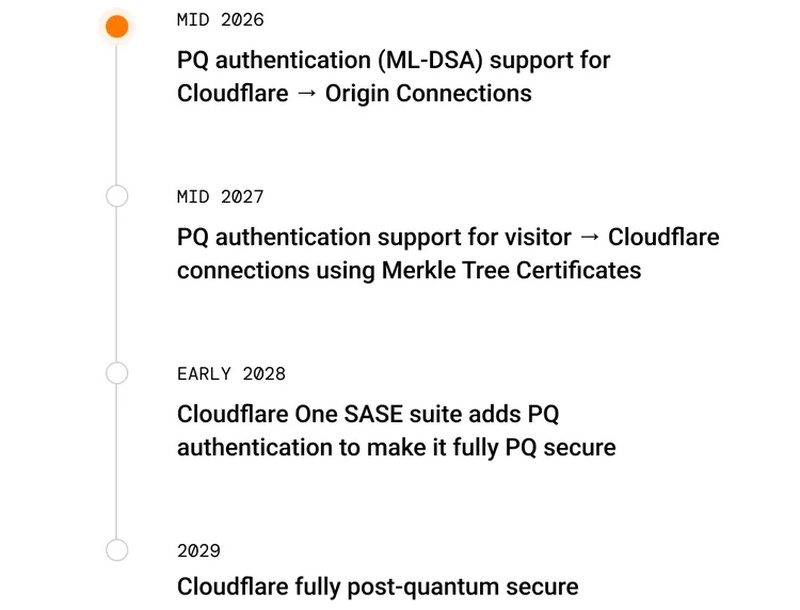 Защита WebPKI от квантовых атак — сложнейшая задача, требующая фундаментальных архитектурных изменений, а не просто замены алгоритмов. Использование постквантовых версий современных классических сертификатов X.509 увеличило бы примерно в 40 раз объём данных, передаваемых при TLS-рукопожатии (процессе установления соединения) в начале нового сеанса связи с сервером. Дополнительные вычислительные затраты и нагрузка на пропускную способность сети, необходимые для реализации такой системы, привели бы к краху привычного интернета. В феврале 2026 года компания Google предложила использовать деревья Меркла — иерархические структуры данных, которые используют криптографические хеши и другие математические методы для проверки содержимого больших массивов информации, задействуя лишь малую их часть. Данная технология, которую Google и Cloudflare уже тестируют в рамках ограниченных пилотных проектов, позволяет сократить объём данных, передаваемых при установлении соединения, примерно до 40 килобайт, что сопоставимо с текущими размерами обрабатываемых данных.  Нынешняя система WebPKI для подтверждения подлинности сертификата опирается на многозвенную цепочку подписей, уязвимых к атакам с использованием квантовых компьютеров. Поскольку замена этих подписей на устойчивые к квантовым вычислениям аналоги потребовала бы чрезмерных ресурсов, цепочки заменяют компактными доказательствами на основе деревьев Меркла. Для формирования такого доказательства удостоверяющий центр подписывает лишь один «корень дерева», который может представлять миллионы сертификатов. В большинстве случаев браузер обрабатывает так называемый «ориентир» (landmark) — облегчённое доказательство того, что сертификат находится где-то внутри дерева. Общеотраслевые правила требуют публикации TLS-сертификатов в распределённых реестрах с возможностью добавления, но без возможности изменения или удаления записей (так называемых публичных журналах прозрачности). Владельцы сайтов отслеживают эти журналы в режиме реального времени, чтобы убедиться, что для используемых ими доменов не были выпущены несанкционированные сертификаты. Программы обеспечения прозрачности были внедрены в ответ на взлом нидерландской компании DigiNotar в 2011 году, позволивший злоумышленникам выпустить 500 поддельных сертификатов для Google и других известных сайтов.  В рамках действующей системы PKI обновления выполняются путём добавления нового звена в цепочку подписей. Деревья Меркла позволяют подтвердить целостность цепочки подписей без явного перечисления каждого отдельного звена. У этого подхода есть ещё одно важное преимущество. В современной системе ведение журналов прозрачности — это процесс, отделённый от процедуры выдачи сертификатов. В случае же с сертификатами на базе деревьев Меркла регистрация в журнале становится неотъемлемой частью процесса выдачи. План Cloudflare предусматривает и ряд других решений. Одно из них — ACME (Automated Certificate Management Environment), механизм с открытым исходным кодом для выпуска сертификатов и их автоматического продления незадолго до истечения срока действия. Кроме того, сертификаты, устойчивые к квантовым вычислениям, обеспечат возможность передачи цифровых подписей по альтернативным каналам, например, посредством обновления браузера. 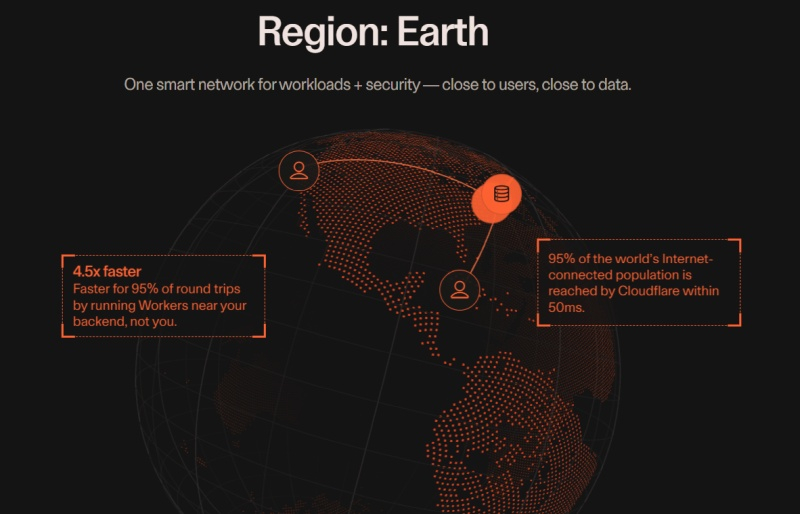 «Мы пока не выпускаем сертификаты, и до этого момента пройдёт ещё некоторое время, — пояснил представитель Cloudflare. — Однако мы открыто заявляем о своей работе, сообщаем о достигнутых этапах и подробно рассказываем о том, что именно создаём, сотрудничая при этом с участниками программ корневых сертификатов и другими представителями сообщества WebPKI». Cloudflare планирует начать выдачу сертификатов в первом квартале 2027 года. Японский GlobalSign провёл вторую волну отзыва сертификатов у российских организаций
19.06.2026 [09:25],
Павел Котов
Японский центр сертификации GlobalSign предупредил о начале второй волны отзывов TLS-сертификатов у российских компаний, которые находятся под международными санкциями. В качестве альтернативы они могут выпускать на «Госуслугах» российские сертификаты. 
Источник изображения: Sasun Bughdaryan / unsplash.com О предстоящей второй волне отзыва сертификатов предупредил в письме на адрес российского регистратора доменов «Региональный сетевой информационный центр» (бренд «Руцентр») гендиректор российского юрлица «Джи-Эм-О Глобал Сайн Раша» Дмитрий Рыжиков, сообщил РБК. Процесс начался 18 июня в 17:15 мск. Сертификаты отзываются из-за санкций — в списке значатся домены, принадлежащие «Роснефти», «Газпромбанку», «Алросе», Positive Technologies, Объединенной авиастроительной корпорации (ОАК, входит в «Ростех»), АНО «Диалог», ВЭБ.РФ и другим организациям. «Руцентр» стал связываться с администраторами доменов из списка, а также направил заявки в российский «Технический центр Интернет» (ТЦИ), чтобы выпустить для них сертификаты за свой счёт. В ближайшие дни могут быть отозваны сертификаты и других зарубежных центров, и в первую очередь американского Let's Encrypt. TLS-сертификаты представляют собой своего рода цифровые паспорта сайтов, которые подтверждают их подлинность и гарантируют, что пользователь подключился к легитимному ресурсу; они также гарантируют шифрование трафика от пользователя к серверу, не допуская его перехвата. В отсутствие сертификата браузеры, в том числе Google Chrome, Apple Safari и Mozilla Firefox, предупреждают о небезопасном соединении или вообще отказываются открывать сайт. В Минцифры также предупреждали об угрозе и сообщили, что российские сайты могут получать на «Госуслугах» российские сертификаты бесплатно. Поэтому даже при отзыве зарубежных сертификатов работа соответствующих сайтов может нарушиться на непродолжительное время, пока идёт получение отечественных. Доля GlobalSign в Рунете не превышает 5 %, оценили в ведомстве. В коммерческом сегменте зарубежных сертификатов GlobalSign имеет долю около 90 % российского рынка, считают эксперты. В результате отзыва могут лишиться сертификатов 15 000–20 000 доменов второго уровня. Но под каждым из них могут находиться сотни и тысяч ресурсов на доменах третьего и более уровней — с учётом этого, проблема может затронуть сотни тысяч или даже миллионы сайтов, говорят эксперты. Google придумала, как защитить HTTPS от квантового взлома, не увеличивая размеры TLS-сертификатов
28.02.2026 [13:39],
Павел Котов
Google предложила решение, которое поможет защитить необходимые для работы протокола HTTPS сертификаты от гипотетических атак со стороны квантовых компьютеров, не увеличивая при этом размеров самих сертификатов. 
Источник изображения: Shubham Dhage / unsplash.com Криптографические элементы в современных сертификатах стандарта X.509 имеют размер около 64 байтов — даже в полном виде их теоретически можно взломать, используя квантовый алгоритм Шора. Чтобы защитить работающие аналогичным образом сертификаты от квантовых атак, придётся увеличить размер криптографических данных в 40 раз — до 2,5 кбайт. И все эти данные придётся передавать при подключении браузера к сайту. Но чем больше размер сертификата, тем медленнее происходит рукопожатие, и если время открытия веб-страниц увеличится, большинство пользователей интернета попросту отключит шифрование нового типа. Тем более что замедлится и прохождение трафика через промежуточные узлы. Чтобы повысить надёжность шифрования, в Google обратились к деревьям Меркла — структурам данных, в которых для проверки содержимого больших объёмов информации используются хеши и математические операции, то есть небольшие фрагменты данных по сравнению с традиционными процессами проверки в инфраструктуре открытых ключей. Проще говоря, центр сертификации подписывает только «головной узел всего дерева», содержащего несколько миллионов сертификатов, а отправляемый браузеру «сертификат» на деле является лишь упрощённым подтверждением того, что он включён в это дерево. Если квантовый алгоритм Шора заработает на практике, злоумышленники смогут подделывать подписи сертификатов классического шифрования и взламывать открытые ключи — это даст им возможность подделывать временные метки сертификатов, которые используются, чтобы сообщать браузеру или ОС, что сертификат был зарегистрирован, хотя этого и не происходило. Чтобы исключить такую возможность, в Google перешли на квантово-устойчивые алгоритмы, такие как ML-DSA, то есть для создания подделки злоумышленнику потребуется взломать и классическое, и постквантовое шифрование. Сертификаты на основе деревьев Меркла (Merkle Tree Certificates — MTC) дают гарантию защиты от взлома при помощи квантового алгоритма, сохраняя размер криптографических данных в пределах тех же 64 байтов. Новая система уже реализована в браузере Google Chrome, и для проверки её эффективности Cloudflare, которая пока единственная генерирует этот распределённый реестр, зарегистрировала около тысячи TLS-сертификатов нового образца. В перспективе, как предполагается, эта задача будет возложена на традиционные центры сертификации — уже сформирована рабочая группа PKI, Logs and Tree Signatures для выработки долгосрочного решения. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







