


Опрос
|
реклама
Быстрый переход
Оригинальную Xbox One 2013 года наконец удалось взломать — ключ в скачках напряжения
15.03.2026 [22:38],
Владимир Фетисов
В рамках прошедшей недавно конференции RE/verse 2026 исследователь Маркус «Doom» Гааседелен (Markus Gaasedelen) продемонстрировал технику взлома игровой консоли Microsoft Xbox One. Устройство считалось непреступной крепостью с момента выхода в 2013 году. Однако метод The Bliss Hack на основе техники взлома с помощью манипуляций с напряжением Voltage Glitch Hack (VGH) изменил это. 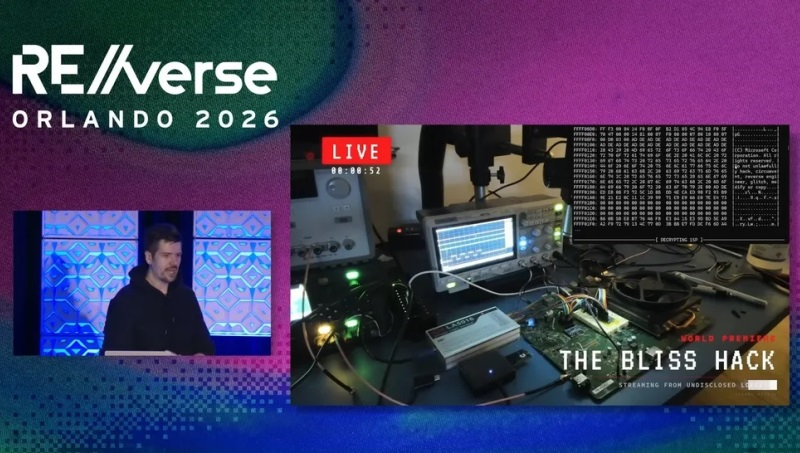
Источник изображения: REverse Conference / YouTube «В 2013 году на безопасность экосистемы Xbox опустился своего рода железный занавес, и Xbox One так и не была взломана», — отметил Гааседелен в своём выступлении. То же самое справедливо в отношении преемников Xbox One, и Microsoft по праву гордилась этим. Даже через семь лет после запуска инженеры Microsoft всё ещё утверждали, что Xbox One была «самым безопасным продуктом, который когда-либо выпускала Microsoft». Во время презентации Гааседелен посвятил немало времени рассказу о том, что именно делало систему защиты Xbox One такой надёжной. К демонстрации новой техники взлома он приступил примерно на 46 минуте выступления. Аппаратный метод взлома Reset Glitch Hack, который работал на Xbox 360, в данном случает оказался бесполезным. Поэтому исследователь решил задействовать технику Voltage Glitch Hack, которая позволяет манипулировать напряжением на стадии загрузки системы. Вместо того, чтобы возиться с контактами сброса системы, Гааседелен нацелился на напряжение в цепи питания процессора, для анализа которого ему пришлось разработать новые аппаратные инструменты. В конечном итоге исследователь смог сформулировать эксплойт, направленный на встроенную память Boot ROM. С помощью двух последовательных изменений напряжения ему удалось обойти защиту, что позволило загружать неподписанный код на всех уровнях. Поскольку речь идёт об аппаратном взломе, исправить баг с помощью какого-либо патча не удастся. Это означает, что исследователь смог добиться полной компрометации консоли, что открывает доступ к расшифровке прошивки, обновлений и др. Данная техника работает на оригинальной Xbox One, но не исключено, что она может стать основой для взлома более поздних Xbox One X и Xbox One S. Взлом консоли также может привести к появлению новых эмуляторов, которые позволят запускать игры для Xbox One на ПК. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







