



 MWC 2018
 2018
 Computex

 IFA 2018



Несмотря на официальное прекращение поддержки Internet Explorer в 2022 году, Microsoft вынуждена ввести дополнительные ограничения на использование режима IE в браузере Edge после того, как стало известно об эксплуатации уязвимостей Internet Explorer хакерами для удалённого получения контроля над устройствами пользователей через функцию IE Mode, встроенную в Edge.









Источник изображения: AI
Microsoft сохранила режим IE в своём современном браузере Edge, поскольку некоторые старые веб-сайты, особенно в отдельных регионах мира, по-прежнему доступны только через Internet Explorer. Однако, как сообщает издание PCMag, было обнаружено что злоумышленники, включая хакеров из Северной Кореи, научились принуждать пользователей активировать IE Mode с помощью простых методов социальной инженерии.
Источник изображения: pcmag.com
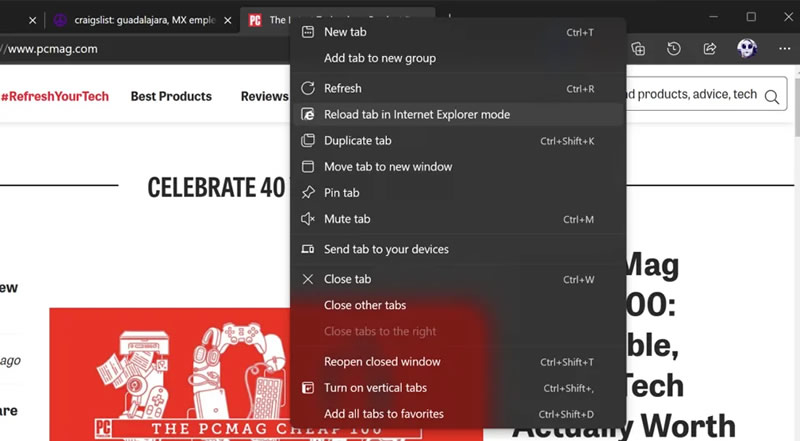
Атакующие сначала направляют жертву на поддельный официальный сайт, а затем предлагают перезагрузить страницу в режиме Internet Explorer с помощью всплывающего элемента интерфейса. После этого они используют эксплойт для получения удалённого выполнения кода, а затем применяют второй эксплойт для повышения привилегий и полного захвата устройства.
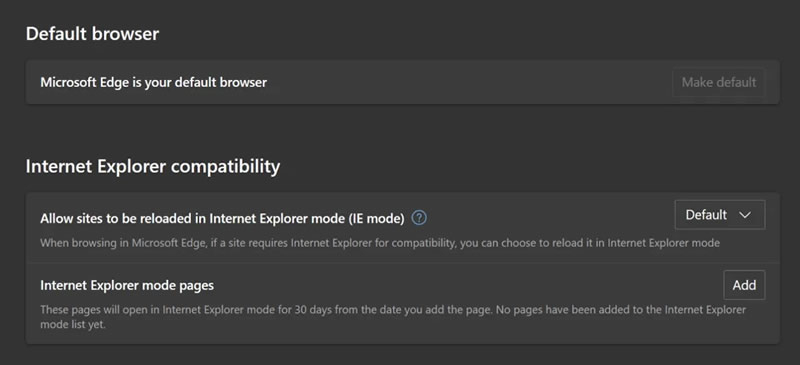
Такой метод атаки позволяет обойти встроенные механизмы защиты Edge, установить вредоносное ПО, шпионить за сетевым трафиком и похищать данные. В ответ Microsoft ввела дополнительные ограничения для некоммерческих пользователей: удалены наиболее рискованные способы запуска IE Mode, включая отдельную кнопку на панели инструментов, пункт контекстного меню и элементы в «гамбургере». Теперь активация режима возможна только через настройки Edge и только для конкретных сайтов, добавленных пользователем вручную.
Источник изображения: pcmag.com
Однако, как заявили в Microsoft, введённые меры — это не исправление уязвимостей, а лишь барьер для их эксплуатации. Для корпоративных пользователей, управляющих IE Mode через корпоративные политики, никаких изменений не предусмотрено. Компания настоятельно рекомендует полностью отказаться от использования Internet Explorer, поскольку он опирается на устаревшие веб-технологии, несущие серьёзные риски безопасности.
Источник:


