



 MWC 2018
 2018
 Computex

 IFA 2018



Компания «Базис», лидер российского рынка ПО управления динамической инфраструктурой, представила версию 1.2 продукта Basis SDN, первого самостоятельного российского решения для организации программно-определяемых сетей (SDN). Акцент в новом релизе сделан на информационной безопасности: обновлена логика работы правил обработки трафика, реализовано детальное журналирование на уровне бэкенда, улучшена интеграция со сторонним ПО, работающим с политиками и событиями безопасности.






Basis SDN переводит управление сетевой инфраструктурой организации (сегментация, маршрутизация, коммутация и т.д.) с уровня «железа» на программный уровень, упрощая реализацию сложных сценариев работы сети.
Новые инструменты для гибкой настройки сетевой инфраструктуры
В релизе Basis SDN 1.2 добавлены шаблоны наиболее популярных сервисов, включая NTP, IMAP, RDP и др., с предустановленными протоколами и портами назначения для быстрой настройки типовых правил безопасности без ручного указания параметров. Их можно объединять в группы с сервисами, созданными пользователем самостоятельно, что в результате заметно упрощает для ИБ-специалистов заказчика создание и изменение этих правил.
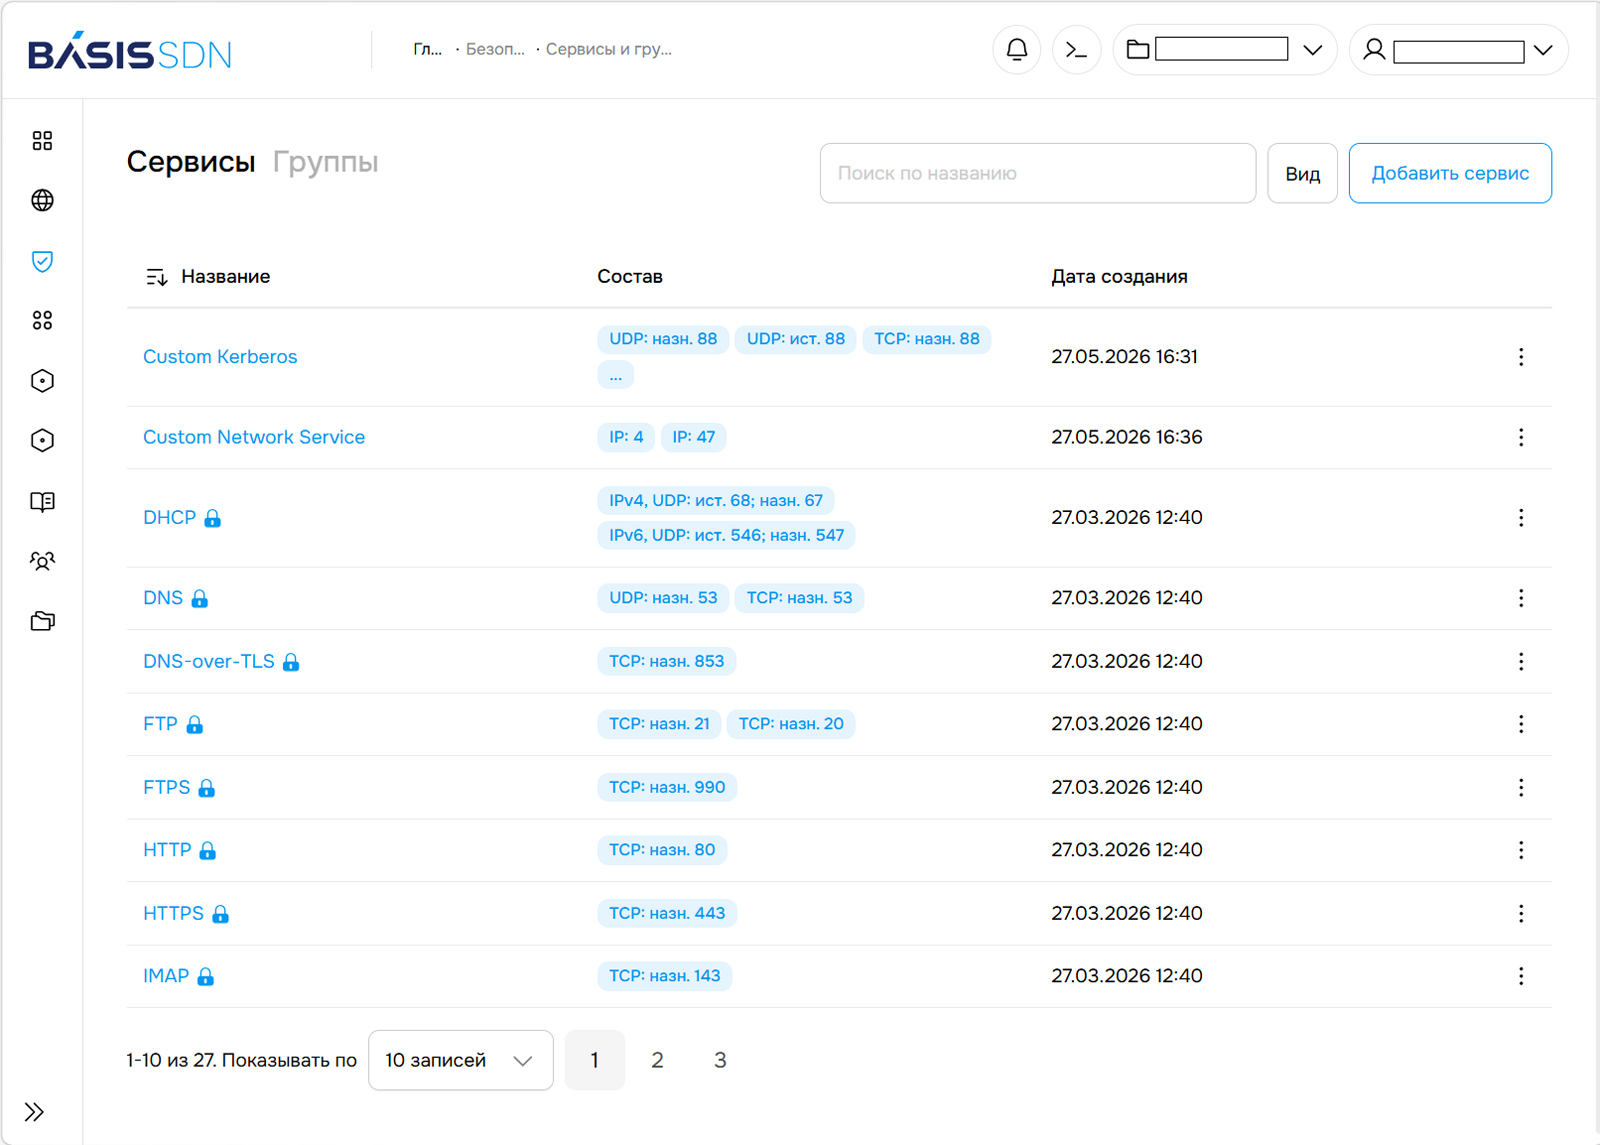
Предустановленные и пользовательские сервисы (Источник изображений: «Базис»)
Также в Basis SDN реализована возможность создавать сервисы не только на транспортном, но и на сетевом уровне, т. е. можно добавлять IP-протоколы в создаваемый сервис по числовому идентификатору (например, 4 — IP-in-IP, 47 — GRE, 50 — ESPP и др.). Это даёт дополнительную гибкость сетевой инфраструктуре заказчиков, поскольку они могут использовать внутри собственной сети различные специфические протоколы для решения конкретных задач, например, GRE позволяет создать виртуальный туннель для изолированной передачи IPv6-трафика внутри IPv4-сети.
В релизе 1.2 появились группы безопасности — универсальные объекты, в которые можно добавлять порты, сети, адреса IPv4 и IPv6, MAC-адреса и другие компоненты инфраструктуры. Администратор Basis SDN может самостоятельно создать такой объект и затем оперировать им, например, при настройке политик безопасности.
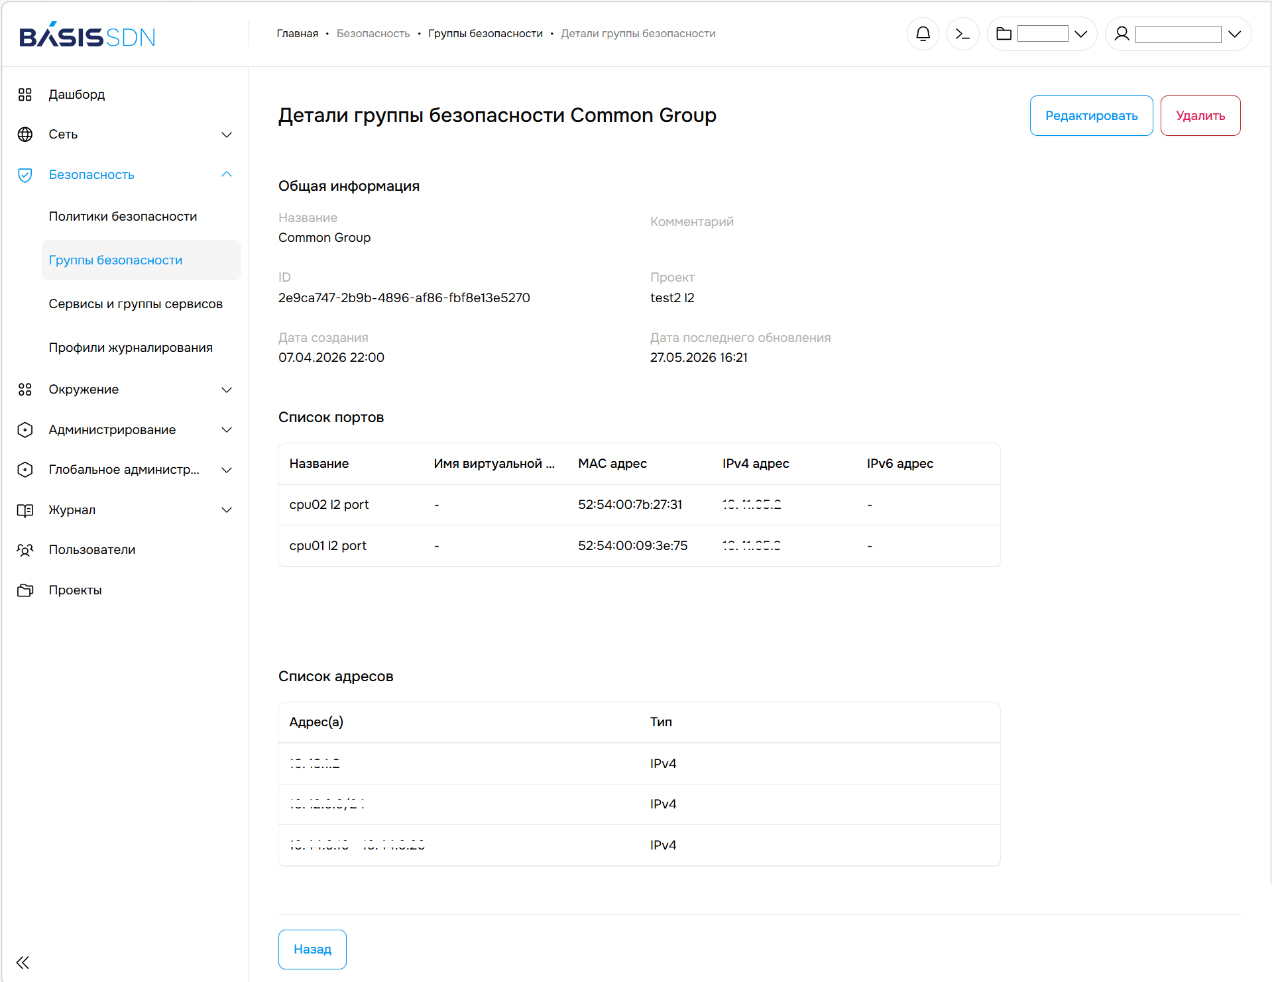
Группы безопасности Basis SDN
Улучшенное журналирование событий для контроля за происходящим в сети организации
Записи в журнале правил безопасности обновлённого Basis SDN содержат более подробную информацию о событии: какое правило сработало, время срабатывания, тип трафика, протокол, адрес и порт источника, адрес и порт назначения, данные транспортного уровня и т. д. Эта информация упрощает для ИБ-специалистов выявление и анализ аномалий внутри сети организации.
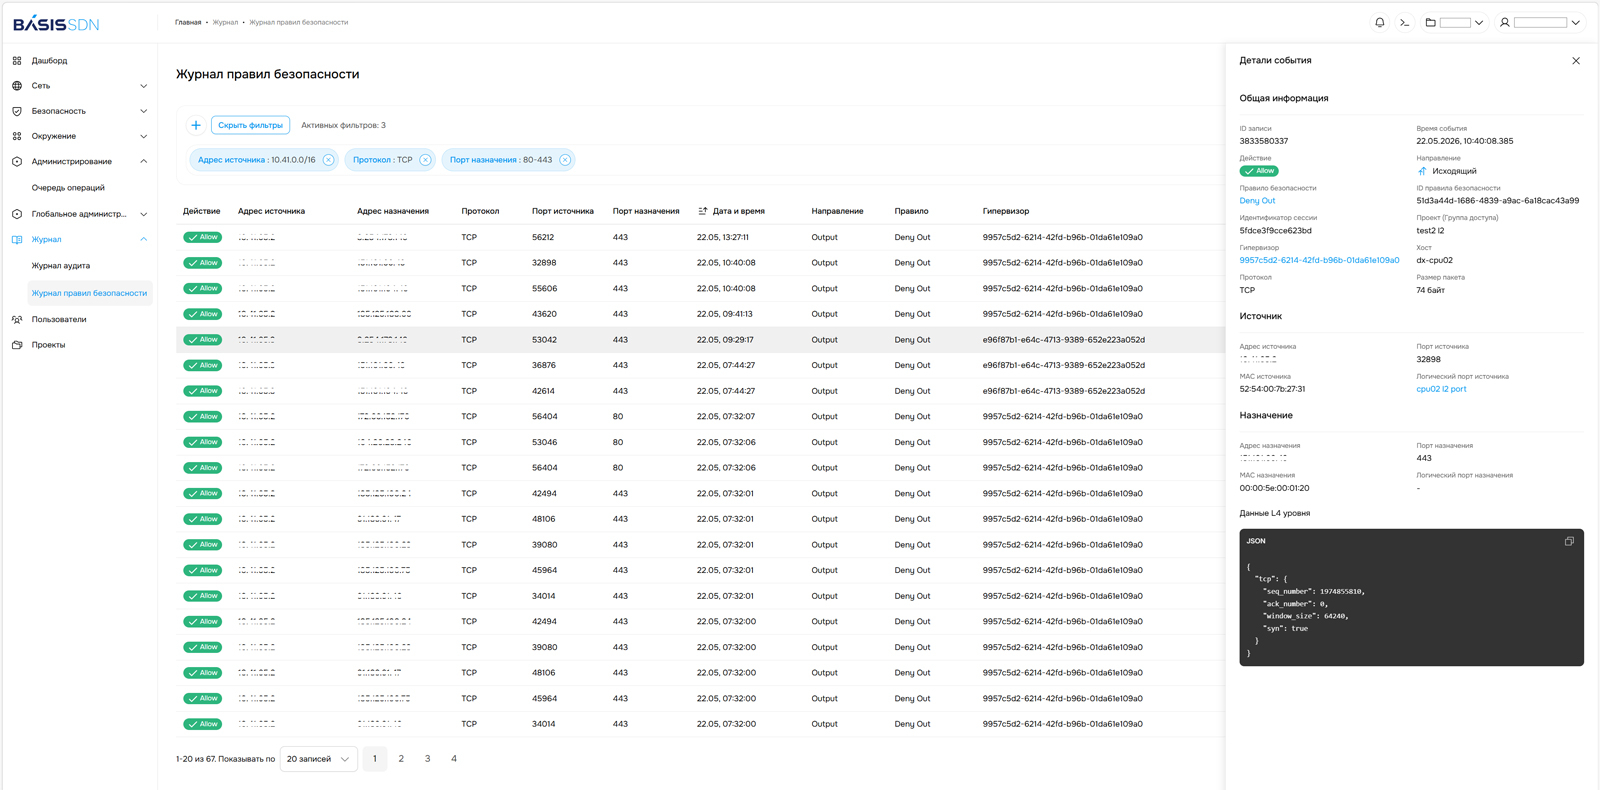
Запись в журнале правил безопасности
Необходимую специалистам гибкость журналирования трафика в Basis SDN обеспечивает наличие профилей. В профиле журналирования можно управлять интенсивностью логирования трафика для новых и уже установленных сессий, а также задавать направление логирования: только входящий трафик, только исходящий, двунаправленный. Профили применяются к правилам безопасности и трафику «на лету», без перезапуска.
Фильтрация записей в журнале правил безопасности Basis SDN реализована через специальный API. Такой подход позволяет специалистам искать нужные данные в журнале по их значениям, в том числе искать внутри диапазона портов, по маскам подсетей и т. д. Такой поиск намного более эффективен по сравнению с текстовым, поскольку, например, если правило действует для диапазона портов с 22 по 80, его можно найти по любому порту внутри этого диапазона, а не только по граничным значениям «22» или «80» как в текстовой форме записи. Аналогичный подход реализован для самих правил безопасности, что даёт возможность быстро находить необходимые правила и обеспечивает качественную интеграцию со сторонними решениями, работающими с сетевыми политиками безопасности (NSPM).
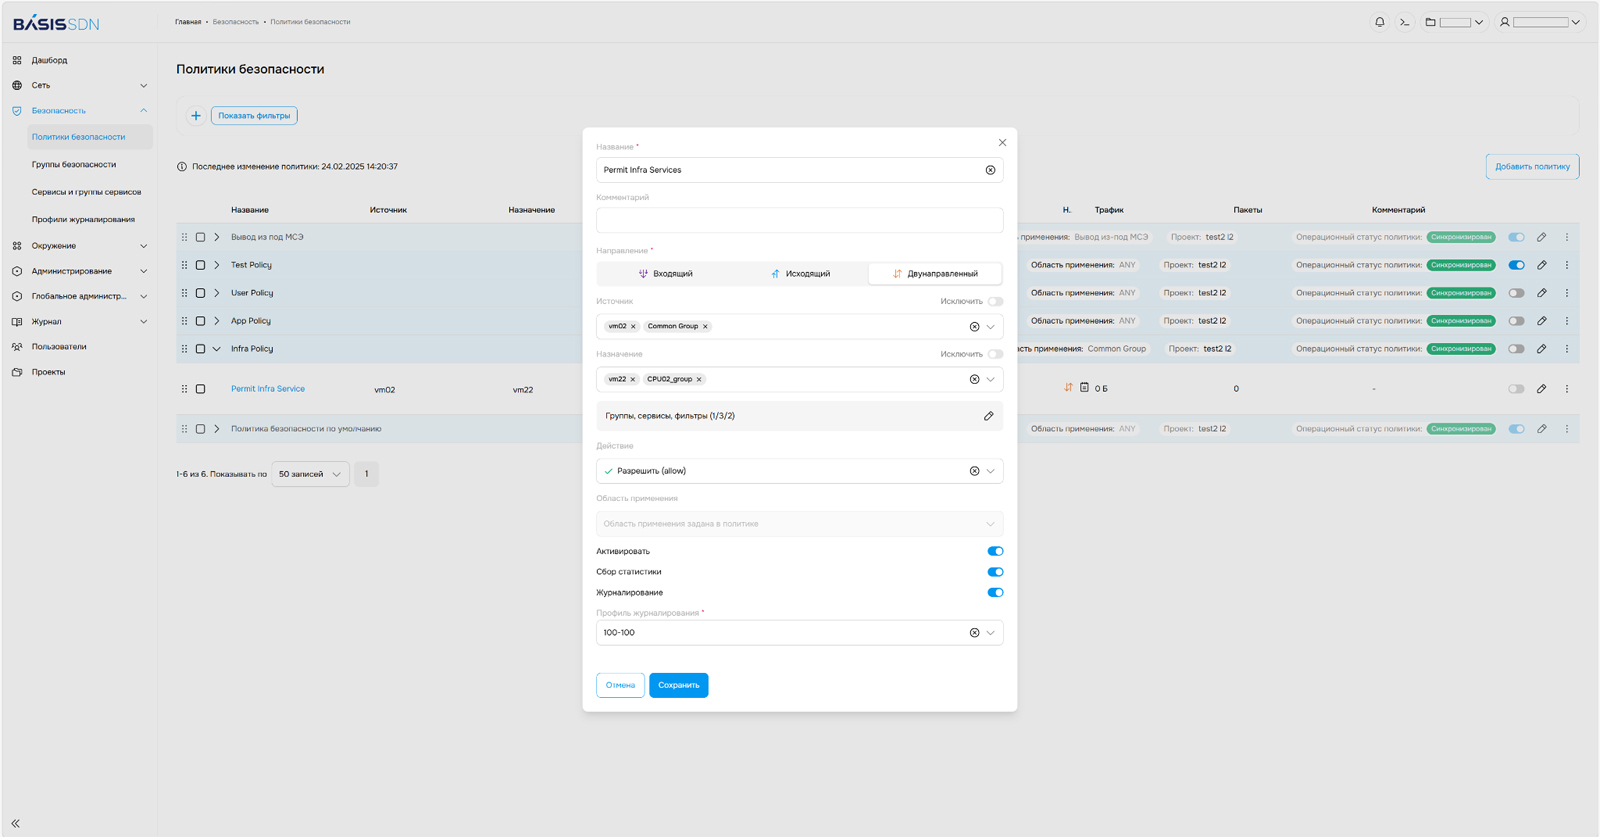
Политики и правила безопасности
Для эффективного взаимодействия Basis SDN с современными решениями класса SIEM была реализована отправка событий правил безопасности на внешние серверы в формате RAW и CEF. Поддержка формата CEF избавляет ИБ-специалистов от необходимости самостоятельно размечать события, что значительно облегчает обработку данных. При необходимости специалисты заказчика могут дополнительно настроить фильтрацию передаваемых из Basis SDN данных по уровню критичности сработавшего правила. Соответствующие настройки есть как для журнала правил безопасности, так и для журнала аудита.
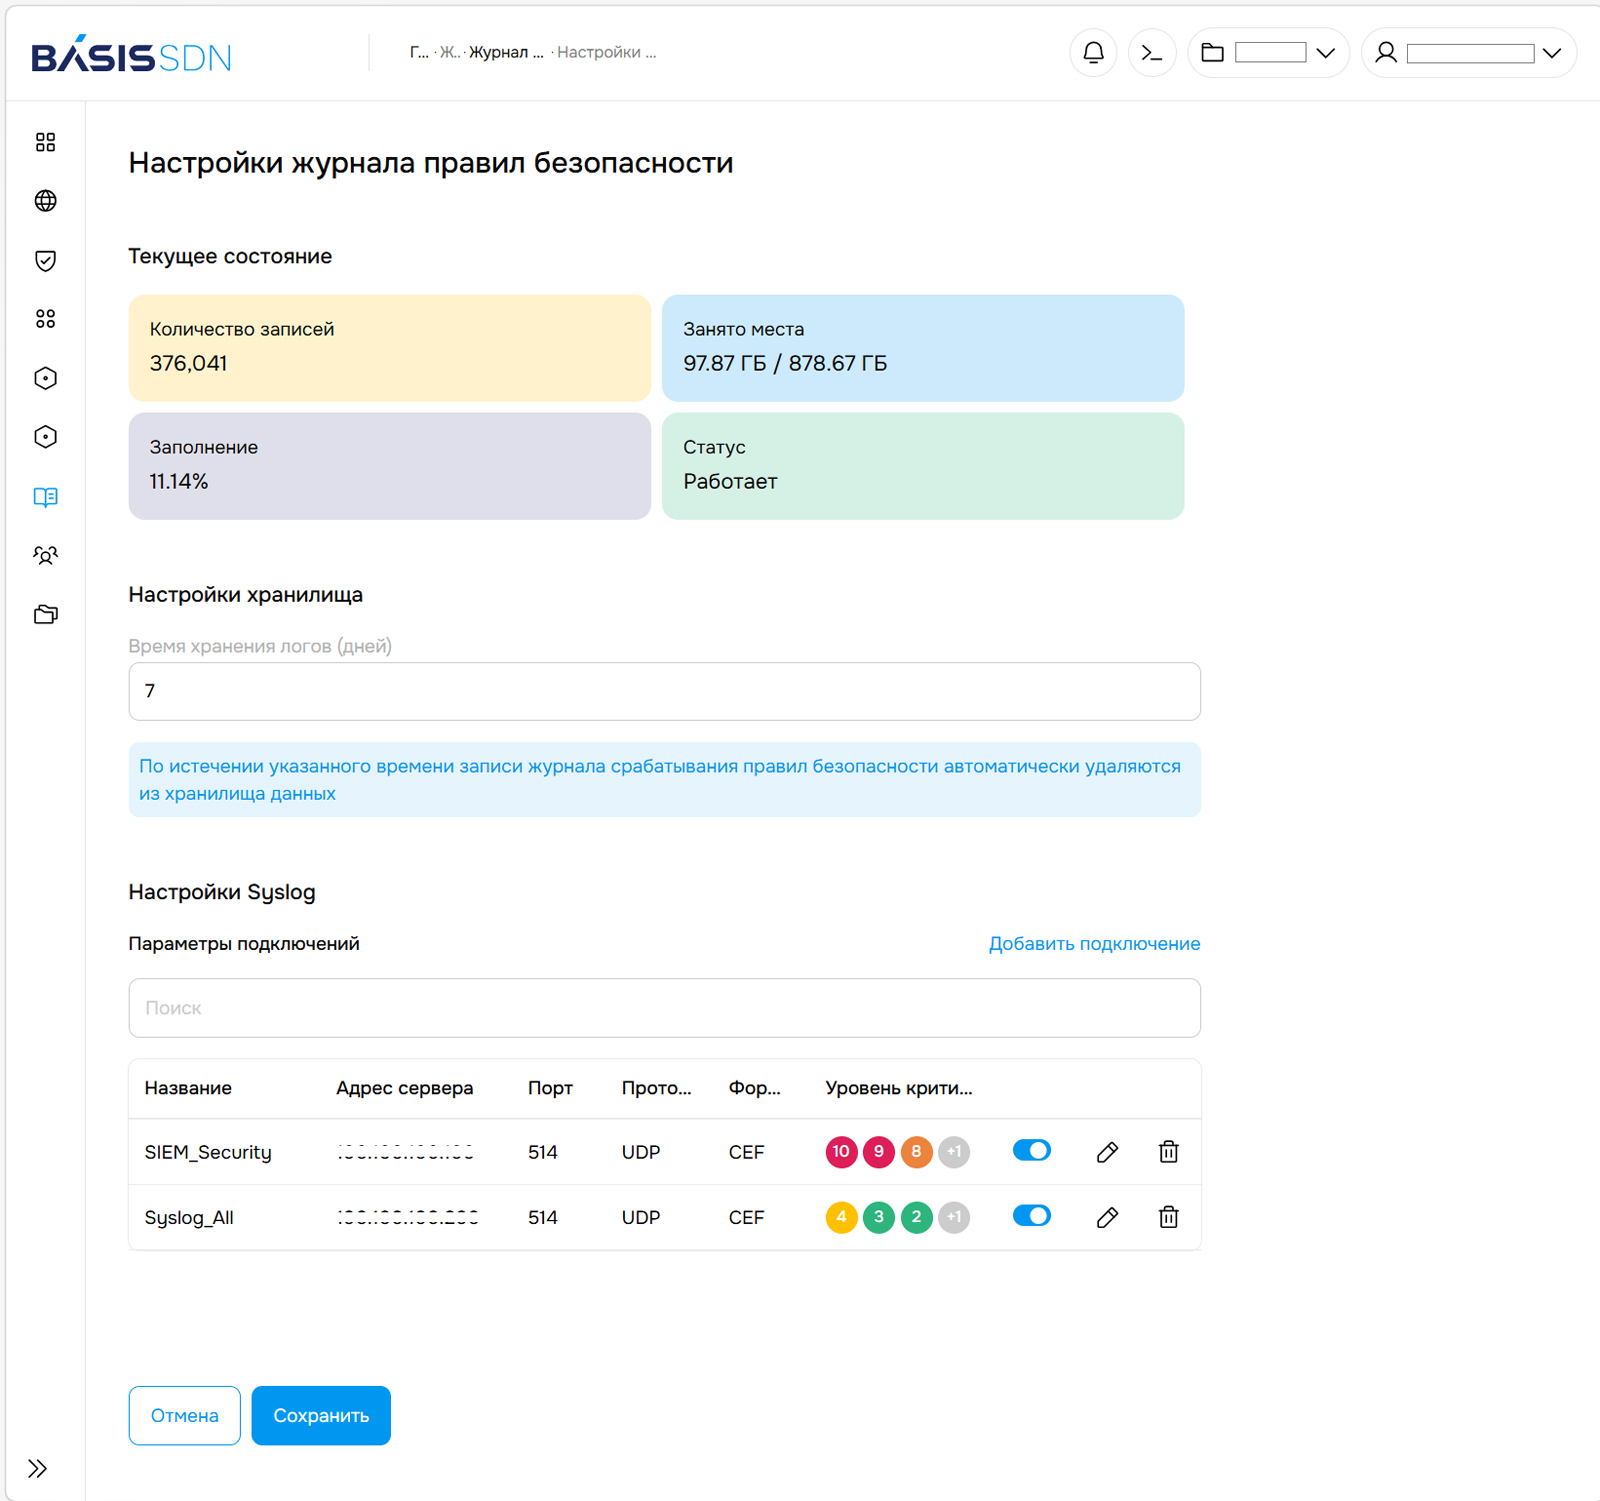
Настройки журнала правил безопасности
«За год, прошедший с момента презентации Basis SDN, мы расширили функциональность решения до уровня мировых аналогов и сделали работу с ним более простой и удобной. В новом релизе мы не просто добавили ряд инструментов, а обновили логику работы Basis SDN: реализовали двунаправленные правила, создали несколько областей их применения и упорядочили наследование между этими областями. Получившаяся архитектура Basis SDN не уступает мировым аналогам и качественно опережает решения, построенные на открытом ПО», — отметил Дмитрий Сорокин, технический директор компании «Базис».
Источник:


