



 MWC 2018
 2018
 Computex

 IFA 2018

⇣ Содержание



Опрос
|
реклама
Самое интересное в новостях
W2k/WinXP Encrypting
Coxранение ключаОписанные выше методики и рекомендации подходят, в большей степени, для случаев когда на компьютере имеется несколько пользователей, или для администра, которые отвечают за несколько компьютеров, на которых существует по несколько пользователей, и у него нет времени и сил возиться с каждым из них по отдельности. Но что делать обычному пользователю, который работает на своём компьютере в одиночку, и не имеет желания городить огород с дополнительными пользователями, кучей сертификатов, делегированием прав, и тому подобными вещами. А всё что он хочет, это иметь возможность восстановить свои файлы в случае краха или переустановки системы. Это не сложно сделать. Всё что требуется от такого пользователя, это сохранить свой личный ключ, который используется для расшифровки FEK защищённых файлов зашифрованных с помощью открытого ключа этого пользователя. Для экспорта личного ключа можно запустить Internet Options (что можно сделать либо через Control Panel -> Internet Options, либо запустив Internet Explorer, и выбрав меню Tools, пункт Internet Options...). На закладке Content нажимаем на кнопку Certificates... 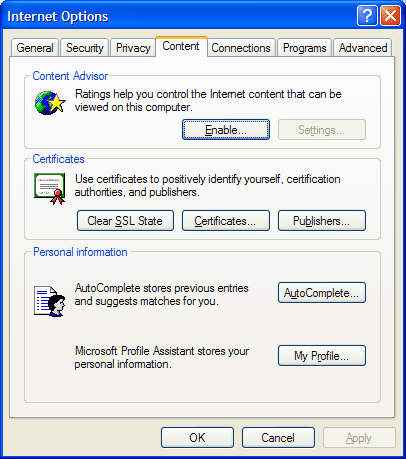 И оказываемся в окне сертификатов. На закладке Personal выбираем пользователя для которого требуется экспортировать личный ключ, и нажимаем на кнопку Export. 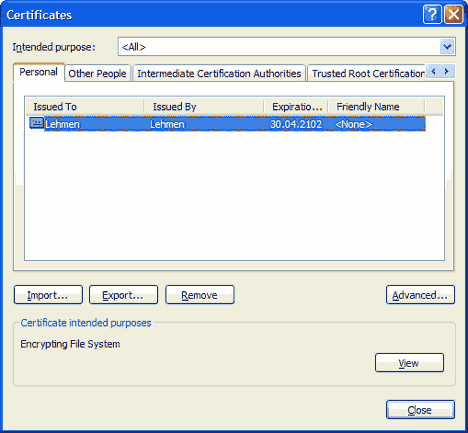 Если нужного пользователя в этом окне нет, это означает что этот пользователь не имеет личного и публичного ключа. Это означает, что этот пользователь ещё ни разу не использовал функций шифрования. Закройте окно, зашифруйте какой-либо файл или папку, и попробуйте ещё раз. После нажатия на кнопку Export откроется уже знакомое вам окно мастера экспорта сертификатов. Нажимаем на Next, в следующем окне отмечаем пункт Yes, export private key, снова жмём на Next. На следующей закладке оставляем настройки по умолчанию, не вздумайте отмечать пункт Delete the private key if export is successful, потому что в этом случае вы потеряете возможность расшифровывать зашифрованные вами файлы. Нажимаем на Next, вводим и подтверждаем пароль которым хотим защитить экспортированный ключ, снова жмём на Next, указываем где следует сохранить файл, ещё пару кликов мышкой, и мы имеем очередной PFX файл, в котором хранится ваш личный ключ. Этот ключ подходит для всех файлов когда-либо зашифрованных этим пользователем. Сохраните его в надёжном месте, в случае чего-либо непредвиденного этот файлик ваша последняя надежда на восстановление зашифрованных данных. Но не забывайте, что этот же файлик может помочь не только вам, но и любому злоумышленнику, который захочет получить доступ к вашим файлам. Но, так или иначе, перед нами стоит задача, как получить доступ к зашифрованному файлу, профиль пользователя утерян но, к счастью, остался личный ключ пользователя. Всё что требуется, это импортировать этот ключ в профиль пользователя, который должен иметь доступ к файлам. Кстати, точно так же импортируются любые ключи, не только персональные но и, к примеру, личные ключи агентов по восстановлению. Для того что бы импортировать ключ, требуется вновь запустить окно Internet Options, перейти на закладку Content, нажать на кнопку Certificates, и открыть уже знакомое нам окно. На этот раз требуется нажать на кнопку Import, что запустит мастер импорта сертификатов. Нажимаем на Next, указываем на заранее сохраненный PFX файл с личным ключом, снова нажимаем на Next, в следующем окне вводим пароль, которым защищён файл, снова нажимаем на Next, на следующей закладке отмечаем пункт Place All Certificates In The Following Store, нажимаем на кнопку Browse, указываем папку Personal, кликаем на OK, Next и Finish. Если всё было сделано правильно, и вы ничего не напутали с экспортом и импортом, если все ключи и файлы подходят друг к другу, то в результате всех этих запутанных операций вы получите возможность прочитать казалось бы безвозвратно потерянные файлы. Для того что бы хоть немного упорядочить полученную информацию, и не запутаться окончательно во всех этих ключах и сертификатах, как мне кажется стоит вкратце повторить всё что я тут понаписал, конечно же без излишних подробностей. Только один тезисы. Итак. Для того что бы иметь возможность читать зашифрованные другими пользователями файлы, требуется создать Encrypted Data Recovery Agent. Для создания такого агента требуется два файла, сертификат агента по восстановлению, и личный ключ этого агента. Что бы агент по восстановлению не мог читать любые зашифрованные файлы когда ему вздумается, следует удалить и сохранить личный ключ агента по восстановлению. Что бы иметь возможность пользоваться услугами агента по восстановлению после краха системы, следует сохранить сертификат агента по восстановлению. Но одного этого сертификата мало, он должен сопровождаться личным ключом агента по восстановлению. Для того что бы иметь возможность читать файлы зашифрованные конкретным пользователем, необходимо сохранить личный ключ пользователя. Тогда, в случае переустановки системы или утери профиля пользователя для того что бы прочитать зашифрованные файлы, достаточно импортировать личный ключ другому пользователю. Дополнительная информация
Было интересно?
Скажите об этом Google, чтобы чаще получать ссылки на наши новости про os windows
⇣ Содержание
Если Вы заметили ошибку — выделите ее мышью и нажмите CTRL+ENTER.
Материалы по теме
|
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.


