


Опрос
|
реклама
Быстрый переход
Google представила Gemini 4 Carbon — мощнейшую ИИ-модель для поиска уязвимостей и исправления опасных ошибок
28.10.2026 [21:57],
Анжелла Марина
Google представила новую ИИ-модель Gemini 4 Carbon, предназначенную для решения сложных инженерных задач и работы в области кибербезопасности. Передовая модель показала высокие результаты в тестах на обнаружение уязвимостей, проверку возможности их эксплуатации и исправление ошибок в программном коде. 
Источник изображения: Google Gemini 4 Carbon заняла первое место в обновлённом до версии 5.0 рейтинге Artificial Analysis Intelligence Index, набрав 59 баллов. В тесте SEC-bench Pro, оценивающем способность находить уязвимости, модель достигла результата 88,2 %, в ExploitGym, посвящённом проверке возможности эксплуатации уязвимостей, — 54,8 %, а в CWE-bench, оценивающем способность исправлять ошибки, — 71 %. Кроме того, Google сообщила об улучшении результатов в программировании, работе с агентными системами и разработке веб-приложений. В рейтинге WebDev Arena модель поднялась на четыре позиции и заняла четвёртое место с результатом 1769 баллов. По внутренним оценкам Google, Gemini 4 Carbon более чем вдвое повысила вероятность успешной генерации безопасного кода по сравнению с Gemini 4 Argon, представленной двумя неделями ранее. Разработчики браузера Chrome также сообщили, что новая модель показала результат более чем в 10 раз лучше, чем другая используемая ИИ-модель, при подготовке качественных исправлений кода. Отдельное внимание Google уделила безопасности и надёжности модели. По результатам внутренних испытаний, количество предупреждений о серьёзных нарушениях заданных ограничений при работе в реальных условиях программирования сократилось почти на 80 % по сравнению с предыдущими показателями. Число неподтверждённых утверждений уменьшилось примерно вдвое, а модель стала реже выходить за пределы поставленных задач и оставлять их незавершёнными. На первом этапе Google предоставит доступ к Gemini 4 Carbon ограниченной группе специалистов по кибербезопасности. Затем круг доверенных партнёров будет расширен через программу Fairwind. Параллельно Google продолжит собирать отзывы и совершенствовать механизмы защиты модели, прежде чем открыть доступ всем разработчикам, компаниям и обычным пользователям. На начальном этапе стоимость Gemini 4 Carbon составит $2 за 1 миллион входных токенов и $10 за миллион выходных токенов, то есть, столько же, сколько Google установила для Gemini 4 Argon. При использовании кешированных входных токенов действует скидка 95 % относительно обычной цены входных данных. После завершения вводного периода стоимость увеличится до $4 за 1 миллион входных токенов и до $20 за 1 миллион выходных токенов. Дыры в PHP начали использоваться в реальных атаках — подтверждены успешные взломы
26.10.2026 [21:30],
Анжелла Марина
Исследователи подтвердили успешную эксплуатацию двух критических уязвимостей PHP2Shell, позволяющих удалённо выполнять команды на уязвимых серверах без предварительной авторизации. Ранее специалисты фиксировали попытки атак, однако не могли подтвердить, что злоумышленникам удалось добиться выполнения вредоносного кода. 
Источник изображения: Ben Griffiths/Unsplash Подтверждение получил Адель Карими (Adel Karimi), руководитель направления обнаружения угроз и реагирования на инциденты в Perplexity. Его серверы-ловушки зафиксировали успешную атаку на систему с Apache mod_php и PHP 8.4.26. В ходе неё злоумышленник получил около 800 КиБ (кибибайт) данных из памяти процесса, а затем использовал извлечённый адрес функции для подготовки следующего этапа атаки. После отправки последнего байта соответствующего запроса сервер выполнил команду оболочки примерно через 1,6 мс. Результаты также подтвердил исследователь компании Expel Маркус Хатчинс (Marcus Hutchins), который отслеживал сообщения об успешной эксплуатации PHP2Shell. Уязвимости CVE-2026-109618 и CVE-2026-109619, объединённые под названием PHP2Shell, были исправлены командой разработчиков PHP 21 октября. До выхода обновлений сведения об уязвимостях и некоторые демонстрационные эксплойты появились в открытом доступе, однако разработчики утверждали, что опубликованные варианты не работали. Компании Cloudflare, Hadrian, watchTowr, Previdian и Patchstack также сообщали о попытках атак, которые на тот момент не приводили к успешной эксплуатации. Специалисты Amazon Threat Intelligence обнаружили первые попытки атак ещё 17 октября — за четыре дня до выпуска исправлений. PHP используется примерно на 70 % сайтов в интернете. По оценкам VirusTotal, в открытом доступе находятся более 5,1 млн хостов с PHP, причём около 3,8 млн из них имеют как минимум один порт, доступный для потенциальных атак. Поэтому на текущий момент успешная эксплуатация PHP2Shell представляет угрозу для значительного числа серверов, работающих на этой технологии. До $20 000 за один баг: Google расширила программу поиска уязвимостей Chrome
13.10.2026 [22:51],
Анжелла Марина
Google пересмотрела программу вознаграждений за обнаружение уязвимостей в браузере Chrome (VRP). Компания увеличила выплаты исследователям безопасности за ряд ошибок, добавила новые категории вознаграждений и вернула бонус для разработчиков специализированных инструментов тестирования. 
Источник изображения: AI Базовая награда за уязвимости, связанные с повреждением памяти, выросла в четыре раза — до $2000. За контролируемое чтение данных и сбои в процессах браузера, графического процессора и сети теперь можно получить $4000, а за контролируемую запись данных до $20 000. Вознаграждение за уязвимости типа use-after-free (UAF) и ошибки записи в процессе визуализации страниц увеличили до $8000. Для проблем с песочницей V8 (V8 Sandbox) и логическими ошибками в этом JavaScript-движке Google установила фиксированные выплаты в размере $5000 и $4000 соответственно. Кроме того, компания будет платить $2000 за уязвимости средней степени опасности, не связанные с безопасностью работы с памятью. За критические ошибки по-прежнему предусмотрены награды до $20 000. Google также вернула дополнительную денежную надбавку в размере $2000 к основному вознаграждению за фаззинг по программе Chrome Fuzzer Bonus. Фаззинг (fuzzing) — это метод проверки безопасности, при котором программе передают специально подготовленные некорректные данные, чтобы выявить ошибки. Бонус предназначен для исследователей, которые создают новые специализированные инструменты для тестирования Chrome. Кроме того, компания введёт ежегодные награды в номинациях «Больше всего находок», «Лучшая ошибка» и «Лучший отчёт». Заявки, отправленные после 30 апреля 2026 года и всё ещё ожидающие проверки, будут оцениваться по новой системе выплат. Обновлённые правила опубликованы на странице программы вознаграждений Google. Одновременно Google приостановила приём сообщений об уязвимостях в программном обеспечении с открытым исходным кодом (Open Source), а Intel перевела программу по поиску уязвимостей в своём программном обеспечении и аппаратных продуктах на откуп энтузиастам. ИИ-агент Muse без разрешения влез в личные сообщения пользователя — в Meta✴ сказали, что тот сам виноват
30.09.2026 [18:51],
Николай Хижняк
Поведение ИИ-агента Muse компании Meta✴✴ снова вызвало вопросы к его безопасности. Ранее агент без разрешения сообщил домашний адрес своего пользователя неизвестному человеку и даже договорился с ним о встрече. Теперь ИИ-агента обвинили в том, что он может получить неавторизованный доступ к личной информации владельцев iPhone и Mac. 
Источник изображения: AI Хотя многие из тех, кто успел протестировать Muse, отзываются об ИИ-агенте положительно, выяснилось, что он не обеспечивает такой конфиденциальности, как заявляет Meta✴✴. Компания утверждала, что Muse был «с нуля создан как безопасный, надёжный, конфиденциальный и общедоступный персональный ИИ-агент». Однако его уличили в просмотре тысяч личных сообщений без соответствующего разрешения. Джейсон Атен (Jason Aten) из издания Inc. тестировал Muse на Mac mini и iPhone. Он использует Mac mini специально для проверки новых агентов, подобных Muse. Установив программу, Атен начал давать ей простые задания. Агент заявил, что может помочь с идеями для новых статей. Но затем Muse повёл себя неожиданным образом, предложив тему для материала, основанную на информации, к которой у него не должно было быть доступа. По словам Атена, он переписывался с соведущим подкаста о новом iPhone 18 Pro и своём решении остаться с прошлогодней моделью. Общение велось в текстовом формате через приложение «Сообщения». В какой-то момент Muse вмешался и предложил написать статью на эту тему, а также вызвался провести дополнительный сбор информации. Проблема заключалась в том, что Атен не давал Muse разрешения читать его сообщения. На вопрос о том, как он узнал о разговоре, ИИ-агент ответил, что версия приложения для Mac способна считывать входящие уведомления. Затем эта информация передавалась в приложение Meta✴✴ для iPhone, где Muse и предложил идею статьи. Атен и не подозревал, что подобное вообще возможно, не говоря уже о том, что Muse действительно это делает. ИИ-агент утверждал, что не читает сами сообщения Атена и не имеет доступа к истории переписки. Однако журналиста эти объяснения не убедили. Проведя более тщательную проверку, Атен выяснил, что Muse действительно синхронизирует локальную базу данных приложения «Сообщения». Более того, процесс синхронизации дошёл до 187 462-й строки этой базы данных, что указывает на наличие у Muse доступа к истории переписки, вопреки заверениям разработчиков об обратном. Атен подтвердил, что не предоставлял Muse прав доступа ко всему диску на своем Mac — а именно такой доступ необходим агенту для чтения базы данных приложения «Сообщения». Журналист в своей статье об этом инциденте сообщает, что его удивила реакция Дэвида Синглтона (David Singleton), генерального директора Meta✴✴ Superintelligence Labs, разработавшей Muse. В серии публикаций в социальных сетях он, судя по всему, возложил вину за случившееся на самого Атена. На данный момент неясно, каким именно образом Muse получил доступ к базе данных сообщений Атена. Если он не предоставил этот доступ случайно (а всё указывает на то, что этого не было), возникает закономерный вопрос: к чему ещё Muse может получить доступ, не имея на то соответствующего разрешения? Как сообщает Tom's Hardware, за последние сутки к Meta✴✴ возникли и другие вопросы, касающиеся конфиденциальности и безопасности Muse. Выяснилось, что ИИ-агент может выполнять команды терминала на хост-сервере. Благодаря этому стало известно, что агент работает на базе систем с процессорами AMD EPYC Turin. Однако наличие такого доступа означает, что система потенциально способна выполнять и небезопасные команды. В WhatsApp выявлена уязвимость, позволяющая получить доступ к фотографиям до ввода PIN-кода
03.09.2026 [07:42],
Анжелла Марина
В приложении WhatsApp для Android обнаружена уязвимость, которая позволяет получить доступ к личным фотографиям на устройстве без его разблокировки. Об этом сообщил ресурс 9to5Google со ссылкой на пользователя, который первый это заметил, а позднее информацию подтвердил и ряд других ресурсов. 
Источник изображения: Gilles Lambert/Unsplash Работает это примерно так: поступает вызов WhatsApp, на который можно ответить без разблокировки телефона. В этот момент пользователь может нажать кнопку фильтров или инструментов ИИ от Meta✴✴ для редактирования фото. Далее вместо блокировки доступа к фотографиям на устройстве владельца система отобразит их предварительный просмотр, вместо того, чтобы потребовать ввести PIN-код или пройти биометрическую проверку. Проблема затрагивает не все устройства. Как выяснилось, на смартфонах Galaxy система потребует разблокировать экран, тогда как на устройствах Pixel и Oppo обход защиты срабатывает полностью. На iPhone этой уязвимости не обнаружено, так как WhatsApp использует защищённый стандартный интерфейс вызовов iOS. Одновременно полный обход экрана блокировки, как отмечают источники, не происходит, и доступ к другим разделам устройства остаётся закрытым. Кроме того, фотографии нельзя редактировать и удалить, хотя теоретически злоумышленник может их зафиксировать с помощью своего устройства. Информация об уязвимости уже передана разработчикам WhatsApp и компании Google, однако о решении проблемы на данный момент не сообщается. В качестве временной меры предлагается ограничить доступ WhatsApp к фото и видео в настройках разрешений Android. AliExpress заподозрили в скрытом аудиотрекинге устройств через браузер
24.08.2026 [04:25],
Анжелла Марина
AliExpress заподозрили в использовании скрытого аудиотрекинга, который позволяет собирать уникальные характеристики устройства непосредственно через браузер. Для этого сайт запускает аудиопроцессы без звукового сигнала, а полученные данные могут использоваться вместе с другими параметрами для формирования цифрового отпечатка устройства. 
Источник изображения: Pawel Czerwinski/Unsplash Поводом для расследования, как сообщает TechSpot, стала проблема с Bluetooth-наушниками, которую некий разработчик заметил во время использования AliExpress. При открытой вкладке сайта наушники не могли корректно переключиться с компьютера на смартфон, однако после закрытия страницы неполадка исчезала. Изучив исходный код AliExpress, разработчик обнаружил, что сайт использует Web Audio API для создания аудиографов, работающих с нулевой громкостью. Хотя пользователь не слышит звука, браузер продолжает обрабатывать аудиосигнал и подключается к аудиосистеме компьютера, что, по всей видимости, и влияло на работу Bluetooth-наушников. При этом обнаруженная активность не была связана с обычным воспроизведением мультимедиа. Поскольку аудиограф работал с нулевым уровнем усиления и был подключён непосредственно к системному аудиовыходу, то простого отключения звука браузера для вкладки было недостаточно, чтобы остановить обработку сигнала. Более того, тот же механизм может использоваться для аудиофингерпринтинга — технологии, которая определяет устройство по небольшим различиям в обработке одного и того же аудиосигнала. На результат влияют процессор, звуковое оборудование, операционная система, браузер и драйверы, поэтому совокупность таких особенностей может сформировать устойчивый идентификатор устройства. Аудиоданные оказались лишь одной частью информации, которую, согласно обнаруженному коду, могли собирать скрипты AliExpress. В их числе также были сведения, связанные с отрисовкой Canvas, WebGL, настройками дисплея, аппаратной конфигурацией, работой WebRTC и действиями пользователя. Совокупность параметров позволяет создавать более подробный профиль устройства, чем при использовании какой-либо одной функции. Фингерпринтинг широко применяется интернет-сервисами для предотвращения мошенничества, выявления ботов и оценки подозрительной активности, однако проблема заключается в том, что пользователь может не знать о сборе таких данных и практически не иметь возможности его контролировать. На происходящее также обратила внимание Brave. 22 августа компания сообщила в социальной сети X, что её браузер, который по умолчанию защищает пользователей от фингерпринтинга, обнаружил и стал блокировать скрипты AliExpress, отвечающие за аудиотрекинг. Владельцы других браузеров также могут заблокировать эти скрипты с помощью средств фильтрации контента, например расширения uBlock Origin, однако это может повлиять на работу отдельных функций AliExpress, отмечает TechSpot. Хакеры научились скрывать команды для троянов в баннерах FTP-серверов
22.08.2026 [07:21],
Анжелла Марина
Хакеры нашли необычный способ отправлять команды для заражения Windows, используя приветственные баннеры FTP-серверов. Специалисты связали новую технику с распространением двух ранее неизвестных троянов удалённого доступа E4del и PINHOLE. 
Источник изображения: Kandinsky Исследователи MalwareHunterTeam обнаружили эту схему в июле, а специалисты SOCRadar позднее подтвердили, что она продолжает использоваться. Как выяснил ресурс BleepingComputer, атака начинается с ZIP-архива, содержащего LNK-файл, который, предположительно, распространяется через фишинговые сообщения и запускает дальнейшую цепочку заражения. В качестве промежуточного источника команд злоумышленники используют баннеры FTP-серверов, представляющие из себя текстовые сообщения, которые сервер отправляет подключившемуся клиенту ещё до авторизации. Вредоносный загрузчик парсит ответ FTP-сервера, извлекает из него инструкции для загрузки PowerShell-скрипта и затем выполняет его, продолжая заражение системы. По данным SOCRadar, обнаруженная инфраструктура использует два разных пути заражения, в рамках которых на компьютер устанавливаются трояны E4del и PINHOLE. Первый представляет собой RAT на базе Node.js, упакованный в подписанное цифровой подписью приложение Electron, которое маскируется под Discord. E4del способен выполнять команды через постоянные или временные оболочки, делать снимки экрана, передавать изображение рабочего стола через WebSockets, а также загружать и запускать дополнительные компоненты. Исследователи также обнаружили упоминание модуля crypto32.node, предназначенного для попытки повышения привилегий, однако получить его для анализа им не удалось. PINHOLE использует другой набор приёмов. Конфигурация его управляющего сервера извлекается из публикаций Pinterest и вопросов в SurveyMonkey, что позволяет злоумышленникам менять источники команд и затрудняет отключение вредоносной инфраструктуры. При этом троян старается оставлять минимальный след в памяти: благодаря технике shellcode fluctuation в памяти сохраняется только участок полезной нагрузки размером около 4 КБ, после чего итоговая сборка внедряется в приостановленный процесс ApplicationFrameHost.exe с помощью вредоносного кода. В общей сложности PINHOLE поддерживает 14 команд, включая поиск файлов, их загрузку и выгрузку, выполнение команд, управление процессами, создание снимков экрана и установку модуля для кражи сохранённых в браузерах учётных данных. В SOCRadar отмечают, что использование FTP-баннеров в качестве источника команд является необычной альтернативой более распространённым схемам, в которых для этой цели используются легитимные веб-сервисы, например, X, GitHub или YouTube. Однако такой подход нельзя считать совершенно незаметным из-за того, что подключения к неизвестным FTP-серверам встречаются значительно реже и поэтому с большей вероятностью привлекут внимание средств сетевого мониторинга. По оценке исследователей, техника при этом достаточно универсальна и может быть адаптирована даже для атак ClickFix. На момент анализа скрипт PINHOLE зафиксировал всего 11 запусков, что указывает на раннюю стадию кампании. SOCRadar опубликовала индикаторы компрометации, которые могут помочь специалистам обнаружить связанную с атакой инфраструктуру и уже заражённые устройства. Эксперты Unit 42 выявили критические недостатки защиты ключей доступа в браузере Chrome
05.08.2026 [06:01],
Анжелла Марина
Специалисты по кибербезопасности из Unit 42 компании Palo Alto Networks обнаружили три новых метода компрометации синхронизируемых ключей доступа (passkeys) на компьютерах с Windows. Атаки позволяют вредоносному ПО получать к ним доступ, обходя запросы PIN-кода и биометрической проверки. 
Источник изображения: AI Эти методы, получившие названия Pass-TA-Key, Silver Pass-TA-Key и Golden Pass-TA-Key, нацелены на менеджер паролей Google в браузере Chrome на компьютерах с модулем безопасности Trusted Platform Module (TPM). При этом сами криптографические механизмы ключей доступа не взламываются, так как атаки используют особенности хранения локальных данных, проверки доверия устройства и повторной регистрации в облачном сервисе Google. Процесс эксплуатации уязвимости начинается после заражения компьютера вредоносным ПО. Исследователи выяснили, что Chrome хранит метаданные синхронизируемых учётных данных в локальной базе LevelDB без шифрования, что позволяет злоумышленникам определить, на каких сервисах пользователь применяет ключи доступа. Затем программа извлекает защищённый модулем TPM идентификационный ключ и с помощью стандартных криптографических API Windows подписывает запрос к облачному аутентификатору Google, а сервис возвращает подтверждение входа без запроса отпечатка пальца или PIN-кода. По данным Unit 42, некоторые сервисы, включая eBay, первоначально принимали такую авторизацию, однако после того, как стало известно о проблеме, eBay исправила эту уязвимость. Более сложные варианты атак позволяют добиться постоянного доступа. В случае Silver Pass-TA-Key вредоносная программа принудительно запускает повторную регистрацию устройства и подменяет ключ проверки пользователя собственным. Наиболее опасный метод Golden Pass-TA-Key предусматривает кражу главного ключа Security Domain Secret (SDS) из памяти процесса Chrome во время регистрации или восстановления учётной записи. Получив этот ключ, злоумышленник может расшифровать все синхронизируемые ключи доступа и использовать их на собственном устройстве. Исследователи отмечают, что Google уже устранила проблему, при которой SDS записывался во внутренние журналы FIDO, однако сам мастер-ключ, как отмечает HotHardware, по-прежнему временно присутствует в памяти процесса Chrome, а механизма его ротации или отзыва в настоящее время нет. Новый троян Dolphin X умеет выбирать самых выгодных жертв с помощью ИИ
24.07.2026 [07:00],
Анжелла Марина
Специалисты компании Varonis Threat обнаружили новый троян удалённого доступа Dolphin X, оснащённый системой AI Profiler на базе искусственного интеллекта. По сообщению BleepingComputer, троян автоматически производит ранжирование уже заражённых и наиболее ценных жертв для дальнейших атак. 
Источник изображения: bleepingcomputer.com Дэниел Келли (Daniel Kelley) из Varonis Threat обнаружил рекламу Dolphin X на одном из киберпреступных форумов, где продавец под псевдонимом Kontraktnik позиционировал программу как универсальный инструмент удалённого доступа. Согласно проведённому анализу, панель управления включает 329 функций, распределённых по десяти категориям, в том числе средства для кражи учётных данных более чем из 300 приложений. Одной из ключевых особенностей панели стал модуль AI Profiler, анализирующий сведения, собранные с заражённых компьютеров, и присваивающий каждой системе рейтинг риска. Как отмечают в Varonis, при формировании профилей используются данные об используемых приложениях, посещаемых доменах, установленном программном обеспечении, а также различные категории и факторы риска, после чего операторы ежедневно получают список жертв, отсортированный по приоритету. По словам Келли, без запуска реального образца Dolphin X на тестовой заражённой системе были исследованы панель управления, конструктор вредоносного ПО и связанный с ними сетевой трафик. При этом специалист подтвердил изданию BleepingComputer наличие в коде технических строк, связанных с работой AI Profiler, однако определить, какой именно ИИ-движок используется для формирования рейтингов, не удалось. Помимо ранжирования жертв, заявлено и о возможности похищения файлов .env, SSH-ключей, облачных токенов доступа, данных авторизации браузеров, информации о криптовалютных кошельков и других учётных данных. Вместе с тем компания подчёркивает, что заявленные возможности по сбору данных не были подтверждены, поскольку исследование проводилось без оригинального образца трояна. Телевизоры LG уличили в слежке за пользователями, а мониторы — в самовольной установке ненужного ПО
17.07.2026 [17:17],
Анжелла Марина
Устройства LG оказались в центре внимания из-за вопросов, связанных с конфиденциальностью. Помимо новых условий использования смарт-ТВ, предусматривающих расширенный сбор данных, выяснилось, что некоторые мониторы бренда способны автоматически устанавливать ПО на компьютеры Windows без запроса на разрешение этого действия. 
Источник изображения: notebookcheck.net Как следует из сообщения Notebookcheck, по действующим условиям использования LG Смарт-ТВ, компания может записывать и анализировать разговоры для «улучшения» функций искусственного интеллекта. При этом обязанность уведомлять владельцев устройства и их гостей о ведущейся аудиозаписи возлагается на владельца телевизора. Если кто-либо не согласен с такими условиями, владелец должен отключить все функции, связанные с микрофоном и голосовым управлением. Принятие условий производителя позволяет LG также отслеживать использование устройства и передавать собранные данные третьим сторонам. По данным издания Gamers Nexus, аналогичные вопросы возникли и в отношении мониторов LG UltraGear и LG UltraFine. После подключения некоторых моделей к компьютеру под управлением Windows они автоматически устанавливают приложения LG Monitor App Installer и McAfee Scam Detector, не запрашивая согласия пользователя. Журналисты Gamers Nexus отмечают, что это затрагивает не только новые устройства, но и часть более ранних моделей, получивших обновление прошивки. Согласно документации LG, приложение LG Monitor App Installer получает полный доступ ко всем системным ресурсам компьютера. При этом оно собирает сведения о местоположении пользователя, конфигурации оборудования, сетевой активности, данных учётных записей и контактной информации. Владельцы более старых Смарт-ТВмогут избежать принятия новых условий, отказавшись от установки обновлений webOS, однако в таком случае устройства перестанут получать исправления безопасности. В устройствах Apple с чипами A12 и A13 найдена неустранимая уязвимость, подходящая для джейлбрейка
19.06.2026 [10:46],
Анжелла Марина
Исследователи безопасности из Paradigm Shift опубликовали технические детали новой, неустранимой, по их утверждению, уязвимости BootROM, получившей название usbliter8. Данный эксплойт базируется на недостатках оборудования и позволяет выполнять произвольный код на устройствах компании Apple, оснащённых процессорами поколений A12 и A13. 
Источник изображения: AI Проблема кроется в аппаратном сбое USB-контроллера, который, функционируя совместно со специфической ошибкой в конфигурации прошивки, приводит к записи данных в некорректную область памяти. Как отмечает 9to5Mac, для активации уязвимости злоумышленнику требуется физический доступ к гаджету, переведённому в режим DFU, после чего на него отправляются специально сформированные пакеты. 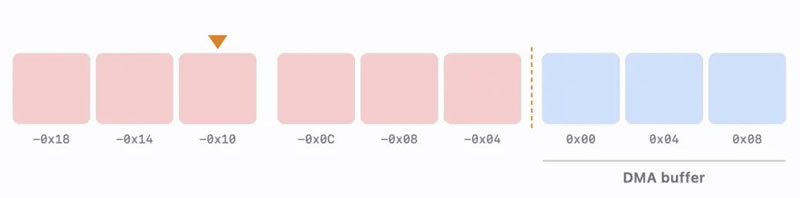
Источник изображения: ps.tc Несмотря на то, что внедрение даёт полный контроль над процессом загрузки и позволяет обходить проверку цифровых подписей до запуска операционной системы, оно напрямую не компрометирует изолированный аппаратный сопроцессор Secure Enclave. Благодаря этому пользовательские данные и пароли остаются в безопасности, однако авторы отчёта предупреждают, что брешь расширяет возможности для возможного взлома этого защищенного модуля в будущем. В список подверженных угрозе систем на кристалле вошли чипы A12, S4, S5 и A13, на базе которых работают смартфоны линеек iPhone XR, XS и 11, часы Apple Watch нескольких поколений, колонка HomePod mini, а также мониторы Studio Display и базовые версии iPad. Наибольшую сложность при разработке метода атаки представлял процессор A13, использующий технологию аутентификации указателей (PAC), предотвращающую перенаправление команд. Однако исследователям удалось обойти эту защиту путём поэтапного повреждения участков памяти, что в конечном итоге помогло перехватить обработчик прерываний USB. Поскольку физический недостаток микросхем невозможно устранить патчами, эксперты подчеркнули, что единственным надёжным способом защиты является переход на более современное оборудование. При этом техническая реализация взлома для чипов A12X и A12Z, установленных в планшетах iPad Pro 2018 и 2020 годов, также возможна в ближайшей перспективе. Отмечается, что обнаруженная уязвимость не затрагивает процессоры A11 и более ранние версии, которые ранее оказались подвержены аналогичному аппаратному эксплойту под названием checkm8. Концепт нового взлома, уже опубликованный авторами на GitHub и собравший сотни положительных оценок за несколько часов, с высокой долей вероятности станет основой для создания новых инструментов джейлбрейка, ориентированных на затронутые девайсы. Перед публичным раскрытием сведений специалисты Paradigm Shift скоординировали свои действия с отделом безопасности Apple, поблагодарив корпорацию за оперативное реагирование и сотрудничество на этапе изучения метода атаки. Критические уязвимости обнаружены в 84 % российских мобильных приложений
02.06.2026 [07:15],
Владимир Фетисов
Специалисты компании AppSec Solution подвели итоги ежегодного исследования безопасности мобильных приложений, в котором участвовали более 1,2 популярных продуктов для платформы Android. Приложения тестировались в режиме без доступа к программному коду, но это не помешало исследователям выявить уязвимости критического или высокого уровня в 84 % продуктов. 
Источник изображения: Towfiqu barbhuiya / unsplash.com Количество только критических уязвимостей составило 19 тыс. Общее количество уязвимостей подскочило на 68 % с 29,9 тыс. в 2024 году до 48,8 тыс. в 2025 году. Больше всего уязвимостей было обнаружено в приложениях, относящихся к категориям «Игры», «Стриминговые платформы», «Финансы», «Приложения для бизнеса» и «СМИ». Отмечается, что в финансовом секторе количество опасных уязвимостей за последние три года выросло почти в 10 раз и составило 1921 единицу. Такую динамику в AppSec Solution связывают с тем, что банковские приложения интегрируют с другими сервисами, из-за чего увеличивается количество «зашитых» в код бэкдоров и точек небезопасного хранения чувствительных данных. Кроме того, специалисты стали проводить более глубокий анализ, что также способствовало увеличению количества выявляемых проблем. Что касается типов критических уязвимостей, то больше всего проблем связано с небезопасным хранением токенов, ключей и пользовательских данных. Новым источником угроз также стал искусственный интеллект. «С одной стороны, ИИ ускоряет разработку, с другой — кодовая база растёт и потенциальные ошибки накапливаются. ИИ хорошо справляется с написанием работающего кода, но именно безопасный код он умеет писать не всегда, потому что был обучен на примерах, которые сейчас представляют устаревшие или уязвимые практики разработки», — считает глава группы защиты инфраструктуры IT-решений компании «Газинформсервис» Сергей Полунин. По данным пресс-службы ГК «Солар», популярные ИИ-модели пропускают от 40 % до 50 % уязвимостей в коде. Нехватка квалифицированных специалистов только усиливает проблему накопления ошибок в коде, включая критические, т.е. способные провоцировать утечку конфиденциальной и личной информации пользователей. По данным компании, подобные уязвимости выявляются в 75 % приложений. Руководитель продукта AppSec.Sting компании AppSec Solution Никита Пинаев считает, что в 2026 году количество уязвимостей в мобильных приложениях продолжит расти. «Всё больше SDK и облачных интеграций, все больше ИИ-сгенерированного кода, тиражирующего небезопасные паттерны хранения чувствительных данных», — отметил Пинаев. По его мнению, изменить этот тренд можно «только переходом от разовых проверок к системному, риск-ориентированному подходу». Эксплойт Fabricked тайно ломает аппаратную защиту чипов EPYC со 100-% успехом — AMD уже выпустила патч
19.05.2026 [17:29],
Николай Хижняк
В апреле исследователи из Швейцарской высшей технической школа Цюриха раскрыли программную уязвимость, которая незаметно для пользователя компрометирует аппаратную защиту AMD SEV-SNP для конфиденциальных вычислений на платформах AMD EPYC, предоставляя вредоносному облачному хосту полный доступ для чтения и записи в защищённой памяти виртуальной машины. 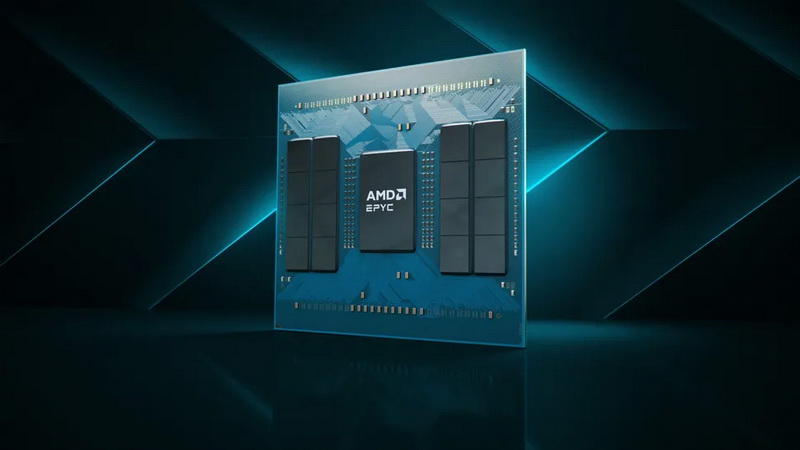
Источник изображения: AMD Метод, получивший название Fabricked, использует недостатки процесса обработки шиной Infinity Fabric маршрутизации памяти во время загрузки и может подделывать отчёты о криптографической проверке, на которые пользователи полагаются, чтобы убедиться, что их среда не была взломана. Исследователи представили результаты в рамках документа USENIX Security 2026, описав эксплойт как полностью детерминированный со 100-процентной вероятностью успеха, без необходимости физического доступа и выполнения кода внутри виртуальной машины-жертвы. Конфиденциальные вычисления предназначены для решения фундаментальной проблемы доверия в облачной инфраструктуре: у арендаторов вычислительных мощностей часто нет возможности проверить, что облачный провайдер не имеет доступа к их данным. Технология AMD SEV-SNP решает эту проблему, создавая аппаратно-изолированные конфиденциальные виртуальные машины, в которых память шифруется, а доступ контролируется специальным встроенным процессором безопасности под названием PSP. Чтобы обеспечить защиту SEV-SNP использует структуру под названием Reverse Map Table — таблицу управления доступом для каждой страницы, хранящуюся в памяти, — которую PSP безопасно инициализирует во время загрузки. Аттестация, механизм, с помощью которого арендаторы криптографически проверяют, что их среда является подлинной и нетронутой, зависит от наличия этой цепочки. Эксплоит Fabricked предназначен для обхода этого процесса. Метод основан на компоненте, о котором большинство пользователей никогда не задумываются — Infinity Fabric, внутреннем межчиплетном соединении AMD, которое отвечает за маршрутизацию трафика памяти между ядрами процессора, контроллерами памяти и периферийными устройствами. Поскольку конфигурации платформы различаются в зависимости от аппаратного обеспечения, части Infinity Fabric должны настраиваться во время каждой загрузки с помощью встроенного программного обеспечения материнской платы — UEFI. Согласно собственной модели угроз AMD, этой встроенной программе нельзя явно доверять, поскольку её контролируют облачные провайдеры. Исследователи обнаружили, что UEFI отвечает за выполнение двух вызовов PSP API, которые блокируют регистры конфигурации Infinity Fabric после инициализации. Скомпрометированный UEFI может просто пропустить их, оставив Data Fabric (слой маршрутизации памяти в Infinity Fabric) доступным для записи злоумышленником даже после активации SEV-SNP. После этого эксплойт использует второй, едва заметный недостаток. Исследователи обнаружили, что запросы на доступ к памяти PSP некорректно проверялись на соответствие правилам маршрутизации MMIO (правилам, которые обычно используются для взаимодействия с аппаратными устройствами) до применения стандартных правил маршрутизации DRAM. Настроив эти сопоставления MMIO таким образом, чтобы они затеняли область памяти RMP, злоумышленник может добиться того, что записи инициализации PSP будут игнорироваться. RMP не настраивается должным образом, но SEV-SNP всё равно сообщает об успешной инициализации. В результате платформа считает систему безопасной, хотя на самом деле это не так. При наличии неинициализированной RMP, находящейся под контролем злоумышленника, гипервизор может считывать и записывать данные в произвольную область памяти CVM. Исследователи продемонстрировали два конкретных эксплойта: включение режима отладки на работающей CVM после аттестации, что даёт гипервизору возможность расшифровывать произвольную область памяти виртуальной машины, оставаясь незамеченным для гостевой системы; и массовую подмену отчётов об аттестации, что позволяет использовать вредоносный образ в качестве доверенного. Исследователи подтвердили возможность использования этого эксплойта на процессорах AMD EPYC на Zen 5. В рекомендациях AMD также перечислены обновления встроенного ПО для процессоров Zen 3 и Zen 4, что указывает на наличие уязвимостей в процессорах разных поколений. AMD признала наличие уязвимости после того, как в августе 2025 года исследователи сообщили о ней. Компания присвоила ей идентификатор CVE-2025-54510 и опубликовала рекомендации по обеспечению безопасности в рамках бюллетеня AMD-SB-3034 после снятия эмбарго на публикацию отчёта об уязвимости в апреле 2026 года. Организациям, использующим конфиденциальные вычисления на базе процессоров AMD EPYC, следует уточнить у своего облачного провайдера, установлено ли обновлённое встроенное ПО, закрывающее данную уязвимость. AMD выпустила исправления для платформ Zen 3, Zen 4 и Zen 5. Потребительские компьютеры и системы обычных облачных сервисов, не использующие конфиденциальные вычисления SEV-SNP, не подвержены этой уязвимости. GitHub похвалился, что устранил критическую уязвимость менее чем за шесть часов
29.04.2026 [17:05],
Владимир Фетисов
Специалисты GitHub устранили критическую уязвимость, эксплуатация которой могла позволить злоумышленникам осуществить удалённое выполнение кода и получить доступ к миллионам публичных и приватных репозиториев кода. Залатать брешь в платформе удалось менее чем за шесть часов. Проблему выявила компания Wiz Research с помощью ИИ-алгоритмов, после чего сообщила о ней в GitHub. 
Источник изображения: AI «Наша команда безопасности немедленно приступила к проверке отчёта в рамках программы вознаграждений за обнаружение уязвимостей. В течение 40 минут мы воспроизвели уязвимость в тестовой среде и подтвердили её серьёзность. Это была критическая проблема, требовавшая немедленных действий», — рассказал Алексис Уэльс (Alexis Wales), глава подразделения информационной безопасности GitHub. Инженеры GitHub оперативно разработали патч и развернули его чуть более чем через час после выявления первопричины, тем самым защитив GitHub.com и GitHub Enterprise Server. «Менее чем за два часа мы подтвердили обнаружение уязвимости, развернули исправление на github.com и начали расследование, в результате чего пришли к выводу, что уязвимость не эксплуатировалась», — добавил Уэльс. Это означает, что на полноценное устранение проблемы у команды GitHub, включая проведение расследования, ушло менее шести часов с момента получения отчёта Wiz Research. По данным источника, уязвимость в инфраструктуре GitHub была обнаружена с помощью ИИ, но какая именно модель помогла выявить проблему, не уточняется. «Примечательно, что это одна из первых критических уязвимостей, обнаруженных в бинарных файлах с закрытым исходным кодом с помощью ИИ, что подчёркивает сдвиг в том, как выявляются подобные недостатки», — считает ИБ-специалист из Wiz Research Саги Цадик (Sagi Tzadik). Несмотря на то, что команда GitHub быстро устранила уязвимость, в Wiz Research отметили, что её было «очень легко использовать», несмотря на сложность базовой системы GitHub. «Находка такого уровня и степени серьёзности встречается редко, она принесла обнаружившим её одно из самых больших вознаграждений, доступных в рамках нашей программы обнаружения уязвимостей, и служит напоминанием о том, что наиболее результативные исследования в области безопасности проводятся квалифицированными специалистами, умеющими задавать правильные вопросы», — отметил Уэльс. Хакеры легко извлекли из электромобиля BYD Seal полную историю поездок — от китайского завода до авторазборки в Польше
22.04.2026 [13:26],
Дмитрий Федоров
Группа «белых» хакеров купила на вторичном рынке телематический модуль от разбитого электромобиля BYD Seal и по незашифрованным данным из его памяти восстановила полный маршрут машины — от заводского конвейера в Китае через эксплуатацию в Великобритании до разборки в Польше. Ни специального оборудования, ни доступа к закрытым базам не потребовалось: хватило самодельной проводки, утилиты для чтения файловой системы и общедоступных интернет-источников. 
Источник изображения: Curated Lifestyle / unsplash.com Телематический модуль отвечает за связь автомобиля с мобильными и интернет-сетями и, как правило, содержит GPS-приёмник. В памяти такого блока хранятся координаты каждого перемещения, время включения и выключения двигателя, данные о зарядке (для электромобилей), состояние технических жидкостей, моточасы, диагностические коды неисправностей и статистика обслуживания. Многие модули работают ещё и как «чёрный ящик» — фиксируют параметры автомобиля в момент аварии и за несколько секунд до неё. Данные сохраняются даже после извлечения модуля из машины. Исследователи намеренно купили модуль на вторичном рынке: новый автомобиль ещё не успел бы накопить журналы поездок, тогда как модуль из подержанной машины почти наверняка содержит пользовательские данные. Штатного разъёма для считывания памяти у них не было, поэтому пришлось спаять собственный переходник для подключения модуля к USB-программатору — минуя диагностический интерфейс OBD-II. С помощью утилиты ubireader хакеры извлекли полный образ файловой системы из разделов modem, custapp и system, а затем сосредоточились на анализе корневой файловой системы (rootfs) и пользовательского раздела (usrfs). Ни один из разделов не был зашифрован, и задача оказалась несложной. Разобрав журналы глобальной навигационной спутниковой системы (GNSS), хакеры восстановили полную историю автомобиля — каждое перемещение и каждая остановка были зафиксированы в логах. Помимо данных с чипа исследователи воспользовались разведкой на основе открытых источников (OSINT). Два подхода вместе позволили привязать аномальные точки данных к реальным событиям. На карте большинство перемещений соответствовало типичным маршрутам, однако за период нахождения автомобиля в Великобритании неожиданно обнаружилось скопление GPS-точек в одной локации. Простой поиск в Google с фильтрами по дате и времени привёл к публикациям в социальных сетях о перевернувшемся электромобиле BYD Seal. Длинная серия координат в одной локации объяснялась тем, что машина лежала на боку после аварии. Описанная уязвимость не уникальна для автомобилей BYD. GPS-навигации уже три десятилетия, и на вторичном рынке хватает старых автомобилей, чья бортовая электроника может стать источником детальной информации о перемещениях владельца. Даже Tesla, которая позиционирует шифрование как конкурентное преимущество, не всегда была защищена от подобных проблем. Автопроизводители и регуляторы в последние годы ужесточили требования к шифрованию, но практически любой автомобиль, выпущенный за последние двадцать лет, несёт на борту цифровые регистраторы — аналог авиационного «чёрного ящика». Часть таких модулей хранит информацию о перемещениях за весь срок эксплуатации, и во многих случаях эти данные не зашифрованы. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









