


Опрос
|
реклама
Быстрый переход
«Базис» представляет Basis Dynamix Enterprise с расширенной поддержкой отечественных СХД и новыми возможностями SDN
24.03.2026 [09:00],
Сергей Карасёв
Компания «Базис», лидер российского рынка ПО управления динамической инфраструктурой, объявляет о выпуске версии 4.5 платформы серверной виртуализации Basis Dynamix Enterprise. Обновление расширяет возможности экосистемы «Базиса» за счёт более глубокой интеграции платформы с решением для управления программно-определяемыми сетями Basis SDN, улучшает совместимость Basis Dynamix Enterprise с отечественными системами хранения данных, а также предлагает ряд инструментов для повышения производительности и автоматизации управления динамической ИТ-инфраструктурой. Всего релиз 4.5 включает более 90 улучшений и дополнений, направленных на расширение возможностей платформы и повышение удобства работы с ней. Расширение поддержки отечественных систем хранения данныхОдним из ключевых направлений развития Basis Dynamix версии 4.5.0 стало расширение совместимости с российскими СХД. Появилась поддержка СХД uStor, которая охватывает полный набор операций: создание и управление дисками, работу с образами и снапшотами, презентацию и депрезентацию дисков на вычислительные узлы. Помимо этого, платформа теперь поддерживает работу с СХД YADRO TATLIN.UNIFIED, версия ПО 3.2; обратная совместимость с предыдущими версиями прошивки Tatlin при этом сохранена. В результате заказчики получают большую свободу выбора оборудования при проектировании импортонезависимой инфраструктуры и дополнительный комфорт при работе с этим оборудованием средствами платформы. 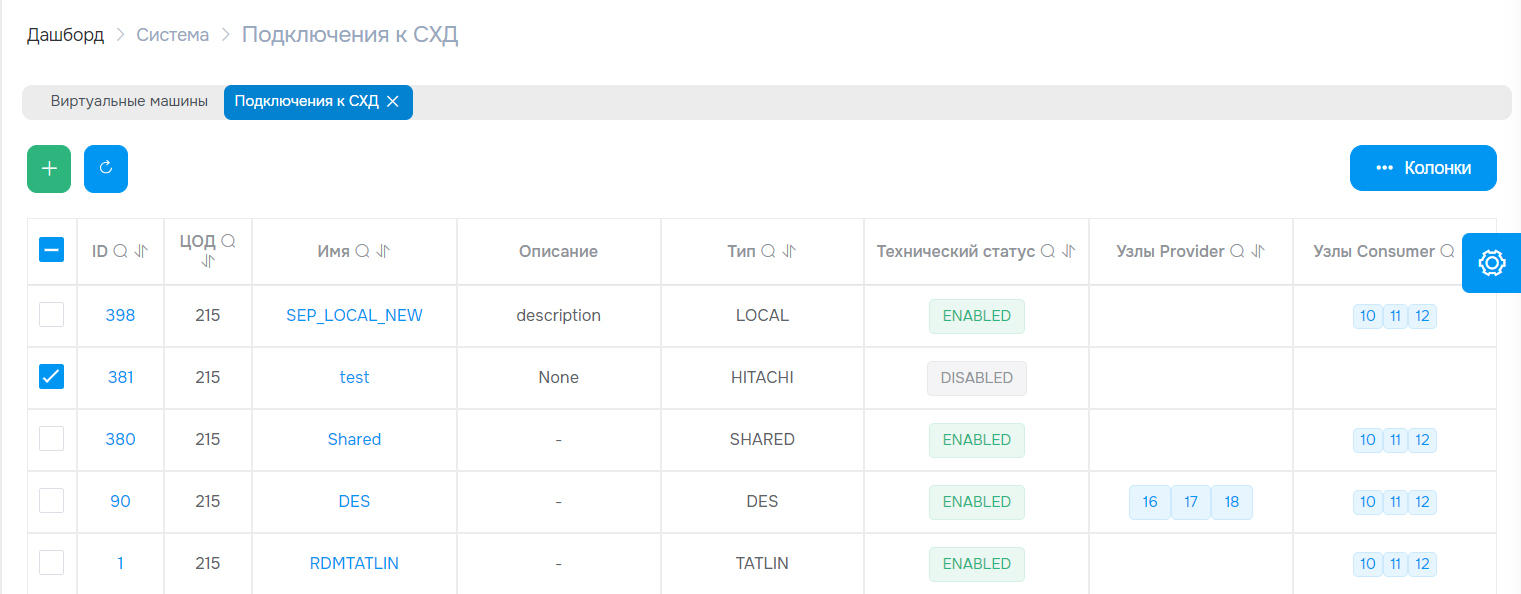
Источник изображений: «Базис» Эффективное использование дискового пространстваВ релизе 4.5 реализована поддержка unmap для дисков виртуальных машин. Теперь когда виртуальная машина удаляет файлы, освободившееся пространство не просто помечается как свободное внутри гостевой ОС, а возвращается обратно в систему хранения данных. Это позволяет более рационально использовать ёмкость СХД, что особенно актуально для организаций с большим парком виртуальных машин и при работе с тонкими (thin-provisioned) дисками. Развитие интеграции с программно-определяемыми сетямиВерсия 4.5 развивает нативную интеграцию платформы Basis Dynamix Enterprise с решением для организации программно-определяемых сетей Basis SDN и предлагает обновлённый набор сетевых функций. В частности, при создании виртуальных машин теперь можно автоматически подключать сетевые сегменты SDN с созданием логических портов — это упрощает сетевую настройку и сокращает количество ручных операций для администраторов. 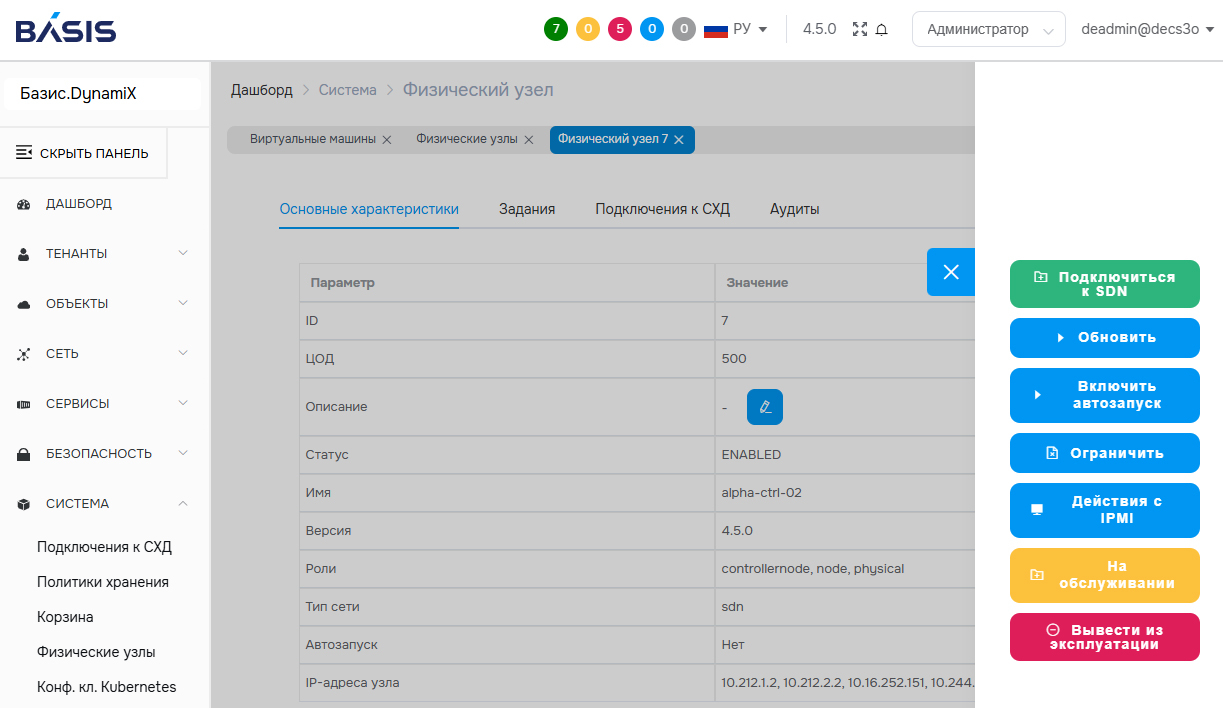 Автоматизация управления узламиBasis Dynamix 4.5 получила механизм автоматической смены статуса физического узла с «На обслуживании» на «Работает» — соответствующая настройка появилась на странице «Физические узлы» интерфейса платформы. Вместе с хостом автоматически запускаются размещённые на нём виртуальные машины, которые были привязаны к нему в момент получения хостом статуса «На обслуживании». Функция доступна как для отдельных узлов, так и для целых зон, что упрощает обслуживание крупных инсталляций. Другие улучшенияПомимо вышеперечисленного, в Basis Dynamix 4.5.0 реализован ряд небольших, но важных улучшений, которые повышают удобство администрирования платформы. Появился механизм Watchdog для автоматического восстановления зависших виртуальных машин, добавлена поддержка режима Cache Write Through для повышения производительности дисковой подсистемы, упрощена процедура первоначальной установки благодаря минимальному конфигурационному файлу, а спецификация API платформы обновлена до OpenAPI 3.1.0. «Одной из важнейших задач в рамках развития нашей флагманской платформы Basis Dynamix Enterprise является поддержание её совместимости с актуальным инфраструктурным оборудованием и ПО. Это касается в том числе и нашего собственного решения для организации программно-определяемых сетей Basis SDN, которое успешно работает в тестовых средах заказчиков и быстро развивается с учётом их пожеланий. Нашей целью является не просто поддержка отечественных систем хранения данных, инструментов резервного копирования или других решений. Мы хотим дать заказчику возможность построить на базе Basis Dynamix Enterprise полностью импортонезависимую динамическую ИТ-инфраструктуру, не ограничивая его при этом в выборе поставщиков "железа" или программных продуктов», — отметил Дмитрий Сорокин, технический директор компании «Базис». «Эксперт РА» перешло на ПО для управления динамической ИТ-инфраструктурой от «Базиса»
12.03.2026 [09:00],
Сергей Карасёв
Крупнейшее в России кредитное рейтинговое агентство «Эксперт РА» сообщило о переходе на отечественную платформу виртуализации рабочих мест и терминального доступа Basis Workplace и программно-определяемую СХД Basis SDS — решения лидера российского рынка ПО для управления динамической ИТ-инфраструктурой «Базис». Внедрение проводилось авторизованным партнёром — системным интегратором «КИТ-Системс». Основные сценарии использования флагманской платформы вендора охватывают удалённый доступ сотрудников к внутренней инфраструктуре и создание изолированных сред с повышенными требованиями к информационной безопасности. Basis Workplace позволяет использовать серверные мощности командам, которые работают на портативных устройствах, в том числе ноутбуках и планшетах. Ещё одно значимое преимущество — возможность автоматизировать жизненный цикл виртуальных сред. Система горизонтально масштабируется и устойчива к высоким нагрузкам, возможна реализация геораспределённой инсталляции для упрощения построения катастрофоустойчивых решений. 
Источник изображения: «Базис» / Денис Насаев При выборе платформы учитывались такие параметры, как рыночная доля вендора, зрелость решений, наличие успешных внедрений, стоимость и поддержка гиперконвергентных сценариев. В процессе эксплуатации Basis Workplace подтвердила стабильность, функциональность и соответствие требованиям к защите данных. Администрирование продукта осуществляется собственной ИТ-службой «Эксперт РА». Для обеспечения качественной эксплуатации специалисты прошли обучающий курс по работе с платформой, разработанный «Базисом» для системных администраторов. «Решение "Эксперт РА" перейти на отечественные разработки при отсутствии срочных регуляторных требований — сильный и показательный шаг. Это стратегическое решение — не про замену компонентов, а про контроль над критической инфраструктурой в долгосрочной перспективе», — подчеркнул Иван Ермаков, коммерческий директор «Базиса». «Для нас ключевым фактором было понимание того, кто стоит за продуктом. Мы не искали решения с неопределённой судьбой в открытом сообществе, а выбрали вендора с проприетарными разработками, прозрачной дорожной картой и полной ответственностью за развитие своих решений. И Basis Workplace, и Basis SDS соответствуют нашим требованиям к безопасности и устойчивости», — сообщил Денис Казанцев, директор по информационным сервисам и инфраструктуре «Эксперт РА». «Внедрение VDI способствует развитию в Агентстве гибкой ИТ-среды, где высокий уровень управляемости и простота эксплуатации оказывают позитивное влияние на непрерывность операционных процессов, что даёт бизнесу устойчивость при росте и адаптации к новым задачам», — отметил Алексей Милушин, директор по цифровой трансформации «Эксперт РА». «Эксперт РА» — старейшее и крупнейшее кредитное рейтинговое агентство в России, с 1997 года специализирующееся на оценке кредитоспособности, устойчивости и надёжности финансовых институтов, корпоративного сектора и органов власти. «Эксперт РА» включено в реестр кредитных рейтинговых агентств Банка России. Рейтинги «Эксперт РА» входят в перечни официальных требований к банкам, страховщикам, пенсионным фондам, эмитентам. «Базис» создаёт собственный протокол передачи данных для удалённой работы
04.03.2026 [10:00],
Сергей Карасёв
Компания «Базис», лидер российского рынка ПО управления динамической ИТ-инфраструктурой, разрабатывает собственный протокол для доступа к виртуальным рабочим местам — Basis Connect. Протокол станет частью VDI-платформы Basis Workplace версии 3.3 и обеспечит её пользователям качественную передачу изображения и быстрый отклик даже на медленных каналах связи. Первая версия Basis Connect будет доступна заказчикам для тестирования уже в I квартале этого года. Протокол передачи данных является важной частью инфраструктуры виртуальных рабочих столов, он должен обеспечивать быстрый отклик на действия пользователя, поддерживать периферийные устройства, передавать большие объёмы информации, не допускать потери качества аудио- и видеопотоков. От перечисленного зависит, сможет ли сотрудник комфортно взаимодействовать с ресурсоёмкими приложениями (графическими и видеоредакторами, инструментами 2D- и 3D-проектирования), использовать внешние и сетевые устройства, принимать участие в видеоконференциях. 
Источник изображения: unsplash.com / Growtika Вместе с ростом популярности VDI, растут и требования к продуктам, в том числе к качеству и скорости обмена данными между клиентом и сервером. Подключение сторонних протоколов создаёт ряд дополнительных сложностей при внедрении VDI-платформы: для использования проприетарных решений необходимо приобретать соответствующие лицензии, а протоколы с открытым исходным кодом требуют доработки под требования заказчика и сложны в поддержке. Наличие качественного собственного протокола, который является частью VDI-платформы и не требует дополнительного лицензирования, позволяет провести внедрение быстрее и с меньшим количеством сложностей. При разработке Basis Connect компания ориентируется на задачи, которые необходимо решать заказчикам, и требования, которые они предъявляют к присутствующим на рынке протоколам. В первой публичной версии Basis Connect будет реализована передача изображения, звука и содержимого буфера обмена (текст, файлы, папки, картинки), а также поддержка клавиатуры, мыши, принтеров, сканеров и других периферийных устройств, в том числе USB-токенов для использования сертификатов внутри виртуального рабочего места. В качестве серверной и клиентской ОС для работы с протоколом можно будет использовать популярные российские ОС: АLT Linux 10, Astra Linux 1.8, «РЕД ОС 8». По мере дальнейшего развития Basis Connect будут реализованы гибкие настройки самого протокола — например, в части разграничения прав пользователей — и ряд других возможностей. При этом «Базис» не будет отказываться от поддержки сторонних протоколов, поскольку это одно из преимуществ платформы Basis Workplace, востребованное у заказчиков. «Требования к отечественным VDI-решениям постоянно растут, и мы должны отвечать на вызовы рынка, быть гибкими и функциональными. Поэтому создание собственного протокола — важный шаг в развитии решения Basis Workplace. Мы даём заказчикам возможность использовать качественное совместимое решение без необходимости приобретать лицензии на проприетарные протоколы или дорабатывать протоколы с открытым исходным кодом. Создание Basis Connect потребовало значительных ресурсов, однако успешное решение этой задачи позволило не только улучшить наше продуктовое предложение, но и усилить компетенции команды», — отметил Дмитрий Сорокин, технический директор компании «Базис». Акции ПАО «ГК «БАЗИС» войдут в обновленные базы расчета индексов Московской Биржи
27.02.2026 [16:00],
Сергей Карасёв
ПАО «ГК «Базис» (MOEX: BAZA) (ранее и далее — «Базис», «Компания) сообщает, что акции Компании были включены в базы расчётов индексов акций широкого рынка и информационных технологий сектора Московской биржи. Базы расчёта обоих индексов сформированы по рекомендации Индексного комитета и начнут действовать с 20 марта 2026 года. Московская биржа установила коэффициент free-float для Компании на уровне 17 %. Индекс широкого рынка Московской биржи (MOEXBMI)Обыкновенные акции Компании вошли в базу расчёта Индекса акций широкого рынка. Индекс акций широкого рынка Московской биржи включает Топ-100 ценных бумаг, отобранных на основании критериев ликвидности, капитализации и доли акций, находящейся в свободном обращении (free-float). Этот индекс служит основой для формирования других индексов Московской биржи. В базу расчёта включаются акции, у которых коэффициент free-float составляет не менее 5 %. 
Источник изображения: «Базис» / Денис Насаев Индекс информационных технологий Московской биржи (MOEXIT)Индекс информационных технологий Московской биржи (MOEXIT) — отраслевой ценовой индекс, отражающий динамику публичных российских IT-компаний. «Базис» станет 10 компанией в индексе. Он рассчитывается на основе капитализации эмитентов с учётом free-float и формируется из акций компаний, соответствующих требованиям по ликвидности и рыночной структуре. Индекс служит бенчмарком для оценки состояния технологического сектора и используется инвесторами для сравнения динамики отдельных бумаг с отраслью в целом. Генеральный директор ПАО «ГК «Базис» Давид Мартиросов прокомментировал: «Попадание в индекс широкого рынка и отраслевой IT-индекс для нас органичный этап повышения видимости Компании на рынке капитала. Мы рассматриваем вхождение в индексы как дополнительный драйвер повышения ликвидности и устойчивого интереса к акциям компании». Танцевальный челлендж и розыгрыш техники Apple к 23‑летию FirstVDS
09.12.2025 [12:44],
Владимир Мироненко
В честь своего 23‑го дня рождения хостер-провайдер FirstVDS запускает яркое праздничное событие — интерактивную акцию «Let’s Dance». Пользователи смогут принять участие в создании самого продолжительного виртуального танца Рунета. Присоединяйтесь к празднику, приглашайте друзей и выигрывайте ценные призы от Apple!  Лимитированные VDS/VPS «DISCO» и «TECHNO»  Специально ко дню рождения компания представила два новых тарифных плана — «DISCO» и «TECHNO». Это готовые решения на базе виртуализации KVM с возможностью выбора площадки — Москва или Амстердам. Тарифы можно заказать только в период акции. При этом за вами сохранится цена со скидкой на весь срок аренды — 1, 3, 6 или 12 месяцев. Скидка 30 % на новые VDS Для всех участников акции действует скидка 30% на заказ новых виртуальных серверов. Она распространяется на большинство стандартных и индивидуальных тарифов, кроме VDS Прогрев, VDS-LXD-ARM, тарифов с GPU и лимитированных предложений. Скидка предоставляется при оплате за выбранный срок аренды. Танцуйте и выигрывайте призы!  На виртуальном танцполе FirstVDS ждут зажигательная атмосфера нулевых и возможность побороться за призы. Среди наград — MacBook Pro, iPhone 17 Pro Max, AirPods Max, а также сертификаты на пополнение баланса. Чтобы стать участником розыгрыша, просто танцуйте и приглашайте друзей. Чем активнее ваше участие и больше танцевальных дней, тем выше шансы на победу! Акция продлится до 22 декабря. Подробные правила участия здесь. В Intel Coffee Lake и любых AMD Zen нашлась новая уязвимость класса Spectre, а патч бьёт по производительности
12.09.2025 [19:03],
Павел Котов
Схемы атак по сторонним каналам на процессоры, как оказалось, ещё не исчерпали себя: учёные Высшей технической школы Цюриха (ETH Zurich) обнаружили ещё одну уязвимость спекулятивного выполнения, основанную на известной ещё с 2018 года проблеме Spectre. Она затрагивает процессоры AMD Zen всех поколений, а также чипы Intel Coffee Lake, и позволяет нарушать границы виртуализации. 
Источник изображения: JESHOOTS / unsplash.com Схему атаки, использующую уязвимость VMSCAPE (CVE-2025-40300), охарактеризовали как первый эксплойт на основе Spectre, открывающий злоумышленнику в облачной виртуальной машине доступ к закрытым данным из гипервизора — при этом не нужно вносить изменения в код и стандартные настройки системы. Ключевым компонентом облачных вычислений являются средства виртуализации, которые безопасно разделяют физические ресурсы на виртуальные, управление которыми осуществляет гипервизор. Целями атаки VMSCAPE являются гипервизор KVM (Kernel-based Virtual Machine) и его клиентская часть QEMU (Quick Emulator). В системах на чипах AMD Zen 4 атака VMSCAPE обеспечивает утечку памяти процесса QEMU со скоростью 32 бит/с. Это позволяет, к примеру, за 772 секунды извлечь ключ шифрования диска, указывают исследователи. Уязвимости подвержены процессоры AMD Zen с первого по пятое поколений, а также выпущенные в 2017 году Intel Coffee Lake. Решить проблему на аппаратном уровне невозможно, поэтому она решается в Linux программными средствами, но это влечёт снижение производительности. Учёные из ETH Zurich изучили, как процессоры AMD и Intel обрабатывают разделение хоста и гостевой системы, и обнаружили, что для чипов AMD Zen и для Intel Coffee Lake защита недостаточно надёжна. Как выяснилось, буфер предсказания ветвлений (BTB), помогающий прогнозировать последующие инструкции до их появления в коде, чтобы повысить производительность, осуществляет эти операции для хоста и гостевой системы вперемешку, и гипотетический злоумышленник может этим воспользоваться. Чтобы продемонстрировать такую возможность, была разработана техника атаки vBTI (virtualization Branch Target Injection или «виртуальная инъекция цели ветвления»). 
Источник изображения: Ryan / unsplash.com В AMD заявили, что компания признает факт наличия уязвимости, но исправит её только на программном уровне. Представитель Intel заявил: «Для решения этой проблемы можно использовать существующие средства защиты процессоров Intel. Ранее Intel публиковала руководства по защите от атак инъекции цели ветвления (BTI), инъекции истории ветвлений (BHI) и выбора косвенной цели (ITS), и инженеры Intel сотрудничают с разработчиками Linux, чтобы гарантировать, что соответствующие средства защиты от этих уязвимостей, описанные в руководствах, будут развёрнуты в гипервизоре в пользовательском пространстве Linux. Как ожидается, средства защиты будут доступны к дате публикации VMSCAPE, а CVE для этой уязвимости будет назначена Linux». Далее патч для ядра Linux будет портирован на различные дистрибутивы системы. Авторы исследования разработали механизм защиты от атаки VMSCAPE — он получил название IBPB-on-VMExit. Разработчики Linux оптимизировали его и переименовали в «IBPB before exit to userspace». Этот механизм снижает производительность машины — величина издержек зависит от интенсивности нагрузки и частоты перехода процессора из виртуальной системы в основную. В виртуальных машинах могут работать эмулируемые или виртуализованные устройства — в первом случае виртуальная машина чаще обращается к хосту, и производительность системы с установленным механизмом защиты будет снижаться сильнее. Для эмулируемых устройств просадка может составить до 10 %, указывают исследователи, хотя в случае процессоров AMD Zen 4 она ограничивается лишь 1 %. Средство защиты для Linux будет работать на всех системах, включая последние AMD Zen 5 и даже чипы Intel Lunar Lake и Granite Rapids, на которых схема атаки VMSCAPE не работает. GeForce RTX 5090 стали зависать в рабочих станциях — причина не ясна, а помогает только перезагрузка
08.09.2025 [14:36],
Николай Хижняк
Видеокарты Nvidia GeForce RTX 5090 и RTX Pro 6000 столкнулись с воспроизводимой ошибкой сброса функции виртуализации, из-за которой графические ускорители могут полностью перестать отвечать до физической перезагрузки хост-системы. 
Источник изображения: Reddit Компания CloudRift, провайдер облачных вычислений с графическими процессорами, опубликовала подробное описание проблемы, обнаруженной на нескольких системах, оборудованных ускорителями Blackwell. Компания даже объявила о публичной награде в размере $1000 за решение ошибки или обнаружение её первопричины. По данным CloudRift, ошибка возникает после того, как графический процессор был подключён к виртуальной машине с помощью KVM и VFIO. При выключении гостевой системы или переназначении графического процессора хост выполняет сброс на уровне функций PCIe (FLR), что является стандартной процедурой очистки устройства, подключённого к хост-системе. Но вместо того чтобы вернуться в заведомо исправное состояние, графический процессор не отвечает, и появляется ошибка ядра: «не завершено через 65535 мс после FLR; сдаюсь» (not ready 65535ms after FLR; giving up). В этот момент карта также становится нечитаемой для lspci, что приводит к ошибкам «неизвестный тип заголовка 7f». CloudRift отмечает, что единственный способ восстановить нормальную работу — это выключить и снова включить всю систему. Tiny Corp, стартап в области искусственного интеллекта, разработчик фреймворка tinygrad для глубокого обучения, привлёк внимание к этой проблеме, опубликовав результаты CloudRift на X.com с вопросом: «Есть ли у RTX 5090 и RTX Pro 6000 аппаратный дефект? Мы изучили этот вопрос, но не нашли решения». Обсуждения на форумах Proxmox и в сообществе Level1Techs свидетельствуют о том, что домашние пользователи и другие владельцы карт RTX 5090 также сталкиваются с похожим поведением. Так, в одном случае пользователь сообщил о полном зависании хоста после выключения гостевой системы Windows, при этом графический процессор не смог повторно инициализироваться даже после перезагрузки ОС. В другом случае пользователь сообщил: «Я обнаружил, что мой хост перестал отвечать. Дальнейшая отладка показала, что процессор хоста был заблокирован после тайм-аута FLR, который произошёл после выключения LinuxVM. С моей предыдущей картой RTX 4080 проблем не возникало». Несколько пользователей подтвердили, что переключение настроек PCIe ASPM или ACS не устраняет проблему. С видеокартами Nvidia предыдущего поколения, такими как RTX 4090, проблем не наблюдалось, что позволяет предположить, что ошибка может быть связана только с актуальным семейством видеокарт Nvidia Blackwell. FLR — критически важная функция в конфигурациях сквозного доступа к графическим процессорам, позволяющая безопасно сбрасывать устройство и переназначать его между гостевыми системами. Если в работе FLR есть проблемы, многопользовательские рабочие нагрузки ИИ и домашние лаборатории с использованием виртуализации становятся рискованными, особенно когда сбой одной видеокарты приводит к сбою всего хоста. Nvidia пока официально не признала наличие проблемы, и на момент публикации данной заметки не было известно о способах её решения. Новая статья: Безопасный выход в интернет для аэропортов как объектов КИИ: как преодолеть дилемму изоляции и безопасности
22.07.2025 [09:02],
3DNews Team
Данные берутся из публикации Безопасный выход в интернет для аэропортов как объектов КИИ: как преодолеть дилемму изоляции и безопасности Учёные взломали защиту процессоров AMD микрокомпьютером за $5
11.12.2024 [15:24],
Павел Котов
Механизм безопасности, который AMD использует для защиты памяти виртуальных машин, можно обойти с помощью одноплатного компьютера Raspberry Pi Pico стоимостью $5. Это обнаружила группа учёных из Бельгии, Германии и Великобритании, разработавшая схему атаки BadRAM. 
Источник изображений: amd.com AMD разработала технологию Secure Encrypted Virtualization (SEV), которая обеспечивает создание среды доверенного выполнения (Trusted Execution Environment — TEE). Аналогичные решения есть у конкурентов: Software Guard Extensions (SGX) и Trusted Domain Extensions (TDX) от Intel, а также Arm Confidential Compute Architecture (CCA). Эти технологии используются поставщиками облачных услуг и гарантируют, что администраторы, имеющие доступ к оборудованию центров обработки данных, не смогут скопировать конфиденциальную информацию с виртуальных машин клиентов. Информация в памяти шифруется, защищая клиентов облачных платформ от ненадёжных поставщиков услуг и недобросовестных представителей органов власти. Учёные исследовали новую версию одной из таких технологий — AMD SEV-SNP (Secure Nested Paging), которая добавляет защиту от атак с перераспределением памяти со стороны гипервизора. Однако, как выяснилось, эта технология обладает изъянами. Для обхода ограничений доступа к содержимому памяти в TEE необходимы одноплатный компьютер Raspberry Pi Pico, разъём DDR и батарейка на 9 В. Предложенная учёными атака BadRAM предполагает злоупотребление механизмами работы чипа SPD (Serial Presence Detect), отвечающего за идентификацию модуля системой. С помощью манипуляций с SPD в физической памяти создаются псевдонимы, позволяющие изучить её содержимое на предмет конфиденциальной информации.  В ходе атаки видимый размер установленного в системе модуля DIMM удваивается, что позволяет обмануть контроллер памяти центрального процессора и заставить его использовать дополнительные биты адресации. В результате на одно и то же местоположение DRAM ссылаются два физических адреса. Метод работает с памятью DDR4 и DDR5. Теоретически атака может быть осуществлена и без физического доступа к оборудованию, например через SSH, поскольку некоторые поставщики DRAM оставляют чип SPD разблокированным. Это было обнаружено на двух модулях DDR4 от Corsair. Для реализации атаки на DDR3 требуется удаление или замена SPD. Технология AMD SEV-SNP используется в Amazon AWS, Google Cloud и Microsoft Azure. Учёные отмечают, что схема атаки BadRAM позволяет добавлять «необнаруживаемые бэкдоры на любую защищённую SEV виртуальную машину». Актуальные технологии Intel SGX и TDX не подвержены данной уязвимости благодаря реализованным контрмерам, предотвращающим создание псевдонимов памяти. Уязвима лишь устаревшая версия SGX, которая уже не используется производителем. Arm CCA также защищена на уровне спецификации, однако проверить это исследователи не смогли из-за отсутствия оборудования. Схему атаки и образец кода учёные передали AMD 26 февраля 2024 года. Свои выводы они намерены представить в 2025 году на мероприятии IEEE Symposium on Security and Privacy. Компания зарегистрировала уязвимость под номерами CVE-2024-21944 and AMD-SB-3015 — сведения о них она опубликовала накануне. «AMD считает, что эксплуатация раскрытой уязвимости предполагает, что у злоумышленника есть либо физический доступ к системе, либо доступ к ядру операционной системы, либо установлен изменённый вредоносный BIOS. AMD рекомендует использовать модули памяти, в которых заблокирован Serial Presence Detect (SPD), а также следовать передовым практикам [в области] безопасности физической системы. AMD также выпустила обновления прошивки для клиентов, которые смягчат уязвимость», — заявили в компании ресурсу The Register. iKS-Consulting признал «Базис» лидером российского рынка виртуализации
10.12.2024 [11:20],
SN Team
Аналитическое агентство iKS-Consulting опубликовало исследование российского рынка виртуализации за 2023 год. Эксперты проанализировали более 60 отечественных решений на рынке, включая сегменты серверной виртуализации и виртуализации рабочих столов (VDI), а также представили прогноз развития рынка и ключевые технологические тренды. Лидером рынка признан «Базис»: его доля достигла 30 %, что вдвое превышает показатель ближайшего конкурента. По данным аналитиков, «Базис» занимает лидирующие позиции во всех сегментах рынка. В серверной виртуализации доля вендора достигла 27 %, а в VDI — рекордные 52 %, что обеспечило отрыв в 43 % от следующего игрока. Кроме того, экосистема «Базис» названа самым масштабным продуктовым портфелем среди всех российских вендоров виртуализации. 
Источник здесь и далее: «Базис» / iKS-Consulting Согласно исследованию, объём этого рынка в России в 2023 году почти удвоился по сравнению с 2022 годом, увеличившись на 98 % — с 5,1 до 10,1 млрд руб. В 2024 году прогнозируется рост на 42 % — до 14,4 млрд руб., а среднегодовой темп роста до 2030 года оценивается в 23,2 %.  Самым динамично развивающимся сегментом стала серверная виртуализация, на долю которой в 2023 году пришлось более 75 % рынка. Её объем составил 7,57 млрд руб. со среднегодовым темпом роста 151 %. Высокий спрос на серверную виртуализацию обусловлен её преимуществами для бизнеса: централизованное управление серверами упрощает масштабирование IT-инфраструктуры без существенных инвестиций в оборудование.  Сегмент VDI оценен в 1,93 млрд руб. Пять крупнейших игроков заняли 81 % рынка. Среднегодовой темп роста с 2021 до 2024 годы составил 112 %. По мнению экспертов, до 2028 года сегмент VDI будет расти быстрее всего рынка решений виртуализации. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









