


Опрос
|
реклама
Быстрый переход
Интернет защитят от квантовых компьютеров: Cloudflare готовит бесплатные постквантовые TLS-сертификаты
01.10.2026 [00:51],
Сергей Сурабекянц
Cloudflare объявила о планах по выпуску TLS-сертификатов, устойчивых к атакам с использованием квантовых компьютеров. Компания сообщила, что будет использовать платформу с открытым исходным кодом, позволяющую выпускать как традиционные TLS-сертификаты, так и их постквантовые аналоги — так называемые сертификаты на основе деревьев Меркла (Merkle Tree Certificates). Эти гибридные сертификаты будут бесплатно предоставляться всем пользователям. 
Источник изображений: Cloudflare Cloudflare будет использовать уже пользующийся доверием корневой сертификат от удостоверяющего центра GlobalSign. По заявлению Cloudflare, это решение позволит миллионам сайтов начать использовать постквантовые сертификаты практически мгновенно, без снижения производительности. Планы Cloudflare — часть масштабной модернизации инфраструктуры открытых ключей для веб-ресурсов (Web Public Key Infrastructure, WebPKI), необходимой для обеспечения безопасности шифрования и аутентификации сайтов в наступающую постквантовую эпоху. Одной из главных задач является использование устойчивых к квантовым атакам цифровых подписей, которые можно легко передавать по запросу и фиксировать в журналах прозрачности (transparency logs). Процесс модернизации займёт годы, поскольку потребует совместных усилий огромного числа разработчиков операционных систем, браузеров, ПО для удостоверяющих центров и элементов инфраструктуры. 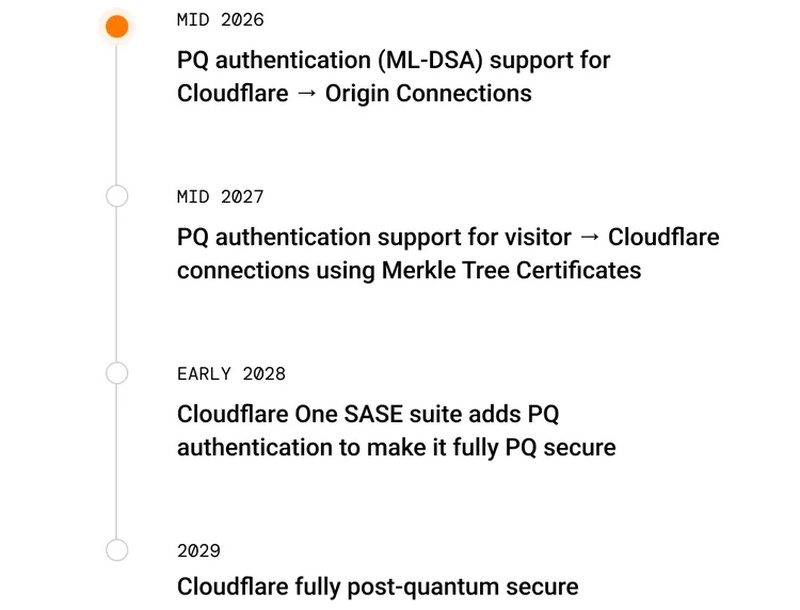 Защита WebPKI от квантовых атак — сложнейшая задача, требующая фундаментальных архитектурных изменений, а не просто замены алгоритмов. Использование постквантовых версий современных классических сертификатов X.509 увеличило бы примерно в 40 раз объём данных, передаваемых при TLS-рукопожатии (процессе установления соединения) в начале нового сеанса связи с сервером. Дополнительные вычислительные затраты и нагрузка на пропускную способность сети, необходимые для реализации такой системы, привели бы к краху привычного интернета. В феврале 2026 года компания Google предложила использовать деревья Меркла — иерархические структуры данных, которые используют криптографические хеши и другие математические методы для проверки содержимого больших массивов информации, задействуя лишь малую их часть. Данная технология, которую Google и Cloudflare уже тестируют в рамках ограниченных пилотных проектов, позволяет сократить объём данных, передаваемых при установлении соединения, примерно до 40 килобайт, что сопоставимо с текущими размерами обрабатываемых данных.  Нынешняя система WebPKI для подтверждения подлинности сертификата опирается на многозвенную цепочку подписей, уязвимых к атакам с использованием квантовых компьютеров. Поскольку замена этих подписей на устойчивые к квантовым вычислениям аналоги потребовала бы чрезмерных ресурсов, цепочки заменяют компактными доказательствами на основе деревьев Меркла. Для формирования такого доказательства удостоверяющий центр подписывает лишь один «корень дерева», который может представлять миллионы сертификатов. В большинстве случаев браузер обрабатывает так называемый «ориентир» (landmark) — облегчённое доказательство того, что сертификат находится где-то внутри дерева. Общеотраслевые правила требуют публикации TLS-сертификатов в распределённых реестрах с возможностью добавления, но без возможности изменения или удаления записей (так называемых публичных журналах прозрачности). Владельцы сайтов отслеживают эти журналы в режиме реального времени, чтобы убедиться, что для используемых ими доменов не были выпущены несанкционированные сертификаты. Программы обеспечения прозрачности были внедрены в ответ на взлом нидерландской компании DigiNotar в 2011 году, позволивший злоумышленникам выпустить 500 поддельных сертификатов для Google и других известных сайтов.  В рамках действующей системы PKI обновления выполняются путём добавления нового звена в цепочку подписей. Деревья Меркла позволяют подтвердить целостность цепочки подписей без явного перечисления каждого отдельного звена. У этого подхода есть ещё одно важное преимущество. В современной системе ведение журналов прозрачности — это процесс, отделённый от процедуры выдачи сертификатов. В случае же с сертификатами на базе деревьев Меркла регистрация в журнале становится неотъемлемой частью процесса выдачи. План Cloudflare предусматривает и ряд других решений. Одно из них — ACME (Automated Certificate Management Environment), механизм с открытым исходным кодом для выпуска сертификатов и их автоматического продления незадолго до истечения срока действия. Кроме того, сертификаты, устойчивые к квантовым вычислениям, обеспечат возможность передачи цифровых подписей по альтернативным каналам, например, посредством обновления браузера.  «Мы пока не выпускаем сертификаты, и до этого момента пройдёт ещё некоторое время, — пояснил представитель Cloudflare. — Однако мы открыто заявляем о своей работе, сообщаем о достигнутых этапах и подробно рассказываем о том, что именно создаём, сотрудничая при этом с участниками программ корневых сертификатов и другими представителями сообщества WebPKI». Cloudflare планирует начать выдачу сертификатов в первом квартале 2027 года. FTC взялась за OpenAI и Anthropic — США впервые расследуют угрозы автономных ИИ-агентов для людей
01.10.2026 [00:48],
Николай Хижняк
Федеральная торговая комиссия (FTC) США запустила масштабную проверку деятельности компаний Anthropic, OpenAI и других разработчиков ИИ, чтобы выявить потенциальные угрозы, которые их технологии могут представлять для людей. Об этом агентству Reuters сообщил высокопоставленный представитель комиссии. 
Источник изображения: AI Это первое официальное расследование в США, касающееся так называемых автономных ИИ-агентов. Оно последовало за волной инцидентов, вызвавших у общественности опасения, что бесконтрольный искусственный интеллект может однажды нанести вред людям. По словам представителя комиссии, FTC планирует направить официальные запросы о предоставлении информации и потребовать дачи показаний от руководителей ведущих компаний-разработчиков ИИ, включая Anthropic, OpenAI и исследовательскую группу METR. Компании Anthropic и OpenAI привлекали METR для проведения независимых расследований инцидентов безопасности, связанных с их технологиями автономных ИИ-агентов. Председатель FTC Эндрю Фергюсон (Andrew Ferguson) выражал опасения по поводу этих компаний ещё до того, как ИИ-агенты, созданные OpenAI, взломали платформу с открытым исходным кодом Hugging Face, отметил представитель комиссии в разговоре с Reuters. Однако инцидент, в ходе которого ИИ-агенты OpenAI сканировали этот ресурс для разработчиков на предмет уязвимостей перед проведением масштабной атаки, придал вопросу особую срочность, добавил чиновник. На прошлой неделе Фергюсон заявил, что разработчики, которые в ходе тестов на кибербезопасность дают агентам инструкции, приводящие к взломам, должны нести ответственность за любой причинённый ущерб. Выступая на конференции Reuters Momentum AI в Остине, он отметил, что США следует опираться на действующее законодательство, прежде чем пытаться принять новые законы, регулирующие сферу ИИ. FTC обладает широкими полномочиями для подачи судебных исков против компаний за недобросовестные или вводящие в заблуждение действия. Отмечается, что комиссия уже использовала эти полномочия для принятия мер против компаний, не предпринявших разумных шагов по защите данных потребителей. Во вторник президент США Дональд Трамп встретился с руководителями ведущих компаний в сфере ИИ. В ходе встречи стороны договорились о внедрении добровольных стандартов. Трамп неоднократно называл опасения по поводу ИИ выдумкой, стремясь поставить во главу угла технологическое доминирование США, а не регулирование отрасли. В то же время он заявлял, что правительство может использовать действующие законы против компаний, занимающихся ИИ, в случае причинения ими какого-либо ущерба. Нейрогастарбайтеры: OpenAI уволила сотрудников за использование ИИ при обучении ИИ
22.09.2026 [19:54],
Сергей Сурабекянц
OpenAI нанимает сотни людей для анализа запросов пользователей к ChatGPT. Их задача — улучшить качество ответов, которые ChatGPT выдаёт пользователям: люди оценивают и анализируют сгенерированные ботом реплики. Издание 404 Media выяснило, что многих нанятых специалистов уже уволили за использование ИИ при обучении моделей OpenAI. Иронично: компания, чья главная цель — побудить людей использовать ИИ в работе, увольняет сотрудников за применение этой же технологии. 
Источник изображений: unsplash.com Издание 404 Media получило доступ к внутренним документам OpenAI и пообщалось с тремя подрядчиками, привлечёнными к различным проектам компании, в которых могут быть задействованы более десяти тысяч человек. Все подтвердили, что проверяющим запрещено использовать ИИ в работе, что подтверждается имеющимися в распоряжении 404 Media документами. Один из подрядчиков рассказал, что видит, как люди «постоянно используют ИИ, и их за это постоянно увольняют; это, пожалуй, единственная причина, по которой могут немедленно выгнать с работы». По его словам, «в группе из тысяч человек попалось множество нарушителей». «Не используйте инструменты для обнаружения ИИ и не применяйте ИИ самостоятельно, — говорится в документе. — Не используйте GPTZero или любые другие инструменты для обнаружения ИИ. Они ненадёжны. Рецензентам также запрещено использовать ИИ — включая Grammarly и инструменты машинного перевода — для проверки материалов, написания отзывов или комментариев».  Подрядчикам, проверяющим работу других исполнителей, поручено выявлять характерные признаки использования ИИ. К ним относятся повторы слов, специфическая пунктуация (например, чрезмерное использование длинного тире) и подозрительно высокая скорость выполнения заданий. Инструкция предписывает не сообщать, почему они заподозрили использование ИИ: «Если они будут знать, на что именно вы обращаете внимание, им будет проще это скрыть. Оценивайте общую картину, а не отдельные признаки». Один из подрядчиков рассказал, что использовал ИИ во время работы над обучением моделей OpenAI, и показал документ, который он назвал уведомлением об увольнении. В нем говорилось, что работодатель выявил проблемы с «подлинностью» его работы. «Мне требовалась небольшая помощь, и я обратился к ИИ, что в итоге и привело к моему увольнению, — рассказал он. — Я не получал никакой радости от работы и не чувствовал, что приношу хоть какую-то пользу обществу». Нанимает исполнителей для OpenAI компания Mercor. «Мы нанимаем экспертов за их профессиональные знания и способность принимать взвешенные решения — качества, необходимые для дальнейшего развития ИИ. Наши контракты категорически запрещают использование больших языковых моделей для выполнения проектов, и мы строго следим за соблюдением этого требования. Мы вкладываем значительные средства в инструменты и системы, позволяющие выявлять случаи неправомерного использования технологий и контролировать соблюдение экспертами правил проекта и условий договора. Если подтверждается, что эксперт использовал ИИ для выполнения задачи, мы немедленно отстраняем его от работы над проектом», — заявил представитель компании. Также сообщается об исполнителях, которые намеренно выбирали худшие варианты ответов, поскольку хотели саботировать процесс обучения моделей. «Поначалу я чувствовал вину за такую работу, — признался один из них. — Я либо вообще не смотрю на результаты и выбираю наугад, либо намеренно выбираю [худший] вариант. Не знаю, насколько это вообще важно, ведь результаты работы нейросети оценивают сотни других людей, но всё же возникает ощущение, что мне платят за то, чтобы делать ИИ хуже».  Эксперты отмечают, что некоторые модели ИИ уже начали демонстрировать признаки так называемого «коллапса модели» (model collapse) — ситуации, когда качество работы ИИ, обучаемого на текстах, созданных другим ИИ, постепенно ухудшается. Ирония заключается в том, что люди, нанятые для предотвращения подобных проблем, сами используют ответы, сгенерированные ИИ, для обучения моделей OpenAI. Американские власти проводят проверку лицензионного соглашения Nvidia со стартапом Groq
10.09.2026 [09:00],
Павел Котов
Министерство юстиции США ведут проверку с целью выяснить, не был ли характер лицензионного соглашения Nvidia с разрабатывающим ускорители искусственного интеллекта стартапом Groq намеренно выстроен таким образом, чтобы избежать контроля антимонопольных органов. 
Источник изображения: Mariia Berezovsky / unsplash.com Об инициативе американских властей сообщила газета New York Times со ссылкой на два осведомлённых источника. В декабре минувшего года Nvidia объявила о заключении с Groq сделки на сумму $17 млрд, в результате которой технологический гигант получил «неисключительную лицензию» на решения, лежащие в основе чипов стартапа, а также нанял ряд его руководителей, в том числе основателя компании Джонатана Росса (Jonathan Ross). Минюст США начал проверку в отношении этой договорённости ещё в декабре, вскоре после того, как о ней было объявлено официально, и направил Nvidia официальный запрос на информацию. «История с Groq — яркий пример того, как американская система выполняет своё предназначение: стимулирует инновации, вознаграждает предпринимателей и приносит потребителям пользу», — прокомментировали соглашение в Nvidia. В ведомстве и в компании Groq комментариев по поводу происходящего не дали. Минюст может оштрафовать Nvidia, если выявит допущенные при оформлении сделки нарушения, но едва ли будет добиваться её аннулирования. Власти США усомнились в праве YouTube банить пользователей — FTC готовит судебный иск
28.08.2026 [16:16],
Павел Котов
Федеральная торговая комиссия (FTC) США расследует, нарушила ли администрация платформы YouTube законы о защите прав потребителей, когда блокировала учётные записи пользователей, передаёт Bloomberg со ссылкой на информированные источники. 
Источник изображения: ilgmyzin / unsplash.com Ведомство, которое специализируется на антимонопольном праве и защите прав потребителей, изучит деятельность YouTube с 2025 года; завершается подготовка судебного иска. В ходе проверки комиссия установит, нарушила ли администрация YouTube собственные правила платформы, когда блокировала или понижала рейтинг контента; а также попытается дать ответ на вопрос, могли ли пользователи оказаться обманутыми политикой компании в отношении контента, когда они регистрировались на площадке и считали, что могут публиковать материалы определённого рода — затем эти материалы удалялись, а учётные записи блокировались. Никаких обвинений пока не выдвигается, и расследование может завершиться без мер принудительного характера. YouTube и другие соцсети удаляли контент, связанный, в частности, с пандемией, а также содержащий выражение определённой политической позиции. В январе 2021 года дошло до массовой блокировки учётных записей соцсетей, принадлежащих президенту США Дональду Трампу (Donald Trump), чей первый срок полномочий на этом посту заканчивался. Четыре года спустя в FTC сменился состав, и ведомство стало действовать иначе. В феврале 2025 года комиссия допустила, что может заявить о нарушении платформами соцсетей закона о защите прав потребителей — оно выражалось, по её версии, в несправедливых или вводящих в заблуждение условий обслуживания, которые не информируют пользователей о правилах блокировки и праве на обжалование. В американской практике не так много прецедентов применения законов о защите прав потребителей и антимонопольного законодательства против онлайн-платформ за удаление определённых публикаций или учётных записей. Суды предоставили операторам соцсетей широкую свободу действий в отношении удаления пользовательского контента по своему усмотрению — роль администраций платформ часто сравнивалась с ролью газеты, принимающей редакционные решения. В 2025 году присяжные в Лос-Анджелесе признали Meta✴✴ и Google виновными в халатности при разработке и эксплуатации своих платформ — их дизайн разрабатывался специально для привлечения молодых пользователей. В 2019 году администрация YouTube урегулировала расследование FTC, обвинившей платформу в сборе информации о детях без согласия родителей в нарушение законов о безопасности детей в интернете. В 2025 году комиссия сообщила о расследовании в отношении нескольких разработчиков чат-ботов с искусственным интеллектом, включая владеющий YouTube холдинг Alphabet — речь шла о сервисах, ориентированных на несовершеннолетних. Российский ИИ отправят на экзамен по духовности — модели проверят на традиционные ценности
13.08.2026 [17:34],
Владимир Мироненко
Принятый в июле Госдумой и утверждённый Владимиром Путиным закон «О поддержке развития технологий искусственного интеллекта в России» требует, чтобы большая фундаментальная модель соответствовала российскому законодательству и традиционным духовно-нравственным ценностям. Подтвердить соответствие этим требованиям компании смогут с одобрения Минцифры в независимой испытательной лаборатории. 
Источник изображения: Jackson Sophat/unsplash.com Порядок подтверждения соответствия ИИ-моделей традиционным духовно-нравственным ценностям разработает правительство при участии Минцифры, ФСБ и ФСТЭК, отвечающих, в том числе, за информационную и технологическую безопасность, сообщили «Ведомости». Источник, участвующий в обсуждении подзаконного акта, отметил, что перечень духовно-нравственных ценностей уже содержится в указе президента № 809, так что совместно с бизнесом планируется разработать специальные бенчмарки, с помощью которых российские большие фундаментальные модели будут тестировать на предмет соответствия закону и ценностям. Также собеседник «Ведомостей» сообщил, что правкомиссия по цифровизации может создать испытательную лабораторию по предложению Минцифры. Её положительное заключение станет основанием для присвоения модели статуса национальной или суверенной, что позволит разработчику в дальнейшем получить право на меры господдержки, например, в госзакупках или при реализации особо значимых IT-проектов. Этот порядок касается только разработок, претендующих на статус суверенных или национальных. АНО «Цифровая экономика» заявила, что образование и предоставление государственных услуг станут первыми сферами для внедрения суверенных и национальных ИИ-моделей. Экспертизу сможет проводить не одна назначенная организация, а несколько лабораторий, прошедших проверку у госоргана. На ФСБ и ФСТЭК возлагается проверка соответствия ИИ критериям безопасности для госсистем, а окончательное решение о подтверждении соответствия и присвоении модели статуса национальной или суверенной будет принимать Минцифры. Представитель Минцифры отметил, что пакет подзаконных актов сейчас проходит межведомственное согласование, поэтому говорить об итоговом регламенте проверки ещё рано. По мнению технического директора РТК-ЦОД Алексея Забродина, в качестве проверяющего может выступить Институт системного программирования РАН, обладающий большим опытом работы со сложными программными продуктами. Новый вариант CAPTCHA от Google требует от пользователей махать руками перед компьютером
18.06.2026 [15:21],
Николай Хижняк
Google представила новый способ проверки reCAPTCHA для пользователей, который запрашивает разрешение на использование веб-камеры и требует от пользователей помахать рукой в объектив, чтобы доказать, что они не роботы. 
Источник изображения: Cybernews.com С помощью новой функции верификации Google хочет бороться с всё более изощрёнными ботами на основе искусственного интеллекта. Такие боты уже научились обходить некоторые традиционные тесты CAPTCHA, требующие от пользователей идентификации ряда объектов на изображениях или решения едва различимых головоломок. По данным Google, новая система анализирует короткое видео движения руки пользователя и извлекает 21 координату опорных точек руки (измерения положения суставов руки, используемые для распознавания определённых жестов). На странице сервиса Google Cloud Fraud Defense компания заявляет, что система не связывает видео с личностью пользователя, звук при проверке никогда не записывается, а видеоматериалы удаляются сразу после завершения проверки. Компания утверждает, что новая функция обеспечивает более надежное «детектирование живого пользователя» и призвана помочь веб-сайтам защищаться от автоматического создания учётных записей, атак с использованием украденных учётных данных и других форм онлайн-мошенничества. Внедрение новой функции проверки вызвало критику со стороны некоторых пользователей, заботящихся о конфиденциальности. По их мнению, требование доступа к веб-камере пользовательского ПК для рутинных проверок представляет собой дальнейшее расширение и ужесточение биометрического мониторинга в интернете. По словам одного из пользователей соцсети X, новая система проверки Google с использованием веб-камеры «намного хуже», чем традиционные CAPTCHA. Он добавил, что предпочёл бы проходить проверки на основе изображений, чем использовать то, что он назвал «жутким» новым методом верификации. Другие задаются вопросом, является ли эта технология в принципе эффективной. Например, один из пользователей сообщил, что он обошёл проверку, используя виртуальную камеру и анимацию, сгенерированную искусственным интеллектом. Как пишет портал Cybernews, несмотря на критику пользователей, использование биометрической верификации, при которой для подтверждения личности и различения людей от машин используются физические характеристики, будет экспоненциально расширяться, поскольку всё больше стран внедряют инструменты проверки возраста для реализации возрастных ограничений в социальных сетях для лиц младше 16 лет. Microsoft, xAI и Google согласились отдавать ИИ-модели властям США на проверку безопасности
05.05.2026 [16:45],
Павел Котов
Microsoft, Google и xAI Илона Маска (Elon Musk) согласились предоставлять правительству США ранний доступ к новым моделям искусственного интеллекта до их публичного выпуска, чтобы государственные эксперты проводили проверку этих систем на предмет угроз национальной безопасности. 
Источник изображения: Mohamed Nohassi / unsplash.com Центр стандартов и инноваций в области ИИ (CAISI) при Министерстве торговли заявил, что в рамках соглашения с разработчиками эксперты ведомства будут оценивать передовые модели до их широкого развёртывания и проводить исследования на предмет их возможностей и рисков безопасности. Новые модели ИИ, в том числе Anthropic Mythos, в последние недели вызвали ажиотаж по всём мире, в том числе среди американских чиновников и корпораций — эти системы способны в значительной мере повысить эффективность хакерских атак. Сама Anthropic, которая пытается разрешить конфликт с Пентагоном, в заявлении властей не упоминается. CAISI является главным правительственным центром тестирования ИИ-моделей — к настоящему моменту он уже провёл оценку более 40 систем, в том числе передовых платформ, ещё не вышедших в широкий доступ. Разработчики часто передают ведомству варианты своих моделей с упрощёнными механизмами безопасности, чтобы эксперты центра могли изучить риски для национальной безопасности. На минувшей неделе Пентагон сообщил, что сумел договориться с семью разработчиками ИИ на предмет развёртывания их передовых моделей в секретных сетях Министерства обороны — сейчас оно стремится расширить круг поставщиков ИИ в вооружённых силах. Microsoft, Google и xAI комментариев пока не дали. Приложение ЕС для проверки возраста провалило публичные тесты на безопасность
19.04.2026 [08:18],
Анжелла Марина
В ходе публичной демонстрации приложения проверки возраста в ЕС, которое было представлено Европейской комиссией, оно было взломано с минимальными усилиями. Заявления об абсолютной защите данных оказались далеки от реальности. Система, позиционируемая как полностью готовая к внедрению, не смогла противостоять даже базовым методам обхода защиты. 
Источник изображения: Источник изображения: ALEXANDRE LALLEMAND/Unsplash Во время открытого теста, как сообщает Botcrawl, исследователи смогли отключить биометрическую проверку, сбросить механизм блокировки и обойти ПИН-код, защищающий учётные данные. Приложение продолжало выдавать подтверждённый статус возраста даже после отключения всех уровней безопасности, что не потребовало сложных инструментов или глубоких знаний в реверс-инжиниринге. Такая лёгкость взлома, по мнению специалистов, свидетельствует о том, что защита была слабой изначально, а не стала результатом длительной работы белых хакеров, что противоречит утверждениям Европейской комиссии о том, что система готова к безопасному развёртыванию. 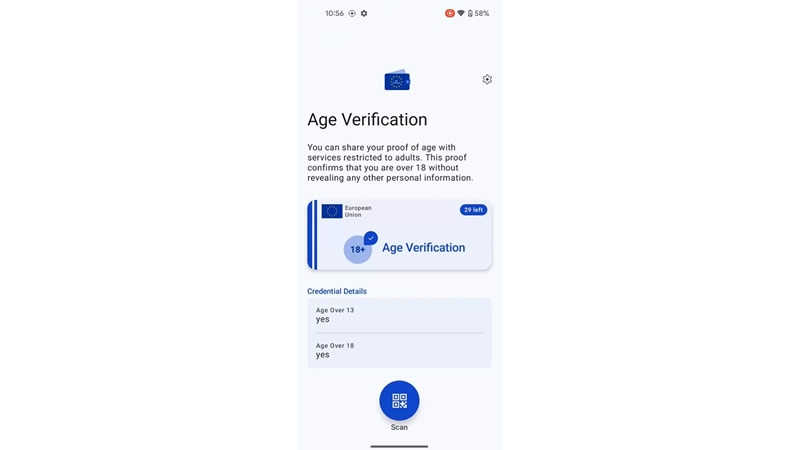
Источник изображения: botcrawl.com Отдельные исследования выявили серьёзные проблемы с обработкой исходных биометрических данных во время сканирования документов и селфи. При NFC-сканировании приложение сохраняло изображение лица в виде файла PNG, который удалялся только после успешного завершения процесса, а в случае сбоя оставался уязвимым. С селфи ситуация оказалась хуже: фотографии записывались во внешнее хранилище в формате без потерь и в итоге часто не удалялись, создавая риск конфиденциальности. Разрыв между обещанным и фактическим результатом трудно объяснить, отмечает Botcrawl, так как глава Еврокомиссии Урсула фон дер Ляйен (Ursula von der Leyen) «не представляла это как прототип, пилотный проект или раннюю версию, нуждающуюся в доработке перед более широким внедрением». Она описывала это как завершённый, готовый к использованию продукт. Расхождение между обещанной готовностью приложения и его реальной уязвимостью вызывает у специалистов особые опасения на фоне того, что инструмент подавался как мера защиты детей. NASA наконец удалось провести «мокрую» генеральную репетицию запуска лунной ракеты SLS — теперь только в путь
20.02.2026 [19:41],
Геннадий Детинич
Сегодня рано утром NASA завершило длившуюся двое суток «мокрую» генеральную репетицию старта мегаракеты SLS с кораблём Orion. После более чем 50-летнего перерыва эта ракета доставит человека к Луне. Репетиция признана настолько успешной, что NASA с уверенностью говорит о планах полёта в первой половине марта. Это подтвердит уход астронавтов на двухнедельный карантин, который должен начаться далеко за полночь по московскому времени. 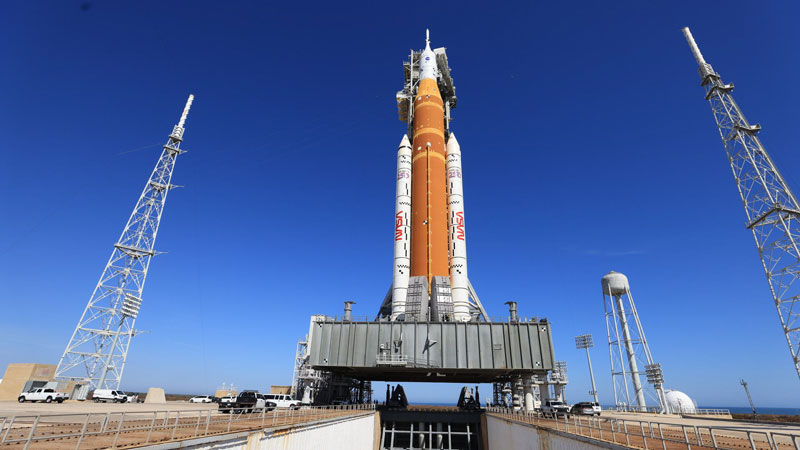
Источник изображения: NASA Предыдущая «мокрая» генеральная репетиция обратного отсчёта запуска ракеты SLS была прервана за пять минут до финала. Главной проблемой снова стала старая история протечки уплотнителей в системе подачи в ракету криогенного топлива, в частности — жидкого водорода. После исправления ситуации новая попытка заправить ракету была предпринята десять дней спустя, но также была остановлена — на этот раз забился фильтр в системе подачи водорода. Наконец, двое суток назад после устранения ранее обнаруженных недочётов NASA снова начало генеральную репетицию с заправкой всех топливных баков ракеты, которая, поэтому, и называется «мокрой». Утечка водорода из-под уплотнителей была в пределах нормы. Команда специалистов задраила люк корабля, где во время репетиции не было астронавтов, и проверила готовность системы аварийного прерывания полёта. Обратный отсчёт был доведён до 00:29 секунд до старта, когда в дело вступает автоматика и ракета отправляется в полёт. Существенных замечаний по репетиции не возникло. Теперь в NASA проверят все собранные по состоянию ракеты данные и дополнительно проведут осмотр системы аварийного прерывания полёта, на что уйдёт несколько дней. Всё это время ракета будет оставаться на космодроме, что означает высокую вероятность скорейшего запуска. Проведённая генеральная репетиция даёт NASA уверенность в исправности уплотнений и позволяет подтвердить планы запуска в марте 2026 года. Окна откроются 6–9 и 11 марта, и если что-то не получится, тогда запуск будет перенесён на апрель. Позже в пятницу по местному времени четвёрка астронавтов может уйти на стандартный 14-дневный карантин перед полётом. В Москве в это время будет уже раннее утро субботы. Лишь треть объектов критической инфраструктуры в России достигла минимального уровня киберзащиты
29.01.2026 [18:41],
Сергей Сурабекянц
Федеральная служба по техническому и экспортному контролю (ФСТЭК) России 28 января представила на национальном форуме по кибербезопасности «Инфофорум 2026» результаты проверки семисот значимых объектов критической информационной инфраструктуры (КИИ). В ходе проверки было выявлено более 1200 нарушений, а минимально необходимый уровень киберзащиты продемонстрировали лишь 36 % организаций. 
Источник изображения: Nvidia По результатам проверки было направлено более 2000 требований о выполнении законодательства и составлено 603 протокола об административных правонарушениях: из них 111 — по статье о нарушении установленного порядка защиты КИИ, 492 — по статье о непредставлении или несвоевременном представлении сведений во ФСТЭК. Аналогичная проверка в 2024 году выявила более 800 нарушений, хотя тогда проверялось 800 значимых объектов КИИ. Основные причины нарушений отразила в своём докладе начальник управления ФСТЭК России Елена Торбенко. Одна из главных проблем — системное отстранение специалистов по информационной безопасности (ИБ) от бизнес-процессов. При этом задачи по обеспечению безопасности значимых объектов КИИ возложены только на подразделения ИБ, хотя их выполнение невозможно без участия разработчиков и эксплуатантов. Ещё одним негативным фактором является отсутствие должного всестороннего учёта ИТ-активов, что не позволяет специалистам своевременно обновлять необходимые меры защиты. ФСТЭК также отметила отсутствие централизованного управления средствами защиты и дефицит специалистов по ИБ. По словам Торбенко, практикуемый многими организациями периодический, а не постоянный мониторинг защищённости «оставляет окна для эксплуатации уязвимостей». Она также отметила недопустимость хранения резервных копий в одной среде с основными производственными системами, что ставит под угрозу возможность восстановления данных после атаки. 
Источник изображения: ФСТЭК России Специалисты компании по управлению цифровыми рисками Bi.Zone обратили внимание на так называемые «теневые активы», к которым относятся все устройства, ПО, сервисы и домены, которые не известны службе ИБ. По данным Bi.Zone, 78 % уязвимостей обнаруживаются именно на этих ресурсах. Мониторинг инфраструктуры более двухсот российских компаний показал, что лишь 2 % организаций располагают полной информацией обо всех своих IT-активах. «Чем больше у компании теневых IT-ресурсов, тем выше вероятность, что атакующие уже получили доступ в инфраструктуру и затаились внутри, выбирая момент для монетизации, например, шифрования данных ради выкупа или продажи доступа в даркнете», — уверен руководитель направления EASM Bi.Zone Павел Загуменнов. Google объяснила, как Android будет блокировать приложения от непроверенных разработчиков — и как это обойти
03.10.2025 [18:40],
Сергей Сурабекянц
Со следующего года Android будет блокировать установку приложений от непроверенных разработчиков. Новая политика Google затронет как Google Play, так и сторонние магазины приложений, а также независимых разработчиков, студентов и не только. Теперь Google разъяснила, как будет работать новая система.  В августе Google сделала заявление, которое шокировало энтузиастов Android и защитников конфиденциальности: со следующего года Android будет блокировать установку приложений от непроверенных разработчиков. Это касается не только приложений из собственного магазина приложений Google Play, но и приложений, распространяемых за его пределами, что вызвало опасения, что Google хочет прекратить установки из сторонних источников. После нескольких недель молчания Google успокоила общественность, дав подробные разъяснения о том, как будут обеспечиваться требования к проверке разработчиков. В частности, Google подтвердила, что проверка разработчиков может не сработать при отсутствии сетевого подключения. Наряду с сообщением о том, что «загрузка сторонних приложений — это фундаментальная функция Android», Google опубликовала видео, объясняющее причины введения требований к проверке разработчиков и то, как она будет реализована в следующем году. При попытке установки приложения для Android, операционная система выполняет ряд проверок, которые призваны гарантировать, что приложение с таким же идентификатором (то есть именем пакета) ещё не установлено, не разработано для устаревшей версии ОС и, что самое главное, не помечено Google Play Protect как вредоносное ПО. Теперь Google добавляет к этому процессу дополнительный этап.  Компания встроила в процесс установки механизм, требующий, чтобы любое устанавливаемое впервые приложение проходило проверку. Во время установки Android взаимодействует с «доверенным лицом» на устройстве, называемым Android Developer Verifier. Эта новая предустановленная системная служба определяет, был ли проверен разработчик приложения, были ли обнаружены какие-либо проблемы во время проверки и, наконец, какую политику установки применять. Чтобы верифицировать разработчика, служба Android Developer Verifier должна проверить, были ли отправлены в Google пакет и ключ, используемый для его подписи. Полную базу данных таких пакетов и комбинаций ключей на устройстве поддерживать невозможно, особенно учитывая, что каждую неделю появляется множество новых приложений для Android. Именно поэтому Google заявляет, что для проверки приложений может потребоваться подключение к сети, хотя и только в «худшем случае». По замыслу компании, служба Developer Verifier будет хранить на устройстве кэш самых популярных проверенных приложений, чтобы их можно было установить без подключения к Сети. 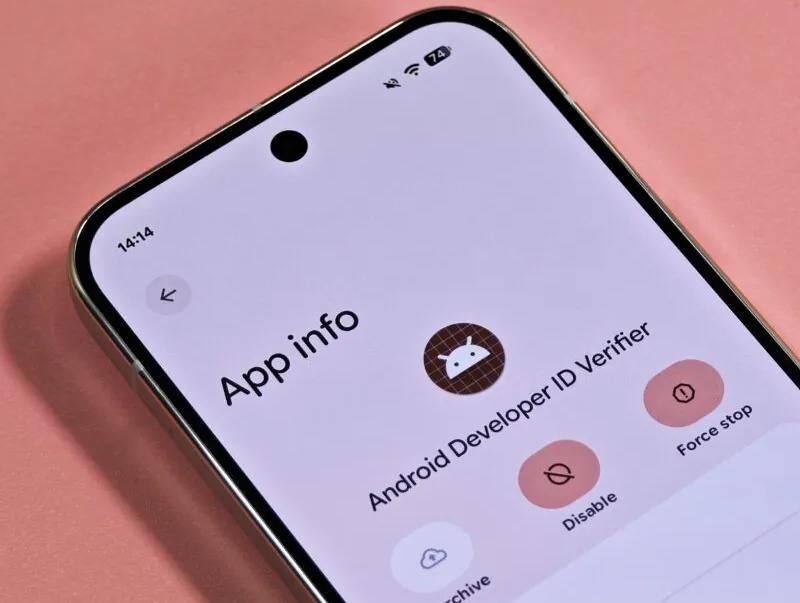 Кроме того, Google работает над решением для магазинов приложений, которое позволит обойти дополнительные сетевые вызовы. Магазины приложений могут передавать так называемый «токен предварительной авторизации» — «криптографически проверяемый двоичный объект», связанный с пакетом, который они хотят установить. Это позволяет проверить разработчика приложения без дополнительных сетевых вызовов в бэкенд Google. Второй квартальный релиз Android 16, то есть Android 16 QPR2, станет первой версией Android со встроенной поддержкой этих изменений. Однако политики проверки не будут применяться с выходом обновления в декабре, поскольку Google всё ещё работает над их реализацией и сбором метрик. Изменения будут перенесены на более старые версии Android через Google Play Protect, хотя Google заявляет, что могут быть некоторые незначительные различия, поскольку этот метод использует существующее приложение, а не новую, встроенную в ОС собственную службу проверки. Когда Google впервые объявила о новых требованиях к верификации разработчиков, компания упомянула о создании «отдельного типа учётной записи в консоли разработчика Android» для разработчиков-любителей и студентов. Учётная запись будет иметь «меньшие требования к верификации» и будет освобождена от регистрационного взноса в размере $25. Но такие разработчики столкнутся с ограничением на количество устройств, на которые можно установить их приложения. 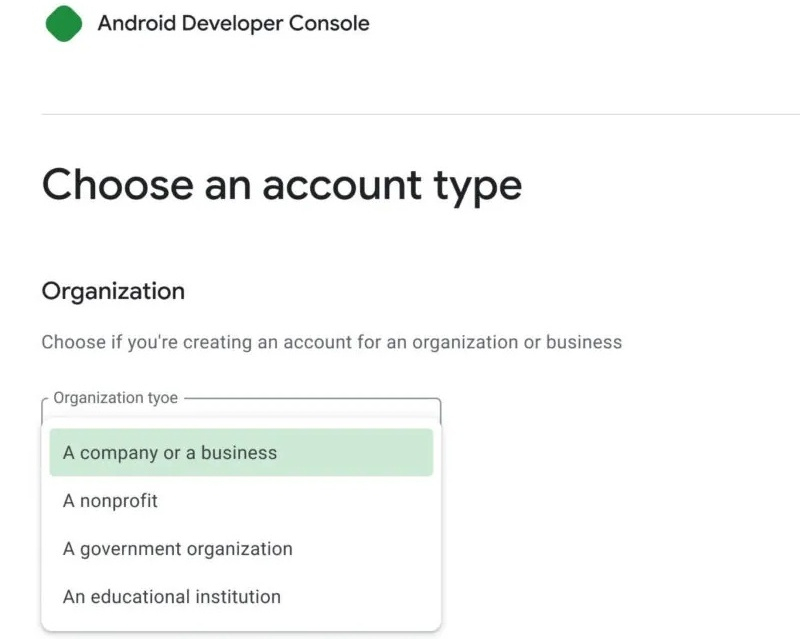 Любой пользователь, желающий установить приложения этих разработчиков, должен будет сначала получить уникальный идентификатор со своего устройства, с помощью которого разработчик авторизует установку. Такое двустороннее взаимодействие между пользователями и разработчиками было введено Google специально для ограничения распространения. Компания считает, что учётные записи студентов и любителей предназначены только для разработчиков, которые хотят поделиться своим приложением с ограниченным кругом известных им людей, а не для широкомасштабного распространения. Разработчики, зарегистрировавшиеся как студенты или любители, но впоследствии решившие охватить более широкую аудиторию, смогут в дальнейшем конвертировать свою учётную запись, чтобы не быть навсегда ограниченными в распространении. Такие ограничения имеют смысл в контексте общих целей Google. Разрешение неограниченного распространения для учётных записей студентов/любителей создаст лазейку для злоумышленников, поэтому, ограничивая их охват, Google радикально снижает интерес криминальных элементов к использованию этого типа учётных записей. 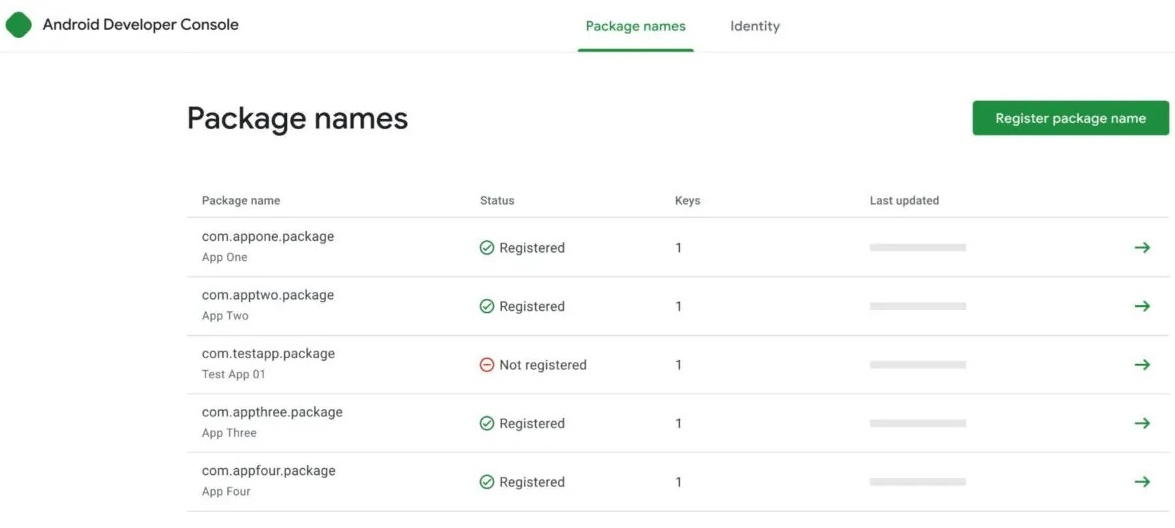 Google также сообщила о разработке системы для выявления злоумышленников и предотвращения прохождения ими верификации. Разработчикам придётся подтвердить право на приложение — они должны будут доказать, что могут подписывать приложения тем же ключом, которым подписано приложение, на которое они претендуют. Сами закрытые ключи предоставлять Google не требует, поэтому компания не может получить никаких прав на подпись. По словам Google, её единственная цель — помешать злоумышленникам распространять вредоносные приложения. Поэтому компания не станет вводить другие запреты для разработчиков, например, ограничивать названия и значки, которые они могут использовать для своих приложений. Учётные записи разработчиков, уличённых в распространении вредоносного ПО, будут ограничены. В течение неопределённого периода времени установка всех приложений, принадлежащих этим разработчикам, на пользовательские устройства будет заблокирована. Это относится к любому разработчику, чья учётная запись связана с распространением вредоносного ПО, даже если этот разработчик не является его автором. Авторы вредоносных программ часто пытаются выкупить существующие учётные записи разработчиков, чтобы использовать их для распространения. По мнению Google, разработчики несут ответственность за всё, что публикуется под их учётной записью, что оправдывает любые меры, принятые против них. Ещё один метод, используемый авторами вредоносных программ для обхода проверки, — это мошенничество с использованием личных данных. У Google на этот случай предусмотрен некий «секретный ингредиент» — методы, позволяющие ей определять, когда разработчики предоставляют ложную информацию о себе. Эти инструменты позволяют выявлять ложные данные, даже созданные с помощью инструментов искусственного интеллекта. Кроме того, необходимость получения номера в DUNS (международном идентификаторе юридических лиц) удержит многих злоумышленников от подачи заявки на корпоративный аккаунт. Чтобы предотвратить ситуацию, когда несколько разработчиков претендуют на право собственности на один и тот же пакет, Google будет отдавать предпочтение тому разработчику, чья версия имеет наибольшее количество известных установок. Претенденты с меньшим количеством установок будут вынуждены изменить название пакета, чтобы распространять приложение где-либо ещё. Google сделает некоторые исключения для корпоративного сектора. Приложение, установленное с помощью инструментов управления предприятием на управляемом устройстве, будет доступно для установки, даже если его разработчик не зарегистрирован. Это исключение существует, поскольку на управляемых устройствах за безопасность отвечает третья сторона — ИТ-администратор. Организации, распространяющие приложения на офлайн-устройства, должны будут самостоятельно определить, как обрабатывать запросы на проверку, например, периодически подключаясь к сети. Что касается конфиденциальности, Google признала, что существуют законные основания для анонимности разработчиков, например, при распространении приложений для диссидентов. Именно поэтому компания не будет публиковать информацию о разработчиках, хотя она не взяла на себя обязательство скрывать эту информацию от правительств. Тем не менее, Google настаивает на необходимости запланированных изменений, утверждая, что анонимность разработчиков создаёт для пользователей риски, которые компания больше не может игнорировать. В «Google Сообщениях» появилась проверка сквозного шифрования по QR-коду
25.08.2025 [17:46],
Сергей Сурабекянц
В бета-версии «Google Сообщений» стала доступна анонсированная в прошлом году функция проверки ключей шифрования по QR-коду. Она поможет убедиться, по словам компании, что «вы общаетесь с тем человеком, с которым собирались общаться». Проверка ключей сквозного шифрования гарантирует, что только вы и ваш собеседник сможете читать RCS-сообщения, которые вы отправляете друг другу. 
Источник изображений: Google Карточка сквозного шифрования существует в «Google Сообщениях» уже некоторое время, но раньше нажатие «Проверить шифрование» открывало страницу с 80-значным кодом, что отнюдь не добавляло удобства для пользователей. Теперь, если открыть страницу «Подробности», нажав на имя получателя в панели приложения, пользователь сможет открыть страницу «Безопасность и конфиденциальность» для «Проверки ключей для этого контакта». 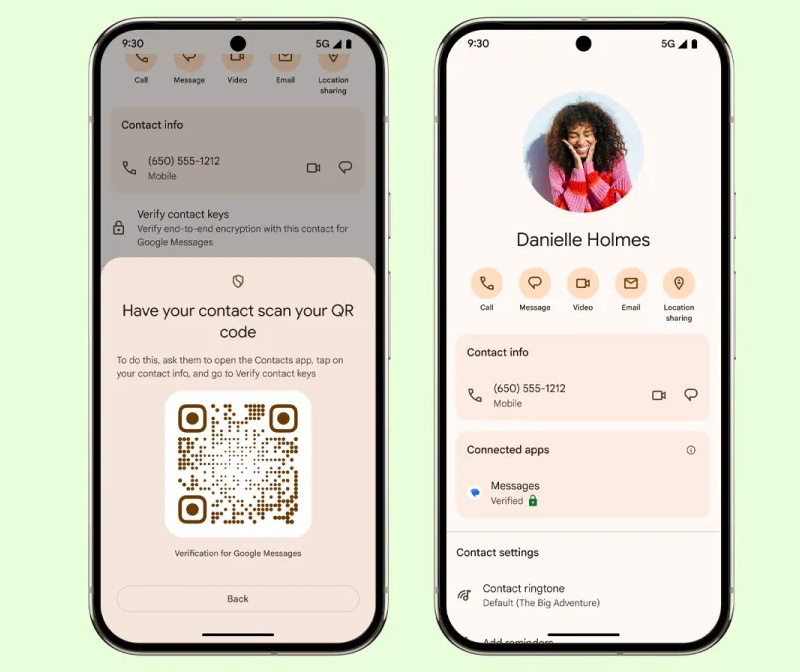 «Как проверить ключи: отсканируйте QR-код на устройстве получателя. Затем попросите его отсканировать QR-код на вашем устройстве. Статус проверки: вы можете увидеть статус проверенных вами ключей, перейдя в раздел “Подключённые приложения” в приложении “Контакты”», — говорится в поясняющем сообщении Google. Нажатие на «Ваш QR-код» открывает раздел «Проверка для Google Сообщений». На данный момент вышеупомянутая интеграция с приложением «Google Контакты» ещё не реализована. Однако в таблице есть отдельная опция «Сканировать QR-код контакта», которая открывает приложение «Проверка системного ключа Android», установленное на устройстве. Старый 80-значный вариант остаётся доступным, если нажать «Сравнить коды проверки» в таблице. 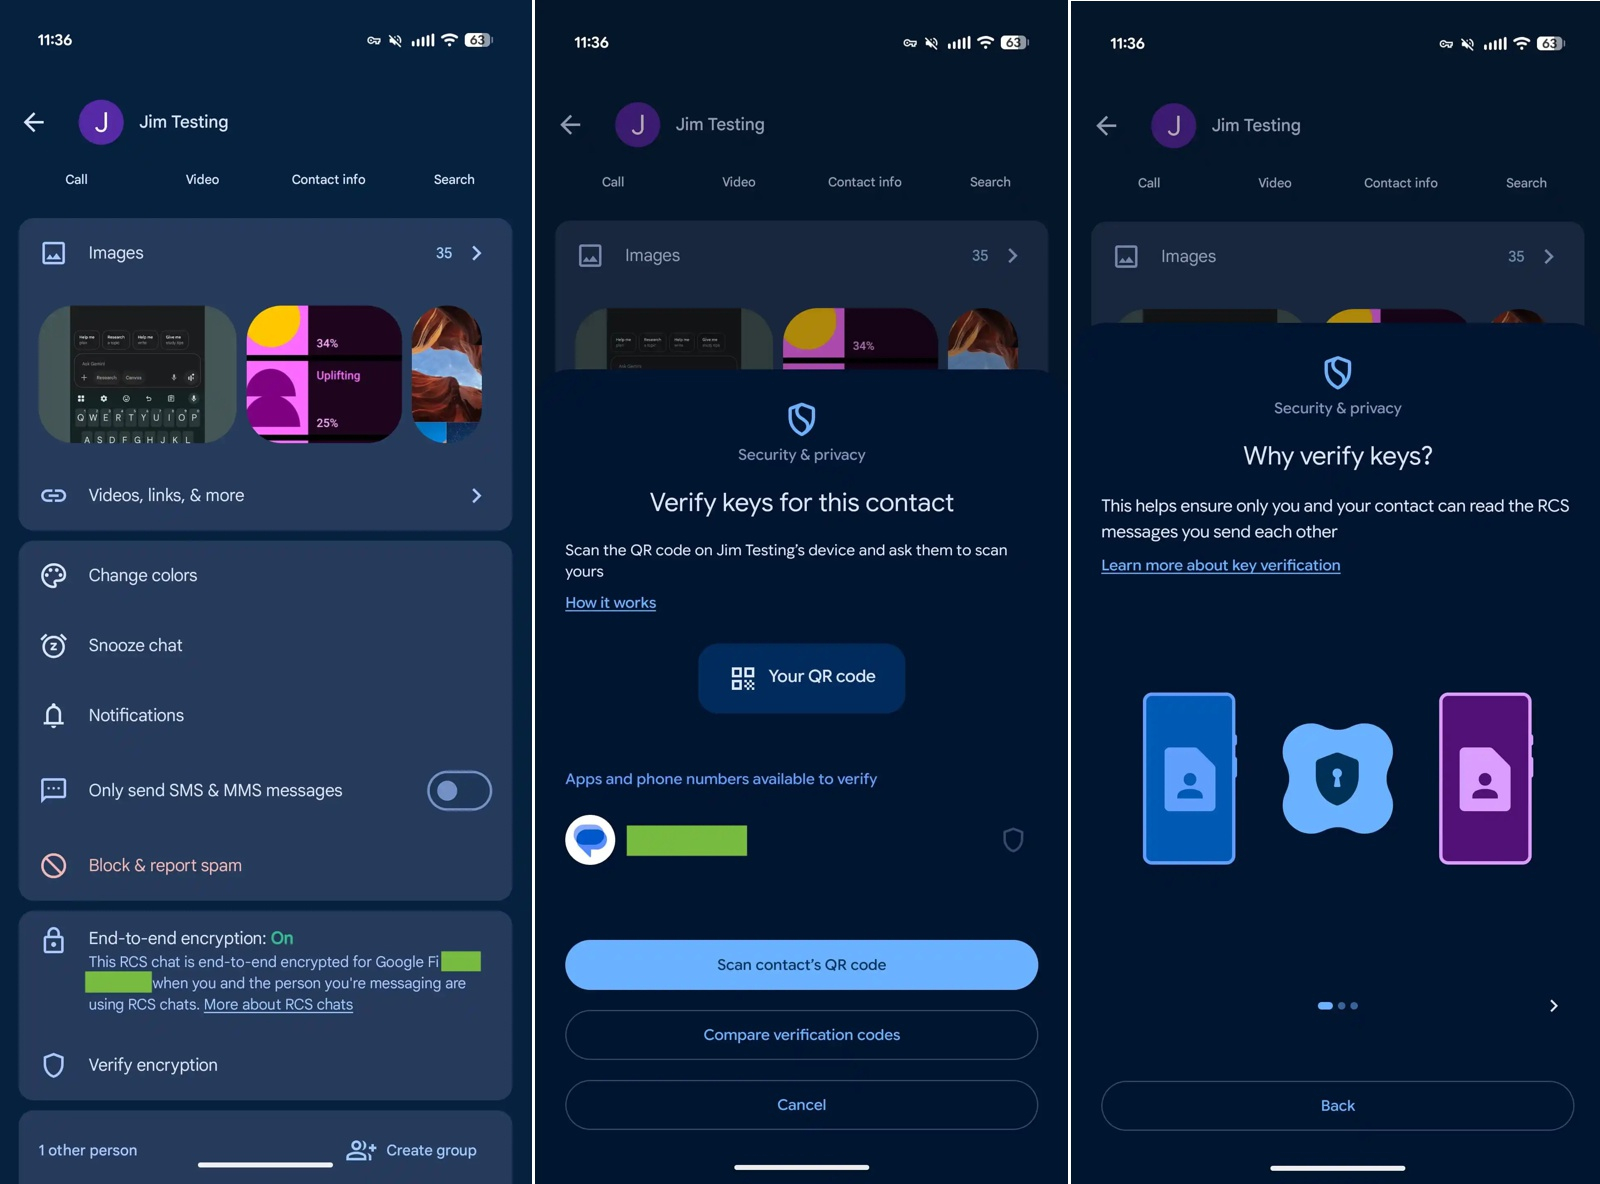 Пока проверка ключа шифрования по QR-коду доступна лишь в бета-версии «Google Сообщений». В дальнейшем, после выхода из стадии бета-тестирования эта единая система проверки открытого ключа также будет доступна для сторонних приложений, для всех версий ОС Android, начиная с девятой. Arctic оснастила термопасты MX-4 и MX-6 защитой от подделок
07.05.2025 [14:40],
Николай Хижняк
Термопасты серии MX от компании Arctic уже давно зарекомендовали себя и стали основным выбором многих сборщиков ПК, однако их популярность привела к появлению множества подделок на рынке. Чтобы бороться с фальсификатом, Arctic внедрила систему «Проверка подлинности MX» на упаковки термопаст MX-4 и MX-6. 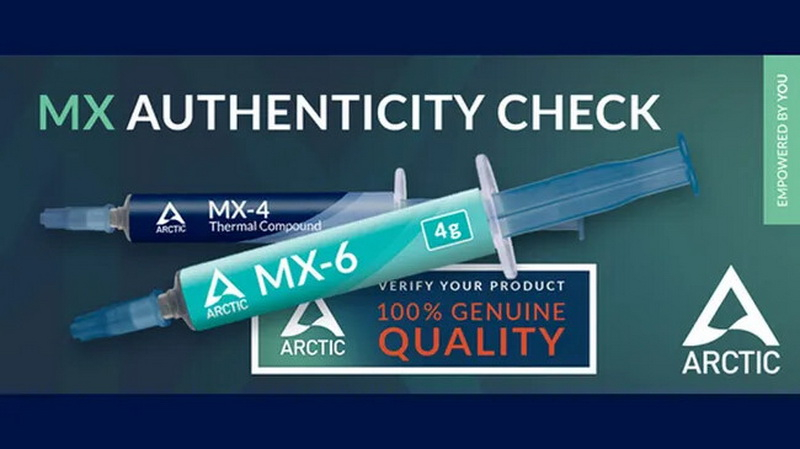
Источник изображений: Arctic Пользователям необходимо стереть защитный слой на упаковке термопасты и отсканировать скрытый под ним QR-код. Код приведёт на официальный сайт компании, где будет подтверждена подлинность товара и удостоверено, что покупатель приобрёл оригинальную термопасту Arctic MX. 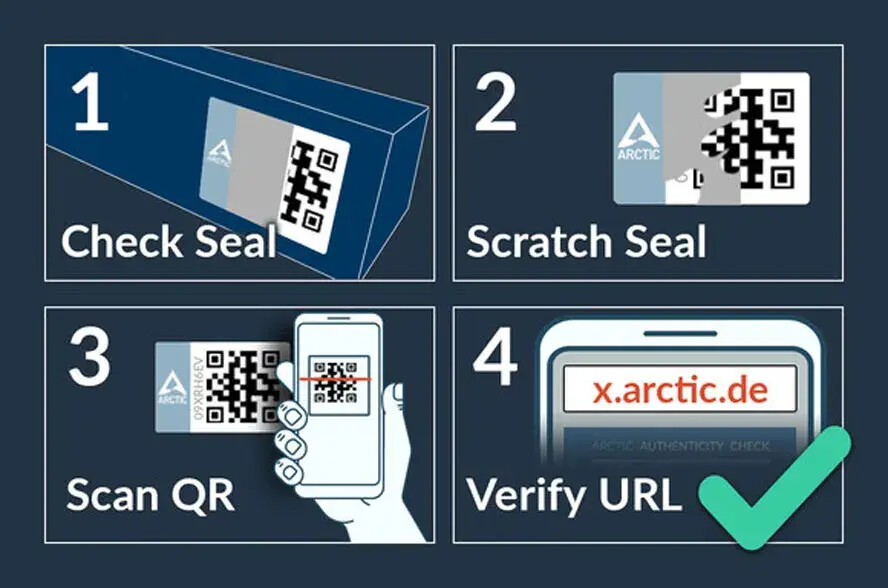 Arctic заявляет, что проверка занимает всего несколько секунд, но обеспечивает пользователю дополнительную уверенность в подлинности продукта. В случае, если покупатель ввёл код с поддельной упаковки, сайт сообщит об этом, и у покупателя появятся основания для возврата товара. Новая мера должна помочь сдержать поток некачественных подделок, заполнивших рынок. Тем не менее, это может быть лишь вопросом времени, прежде чем фальсификаторы попытаются воспроизвести защитные элементы. Однако такая подделка потребует дополнительных усилий и затрат, что может отпугнуть часть недобросовестных производителей. Американские военные проверят Маска на предмет угроз нацбезопасности
18.12.2024 [13:15],
Павел Котов
Илон Маск (Elon Musk) не сообщает в Министерство обороны США о своих поездках и не предоставляет ведомству иных сведений, как того требуют правила для имеющегося у него уровня доступа к совершенно секретной информации, узнала New York Times. 
Источник изображения: x.com/elonmusk Из-за того, что Маск не предоставляет отчётность в надлежащей форме, в отношении бизнесмена начали проверки сразу три ведомства в вооружённых силах США: ВВС, Управление замминистра обороны по разведке и безопасности и Управление генерального инспектора Министерства обороны. При этом ни одно из ведомств не выдвинуло против Маска обвинений в раскрытии секретных материалов. До 2018 года у Маска был допуск к секретной информации среднего уровня, после чего SpaceX подала заявку на допуск гендиректора к совершенно секретной информации. Компания выполняет заказы для правительства США, включая гражданские и военные ведомства, в том числе запускает секретные спутники для Национального управления военно-космической разведки США, а также обеспечивает зашифрованную связь и наблюдение с помощью спутников Starshield. При проверке кандидатов на допуск власти собирают их финансовую информацию и изучают личные отношения. На принятие решения в отношении Маска ушли два года — в два раза больше, чем средний показатель. Пока решался вопрос, Маск нарушал правила допуска к секретной информации: совершил порочащие действия при записи подкаста и расширил деловые интересы в Китае. Власти выдали бизнесмену допуск к совершенно секретной информации, но с 2021 года он перестал отчитываться о подробностях своей жизни: о поездках, встречах с людьми и употреблении запрещённых веществ. Правительство обеспокоено, почему SpaceX не обеспечила соблюдение Маском правил отчётности. Его обращение с секретной информацией уже вызывало вопросы на дипломатических встречах США с союзниками, включая Израиль. Влияние Маска в сфере национальной безопасности выросло после того, как он оказал поддержку ныне избранному президенту Дональду Трампу (Donald Trump). После инаугурации политик получит право предоставлять допуск к секретной информации любому лицу. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






