


Опрос
|
реклама
Быстрый переход
В официальный Claude Code подсадили троян — под угрозой компьютеры вайб-кодеров на Windows, Linux и macOS
30.10.2026 [19:45],
Сергей Сурабекянц
Вчера системы компании Anthropic были скомпрометированы. В каталоге расширений Open VSX и маркетплейсе Cursor обнаружили вредоносную версию официального расширения Claude Code для VS Code. Подмена пакета позволяла злоумышленникам устанавливать SSH-бэкдор на компьютеры разработчиков под управлением macOS, Linux и Windows. Anthropic не уведомила своих клиентов об инциденте, а вредоносная версия расширения была удалена без оповещения пользователей. 
Источник изображений: Anthropic Исследователи безопасности из компании Phorion первыми обнаружили подозрительную активность на конечных устройствах: «Phorion выявила бэкдор в официальном расширении Claude Code для VS Code, который устанавливает постоянный SSH-бэкдор в системах macOS, Linux и Windows. […] Организациям следует незамедлительно проверить свои рабочие среды на наличие версии 2.1.313 расширения Claude Code для VS Code и, в случае её обнаружения, инициировать процедуру реагирования на инциденты». Речь в сообщении идёт о скомпрометированной версии 2.1.313. Она распространялась через Open VSX и попала в маркетплейс Cursor, но в официальном Microsoft Visual Studio Marketplace эта версия не появлялась. Несколько часов назад Anthropic заменила её на версию 2.1.314, а заразную версию удалила. В новой версии бэкдор, отсутствует, а также независимая проверка не выявила в нём следов вредоносного кода. Однако, обновление не удаляет SSH-бэкдор из уже заражённых систем и не устраняет последствия предшествовавшей активности.  Представители Cursor подтвердили факт инцидента: «Сегодня мы выявили инцидент безопасности, связанный с конкретным расширением в маркетплейсе Cursor VS Code — Anthropic.claude-code версии 2.1.313. Эта вредоносная версия расширения не была разработана компанией Anthropic. Пострадало не более 5000 пользователей; мы свяжемся с ними напрямую». Согласно информации от Cursor, обнаруженное вредоносное расширение:
Предпринятые компанией меры:
 Хотя в блоге Cursor утверждается, что «эта вредоносная версия расширения не была разработана компанией Anthropic», по факту она была загружена через верифицированный аккаунт Anthropic. Разумеется, сама Anthropic бэкдор не создавала — произошёл инцидент безопасности, приведший к атаке на цепочку поставок (supply chain attack). Недавно Anthropic, которая традиционно делает громкие заявления о безопасности моделей ИИ, предоставила использующим сервис Claude Code разработчикам возможность отключать защитные механизмы. В сборке Claude Code v2.1.311 появилась поддержка переменной окружения, позволяющей ИИ-агенту выполнять команду по удалению файлов без запроса подтверждения. Обнаружен вредонос KGB RAT, который пытается буквально напугать жертву
16.10.2026 [18:50],
Павел Котов
Эксперты по кибербезопасности Group-IB рассказали о трояне KGB RAT. Помимо традиционных вредоносных функций, он оказывает на владельца заражённого компьютера психологическое воздействие, показывая ему пугающие изображения и вызывая «синий экран смерти» Windows, который обычно появляется при возникновении фатального сбоя ОС. 
Источник изображения: Beth Teutschmann / unsplash.com Вредонос продаётся на форумах с конца 2025 года, но следы его инфраструктуры относятся к началу 2022 года. Вероятно, поначалу программа использовалась в частном порядке, после чего стала доступна широкому кругу злоумышленников. KGB RAT распространяется по модели «вредоносное ПО как сервис» (MaaS) — подписка стоит от $150 в месяц до $800 в год. Самый дешёвый тариф включает удалённый доступ к рабочему столу, управление файлами, доступ к веб-камере и микрофону, перехват нажатий клавиш, восстановление паролей, закрепление в системе и различные механизмы для обхода средств защиты. Троян отслеживает содержимое буфера обмена и при вставке данных может подменять адреса кошельков пользователя на адреса подконтрольных злоумышленникам кошельков. Более дорогие тарифы включают возможность управления несколькими клиентами, настройку полезной нагрузки, дополнительные механизмы скрытности, поддержку плагинов и доступ к широкой серверной инфраструктуре. За $500 можно приобрести отдельный модуль для распространения по сети. Уникальным вредонос делают средства психологического воздействия: пугающие визуальные эффекты, резкие появления пугающих изображений и принудительный вызов «синего экрана смерти» Windows — хотя разработчики KGB RAT охарактеризовали это как забавные настройки. Это свидетельствует, что злоумышленники готовы использовать в своих целях тревожное состояние жертвы наряду с кражей данных. Вредонос спроектирован так, чтобы избежать обнаружения — он использует методы обфускации, обновляющийся ежедневно криптор (средство для скрытия кода), механизмы выявления песочниц — сред для анализа угроз, а также средства отключения или обхода защитных систем. Для уведомления злоумышленников о заражении нового компьютера используется бот в Telegram, а для определения его местоположения — легитимный сервис. Этот конструктор вредоносного ПО используют несколько разных операторов, и как минимум один специализируется на краже криптовалюты. KGB RAT позиционируется как легальный инструмент: на его сайте размещаются предположительно вымышленные отзывы клиентов, и утверждается, что программой пользуются более 10 000 IT-специалистов. Есть даже раздел с обучающими материалами и видеоинструкциями, а также страница с отказом от ответственности и призывом использовать программу только в законных целях. Хакеры сделали поддельный ChatGPT прямо на сайте OpenAI — жертвам подсовывали троян с полным доступом к ПК
01.10.2026 [16:43],
Павел Котов
Киберпреступники стали использовать кастомные версии ChatGPT в сочетании с сервисами Google для проведения атак типа ClickFix и внедрения на системы жертв вредоносного ПО, которое передаёт компьютер пользователя под контроль хакеров. О хитроумной схеме рассказали эксперты из компании Huntress — как только её удалось пресечь, через несколько дней появилась новая подделка. 
Источник изображения: BoliviaInteligente / unsplash.com В основе мошеннический схемы лежит функция Custom GPT. Пользователи могут настраивать ChatGPT под конкретные задачи: создавать собственные версии чат-бота с особыми наборами инструкций, базой знаний, файлами, а также прочими инструментами и возможностями. Производным чат-ботам можно присваивать уникальные названия, наделять их определённым характером и задавать варианты фраз для начала диалога. Кастомные чат-боты размещаются на основном домене ChatGPT, поэтому при переходе по ссылке из электронного письма потенциальная жертва не испытывает подозрений. В данном случае производному чат-боту присвоили название «Plus 5.6» — для тех, кто не особо внимательно следит за продуктами OpenAI, оно может сойти за официальное. Он запрограммирован выдавать одно и тоже сообщение независимо от запроса: «В данный момент наблюдаются трудности с доступом по основному домену», — за которым следует инструкция по переходу на «резервный». Резервный размещён на платформе Google Sites, что также призвано создать видимость надёжности, хотя внимательный пользователь может задаться вопросом, зачем OpenAI использовать ресурсы Google. Переход на этот сайт раскрывает истинные намерения злоумышленников: там размещена поддельная защита от ботов Cloudflare, а также предложение вставить фрагмент кода в интерфейс командной строки. Если сделать это, на компьютер загрузится и запустится троян удалённого доступа, который специалисты Huntress назвали «@input» — он открывает злоумышленникам почти полный контроль над заражённой машиной под Windows. Они могут видеть изображение экрана жертвы, управлять компьютером удалённо, а также активировать веб-камеру, микрофон и системный звук для скрытого наблюдения и прослушивания. Злоумышленники могут просматривать любые файлы на компьютере; кроме того, они проверяют установленное защитное ПО, запущенные программы и способы подключения ПК к сети. Далее в большинстве случаев незаметно для жертв устанавливаются дополнительные компоненты и другие вредоносные модули. Для связи с операторами @input использует зашифрованные каналы, маскирующиеся под обычный веб-трафик. Вредонос, предположительно, управляется через профессионально поддерживаемую и организованную инфраструктуру. Проблема затронула несколько десятков жертв. Исследователи связались с OpenAI, и поддельный чат-бот заблокировали 25 сентября. А уже через два дня появился новый. Новый троян Dolphin X умеет выбирать самых выгодных жертв с помощью ИИ
24.07.2026 [07:00],
Анжелла Марина
Специалисты компании Varonis Threat обнаружили новый троян удалённого доступа Dolphin X, оснащённый системой AI Profiler на базе искусственного интеллекта. По сообщению BleepingComputer, троян автоматически производит ранжирование уже заражённых и наиболее ценных жертв для дальнейших атак. 
Источник изображения: bleepingcomputer.com Дэниел Келли (Daniel Kelley) из Varonis Threat обнаружил рекламу Dolphin X на одном из киберпреступных форумов, где продавец под псевдонимом Kontraktnik позиционировал программу как универсальный инструмент удалённого доступа. Согласно проведённому анализу, панель управления включает 329 функций, распределённых по десяти категориям, в том числе средства для кражи учётных данных более чем из 300 приложений. Одной из ключевых особенностей панели стал модуль AI Profiler, анализирующий сведения, собранные с заражённых компьютеров, и присваивающий каждой системе рейтинг риска. Как отмечают в Varonis, при формировании профилей используются данные об используемых приложениях, посещаемых доменах, установленном программном обеспечении, а также различные категории и факторы риска, после чего операторы ежедневно получают список жертв, отсортированный по приоритету. По словам Келли, без запуска реального образца Dolphin X на тестовой заражённой системе были исследованы панель управления, конструктор вредоносного ПО и связанный с ними сетевой трафик. При этом специалист подтвердил изданию BleepingComputer наличие в коде технических строк, связанных с работой AI Profiler, однако определить, какой именно ИИ-движок используется для формирования рейтингов, не удалось. Помимо ранжирования жертв, заявлено и о возможности похищения файлов .env, SSH-ключей, облачных токенов доступа, данных авторизации браузеров, информации о криптовалютных кошельков и других учётных данных. Вместе с тем компания подчёркивает, что заявленные возможности по сбору данных не были подтверждены, поскольку исследование проводилось без оригинального образца трояна. По Android-смартфонам начал распространяться троян RedHook, опустошающий банковские счета жертвы
13.07.2026 [21:30],
Владимир Фетисов
Специалисты компании Group-IB, работающей в сфере информационной безопасности, сообщили о выявлении новой версии трояна RedHook, который используется для проведения атак на Android-устройства. Вредонос способен получить полный контроль над устройством жертвы для кражи конфиденциальной информации. 
Источник изображения: androidauthority.com Для распространения RedHook злоумышленники используют различные методы социальной инженерии, убеждая потенциальных жертв установить вредонос, перейдя по ссылке, переданной в текстовом сообщении, мессенджере, по электронной почте или во время телефонного звонка. Они могут выдавать себя за сотрудников службы поддержки какой-либо компании или представителей известных организаций, тем самым стараясь вызвать доверие жертвы. В процессе общения злоумышленник убеждает жертву установить APK-файл, скачать который предлагается с фейкового сайта, дизайн которого во многом схож с Google Play. После установки вредонос запрашивает определённые разрешения под предлогом обеспечения стабильной работы приложения. Используя эти разрешения, RedHook скрытно активирует инструмент отладки Wireless Android Debug Bridge, тем самым получая уровень доступа с привилегиями оболочки с идентификатором UID 2000. Перечисленные манипуляции позволяют трояну взять устройство жертвы под полный контроль для последующей передачи злоумышленнику различных данных, включая происходящее на экране устройства, данные о нажатиях клавиш, конфиденциальную информацию и др. Впервые RedHook был обнаружен исследователями из Cyble в прошлом году. Теперь же удалось выявить доработанную версию вредоноса, которая использует более изощрённые методы, чтобы максимально затруднить своё удаление с устройства. К примеру, троян использует механизм WakeLock, чтобы вынуждать систему постоянно держать вредонос в запущенном состоянии. В дополнение к этому троян способен оставлять экран устройства включённым, активируя всего один пиксель, практически незаметный для человеческого глаза. За счёт этого он убеждает Android в том, что является важным процессом, который нельзя останавливать. Более того, новый RedHook использует систему, которую исследователи назвали «механизмом воскрешения двух служб с перекрёстными процессами». Проще говоря, это две службы, которые способны восстанавливать друг друга, когда одна из них перестаёт быть активной. Это ещё больше затрудняет процесс обезвреживания трояна. По данным источника, изначально RedHook был нацелен на проведение атак на частных лиц во Вьетнаме. Позднее операторы вредоноса расширили масштаб своих действий, распространив их на Индонезию. Чтобы не стать жертвой трояна, пользователям рекомендуется не скачивать установочные файлы из неофициальных магазинов, не переходить по подозрительным ссылкам, а также в целом проявлять бдительность и осторожность. По интернету стал распространяться вредонос Lotusbail для перехвата сообщений и угона аккаунтов WhatsApp
23.12.2025 [13:54],
Павел Котов
Эксперты по кибербезопасности из компании Koi Security обнаружили вредоносный npm-пакет Lotusbail, который позволяет подключаться к WhatsApp через API, но при этом негласно похищает данные для доступа к учётной записи жертвы и сканирует её переписку. 
Источник изображения: koi.ai Вредоносный пакет Lotusbail доступен для скачивания уже шесть месяцев, и за это время его загрузили более 56 тыс. раз. Программное решение по-настоящему опасно, потому что оно действительно выполняет заявленные недобросовестными разработчиками функциями, предоставляя API для доступа к WhatsApp. Пакет является форком, то есть ответвлением известной и безопасной библиотеки Baileys и позволяет отправлять и получать сообщения в WhatsApp. В дополнение к заявленным функциям Lotusbail крадёт данные пользователей. Подключение к WhatsApp осуществляется через WebSocket — это значит, что все контакты с инфраструктурой мессенджера, включая учётные данные и содержимое, могут быть перехвачены злоумышленниками. Для шифрования данных используется собственная реализация RSA, которая дополняется четырьмя уровнями обфускации: манипуляциями Unicode, сжатием LZString, кодированием Base-91 и шифрованием AES — упакованная таким образом информация отправляется на сервер злоумышленников. Наконец, в саму учётную запись WhatsApp жертвы через процесс сопряжения устройств в приложении чата внедряется бэкдор — в результате устанавливается связь между устройствами жертвы и злоумышленника. Это значит, что даже после удаления вредоносного npm-пакета устройство злоумышленника может сохранять связь с учётной записью ничего не подозревающего пользователя в WhatsApp. Обнаружен коммерческий вредонос Cellik — он превращает приложения из Google Play в трояны
17.12.2025 [17:25],
Павел Котов
Обнаружен новый коммерческий вредонос для Android, который распространяется по схеме MaaS (Malware-as-a-Service). Он получил название Cellik, а распространяют его на теневых форумах киберпреступников — его отличительной особенностью является возможность встраиваться в любое приложение из магазина Google Play. 
Источник изображения: Soheb Zaidi / unsplash.com Злоумышленники могут выбирать приложения из официального магазина Google Play и создавать их версии с троянами — они по ощущениям работают как надёжные и сохраняют интерфейс оригинальных. Эти механизмы позволяют Cellik оставаться незамеченным в течение длительного времени; продавец утверждает даже, что включаемый в приложения вредоносный код обходит защиту Play Protect, но это пока не подтверждено. Cellik обнаружила специализирующаяся на мобильной кибербезопасности компания iVerify — на теневых форумах доступ к вредоносу предлагается по $150 в месяц или по $900 за пожизненный доступ. 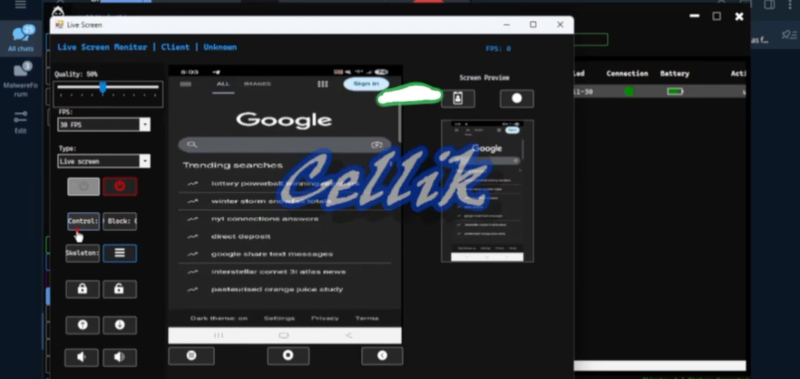
Трансляция экрана с заражённого устройства. Источник изображения: iverify.io Вредонос Cellik предлагает широкий набор возможностей: захват и трансляцию экрана жертвы в реальном времени, перехват уведомлений от приложений, просмотр файловой системы, отправку файлов, удаление данных и взаимодействие с управляющим сервером по зашифрованному каналу. Имеется скрытый режим браузера, при помощи которого злоумышленники могут переходить на веб-сайты, используя сохранённые пользовательские файлы cookie. Ещё одна функция — наложение поддельных экранов входа в систему. Cellik может внедрять полезные нагрузки в уже установленные приложения, что затрудняет обнаружение заражения, потому что вредоносным становится ПО, уже прошедшее проверку. Главной особенностью вредоноса является интеграция Play Store в конструктор APK Cellik — киберпреступники могут просматривать магазин в поисках подходящих приложений, выбирать нужные и создавать их вредоносные варианты. Для обеспечения безопасности владельцам устройств под Android, как всегда, рекомендуется не устанавливать APK-файлы с сомнительных сайтов, убедиться в активности Play Protect, контролировать разрешения программных продуктов и их необычную активность. Обнаружен Android-троян Sturnus, который перехватывает сообщения в WhatsApp и Telegram
21.11.2025 [17:36],
Павел Котов
Обнаружен новый банковский троян под названием Sturnus, способный перехватывать сообщения с платформ со сквозным шифрованием, в том числе WhatsApp, Telegram и Signal. Вредоносное приложение может также полностью контролировать заражённое устройство. 
Источник изображений: threatfabric.com Разработка Sturnus всё ещё продолжается, но приложение уже является полностью функциональным — оно настроено атаковать учётные записи нескольких европейских финансовых организаций. Это мощный вредонос, при работе которого используется сочетание открытого текста, а также зашифрованных RSA и AES данных для связи с управляющим сервером (C2). Развёртывание трояна начинается с установки пользователем вредоносного APK-приложения для Android, которое маскируется под Google Chrome или пиратский магазин приложений Preemix Box. Исследователям не удалось выяснить, как распространяется вредонос — они предполагают, что используется реклама или методы социальной инженерии. После установки приложение подключается к инфраструктуре C2 и регистрирует жертву при помощи обмена зашифрованными данными. По протоколу HTTPS устанавливается зашифрованный канал связи для передачи команд и кражи данных; устанавливается также зашифрованный при помощи AES канал WebSocket для управления заражённым устройством и осуществления мониторинга в реальном времени. Используя службы специальных возможностей, Sturnus считывает текст с экрана, перехватывает вводимые жертвой данные, наблюдает за структурой пользовательского интерфейса, обнаруживает запуск приложений, нажимает кнопки, прокручивает страницы, вставляет текст и управляет другими функциями смартфона. Для обретения полного контроля над устройством Sturnus получает права администратора, обладая которыми отслеживает смену паролей и попытки разблокировки и может даже удалённо блокировать устройство. Приложение пытается лишить пользователя его привилегий и препятствует удалению себя с устройства — требуется вручную отозвать права администратора.  Когда пользователь открывает WhatsApp, Telegram или Signal, троян Sturnus использует свои привилегии, чтобы перехватывать содержимое сообщений, набранный текст, имена, контакты и другие данные переписки. Он обходит средства защиты сквозным шифрованием, потому что получает доступ к сообщениям уже после того, как легитимный мессенджер их расшифровал. Используя службы специальных возможностей, приложение может переходить в режим удалённого управления — в нём злоумышленники могут нажимать кнопки, вводить текст, прокручивать страницы и перемещаться по интерфейсу ОС смартфона и приложений. По готовности хакеры перекрывают экран чёрным фоном и выполняют скрытые от жертвы действия — это могут быть денежные переводы в банковских приложениях, подтверждения в диалоговых окнах, прохождение экранов многофакторной авторизации, они также могут менять настройки и устанавливать новые приложения. Разработка Sturnus ещё не завершена, утверждают исследователи, и пока приложение используется нечасто и случайным образом, видимо, для тестирования, а не в полномасштабных кампаниях. Но его возможности делают троян опасной угрозой, на которую следует обратить внимание. Сейчас атаки Sturnus проводятся в небольшом количестве преимущественно по странам Южной и Центральной Европы. Владельцам Android-устройств традиционно рекомендуется не устанавливать файлы APK из непроверенных источников, не отключать «Play Защиту» и не предоставлять приложениям доступов без насущной необходимости. Хакеры заполонили Facebook✴ замаскированными в SVG-изображениях вирусами
10.08.2025 [18:04],
Владимир Фетисов
Всё больше стран требуют внедрения систем проверки возраста пользователей на сайтах, публикующих контент с возрастными ограничениями. На этом фоне хакеры придумывают всё новые способы распространения вредоносного программного обеспечения. Так исследователи из Malwarebytes недавно обнаружили, что одна из новых схем хакеров предполагает использование векторных изображений формата Scalable Vector Graphics (SVG), содержащих вредоносный код. 
Источник изображения: Xavier Cee / Unsplash Файлы SVG отличаются от стандартных графических форматов, таких как JPG и PNG. В них используется язык разметки XML, благодаря чему файл с изображением может содержать элементы HTML и JavaScript. Это позволяет злоумышленникам встраивать вредоносный программный код в SVG-изображения. Поскольку многие пользователи воспринимают SVG как обычные картинки, они не ожидают, что в таких файлах может скрываться угроза безопасности. Злоумышленники публикуют в Facebook✴✴ тематические посты для взрослых, часто с рекламой фейкового контента знаменитостей или материалов, созданных с помощью искусственного интеллекта. При переходе по ссылке пользователю предлагается загрузить изображение в формате SVG. Открытие этого файла инициирует выполнение встроенного в него JavaScript-кода. При этом применяются специальные техники маскировки вредоносного кода, что усложняет его обнаружение. После запуска скрипт подгружает с подконтрольного злоумышленникам ресурса дополнительный вредоносный код, в результате чего на устройство жертвы устанавливается троян, известный как Trojan.JS.Likejack. Он в скрытом режиме автоматически ставит «лайки» определённым публикациям и страницам в Facebook✴✴, что позволяет продвигать контент с возрастными ограничениями без ведома пользователя. По данным источника, многие участвующие в этой кампании веб-сайты работают на WordPress и связаны между собой. Генерируя сотни фейковых «лайков», злоумышленники делают свои посты более заметными для алгоритмов Facebook✴✴, тем самым продвигая свои сайты без оплаты рекламы. Соцсеть пытается активно бороться с такими публикациями, однако злоумышленники постоянно создают новые. По России прокатилась волна заражений Android-смартфонов новым троянцем LunaSpy, заметили в «Лаборатории Касперского»
06.08.2025 [13:10],
Владимир Мироненко
«Лаборатория Касперского» сообщила о всплеске атак на Android-устройства в России с использованием нового троянца для шпионажа LunaSpy. В компании сообщили «Ведомостям», что отдельные атаки были зафиксированы в феврале 2025 года, но их большая часть пришлась на июнь и июль. Всего в «Лаборатории Касперского» обнаружили более 3000 атак с использованием LunaSpy. 
Источник изображения: Towfiqu barbhuiya/unsplash.com Злоумышленники используют для распространения LunaSpy мессенджеры, предлагая его под видом защитного решения для смартфона и финансовых сервисов, сообщили в «Лаборатории Касперского». По их словам, LunaSpy имитирует работу антивируса: после его установки появляется уведомление об обнаруженных на смартфоне киберугрозах, которых на самом деле нет. «Атакующие используют такой трюк, чтобы убедить человека предоставить нужные им разрешения — якобы для защиты устройства», — говорит эксперт по кибербезопасности в «Лаборатории Касперского» Дмитрий Калинин. LunaSpy может записывать происходящее вокруг жертвы на камеру и микрофон смартфона, мониторить геолокацию, делать запись экрана, следить за активностью пользователя в мессенджерах и браузерах и красть пароли, а также получать доступ к журналу звонков и списку контактов, читать SMS, отправляя собранные данные мошенникам. Судя по обнаруженному коду, зловред может также красть фото из галереи на телефоне, хотя атакующие эту функцию пока не использовали, добавил эксперт. Как полагают в «Лаборатории Касперского», зловред LunaSpy начали применять для кибершпионажа за владельцами Android-устройств в России ещё в 2021 году, но тогда он использовался точечно, и его обнаружение было затруднено, так как хакеры активно скрывали следы. После обнаружения LianSpy весной 2024 года специалистами «Лаборатории Касперского» были выявлены более 10 целей. О ком именно идёт речь, в компании не уточнили. По оценкам гендиректора SafeTech Group Дениса Калемберга, количество пользователей, которые могут стать жертвами этого зловреда, может варьироваться от тысяч до сотен тысяч в зависимости от того, какие способы продвижения используют мошенники. Endgame Gear извинилась за инцидент с трояном в драйвере для мыши и пообещала больше такого не допускать
25.07.2025 [00:20],
Николай Хижняк
Немецкий производитель компьютерной периферии Endgame Gear выступил с официальным заявлением после того, как в его программном обеспечении для игровой мыши OP1w 4K V2 был обнаружен троян, предоставляющий хакерам удалённый доступ. Компания извинилась за инцидент и сообщила, что работает над усилением безопасности для загрузки ПО. 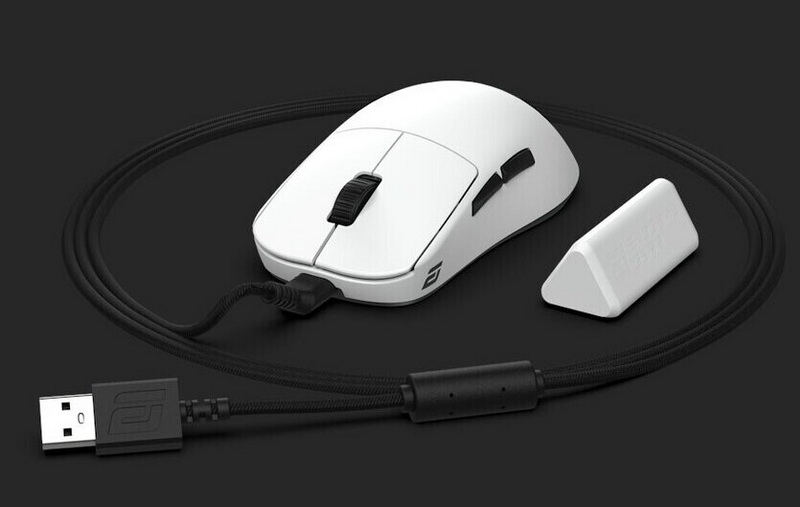
Источник изображений: Endgame Gear На своём официальном сайте Endgame Gear сообщила, что «в период с 26 июня по 9 июля версия приложения Configuration Tool для беспроводной мышки Endgame Gear OP1w 4K V2, доступная на странице продукта, содержала вредоносное ПО». Компания удалила заражённый драйвер сразу, как только об этом узнала. Производитель заверяет, что вредоносное программное обеспечение содержалось в версии приложения, доступной только на странице игровой мышки OP1w 4K V2. «Программное обеспечение, распространяемое через наши другие официальные источники, включая нашу основную страницу загрузки (www.endgamegear.com/downloads), наш репозиторий на GitHub (github.com/EndgameGear), а также наш канал в Discord, не содержало заражённых файлов», — отметили в компании, и добавили, что никакие драйверы и программное обеспечение для других мышек не пострадали. Endgame Gear также заявляет, что «доступ к файловым серверам не был скомпрометирован, и никакие данные клиентов не были доступны или затронуты на наших серверах в какой-либо момент времени». Компания сообщает, что расследование инцидента продолжается, однако она уже принимает меры по повышению безопасности распространения своего программного обеспечения. В частности, компания ввела дополнительное сканирование всех файлов на наличие вредоносных программ как до, так и после загрузки на свои серверы, а также усилила защиту хостинга для загрузки файлов. Сейчас Endgame Gear занимается централизацией всех источников загрузок своего программного обеспечения на главной странице загрузок. Также компания работает над добавлением функции проверки целостности файлов. Она будет предоставлять SHA-хеши для всех загрузок, чтобы пользователи могли проверять целостность файлов. Кроме того, Endgame Gear добавит цифровые подписи ко всем файлам программного обеспечения для подтверждения их подлинности. 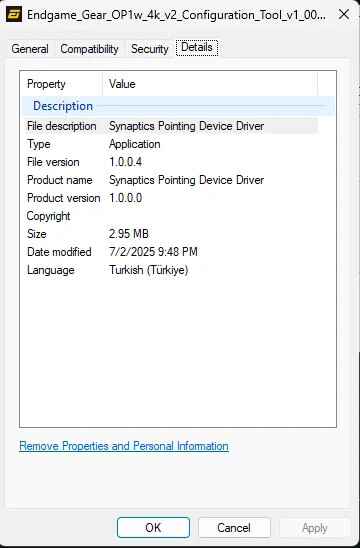
Так выглядят свойства заражённого файла Для всех тех, кто скачал драйвер для игровой мыши OP1w 4K V2 в период с 26 июня по 9 июля, компания настоятельно рекомендует выполнить следующие действия:
В конце своего заявления производитель ещё раз порекомендовал загружать программное обеспечение для своих продуктов только с официальной страницы www.endgamegear.com/downloads. С полным заявлением компании можно ознакомиться на её официальном сайте. Банковский троян Coyote обновился и стал опаснее — но пока в основном для бразильцев
24.07.2025 [13:19],
Павел Котов
Известный банковский троян Coyote, способный атаковать десятки криптовалютных и банковских приложений, получил обновление, с которым он теперь отслеживает работу с этими сервисами через браузеры. 
Источник изображения: Xavier Cee / unsplash.com Об опасности, исходящей от Coyote, эксперты в области кибербезопасности из компании Akamai впервые предупредили в декабре 2024 года. В предыдущих версиях троян сохранял журналы нажатий клавиш на клавиатуре или выводил поддельные окна авторизации поверх настоящих для кражи данных из банковских и криптовалютных приложений. При работе с этими службами через браузер Coyote до недавнего времени не срабатывал, но в последнем обновлении у него открылась и эта возможность — вредонос получил поддержку фреймворка Microsoft UI Automation (UIA). UIA предназначен для реализации специальных возможностей — фреймворк помогает одним приложениям взаимодействовать с другими. Это полезно для программ, обеспечивающих чтение с экрана, или автоматизированного тестирования — он даёт приложениям возможность «видеть» кнопки, меню и другие элементы интерфейса целевых программ, нажимать на них и читать экранный текст. Получив поддержку UIA, Coyote считывает во вкладках браузера веб-адреса и сверяет их со статическим списком 75 целевых сервисов; установив совпадение, троян при помощи того же фреймворка анализирует элементы пользовательского интерфейса на ресурсе. В обнаруженном экспертами Akamai варианте Coyote ориентирован в первую очередь на бразильских пользователей и нацелен на работающие в этой стране банки; но также различает криптовалютные биржи, в том числе Binance, Electrum, Bitcoin и Foxbit, что делает троян угрозой для пользователей по всему миру. Троянская мышь: производитель игровой периферии Endgame Gear выпустил драйвер с опасным вирусом
23.07.2025 [22:53],
Николай Хижняк
В программном обеспечении немецкого производителя популярной игровой периферии Endgame Gear обнаружили троян. Исследование пользователей форума Reddit и портала Igor’s Lab показало, что в одной из версий драйвера для игровой мыши Endgame Gear OP1w 4K V2 содержался троян удалённого доступа Xred-RAT. 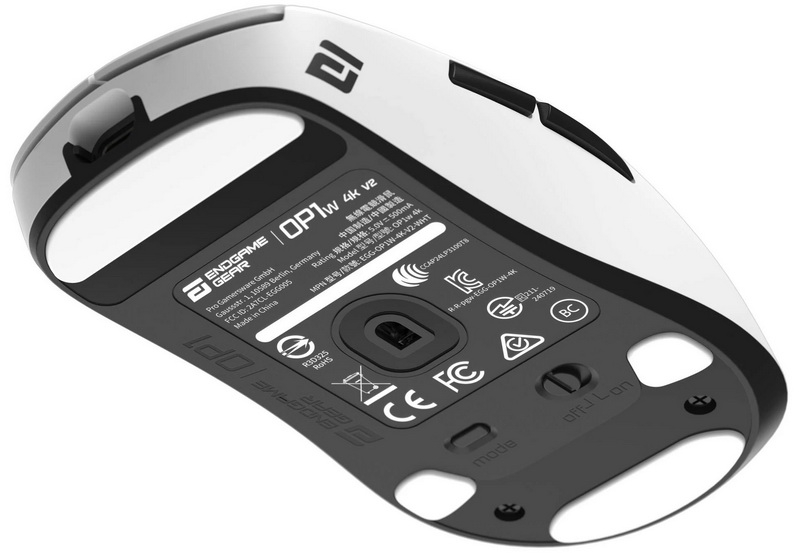
Источник изображения: Endgame Gear По сообщениям, троян был обнаружен несколькими сторонними антивирусными программами, однако встроенный «Защитник Windows» на него никак не реагировал. Вредоносное ПО содержалось в версии драйвера, выпущенной 2 июля. К 17 июля компания заменила драйвер на новую версию без трояна, но никак не прокомментировала сообщения пользователей, обнаруживших вредоносное ПО в старой версии. Производитель лишь скупо сообщил в своём канале Discord, что «залил» новую версию драйвера. Ни на официальном сайте компании, ни на форуме Reddit, где впервые появилась информация о проблеме, Endgame Gear не сделала никаких публичных заявлений. Это вызвало возмущение пользователей. По мнению портала Igor’s Lab и участников обсуждения на Reddit, если берлинский производитель Pro Gamersware GmbH действительно знал о наличии вредоносного ПО с доступом к пользовательским данным, то, скрыв эту информацию, он мог нарушить Общий регламент ЕС по защите данных (GDPR). «Насколько я могу судить, Endgame Gear не выступила с публичным заявлением по этому поводу, что крайне безответственно. Вредоносный ZIP-файл был по-тихому заменён чистой версией, что явно показывает, что они знали о проблеме», — говорит автор оригинального сообщения о проблеме на форуме Reddit. 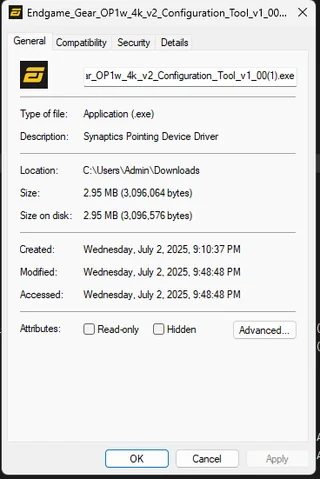
Источник изображения: Reddit Пользователи также сообщили, как проверить, заражён ли драйвер мыши. Для этого необходимо перейти по пути C:\ProgramData\Synaptics\ и проверить наличие файла Synaptics.exe. Если он присутствует — драйвер заражён трояном. Следует учесть, что папка ProgramData является скрытой. Чтобы отобразить её, например, в Windows 11, в Проводнике Windows необходимо нажать: «Просмотреть» –> «Показать» –> «Скрытые элементы». Отмечается, что файл Synaptics.exe настроен на автоматический запуск при загрузке Windows. Эта вредоносная программа обладает способностью к быстрому распространению, что означает потенциальную угрозу заражения других файлов в системе. По миру распространился вирус Crocodilus — он ворует деньги, выдавая себя за банковские приложения
04.06.2025 [18:35],
Сергей Сурабекянц
Вредоносное ПО для Android непрерывно совершенствуется, использует инновационные тактики и становится всё более изощрённым. Троян Crocodilus выдаёт себя за банковские и криптовалютные приложения, чтобы получить доступ к счетам пользователя. Троян распространяется через рекламу в Facebook✴✴, фальшивые онлайн-казино и поддельные обновления для браузера. На данный момент его география включает Аргентину, Бразилию, США, Индонезию и Индию. 
Источник изображения: unsplash.com После проникновения в систему и установки вредоносное ПО начинает контролировать банковские приложения и может обходить механизмы безопасности в Android 13 и более поздних версиях. Когда пользователи запускают легитимное приложение, Crocodilus отображает мошеннический оверлей входа, получая доступ к учётным данным. Многие пользователи научились игнорировать мошеннические звонки с незнакомых номеров, а встроенные в ОС механизмы безопасности предупреждают при подозрительных вызовах. После недавнего обновления Crocodilus научился добавлять поддельный контакт на телефон пользователя, помечая мошеннические вызовы такими именами, как «Служба поддержки банка», чтобы ввести владельца устройства в заблуждение и обойти защиту. 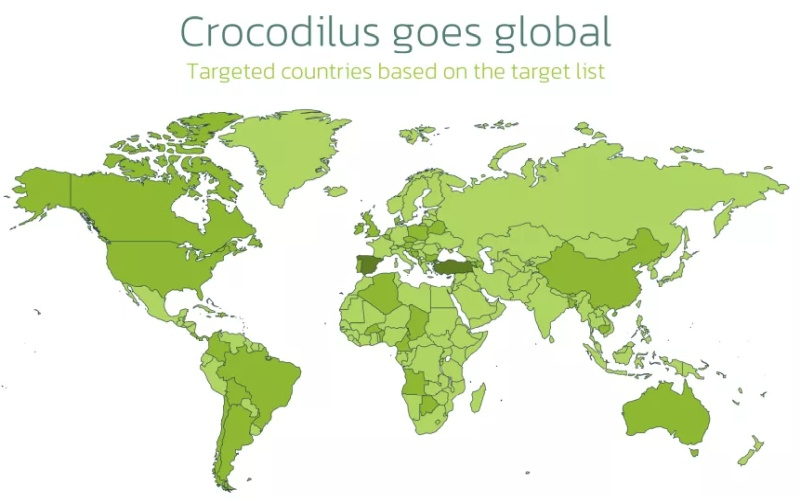
Источник изображения: techspot.com Crocodilus также применяет несколько методов обфускации кода, чтобы избежать обнаружения и анализа. Он использует упаковку с дополнительным слоем шифрования XOR и противостоит реверс-инжинирингу с помощью намеренно запутанного кода. Киберпреступники используют множество способов внедрения вредоносного ПО в телефоны Android. Мошеннические приложения, которые выглядят и функционируют как легитимное ПО, но при этом крадут данные, часто скрываются в Google Play Store, а некоторые устройства могут содержать предустановленное вредоносное ПО. Звонки пользователей в финансовые учреждения могут перехватываться и перенаправляться в мошеннические колл-центры, а списки контактов используются в качестве нового вектора атак. Обнаружен вредонос Webrat — он крадёт данные геймеров и криптовалюту
27.05.2025 [12:00],
Владимир Фетисов
Эксперты центра киберугроз Solar 4RAYS группы компаний «Солар» обнаружили новое вредоносное программное обеспечение, получившее название Webrat. По данным пресс-службы «Солар», вредонос используется для кражи данных геймеров и распространяется под видом чит-кодов к играм. 
Источник изображения: Towfiqu barbhuiya / Unsplash В сообщении сказано, что Webrat следит за жертвой через экран рабочего стола или веб-камеру, крадёт данные от аккаунтов Steam, Discord и Telegram, а также данные из браузеров и криптовалютных кошельков. В дополнение к этому вредонос может контролировать компьютер жертвы через пользовательский интерфейс, а также осуществлять загрузку программ-блокировщиков и майнеров для скрытой добычи криптовалюты. ПО Webrat распространяется под видом чит-кодов (программ для получения нечестного преимущества в играх) для Counter Strike, Rust и Roblox. Ещё злоумышленники маскируют вредонос под другие приложения, а также распространяют его через комментарии на YouTube. Эксперты предупреждают, что жертвами вредоноса могут стать не только геймеры, но и сотрудники компаний, которые скачивают пиратский софт. Эксперты обнаружили Webrat в ходе исследования в даркнете. Первые версии вредоноса появились в начале 2025 года, а в настоящее время он доступен для покупки через закрытые каналы. Чтобы не стать жертвой Webrat, пользователям следует использовать антивирусное ПО и не скачивать приложения из непроверенных источников. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









