


Опрос
|
реклама
Быстрый переход
Binance возобновила вывод средств и возместила 95 % украденных $6,3 млрд
01.11.2026 [17:18],
Владимир Мироненко
Криптовалютная биржа Binance как и обещала в воскресенье возобновила вывод биткоинов, Ethereum и некоторых стейблкоинов после крупнейшей в истории кражи криптовалюты. Одновременно компания объявила, что основная часть похищенной хакерами суммы уже возмещена. 
Источник изображения: Kanchanara/unsplash.com В Binance сообщили, что на первом этапе восстановления будет доступен вывод 15 криптоактивов, включая биткоин, Ethereum, XRP и Dogecoin. Доступ к выводу биткоинов пользователи получили вскоре после 06:00 по Гринвичу (9:00 мск). Также был возобновлён вывод Ethereum, BNB и некоторых стейблкоинов — USDT и USDC. Криптобиржа заявила, что из похищенных $6,3 млрд в токенах она возместила $6 млрд или 95 %, использовав собственные средства для приобретения токенов взамен украденных. В связи с тем, что оставшиеся 5 % похищенных активов относятся к менее ликвидным токенам, на их поиск в необходимом объёме может уйти больше времени, сообщили в компании. Для приобретения токенов взамен украденных криптобиржа воспользовалась средствами фонда SAFU (Secure Asset Fund for Users — «Фонд безопасных активов для пользователей») объёмом $1 млрд — резерва в биткоинах, предназначенного для защиты клиентов в случае нарушений безопасности. Также были задействованы средства из страхового фонда для фьючерсной торговли (Futures Insurance Fund) и корпоративной казны компании. В субботу в Binance сообщили, что будет использовано 50 % средств фонда SAFU, при этом компания обязалась в будущем восстановить объём фонда до $1 млрд. В этот же день ФБР заявило, что ответственность за атаку несет хакерская группировка TraderTraitor, которую эксперты и спецслужбы связывают с Северной Кореей. По словам спецслужбы, было зафиксировано, что участники группировки конвертировали украденные активы в криптовалюту Ethereum. Также здесь ожидают «дальнейшего отмывания» похищенных средств с использованием соответствующих технологий. В свою очередь, президент США Дональд Трамп (Donald Trump) заявил, что у Соединённых Штатов пока нет уверенности в причастности Северной Кореи к этому инциденту. «Мы не знаем, Северная Корея ли это, но если так — мы обсудим это с Северной Кореей», — сказал Трамп на брифинге с журналистами в субботу. Основатель Binance Чанпэн Чжао (Changpeng Zhao) выразил благодарность правоохранительным органам США, которые отследили и «заморозили» похищенные активы. «В одном твите невозможно в полной мере выразить нашу благодарность. Многие в криптосообществе, возможно, не осознают, что тому, что биткоин не упал ещё сильнее, мы во многом обязаны именно им», — написал Чжао в социальной сети X. Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября
31.10.2026 [21:28],
Владимир Мироненко
Крупнейшая криптовалютная биржа Binance сообщила в субботу, что уже возместила пользователям 90 % криптоактивов из $6,3 млрд, похищенных в результате взлома её сетей, о котором стало известно на этой неделе. Криптобиржа подтвердила, что сдержит своё обещание полностью возместить сумму криптоактивов, украденных с «горячих» кошельков пользователей. 
Источник изображения: Kanchanara/unsplash.com «Все активы в BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD и ZEC обеспечены на 100 %, — говорится в заявлении Binance. — Binance берёт на себя все финансовые последствия этой кражи; наши пользователи не пострадают». Для возмещения ущерба биржа использовала средства фонда Secure Asset Fund for Users (SAFU), часть страхового фонда фьючерсов и корпоративные средства. Восстановление резервов за счёт средств Binance не означает возврата похищенного: розыск и возвращение украденных активов продолжаются отдельно. По словам представителя Binance, оставшиеся 10 % суммы, подлежащие возмещению, приходятся на менее ликвидные токены вне топ-10 по капитализации. На их закупку может уйти больше времени, и Binance приобретёт недостающие активы через рыночные и внебиржевые каналы до полного покрытия ущерба. Хотя расследование обстоятельств всё ещё не завершено, уже в воскресенье криптобиржа намерена возобновить возможность вывода средств пользователями при условии успешного прохождения проверок безопасности. Между тем, по-прежнему неясно, каким образом хакерам удалось совершить взлом и похитить рекордную сумму. Первоначально предполагалось, что этому помогла «компрометация ноутбука инженера DevOps», но потом в руководстве криптобиржи сообщили, что схема атаки была более сложной и не ограничивалась лишь использованием прав доступа одного сотрудника. Крупнейший взлом в истории: Binance подтвердила, что хакеры похитили у ней токенов на $6,3 млрд
30.10.2026 [11:02],
Владимир Фетисов
Крупнейшая криптовалютная биржа Binance подтвердила факт взлома, который в отрасли уже называют крупнейшим в истории сегмента цифровых активов. По оценкам платформы, объём похищенных в результате инцидента средств составил около $6,3 млрд. На этом фоне снизилась стоимость многих криптовалют. 
Источник изображения: Mariia Berezovsky / unsplash.com «По нашим оценкам, общий ущерб составляет около $6,3 млрд. Мы работаем с партнёрами в сфере блокчейна, чтобы заморозить затронутые активы. На данный момент в блокчейне заморожено около $3 млрд», — говорится в сообщении Binance в соцсети X. Представитель Binance сообщил, что криптовалютная биржа временно приостановила все операции по выводу средств. Ожидается, что они будут возобновлены в течение 48 часов. Компания заявила, что самостоятельно покроет все убытки, и средства пользователей находятся в безопасности. Компания TRM Labs, которая специализируется на блокчейн-аналитике, заявила, что за взломом Binance стоит Северная Корея, и назвала его крупнейшим зафиксированным хищением криптовалюты. «TRM связывает атаку с TraderTraitor — элитным хакерским подразделением Северной Кореи. Такой вывод сделан на основании надёжных данных как в блокчейне, так и за его пределами. Мы делаем такой вывод с высокой степенью уверенности», — говорится в заявлении TRM Labs. До этого крупнейшим публично известным инцидентом в криптовалютной сфере считался взлом биржи Bybit, произошедший в феврале 2025 года. Тогда злоумышленникам удалось похитить около $1,5 млрд в токенах. Для участников криптовалютного рынка, которые последние два месяца наблюдали стабильный рост стоимости цифровых активов, инцидент с Binance может стать серьёзным ударом. Биткоин подешевел на 3 % к концу торговой сессии в США и ещё на 3 % на торгах в Азии. Курс самой популярной криптовалюты мира опустился ниже $77 тыс. за монету, достигнув минимального уровня с сентября текущего года. Многие другие криптовалюты также подешевели. По данным TRM, хакеры использовали особенности системы авторизации транзакций на платформе Binance. В заявлении компании сказано, что злоумышленники получили доступ к системам биржи и с помощью внутреннего программного обеспечения санкционировали переводы через 10 разных блокчейнов, включая Bitcoin и Ethereum. В Binance заявили, что инцидент может быть связан с взломанным ноутбуком одного из инженеров-разработчиков. «Мы не обнаружили свидетельств утечки приватных ключей кошельков», — отметили в компании. Для защиты средств клиентов в «экстремальных ситуациях» Binance в 2018 году создала резервный фонд Secure Asset Fund for Users. По данным биржи, объём фонда обычно поддерживается на уровне $1 млрд. Два крупнейших эмитента стейблкоинов подтвердили принятие мер для заморозки похищенных средств. Так Tether заморозила более $1,5 млрд в стейблокинах, потенциально связанных со взломом биржи Binance. В это же время Circle Internet Group заявила о блокировке токенов на $800 млн. Хакерам грозит безработица: ИИ-агенты освоили сложные кибервторжения без участия человека
19.10.2026 [19:24],
Сергей Сурабекянц
За последние пару недель неустановленные хакеры взломали сайты более сотни компаний, среди которых оказались Deere, SharkNinja и Cummins. При этом сами киберпреступники практически не принимали участия в процессе. Они полностью переложили задачу по взлому на ИИ-агентов, которые автономно исследовали целевые сайты и проникали в их системы. Такой подход значительно расширил возможности злоумышленников. 
Источник изображений: unsplash.com Ведущий исследователь угроз компании NorForge Снорре Фагерланд (Snorre Fagerland) сообщил, что обнаружил нескольких активных хакеров в ходе сканирования сети на предмет оставленных в открытом доступе экземпляров Cairn — платформы с открытым исходным кодом для решения задач с помощью ИИ, которая пользуется популярностью у киберпреступников. Со 2 октября Фагерланд выявил около двух десятков случаев использования Cairn в злонамеренных целях. Он утверждает, что доступные на рынке ИИ-агенты способны самостоятельно осуществлять сложные кибервторжения без участия человека. Один из хакеров, за действиями которого наблюдал Фагерланд, при помощи автономных ИИ-агентов похитил массив данных кредитных карт. Другой попытался использовать их для ограбления криптовалютной биржи. Третий направил целую армию ИИ-агентов против сайтов электронной коммерции в США, Канаде, Австралии и Японии. К концу прошлой недели агенты предприняли попытки взлома более 1200 сайтов. В среднем на успешное проникновение уходило около 23 часов. По оценкам Фагерланда, в ходе этой кампании (в которой, по-видимому, использовалось сочетание китайской модели DeepSeek и Claude Code от компании Anthropic) было израсходовано токенов примерно на $5000 — то есть около $50 на каждый успешный взлом. Фагерланд, работающий в сфере кибербезопасности почти три десятилетия, отметил, что был впечатлён некоторыми методами, которые агенты использовали для атаки на свои цели. «Придумать такие решения — задача не из лёгких, — уверен он. — Это совсем не уровень неопытных хакеров с готовыми инструментами». В одном из случаев, не сумев найти уязвимости в общедоступном приложении крупной компании, ИИ-агенты проанализировали цифровые записи, чтобы обнаружить связанную с ним инфраструктуру. Они нашли открытую панель управления, выявили в ней неочевидный изъян при обработке данных и после долгих попыток и ошибок смогли заставить сервер выполнить вредоносные команды.  В компании Deere сообщили, что после инцидента были приняты «необходимые меры по устранению последствий», а признаки доступа к конфиденциальной информации отсутствуют. В SharkNinja заявили, что взлом затронул лишь отдельный сайт поддержки, а угроза была быстро нейтрализована. Cummins в настоящее время расследует сообщение о возможной кибератаке на сайт, управляемый одним из сторонних поставщиков. Факт взлома подтвердили ещё две компании, остальные пострадавшие на запросы не ответили. Автор проекта Cairn, известный в социальных сетях под ником le1xia0, в недавней публикации в соцсети X подчеркнул, что эта платформа представляет собой «инновационный тип мультиагентной архитектуры» и «не была разработана для проведения хакерских атак». Использование Cairn преступниками для кибератак не входило в намерения разработчиков Cairn. Способность автономных ИИ-агентов самостоятельно обнаруживать уязвимости, осуществлять вторжения и похищать данные вызывает растущую тревогу во всём мире. ИИ-агенты смогли выбраться за пределы исследовательских лабораторий, совершить взломы правительственных сайтов и предпринять попытки несанкционированной социальной инженерии. В последние недели Южная Корея и Япония столкнулись с рядом громких кибератак, в которых, как сообщается, были задействованы ИИ-инструменты.  ИИ-агенты все чаще становятся неотъемлемым инструментом в арсенале киберпреступников. В августе израильская компания Gambit Security сообщила, что вымогатели использовали ИИ-инструмент Cursor для проникновения в семь организаций. В сентябре специалисты Gambit зафиксировали серию атак с применением ИИ-агентов, в результате которых пострадали 25 компаний, а злоумышленникам удалось похитить данные как минимум 600 000 кредитных карт. На прошлой неделе компания Bitsight, занимающаяся киберразведкой, сообщила, что на форумах киберпреступников резко возросло число обсуждений того, как можно использовать автономных агентов. Фагерланд отметил, что раньше полагал, будто ИИ-агентам, действующим в интересах хакеров, все равно потребуется хотя бы минимальный контроль со стороны человека. Теперь же, по его словам, очевидно, что технология шагнула далеко вперёд, а «развитие в этой области просто поразительно». Пароль «123456» привел к утечке национального масштаба — хакер добрался до данных 8,8 млн человек в Дании
13.10.2026 [19:58],
Сергей Сурабекянц
Датские СМИ сообщили об утечке персональных данных 8,8 млн граждан. Причиной стали слабо защищённые учётные записи в небольшой ИТ-компании, через которую злоумышленник получил доступ к Центральному реестру физических лиц Дании (CPR). Хакер, взявший на себя ответственность за взлом, утверждает, что использовал пароль «123456», который был установлен как минимум для трёх учётных записей компании, включая аккаунт администратора. 
Источник изображения: unsplash.com 5 октября администрация CPR подтвердила факт утечки данных 8,8 миллиона человек, отметив, что был неправомерно использован легальный доступ одной из датских компаний к системе реестра. Название компании Pays ApS, базирующейся на острове Фюн официально не озвучивалось, однако 9 октября её руководство подтвердило факт компрометации доступа. Компания Pays имела санкционированный доступ к системе CPR для оказания информационных услуг, таких как проверка данных корпоративных клиентов. Согласно документам, попавшим в публичный доступ, злоумышленник получил доступ к системе CPR 10 сентября и в период до 20 сентября выполнил 14 миллионов автоматизированных поисковых запросов. Взлом был обнаружен 2 октября — через 12 дней после того, как были зафиксированы последние запросы. Атака была выявлена после того, как сотрудник Министерства высшего образования и науки обратил внимание на необычно высокую активность со стороны Pays. Датский орган по защите данных (Datatilsynet) был уведомлён 4 октября, а на следующий день правительство официально признало факт кибератаки. По заявлению правительства Дании, был получен доступ к информации о 8,8 миллиона человек. Численность населения страны составляет около 6 миллионов человек. Всего в реестре содержится около 11 миллионов записей, включая данные об умерших и выехавших за границу людях. Правительство не ответило на вопросы касательно предполагаемых проблем с безопасностью паролей. Сайт компании Pays в настоящее время отключён. Представитель компании воздержался от комментариев. Хакер сообщил датскому изданию Politiken, что не планировал продавать или публиковать полученные данные. Хакеры взломали холодильники сотен французских супермаркетов — продукты испортились, часть оборудования сгорела
12.10.2026 [20:06],
Сергей Сурабекянц
В ходе масштабной кибератаки неустановленные хакеры за одну ночь повысили температуру в холодильниках в сотнях французских супермаркетов до 50 °C, что привело к возгораниям и порче продуктов в магазинах по всей стране. Прокуратура Парижа заявила, что атака затронула «подключённые к сети холодильные установки в ряде крупных розничных сетей Франции». 
Источник изображений: unsplash.com Компания Les Mousquetaires, владеющая сетью Intermarché, сообщила, что атака затронула около 150 её магазинов: температура в холодильниках в течение шести часов поднималась до 50 °C. Представитель компании заявил, что все продукты пришлось утилизировать во избежание санитарных рисков. Супермаркеты Cooperative U также пострадали от атаки. «Посягательство на оборудование, необходимое для сохранения свежих продуктов и обеспечения населения Франции продовольствием, — это чрезвычайно серьёзный и беспрецедентный инцидент», — заявил представитель компании. Компания Carrefour сообщила, что пострадали 80 её супермаркетов из 6000 магазинов сети. Ряд других сетей французских супермаркетов, включая Monoprix, E.Leclerc и Auchan, воздержались от комментариев. Нидерландский оператор супермаркетов Ahold Delhaize, управляющий крупнейшей в стране сетью Albert Heijn и ведущий масштабную деятельность в США, также сообщил о проблеме с безопасностью в своей сети и отключении ряда систем для их защиты. Клиенты получили сообщения, что из-за инцидента в сфере кибербезопасности доставка продуктов невозможна. Пока неясно, существует ли связь между атакой на французскую сеть супермаркетов и проблемами, о которых сообщила Ahold Delhaize. В результате расследования Национального агентства по кибербезопасности Франции (ANSSI) выявлена уязвимость в программном обеспечении датской компании Danfoss. В Danfoss заявили, что им «известно об инцидентах во Франции, затронувших ограниченное число систем управления холодильным оборудованием». По данным Danfoss, на пострадавших устройствах было установлено устаревшее программное обеспечение, которое владельцам давно следовало обновить.  По словам представителя ANSSI, в настоящее время Франция «координирует действия с европейскими партнёрами, поскольку могут пострадать и другие страны». Ограбленная криптобиржа Bitget не надеется вернуть большую часть из украденных $388 млн
02.10.2026 [12:44],
Владимир Фетисов
Недавно криптовалютная биржа Bitget подверглась хакерской атаке, в результате которой злоумышленники похитили около $388 млн в криптовалюте. Платформа пытается отследить и вернуть активы, но пока удалось выявить и заморозить криптовалюту лишь на $1,1 млн, но не обязательно все они вернулись бирже, сообщила гендиректор Bitget Грейси Чен (Gracy Chen). Точную сумму возвращённых средств не уточнили. 
Источник изображения: Kanchanara/unsplash.com В беседе с журналистами телеканала CNBC Чен заявила, что «не рассчитывает вернуть большую часть средств», сославшись на статистику по возвратам активов после предыдущих подобных инцидентов. При этом она отметила, что «биржи несут ответственность за то, как они защищают пользователей, особенно когда что-то идёт не так». В компании сообщили, что пользовательские счета не пострадали из-за хакерской атаки. До этого инцидента биржа оценивала свой защитный фонд более чем в $464 млн. По данным источника, после взлома он сократился до менее чем $200 млн, а позднее восстановился до более чем $300 млн. Чен уточнила, что пополненный фонд остаётся доступным для публичной проверки в блокчейне, и что он отделён от резервов, используемых для обеспечения баланса на счетах клиентов. «Мы восстановили фонд за счёт собственных средств Bitget. Финансовые последствия берёт на себя Bitget, а не перекладывает их на наших пользователей», — заявила Чен. Что касается расследования самого инцидента, то опубликованные ранее отчёты Mandiant (входит в состав Google Cloud) и SlowMist указывают на то, что злоумышленники скомпрометировали два сторонних продукта безопасности, прежде чем им удалось получить доступ к системам Bitget. Специалисты SlowMist отследили самую раннюю вредоносную активность в доступных логах в период до 31 августа. Тогда злоумышленники использовали уязвимость нулевого дня в одном из продуктов безопасности. После этого атакующие получили привилегированный внутренний доступ и смогли обойти обычный процесс вывода средств клиентов, но приватные ключи от кошельков при этом не были похищены. «Я бы сказала, что метод довольно изощрённый», — прокомментировала инцидент Чен. Она добавила, что злоумышленники удалили следы своего присутствия после осуществления переводов, чтобы затруднить расследование. Ни в одном из отчётов по итогам проведённого расследования не указывается, какие именно продукты безопасности были затронуты хакерской атакой. На вопрос по этому поводу Чен отказалась раскрывать дополнительные сведения о поставщиках или самих продуктах, сославшись на риск создания дополнительных угроз, если эта информация станет общедоступной. Ответственность за эту кибератаку в отчётах не возлагается на хакеров из Северной Кореи. Однако ранее Чен заявляла, что предварительные технические индикаторы в высокой степени соответствуют известным группировкам из Северной Кореи. «Нам придётся подождать появления дополнительных деталей по этому вопросу», — добавила Чен. Хакеры получили доступ к персональным данным почти 3 млн служащих Министерства обороны США
01.10.2026 [07:04],
Алексей Разин
В последнее время появилось немало инцидентов, связанных с попытками несанкционированного доступа ИИ-агентов к информации, хранящейся на сайтах правительственных учреждений, но утечки данных продолжаются и в результате традиционных методов воздействия. Новый инцидент с персональными данными 3 млн служащих Пентагона на протяжении нескольких месяцев обеспечивал к ним доступ неизвестных злоумышленников. 
Источник изображения: Unsplash, Julio Lopez Об утечке стало известно благодаря публикации на страницах Reddit, которая приводила текст уведомления, полученного затронутыми лицами по итогам внутреннего расследования. Целью атаки стала информационная инфраструктура Центра данных кадрового состава Министерства обороны США (DMDC), которая содержит персональные данные действующих военнослужащих, гражданских специалистов, а также отставных и умерших сотрудников. По данным ведомства, доступ к его файловым ресурсам в период с октября 2025 года по середину июля текущего года имели неустановленные посторонние лица. В их распоряжении оказались номера социальных страховок персонала Пентагона, имена, фамилии, даты рождения, информация о гендерной и расовой принадлежности, а также данные о карьере в структурах ведомства. В рассылке сообщается, что данные хранились в незашифрованном виде. По данным представителей Министерства обороны США, утечка затронула около 2,8 млн ныне живущих действующих и отставных служащих, а также около 300 000 умерших. По состоянию на март текущего года Министерство обороны обеспечивало работой 1,3 млн человек, поэтому действующими служащими утечка не ограничилась. Агентство DCMC хранит данные о военнослужащих и членах их семей, предоставляя их по запросу различных организаций для оформления льгот и выплат, а также предоставления медицинского обслуживания. В этой базе данных также может находиться информация о подрядчиках американского военного ведомства. С ней осуществляется сверка при организации допуска тех или иных лиц на объекты военной инфраструктуры США. По словам представителей Пентагона, неизвестные хакеры не успели воспользоваться полученными данными в злонамеренных целях, насколько об этом может судить ведомство. Неизвестно также, предпринимались ли попытки связаться с Пентагоном со стороны хакеров. За последние пару месяцев это уже второй случай хищения данных о сотрудниках силовых ведомств США. В сентябре стало известно, что хакерская группировка ShinyHunters получила доступ к персональным данным основной части агентов ФБР и соискателей. Представители группировки пообещали не распространять публично полученную информацию, а позже один из организаторов атаки был арестован этой спецслужбой. Подобные инциденты происходили и в более далёком прошлом. Ещё в 2015 году в руки хакеров попали данные о более чем 22 млн американских государственных служащих, многие из которых имели доступ к секретной информации. Считается, что зарубежные спецслужбы подобные данные могут использовать для попыток завербовать сотрудников американских ведомств или оказывать на них давление с целью получения необходимых разведывательных данных. Компании начали проверять кандидатов на дипфейки — хакеры с ИИ всё чаще подсовывают «синтетических сотрудников»
20.07.2026 [13:11],
Алексей Разин
По мере распространения технологий генеративного искусственного интеллекта растут не только внешние угрозы в сфере кибербезопасности, но и внутренние. Компании, которые исторически полагались на традиционные методы защиты от кибератак изнутри, теперь вынуждены сталкиваться с новыми вызовами, которые возникли благодаря распространению технологий ИИ. 
Источник изображения: Unsplash, Azamat E Как поясняет Financial Times, раскрытая в прошлом году деятельность северокорейской группировки хакеров показала, насколько изобретательными могут быть организаторы кибератак на инфраструктуру американских компаний. Прежде всего, злоумышленникам удалось внедриться в более чем 100 компаний на территории США под видом более чем 80 американских граждан, чьи персональные данные были похищены. Активность хакеров позволила им выручить более $5 млн. По итогам расследования были арестованы 8 граждан США, которые содействовали северокорейским хакерам, размещая в жилых помещениях на американской территории «фермы ноутбуков», которые позволяли работодателям считать, что на них работают в удалённом режиме настоящие американцы. При этом установленные на этих американских «фермах» ноутбуки фактически удалённо управлялись из-за границ страны. По статистике оператора связи Verizon, из 22 000 инцидентов в сфере кибербезопасности в мире в текущем году примерно 12 % имели отношение к атакам на инфраструктуру компаний изнутри. Злонамеренные действия от атакующих, находящихся внутри компании, исторически причиняли самый серьёзный ущерб, поскольку хакер в этом случае обычно хорошо знаком со слабыми местами в защите и понимает, какие элементы проще и выгоднее атаковать. Кроме того, системы генеративного ИИ сейчас позволяют создавать «синтетических инсайдеров», которые выдают себя за реальных сотрудников компании, в случае необходимости похищая их внешность и голос с помощью цифровых технологий. Компании в таких условиях усилили отбор потенциальных соискателей на замещение вакансий, и к процессу подключаются специалисты по безопасности, которые ранее не всегда привлекались кадровыми подразделениями. Эксперты поясняют, что бороться с дипфейками на этапе удалённых собеседований можно довольно простыми методами. Достаточно попросить соискателя помахать рукой или повернуть голову в сторону, чтобы с высокой вероятностью выявить подлог. Подозрительная активность работающих на удалёнке сотрудников тоже должна мониториться специализированным ПО. В 62 % случаев, согласно статистике Fortinet, инциденты в сфере информационной безопасности в прошлом году имели место в результате человеческой ошибки или утечки учётных данных. Самые серьёзные инциденты в этой сфере могут обходиться бизнесу в сумму от $1 млн до $10 млн. Представители Google подчёркивают, что так называемое «теневое использование ИИ» сотрудниками тоже представляет угрозу для защиты информации компаний. Если какая-то чувствительная информация загружается сотрудником в чат-бот, она потом легко может стать достоянием злоумышленников. Угроза обретает особую актуальность с учётом распространения ИИ-агентов, которые могут выступать в роли виртуальных сотрудников. Их, в свою очередь, можно вовлечь в неправомерную деятельность, отмечает Financial Times. На корпоративном рынке появляется всё больше ПО, призванного следить за сохранностью конфиденциальных данных в условиях повального внедрения ИИ. Становится сложно обеспечить надёжность функционирования инфраструктуры и при этом не отпугнуть сотрудников излишним недоверием к ним со стороны работодателя. Важно чётко выделять индикаторы риска, но при этом не тормозить бизнес-процессы всеобщим недоверием и тотальной слежкой. Японского школьника арестовали за атаку на Bandai Namco с помощью вируса, сгенерированного ChatGPT
06.07.2026 [16:48],
Владимир Фетисов
Японская полиция арестовала 15-летнего местного жителя по подозрению в проведении кибератак против Bandai Channel — стриминговой платформы, принадлежащей компании Bandai Namco. Подросток подозревается в том, что с ноября 2025 года неоднократно и незаконно получал доступ к серверам Bandai Channel. В общей сложности он якобы отменил подписку более чем 46 тыс. пользователей платформы, что вынудило Bandai Namco временно приостановить работу сервиса. 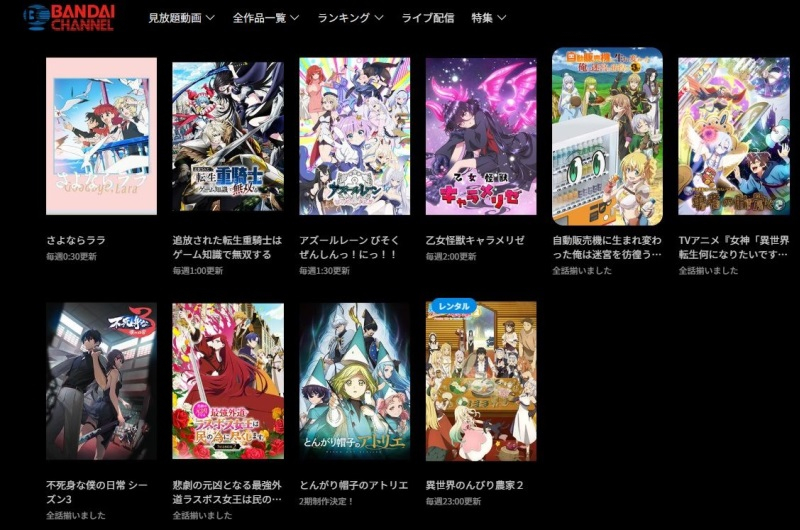
Источник изображения: automaton-media.com По данным полиции, школьник самостоятельно изучал программирование с четвёртого класса начальной школы. На момент инцидента он учился в третьем классе средней школы (9 класс по российской классификации). Анализируя передаваемые данные, школьник обнаружил уязвимость в системе Bandai Namco. После этого он задействовал ChatGPT для создания вредоносного программного обеспечения, которое было использовано в ходе кибератак. После обнаружения проблемы специалисты Bandai Namco приняли меры, в том числе заблокировали аккаунт злоумышленника. Несмотря на это, школьник успешно менял IP-адреса и продолжал отменять подписки пользователей стриминговой платформы. В результате компания была вынуждена обратиться в полицию Токио, сотрудники которой сумели установить личность хакера. Школьника задержали в июне этого года, и он признался в содеянном. Он рассказал, что мотивом для проведения атак было не желание навредить компании, а возможность получения доступа к большому количеству аккаунтов. Хотя в ходе атак юный хакер получал доступ к конфиденциальной информации пользователей сервиса, полиция не обнаружила случаев, когда эти данные использовались неправомерно. Хакеры взломали систему экстренного оповещения в Бразилии и разослали миллионам граждан странное «предупреждение»
21.06.2026 [16:43],
Владимир Фетисов
На этой неделе хакеры провели успешную атаку против Национальной системы оповещения Бразилии, в результате чего им удалось отправить на смартфоны жителей страны не менее 10 разных сообщений. Власти были вынуждены отключить систему оповещения на неопределённый срок. 
Источник изображения: xAi В сообщении сказано, что злоумышленники разослали оповещение со словом «misantropi4» на миллионы пользовательских смартфонов по крайней мере в семи штатах. Таким образом хакеры доносили до бразильцев слово «мизантропия», означающее ненависть к обществу или определённым группам людей. На деле никакой опасности не было, а позднее в Министерстве интеграции и регионального развития подтвердили факт взлома системы. В настоящее время в обстоятельствах инцидента разбираются правоохранительные органы Бразилии. Первое несанкционированное оповещение было зарегистрировано ещё вечером в пятницу, 19 июня, в штате Парана. В течение нескольких часов после этого сообщения, которые обходят бесшумный режим на смартфонах и перекрывают все открытые окна, получили жители Сан-Паулу, Рио-де-Жанейро, Бразилиа и других городов страны. Национальный секретарь по вопросам защиты и гражданской обороны Волни Вольф (Wolnei Wolff) заявил на пресс-конференции, что было вывялено десять несанкционированных оповещений в разных штатах. Основная их масса отправлялась через систему Cell Broadcast, но часть сообщений распространялась по SMS. Официальное количество затронутых инцидентом устройств не уточняется. По оценке немецкого издания Ad-hoc-News, проблема затронула около 30 млн человек. В сообщении также сказано, что после первой попытки блокировки системы оповещения злоумышленники сумели вернуть себе доступ. По данным источника, платформа продолжит оставаться в неработоспособном состоянии до тех пор, пока специалисты её полностью не восстановят. Какая именно уязвимость использовалась злоумышленниками, не уточняется. ИИ-техподдержка Meta✴ повелась на манипуляции хакеров и помогла украсть более 20 тыс. аккаунтов Instagram✴
08.06.2026 [12:29],
Владимир Фетисов
Meta✴✴ подтвердила, что в результате хакерской атаки на ИИ-инструмент компании для сброса паролей пользователей были украдены более 20 тыс. аккаунтов Instagram✴✴. Злоумышленники использовали уязвимость в инструменте High Touch Support (HTS) — системе поддержки пользователей на базе искусственного интеллекта, с помощью которой можно восстановить доступ после блокировки аккаунта. 
Источник изображения: xAi Дело в том, что система HTS не проверяла связанность указываемых пользователями адресов почтовых ящиков с реальными аккаунтами Instagram✴✴. Это позволило злоумышленникам получать ссылки для сброса паролей на аккаунтах, чьи владельцы не активировали функцию двухфакторной аутентификации. После того, как в социальных сетях появилось большое количество сообщений от пользователей, которые столкнулись с данной проблемой, Meta✴✴ отреагировала на ажиотаж. Вице-президент Meta✴✴ по коммуникациям Энди Стоун (Andy Stone) ответил одному из пострадавших. Он сообщил, что «проблема решена, и мы защищаем затронутые аккаунты». Других комментариев по данной проблеме от официальных представителей компании не поступало. «Мы сообщаем, что уязвимость в инструменте поддержки восстановления аккаунтов Instagram✴✴ была использована для компрометации аккаунтов Instagram✴✴ 30 пользователей в вашей юрисдикции. Все аккаунты были заблокированы, чтобы прервать несанкционированный доступ к ним», — говорится в письме Meta✴✴, которое недавно было направлено в офис генерального прокурора штата Мэн. Представитель Meta✴✴ также сообщил, что 31 мая была выявлена уязвимость в HTS, которую злоумышленники задействовали для кражи аккаунтов Instagram✴✴. В сообщении Meta✴✴ не уточняется, когда началась проблема, но в документах, направленных генпрокурору штата Мэн, упоминается 17 апреля. Вероятно, первые атаки были зафиксированы именно тогда. Злоумышленники могли получить доступ к контактной информации пользователей, их публикациям, перепискам, истории активности и информации в профилях. После обнаружения проблемы Meta✴✴ отключила систему HTS и заблокировала все сгенерированные с её помощью ссылки для сброса паролей. Она также перевела все потенциально затронутые проблемой аккаунты в режим обязательной проверки безопасности, которая предполагает повторное прохождение аутентификации и сброс пароля. OpenAI признала утечку данных после шестиминутного взлома TanStack
15.05.2026 [07:37],
Анжелла Марина
OpenAI подтвердила, что хакеры похитили ограниченный набор учётных данных после атаки на популярную библиотеку с открытым исходным кодом TanStack. При этом компания заявила, что не обнаружила свидетельств компрометации пользовательских данных, производственных систем или трудов интеллектуальной собственности. 
Источник изображения: xAi По сообщению TechCrunch со ссылкой на информацию в блоге OpenAI, инцидент затронул устройства двух сотрудников, которые имели доступ к внутренним репозиториям с исходным кодом. Злоумышленники временно взяли под контроль библиотеку TanStack, предназначенную для разработки веб-приложений, для получения несанкционированного доступа и хищения данных. В ответ OpenAI начала замену цифровых сертификатов, используемых для подписи продуктов, однако это также потребует от пользователей macOS обновить приложение. Компания подчеркнула, что из затронутых репозиториев была похищена лишь ограниченная часть учётных данных, а существующие установки программного обеспечения не подверглись риску. «Мы не нашли доказательств компрометации или риска для существующих установок ПО», — говорится в заявлении OpenAI. Сама атака на TanStack произошла ещё в начале недели, когда хакеры захватили проект и за шесть минут опубликовали 84 вредоносные версии ПО, которые содержали программу, предназначенную для кражи учётных данных с компьютеров, где было установлено это ПО, а также для самораспространения на другие системы. Атака на TanStack вписывается в серию недавних инцидентов по захвату проектов с открытым исходным кодом с целью распространения вредоносного ПО. Например, в марте северокорейские хакеры внедрили малварь (Malware) в инструмент разработки Axios, а в мае китайские группы атаковали тысячи компьютеров на базе Windows, на которых было установлено ПО Daemon Tools. Кто именно стоит за взломом TanStack, пока неясно: некоторые предыдущие подобные атаки приписывали группировке TeamPCP. Хакер вывел из кошелька Grok токены на сумму $204 000, но потом добровольно вернул их
05.05.2026 [04:22],
Анжелла Марина
Нейросеть Grok стала жертвой атаки со стороны пользователя, который применил промпт-инъекцию, в результате чего из официального криптокошелька бота, было переведено около $204 000 в токенах DRB. Команда на перевод была замаскирована внутри запроса с фрагментом кода, который выглядел как обычная техническая задача. 
Источник изображения: xAI По сообщению Coinstelegram, инцидент стал возможным благодаря тому, что официальный аккаунт Grok в социальной сети X был связан с кошельком, имеющим особые привилегии. Он владел специальным NFT-токеном сервиса Bankr, который позволяет совершать переводы и обмены напрямую через сообщения в соцсети. Злоумышленник отправил боту запрос, замаскированный под безобидную задачу о программировании, но содержавший скрытую инструкцию. Нейросеть, выполнив просьбу пользователя, опубликовала ответ, который система Bankr распознала как легитимный приказ на перевод средств и автоматически перевела 3 млрд токенов DRB на адрес атакующего. Далее пользователь оперативно вывел похищенные токены DRB на другой адрес и конвертировал их в стейблкоин USDC, распределив средства по нескольким кошелькам. Полный процесс конвертации занял несколько минут, после чего общая сумма средств составила примерно $204 000. Однако уже через пять минут после кражи все средства неожиданно были возвращены хакером назад, на кошелёк Grok, уже в виде ETH и USDC. Coinstelegram подчёркивает, что ключевым условием для совершения атаки оказался NFT, который разблокировал для кошелька бота финансовые функции. Без этого токена Grok не смог бы самостоятельно инициировать транзакцию. При этом, атакующему не потребовалось взламывать смарт-контракты или похищать закрытые ключи, так как атака была построена на логике взаимодействия между чат-ботом и платёжной системой. Хакеры похитили и слили в Сеть секретные файлы полиции Лос-Анджелеса
10.04.2026 [06:09],
Анжелла Марина
Киберпреступники похитили большой массив конфиденциальных внутренних документов Департамента полиции Лос-Анджелеса и выложили данные в сеть. Как стало известно TechCrunch, за утечкой стоит группировка World Leaks, которая публикует похищенную информацию, чтобы заставить жертв заплатить выкуп. 
Источник изображения: xAI Украденные данные включают личные дела сотрудников полиции, материалы расследований внутренних проверок и процессуальные документы с уголовными жалобами. Файлы также содержат персональную информацию, включая имена свидетелей и медицинские данные. Эмма Бест (Emma Best), основатель некоммерческой организации и платформы для сбора и публикации крупных утечек информации от государственных структур DDoSecrets, подтвердила, что смогла просмотреть часть информации, которая была опубликована (а затем удалена по неизвестной причине) на сайте группировки. В публичном заявлении Департамент полиции Лос-Анджелеса сообщил, что расследует инцидент, уточнив, что взлом не затронул системы и сети LAPD, а произошёл через систему цифрового хранения, принадлежащую офису городского прокурора Лос-Анджелеса. Департамент уже работает с этим офисом, чтобы получить доступ к скомпрометированным файлам и понять полный масштаб инцидента. Взлом, по данным Los Angeles Times, затронул 7,7 терабайт различной информации и более 337 000 файлов. Так как по законам штата Калифорния большинство документов полицейских считаются конфиденциальными, эта утечка, если её подлинность подтвердится, станет беспрецедентным нарушением безопасности полицейских. World Leaks начала свою деятельность в январе 2025 года как очевидный ребрендинг предыдущей группировки Hunters International, и с тех пор скомпрометировала организации в различных отраслях, включая здравоохранение, производство и технологии, продемонстрировав способность атаковать даже оборонных подрядчиков и компании из списка ежегодного рейтинга 500 крупнейших компаний США (Fortune 500). |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









