


Опрос
|
реклама
Быстрый переход
Миллиарды попыток взлома домашних сетей: телевизоры, розетки и NAS стали главными мишенями хакеров
30.10.2026 [11:00],
Павел Котов
Специализирующаяся на вопросах кибербезопасности компания Bitdefender и производитель сетевого оборудования Netgear представили результаты совместного исследования, в котором рассматривается эволюция угроз в сегменте интернета вещей (IoT). Относящиеся к этой категории устройства, говорится в докладе, повысили уязвимость пользователей перед автоматизированными кибератаками и масштабными вредоносными кампаниями. 
Источник изображений: netgear.com В основу исследования легли телеметрические данные, собранные в период с января по сентябрь 2026 года в 10,4 млн «умных» домов по всему миру. Специалисты Bitdefender проанализировали 5,4 млрд связанных с безопасностью событий и 1,2 млрд случаев обнаружения уязвимостей. В рамках исследования установлены 4,85 млрд попыток входа на домашние маршрутизаторы — по две попытки в день в среднем на каждый; зафиксированы 466,6 млн попыток подбора паролей. В работе также рассматриваются наиболее значимые инциденты, в том числе ликвидация четырёх IoT-ботнетов минюстом США и обнаружение в приложениях для смарт-телевизоров ПО, превращающего их в прокси-серверы. В современных реалиях одно устройство может стать объектом для четырёх сценариев: прямая атака, превращение в прокси-сервер, датчик для сбора информации и точку проникновения в сети. Среди всех категорий устройств первое место заняли умные телевизоры, в которых могут сочетаться все четыре роли — для них было зафиксировано 270,3 млн случаев наличия уязвимостей. Число подключённых к интернету устройств растёт, а разведка становится основным типом атак — на одно домохозяйство в среднем приходятся 24 подключённых устройства; в прошлом году их было 22. На долю разведывательных действий приходятся 90,1 % всех зафиксированных атак: автоматизированные системы сканирования обнаруживают слабо защищённые сети и устройства, чтобы использовать их для более масштабных атак или включения в состав ботнетов. 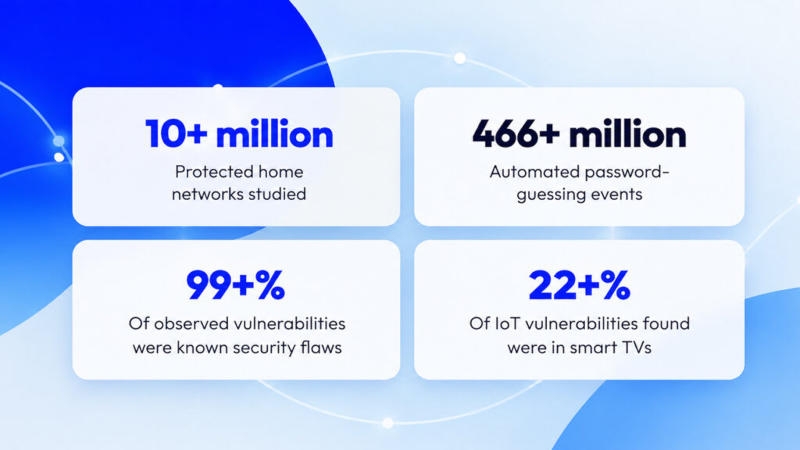 Наиболее уязвимы телевизоры (22,7 %), умные розетки (22,4 %) и сетевые хранилища (22 %) — они составляют 67,1 % выявленных уязвимостей. В прошлом году в лидерах были стриминговые устройства (25,9 %) и смарт-телевизоры (21,3 %) — актуальные данные указывают, что наибольшему риску подвержено оборудование с длительным сроком службы, потому что его редко меняют, и оно зачастую остаётся подключённым к сети даже после прекращения выпуска обновлений и поддержки. Почти все выявленные на устройствах уязвимости общеизвестны: в 99,7 % случаев соответствующие записи имеются в реестре; слабые пароли и передача учётных данных составляют лишь доли процента. Самые распространённые подключённые устройства — смартфоны и телевизоры. На смартфоны приходятся 20,4 % устройств, выявленных в домашних сетях, далее следуют телевизоры (10,6 %), компьютеры (10,0 %), сетевое оборудование (6,2 %) и стриминговые устройства (7,3 % в 2025 и 5,4 % в 2026 году). В список также попали планшеты (4,8 %) и IP-камеры (4,1 %). Чаще всего атаки вызывают ошибки памяти и сбои в работе. На долю ошибок переполнения приходятся около 54 % инцидентов, за ними следуют отказы в обслуживании (около 18 %) и повреждения памяти (около 17 %). Наиболее опасные последствия, позволяющие злоумышленникам получать контроль над оборудованием, встречаются гораздо реже: повышение привилегий (5,3 %), выполнение произвольного кода (3,8 %) и получение доступа к информации (1,2 %) — в совокупности около 10,3 %. Netgear обвинила американскую часть TP-Link в сохранении тесных связей с Пекином
13.06.2026 [13:19],
Владимир Мироненко
В США продолжается судебное разбирательство между производителями роутеров Netgear и TP-Link Systems. После того как TP-Link обвинила Netgear в клевете, поскольку та утверждает, что её конкурент сохранил связи с Китаем, Netgear в ответ подала новый иск, в котором утверждается, что TP-Link по-прежнему связана с Пекином, что несёт риски для американского потребителя. 
Источник изображения: Wesley Tingey/unsplash.com Во встречном иске на 49 страницах Netgear попыталась опровергнуть утверждение TP-Link о том, что она выделила свой китайский бизнес в 2024 году и таким образом стала американской компанией, базирующейся в Ирвайне (штат Калифорния). «Вопреки заявлениям американским розничным продавцам и потребителям, TP-Link по своей сути остаётся китайской компанией, продающей продукцию китайского производства, которая является инструментом для спонсируемых китайским государством хакерских атак. Netgear выдвигает эти встречные иски, чтобы привлечь TP-Link к ответственности за обман американского народа», — указано в иске. Netgear ссылается на отчёт TP-Link об устойчивом развитии за 2024 год, согласно которому та закупает ресурсы для исследований и разработок, а также для производства у своих китайских дочерних компаний, Lianzhou International и Dongguan Lianzhou Technologies. В нём также указано, что хотя производство TP-Link в основном якобы переместилось на завод во Вьетнаме, большая часть выпуска по-прежнему осуществлялась в Китае. «За последний год почти 20 % импорта TP-Link в США поступало с материкового Китая», — утверждает Netgear, ссылаясь на общедоступную информацию и не вдаваясь в подробности. В своём иске Netgear вновь выражает давние опасения, что китайское правительство может тайно использовать TP-Link для шпионажа за США. «Продукция TP-Link разрабатывается, проектируется и производится компанией Lianzhou и ее китайскими дочерними компаниями и филиалами, которые являются участниками и подпадают под юрисдикцию китайского разведывательного и силового аппарата», — сообщила компания. Она также отметила, что на этой неделе Пентагон внёс китайский аналог TP-Link — компанию TP-Link Technologies — в список фирм, напрямую связанных с китайскими военными. Netgear обвинила TP-Link Systems в том, что та вводит потребителя в заблуждение, утверждая, что является американской фирмой. Она отметила на своём сайте, что производит «потребительские маршрутизаторы в Индонезии, Вьетнаме и Таиланде — странах, которые правительство США считает союзниками». В связи с вышеизложенным Netgear потребовала от судьи запретить TP-Link утверждать, что она является американской компанией, просто разместившей производство во Вьетнаме. Также Netgear потребовала возмещения понесённых убытков, «в размере, который будет определен в ходе судебного разбирательства». В ответ TP-Link заявила, что иск Netgear «неточен и искажает факты». «TP-Link уже начала представлять истинные факты в судебном процессе и намерена опровергать эти неверные утверждения и активно отстаивать свои претензии к неправомерным действиям Netgear по мере продолжения разбирательства», — добавила она. Американские власти решили, что роутеры Netgear «не угрожают национальной безопасности»
15.04.2026 [13:05],
Павел Котов
Федеральная комиссия по связи (FCC) США предоставила компании Netgear условное разрешение на ввоз перспективных моделей потребительских маршрутизаторов, кабельных модемов и шлюзов до 1 октября 2027 года. Ведомство выдало такое разрешение, несмотря на запрет на импорт зарубежного сетевого оборудования, хотя Netgear выпускает свою продукцию в Азии и не объявляла о планах перенести производство в США, обращает внимание The Verge.  Сама Netgear не объяснила, почему ей выдали подобное разрешение, а в FCC по данному вопросу ответили, что Пентагон «принял конкретное решение» о том, что «данные устройства не представляют угрозы национальной безопасности США». При этом ранее комиссия отметила, что маршрутизаторы зарубежного производства автоматически считаются предсатвляющими угрозу национальной безопасности — но в рамках вредоносной кампании Volt Typhoon роутеры Netgear также были мишенью хакеров. Примечательно, что процедура получения в FCC разрешения на ввоз зарубежного сетевого оборудования требует, чтобы соответствующий бренд представил «подробный, ограниченный по времени план по созданию или расширению производства в Соединённых Штатах». Netgear таких заявлений не делала — в её заявлениях на адрес Комиссии по ценным бумагам и биржам (SEC) о производстве в США не говорится ничего. FCC конкретизировала, что разрешение касается потребительских mesh-маршрутизаторов, мобильных и автономных маршрутизаторов линейки Netgear Nighthawk (серий R, RAX, RAXE, RS, MK, MR, M и MH), аналогичных устройств линейки Orbi (серий RBK, RBE, RBR, RBRE, LBR, LBK и CBK) кабельных шлюзов (серия CAX) и кабельные модемы (серия CM). Формально это даёт Netgear право ввозить любое оборудование, просто присвоив ему соответствующее название. В уведомлении SEC компания отметила, что может «бессрочно обновлять ПО для существующих потребительских маршрутизаторов», пока действует условное разрешение — без него эту деятельность якобы пришлось бы прекратить в марте 2027 года. Но, как ранее пояснила сама FCC, производителям роутеров не требуется разрешения на выпуск обновления ПО для безопасности — оно необходимо лишь в случае изменения режима работы радиомодулей. Решение властей о запрете на ввоз иностранного сетевого оборудования в Netgear объяснили введением «более строгих стандартов безопасности»; на практике же в условном разрешении FCC вопрос безопасности вообще не поднимается — в документе речь идёт исключительно о месте физического производства оборудования. TP-Link подала в суд на Netgear за клевету о связях с Китаем — под угрозой продажи на $1 млрд
19.11.2025 [17:12],
Павел Котов
Зарегистрированная в Калифорнии TP-Link Systems Inc. заявила, что развёрнутая её прямым конкурентом Netgear клеветническая кампания грозит ей сокращением продаж более чем на $1 млрд. Предположения, что у Пекина есть доступ к сетевым решениям TP-Link, производитель назвал не соответствующими действительности.  Производитель беспроводных маршрутизаторов TP-Link в минувший понедельник, 17 ноября, подал исковое заявление, в котором говорится, что действия Netgear «грозят потерями продаж на сумму более $1 млрд», и ответчик нарушает соглашение о патентной борьбе от 2024 года. По этому соглашению TP-Link согласилась выплатить Netgear $135 млн, а та взяла на себя обязательство не порочить конкурента. Вашингтон действительно проявляет к TP-Link всё больше внимания в аспекте национальной безопасности. Американские законодатели допустили, что оборудование TP-Link может использоваться китайскими хакерами, поскольку на маршрутизаторы компании была проведена серия атак. В администрации президента США рассматривается возможность присвоить TP-Link статус компании, представляющей угрозу нацбезопасности, в результате чего её деятельность в США могут ограничить или вовсе запретить. В отношении TP-Link уже проводится уголовное антимонопольное расследование — американские власти стремятся дать оценку ценовой стратегии компании и росту её доли на рынке также в контексте угроз национальной безопасности. Netgear, утверждает TP-Link, распространяла дезинформацию в ходе собственных финансовых отчётов и привлекала экспертов и ведущих подкастов для распространения сведений о связях конкурента с Китаем. TP-Link была основана почти три десятилетия назад, а в прошлом году разделилась на две самостоятельные компании — штаб-квартира американской находится в калифорнийском Ирвайне. Американская TP-Link, по её утверждению, ежегодно тратит миллионы долларов на кибербезопасность; в последнее время она активизировала усилия, стремясь дистанцироваться от собственного китайского происхождения, хотя часть своей деятельности всё равно осуществляет в Китае. До разделения TP-Link была крупнейшим в мире поставщиком потребительского оборудования для сетей Wi-Fi. Её продукция продаётся в крупнейших розничных сетях США и активно используется малым бизнесом и домохозяйствами. Истец просит суд запретить Netgear продолжать действия, которые она расценивает как клеветническую кампанию, и присудить ей денежную компенсацию. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









