


Опрос
|
реклама
Быстрый переход
Android, Linux, Windows и macOS позволяют шпионить за пользователями через файловые операции — без чтения самих файлов
25.09.2026 [10:52],
Павел Котов
Исследователи из Технического университета Граца (Австрия) обнаружили ошибки в реализации функций уведомлений ОС о файловых операциях — они затронули платформы Android, Linux, macOS и Windows. Из-за этих ошибок возникает угроза утечки конфиденциальной информации. 
Источник изображения: Boitumelo / unsplash.com Проблема затрагивает механизмы Linux inotify (с 2005 года), Google Android FileObserver (с 2008 года), Microsoft Windows ReadDirectoryChangesW (с 2000 года) и Apple macOS FSEvents в (с 2007 года). Они уведомляют ОС о том, что файл был открыт, изменён, записан или удалён. Данные функции не раскрывают содержимого файлов, но информация о событиях с ними служит побочным каналом, который помогает гипотетическому злоумышленнику делать выводы о действиях других пользователей компьютера. Располагая сведениями о файловых событиях, можно осуществлять атаки, основанные на анализе временных интервалов между нажатиями клавиш — это позволяет перехватывать вводимые пользователем данные, причём не только локально, но и по SSH; можно также производить атаки для выявления посещаемых сайтов и атаки с подменой интерфейса для кражи учётных данных. Проблема состоит в том, что у непривилегированных пользователей есть доступ к подсистеме уведомлений о файловых операциях; причём в Linux и Windows информация о файлах доступна даже в отсутствие прав на их чтение. Сценарии атак предполагают, что у злоумышленника есть доступ к учётной записи с файлами, читать которые имеют право несколько пользователей — список файлов, доступных для чтения всем пользователям, весьма обширен. «В Linux отслеживание доступной для чтения директории приводит к утечке информации о событиях с файлами внутри неё, включая те, права на чтение которых отсутствуют: мониторинг „/dev/input“ позволяет получать уведомления о каждом нажатии клавиши, которые мы использовали для в локальной атаки с анализом интервалов между нажатиями с точностью распознавания 93,1–100 % для семи пользователей и удалённой атаки через SSH с точностью 100 %», — рассказали авторы исследования. Была смоделирована атака с подменой интерфейса запроса аутентификации в среде KDE Plasma 6; идентификация сайтов для сотни самых посещаемых ресурсов дала точность 87,9 %. Уязвимость в (CVE-2025-68788) была частично устранена в декабре 2025 года для версий ядра 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.64 и 6.18.3 — патч блокирует генерацию событий доступа и изменения для специальных файлов в директории «/dev/». 
Источник изображения: KeepCoding / unsplash.com «В Android механизм FileObserver работает в обход средства FUSE, предназначенного для изоляции хранилищ отдельных приложений. В результате приложение без специальных разрешений может отслеживать, например, закрытую папку WhatsApp и по именам файлов и временным меткам точно определять моменты отправки, получения или удаления фотографий, видео и документов», — отметили эксперты. В период с августа по октябрь 2025 года они сообщили о своих открытиях разработчикам Linux, Android, Windows и macOS. Разработчики Android никаких мер, предположительно, не приняли. Наименьший объём информации удалось получить при работе с Apple macOS — не удалось найти способов найти ограничения на чтение закрытых директорий. Тем не менее, подсистема FSEvents позволяет отслеживать различные изменения файлов, отражаемые в файлах формата .plist. Эти изменения включают переключения аудиовхода и аудиовыхода, изменение настроек питания, обновления информации о Bluetooth-устройствах и принтерах, изменения DNS при подключении сетевого кабеля, а также события подключения и отключения томов. «В Windows мониторинг корневого каталога „C:\“ позволяет получить полный путь к любому файлу, к которому происходит обращение в системе — независимо от того, какой пользователь выполняет действие, и без учёта прав доступа. Этого оказалось достаточно, чтобы в реальном времени отследить какие сайты посещает другой пользователь в браузере Firefox — с точностью 97,8 %», — предупредили исследователи. В Microsoft, однако, ответили, что это предусмотренная архитектурой недокументированная функция. Эксперты предлагают распространить механизм проверки прав доступа на мониторинг собственных файлов пользователя: в Windows — запретить мониторинг целых дисков; в Windows и macOS — на уровне ядра внедрить систему разграничения прав доступа. Microsoft удалит три мини-приложения, которые ещё недавно автоматически устанавливала в Windows 11 с Microsoft 365
23.09.2026 [15:36],
Павел Котов
Поддержка мини-приложений Calendar, People и Files прекратится 16 декабря 2026 года, сообщила Microsoft. В конце 2025 года они начали автоматически устанавливаться на компьютеры под Windows 11 с привязанными учётными записями Microsoft 365. 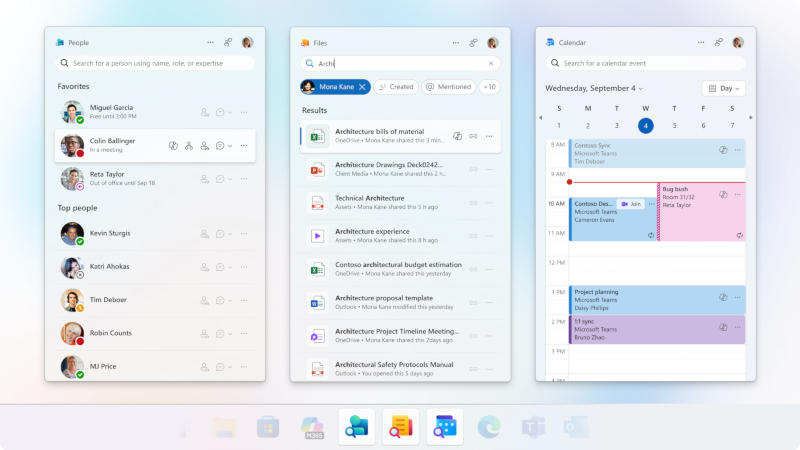
Источник изображения: microsoft.com Идея проекта состояла в том, чтобы через эти легковесные приложения дать пользователям быстрый доступ к важной информации, например, к контактными данным; о причинах отказа от них в Microsoft не сообщили. Подчёркивается, что хотя сами приложения исчезнут, связанные с ними данные сохранятся. Контактная информация, к примеру, уже хранится в облаке Microsoft 365, так что мини-приложения представляли собой лишь один из способов доступа к ней. Решение об удалении мини-программ выглядит несколько неожиданным, потому что Microsoft активно внедряла в них функции Copilot; компания даже анонсировала новые возможности Copilot для этих приложений с пометкой «скоро» (coming soon), но, очевидно, теперь этого не будет. В автоматическом режиме эти приложения больше не устанавливаются, но и автоматическое удаление для них тоже не предусмотрено На домашних компьютерах они удаляются обычным способом, а в корпоративной среде администраторам придётся удалять их вручную и настраивать Intune для прекращения их развёртывания. Тем, кто ими пользовался, в Microsoft рекомендовали перейти на Outlook и Teams для работы с календарём и контактами; а для работы с файлами использовать поле поиска в Windows, «Проводник», SharePoint и OneDrive. Средством быстрого поиска и доступа к информации остаётся ИИ-помощник Copilot. Учитывая, что до прекращения поддержки трёх мини-приложений остаются всего несколько недель, обновления безопасности для них выпускаться уже не будут. Обнаружен вирус CLOSEDQUORUM, который после взлома Windows обращается за советами к ИИ
23.09.2026 [13:07],
Павел Котов
Специалисты по кибербезопасности Cisco Talos обнаружили вредоносную программу CLOSEDQUORUM, которая после компрометации целевой системы на базе Windows обращается за дальнейшими инструкциями к системам искусственного интеллекта четырёх поставщиков: Google Gemini, DeepSeek, Alibaba Qwen и Mistral. 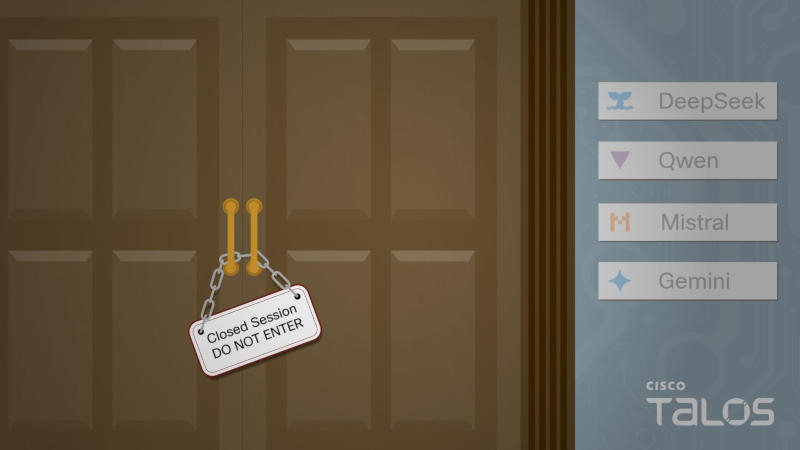
Источник изображения: talosintelligence.com После развёртывания на компьютере жертвы вредонос не требует постоянных команд от оператора-человека. Это, по словам экспертов, первый задокументированный вирус для Windows, в котором используется подобный подход для организации управления и контроля. Случаев применения CLOSEDQUORUM на практике пока не зафиксировано, но обнаруженные в бинарном файле компоненты связывают разработчика с сообщениями от 2025 года, которые публиковались на форумах, посвящённых махинациям с банковскими картами. После развёртывания написанный на языке Go вредонос делегирует выбор следующего действия «кворуму» больших языковых моделей, которые голосуют за то, что следует предпринять дальше. В случае равенства голосов приоритет отдаётся DeepSeek, за которым следуют Qwen, Mistral и Gemini. Эта схема избавляет механизм атаки от «узкого места», связанного с человеческим фактором. «Операторы-люди ограничены объёмом внимания, рабочим временем и умственной нагрузкой. Система ИИ способна выполнить этот этап цепочки атаки и может продолжать работу, даже когда оператор не следит за процессом. Она не отключается, пока злоумышленник спит», — пояснили эксперты. Модели выбирают из заданного набора действий. Это может быть запуск команд для захвата дампа памяти процесса LSASS, отвечающего за учётные данные и процесс аутентификации, для кражи сохранённых паролей из браузеров и извлечения данных из криптовалютных кошельков. Механизм внедрения предполагает запуск вредоносного кода под видом легитимного процесса. Третий вариант предполагает закрепление — обеспечение постоянного присутствия вредоноса на заражённом устройстве. Каждому заказчику разработчик предоставляет индивидуальную версию исполняемого файла с уникальным Discord-вебхуком и API-ключами для больших языковых моделей. Украденные данные поступают в Discord-канал оператора в зашифрованном виде на основе алгоритма AES-256-GCM, причём ключ шифрования меняется ежедневно и вычисляется оператором на основе временной метки сообщения. Для обнаружения вторжения, указывают эксперты, требуется проводить поведенческий анализ действий приложений на компьютере: если фиксируются обращения к ИИ-платформам, одновременно фиксируются попытки доступа к дампу LSASS, в приостановленные процессы внедряется некий код, а через WMI в системе создаются механизмы закрепления, это указывает на вторжение. Серийный охотник за уязвимостями Microsoft заблокировал автообновления антивируса Defender
23.09.2026 [11:44],
Павел Котов
Исследователь в области кибербезопасности, известный под псевдонимом NightmareEclipse, который регулярно раскрывает информацию об уязвимостях нулевого дня в продуктах Microsoft, нашёл новый способ вмешаться в работу антивируса Microsoft Defender — он заблокировал возможность автоматического обновления программы. 
Источник изображения: BoliviaInteligente / unsplash.com Эксперт представил концепт эксплойта и присвоил ему название BigDiskBuster — этот инструмент блокирует установку обновлений программных модулей и баз данных сигнатур антивируса Microsoft Defender. «Создал тут забавный инструмент — он полностью блокирует обновление Defender, так что у вас остаётся текущая версия программы, пока утилита работает в фоновом режиме», — написал он. BigDiskBuster, по его словам, выступает в качестве аналога выпущенной ранее утилиты UnDefend; эксплойт работает на всех поддерживаемых версиях Windows, хотя его текущий вариант «функционирует с ошибками и требует доработки». 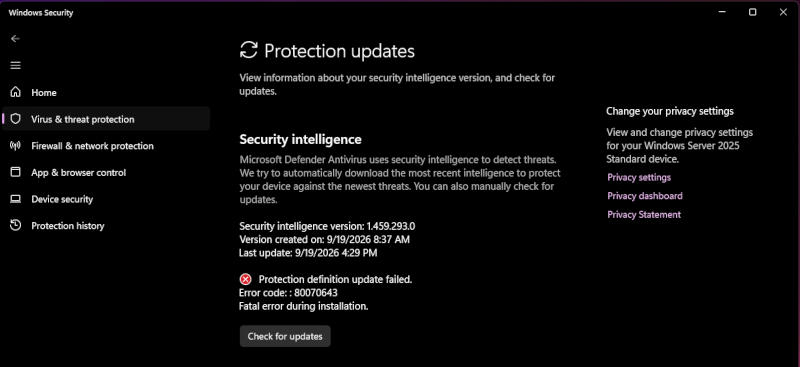
Источник изображения: github.com/MSNightmare Механизм не отключает Defender полностью. Утилита дожидается начала процесса обновления, а затем пытается заполнить диск данным таким образом, чтобы для завершения установки не хватало свободного места. Для этого создаются временные скрытые файлы и при необходимости запускаются дополнительные потоки, чтобы захватить ещё больше пространства. Как только у Microsoft Defender фиксируется сбой обновления, файлы закрываются, и свободное место освобождается. Кроме того, BigDiskBuster открывает исполняемый файл MRT.exe средства Microsoft для удаления вредоносных программ, и доступ других процессов к этому файлу блокируется, пока открыт его дескриптор. В итоге, пока работает утилита, Defender остаётся использовать текущие версии программных модулей и базы данных сигнатур. Эксперт приложил скриншот, согласно которому обновление антивируса завершается с ошибкой 0x80070643 — это стандартная ошибка установки, и сама по себе она не доказывает, что причиной сбоя была утилита BigDiskBuster. Работа антивируса с неактуальными базами крайне нежелательна: он продолжает функционировать, но лишается возможности распознавать обнаруженные недавно вредоносные программы. Ранее NightmareEclipse рассказывал о более опасных уязвимостях Windows; новый эксплойт препятствует выполнению одной из базовых функций антивируса — его автоматического обновления. Независимые эксперты пока не подтвердили работоспособность BigDiskBuster. Экстренное обновление не починило звук в Windows 11 и чёрные экраны на Radeon — исправление будет только в октябре
22.09.2026 [14:37],
Алексей Разин
В начале сентября Microsoft выпустила пакет исправлений безопасности KB5124008 для компьютеров под управлением Windows 11 25H2 и 24H2, но практика показала, что его установка в отдельных случаях нарушает работоспособность микрофона и лишает ПК возможности воспроизводить звук. Как выяснилось, до середины октября эта проблема так и не будет исправлена официальными средствами Microsoft. 
Источник изображения: Microsoft Выпуск профильного исправления, как отмечает Windows Latest, запланирован Microsoft на 13 октября в рамках традиционного Patch Tuesday. В сентябре компания выпустила два пакета обновлений безопасности, KB5124008 и KB5129195, которые были призваны устранить проблемы с подключением по протоколу RDP при работе приложений типа Claude Cowork и доступом к общим папкам в виртуальных машинах Linux, которые подобными приложениями использовались. Эти проблемы были устранены кумулятивным обновлением KB5129195, которое вышло в текущем месяце. Тем не менее, упомянутое обновление всё равно полностью не решает проблему нарушений в работе звуковой подсистемы, а в корпоративной среде оно создаёт проблемы со входом пользователей на ресурсы, находящиеся в домене. Какая часть пользователей страдает от потери звука на своих ПК, в Microsoft не уточняют. В диспетчере устройств пострадавшая звуковая подсистема обозначена ошибкой «Запуск этого устройства невозможен (код 10)». Если же такого уведомления нет, но прибавить громкость с нулевого уровня всё равно не получается, то пользователь тоже имеет дело с последствиями данной ошибки в программном коде Microsoft. Первоначально корпорация утверждала, что ошибке подвержены только USB-устройства для воспроизведения звука, но на проблему жалуются и прочие пользователи. Сентябрьские обновления пакетов безопасности Microsoft принесли ряд проблем и владельцам ПК с графическими процессорами AMD. Они столкнулись с появлением «чёрного экрана», потерей связи с мониторами, зависаниями системы, причём для этого не требовалось даже запускать игры. Проблема выявлена у владельцев видеокарт Radeon RX 6600, RX 7700 XT, RX 7800 XT, RX 7900 GRE, RX 7900 XTX и RX 9070 XT, причём переход на более старую версию драйвера не решает проблему, зато сделать это позволяет откат сентябрьского обновления операционной системы. Пакет KB5129195 её также не устраняет. В октябре Microsoft проведёт мероприятие, посвящённое Windows и устройствам Surface
16.09.2026 [04:23],
Николай Хижняк
С момента последнего крупного мероприятия, посвящённого Windows, прошло уже более двух лет. В следующем месяце Microsoft проведёт презентацию в Сан-Франциско, чтобы рассказать о будущем Windows и устройств Surface, пишет The Verge. 
Источник изображения: Microsoft Мероприятие состоится 7 октября. На нём компания планирует «обсудить то, как локальный искусственный интеллект определит следующую главу в истории ПК». На мероприятии будут присутствовать генеральный директор Microsoft Сатья Наделла (Satya Nadella) и руководитель подразделения Windows и Surface Паван Давулури (Pavan Davuluri). Также ожидается участие генерального директора Nvidia Дженсена Хуанга (Jensen Huang), что позволяет предположить, что центральной темой события станут ПК и ноутбуки на базе новой Arm-платформы RTX Spark. Если это так, то, вероятно, стоит ожидать подробностей о цене и сроках выхода Microsoft Surface Laptop Ultra, анонсированного ещё в июне, а также информации о решениях других производителей. По мнению The Verge, Microsoft вряд ли представит или хотя бы затронет тему потенциального анонса операционной системы Windows 12 на предстоящем мероприятии. Предыдущее крупное мероприятие Microsoft, посвящённое Windows, состоялось в мае 2024 года. Тогда компания представила новые ПК Copilot Plus на базе процессоров Arm и объявила о возобновлении партнёрства с Qualcomm. До этого масштабная презентация Windows проходила в июне 2021 года, когда Microsoft анонсировала Windows 11 в ходе прямой трансляции. Мероприятие Microsoft в Сан-Франциско состоится 7 октября в 10:00 по тихоокеанскому времени (20:00 мск). Microsoft экстренно обновила Windows 11, чтобы исправить ошибки последнего пакета патчей
15.09.2026 [12:59],
Павел Котов
Microsoft начала развёртывать экстренное внеплановое обновление, призванное устранить неполадки, которые возникли после рекордного по числу исправлений безопасности сентябрьского пакета. В сентябре компания устранила почти тысячу уязвимостей, но последнее масштабное обновление Windows затронуло корпоративных пользователей, разработчиков и геймеров. 
Источник изображения: BoliviaInteligente / unsplash.com Основное сентябрьское обновление отрицательно повлияло на работу общих папок в виртуальных машинах Linux на Hyper-V, на сеансы служб удалённого рабочего стола (Remote Desktop Services) и некоторые USB-аудиоустройства. Внеплановое обновление устраняет эти проблемы в Windows 11 версий 26H1, 25H2 и 24H2; компания также выпустила обновления для Windows 10 LTSC, Windows Server 2012, 2012 R2, 2022 и 2025. Ранее выпуск внеплановых обновлений был для Microsoft редкостью, но в этом году данная практика стала более распространённой. В январе компании пришлось выпустить четыре внеплановых обновления, которые решили проблемы, возникшие из-за основного; в марте потребовались ещё два — они решили проблемы со сбоями при установке и входом в учётную запись Microsoft; в июле пришлось выпустить внеплановое обновление, чтобы устранить неполадки в драйвере Intel, которые приводили к снижению производительности и ускоренному разряду аккумулятора. Microsoft признала, что свежее обновление Windows 11 убивает звук на некоторых ПК
14.09.2026 [14:30],
Владимир Фетисов
На прошлой неделе Microsoft выпустила очередной пакет исправлений безопасности KB5124008 в рамках программы Patch Tuesday. Он содержит сотни исправлений и предназначен для установки на компьютеры с Windows 11 25H2 и 24H2. Оказалось, что в некоторых случаях установка KB5124008 может лишить ПК звука и даже нарушить работоспособность микрофона. Microsoft признала наличие проблем, но решить их пока не удалось. 
Источник изображения: Microsoft По данным источника, нарушение работоспособности аудиоподсистемы на ПК с Windows 11 — это не единственная проблема, с которой могут столкнуться пользователи после установки упомянутого пакета обновлений. Сообщения на тематических форумах указывают на то, что обновление может нарушать работу проводника в Windows 11, повреждать резервные копии, а также нарушать работу Claude Cowork и других приложений, зависящих от виртуальных машин на базе Linux. В некоторых случаях фиксируются проблемы с работой удалённых рабочих столов и графической подсистемы на ПК с процессорами AMD. Microsoft признала наличие многих из этих проблем. Касательно проблем с аудио в одном из обновлённых документов на сайте поддержки Microsoft говорится, что некоторые аудиоустройства «могут не запускаться или не воспроизводить аудио» после установки последних обновлений для Windows. Пользователи, которые сталкиваются с данной проблемой, обнаруживают проблемы с воспроизведением аудио в приложениях и решить её просто увеличением громкости или изменением настроек не удастся. 
Источник изображения: Windows Latest По данным Microsoft, раздел «Звук» в настройках Windows также может перестать отображаться корректно, что затрудняет устранение проблемы через «Параметры». В дополнение к этому предлагается проверить логи в «Диспетчере устройств», но это лишь позволит найти ошибку, с которой в процессе работы столкнулась ОС. Ещё KB5124008 может сломать микрофоны и многоканальный звук. Microsoft связывает эту проблему с устройствами USB Audio Class 1.0, но она не обязательно ограничивается динамиками или стандартным воспроизведением звука. Сообщения пользователей указывают на то, что микрофон может перестать работать на затронутых проблемой устройствах. Даже если аудиоустройство запускается штатно, может возникнуть ещё одна проблема: Windows может выбрать неправильную конфигурацию аудио. Microsoft рекомендует временно переключиться на конфигурацию с использованием двух каналов или задействовать другие устройства. Согласно имеющимся данным, Microsoft уже работает над патчем, который позволит устранить проблемы, вызываемые KB5124008. Вероятно, в скором времени софтверный гигант выпустит его, но точные сроки пока не были озвучены. Google выпустила приложение Gemini для Windows
11.09.2026 [14:09],
Павел Котов
Google объявила о выпуске приложения помощника с искусственным интеллектом Gemini для Windows. Оно выступает дополнением к привычным для пользователей рабочим инструментам и повседневным программам, предлагая быструю помощь по разным вопросам без отрыва от работы.  Предусмотрен быстрый запуск приложения Gemini поверх активного окна по нажатию сочетания клавиш Alt + Space. Если, например, требуется быстро проверить факты в документе или придумать заголовки к слайдам в презентации, пользователь может получить необходимую помощь в оперативном режиме и быстро вернуться к работе. Доступны функции работы над задачами в выделенном рабочем пространстве. В приложении есть все привычные для опытных пользователей функции Gemini: задачи можно поручить доступному круглосуточно ИИ-агенту Gemini Spark, который доступен, правда, только платным подписчикам. ИИ-помощник может составить черновую сводку материалов проекта, проанализировав информацию в сервисах Google, в том числе Gmail и «Google Диск». Через приложение можно генерировать изображения для презентаций с помощью модели Nano Banana, а также создавать видеоролики при помощи подключённой к платформе Gemini Omni. Приложение Gemini для Windows, заверили в Google, работает незаметно и не замедляет работу компьютера. Со временем разработчик будет добавлять в него новые функции, свойственные полноценным десктопным приложениям. Оно совместимо с Windows 10 и 11. Серийный охотник за уязвимостями раскрыл очередную опасную дыру в безопасности Microsoft Windows
10.09.2026 [10:10],
Павел Котов
Известный под псевдонимом Nightmare Eclipse серийный охотник за уязвимостями Windows, опубликовал очередной эксплойт для уязвимости нулевого дня в приложении Microsoft Defender — она получила название ShieldCrash. Эксплойт позволяет гипотетическим злоумышленникам обходить ранее выпущенное Microsoft исправление для уязвимости ShieldBreak и читать файлы с правами SYSTEM. 
Источник изображения: Sunny Hassan / unsplash.com «Возможно, позже я доработаю это до полноценного доказательства концепции с получением привилегий SYSTEM, но пока выкладываю его предварительный вариант, потому что мне немного лень», — написал эксперт в файле с пояснениями к эксплойту. Эксплойт ShieldCrash был опубликован вскоре после выхода очередного пакета обновлений безопасности Microsoft. Он работает на системах Windows, где уже были установлены сентябрьские обновления. ShieldCrash выступает как способ обхода защиты от другой уязвимости нулевого дня в Defender — ShieldBreak (CVE-2026-69414), которая, в свою очередь позволяла обойти исправление ещё одной раскрытой тем же экспертом уязвимости RoguePlanet (CVE-2026-50656). Microsoft устранила уязвимость RoguePlanet в июле, а ShieldBreak — на минувшей неделе. Они позволяли злоумышленникам получать права SYSTEM на платформах Windows 10, Windows 11 и Windows Server со всеми установленными обновлениями. ShieldCrash открывает доступ к чтению любых файлов с правами SYSTEM, но не даёт возможности записывать произвольные данные или запускать командную оболочку (shell) с этими привилегиями. Это уже одиннадцатая раскрытая экспертом уязвимость нулевого дня в продуктах Microsoft. На прошлой неделе он раскрыл уязвимость нулевого дня FalconFlank для платформы CrowdStrike Falcon — при её эксплуатации происходит обращение к функции, предназначенной для нейтрализации вредоносных макросов Microsoft Office. Напомним, что Nightmare Eclipse стал публично раскрывать уязвимости в продуктах Microsoft после того, как компания проигнорировала его предупреждения о найденных багах. Исследователь заявил, что техногигант заблокировал ему доступ к порталу для отправки отчётов, что вынудило его публиковать найденные ошибки на всеобщее обозрение. В Windows 11 наконец-то появится автоматическое переключение тёмной и светлой тем
10.09.2026 [05:59],
Николай Хижняк
Функция автоматического переключения между тёмной и светлой темами уже давно присутствует в macOS, Android, iOS и даже во многих графических оболочках Linux, однако в Windows она по какой-то причине до сих пор отсутствовала. Судя по всему, эта возможность появится в Windows 11 в одной из будущих сборок для участников программы предварительной оценки (Insider Preview). 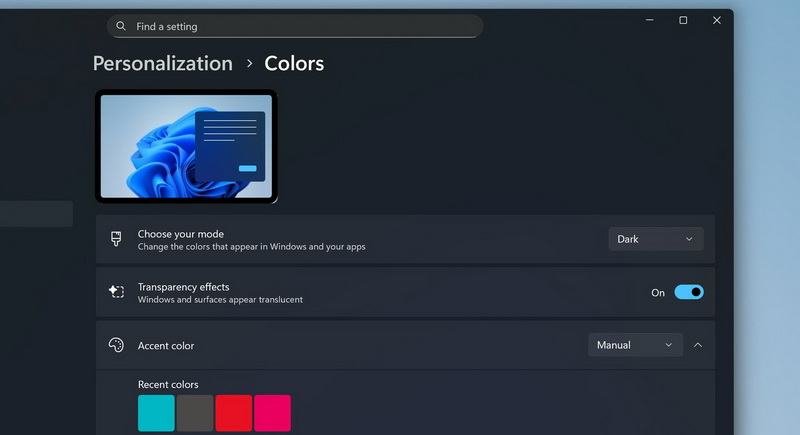
Источник изображения: TechPowerUp Пользователь @phantomofearth обнаружил в недавней экспериментальной сборке системы соответствующие текстовые строки. Они сопровождаются новым файлом библиотеки DLL — «Windows.Shell.AutoDarkMode.dll», — который появился в системной папке System32. Судя по всему, пользователю будет предоставлена возможность настройки расписания автоматического переключения тем по геолокации. Если службы геолокации отключены, тёмный режим будет активироваться в выбранный пользователем период системного времени. При этом режим будет меняться только тогда, когда компьютер не используется. Это предотвратит смену режима во время работы или совещаний. Пока неясно, будет ли автоматический тёмный режим в Windows также активировать фильтр тёплых тонов для снижения нагрузки на глаза, как это реализовано в macOS. Больше никакой возни с флешками: бета Windows 11 научилась переустанавливаться из облака
09.09.2026 [18:57],
Владимир Фетисов
Участники программы предварительной оценки Windows Insider обнаружили довольно многообещающую функцию, которая в дальнейшем может появиться в стабильных версиях операционной системы Windows 11. Речь об инструменте «Облачное восстановление», который появился в среде восстановления Windows и позволяет осуществить переустановку ОС с помощью облачной платформы Microsoft. 
Источник изображений: Microsoft «Мы представляем "Облачное восстановление" — новую опцию восстановления, которая возвращает компьютер с Windows 11 в чистое, заведомо работоспособное состояние путём полной переустановки ОС, даже если Windows не загружается. В отличие от функции «Вернуть компьютер в исходное состояние», новая опция загружает целевой образ Windows и драйверы устройства из "Центра обновления Windows", благодаря чему устройство возвращается в полностью работоспособное состояние без загрузочного USB-носителя, без пользовательского образа и без зависимости от состояния установленной на компьютере ОС», — говорится в описании Microsoft. 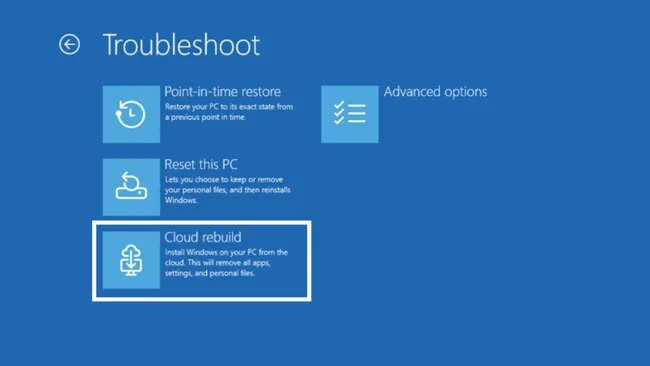 Конечно, далеко не всегда новая функция будет полезной, поскольку её использование приведёт к полной переустановке ОС. В случаях, когда есть возможность загрузки уже установленной Windows, исправить повреждения можно менее радикальными способами. Однако, когда ОС по каким-то причинам перестала загружаться, функция «Облачное восстановление» может оказаться весьма полезной. На данный момент упомянутое нововведение доступно в бета-версии Windows 11 под номером 26220.9343. Когда функция может появиться в стабильных версиях программной платформы, не уточняется. Microsoft разгневала пользователей, превратив обои Windows 11 в рекламный щит
08.09.2026 [20:27],
Сергей Сурабекянц
Приложение Bing Wallpaper («Обои Bing») пользуется успехом среди пользователей благодаря красивым изображениям, которые можно установить в качестве фона рабочего стола. Но на этой неделе приложение попало в заголовки новостей по негативным причинам. Многочисленные пользователи жалуются на обои, заполненные рекламой, в частности, на полноэкранную рекламу коллекции фильмов о Гарри Поттере и серии блокбастеров «Фантастические твари» (Fantastic Beasts). 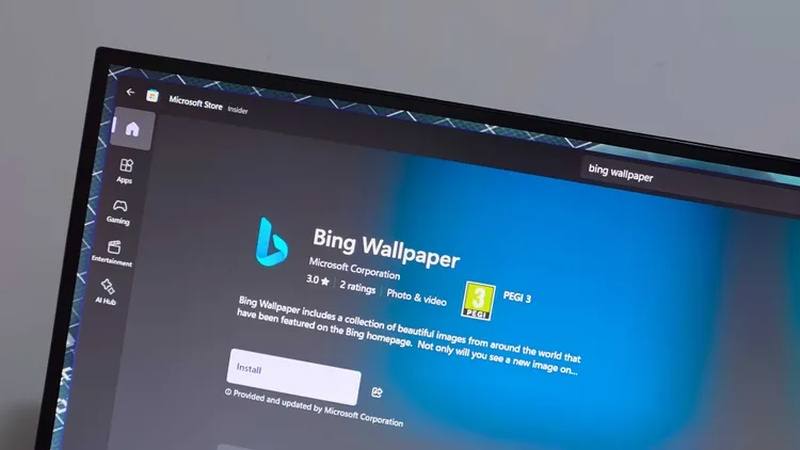
Источник изображения: windowscentral.com Рекламный контент не является чем-то совершенно новым для Bing Wallpaper. Приложение часто меняет изображения, связанные с популярными фильмами или играми для Xbox. Но на этот раз возмущение пользователей вызвали обои, посвящённые коллекции из 11 фильмов, на которых в правом нижнем углу изображения крупными буквами написано «ДОСТУПНО СЕЙЧАС». 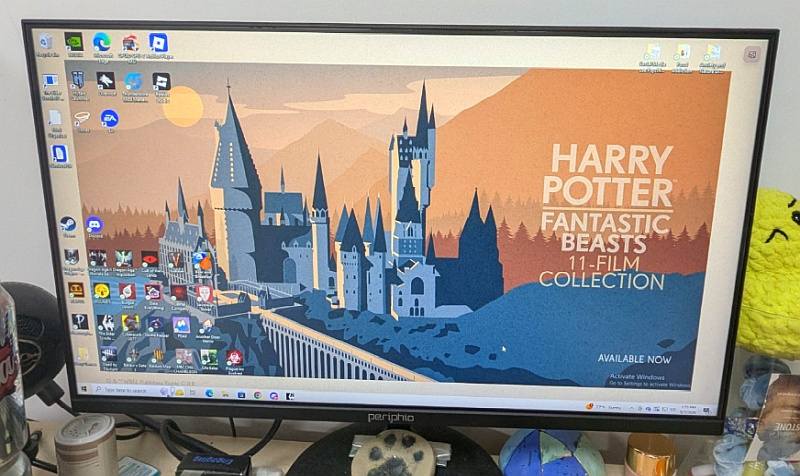
Источник изображения: Fujoshi_Queen1228 / Reddit Критики рекламной политики Microsoft утверждают, что монетизация Bing Wallpaper должна происходить без перегрузки подобными изображениями и навязчивыми надписями. По их мнению, возможность узнать больше об изображении из фильма и получить информацию о самом фильме — это нормально. Но большая рекламная картинка с призывом к покупке на рабочем столе — нет. Нужно отметить, что Bing Wallpaper — необязательное приложение, так что Microsoft не навязывает дополнительную рекламу через настройки Windows 11. Но, по мнению экспертов, Bing Wallpaper — одна из немногих частей бренда Bing, которая хорошо воспринимается пользователями и засорять её рекламой просто недальновидно. Microsoft установила новый рекорд, выпустив более 650 патчей за один день
08.09.2026 [19:09],
Анжелла Марина
Microsoft готовится установить новый рекорд по количеству исправленных уязвимостей в рамках сентябрьского Patch Tuesday (Вторник патчей). По данным The Verge, только для Windows компания выпустит более 650 исправлений, что примерно в шесть раз превышает обычный ежемесячный показатель. 
Источник изображения: AI Причиной необычно большого числа исправлений стали новые ИИ-модели, которые ускорили поиск программных уязвимостей. Ранее модель Anthropic Mythos обнаружила проблемы во всех основных операционных системах и веб-браузерах, а позднее OpenAI представила собственную модель кибербезопасности, доступную доверенным партнёрам. Обычно Microsoft исправляет около 100 уязвимостей в месяц, однако в июне компания выпустила около 200 исправлений, в июле не менее 570, а в августе закрыла почти 400 уязвимостей. Теперь сентябрьский выпуск должен превысить 650 исправлений для Windows. Одновременно большой объём обновлений создаёт дополнительную нагрузку на компании, которым необходимо быстро устанавливать исправления. Администраторам приходится сначала проверять обновления, чтобы они не нарушали работу важных корпоративных приложений, из-за чего возникает так называемый «разрыв в установке патчей» между раскрытием уязвимости и её устранением. Проблема становится особенно серьёзной из-за скорости, с которой ИИ способен находить и анализировать уязвимости. Anthropic ранее сообщала, что Mythos может создавать рабочие эксплойты для недавно раскрытых проблем за несколько часов вместо нескольких недель, поэтому задержка с установкой исправлений повышает риск атак. Компания продолжает наращивать использование специализированных ИИ-инструментов для превентивного поиска слабых мест в продуктах линейки Windows, Azure и другом ПО. Эксперты прогнозируют, что даже текущий рекорд может быть побит уже в ближайшее время, особенно при появлении следующих поколений ИИ-моделей, ориентированных на кибербезопасность. Обновление доступно для загрузки через центр обновлений Windows начиная с сегодняшнего дня, 9 сентября. Microsoft пообещала ускорить загрузку Windows 11 и улучшить её работу на ПК с 8 Гбайт памяти
08.09.2026 [15:36],
Павел Котов
Microsoft на выставке IFA 2026 дала несколько обещаний по поводу скорости работы Windows 11 — компания обязалась сократить время загрузки ОС, улучшить отзывчивость Windows Hello, а также обеспечить комфортную работу платформы на компьютерах с 8 Гбайт оперативной памяти. 
Источник изображения: windows.com «Мы продолжаем улучшать основные функции. Прислушиваемся к отзывам клиентов, и вы увидите эти улучшения — по мере выхода обновления Windows будет совершенствоваться», — заявил вице-президент Microsoft по направлениям Windows и устройств Марк Линтон (Mark Linton). Очевидно, подразумевается, что сначала обновления будут появляться в предварительных версиях Windows 11, и лишь после этого ускоряться начнёт и общедоступный вариант системы. Microsoft обещает улучшить основополагающие механизмы работы Windows 11 — сделать её быстрее, стабильнее и удобнее в работе; дать пользователям больше контроля над интерфейсом системы и средствами обновления. Компания обязалась ускорить работу «Проводника» и уменьшить объём потребляемой Windows памяти. Ранее Microsoft указывала на необходимость внести улучшения в работу меню «Пуск» и функции поиска. Отдельная группа сотрудников переводит некоторые комплектные приложения из веб-оболочек в формат нативных приложений — последние работают быстрее. Некоторые из обещаний Microsoft уже успела выполнить: появились средства управления панелью задач и отдельных элементов меню «Пуск», интерфейс немного разгрузился, а благодаря «профилю низкой задержки» приложения стали запускаться быстрее. Особенно заманчивыми представляются обещания повысить производительность на машинах с 8 Гбайт оперативной памяти — в этом году Microsoft выпустила Surface Laptop с такой характеристикой, и на практике у него возникли проблемы с запуском мессенджера Teams и с работой сервиса «Google Документы». Компания пока не преодолела сложности, которые возникают с выпуском обновлений; но в рекомендациях говорится, что начальный экран Windows должен появляться на ноутбуках через 15 секунд после включения — и это включает инициализацию BIOS. О сроках изменений к лучшему в Microsoft не сообщили. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








