



 MWC 2018
 2018
 Computex

 IFA 2018



Сеть Apple Find My позволяет владельцам устройств и аксессуаров Apple отслеживать их — специально для этих целей компания выпустила трекеры AirTag. Но, несмотря на принятые производителем меры защиты, существует способ превратить любое устройство с Bluetooth в средство для слежки за человеком, обнаружили исследователи в Университете Джорджа Мейсона (США).







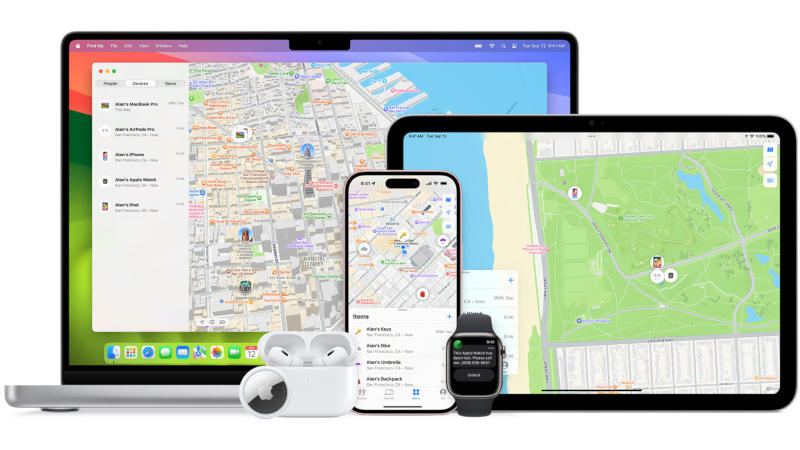
Источник изображения: apple.com
Они нашли способ, по сути, превратить любое устройство, в том числе телефон или ноутбук в AirTag и сделать это так, чтобы его владелец ничего не узнал. В результате злоумышленники могут удалённо отслеживать местоположение данного устройства. Принцип работы сети Apple Find My таков, что AirTag и другие совместимые трекеры отправляют сообщения по Bluetooth на ближайшие устройства Apple — эти устройства через серверы производителя анонимно передают владельцу местоположение трекера. Используя подходящий ключ, можно отслеживать через сеть Find My любое устройство с Bluetooth.
Трекер AirTag на основе криптографического ключа может изменять свой адрес в сети Bluetooth, но учёные разработали систему, способную быстро находить такие ключи — для этого требуется ресурс «нескольких сотен» графических процессоров. Получивший название эксплойт nRootTag имеет показатель успешности 90 % и не требует привилегий администратора. Авторы исследования провели эксперимент и установили местоположение заданного компьютера с точностью до 10 футов (3,05 м), а затем отследили движущийся по городу велосипед. В другом опыте они восстановили маршрут полёта человека, которого отследили через игровую консоль.
Авторы проекта поделились его результатами с Apple в июле 2024 года и рекомендовали компании изменить механизм работы сети Find My, чтобы повысить защиту при проверке устройств Bluetooth. Компания подтвердила, что изучила доклад, но до сих пор не внесла никаких изменений в архитектуру сети и не сообщила, когда намеревается это сделать. Полноценное исправление ошибки может занять несколько лет, указывают исследователи: даже если Apple выпустит закрывающие уязвимость обновления ПО, пользователи едва ли оперативно их установят. Владельцам устройств Apple рекомендовано не давать разрешений на доступ приложений к Bluetooth, если не уверенности, что это необходимо, и регулярно обновлять прошивку устройств.
Источник:


