



 MWC 2018
 2018
 Computex

 IFA 2018



Компания Logitech подтвердила, что пострадала от утечки данных в результате кибератаки, ответственность за которую взяла на себя банда вымогателей Clop, осуществившая в июле кражу данных из Oracle E-Business Suite.









Источник изображения: Logitech
Logitech International S.A. — швейцарская транснациональная компания, занимающаяся электроникой, которая продаёт аппаратные и программные решения, включая компьютерную периферию, оборудование для видеосвязи, музыкальное оборудование и продукты для умного дома. Днём ранее Logitech подала в Комиссию по ценным бумагам и биржам США форму 8-K, подтверждающую кражу данных со своих серверов.
«Компания Logitech International S.A. («Logitech») недавно столкнулась с инцидентом кибербезопасности, связанным с кражей данных. Инцидент не повлиял на продукцию, бизнес-операции или производство Logitech. Обнаружив инцидент, Logitech оперативно приняла меры по его расследованию и реагированию при поддержке ведущих внешних компаний, специализирующихся на кибербезопасности», — сообщила Logitech
Компания заявляет, что данные, вероятно, включают ограниченную информацию о сотрудниках и потребителях, а также информацию о клиентах и поставщиках. Однако Logitech не считает, что хакеры получили доступ к конфиденциальной информации, такой как национальные идентификационные номера или данные кредитных карт, поскольку эти данные не хранились во взломанных системах.
Logitech утверждает, что утечка произошла из-за уязвимости нулевого дня, которая была устранена сразу после её появления. Компания признала взлом после того, как на прошлой неделе банда вымогателей Clop добавила данные Logitech на свой сайт, связанный с утечками. Речь идёт о почти 1,8 Тбайт информации, предположительно украденных у компании.
Хотя Logitech не называет поставщика программного обеспечения, утечка, вероятно, была вызвана уязвимостью нулевого дня в ПО от Oracle, которой банда вымогателей Clop воспользовалась в июле во время атак с целью кражи данных.
В прошлом месяце Mandiant и Google начали отслеживать новую кампанию вымогательства, в рамках которой многие компании получили электронные письма от группы вымогателей Clop, утверждавших, что из их систем Oracle E-Business Suite были украдены конфиденциальные данные. В этих письмах содержалось предупреждение о том, что украденные данные будут раскрыты, если компании не согласятся на выкуп.
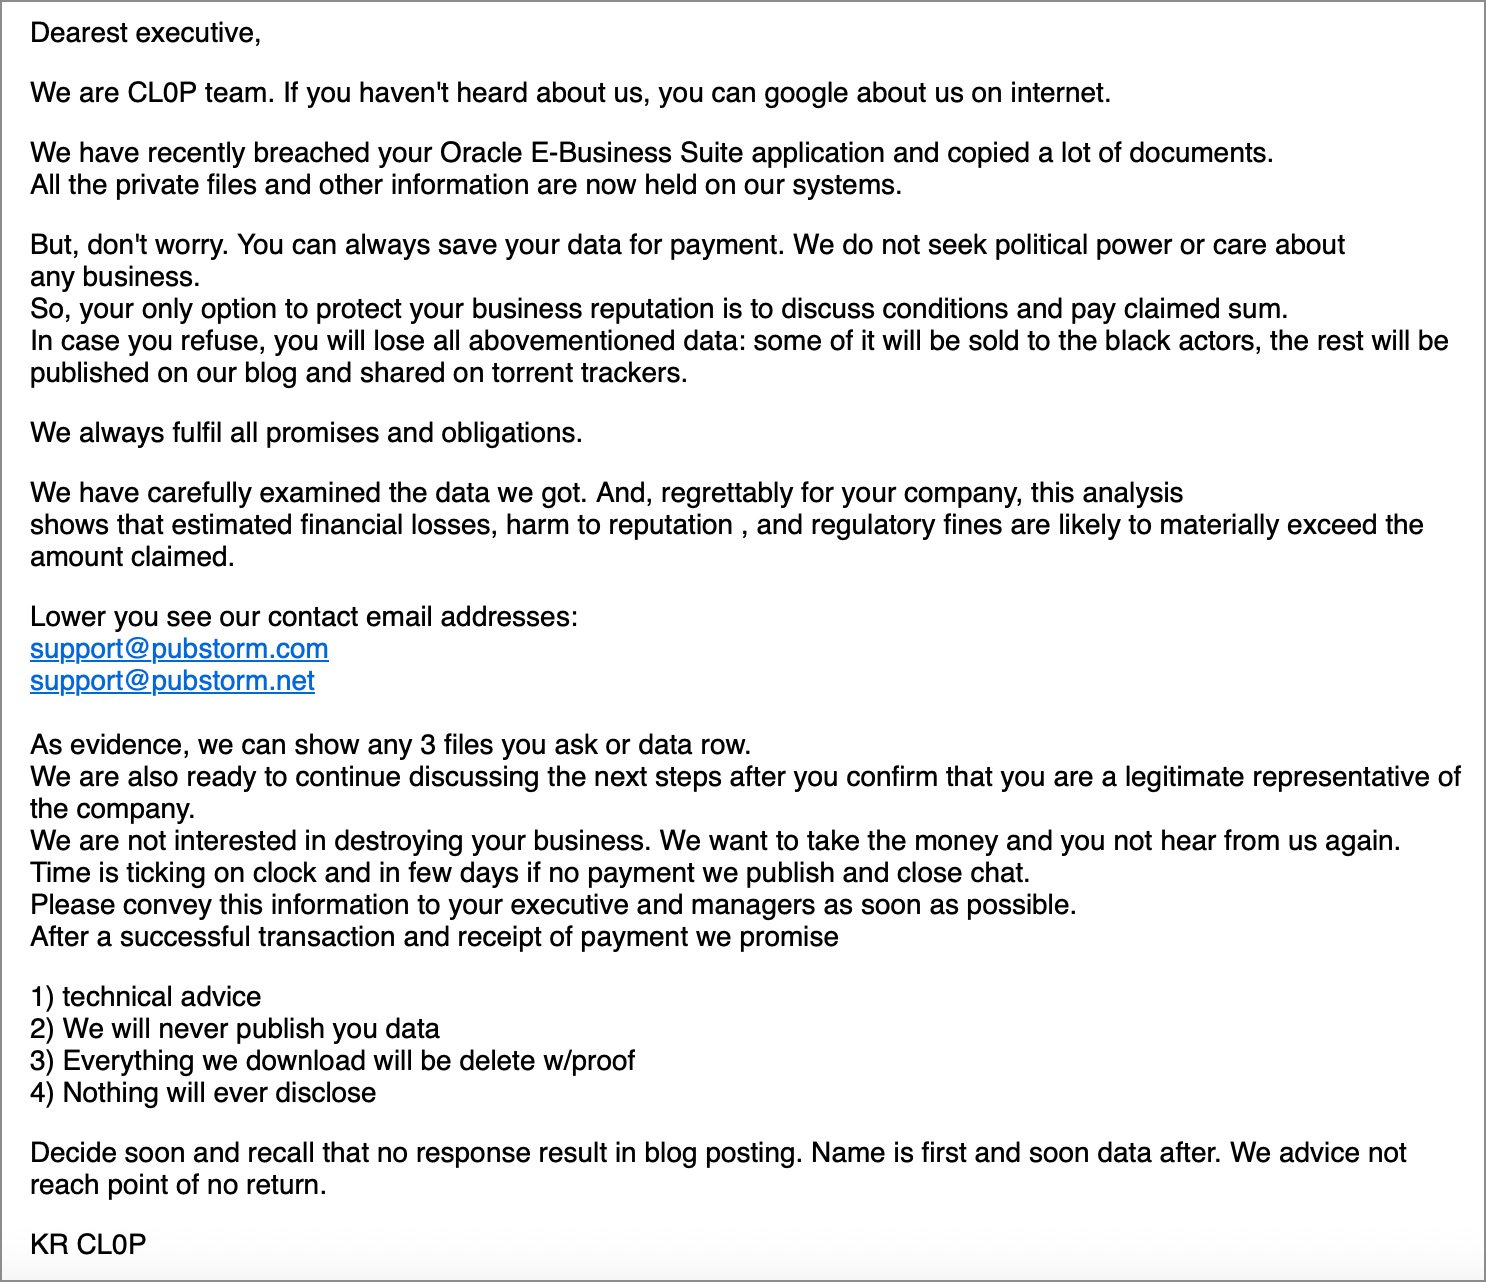
Письмо от хакеров Clop с требованием выкупа, отправленное клиентам Oracle. Источник изображения: Bleeping Computer
Вскоре после этого Oracle подтвердила наличие новой уязвимости нулевого дня в E-Business Suite (маркировка уязвимости CVE-2025-61882) и выпустила экстренное обновление для её устранения.
Вымогательская группа Clop имеет долгую историю использования уязвимостей нулевого дня для масштабных атак с целью кражи данных:
- 2020 год — эксплуатация уязвимости нулевого дня в платформе Accellion FTA, затронувшей почти 100 организаций;
- 2021 год — эксплуатация уязвимости нулевого дня в программном обеспечении SolarWinds Serv-U FTP;
- 2023 год — эксплуатация уязвимости нулевого дня в платформе GoAnywhere MFT. Было взломано более 100 компаний;
- 2023 год — эксплуатация уязвимости нулевого дня в MOVEit Transfer, что стало самой масштабной кампанией Clop на сегодняшний день, в ходе которой злоумышленники похитили данные у 2773 организаций по всему миру;
- 2024 год — эксплуатация двух уязвимостей нулевого дня в системе передачи файлов Cleo (CVE-2024-50623 и CVE-2024-55956) для кражи данных и вымогательства у компаний.
Среди других организаций, пострадавших от атак с целью кражи данных Oracle E-Business Suite в 2025 году, стали Гарвардский университет, американская региональная авиакомпания Envoy Air и издание The Washington Post.
Источник:


