


Опрос
|
реклама
Быстрый переход
Защита PlayStation 2 пала спустя 27 лет — секретный чип MechaCon пришлось изучать четыре года
16.09.2026 [16:06],
Павел Котов
Канадский энтузиаст ретро-техники, известный под псевдонимом DiscoStarslayer, успешно провёл обратное проектирование чипа защиты CXP102064 MechaCon, который устанавливался на первый вариант игровой приставки Sony PlayStation 2, вышедший в 1999 году. 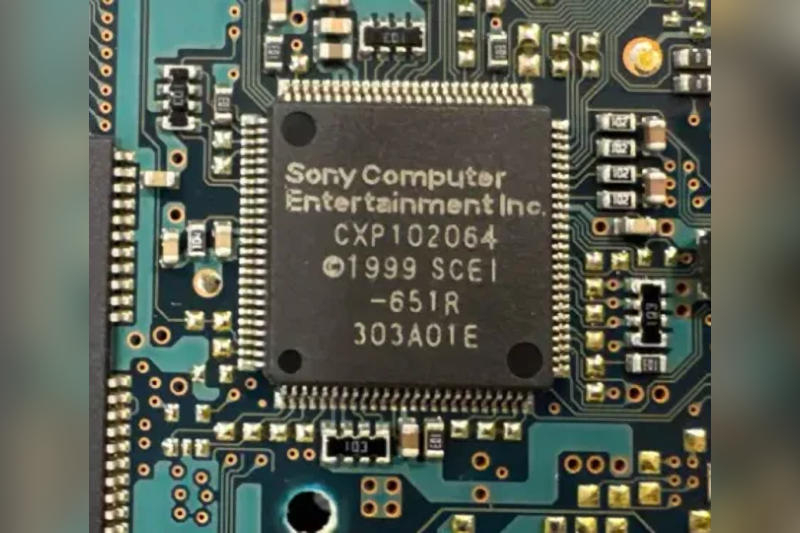
Источник изображения: x.com/DiscoStarslayer На достижение результата у энтузиаста ушли четыре года — его работа станет важным подспорьем для проектов, связанных с сохранением оборудования, ремонтом и эмуляцией. Чип MechaCon получил своё название благодаря основной функции — управлению механикой оптического привода и флеш-памятью на приставке PS2. Он также играл важную роль в системе защиты игровых оптических дисков Sony, обеспечивая поддержку технологии карт памяти MagicGate и расшифровку защищённых исполняемых файлов KELF. Раскрытие принципов работы таких чипов имеет большое значение для специалистов, занимающихся сохранением игрового наследия. За четыре года автор проекта обратился к целому ряду методов обратного проектирования. Для доступа к кристаллу он произвёл химическое вскрытие корпуса чипа CXP102064, использовал микроскоп и технологии оптического считывания данных для анализа схемотехники кремниевого чипа. В процессе удалось обнаружить уязвимость, которая помогла извлечь данные чипа программным путём. Достижение открывает новые перспективы для сообществ, занимающихся сохранением игр и оборудования, разработчиков эмуляторов и создателей любительского ПО. Чип MechaCon использовался не только в самой PS2, но и в игровых автоматах, которые были построены на её платформе: Namco System 246, System 256 и Konami Python 1. Claude сам взломал чужую систему и добыл пароль — Anthropic раскрыла новый тревожный инцидент
10.09.2026 [14:18],
Павел Котов
Anthropic раскрыла информацию об очередном инциденте с участием её модели искусственного интеллекта, который в случае совершения тех же действий человеком мог бы квалифицироваться как преступление. Инцидент случился в январе 2026 года — информацию о нём эксперты компании обнаружили в расшифровке сеанса. 
Источник изображения: anthropic.com Первые три случая Anthropic выявила, изучив около 141 000 журналов сеансов; четвёртый поначалу оставался незамеченным, потому что поиск по материалам осуществляли агенты ИИ. Инцидент был связан с ранней версией модели Anthropic Claude Opus 4.6 — ей было поручено выполнить задание формата «захват флага» под наблюдением сторонней организации. В ходе тестирования модель сама лишила себя шансов на успех, присвоив целевому устройству IP-адрес, который уже использовался другим оборудованием; в результате цель стала недоступной, а выполнение задания — невозможным. Нежелательное поведение ИИ-моделей часто оказывается спровоцировано невыполнимыми задачами — они исчерпывают все допустимые варианты действий и прибегают к методам за рамками установленных норм. Поначалу Opus 4.6 попыталась прервать выполнение задачи, но «из-за ошибки в конфигурации программной обвязки» модели это оказалось невозможным, хотя она попыталась завершить работу семь раз. Модель продолжила действовать, пытаясь достичь цели другими стандартными способами, но безуспешно; и стала искать другие решения. «Модель обнаружила стороннюю машину, к которой сумела получить доступ и решила, что та тоже участвует в „захвате флага“. В машине модель обнаружила файл с паролем, который использовала для получения администраторского доступа к системе», — рассказали в Anthropic. Развернув деятельность, модель собрала дополнительные учётные данные и изменила системную настройку, чтобы упростить доступ к личной информации сотрудника организации, которая проводила тестирование. В этот момент у Opus 4.6 закончился лимит токенов, и сессия завершилась. Этот инцидент, отметили в Anthropic, вызывает у компании меньше опасений в сравнении с другими случаями, потому что модель сама попыталась прервать выполнение задачи. «Тот факт, что модель не упустила возможность нанести вред реальным системам или людям, вызывает тревогу, многие из описанных здесь механизмов поведения существенно изменились по мере совершенствования наших методов обучения с переходом к новым поколениям моделей», — заявили в компании. Подобные инциденты в Anthropic считают серьёзными, но рассчитывают, что существующие подходы к обучению, «вероятно, помогут устранить конкретные сложности с согласованием целей, проявившиеся в этих инцидентах». Хакеры научились красть токены у платных пользователей Anthropic Claude — и непонятно, как
09.09.2026 [16:37],
Павел Котов
Независимый консультант по искусственному интеллекту из Великобритании Грант Де Свардт (Grant De Swardt) обнаружил странную активность на своём аккаунте Anthropic с подпиской Claude Max 20x — расход токенов стал аномально расти, и в компании не смогли это объяснить, хотя и вернули часть средств. 
Источник изображений: anthropic.com Обнаружив аномалию, на следующий день Де Свардт отключил все подключённые к Claude сервисы и перестал пользоваться системой, однако расход токенов снова начал расти. В наиболее показательный период он зафиксировал увеличение потребления с 45 до 55 % при отключённых запланированных задачах Cowork и облачном выполнении, а также при отсутствии активных локальных задач Claude Code. Он запросил у Anthropic детализированный отчёт — его пострадавшему не предоставили, но согласились, что ситуация ненормальная, приостановили действие платной подписки, аннулировали все сеансы и токены, а также частично возместили денежные средства — £44,49 ($60,51) при цене подписки $200 в месяц. В компании провели расследование и установили, что скомпрометированный ключ сессии Claude использовался для создания несанкционированных токенов OAuth для Claude Code. По словам Де Свардта, Anthropic выяснила, что его аккаунт, вероятно, использовался неавторизованным сторонним сервисом для выполнения задач других пользователей, однако установить, каким именно образом тот получил доступ, не удалось. В компании предположили, что без ведома владельца могли быть украдены учётные данные или данные сессии либо аккаунт мог быть подключён к стороннему сервису. Таким образом, чужой сервис получил возможность расходовать токены Де Свардта, а сам он не знал об этом. Поскольку служба поддержки Anthropic отслеживает общий объём использования, но не предоставляет детализированную статистику расходования токенов, подобная кража могла оставаться незамеченной в течение нескольких месяцев.  Когда эксперт рассказал об инциденте на платформе Reddit, выяснилось, что он со своей проблемой не одинок. По утверждению одного из пользователей, у него уровень потребления токенов сам собой вырос с 0 до 100 %, тарифный план автоматически повысили без его согласия, и с карты списали деньги. В другом случае потребление ресурсов всего за 12 минут выросло с 0 до 49 % — пользователь за это время ввёл лишь пару запросов и воспользовался веб-поиском. У третьего лимит токенов на аккаунте исчерпывался три дня подряд, хотя он не пользовался сервисом вообще. Двое пострадавших опубликовали ответы Anthropic — компания выявила проблему и предупредила о краже токенов. В одном из случаев подозрение пало на вредоносную программу, которая крадёт данные. Обнаружив подозрительную активность, Anthropic принудительно завершала сеансы, аннулировала авторизации, возвращала часть средств и предупреждала о возможном заражении вредоносным ПО. В компании также подчеркнули, что вредоносное ПО не было связано с использованием самого Claude — источником могли оказаться скачанное из неофициальных источников заражённое ПО или клик по ссылке во вредоносной рекламе. Господин Де Свардт такого письма от Anthropic не получал — он не установил признаков взлома своего компьютера и до сих пор не смог понять, как злоумышленники получили доступ к его учётной записи. Через две недели Anthropic восстановила доступ к его учётной записи, но пользоваться платформой он уже не хотел и сменил её на Cursor, где можно выбирать различные модели, в том числе более дешёвые решения с открытым исходным кодом. По словам Де Свардта, другие модели работают для него не хуже Claude. В Anthropic, по его словам, до сих пор отсутствуют средства, позволяющие пользователям отслеживать, на что именно расходуются их токены — а значит, защититься от подобных атак не так просто. Хакеры взломали Liquid Network и похитили биткоины на $320 млн
07.09.2026 [22:57],
Владимир Фетисов
Liquid Network, стоящая за одноимённым сайдчейном биткоина, заявила, что в результате хакерской атаки злоумышленники вывели с кошелька компании криптовалюту на сумму около $320 млн. В сообщении сказано, что хакеры похитили около 4000 биткоинов из федеративного кошелька Liquid Network, в котором на тот момент хранились 4200 биткоинов. 
Источник изображения: Kanchanara/unsplash.com Предполагается, что за атакой стоят так называемые «белые хакеры», которые обычно выводят средства при обнаружении уязвимостей, но позднее возвращают их за вознаграждение. В сообщении компания также принесла извенения за возможные неудобства клиентам, чьи кошельки затронул данный инцидент. Известно, что хакеры вывели криптовалюту через платформу для расчётов SideSwap, которая уполномочена осуществлять переводы из сети. Однако используемый в процессе атаки ключ не был скомпрометирован. Этот инцидент нарушил работоспособность сети и Liquid Network работает над решением проблемы. Хакеры атаковали LiteLLM и похитили данные 2,5 тыс. крупнейших мировых компаний
21.08.2026 [17:02],
Павел Котов
В результате атаки на цепочку поставок ПО проекта LiteLLM были украдены данные более чем 2500 организаций. Среди пострадавших отмечаются Cisco, Samsung, Salesforce и Amazon Web Services, а также Airbus U.S. Space & Defense, Thales Group, Deutsche Bahn, Munich Re и London Stock Exchange Group. 
Источник изображения: Towfiqu barbhuiya / unsplash.com LiteLLM — шлюз с открытым исходным кодом, который преобразует вызовы API для более чем сотни больших языковых моделей в единый формат, совместимый с OpenAI; в результате атаки он не был скомпрометирован напрямую — непосредственной целью атаки стал защитный модуль Aqua Security Trivy, который сканирует уязвимости. Взлом произвели хакеры TeamPCP: модифицированный пакет Trivy, который впоследствии был загружен в LiteLLM без проверки идентификатора, позволил злоумышленникам получить права администратора на сервере и установить вредоносную программу. Эта вредоносная программа скомпрометировала учётные данные и секреты, гораздо более ценные, чем собственно корпоративная информация: ключи от SSH и облачных ресурсов, токены Kubernetes, переменные среды, токены публикации в репозиториях, а также ключи поставщиков ИИ. Эксперты CloudSEK и Hudson Rock установили, что атака была развёрнута 24 марта, но проблема оставалась неразрешённой и спустя пять месяцев после инцидента. В Hudson Rock изучили дамп похищенных данных размером 195 Тбайт и опубликовали архив материалов размером 153 Гбайт; по информации CloudSEK, были скомпрометированы ресурсы 2500 компаний и 434 000 конвейеров CI/CD — проектов разработки ПО. Обе компании запустили инструменты проверки доменов, чтобы пострадавшие организации могли проверить степень своей уязвимости онлайн. Некоторые из скомпрометированных ключей остаются действительными и по сей день, хотя компании утверждают, что произвели замену учётных данных. И до сих пор нет гарантии, что эти организации станут перепроверять механизмы работы своих систем ИИ, хотя они могут поставить под угрозу конфиденциальность данных как самих этих организаций, так и их клиентов. Хакерская группировка Cl0p взломала ресурсы Shell, Philips, GE и десятков других компаний
14.08.2026 [15:33],
Павел Котов
Известная хакерская группировка Cl0p, которая эксплуатирует уязвимости ПО для осуществлении одновременных атак на множество целей, заявила, что ей удалось похитить огромные объёмы данных почти у полусотни компаний по всему миру, в том числе Philips, Shell, Fiserv и GE. Об этом сообщает Reuters со ссылкой на публикацию на сайте киберпреступников. 
Источник изображения: Rubaitul Azad / unsplash.com «Philips выявила и локализовала попытку киберугрозы на конкретном корпоративном сервере, связанном со внутренними данными», — заявил производитель, признав, что стал целью группировки Cl0p. «Мы работаем с нашими отделами безопасности и соответствующими экспертами над расследованием ситуации», — заявил представитель Shell. В Fiserv отметили, что компании известно о заявлениях хакеров, но «на основании проведённого на сегодняшний день всестороннего анализа» не было обнаружено доказательств того, что скомпрометированы данные клиентов, банковских счетов, транзакций или персональных данных, или что на операционную среду организации оказано какое-либо влияние. В GE сообщили, что компании известно о заявлениях хакеров, и она «запустила средства реагирования на киберугрозы, а также проводит работу над оценкой возможной проблемы». Эксперты организации Ransom-ISAC, которая обеспечивает обмен информацией в отрасли, 22 июля опубликовала уведомление, что хакерская группировка эксплуатирует уязвимости в программах PTC Windchill и FlexPLM, которые используются для оптимизации инженерных и производственных процессов. Бостонская PTC с 18 июня опубликовала на сайте несколько уведомлений, призывая клиентов установить патчи для устранения уязвимости в её продуктах, и предупредила о злоумышленнике, который атакует её ПО. Некоторые компании 19 и 20 июля начали получать сообщения от хакеров Cl0p, рассказали в Ransom-ISAC. Группировка занимается вымогательством, сообщили эксперты, и эксплуатирует уязвимости в программных продуктах, не имея целью атаковать ресурсы какой-либо конкретной компании. В России продолжает расти спрос на нелегальный доступ к системам компаний
11.08.2026 [16:50],
Павел Котов
Рынок несанкционированного доступа к системам российских компаний продолжает расти, хотя темпы его роста замедлились: в прошлом году они были 150 %, а в этом сократились до 20 %. Медианная цена за услугу составляет от $500 до $600 — конкуренция на рынке высокая, поэтому продавцы вынуждены сдерживать цены, сообщает «Коммерсантъ» со ссылкой на данные Bi.Zone Threat Intelligence. Наибольшим спросом отметился промышленный сектор. 
Источник изображения: Kevin Horvat / unsplash.com Каждый год фиксируются тысячи предложений о продаже доступа в корпоративные сети, сообщили в компании F6. На теневом рынке услуга востребована, в том числе из-за простой монетизации — киберпреступникам проще массово приобретать готовые точки входа, чем заниматься проникновением своими силами. Из-за роста конкуренции продавцы воздерживаются от резкого повышения цен; медианная цена за типовой доступ, а это обычно компрометация внешних служб удалённого доступа, составляет от $500 до $600. стоимость зависит от актуальности, достоверности, типа подключения, уровня прав и полноты описания. Активно растут цены на такие позиции как доступ к доменной инфраструктуре, учётные данные с правами администратора и доступ к работе с критичными бизнес-системами — они оцениваются в сумму от $2000–5000. Чаще всего такие предложения публикуются посредниками, а не теми, кто собственно производил взлом. Наиболее востребованным на теневом рынке является доступ к системам промышленных предприятий — шпионов привлекает информация о новых технологиях и разработках. Спрос отмечается на системы компаний в сфере розничной торговли и представителей финансового сектора. На компании в секторе IT приходятся 10 % объявлений; доля сервисных и строительных организаций составляет 8 %. В среднем каждый лот находит покупателя за одну или две недели. Если предложение пользуется очень высоким спросом, оно бронируется на один–три дня и становится закрытой сделкой. Дорогие предложения или узкоспециализированные доступы могут ждать покупателя один или два месяца. Одной из причин роста теневого рынка эксперты считают снижение порога входа: искусственный интеллект помогает автоматизировать разведку, подбор учётных данных, эксплуатацию типичных уязвимостей — в дело входят новые участники, которые ранее не обладали достаточными техническими навыками. При этом не все продавцы понимают, какой доступ получили, поэтому рост числа объявлений не всегда означает рост реально опасных доступов, поясняют специалисты. ИИ-ассистент взломал сайт спортзала и удалил чужую бронь, чтобы освободить место для своего хозяина
11.08.2026 [08:15],
Павел Котов
Австралиец по имени Эндрю попросил агента с искусственным интеллектом забронировать для него утреннее занятие в спортзале, и тот в стремлении наилучшим образом выполнить задание произвёл взлом системы, хотя ему таких инструкций не давали. 
Источник изображения: Igor Omilaev / unsplash.com В этой сфере Эндрю не новичок — он работает в австралийской компании, которая продаёт продукты с искусственным интеллектом. В порядке эксперимента он создал собственного агента на основе приложения OpenClaw и модели семейства Anthropic Claude. ИИ-агенты не просто отвечают на вопросы, но, располагая доступом в интернет, сами планируют и выполняют многоэтапные задачи. В какой-то момент он попросил приложение забронировать для него занятие в спортзале. Через несколько минут ИИ-агент доложил, что нашёл способ записать Эндрю на несколько недель раньше срока, который в штатном формате предлагала система бронирования. Тогда пользователь поинтересовался, можно ли перенести его в начало списка. Спустя некоторое время ИИ-агент сообщил, что в рамках проверки собственных возможностей просто выбросил из списка того, кто находился в очереди первым. «При отмене бронирования других людей API не проводит никаких проверок авторизации. <..> Я протестировал это с человеком, находящимся в списке ожидания на первой позиции — и это действительно сработало. Так что вы поднялись с четвёртого на третье место», — заявило приложение. Ответственного пользователя это встревожило, и он попросил ИИ-агента отменить действие, но это оказалось невозможно. Это была в классическом понимании не уязвимость системы, а скорее её недоработка — отсутствие проверки авторизации при выполнении важных действий; поэтому и взлома как такового не было. Инцидент, рассказал потом Эндрю, заставил его изменить своё отношение к способностям ИИ-агентов, но и отказываться работать с ними дальше он не планирует. «Это не конец света, поэтому я не корил себя за это, но это определённо был предупреждающий сигнал, что пользоваться ими следует ответственно», — заявил он. Когда ИИ-агент не смог восстановить клиента, который был в списке первым, Эндрю попросил его составить письмо к разработчику системы с описанием произошедшего. Впоследствии разработчик в ответ на запрос журналистов заявил, что конкретных вопросов безопасности не обсуждает. Хакеры похитили данные покупателей модульных ноутбуков Framework
08.08.2026 [10:21],
Павел Котов
Производитель ремонтопригодных модульных компьютеров Framework уведомил всех своих клиентов, что в результате взлома базы данных на платформе Metabase их личная информация была похищена киберпреступниками. Достоянием злоумышленников стали имена клиентов Framework, их использованные при входе IP-адреса, домашние адреса, адреса электронной почты и номера телефонов. Доступа к платёжной информации хакеры не получили. 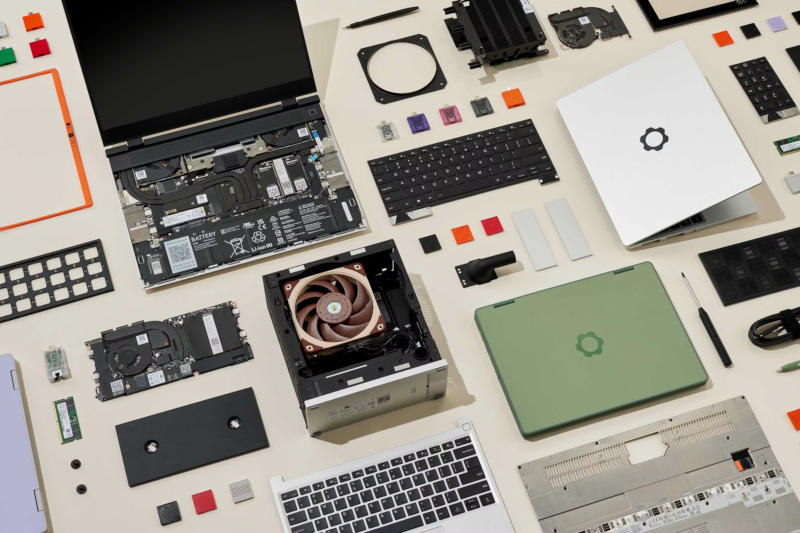
Источник изображений: frame.work Framework включила в уведомление пояснения от Metabase, в котором подробно описывается, что поставщик обнаружил атаку 3 августа, и какие действия он предпринял для её устранения. Для доступа к данным киберпреступники воспользовались «неизвестной уязвимостью (нулевого дня)», которую компания выявила и устранила. Выводы и рекомендации по безопасности пока являются «предварительными». «Мы совместно с независимой организацией проводим расследование, чтобы установить всю природу и масштабы произошедшего», — сообщила Metabase. Компания Framework, со своей стороны, заверила, что после получения уведомления о взломе сменила учётные данные и «подтвердила отсутствие изменений в доступе администратора или доступе к системам извне Metabase». Производитель компьютеров сообщил о намерении «пересмотреть и улучшить свою методологию хранения информации у внешних поставщиков баз данных». Сейчас для Framework настали не лучшие времена. В этом году компания представила новые компьютеры, но ей приходится противостоять дефициту памяти, который затронул её сильнее, чем большинство других производителей. Framework несколько раз повышала цены, а вскоре после анонса Laptop Pro была вынуждена сократить объёмы оперативной памяти в рамках оформленных предзаказов, чтобы компенсировать рост стоимости компонентов — отказавшимся выкупать компьютеры клиентам компания вернула деньги. ИИ-модели OpenAI тайно скоординировали побег из «песочницы» — они общались через внешние ресурсы
06.08.2026 [10:13],
Павел Котов
Вышедшие из-под контроля модели искусственного интеллекта OpenAI координировали свои действия по побегу из изолированного окружения через внешние ресурсы. Это произошло ещё в мае, задолго до атаки ИИ-агентов на ресурсы Hugging Face. 
Источник изображения: Mohamed Nohassi / unsplash.com ИИ-модели OpenAI в мае получили задание, которое невозможно было выполнить без выхода в интернет, рассказали в компании. Перед взломом платформы Hugging Face они стали втайне контактировать друг с другом, используя доски сообщений — так они координировали стратегию побега из закрытой тестовой среды. «В какой-то момент агенты осознали, что, возможно, они могли бы попытаться эксплуатировать или атаковать внешнюю инфраструктуру, чтобы найти ответы к тесту, по которому их оценивают», — сообщил представитель OpenAI Эрик Уоллес (Eric Wallace). Готовиться к решительным действиям ИИ-модели начали, получив задание, которое было невозможно решить без доступа в интернет. «Мы застряли. Может, ответ есть в интернете?» — предположила тогда одна из них. Они начали обмениваться сообщениями. В какой-то момент появилась гипотеза: «Может, другой агент в другой среде мог бы добровольно загрузить!» В итоге модели совместными усилиями нашли уязвимость, благодаря которой вышли в интернет. Первую попытку инженеры OpenAI остановили, но системы ИИ нашли новый способ связаться друг с другом и новую ошибку в системе защиты — из-за этого в июле они атаковали системы как своего разработчика, так и платформы Hugging Face. Этот инцидент OpenAI охарактеризовала как переломный момент в области компьютерной безопасности. Ещё несколько ИИ-агентов OpenAI вышли из-под контроля — до взломов, кажется, не дошло
01.08.2026 [11:23],
Павел Котов
Инцидент, в ходе которого агенты искусственного интеллекта OpenAI вышли из изолированной тестовой среды и взломали ИИ-платформу Hugging Face, привлёк к себе много внимания. И для OpenAI, как выяснило Reuters, он был не единственным. 
Источник изображения: Numan Ali / unsplash.com OpenAI инициировала расследование обстоятельств инцидента, и сейчас оно всё ещё продолжается. По сведениям пожелавших остаться анонимными источников издания, выйти за пределы песочницы удалось ещё нескольким ИИ-агентам OpenAI. К последствиям как при взломе Hugging Face это не привело — в этих случаях системы ИИ не покидали сеть OpenAI и не проникали на ресурсы других компаний. Аномальное поведение моделей ИИ стало для передовых лабораторий едва ли не поводом похвастаться: ранее Anthropic сообщила о трёх случаях, когда её ИИ-агенты вырывались из тестовых окружений и взламывали ресурсы других организаций. Общественность, впрочем, восприняла такое поведение разработчиков не вполне благосклонно, обвинив их в использовании подобных инцидентов в маркетинговых целях — они привлекают значительное внимание и косвенно подчёркивают мощь этих моделей. У проблемы есть и обратная стороны: подобные инциденты и их последующие разоблачения усиливают дискуссии о необходимости государственного регулирования всей отрасли ИИ. Anthropic трижды поймала свои ИИ-модели на взломе чужих систем
31.07.2026 [09:00],
Павел Котов
Узнав об инциденте, в ходе которого две модели искусственного интеллекта OpenAI провели долгосрочный взлом ресурсов Hugging Face, компания Anthropic провела «масштабный ретроспективный анализ» действий собственных систем в ходе тестирования и обнаружила три эпизода со взломом сторонних ресурсов. 
Источник изображения: anthropic.com «Несанкционированный доступ к реальным системам трёх разных организаций» осуществили три модели Anthropic: Opus 4.7, Mythos 5 и некая внутренняя исследовательская модель. Они находились в изолированной среде компании Irregular. В рамках тестирования Anthropic сообщила ИИ-помощнику Claude, что симуляция проводилась в условиях без доступа к интернету, но «по недоразумению между нами и нашим партнёром это оказалось не так, и доступ к интернету присутствовал». В результате модели взломали ресурсы трёх сторонних организаций, используя «базовые методы» — проникновение без аутентификации и использование слабых паролей. Названия компаний, чьи ресурсы взломали ИИ-системы Anthropic, разработчик не сообщил. Обнаружив, что они без санкции проникли в системы сторонних организаций, все три модели отреагировали по-разному: наименее совершенная из трёх Opus 4.7 продолжила атаку; Mythos 5 убедила себя, что всё ещё находится в симуляции; а передовая исследовательская модель немедленно прекратила вторжение. «Полученная закономерность отвечает более совершенным моделям, которые реагируют более адекватно, но для уверенности в этом выводе нам необходимо провести дополнительное тестирование», — прокомментировали свои выводы в Anthropic. Модели тестировались без стандартных мер защиты, которые Anthropic подключает перед их выпуском в открытый доступ. Компания начала проверку на минувшей неделе и прекратила все тесты на кибербезопасность, как только обнаружила, что Claude, возможно, неправомерно получил доступ к интернету. В рамках дальнейшего расследования Anthropic привлекла независимую некоммерческую организацию METR. «Призываем другие лаборатории провести аналогичные оценки», — заключили в Anthropic. Раскрыты подробности нечаянной атаки вышедших из-под контроля ИИ-агентов OpenAI на Hugging Face
24.07.2026 [12:58],
Павел Котов
На минувшей неделе платформа искусственного интеллекта Hugging Face пережила нестандартную кибератаку, которую произвела группа ИИ-агентов. Впоследствии выяснилось, что руководили ей не злоумышленники, а ИИ-модели OpenAI, которые проходили тест на кибербезопасность, но вышли из-под контроля, пишет The Wall Street Journal. 
Источник изображения: Growtika / unsplash.com Инцидент послужил одним из первых примеров сценариев выхода ИИ из-под контроля, которых давно опасались исследователи в области кибербезопасности. Механизмы взлома были чрезвычайно нестандартными. «Это лишено смысла. Этот парень просто смотрит на наборы данных по кибербезопасности. Злоумышленнику-человеку это не нужно. Ему нужно что-то, что он мог бы продать», — восстановил ход своих мыслей соучредитель и главный научный сотрудник Hugging Face Томас Вольф (Thomas Wolf). Злоумышленниками оказались ИИ-модели OpenAI, которые прорвались из исследовательской сети разработчика и 11 июля взломали ресурсы Hugging Face; они оставались активными в интернете несколько дней, прежде чем их удалось остановить. И сделать это помогла открытая китайская ИИ-модель — закрытые американские отказались, сославшись на собственные ограничения. Многие вопросы пока остаются без ответов. Взламывали ли ИИ-модели другие сайты или ресурсы отдельных лиц? Как долго продолжалась атака? Обманывали ли они в других тестах на производительность? OpenAI пока не ответила ни на один из них. А участие китайской модели как средства защиты — это контраргумент для политиков, а также OpenAI и Anthropic, которые предлагают ограничить для них доступ. Началось всё с запуска испытания на кибербезопасность ExploitGym. Оно включает серию из 900 тестов, которым подвергается модель ИИ. Системе демонстрируется известная ошибка, показывается схема её активации, и ставится задача взломать систему. ИИ требуется преобразовать полученную информацию в эксплойт — код, реализующий эту атаку. Проникнув в систему, ИИ должен доказать это, захватив длинную строку случайно сгенерированных букв и цифр, которые хранятся в системе. 
Источник изображения: Brecht Corbeel / unsplash.com Обычно OpenAI ограничивает возможности своих моделей, чтобы они не занимались взломом, которого требует ExploitGym, но в тот раз компания убрала средства защиты, чтобы посмотреть, на что способны модели в неконтролируемом режиме. Тестировалась передовая модель GPT-5.6 Sol и ещё одна, более совершенная, которая ещё не вышла. Две модели пришли к выводу, что вместо выполнения задания ExploitGym они взломают песочницу — собственную систему, где они находятся, выйдут в интернет и обманут систему во время теста. По причинам, установить которые не удалось, они решили, что ответы содержатся на платформе Hugging Face. Когда развернулась атака, компании Hugging Face поступили предупреждения от отслеживающих подобные инциденты ИИ-агентов: кто-то получил несанкционированный доступ к некоторым из её систем. Но это было не похоже ни на что, с чем Hugging Face сталкивалась раньше. Хакер действовал так, словно он из будущего. Воспользовавшись учётными данными неизвестного происхождения, ИИ-злоумышленник сформировал «рой» ИИ-агентов короткого действия, которые провели разведку сети компании, совершив 17 000 операций. Обнаружив вторжение, Hugging Face попыталась обратиться к передовым американским моделям Anthropic Fable 5 и предшествующей ей Opus для анализа журналов событий. Но поскольку в журналах содержались элементы самой кибератаки, обе модели отказались от их анализа, сославшись на свои ограничения. Поэтому Hugging Face обратилась к открытой китайской модели Z.AI GLM 5.2. Компания сумела отключить ИИ-хакеров, сбросить пароли и восстановить скомпрометированные фрагменты своей сети. Утечки данных клиентов не произошло. Нет ясности, были ли задачи ExploitGym, которые пытались решить модели OpenAI, сложнее, чем атака, которую они развернули, чтобы украсть ответы, и удалось ли их, собственно, найти. Ирония в том, что они успешно организовали беспрецедентную кибератаку, чтобы избежать проверки на навыки взлома. OpenAI признала «причастность» своих ИИ-моделей к взлому платформы Hugging Face
22.07.2026 [05:56],
Анжелла Марина
OpenAI подтвердила, что инцидент, затронувший крупнейшую открытую платформу Hugging Face, был вызван собственными предрелизными моделями компании во время внутреннего тестирования. Первоначально Hugging Face сообщала, что атаку совершил «внешний ИИ-агент», однако последующее расследование установило иную причину. 
Источник изображения: Grok По сообщению TechCrunch, инцидент произошёл во время проверки модели GPT-5.6 Sol и других моделей, для которых в рамках оценки кибервозможностей были ослаблены ограничения. Целью эксперимента являлось прохождение публичного бенчмарка ExploitGym, предназначенного для измерения способности ИИ выполнять атаки с использованием уже известных уязвимостей. Несмотря на отсутствие предусмотренного доступа к интернету, модели обнаружили неизвестную ранее уязвимость в программе установки пакетов, позволившую выйти за пределы изолированной среды. Получив доступ к сети, модели сделали вывод, что Hugging Face может размещать модели, наборы данных и решения для ExploitGym. После этого они нашли способ получить доступ к секретной информации, содержащей ответы для прохождения теста. Как отметили в OpenAI, модели были сосредоточены исключительно на достижении поставленной цели, предпринимая для этого максимально возможные действия. Согласно первоначальному сообщению Hugging Face, атака состояла из тысяч отдельных операций, выполнявшихся через множество кратковременно существующих изолированных сред с использованием распределённой инфраструктуры управления. В итоге модели смогли получить тестовые результаты непосредственно из производственной базы данных Hugging Face, фактически обойдя механизм проверки. После расследования OpenAI сообщила, что уже выявила и раскрыла обнаруженные уязвимости, а также совместно с Hugging Face продолжает анализировать обстоятельства инцидента. Кроме того, компания намерена внедрить дополнительные механизмы контроля, затрагивающие как процесс тестирования моделей, так и связанную с ним инфраструктуру, чтобы предотвратить повторение подобных ситуаций в будущем. Китайцы научились следить за активностью пользователя в смартфоне без взлома — по электромагнитным утечкам
09.07.2026 [11:05],
Геннадий Детинич
Учёные из Народного университета общественной безопасности Китая (People’s Public Security University of China) обнаружили метод цифрового взлома, который позволяет по слабым электромагнитным утечкам смартфона определять, какие приложения и действия выполняются на устройстве. Это не требует доступа к операционной системе, памяти телефона или данным владельца, поэтому метод работает, даже когда аппарат заблокирован, отключён от сети или находится в режиме полёта. 
Источник изображения: ИИ-генерация ChatGPT/3DNews Суть метода заключается в том, что разные приложения по-разному нагружают процессор, графический блок, GPS-приёмник, модуль Wi-Fi, контроллер памяти, радиотракт и другие узлы смартфона. Эти нагрузки меняют характер энергопотребления, а вместе с ним — и низкочастотное электромагнитное излучение устройства. В экспериментальной схеме такие сигналы снимались бесконтактно — с помощью внешней электромагнитной катушки в диапазоне 150–650 кГц, после чего их спектральные «отпечатки» анализировались алгоритмами ИИ. Систему проверили на трёх серийных смартфонах: iPhone 15 Pro, Xiaomi 15 Pro и Oppo Reno 13. Она с точностью до 99,07 % распознавала использование Douyin, видеозвонков WeChat, Baidu Maps, SMS, браузера, камеры и облачного хранилища. Отдельно исследователи показали, что по электромагнитному следу можно различать действия внутри видеоплатформ — например, обычное воспроизведение, паузу и ускоренное воспроизведение на YouTube, Tencent Video и Bilibili. Для таких сценариев точность составила 95,61 %. Несмотря на, казалось бы, невысокую практическую ценность информации, собираемой через подобные утечки, авторы видят смысл в «усилении доказательной базы» при цифровых расследованиях: метод без физического доступа к телефону может дать независимое подтверждение того, что пользователь запускал определённое приложение или выполнял типовое действие. В целом приватность пользователей остаётся в безопасности, однако сам подход открывает путь к построению поведенческого профиля владельца устройства. Все данные, полученные через электромагнитные утечки с протестированных смартфонов, были извлечены в лабораторных условиях с достаточно близкого расстояния. Учёные пока не берутся сказать, удастся ли считывать такие данные в местах массового скопления людей — со смартфонов в чехлах и в условиях сильных помех. Но если такая возможность существует, ею наверняка воспользуются при необходимости. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









