



 MWC 2018
 2018
 Computex

 IFA 2018



Обнаружен новый коммерческий вредонос для Android, который распространяется по схеме MaaS (Malware-as-a-Service). Он получил название Cellik, а распространяют его на теневых форумах киберпреступников — его отличительной особенностью является возможность встраиваться в любое приложение из магазина Google Play.









Источник изображения: Soheb Zaidi / unsplash.com
Злоумышленники могут выбирать приложения из официального магазина Google Play и создавать их версии с троянами — они по ощущениям работают как надёжные и сохраняют интерфейс оригинальных. Эти механизмы позволяют Cellik оставаться незамеченным в течение длительного времени; продавец утверждает даже, что включаемый в приложения вредоносный код обходит защиту Play Protect, но это пока не подтверждено. Cellik обнаружила специализирующаяся на мобильной кибербезопасности компания iVerify — на теневых форумах доступ к вредоносу предлагается по $150 в месяц или по $900 за пожизненный доступ.
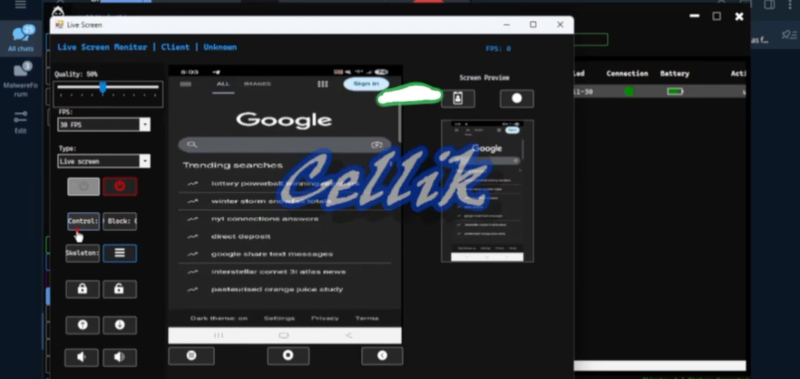
Трансляция экрана с заражённого устройства. Источник изображения: iverify.io
Вредонос Cellik предлагает широкий набор возможностей: захват и трансляцию экрана жертвы в реальном времени, перехват уведомлений от приложений, просмотр файловой системы, отправку файлов, удаление данных и взаимодействие с управляющим сервером по зашифрованному каналу. Имеется скрытый режим браузера, при помощи которого злоумышленники могут переходить на веб-сайты, используя сохранённые пользовательские файлы cookie. Ещё одна функция — наложение поддельных экранов входа в систему.
Cellik может внедрять полезные нагрузки в уже установленные приложения, что затрудняет обнаружение заражения, потому что вредоносным становится ПО, уже прошедшее проверку. Главной особенностью вредоноса является интеграция Play Store в конструктор APK Cellik — киберпреступники могут просматривать магазин в поисках подходящих приложений, выбирать нужные и создавать их вредоносные варианты. Для обеспечения безопасности владельцам устройств под Android, как всегда, рекомендуется не устанавливать APK-файлы с сомнительных сайтов, убедиться в активности Play Protect, контролировать разрешения программных продуктов и их необычную активность.
Источник:


