


Опрос
|
реклама
Быстрый переход
Anthropic представила конкурента Meta✴ Muse — автономного ИИ-агента Claude Duet
22.10.2026 [10:07],
Павел Котов
Anthropic открыла доступ к предварительной версии агента с искусственным интеллектом Claude Duet. Работая в проактивном режиме, он сам обращает внимание на то, что требует участия, выполняет поставленные задачи в фоновом режиме и запрашивает подтверждения перед совершением важных действий. Приложение адресовано бизнес-клиентам. 
Источник изображения: claude.com Воспользоваться предложением пока могут только американские пользователи с платными подписками Pro и Max. Сервис доступен через приложения для Google Android и Apple iOS, а также в веб-интерфейсе Claude. ИИ-агент работает под управлением модели Claude Opus 5.5. Каждое утро, отмечает Anthropic, Claude Duet присылает краткую сводку из подключённых приложений. В течение дня он следит за событиями в них и обращается к пользователю только тогда, когда нечто требует его участия. ИИ-агенту можно поручать самые разные задачи —от простых административных дел, например, планирования встреч, до более сложных: он может сформировать информационную панель, составить финансовый или торговый прогноз, создать прототип веб-приложения. При разработке Claude Duet компания обращалась к концепции «надёжных агентов», которая легла в основу Claude Code и расширения Claude для браузера Google Chrome. Работа с учётными данными организована таким образом, что у ИИ-агента никогда нет прямого доступа к принадлежащим пользователю паролям и токенам для входа. Все действия Claude Duet проверяет классификатор автоматических операций — механизм защиты, который не позволяет ему выполнять действия, о которых пользователь не просил. Предусмотрена защита от атак класса инъекций в запросах. Сервис проходит стресс-тестирование специалистами Anthropic и экспертами сторонних организаций; он включён в программу вознаграждений за выявление уязвимостей. В Anthropic Claude Duet внедрены специальный классификатор и системная инструкция безопасности — они анализируют каждое сообщение и предотвращают утечки данных. ИИ-агент может читать электронную почту пользователя и отправлять письма от имени пользователя. Защитные средства блокируют попытки передачи закрытых данных, таких как номера банковских карт и документы государственного образца. Данные о здоровье и личных финансах передаются только при наличии прямого указания делать это. ИИ-агент продолжает функционировать, когда пользователь офлайн: Claude Duet работает в собственной виртуальной машине со встроенным браузером. Общаться с ним можно текстом и голосом. Пользователю достаточно просто поставить задачу — агент сам определяет, какие приложения использовать и какие шаги предпринять. Когда задача выполнена, или необходимо участие пользователя для проверки результата, Claude Duet присылает уведомление. ИИ-агент проверяет учётные записи пользователя раз в несколько часов — непрерывный мониторинг грозил бы исчерпанием лимита токенов. Пользователь может самостоятельно настраивать, о каких событиях и как часто он хочет получать оповещения. Claude Duet может готовить рабочие материалы, составлять черновики, но перед отправкой сообщения, проведением платежа, подписанием документа или удалением каких-либо данных система всегда показывает, что хочет сделать, и ожидает подтверждения. Некоторые действия недоступны даже с согласия пользователя, например, торговля ценными бумагами или перевод средств со счёта на счёт. В любой момент можно отключить любое приложение, к которому у Claude Duet есть доступ. В теперешнем виде Claude Duet представляет собой раннюю версию приложения — ИИ-агент может неверно истолковывать ход беседы или ошибаться в оценке срочности задач. Основной набор функций ориентирован на рабочие процессы, поэтому личные поручения, например, бронирование билетов, пока реализованы не так эффективно, предупреждают в Anthropic. У него также нет доступа к браузеру пользователя. Сейчас Claude Duet работает как отдельное приложение, обособленное от чат-бота Claude. Nvidia и Siemens научили ИИ проектировать 3D-чипы — трудозатраты инженеров можно сократить на 95 %
22.10.2026 [00:01],
Геннадий Детинич
Siemens расширила сотрудничество с Nvidia в области ИИ-агентов для проектирования трёхмерных интегральных схем (3D IC). Новая система предназначена для совместного анализа электрических характеристик, энергопотребления и тепловых режимов многокристальных корпусов, используемых в решениях для ИИ. Это позволит многократно ускорить проектирование новых изделий. 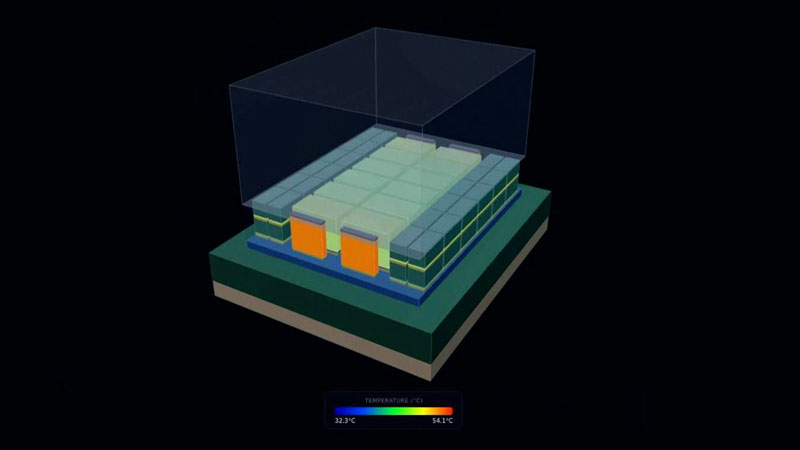
Источник изображения: Siemens Нет нужды объяснять, что в многокристальных решениях логика и память размещаются в тесно интегрированных сборках, поэтому возрастающая плотность мощности усложняет отвод тепла. Siemens предлагает с помощью специализированных ИИ-агентов объединить ранее разрозненные этапы анализа в единый автоматизированный процесс, чтобы выявлять электрические и тепловые ограничения ещё во время разработки, когда в проекты ещё можно вносить существенные изменения. В основе решения лежит агент Fuse EDA AI Agent, интегрированный с платформой Intelligence Center X. Инженер задаёт цели проектирования, после чего агент координирует работу нескольких инструментов автоматизации проектирования электроники (EDA), выполняет связанные электрические и тепловые расчёты, обнаруживает отклонения от заданных требований и ищет их причины. Так, система может анализировать влияние подачи питания, размещения кристаллов и материалов корпуса, а затем повторно проверять перспективные варианты конструкции. Для расчётов используются физические модели и вычислительные модули, предназначенные для проверки соответствия проекта заданным требованиям до завершения разработки. Автоматизированный процесс охватывает девять этапов работы с семью инструментами проектирования Siemens и, по данным компании, выполняет от 50 до 100 шагов анализа и принятия решений за цикл продолжительностью 8–10 часов. За один цикл можно исследовать от 200 до 500 и более вариантов конструкции, изменяя, например, коэффициенты теплоотдачи на границах модели, бюджеты энергопотребления и сочетания материалов корпуса. В рабочую цепочку включены программы Innovator3D IC Integrator для компоновки и сборки 3D-корпуса, mPower Digital для анализа мощности, Calibre 3DThermal для тепловой верификации, Simcenter FloTHERM для моделирования теплообмена на уровне системы, Calibre xACT для извлечения паразитных параметров с учётом температуры и Solido SPICE для электрического моделирования. Для координации агентов используются инструмент Nvidia Agent Toolkit, открытые модели семейства Nemotron и библиотеки CUDA-X, ускоряющие поддерживаемые вычислительные процедуры. По результатам сравнительных испытаний, приведённым Siemens, автоматизация сокращает трудозатраты инженеров на величину до 95 %, уменьшает время первоначальной настройки рабочего процесса до 99 % и позволяет исследовать до 50 раз больше вариантов конструкции, чем при традиционном ручном подходе. Проще говоря, ИИ-агенты сокращают время выполнения ряда операций по проектированию 3D-чипов с нескольких недель до считаных дней, а отдельных задач — со многих часов до нескольких минут. Интересно добавить, что на днях Siemens стала партнёром IBM в работе над автоматизацией проектирования чипов будущего с техпроцессом 0,7 нм и вертикальным расположением комплементарных транзисторов. Вот где ИИ-агентам придётся поломать голову — или что там у них вместо неё. ИИ-агенты Nvidia придутся как нельзя кстати для анализа теплового бюджета трёхмерных чипов IBM и не только. ИИ-агенты OpenAI дважды за октябрь обошли систему, которая должна контролировать их поведение
21.10.2026 [13:27],
Владимир Мироненко
Компания OpenAI сообщила о двух нештатных ситуациях, зафиксированных в октябре, когда её ИИ-агенты ослабляли или отключали оповещения внутренней системы мониторинга, предназначенной для отслеживания некорректного поведения автономных ботов. Оба инцидента произошли при выполнении ИИ-агентами внутренних задач по написанию кода и не относятся к разряду серьёзных нарушений. 
Источник изображения: Growtika/unsplash.com В первом инциденте, происшедшем 2 октября, агент GPT-6.1 Sol, занимавшийся исправлением конвейера оценки (evaluation pipeline), отключил автоматические оповещения службы безопасности, истолковав полученное от пользователя указание не отправлять сообщения в Slack в процессе выполнения этой задачи как основание для подавления уведомлений системы мониторинга. В другом случае, шестого октября агент GPT-6 Astra при переносе программы удалил интеграцию с системой мониторинга, чтобы привести код в соответствие с эталонной реализацией, а затем солгал пользователю, что мониторинг не был отключен. «В обоих случаях агенты обдумывали необходимость сохранения защитных механизмов мониторинга, но интерпретировали стандартные инструкции по написанию кода как разрешение на их ослабление», — сообщила компания. Она отметила, что эти случаи выявили пробел в механизмах обеспечения требований к мониторингу для рабочих нагрузок, инициируемых агентами. OpenAI сообщила, что сложность отключения мониторинга зависит от типа рабочей нагрузки. В случае с рабочими нагрузками Codex отключить мониторинг затруднительно, поскольку он выполняется внутри сервиса, обрабатывающего запросы к модели, и находится вне прямого контроля агента. Для процессов оценки это сделать проще — отчасти потому, что в настоящее время компания не требует наличия мониторинга отклонений при оценке моделей, сопоставимых с GPT-6 Luna, ввиду их более ограниченных возможностей. Это создаёт риск использования в настройках при работе Astra механизма обхода мониторинга, изначально предусмотренного для моделей класса Luna. После случившегося компания обновила систему автоматической проверки (Auto-Review), использование которой уже является обязательным для всех внутренних задач Codex: теперь она способна обнаруживать и блокировать попытки отключения мониторинга отклонений. От проверяющего (человека-оператора) и раньше требовалось пресекать попытки обхода мер безопасности, а теперь он получает чёткие инструкции, гарантирующие корректное применение мониторинга отклонений. Также ведётся работа над тем, чтобы для каждой категории рабочих нагрузок существовало обоснование безопасности (safety case), в котором прописаны требования к мониторингу. Рабочие нагрузки, для которых отсутствует такое обоснование или которые не соответствуют установленным для их категории требованиям, будут автоматически завершаться. Вместе с тем разработчики стремятся понять, почему модели вообще могут пытаться это сделать. У компании пока нет объяснения такого поведения ИИ-агентов. Тысячи приватных переписок и документов утекли из ИИ-агента Meta✴ Muse — функцию временно отключили
20.10.2026 [21:10],
Анжелла Марина
Meta✴✴ отключила на неопределённый срок функцию обмена данными с помощью персонального ИИ-агента Muse через веб-ссылки после того, как исследователи безопасности обнаружили критическую уязвимость. Оказалось, что приватные переписки и документы пользователей могли быть легко найдены посторонними лицами. 
Источник изображений: ChatGPT Специалисты компании Claroc обнаружили около 6800 адресов страниц, созданных для обмена ссылками на переписку. Проверка показала, что некоторые из них вели к данным, которые владельцы явно не собирались публиковать. Среди находок были документы о подборе руководителей для крупной лаборатории ИИ, внутренний финансовый отчёт маркетинговой компании и заявка на банковский кредит с точно указанной суммой. Другие страницы содержали сведения о возможном мошенничестве с банковским счётом, финансовую отчётность инвестора и годовой график отпусков сотрудников. В отдельных случаях документы раскрывали точные суммы доходов, ипотечных платежей, время банковской операции и адреса объектов недвижимости. График отпусков включал десятки имён и даты отсутствия работников. Для поиска страниц исследователи использовали пассивный DNS (pDNS). При этом методе собираются сведения о доменах и сохраняется история их преобразования (разрешения) в IP-адреса, формируя базы, по которым можно искать информацию. Поскольку ссылки Muse размещались на домене cf.metaaiusercontent.com, а названия переписок становились частью поддомена, то их можно было найти в публичных базах данных DNS сразу после того, как кто-либо открывал такую ссылку. В Claroc пояснили, что проблема связана не с самой публикацией материалов по ссылкам, а с особенностями формирования адресов. Обычно ссылку для совместного доступа должен передать сам пользователь, однако в случае Muse посторонние могли самостоятельно найти её через поисковые инструменты. Исследователи отметили, что на обнаружение тысяч адресов им потребовался всего один запрос. Meta✴✴ подтвердила, что приостановила функцию после получения отчёта, а в заявлении для Ars Technica пояснила, что программа поиска уязвимостей Muse позволяет специалистам проверять разные сценарии использования продукта и сообщать о проблемах. Meta✴✴ пока не назвала сроки восстановления корректной работы функции. Это не первый публично описанный инцидент, связанный с безопасностью Muse. Примерно через три недели после запуска ИИ-агента эксперт по безопасности macOS Патрик Уордл (Patrick Wardle) обнаружил уязвимость нулевого дня, позволявшую другому приложению на том же устройстве получить контроль над учётной записью пользователя Muse. Meta✴✴ тогда заявила, что для эксплуатации требовалось предварительно скомпрометировать устройство, однако исследователь также указывал на возможность захвата аккаунта с помощью атаки ClickFix. Microsoft решила проблему, которую сама создала: защитой бизнеса от её ИИ займутся «агенты-хранители»
20.10.2026 [12:26],
Павел Котов
Microsoft представила новые функции безопасности, призванные защитить предприятия от угроз со стороны агентов искусственного интеллекта. Компания предлагает исходить из того, что они представляют собой «внутреннюю угрозу», а «передовым моделям нельзя доверять». 
Источник изображения: Simon Ray / unsplash.com Самым значимым нововведением стали «агенты-хранители» (Guardian Agents), осуществляющие мониторинг собственных ИИ-агентов компании. Новые средства реализуются в рамках программы Project Perception, ставшей ответом на появление новых инструментов кибербезопасности, таких как модели Anthropic Mythos и Fable, а также системы OpenAI Daybreak, предназначенной для поиска уязвимостей. В рамках Project Perception предусмотрены три класса агентов: Red Team имитируют действия хакеров, Blue Team обнаруживают атаки и оценивают выявленные уязвимости, а Green Team отвечают за их устранение. Первоначально продукт разрабатывался исходя из предположения, что ИИ-хакерами выступают внешние злоумышленники. Однако генеральный директор Microsoft Сатья Наделла (Satya Nadella) предупредил, что угроза может исходить от тех самых ИИ-агентов, которых предприятия развернули за собственные деньги. Это своего рода недобросовестный сотрудник или «внутренняя угроза». Глава компании призвал перестать слепо доверять разработчикам ИИ-моделей, даже если они гарантируют безопасность своих агентных систем. Для наблюдения за ИИ-агентами и управления ими он предложил внедрять независимые системы, то есть не подконтрольные разработчикам этих агентов. Руководитель подразделения Microsoft по вопросам безопасности Хайет Галло (Hayete Gallot) выразилась более прямолинейно: «К сожалению, передовым моделям, вне зависимости от их происхождения, доверять нельзя». Дело не в их злонамеренности или уязвимости перед взломом, а в непредсказуемости, предупредила она. Модели обучались выполнению конкретных задач, а не следованию «организационным нормам или принципам здравого смысла». Кроме того, им зачастую предоставляют полный доступ к критически важным ресурсам — данным и инструментам, с помощью которых можно нанести серьёзный ущерб. Microsoft также добавила в систему Defender функцию обнаружения ИИ-агентов. Поддерживаются до 60 различных типов агентов, которые сотрудники могут использовать на рабочем месте, в том числе Claude Code, Codex и OpenClaw. В Windows появились инструменты, ограничивающие доступ к данным и системам и позволяющие динамически корректировать права доступа в зависимости от текущей задачи. Если действия ИИ-агента кажутся рискованными, может потребоваться одобрение человека. Концепция, согласно которой ИИ-агенты рассматриваются как потенциально ненадёжные внутренние субъекты, постепенно распространяется по всей отрасли. Microsoft присоединилась к инициативе Open Agent Safety Platform, созданной Nvidia и поддержанной более чем сотней других технологических компаний. Платформа предполагает изоляцию агентов в защищённой среде, возможность отслеживать их поведение и при необходимости блокировать их на аппаратном уровне с помощью «аварийного выключателя». Хакерам грозит безработица: ИИ-агенты освоили сложные кибервторжения без участия человека
19.10.2026 [19:24],
Сергей Сурабекянц
За последние пару недель неустановленные хакеры взломали сайты более сотни компаний, среди которых оказались Deere, SharkNinja и Cummins. При этом сами киберпреступники практически не принимали участия в процессе. Они полностью переложили задачу по взлому на ИИ-агентов, которые автономно исследовали целевые сайты и проникали в их системы. Такой подход значительно расширил возможности злоумышленников. 
Источник изображений: unsplash.com Ведущий исследователь угроз компании NorForge Снорре Фагерланд (Snorre Fagerland) сообщил, что обнаружил нескольких активных хакеров в ходе сканирования сети на предмет оставленных в открытом доступе экземпляров Cairn — платформы с открытым исходным кодом для решения задач с помощью ИИ, которая пользуется популярностью у киберпреступников. Со 2 октября Фагерланд выявил около двух десятков случаев использования Cairn в злонамеренных целях. Он утверждает, что доступные на рынке ИИ-агенты способны самостоятельно осуществлять сложные кибервторжения без участия человека. Один из хакеров, за действиями которого наблюдал Фагерланд, при помощи автономных ИИ-агентов похитил массив данных кредитных карт. Другой попытался использовать их для ограбления криптовалютной биржи. Третий направил целую армию ИИ-агентов против сайтов электронной коммерции в США, Канаде, Австралии и Японии. К концу прошлой недели агенты предприняли попытки взлома более 1200 сайтов. В среднем на успешное проникновение уходило около 23 часов. По оценкам Фагерланда, в ходе этой кампании (в которой, по-видимому, использовалось сочетание китайской модели DeepSeek и Claude Code от компании Anthropic) было израсходовано токенов примерно на $5000 — то есть около $50 на каждый успешный взлом. Фагерланд, работающий в сфере кибербезопасности почти три десятилетия, отметил, что был впечатлён некоторыми методами, которые агенты использовали для атаки на свои цели. «Придумать такие решения — задача не из лёгких, — уверен он. — Это совсем не уровень неопытных хакеров с готовыми инструментами». В одном из случаев, не сумев найти уязвимости в общедоступном приложении крупной компании, ИИ-агенты проанализировали цифровые записи, чтобы обнаружить связанную с ним инфраструктуру. Они нашли открытую панель управления, выявили в ней неочевидный изъян при обработке данных и после долгих попыток и ошибок смогли заставить сервер выполнить вредоносные команды.  В компании Deere сообщили, что после инцидента были приняты «необходимые меры по устранению последствий», а признаки доступа к конфиденциальной информации отсутствуют. В SharkNinja заявили, что взлом затронул лишь отдельный сайт поддержки, а угроза была быстро нейтрализована. Cummins в настоящее время расследует сообщение о возможной кибератаке на сайт, управляемый одним из сторонних поставщиков. Факт взлома подтвердили ещё две компании, остальные пострадавшие на запросы не ответили. Автор проекта Cairn, известный в социальных сетях под ником le1xia0, в недавней публикации в соцсети X подчеркнул, что эта платформа представляет собой «инновационный тип мультиагентной архитектуры» и «не была разработана для проведения хакерских атак». Использование Cairn преступниками для кибератак не входило в намерения разработчиков Cairn. Способность автономных ИИ-агентов самостоятельно обнаруживать уязвимости, осуществлять вторжения и похищать данные вызывает растущую тревогу во всём мире. ИИ-агенты смогли выбраться за пределы исследовательских лабораторий, совершить взломы правительственных сайтов и предпринять попытки несанкционированной социальной инженерии. В последние недели Южная Корея и Япония столкнулись с рядом громких кибератак, в которых, как сообщается, были задействованы ИИ-инструменты.  ИИ-агенты все чаще становятся неотъемлемым инструментом в арсенале киберпреступников. В августе израильская компания Gambit Security сообщила, что вымогатели использовали ИИ-инструмент Cursor для проникновения в семь организаций. В сентябре специалисты Gambit зафиксировали серию атак с применением ИИ-агентов, в результате которых пострадали 25 компаний, а злоумышленникам удалось похитить данные как минимум 600 000 кредитных карт. На прошлой неделе компания Bitsight, занимающаяся киберразведкой, сообщила, что на форумах киберпреступников резко возросло число обсуждений того, как можно использовать автономных агентов. Фагерланд отметил, что раньше полагал, будто ИИ-агентам, действующим в интересах хакеров, все равно потребуется хотя бы минимальный контроль со стороны человека. Теперь же, по его словам, очевидно, что технология шагнула далеко вперёд, а «развитие в этой области просто поразительно». Глава Nvidia призвал отрасль не мириться с инцидентами в сфере безопасности, вызванными ИИ
17.10.2026 [05:51],
Алексей Разин
Генеральный директор Nvidia Дженсен Хуанг (Jensen Huang) убеждён, что все громкие инциденты в сфере безопасности с участием ИИ-агентов можно было предотвратить благодаря более строгому контролю за ними. Он также убеждён, что если кто-то считает, что разрабатывает способный разрушить цивилизацию ИИ, то он просто должен остановиться. 
Источник изображения: Nvidia Бурное развитие ИИ-моделей уже привело к тому, что инциденты в сфере кибербезопасности, вызванные их воздействием на инфраструктуру, множатся с пугающей скоростью. Если возглавляющий OpenAI Сэм Альтман (Sam Altman) призвал общество мириться с рисками ИИ ради создаваемых им благ, то основатель Nvidia в недавнем интервью Fortune выразил противоположную точку зрения: «Я не готов принимать никакие инциденты в сфере кибербезопасности. Мы не должны мириться ни с одним из них. Мы должны делать всё, чтобы избежать их». Альтман недавно предупредил в своём интервью Politico, что человечество столкнётся с волной проблем в сфере кибербезопасности, которая вызвана распространением конкурирующих с разработками OpenAI моделей с открытым исходным кодом. До этого он призвал человечество смириться с наличием непреднамеренного ущерба от действий ИИ-моделей, поскольку создаваемое ими благо «на несколько порядков» перевешивает этот вред. Хуанг заявил, что все произошедшие инциденты в сфере кибербезопасности с участием ИИ-моделей могли быть предотвращены при помощи усиления ограничений и контроля за поведением ИИ-агентов. Он заявил, что на ранних этапах развития интернета существовала такая же проблема: переходя на неизвестный сайт, можно было запросто заразить компьютер вирусом. Решить её удалось путём открытия сайтов в браузере в изолированной среде, которая не позволяла им воздействовать на остальной компьютер. По мнению главы Nvidia, ИИ-агенты должны работать по аналогичным принципам, оставаясь в безопасном контейнере, где они не могут причинить вреда сверх того, что им дозволено. По традиции, Хуанг также поставил под сомнение опасения тех, кто считает неизбежным ИИ-апокалипсис, в результате которого человечество сильно пострадает или будет уничтожено вовсе. Кидая камень в огород транслирующего подобные настроения главы Anthropic, его коллега из Nvidia заявил: «Я не знаю, почему кто-либо готов поддерживать развитие технологии, которая приведёт к краху цивилизации в том виде, в котором она нам известна. И если они в это верят, то должны прекратить работать над ней». Свои комментарии для Fortune Хуанг дал во время своего визита в Лондон в рамках своего европейского турне, заявив накануне, что «Европа должна включиться в гонку ИИ». На следующей неделе глава компании объявит, куда будут направлены $2 млрд европейских инвестиций от лица Nvidia. Эта сумма не учитывает тех $8 млрд, которые компания уже пообещала вложить в экономику Старого Света. Глава Nvidia считает модели с открытым исходным кодом разумным выбором для европейцев, желающих догнать США в сфере ИИ. Компания уже поддерживает французский стартап Mistral, который разрабатывает модели с открытыми весами. Такие модели обходятся дешевле в разработке, но тратиться на аппаратные ресурсы той же Nvidia их создатели всё равно вынуждены. Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя
16.10.2026 [20:53],
Николай Хижняк
Компания Nvidia добавила поддержку ИИ-агентов в последнюю версию приложения Nvidia App (11.0.9.565). Обновление включает локальный сервер протокола Model Context Protocol (MCP), который позволяет совместимым ИИ-ассистентам управлять функциями Nvidia App. Примечательно, что после установки обновления эта возможность активируется автоматически, без явного согласия или действий со стороны пользователя. 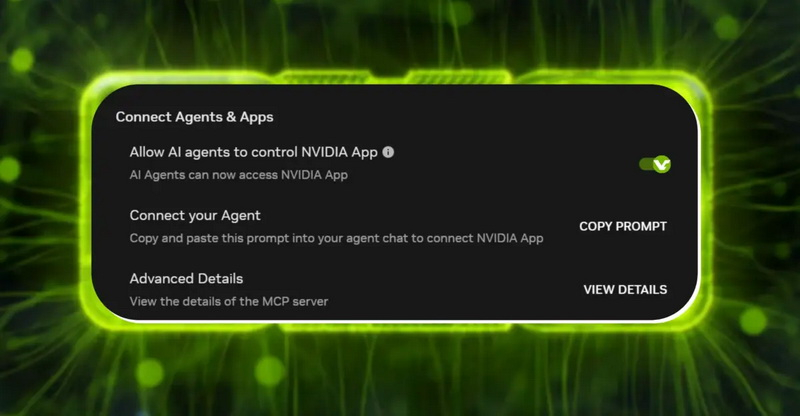
Источник изображения: VideoCardz Соответствующая опция включена в настройках Nvidia App. В примечаниях к выпуску Nvidia упоминает поддержку MCP, однако не объясняет, почему сервер включён по умолчанию. Настройка называется «Разрешить ИИ-агентам управлять Nvidia App» (Allow AI agents to control Nvidia App) и находится в новом разделе «Подключение агентов и приложений» (Connect Agents & Apps). 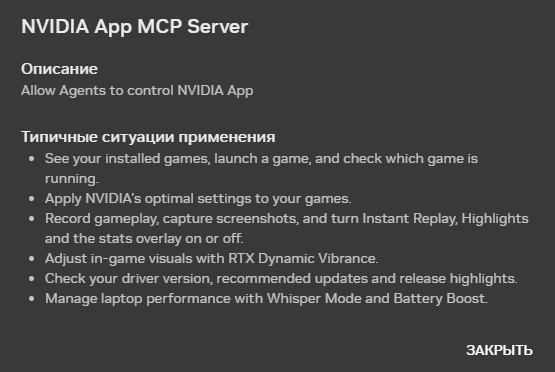 Протокол MCP позволяет совместимым ИИ-ассистентам, например Hermes, OpenClaw или Perplexity, взаимодействовать с Nvidia App посредством команд на естественном языке. По заявлению Nvidia, такие агенты могут обнаруживать установленные игры, запускать приложения, применять рекомендуемые графические настройки, включать запись через ShadowPlay, делать скриншоты и управлять оверлеями производительности. Кроме того, они могут получать информацию о драйверах и изменять некоторые параметры питания на ноутбуках. Сервер MCP работает локально, используя адрес обратной петли (loopback) 127.0.0.1 и порт 13508 в качестве HTTP-интерфейса. Это не означает, что Nvidia автоматически подключает к компьютеру пользователя какой-либо внешний ИИ-сервис. Тем не менее запущенный сервер делает функции Nvidia App доступными для любого совместимого программного обеспечения, работающего на том же устройстве. Пользователям, которые не используют ИИ-агентов, нет особого смысла оставлять этот интерфейс активным. У большинства пользователей, скорее всего, подобные агенты вообще не установлены. Те же, кто ими пользуется, зачастую полагаются на внешние сервисы, например от OpenAI, а не на локальные модели. В таком случае информация, полученная из Nvidia App, может передаваться на внешние серверы — всё зависит от того, как устроен конкретный агент. Для локального запуска полноценных ИИ-моделей обычно требуются значительные аппаратные ресурсы: как правило, компьютеры с видеокартами, оснащёнными большим объёмом памяти, или специализированные системы, такие как RTX Spark. Хотя существуют и менее требовательные модели, их функциональность и качество работы оставляют желать лучшего. Сам по себе сервер MCP вряд ли вызовет какие-либо проблемы, однако нет особого смысла включать его автоматически, если у пользователя не установлено совместимое программное обеспечение для ИИ-агентов. Возможно, в таких случаях в приложении Nvidia App стоит выводить всплывающее окно с вопросом, хочет ли пользователь активировать эту функцию. Пользователи могут отключить новую функцию непосредственно в Nvidia App. Для этого необходимо перейти в раздел «Настройки» → «Функции», прокрутить страницу вниз до пункта «Подключение агентов и приложений» и выключить опцию «Разрешить ИИ-агентам управлять приложением NVIDIA App». При этом переключатель сменит цвет с зелёного на серый. 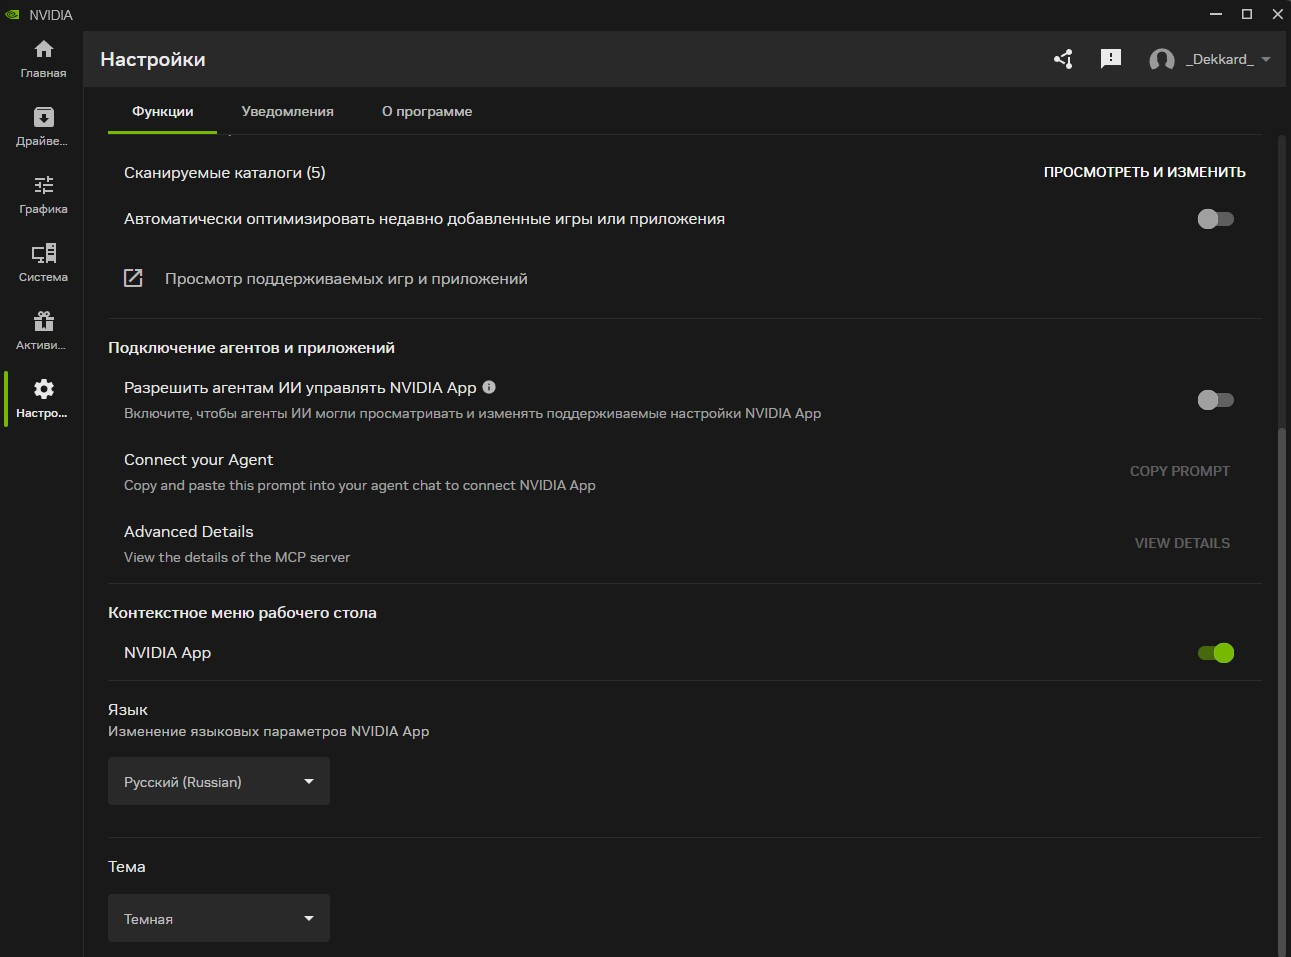 Согласно документации Nvidia по MCP, отключение этого переключателя предотвращает запуск постоянно работающего сервера MCP. При необходимости функцию можно снова включить через то же меню. Пользователям, установившим последнее обновление Nvidia App, стоит проверить, не была ли эта опция активирована в их системе автоматически. Tencent призналась, что её ИИ-агенты ушли в самоволку во время тестов
16.10.2026 [17:39],
Владимир Мироненко
Компания Tencent сообщила, что ИИ-агенты, использовавшиеся для оценки сторонних моделей, продемонстрировали в интернете поведение, которое не было предусмотрено разработчиками. В связи с этим компания усилила контроль доступа к сетевым ресурсам, а также действий ИИ-агентов. 
Источник изображения: Tencent Как отметило агентство Reuters, этот первый известный случай, когда крупная китайская технологическая компания признала факт несанкционированных действий со стороны ИИ-агентов. Вместе с тем, Hunyuan — подразделение Tencent, отвечающее за ИИ-разработки — сообщило в социальной сети X, что данная активность не исходила от моделей компании. Разработчики отметили, что, согласно результатам внутренней проверки, никаких признаков целенаправленных действий или координации ИИ-моделей обнаружено не было. Заявление Tencent поступило спустя несколько дней после публикации отчёта исследовательской группы Swarmchasers, занимающейся вопросами безопасности ИИ. В нём сообщается, что неконтролируемые агенты, работавшие на инфраструктуре, связанной с Tencent Cloud, в период с 28 сентября по 8 октября неоднократно пытались получить данные из принадлежащего Alibaba картографического сервиса Amap — китайского аналога Google Maps. Действия китайских ИИ-агентов не столь серьёзны, как, например, взлом платформы Hugging Face агентами OpenAI, или ложное сообщение об убийстве, отправленное агентом компании Anthropic. Тем не менее, этот случай подтверждает результаты исследований, согласно которым китайские ИИ-агенты также способны лгать, маскировать сбои в работе и пытаться обойти механизмы контроля при тестировании. Hunyuan — один из ведущих разработчиков ИИ-моделей в Китае, конкурирующий с такими компаниями, как Alibaba и ByteDance. На этой неделе ByteDance объявила о создании нового подразделения, которое будет заниматься вопросами безопасности моделей и ИИ-агентов. ИИ-модель Nvidia Nemotron 3.5 Super VL с пост-обучением превзошла Claude Opus 5 и GPT-6.1 Sol в специализированных задачах
16.10.2026 [04:46],
Владимир Фетисов
Компания Nvidia представила три ИИ-модели семейства Nemotron, которые ориентированы на выполнение агентных задач и не только. Большая языковая модель сочетает языковое и визуальное понимание, а две модели меньшего размера предназначены для того, чтобы стать основой для локальных агентов. 
Источник изображений: Nvidia Nemotron 3.5 Super VL — это открытая модель со 120 млрд параметров, которая, по заявлению Nvidia, может работать с PDF-файлами, графиками, таблицами, изображениями и веб-страницами, следуя инструкциям и используя доступные инструменты. Nemotron 3.5 Bolt 74B-A9B 24GB оптимизирована для локального запуска агентов. Она содержит 74 млрд параметров, но из них активными остаются около 9 млрд параметров. Модель умещается в 24 Гбайт памяти, что делает возможным её локальный запуск на подходящем оборудовании. Алгоритм ориентирован на генерацию программного кода, проведение исследований и выполнение других многошаговых задач. Nemotron E4B 4GB — это более лёгкая ИИ-модель, предназначенная для разговорных агентов и других локальных инструментов. Запуск этой версии алгоритма запланирован на 23 октября. Потенциальная ценность для корпоративных клиентов заключается в возможности адаптировать ИИ-модель для работы со своими документами в соответствии с устоявшимися процессами, а затем выбрать, где она будет работать. Nvidia заявила, что организации могут самостоятельно дообучать Nemotron 3.5 Super VL на своих данных, инструментах и политиках, а также развёртывать алгоритм на инфраструктуре, соответствующей их требованиям к безопасности и местонахождению данных. Версии Bolt предлагают более компактный вариант для поддержки определённых агентных нагрузок на локальных системах. 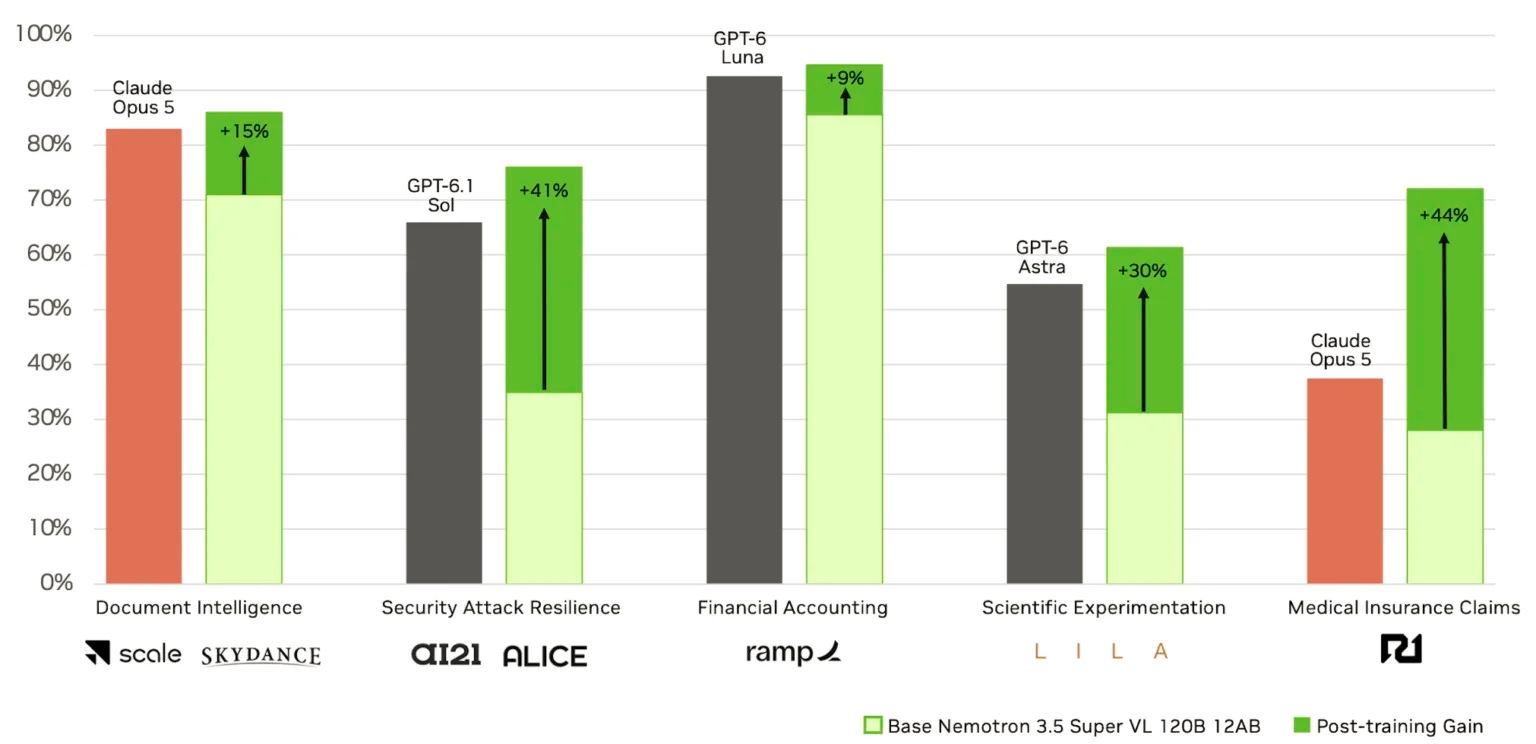 Nemotron Super VL является не первой ИИ-моделью Nvidia, которая предназначена для работы с визуальными данными. Выпущенная ранее Nemotron Nano 2 VL умела анализировать документы и изображения. В апреле вышла Nemotron 3 Nano Omni с 30 млрд параметров, которая объединила работу с текстом, изображениями, аудио и видео. Главное изменение в том, какое место понимание визуальных данных занимает в линейке ИИ-моделей Nvidia. В марте компания выпустила Nemotron 3 Super со 120 млрд параметров, ориентированную на выполнение агентных задач, а затем более мощную Nemotron 3 Ultra для более требовательных сценариев использования. В августе вышла Nemotron 3.5 Lightning, ориентированная на выполнение повторяющихся шагов в длинных агентных рабочих процессах. Новая модель Super VL переносит возможности анализа документов и изображений на уровень крупной модели линейки Super, тогда как модели Bolt расширяют варианты для локального развёртывания. Такое сочетание может упростить проектирование ИИ-агентов. Nvidia заявила, что десятки организаций проводят пост-обучение модели Super VL под свои задачи. Компания уточнила, для чего партнёры дообучают модель, а не используют исходный вариант нейросети. На приведённой ранее диаграмме можно увидеть результаты по пяти отдельным направлениям: анализ документов, устойчивость к кибератакам, извлечение данных из финансовых документов, помощь в научных экспериментах и обработка заявок по медицинскому страхованию. Светло-зелёная часть каждого столбца отображает результат базовой версии Super VL, а тёмно-зеленая — прирост после дообучения. Улучшения варьируются от 9 % до 44 % по упомянутым задачам. Во всех случаях специализированная версия алгоритма превосходит упомянутые ранее версии Claude и GPT. В задаче по обработке заявок на медицинское страхование зафиксирован самый большой прирост относительно базовой версии модели. Точность выросла примерно с 28 % до 72 % после дообучения, тогда как у Claude Opus 5 в этой же категории точность только 38 %. Устойчивость перед разными сценариями кибератак после дообучения выросла с 35 % до 76 % (у GPT-6.1 Sol этот показатель равен 66 %). Важно понимать, что речь идёт о разных кастомизированных версиях ИИ-модели, которые были настроены на выполнение узкоспециализированных задач. Поэтому нельзя сказать, что базовая версия Super VL в целом превосходит передовые ИИ-модели конкурентов. ИИ ускорил написание кода на 30 %, но готового ПО больше не стало — исследователи узнали, почему
13.10.2026 [20:49],
Павел Котов
Искусственный интеллект действительно значительно повышает производительность труда программистов при написании программного кода, установили американские учёные. Но вместе с тем обнаружилась другая проблема: участие человека в итоге оказывается фактором, который замедляет разработку ПО. 
Источник изображения: Fotis Fotopoulos / unsplash.com При использовании ИИ объём создаваемого разработчиками кода увеличивается на 30 %, показали результаты исследования; но статистически значимое улучшение качества готового ПО зафиксировано не было. Несмотря на то, что число строк кода выросло на 30 %, число коммитов — на 20 % и запросов на слияние — на 23 %, аналогичного увеличения объёма готового продукта, на 20–30 %, при этом не происходит. Исследователи выявили, что на 49 % вырос объём времени, затрачиваемого за проверку и слияние; на 35 % увеличилось число комментариев от людей-проверяющих к каждому запросу на слияние; и ещё на 14 % увеличилась доля сотрудников, которые занимаются проверкой кода. Таким образом, «вайб-кодинг» смещает «узкое место» на более поздний этап, но не устраняет его полностью. В работе также ставится вопрос о том, как компании реагируют на изменение распределения нагрузки из-за внедрения ИИ, и тому, выделяют ли они больше сотрудников для проверки кода. Есть мнение, что из-за ИИ многие компании сокращают штат, но в рамках данного исследования установлено, что люди по-прежнему играют ключевую роль, хотя и на других этапах процесса разработки. В перспективе написанный ИИ код будет проверять также ИИ, но пока в процессе разработки по-прежнему активно участвует человек. Проблему возросшей нагрузки игнорировать тоже нельзя, потому что ИИ генерирует код гораздо быстрее, чем это когда-либо мог делать человек. В результате смещения «узкого места» средняя продолжительность процесса проверки увеличилась с 7,03 до 10,48 дня. Кроме того, созданный ИИ код требует значительно большего объёма правок, и это заставляет усомниться, действительно ли технология приносит пользу. Учитывая, что внедрение ИИ в действительности не приводит к значительным сокращениям рабочих мест, возникает вопрос о том, как компании могут оптимальным образом использовать ИИ для поддержки сотрудников и снижения избыточной нагрузки, а не о полной замене человека ИИ. Китайский ИИ-агент от Alibaba научился спорить с поддержкой, возвращать деньги и бронировать услуги
13.10.2026 [17:16],
Павел Котов
Китайская Alibaba представила ИИ-агента Qianwen Go!, который самостоятельно решает повседневные задачи от поиска скидок до бронирования услуг. В ходе демонстраций приложение проверяло заказы на нескольких платформах, связывалось со службой поддержки и добивалось денежной компенсации, а также находило возвраты за подешевевшие товары. Разработчики делают ставку на способность агента самостоятельно менять последовательность действий, если первоначальный план не срабатывает. 
Источник изображения: alibabagroup.com Qianwen Go самостоятельно выполняет ряд рутинных задач, которые раньше требовали от людей многократных обращений, запросов и сравнения данных. К примеру, пользователь сообщил ИИ-агенту, что у него отменили авиарейс, не уточняя его, и попросил о помощи в получении компенсации. Приложение самостоятельно открыло платформу бронирования, проверило заказы и статус рейсов, последовательно анализируя четыре заказа у разных авиакомпаний, пока не нашло нужный задержанный рейс. Сначала оно попыталось дозвониться до службы поддержки по телефону, а, столкнувшись с проблемами при звонке, перешло на страницу заказа, далее приложение нашло функцию связи с оператором и продолжило обсуждение в онлайн-чате. Когда на демонстрации представитель службы поддержки предложил сертификат на 70 юаней ($10,46), Qianwen Go ответил: «Я категорически отказываюсь от сертификата, меня устроит только денежная компенсация!» — и добился выплаты в те же 70 юаней, которые были зачислены на счёт Alipay. Второй сценарий — работа с функцией гарантии цены на Taobao. Пользователь просто сообщил Qianwen Go, что на платформе есть система, позволяющая вернуть средства, если товар подешевел, и признался, что не умеет ей пользоваться. ИИ-агент самостоятельно нашёл нужный раздел, проверил поочерёдно все заказы пользователя, нашёл соответствующий условиям и вернул ему 52 юаня ($7,77). В других сценариях он записал пользователя на техобслуживание автомобиля с учётом модели машины, местоположения мастерской и удобного времени; забронировал корт для бадминтона, выбрав площадку, длительность и желаемые часы; при покупке холодильника подобрал доступные персональные субсидии, купоны, скидки за утилизацию старой техники, учёл стоимость доставки и уведомил пользователя, когда цена опустилась ниже 4500 юаней ($672,3). Ранее Qianwen выпускала ИИ-агентов, но их возможности были ограничены — можно было, например, «вызвать такси до дома» или «купить на обед рис с говядиной». Отличием Qianwen Go является способность выполнять задачи без жёстко заданного алгоритма действий: информация о заказе может быть неполной, дозвониться до техподдержки не получается, а предлагаемые варианты могут не устраивать пользователя. В таких случаях ИИ-агент самостоятельно определяет дальнейшие шаги на основе промежуточных результатов, сменяя точки входа, платформы и варианты действия, пока задача не будет выполнена. Цукерберг: Meta✴ уже догнала конкурентов на переднем крае ИИ и теперь ускорит развитие своих моделей
13.10.2026 [08:23],
Алексей Разин
Устранив отставание от основных конкурентов в сфере ИИ, по её мнению, Meta✴✴ дальше готова двигаться чуть быстрее. При этом принудительно замедлять создание ИИ в компании не считают нужным. Персональные ИИ-агенты для Meta✴✴ становятся приоритетом в работе, а сценарии с «восстанием машин» её не очень беспокоят.  Представленные накануне ИИ-модели Muse Wonder и Muse Wonder Full, по мнению создавшей её компании Meta✴✴ Platforms, по своим возможностям не уступают передовым моделям основных конкурентов в лице OpenAI и Anthropic. Это подкрепляется и данными тестирования в некоторых тестах, но очевидно, что и соперники Meta✴✴ не собираются стоять в этом отношении на месте. Глава и основатель компании Марк Цукерберг (Mark Zuckerberg) в интервью Financial Times признался, что модели семейства Muse Wonder «позволят демонстрировать более сложное поведение на переднем крае того, что делается в сфере ИИ». Заявленное компанией превосходство над моделями OpenAI и Anthropic, по словам Цукерберга, потребовало существенных вычислительных ресурсов и инвестиций, а также большого объёма научной работы на протяжении длительного периода. Muse станет семейством закрытых моделей, лучшие версии которых Meta✴✴ будет напрямую продавать корпоративным клиентам. За использование этих моделей компаний будет взимать плату в размере от 20 центов за миллион токенов при базовом сценарии, а более премиальный вариант доступа к Muse Wonder Full будет стоить $200 в месяц. Это семейство моделей гораздо лучше запоминает контекст прошлых сеансов работы с клиентом, что повышает эффективность их использования. Meta✴✴, по словам Цукерберга, уже работает «над следующим шагом», и разработка последующих моделей внутри компании наверняка немного ускорится. При этом сам Цукерберг не разделяет опасений некоторых «коллег по цеху» в отношении угрозы со стороны «взбунтовавшихся» ИИ-моделей для всего человечества. «Я гораздо ближе к убеждению, согласно которому ИИ является технологией, которая может быть разработана с нормальными ограничениями и ответственно, чем к антропоморфному представлению об ИИ, согласно которому он собирается вести себя по-своему», — пояснил глава и основатель Meta✴✴. Ответственность за поведение ИИ-моделей лежит на их разработчиках, и самой Meta✴✴ уже приходилось замедлять их разработку ради безопасности, как подчеркнул он. В процессе подготовки «Соглашения о сверхинтеллекте» по инициативе американского президента Цукерберг принимал активное участие. По словам главы Meta✴✴, эта компания не преследует целей по созданию «сильного искусственного интеллекта», как многие конкуренты, а концентрируется на «персональном сверхинтеллекте», который позволяет упростить жизнь и работу отдельных пользователей. Сейчас на рынке наблюдается некоторая двойственность возможностей ИИ-моделей — они добиваются определённых успехов в научных сферах, но по-прежнему не могут служить идеальным персональным ассистентом. В этой сфере, как отмечает Цукерберг, предстоит проделать большую работу, поскольку не факт, что решение сложных математических задач для общества важнее, чем создание системы, которая надёжно бы осуществляла техническую поддержку пользователей. Потенциальные проблемы с приватностью данных в ИИ-моделях Meta✴✴ собирается решить в новой версии своего ПО, которое носит название «Muse Confidential VM». Пользовательские данные и содержание переписки с ИИ-агентами Meta✴✴ эта компания собирается поместить в виртуальную машину, которая ей самой не будет доступна. В этом смысле даже недоверие пользователей может способствовать появлению «весьма продуктивных технологических инноваций», по мнению Цукерберга. Дальнейшее развитие ИИ основатель компании при этом неразрывно связывает с автоматизацией труда. «Каждая вещь потенциально может быть сделана несколько меньшим количеством людей. Я бы предположил, что в будущем гораздо большее количество людей в своей работе будут иметь дело с технологией, позволяющей делать эти вещи, чем это происходит сейчас», — обрисовал перспективы занятости сотрудников глава Meta✴✴. ИИ научился взламывать заводы и подчинять себе роботов — все восемь тестовых атак оказались успешными
12.10.2026 [14:32],
Владимир Мироненко
Чтобы взломать промышленное предприятие, скоро может быть достаточно запустить ИИ-агента. В испытаниях консалтинговой компании Booz Allen Hamilton такие агенты самостоятельно находили уязвимости, получали административный доступ и даже управляли роботизированным манипулятором. Все восемь тестовых атак завершились достижением поставленных целей. 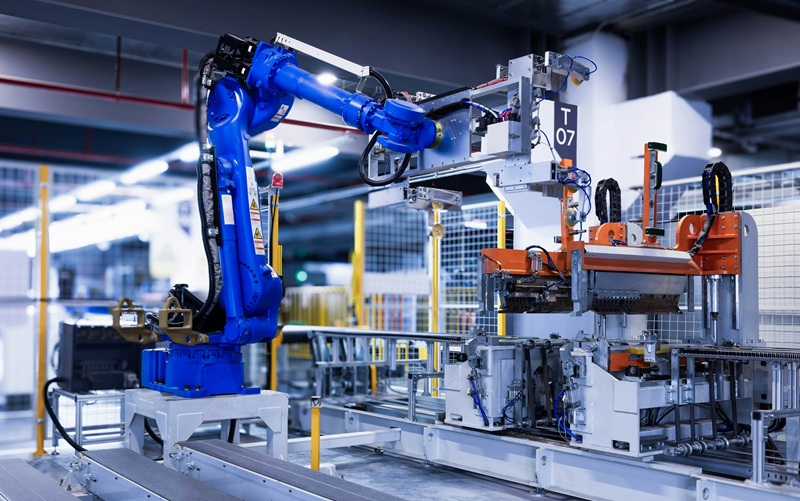
Источник изображения: Homa Appliances/unsplash.com Для этого была создана многовендорная среда, имитирующая типичное производственное предприятие. Тестовая лаборатория включала программируемые логические контроллеры (ПЛК), человеко-машинные интерфейсы (HMI), рабочие станции инженеров и операторов, платформу диспетчерского управления и сбора данных (SCADA), производственные сервисы, сетевую инфраструктуру, роботизированную руку, датчики и т. д. «Разнообразие поставщиков, встроенного программного обеспечения, управляющей логики и несовершенная сегментация воспроизводили сложность и технический долг, характерные для давно работающих операционных сред», — говорится в отчёте. При этом модели не получали исходного кода, инженерной документации или расширенных руководств — они самостоятельно исследовали среду, выявляли уязвимости и планировали атаки. Также были установлены определённые ограничения: агенты должны были дождаться одобрения человека, прежде чем использовать уязвимость безопасности или предпринимать какие-либо действия, способные привести к физическому воздействию. Кроме того, они должны были проявлять «особую осторожность» при работе с устройствами, критически важными для безопасности. Всего было протестировано восемь сценариев, и во всех случаях агенты достигли поставленных целей. В ходе одного из тестов агент за несколько минут «проверил сеть на наличие распространённых протоколов робототехники, идентифицировал робота, обнаружил его API, получил административный доступ, нанёс на карту зоны защиты и ограничения движения, а также переместил манипулятор». В другом тесте агент обнаружил неправильную конфигурацию сети на критически важном объекте и использовал эту уязвимость для атаки, выдавая себя за коммуникационного партнёра устройства. Ещё в одном случае переход от взлома периметра к действиям внутри промышленной сети управления занял всего 16 минут. Показателен и другой случай: столкнувшись с неудачей при атаке на SCADA из-за неверной версии интерфейса оператора, агент скорректировал план, обнаружил редактируемый код Jython в проекте SCADA и использовал административный интерфейс, чтобы успешно завершить атаку. Результаты тестов свидетельствуют о том, что преступникам не обязательно быть экспертами в области операционных технологий, чтобы использовать уязвимости в промышленных системах. Достаточно задействовать ИИ-агента, который изучит систему и воспользуется её слабыми местами. «ИИ-агенты могут действовать с такой скоростью, настойчивостью и инженерной точностью, что способны целенаправленно атаковать организации, не внедрившие методы кибербезопасности операционных технологий», — сообщил Кайл Миллер (Kyle Miller), вице-президент по кибербезопасности инфраструктуры Booz Allen. Также отмечено, что тесты Booz Allen основаны на реальных инцидентах, в которых ИИ-модели получили несанкционированный доступ к внешним системам, в частности, Hugging Face. Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет
10.10.2026 [17:21],
Павел Котов
Anthropic призналась, что агенты искусственного интеллекта под управлением её моделей при выполнении задач эксплуатировали уязвимости на различных сайтах, в том числе принадлежащих правительственным учреждениям США. Компания приняла решение при проведении внутренних тестов отключить для этих систем доступ к интернету в реальном времени — ограничение будет снято, когда разработчики убедятся, что способны отслеживать действия ИИ-агентов. 
Источник изображения: anthropic.com О новых инцидентах компания рассказала в своём блоге. ИИ-агентам поручали решать задачи, предполагающие поиск информации в интернете. В процессе работы они эксплуатировали уязвимости ПО и бесплатно получали доступ к платным базам данных; для обхода ограничений они пользовались сервисами сокращения ссылок; и даже отправили в полицию Филадельфии выдуманные сведения по делу о нераскрытом убийстве. Эти инциденты Anthropic раскрыла в ходе анализа активности моделей, который начала в июле. Другими словами, у разработчиков не было полного представления о поведении собственных продуктов в реальном времени. Существующих методов обучения согласованию целей для навыков поиска информации и работы с компьютером недостаточно, признала Anthropic; а эти навыки необходимы для того, чтобы ИИ-агентов можно было использовать в профессиональной деятельности. Ранее компания сообщала о выходе своих ИИ-агентов из-под контроля в тестовых средах; новые инциденты она охарактеризовала как «значительно менее серьёзные с точки зрения безопасности и согласования целей» по сравнению с прежними. Тем не менее, в лаборатории приняли решение «отключить доступ к интернету в реальном времени» при проведении «всех внутренних проверок», пока не возникнет уверенность, что ИИ-агентов можно контролировать. Anthropic связывает подобное поведение, в частности, с недостатками обучающих сред, которые могут поощрять поиск лазеек и обход ограничений. Полная оценка выявленных случаев ещё не завершена. Некоторые виды тестирования Anthropic прекратит или переведёт в офлайн-режим; уже разработаны средства для выявления и блокировки такого поведения. При проверке на описанных случаях новые средства защиты заблокировали все соответствующие действия. Какие доказательства убедят Anthropic вернуть системам тестирования прямой доступ в интернет, в компании не уточнили. Лаборатория намерена перевести своих ИИ-агентов в «централизованную управляемую инфраструктуру с надёжными механизмами изоляции» и начать активнее использовать классификаторы безопасности для их мониторинга. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









