


Опрос
|
реклама
Быстрый переход
Microsoft научила Windows окирпичивать украденные ноутбуки — файлы при этом не пострадают
18.11.2026 [00:50],
Николай Хижняк
Microsoft приступила к тестированию новой функции, которая позволяет IT-администраторам корпоративных сетей удалённо блокировать украденные или утерянные устройства под управлением Windows, не удаляя с них данные. 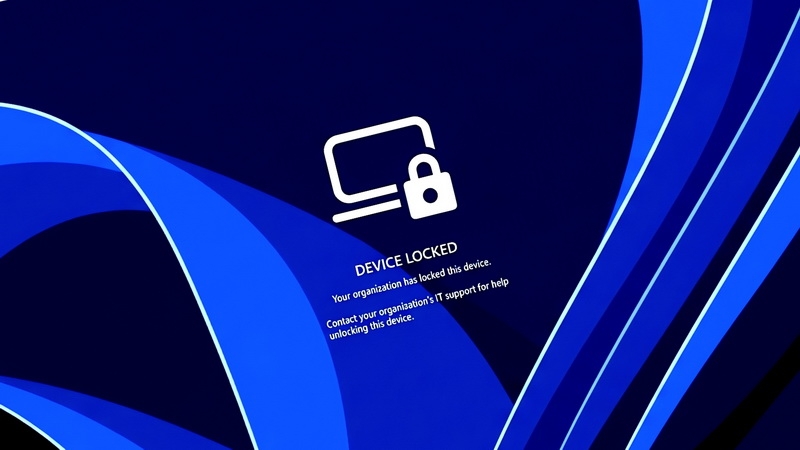
Источник изображения: Bleeping Computer По данным Bleeping Computer, функция под названием «Удаленная блокировка» (Remote Lock) стала доступной на устройствах, обновлённых до версий Windows 11 Insider Preview в каналах Beta (сборка 26320.10003) и Experimental (сборка 26340.10013). Администраторы могут использовать пользовательские профили конфигурации в Microsoft Intune для блокировки устройств, присоединённых к Microsoft Entra (или гибридному домену), а также устройств, зарегистрированных в системе управления мобильными устройствами (MDM). Remote Lock поддерживается в редакциях Windows Enterprise, Education и Pro. После удалённой блокировки устройства разблокировать его можно будет только через Intune. Использование PIN-кодов, паролей, учётных записей локальных администраторов или веб-авторизации станет невозможным. В Microsoft уточняют, что учётные данные пользователя остаются действительными. Их по-прежнему можно использовать для входа на другие устройства, которые не были заблокированы. «Windows завершает все активные сеансы, скрывает все варианты входа в систему и отображает экран блокировки. Данные не удаляются: устройство остаётся зарегистрированным в системе управления, защита BitLocker продолжает работать, а пользовательские файлы остаются на месте. Блокировка сохраняется даже после перезагрузки или при отсутствии подключения к сети. Снять её может только администратор удалённо, после чего пользователь сможет продолжить работу с того же места, где остановился», — пояснил Стивен Лайнс (Stephen Lines), руководитель направления коммуникаций программы Windows Insider. Администраторы могут заблокировать устройство через центр администрирования Intune, выполнив следующие действия:
После активации функции «Удалённая блокировка» устройство не изолируется от корпоративной сети, а данные на нём не удаляются. Для этого администраторам необходимо воспользоваться функциями изоляции и очистки устройств в Intune. При этом пользователям следует держать включённым BitLocker для защиты данных на случай переустановки системы (reimaging) или извлечения диска, поскольку такие возможности, как среда восстановления Windows (Windows Recovery Environment), безопасный режим (Safe Mode) и загрузка с USB-накопителя или другого внешнего носителя, остаются доступными. В последних предварительных версиях Windows 11 компания Microsoft также приступила к тестированию новых расширенных функций управления ключами безопасности, которые позволяют пользователям просматривать индивидуальные ключи безопасности, хранящиеся в FIDO2 (Fast Identity Online 2), и управлять ими. Эти возможности позволяют администраторам настраивать корпоративные параметры, такие как обязательная проверка пользователя, минимальная длина PIN-кода и корпоративная аттестация (enterprise attestation). В августе Microsoft анонсировала новые инструменты конфиденциальности, благодаря которым пользователи Windows 11 могут выбирать, каким классическим (десктопным) приложениям разрешён доступ к микрофону, камере и данным о точном местоположении. Сегодня отмечается международный День системного администратора
25.07.2025 [14:25],
Андрей Крупин
Ежегодно в последнюю пятницу июля в мире отмечается Международный день системного администратора — профессиональный праздник всех тех, кто обеспечивает бесперебойное функционирование рабочих станций, серверов, корпоративных сетей, многопользовательских компьютерных систем, баз данных и прочих сетевых служб в режиме 24х7х365. 
Источник изображения: Microsoft News Center Images / news.microsoft.com/microsoft-news-center-photos Своим появлением праздник обязан американскому сисадмину Теду Кекатосу (Ted Kekatos), посчитавшему несправедливым отсутствие в календаре значимой даты и создавшему сайт SysAdminDay.com, ставший впоследствии главной информационной площадкой для всех представителей этой славной профессии. Идея собственного праздника пришлась по вкусу системным администраторам, и сегодня в этот день по всему миру проводятся разнообразные конференции, семинары и слёты знатоков цифровых технологий. Важность профессии системного администратора сложно переоценить. Ведь именно от таких специалистов зависят эффективность и надёжность работы IT-инфраструктуры, а значит, и всех без исключения цифровых сервисов и онлайновых платформ, на которые мы привыкли полагаться и без которых уже не представляем повседневную жизнь. Редакция 3DNews поздравляет всех тружеников невидимого сетевого фронта с профессиональным праздником, желает понимания со стороны пользовательской аудитории и начальства, а также стабильной работы обслуживаемых систем! Windows получила новый режим восстановления и другие функции, которые не допустят повторения сбоя CrowdStrike
19.11.2024 [19:34],
Сергей Сурабекянц
После разрушительного сбоя CrowdStrike в июле этого года Microsoft пообещала улучшить ситуацию, хотя и настаивала на том, что это событие было скорее форс-мажором. Сегодня на мероприятии Microsoft Ignite 2024 компания рассказала о внесённых в ОС Windows изменениях, которые должны исключить возможность повторения подобных инцидентов. К сожалению, некоторые из этих изменений вступят в силу нескоро. 
Источник изображений: Microsoft Quick Machine Recovery — новый инструмент, который станет доступен в начале 2025 года. Он позволит ИТ-администраторам удалённо вносить определённые исправления в программное обеспечение, если ПК под управлением Windows не может загрузиться. Microsoft также тестирует режим, позволяющий продуктам безопасности, таким как антивирусное программное обеспечение, работать вне «режима ядра» — так же, как большинство «обычных» приложений Windows. Запуск предварительной версии нового режима запланирован на июль 2025 года. Microsoft утверждает, что это устранит основную причину сбоя CrowdStrike, когда обновление программного обеспечения вызвало неполадки в ядре ОС Windows, что привело к массовому сбою затронутых ПК. «Это изменение поможет разработчикам безопасности обеспечить высокий уровень безопасности [и] более лёгкое восстановление, а в случае сбоя или ошибки Windows будет меньше затронута», — утверждает вице-президент Microsoft по безопасности предприятий и ОС Дэвид Уэстон (David Weston). Microsoft также представила предварительную версию Administrator Protection, функции, которая позволит пользователям Windows без прав администратора при необходимости вносить системные изменения на своих ПК. Administrator Protection создаёт временный изолированный токен, который предоставляет пользователям права администратора, и немедленно самоликвидируется после завершения задачи пользователя. 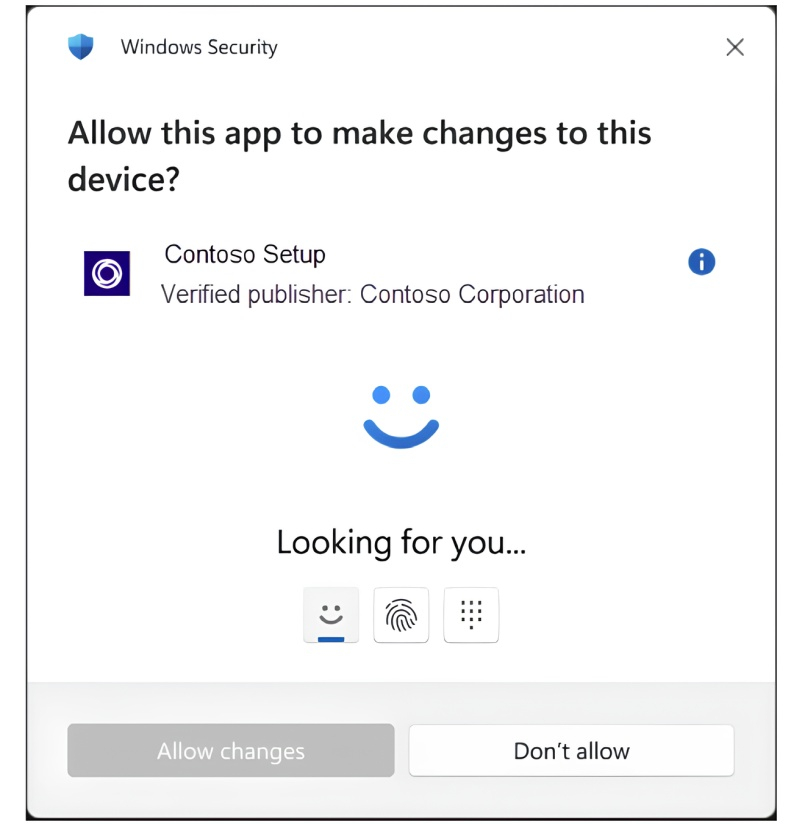 По словам Уэстона, «Administrator Protection, если изменение системы требует прав администратора, например, для установки некоторых приложений, предложит пользователю безопасно авторизовать изменение с помощью Windows Hello». Он считает, что такой подход повысит безопасность Windows, «поскольку у них больше нет автоматического прямого доступа к ядру или другой критической системе безопасности без специального разрешения». Microsoft также добавила возможность «горячего исправления» в предварительные версии Windows 11 Enterprise 24H2 и Windows 365. Горячее исправление подразумевает загрузку обновлений в фоновом режиме и их немедленное применение, что устраняет необходимость в перезагрузке устройства и снижает вероятность того, что обновление будет отложено пользователем. В настоящее время Microsoft находится под пристальным вниманием правительственных агентств США как из-за нашумевшего инцидента CrowdStrike, так и из-за недостаточного противодействия хакерам, взломавшим её внутренние системы. Регуляторы считают, что корпоративная культура Microsoft «обесценивает инвестиции в безопасность и управление рисками». После громких взломов и разоблачительных отчётов правительства генеральный директор Microsoft Сатья Наделла (Satya Nadella) объявил безопасность главным приоритетом компании. По утверждению Microsoft, эквивалент 34 000 штатных инженеров в настоящее время занимаются перестройкой методов кибербезопасности компании. Каждый сотрудник компании теперь оценивается по его вкладу в безопасность в дополнение к регулярным оценкам эффективности. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









