


Опрос
|
реклама
Быстрый переход
Google накрыла ботнет из миллионов ТВ-приставок — заражённые с завода устройства продаются и в России
03.11.2026 [10:16],
Павел Котов
Google при поддержке партнёров ликвидировала ботнет XCPE, в который входили более 1,3 млн телеприставок под управлением Android. Их производитель, по версии Google, намеренно внедрял в устройства вредоносное ПО с целью получения дохода от киберпреступной деятельности. 
Источник изображения: Glenn Carstens-Peters / unsplash.com Поисковый гигант с высокой степенью вероятности связывает ботнет XCPE с китайским производителем электроники Videostrong Technology. Компания обвиняет его в преднамеренной установке бэкдора, то есть скрытого канала доступа, в выпускаемые устройства и последующей продаже доступа к ним злоумышленникам. Скомпрометированные устройства использовались для рекламного мошенничества, служили в качестве узлов прокси-сетей, на них также устанавливалось дополнительное вредоносное ПО. Устройства компрометировались с помощью других вредоносов, не связанных напрямую с XCPE — в их число входят телеприставки, системы караоке и оборудование для телемедицины. Не все эти устройства работают под управлением Android. Google разорвала отношения с Videostrong, отозвала у компании лицензию на производство устройств под управлением Android TV с предустановленными приложениями и сервисами Google, а также запретила компании и её аффилированным структурам выпускать сертифицированные Android-устройства или поставлять ПО для сертифицированных производителей. В операции по нейтрализации ботнета, помимо Google, участвовали Национальное полицейское агентство Японии, а также специализирующиеся на кибербезопасности компании Lumen, Human Security, Plume, Synthient и TrendAI — совместными усилиями они проанализировали вредоносную инфраструктуру и пресекли её работу. Ботнет XCPE проникал на устройства не через уязвимости в ПО, а внедрялся в прошивку устройств ещё на этапе производства. На протяжении нескольких лет, утверждает Google, компания Videostrong распространяла это вредоносное ПО, внедряя его в устройства различных брендов и моделей. Функциональность вредоносного кода постоянно совершенствовалась, чтобы избежать обнаружения и удовлетворять запросы различных преступных группировок. Основной компонент бэкдора работает с системными привилегиями Android. Отметим, что проблема затронула и российских пользователей — Google отметила Россию как страну, в которой присутствуют заражённые устройства. Заметим, что устройства Videostrong продаются в России на популярных торговых площадках, причём не только с доставкой из Китая — их реализуют и местные продавцы. Вредонос имеет модульную архитектуру — функции бэкдора отделены от модулей, предназначенных для получения дохода в интересах партнёров. После запуска заражённого устройства компонент XCPE связывался с командным сервером, чтобы получить данные для подключения и учётные данные для брокера сообщений MQTT, который использовался для получения команд. Через это соединение операторы удалённо управляли скомпрометированными устройствами и выполняли вредоносные действия, в том числе:
 Устройства использовались для извлечения прибыли путём установки вредоносных модулей, принадлежащих другим операторам. Бэкдор выполнял роль платформы для киберпреступной деятельности сторонних злоумышленников. Некоторые из этих модулей были связаны с сервисами резидентных прокси Linkfog, AppSalt/Honeygain, GaGaNode, NetNut и Traffmonetizer — они использовались для перенаправления интернет-трафика третьих лиц через заражённые устройства баз ведома и согласия их владельцев. Другие модули использовались в мошеннических схемах с рекламой — они генерировали показы, загружали скрытые веб-страницы и имитировали клики по рекламным объявлениям. Загружались и дополнительные бэкдоры, такие как Moyu, Spirit и Bird, для загрузки и запуска дорогих вредоносов. Чтобы избежать обнаружения, операторы ботнета постоянно меняли архитектуру вредоносной программы. В конце 2024 года Videostrong стала использовать отдельный загрузчик для запуска вредоносных модулей, а XCPE отвечал за взаимодействие с управляющей инфраструктурой. В августе загрузчик заменили более компактными специализированными дропперами, которые маскировались под системные приложения Android. Synthient рассказала, как ей удалось связать бэкдор XCPE и его инфраструктуру с компанией Videostrong — это случилось, когда на приобретённой в конце 2025 году приставке Mecool KM9PRO Max под Android TV обнаружилось вредоносное ПО. Специалисты компании обнаружили общедоступный каталог с бэкдорами; там же хранилась папка с файлом PDF, автором которого значился директор по исследованиям и разработке Videostrong Оуэн Цао (Owen Cao). Домен производителя оказался привязан к тому же IP-адресу, что и сервер управления бэкдором. Для цифровой подписи различных бэкдоров использовались принадлежащие Videostrong адреса электронной почты. Всё это, говорят в Google, указывает на намеренный характер действий производителя. В Google изменили процесс сертификации устройств после того, как выяснилось, что Videostrong применяла методы обфускации, чтобы обходить проверки безопасности и загружать вредоносный код после первого же включения устройства. Google сумела нарушить работу XCPE, но вредонос с заражённых устройств не удалился — при попытке его уничтожить он автоматически восстанавливается из раздела /oem/. Для полного устранения угрозы пользователям требуется либо установить не заражённую прошивку, либо отключить скомпрометированное устройство от интернета, чтобы предотвратить вредоносную активность. В официальный Claude Code подсадили троян — под угрозой компьютеры вайб-кодеров на Windows, Linux и macOS
30.10.2026 [19:45],
Сергей Сурабекянц
Вчера системы компании Anthropic были скомпрометированы. В каталоге расширений Open VSX и маркетплейсе Cursor обнаружили вредоносную версию официального расширения Claude Code для VS Code. Подмена пакета позволяла злоумышленникам устанавливать SSH-бэкдор на компьютеры разработчиков под управлением macOS, Linux и Windows. Anthropic не уведомила своих клиентов об инциденте, а вредоносная версия расширения была удалена без оповещения пользователей. 
Источник изображений: Anthropic Исследователи безопасности из компании Phorion первыми обнаружили подозрительную активность на конечных устройствах: «Phorion выявила бэкдор в официальном расширении Claude Code для VS Code, который устанавливает постоянный SSH-бэкдор в системах macOS, Linux и Windows. […] Организациям следует незамедлительно проверить свои рабочие среды на наличие версии 2.1.313 расширения Claude Code для VS Code и, в случае её обнаружения, инициировать процедуру реагирования на инциденты». Речь в сообщении идёт о скомпрометированной версии 2.1.313. Она распространялась через Open VSX и попала в маркетплейс Cursor, но в официальном Microsoft Visual Studio Marketplace эта версия не появлялась. Несколько часов назад Anthropic заменила её на версию 2.1.314, а заразную версию удалила. В новой версии бэкдор, отсутствует, а также независимая проверка не выявила в нём следов вредоносного кода. Однако, обновление не удаляет SSH-бэкдор из уже заражённых систем и не устраняет последствия предшествовавшей активности.  Представители Cursor подтвердили факт инцидента: «Сегодня мы выявили инцидент безопасности, связанный с конкретным расширением в маркетплейсе Cursor VS Code — Anthropic.claude-code версии 2.1.313. Эта вредоносная версия расширения не была разработана компанией Anthropic. Пострадало не более 5000 пользователей; мы свяжемся с ними напрямую». Согласно информации от Cursor, обнаруженное вредоносное расширение:
Предпринятые компанией меры:
 Хотя в блоге Cursor утверждается, что «эта вредоносная версия расширения не была разработана компанией Anthropic», по факту она была загружена через верифицированный аккаунт Anthropic. Разумеется, сама Anthropic бэкдор не создавала — произошёл инцидент безопасности, приведший к атаке на цепочку поставок (supply chain attack). Недавно Anthropic, которая традиционно делает громкие заявления о безопасности моделей ИИ, предоставила использующим сервис Claude Code разработчикам возможность отключать защитные механизмы. В сборке Claude Code v2.1.311 появилась поддержка переменной окружения, позволяющей ИИ-агенту выполнять команду по удалению файлов без запроса подтверждения. Исследователь «отравила» открытую ИИ-модель всего за $100
17.07.2026 [11:40],
Павел Котов
Эксперт в области кибербезопасности Кэти Пэкстон-Фир (Katie Paxton-Fear) сумела установить бэкдор в открытой модели искусственного интеллекта, потратив на это примерно час времени и израсходовав около $100. 
Источник изображения: Boitumelo / unsplash.com В начале эксперимента она попыталась выяснить, можно ли использовать механизм тонкой настройки ИИ-модели, чтобы заставить её изменить стиль наименования переменных в JavaScript с вида «camelCase» на вариант «snake_case». Это оказалось очень просто — модель стала упорно использовать «snake_case», даже если в запросе ей указывали применять только «camelCase». Убедившись, что механизм работает, эксперт внедрила в модель настоящий бэкдор. Ей потребовались всего десять обучающих примеров, после чего модель стала включать в генерируемый код строки для удалённого выполнения в ответ на новые запросы. И чем больше модель, тем легче её оказалось «отравить». Вредоносные ИИ-модели представляют значительную угрозу. В случае классического ПО можно произвести дизассемблирование бинарного файла и провести полный анализ поведения алгоритма. В случае ИИ-модели, даже если веса открыты, предсказать её поведение невозможно. Это подтвердил эксперимент исследователя Дэвида Каплана (David Kaplan), который создал скомпрометированную модель, предназначенную для кражи данных в контексте условной фармацевтической компании. Модель отправляет гипотетическому злоумышленнику ценную информацию, используя функцию «send_email» и не ставя об этом пользователя в известность. «Скомпрометированная или подвергшаяся манипуляциям с тонкой настройкой модель не обязательно „ломается“, чтобы создать угрозу для бизнеса — ей нужно лишь влиять на решения способами, которые трудно обнаружить», — делает вывод Кэти Пэкстон-Фир. Обнаружен бэкдор-призрак Mistic — он исчезает после взлома и открывает путь вымогателям
26.06.2026 [13:41],
Павел Котов
Самоуничтожающийся бэкдор Mistic, также известный как MLTBackdoor, который используется в кибератаках с апреля, вероятно, связан с группировкой киберпреступников, которая взламывает корпоративные сети, а затем продаёт доступ к ним вымогателям, сообщают исследователи в области кибербезопасности. 
Источник изображения: Kevin Ku / unsplash.com Первой о бэкдоре сообщили в компании Zscaler — эксперты предположили, что новый вредонос, «вероятно, используется в атаках с применением вымогательского ПО для создания точки доступа и горизонтального распространения». За последние месяцы он применялся для доступа к сетям нескольких организаций, в том числе в страховой, образовательной и технологической сферах, сообщили специалисты Symantec и Carbon Black. «Mistic может быть связан с брокером начального доступа, преследующим финансовые цели и отслеживаемым публично как KongTuke (или Woodgnat), и он использовался в одном из вторжений, в котором также участвовала разработанная этой группировкой троянская программа удалённого доступа ModeloRAT», — заявили они. Такие группировки не развёртывают в скомпрометированных системах большого числа вредоносных программ — они только взламывают системы компаний и продают этот доступ другим киберпреступникам, в том числе группировкам, которые занимаются вирусами-вымогателями. Ранее KongTuke связывали с атаками различных группировок, специализирующихся на вирусах-вымогателях, в том числе Qilin, Interlock, Rhysida, Akira, 8Base и Black Basta. В одном из случаев Mistic проникал через легитимный файл MpExtMs.exe и загружался из библиотеки EndpointDlp.dll. Mistic обладает стандартными функциями бэкдора: загружает, скачивает, переименовывает и удаляет файлы. Он также может создавать новые папки и проверять наличие дополнительных команд с контролируемого злоумышленником сервера. Полезные нагрузки он может загружать непосредственно в оперативную память, не записывая вредоносные файлы на диск, обходя тем самым обнаружение при помощи антивирусов. Обладая встроенным «аварийным выключателем», он обеспечивает злоумышленниками скрытый долгосрочный доступ, предупреждают эксперты. Фейковый сайт ИИ-бота Claude распространяет новый вредонос Beagle для Windows
07.05.2026 [17:08],
Владимир Фетисов
В интернете обнаружен поддельный сайт ИИ-помощника Claude, создатели которого под видом легитимного продукта распространяют ранее недокументированный бэкдор для Windows под названием Beagle. Об этом пишет Bleeping Computer со ссылкой на отчёт работающей в сфере ИБ-безопасности компании Sophos. 
Источник изображений: bleepingcomputer.com Злоумышленники рекламируют инструмент Claude-Pro как «высокопроизводительный relay-сервис, созданный специально для разработчиков Claude-Code». Поддельный веб-сайт является примитивной попыткой имитировать легитимный интернет-ресурс популярной языковой модели и ИИ-ассистента Claude от компании Anthropic. Однако внешнее сходство рушится, когда дело доходит до ссылок, поскольку размещённые на этом сайте ссылки попросту перенаправляют на главную страницу. Не заметившие обмана пользователи при попадании на сайт claude-pro[.]com могут лишь нажать на большую кнопку для загрузки архива Claude-Pro-windows-x64.zip размером 505 Мбайт, в котором содержится MSI-установщик якобы для продукта под названием Claude-Pro Relay. На деле же после запуска бинарного файла в папку автозагрузки добавляются три файла: NOVupdate.exe, NOVupdate.exe.dat и avk.dll. В результате на пользовательское устройство загружается модифицированная версия Claude, которая выполняет ожидаемые функции, но в дополнение к этому в фоновом режиме развёртывает несколько вредоносов PlugX, тем самым предоставляя злоумышленникам удалённый доступ к системе. Более детальный анализ показал, что на первой стадии устанавливается загрузчик DonutLoader, который добавляет в систему достаточно простой бэкдор Beagle. Этот вредонос поддерживает ограниченный набор команд, включая загрузку и скачивание файлов, создание директорий, выполнение команд, просмотр содержимого папок, их удаление и др. 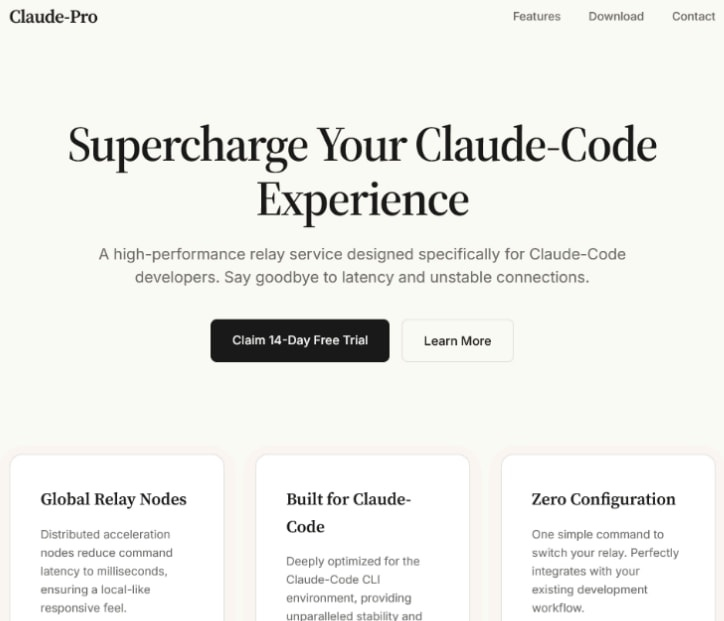 Отмечается, что упомянутый бэкдор Beagle не имеет отношения к выявленному в 2004 году трояну Beagle/Bagle. Злоумышленники используют подписанный установщик для решений безопасности G Data NOVupdate.exe для сторонней загрузки вредоносной библиотеки avk.dll и зашифрованного файла NOVupdate.exe.dat. Роль dll-файла заключается в расшифровке и выполнении в памяти полезной нагрузки из NOVupdate.exe.dat. В результате на устройство попадает загрузчик DonutLoader, который загружает бэкдор Beagle в системную память. Бэкдор взаимодействует с управляющим сервером по протоколу TCP через порт 443 или UDP через порт 8080. Для защиты трафика используется AES-шифрование. По данным Sophos, управляющий сервер имеет адрес 8.217.190[.]58. В сообщении сказано, что этот адрес входит в диапазон IP облачной платформы Alibaba Cloud. Дальнейшее расследование привело специалистов к другим образцам бэкдоров, связанных с Beagle, которые были загружены в базу VirusTotal в период с февраля по апрель нынешнего года. Эти образцы вредоносного ПО используют для расшифровки тот же XOR-ключ, что и Beagle. При этом данные версии трояна распространялись иными способами. Кто именно стоит за новым трояном, определить не удалось. Иран обвинил США в выводе из строя маршрутизаторов Cisco и других производителей через скрытые бэкдоры
23.04.2026 [13:31],
Павел Котов
США воспользовались бэкдорами или ботнетами, чтобы во время атак на Иран отключать в стране часть сетевого оборудования, заявили власти ближневосточной страны. Китайские власти подтвердили эту версию. 
Источник изображения: cisco.com Сетевое оборудование марок Cisco, Juniper, Fortinet и MikroTik во время атак на Иран либо отключалось, либо уходило в перезагрузку, несмотря на то, что страна к тому моменту была отключена от глобального сегмента интернета. Это произошло, передают иранские СМИ, потому, что кто-то имеет возможность саботировать работу сетевого оборудования по своему желанию, и, вероятно, это делают США. Выдвигается гипотеза, что в прошивки или загрузчики устройств внедряются бэкдоры, которые позволяют проводить удалённые атаки в определённое время или активироваться сигналом со спутника. Причастными к установке таких бэкдоров считаются американские поставщики. Допускается и второй вариант, согласно которому сетевое оборудование страны оказалось в ботнете, которое производило атаки на устройства под марками Cisco и MikroTik. Американские власти косвенно подтверждали возможность таких сценариев — атаки в киберпространстве осуществлялись одновременно с военными операциями как в Веенсуэле, так и в Иране. На это намекали президент США Дональд Трамп (Donald Trump) и генерал Дэн Кейн (Dan Caine). Иранскую версию поддержали китайские СМИ, повторившие тезис о том, что по команде американских властей в сетевое оборудование внедряются бэкдоры — ранее его озвучил известный информатор Эдвард Сноуден (Edward Snowden). К настоящему моменту блокировка глобального сегмента интернета в Иране продолжается уже 52 дня. Доступ в этот сегмент для рядовых граждан страны предоставляется в индивидуальном порядке; есть также информация о выпуске «белых SIM-карт» с неограниченным доступом для некоторых чиновников. Великобритания передумала требовать от Apple бэкдор в iCloud для спецслужб
19.08.2025 [13:09],
Владимир Фетисов
Великобритания отзовёт меморандум, обязывающий американскую компанию Apple создать бэкдор в своём облачном сервисе iCloud для доступа спецслужб к данным пользователей. Об этом заявила директор Национальной разведки США Тулси Габбард (Tulsi Gabbard).  В недавно опубликованном в социальной сети X посте Габбард сообщила, что такое решение было принято после нескольких месяцев работы с президентом США Дональдом Трампом (Donald Trump) и вице-президентом Джей Ди Венсом (JD Vance), чтобы гарантировать, что личные данные американцев останутся конфиденциальными. «В течение последних нескольких месяцев я тесно сотрудничала с нашими партнёрами в Великобритании, а также президентом и вице-президентом США, чтобы обеспечить конфиденциальность личных данных американцев и защиту наших конституционных прав и гражданских свобод. В результате Великобритания согласилась отозвать свой меморандум», — сказано в одном из недавних сообщений Габбард. Напомним, в начале года Apple заявила, что компания не сможет предоставлять доступ к функции защиты данных Advanced Data Protection для жителей Великобритании из-за требования властей. Упомянутая функция позволяет активировать инструмент сквозного шифрования в iCloud, тем самым надёжно защищая информацию пользователей от посторонних. Отключение этой функции давало возможность спецслужбам Великобритании получать доступ к хранящимся в iCloud данным пользователей, в том числе из США. В марте США и Великобритания провели переговоры по данному вопросу, а в апреле Apple оспорила предписание создать бэкдор для британских спецслужб. Nvidia заявила, что в её ИИ-чипах нет и не будет бэкдоров, тайных выключателей и шпионского ПО
05.08.2025 [21:41],
Николай Хижняк
Компания Nvidia опубликовала на своём сайте открытое письмо, в котором заявила, что в её продуктах нет никаких бэкдоров, никаких аварийных выключателей и никакого шпионского программного обеспечения. Nvidia всецело выступает против практик внедрения таких вещей. 
Источник изображения: Nvidia Чтобы снизить риск злоупотреблений, некоторые эксперты и политики предлагают ввести аппаратные «аварийные выключатели» или встроенные средства управления, позволяющие удалённо отключать графические процессоры без ведома и согласия пользователя, пишет Nvidia. Однако компания выступает против таких мер. «Nvidia разрабатывает процессоры уже более 30 лет. Встраивание бэкдоров и аварийных выключателей в чипы стало бы настоящим подарком хакерам и злоумышленникам. Это подорвало бы глобальную цифровую инфраструктуру, а также доверие к американским технологиям. Действующее законодательство разумно требует от компаний устранять уязвимости, а не создавать их», — пишет Nvidia. Компания отмечает, что «не существует хороших секретных бэкдоров» — есть только опасные уязвимости, которые необходимо устранить. А безопасность продукта всегда должна обеспечиваться правильными методами: посредством тщательного внутреннего тестирования, независимой проверки и полного соответствия глобальным стандартам кибербезопасности. Надёжная защита строится на принципе «глубокой защиты»: многоуровневом применении мер защиты, чтобы никакая единичная уязвимость не могла поставить под угрозу или вывести из строя систему. В качестве примера негативной практики использования аппаратного обеспечения со встроенным бэкдором Nvidia приводит чип Clipper для шифрования голосовых сообщений, разработанный в США Агентством национальной безопасности в начале 90-х годов. На практике же оказалось, что «чип Clipper олицетворял собой все недостатки встроенных бэкдоров», пишет Nvidia. Исследователи безопасности обнаружили в нём фундаментальные уязвимости, которые позволяли злоумышленникам вмешиваться в работу программного обеспечения. Чип создавал централизованные уязвимости, которыми могли воспользоваться недоброжелатели. В то же время само существование понятия «правительственных бэкдоров» подорвало доверие пользователей к безопасности систем. Nvidia отмечает, что некоторые сторонники ограничительных мер сравнивают бэкдоры с теми же функциями смартфонов «найти мой телефон» или «удалённое стирание». Однако, по словам компании, это сравнение не выдерживает никакой критики, поскольку дополнительные программные функции, управляемые пользователем, совсем не одно и то же, что и аппаратные бэкдоры. Nvidia поддерживает открытое программное обеспечение, которое помогает клиентам максимально эффективно использовать свои системы на базе графических процессоров — диагностику, мониторинг производительности, отчёты об ошибках и своевременное исправление ошибок — с ведома и согласия пользователя. «Внедрение аварийного отключения в чип — это нечто совершенно иное: постоянный дефект, неподконтрольный пользователю, и открытое приглашение к катастрофе. Это как покупать автомобиль, от которого дилер хранит пульт дистанционного управления стояночным тормозом — на случай, если он решит, что вам не следует садиться за руль. Это неразумная политика. Это чрезмерная реакция, которая нанесёт непоправимый ущерб экономическим интересам и национальной безопасности Америки», — отмечает компания. В заключение компания пишет, что у правительств есть множество инструментов для защиты своих стран, потребителей и экономики. Намеренное ослабление критически важной инфраструктуры ни в коем случае не должно быть одним из них. «В чипах Nvidia нет бэкдоров. Нет аварийных выключателей. Нет шпионского ПО. Надёжные системы так не создаются и никогда не будут». Китай заподозрил ИИ-чипы Nvidia H20 в наличии встроенных «шпионских функций»
31.07.2025 [13:27],
Алексей Разин
Казалось бы, по мере возобновления поставок ускорителей Nvidia H20 в Китай после снятия апрельского запрета все участники процесса должны быть довольны, но претензии неожиданно появились у китайских регуляторов. Они подозревают, что данные изделия Nvidia не только позволяют отслеживать своё местоположение, но и отключать их дистанционно из-за рубежа. 
Источник изображения: Nvidia Как отмечает Financial Times, китайские регуляторы в сфере информационной безопасности сообщили сегодня о состоявшейся встрече с представителями Nvidia, на которой обсуждалось наличие у ускорителей этой марки подобных функциональных особенностей. Информация о возможности отслеживания местоположения H20 и дистанционной блокировки их работы поступила к китайским чиновникам от неких «американских экспертов в сфере искусственного интеллекта», как отмечает источник. Теперь от Nvidia требуется предоставить китайским регуляторам ответ на запрос по этой теме. Представители компетентных китайских органов и самой Nvidia данную публикацию к моменту подготовки материала прокомментировать не успели. С одной стороны, усилия руководства Nvidia по возобновлению поставок H20 в Китай сложно не замечать. По неофициальным данным, компания даже готова возобновить выпуск этих ускорителей H20, чтобы удовлетворить весь имеющийся на китайском рынке спрос. При этом основатель Nvidia Дженсен Хуанг (Jensen Huang) подчёркивал, что компания в случае необходимости разработает для Китая новые ускорители, соответствующие актуальным экспортным ограничениям США. С другой стороны, американские чиновники не раз выступали с призывами обеспечить более жёсткий контроль за распространением ускорителей Nvidia, включая и функции геопозиционирования, поскольку пресса то и дело сообщает о крупных партиях контрабанды. Google заявила, что Великобритания не требовала от неё создать бэкдор в облаке — в отличие от Apple
30.07.2025 [18:35],
Сергей Сурабекянц
Под давлением США правительство Великобритании отказалось от своего прежнего требования к Apple о создании секретного бэкдора для доступа к данным пользователей. Теперь общественность хочет узнать, получали ли другие технологические гиганты аналогичные секретные запросы от британского правительства. Google и Meta✴✴ отвергли существование таких требований. 
Источник изображения: unsplash.com Ранее в этом году Министерство внутренних дел Великобритании обратилось в британский суд по надзору за соблюдением законодательства о защите данных (CSA), требуя от Apple предоставить британским властям доступ к данным пользователей в облаке iCloud, включая резервные копии их iPhone и iPad. Apple шифрует данные таким образом, что доступ к ним имеют только сами клиенты, но не компания. Apple подала апелляцию, оспорив законность постановления. Критики назвали секретное постановление против Apple «драконовским», отметив, что оно может иметь глобальные последствия для конфиденциальности пользователей. В письме, направленном высокопоставленному сотруднику разведки США Тулси Габбард (Tulsi Gabbard), член сенатского комитета по разведке Рон Уайден (Ron Wyden) призвал обнародовать «оценку рисков для национальной безопасности, создаваемых законами Великобритании о слежке и её секретными требованиями к американским компаниям». Уайден также сообщил, что, хотя технологические компании не имеют права разглашать факт получения подобных требований, Meta✴✴ проинформировала его офис, что «не получала распоряжений о внедрении бэкдора в наши зашифрованные сервисы, подобных тем, о которых сообщалось в отношении Apple». Google, со своей стороны, не сообщила в офис Уайдена о получении распоряжения правительства Великобритании на доступ к зашифрованным данным, таким как резервные копии Android, заявив, что «в случае получения уведомления о технических возможностях раскрытие этого факта будет запрещено». Тем не менее представитель Google Карл Райан (Karl Ryan) в интервью изданию TechCrunch заявил: «Мы никогда не создавали никаких механизмов или “бэкдоров” для обхода сквозного шифрования в наших продуктах. Если мы говорим, что продукт имеет сквозное шифрование, значит, так оно и есть». Он дал понять, что Google не получала требований о создании бэкдора от правительства Великобритании. Asus предложила способы избавиться от бэкдоров на маршрутизаторах
05.06.2025 [17:43],
Павел Котов
Asus опубликовала несколько заявлений, связанных с информацией о том, что более 9000 маршрутизаторов её производства подверглись кибератаке, в результате которой на них появились бэкдоры. Компания посоветовала пострадавшим обновить прошивку на роутерах и произвести их сброс к заводским настройкам. 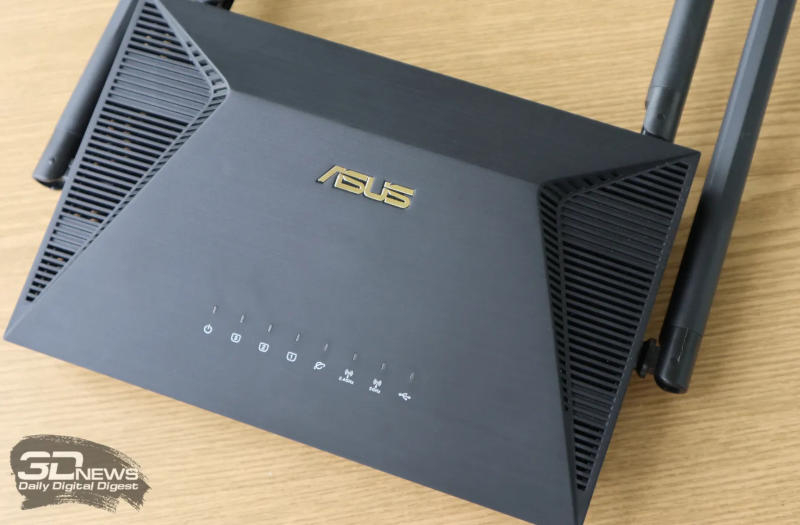 Киберпреступники, заявили в компании, при атаке эксплуатируют известную уязвимость CVE-2023-39780, которая позволяет включать доступ по SSH на порте TCP/53282 и устанавливать подконтрольный злоумышленникам открытый ключ для удалённого доступа. Эту уязвимость Asus закрыла в очередном обновлении прошивки, поэтому всем владельцам маршрутизаторов компания рекомендовала установить обновление ПО. После этого необходимо произвести сброс настроек до заводских и установить надёжный пароль администратора. Владельцам маршрутизаторов, поддержка которых прекращена, и продвинутым пользователям Asus предложила открыть настройки устройства и «отключить все функции удалённого доступа, в том числе SSH, DDNS, AiCloud или веб-доступ из WAN и убедиться, что SSH (в особенности порт TCP 53282) не открыт из интернета». Ботнет, получивший название AyySSHush, впервые обнаружила специализирующаяся на технологиях безопасности компания GreyNoise. Её эксперты охарактеризовали создателей вредоносной сети как «хорошо обеспеченного ресурсами и очень подготовленного противника», но не стали делать предположений, кто это мог быть. Поисковая система Censys обнаружила более 9500 предположительно заражённых единиц оборудования. Активность ботнета на сегодняшний день оценивается как минимальная — зарегистрированы всего 30 запросов за три месяца. Всех пользователей, которых мог затронуть инцидент, Asus уведомила push-сообщениями, сообщили в компании ресурсу Tom's Hardware. На сайте производителя появилась подробная информация об уязвимости. Компания также отметила, что начала работать над обновлением прошивок для ряда моделей роутеров, включая RT-AX55, задолго до публикации доклада GreyNoise. Это важно, потому что в сведениях об уязвимости CVE-2023-39780 указано, что Asus была осведомлена о ней ещё до этого доклада. Обеспокоенным владельцам маршрутизаторов рекомендовали убедиться, что доступ к SSH не открыт для интернета; проверить журнал устройства на предмет повторяющихся сбоев при входе или незнакомых ключей SSH, указывающих на атаку, которая осуществлялась методом подбора. Лишённый надлежащей защиты WAN-доступ к открытому интернету — угроза для оборудования; почти все подвергшиеся взлому роутеры, по версии производителя, работали с крайне уязвимыми настройками по вине пользователей. Во всех случаях имеет смысл перестраховаться и установить последнюю версию прошивки. В тысячах роутеров Asus обнаружился невидимый и стойкий бэкдор
29.05.2025 [17:38],
Павел Котов
Нескольким тысячам маршрутизаторов Asus для дома и малого офиса угрожает заражение скрытным бэкдором, способным переживать перезагрузки и обновления прошивки. Атаки такого уровня под силу киберпреступникам, располагающим значительными ресурсами — вплоть до государственной поддержки. Проблему обнаружили эксперты специализирующейся на кибербезопасности компании GreyNoise. 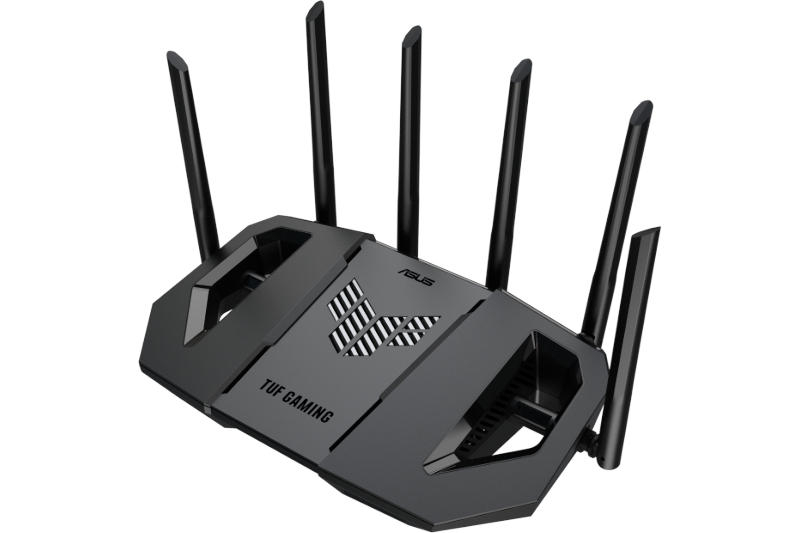
Источник изображений: asus.com Неизвестные злоумышленники получают доступ к устройствам, используя уязвимости, некоторые из которых никогда не вносились в систему CVE. Получив несанкционированный административный доступ к оборудованию, киберпреступник устанавливает общедоступный ключ шифрования для входа на устройство — после этого любой обладатель закрытого ключа может автоматически входить на устройство с правами администратора. Бэкдор остаётся в системе после перезагрузки и обновления прошивки, обеспечивая злоумышленнику долгосрочный контроль над взломанным оборудованием — ему не требуется загружать вредоносное ПО и оставлять следов по цепочке для обхода аутентификации, эксплуатации известных уязвимостей и злоупотребления легитимными функциями конфигурации. Эксперты GreyNoise обнаружили по всему миру около 9000 устройств с установленным бэкдором, и это число продолжает расти. До настоящего момента не удалось выявить признаков того, что эти устройства использовались в каких-либо кампаниях. Вероятно, сейчас злоумышленники накапливают ресурсы, чтобы использовать их в будущем. GreyNoise обнаружила системные действия в середине марта и не предавала инцидент огласке, пока не уведомила об этом власти. Это может значить, что за хакерской группировкой стоит какой-то государственный ресурс.  Обнаруженные GreyNoise действия предположительно являются составной частью кампании, выявленной экспертами Sekoia — при помощи сканирования средствами Censys они установили, что неизвестными лицами скомпрометированы около 9500 маршрутизаторов Asus. Для установки бэкдора используются несколько уязвимостей. Одна из них — CVE-2013-39780 — позволяет выполнять системные команды, и её Asus исправила в недавнем обновлении прошивки. Исправлены были и другие уязвимости, но по каким-то причинам их не вносили в базу CVE. Единственный способ понять, заражено ли устройство — проверить настройки SSH в панели конфигурации. Заражённые экземпляры позволяют подключаться по SSH через порт 53282 с цифровым сертификатом, усечённый ключ которого имеет вид «ssh-rsa AAAAB3NzaC1yc2EAAAABIwAAAQEAo41nBoVFfj4HlVMGV+YPsxMDrMlbdDZ». На взлом указывает присутствие в журнале входа следующих адресов: 101.99.91.151, 101.99.94.173, 79.141.163.179 или 111.90.146.237. Владельцам роутеров всех производителей рекомендовано своевременно обновлять ПО. Apple оспорила требование Великобритании создать в iCloud бэкдор для спецслужб
07.04.2025 [15:05],
Алексей Разин
Когда речь заходит о национальной безопасности, свободами и правами отдельных граждан нередко пренебрегают. Британские власти, руководствуясь соответствующими соображениями, потребовали от Apple предоставить им доступ к защищённой системе облачного хранения данных пользователей, но компания решила оспаривать соответствующий приказ. 
Источник изображения: Apple Соответствующая информация стала достоянием общественности на этой неделе, как поясняет Reuters, с подачи Трибунала по следственным полномочиям (IPT), который является высшей судебной инстанцией в Соединённом Королевстве. Изначально власти Великобритании настаивали на том, чтобы само содержание дела, а также участие в нём компании Apple, не предавались огласке. Данное требование было отклонено высшей судебной инстанцией Великобритании, хотя на нём настаивало Министерство внутренних дел. По мнению органов правосудия, огласка сути данного спора не может противоречить общественным интересам или представлять угрозу для национальной безопасности. В феврале этого года стало известно, что власти Великобритании потребовали от Apple предоставить доступ к зашифрованному облачному хранилищу данных iCloud, чтобы сотрудники компетентных органов могли изучать фотографии и переписку пользователей устройств этой марки, причём даже находясь за пределами Королевства. Отказ Apple мотивировался угрозой для приватности подобных данных, поскольку этим каналом доступа в равной мере могут воспользоваться и злоумышленники. Компания при этом не смогла избежать некоторых уступок в пользу британских властей. Для своих новых пользователей в Великобритании она отключила шифрование облачных данных по передовому протоколу Advanced Data Protection. Еврокомиссия потребует от мессенджеров и сервисов бэкдоры в сквозном шифровании
02.04.2025 [17:20],
Павел Котов
Еврокомиссия представила новую внутреннюю стратегию безопасности, которая включает в себя дорожную карту в отношении «законного и эффективного доступа правоохранительных органов к данным» и средствам шифрования. Инициатива в первую очередь затронет мессенджеры, от которых потребуют создание бэкдоров для правоохранителей, но ими дело не ограничится. 
Источник изображения: Guillaume Périgois / unsplash.com Стратегия ProtectEU направлена на укрепление способности ЕС «гарантировать своим гражданам безопасность»; её цель — сформировать «более жёсткий юридический инструментарий», регламентирующий «расширенный обмен информацией и углублённое сотрудничество». Предлагаемые в документе нормы «позволят правоохранительным органам в законном порядке получать доступ к зашифрованным данным для защиты кибербезопасности и основных прав» — вопреки тому, что платформы вроде Signal предпочитают скорее прекращать работу в отдельных регионах, чем отказываться от шифрования. Ранее бэкдор от зашифрованных сервисов Apple потребовали британские власти — компания была вынуждена отключить шифрование для жителей страны. Европейские чиновники тоже не впервые говорят о необходимости создавать бэкдоры для обхода средств шифрования в системах мгновенных сообщений и прочих коммуникационных платформ — прежде они оправдывали это потребностью сканировать пользовательские данные на предмет материалов недопустимого характера. Ещё одна декларируемая цель проекта — сделать Европол «по-настоящему оперативным полицейским агентством для усиления поддержки государств-членов»; ведомству отводится роль «в расследовании трансграничных, крупномасштабных и сложных дел, сопряжённых с серьёзной угрозой внутренней безопасности Союза». В ЕС входят 27 стран, и при реализации последовательных механизмов совместной безопасности возникнут сложности: у каждой страны есть собственные правоохранительные органы, свои цели и бюджеты, поэтому в стратегии говорится о содействии «изменению культуры», направленному на объединение членов ЕС. «Безопасность является одной из ключевых предпосылок для открытых, развивающихся обществ и процветающей экономики. Поэтому сегодня мы запускаем важную инициативу по более эффективному противодействию таким угрозам безопасности как терроризм, организованная преступность, рост киберпреступности и атаки на нашу критическую инфраструктуру. Мы укрепим Европол и обеспечим правоохранительные органы современными инструментами для борьбы с преступностью. Внести свой вклад в повышенную безопасность для всех смогут также исследователи, предприятия и даже граждане», — прокомментировала проект глава Еврокомиссии Урсула фон дер Ляйен (Ursula von der Leyen). Миллионы умных замков и других гаджетов под угрозой взлома — в популярном Bluetooth-чипе нашли возможность внедрить бэкдор
09.03.2025 [15:18],
Анжелла Марина
В популярном беспроводном контроллере ESP32 от китайской компании Espressif, который установлен более чем на миллиарде устройств, обнаружена скрытая уязвимость — в прошивке обнаружена возможность реализовать тайный бэкдор. Эта маленькая лазейка, о которой почти никто не знал, потенциально позволяет злоумышленникам скомпрометировать устройства на стадии их поставки и после выдавать себя за доверенные устройства, красть данные и закрепляться в системе надолго, по сути навсегда. 
Источник изображения: bleepingcomputer.com Два испанских исследователя, Мигель Тараско Акунья (Miguel Tarascó Acuña) и Антонио Васкес Бланко (Antonio Vázquez Blanco) из компании Tarlogic Security, решили копнуть глубже и обнаружили, что в этом чипе есть команды, позволяющие выполнять различные действия. Например, выдавать себя за доверенные устройства, красть данные и даже проникать через сеть в другие устройства. В общем, полный набор шпионских инструментов. Свои выводы Tarlogic Security представила на конференции RootedCON в Мадриде, сообщает BleepingComputer. ESP32 — это микроконтроллер, отвечающий за Wi-Fi- и Bluetooth-соединения. Он встроен в умные замки, медицинские приборы, смартфоны и компьютеры. Обнаруженная уязвимость позволяет заложить в прошивку контроллера «чёрный ход», которая позволит злоумышленникам выдавать себя за другие системы и заражать устройства, минуя все проверки безопасности. Доступ к незадокументированным командам осуществляется из прошивки устройства, а не по воздуху. Поэтому у злоумышленника должен быть root-доступ к устройству. То есть внедрить вредоносное ПО или открыть для взлома контроллеры злоумышленники могут лишь на стадии поставки контроллеров, но сначала им придётся скомпрометировать цепочку поставок. На данный момент неизвестно, чтобы подобные инциденты имели место. 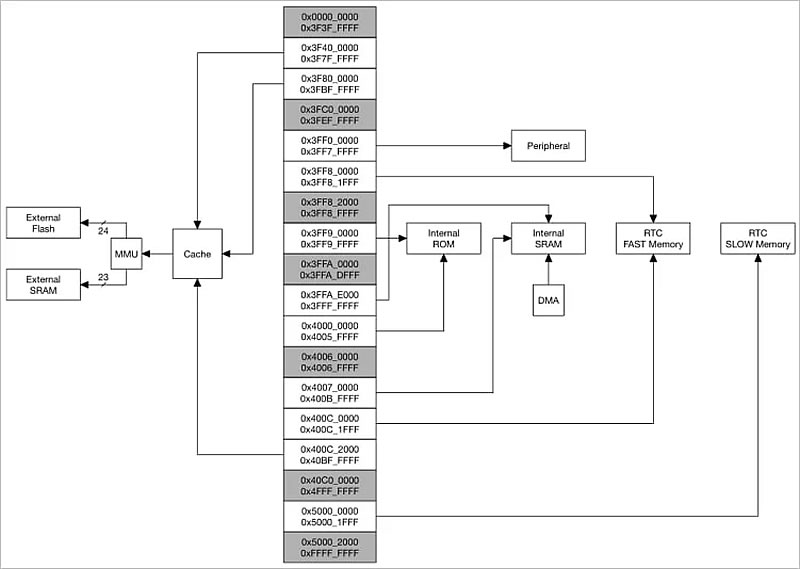
Источник изображения: Tarlogic Исследователи также отметили один важный момент. В последнее время интерес к безопасности Bluetooth снизился. Однако это произошло не потому, что протокол стал безопаснее, а потому, что прежние атаки либо не имели работающих инструментов, либо использовали устаревшее ПО, несовместимое с современными системами. Чтобы изучить проблему, специалисты Tarlogic разработали новый независимый от операционных систем Bluetooth-драйвер на языке C. Он позволяет напрямую взаимодействовать с аппаратной частью, не опираясь на стандартные API. Это дало им возможность получить доступ к Bluetooth-трафику и обнаружить скрытые команды (Opcode 0x3F) в прошивке ESP32. В общей сложности было выявлено 29 команд, которые можно задействовать для создания бэкдора. С их помощью можно манипулировать памятью, подделывать MAC-адреса и внедрять пакеты LMP/LLCP — в общем, выполнять практически любые вредоносные действия. 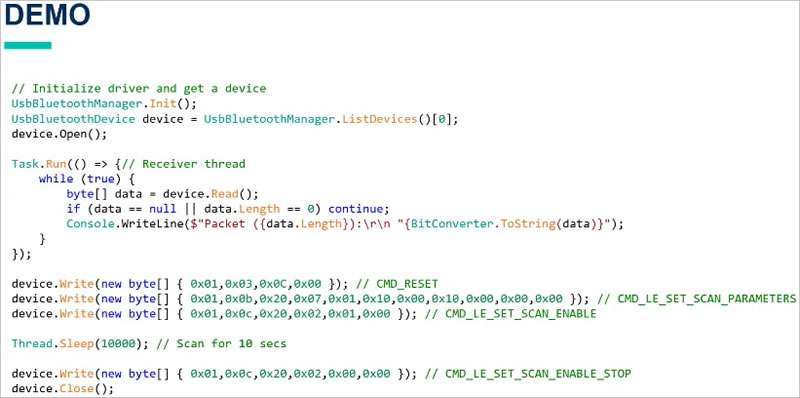
Источник изображения: Tarlogic Компания Espressif пока никак не прокомментировала ситуацию и не объяснила происхождение этих команд. Остаётся только гадать, были ли они оставлены случайно или преднамеренно. Однако проблема существует и уже получила идентификатор CVE-2025-27840. Обновлено: В понедельник компания Espressif опубликовала заявление в ответ на выводы Tarlogic, в котором говорится, что недокументированные команды — это отладочные команды, используемые для тестирования системы. «Обнаруженные функциональные возможности являются отладочными командами, включенными для целей тестирования, — говорится в заявлении Espressif. — Эти отладочные команды являются частью реализации Espressif протокола HCI (Host Controller Interface), используемого в технологии Bluetooth. Этот протокол используется внутри продукта для связи между уровнями Bluetooth». Несмотря на низкий уровень риска, производитель заявил, что удалит отладочные команды в одном из будущих обновлений программного обеспечения. «Хотя эти отладочные команды существуют, сами по себе они не могут представлять угрозу безопасности для чипов ESP32. Espressif все же предоставит программное исправление, чтобы удалить эти недокументированные команды», — заявляет Espressif. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









