


Опрос
|
реклама
Быстрый переход
Китайских хакеров обвинили в крупномасштабной атаке на телекоммуникационные сети США
16.11.2024 [14:38],
Павел Котов
Сеть T-Mobile оказалась в числе систем, подвергшихся взлому в ходе крупномасштабной китайской операции в области кибершпионажа. Операция затронула множество американских и международных телекоммуникационных компаний, сообщила Wall Street Journal (WSJ) со ссылкой на собственные источники. 
Источник изображения: Mika Baumeister / unsplash.com Хакеры, предположительно связанные с китайской разведкой, взломали сеть T-Mobile в ходе многомесячной операции, целью которой был шпионаж в области телефонной связи, осуществляемой представляющими ценность для спецслужб объектами. Когда именно произошла атака, издание не сообщило. «T-Mobile внимательно следит за этой общеотраслевой атакой. На данный момент системы и данные T-Mobile не были затронуты каким-либо существенным образом, и у нас нет доказательств, что произведены действия с информацией клиентов», — заявил представитель оператора агентству Reuters. WSJ также не располагает сведениями, была ли похищена какая-либо информация, принадлежащая клиентам оператора. ФБР и американское агентство по кибербезопасности CISA заявили, что связанные с китайскими властями хакеры перехватили данные наблюдения, предназначенные для правоохранительных органов США — для этого злоумышленники взломали некоторое количество систем телекоммуникационных компаний. Китайским хакерам также удалось получить доступ к сетям американских провайдеров широкополосного доступа, в том числе Verizon Communications, AT&T и Lumen Technologies, сообщила WSJ в октябре, — в результате киберпреступники получили информацию из систем, которые правительство использует для санкционированного судом прослушивания телефонных разговоров. Официальный Пекин ранее отвергал обвинения в том, что власти страны пользовались услугами хакеров для взлома компьютерных систем других государств. Выяснилось, почему iPhone на iOS 18.1 самостоятельно перезагружаются — это новая функция безопасности от Apple
12.11.2024 [09:44],
Владимир Мироненко
После выхода iOS 18.1 появились сообщения о том, что смартфоны с обновлённой операционной системой самопроизвольно перезагружаются, после чего сотрудникам полиции становится сложнее их разблокировать. Хотя комментариев от Apple не поступило, экспертам удалось выяснить причину происходящего — у iOS 18.1 появилась новая функция для защиты iPhone.  Как выяснилось, Apple добавила в iOS 18.1 новую функцию безопасности Inactivity Reboot ( «Перезагрузка бездействия»), которая заставляет iPhone перезагружаться после определённого периода бездействия, возвращая его в состояние повышенной безопасности, что затрудняет взлом устройства. Причём данная функция не направлена на противодействие полиции, а скорее призвана защитить потерянный или украденный iPhone от взлома. По словам эксперта по вопросам безопасности Йиска Классена (Jiska Classen), функция «Перезагрузка бездействия» предназначена для автоматической перезагрузки iPhone, если его не разблокировали в течение определённого периода времени. В свою очередь, основатель Corellium Крис Уэйд (Chris Wade) отметил, что перезагрузка происходит через четыре дня. То есть если iPhone не используется более четырёх дней, он автоматически перезагружается. Для правоохранительных органов это стало дополнительной проблемой, поскольку после перезагрузки смартфон потенциального преступника сложнее разблокировать. Мэтью Грин (Matthew Green), криптограф и доцент Университета Джонса Хопкинса заявил по этому поводу в интервью 404 Media следующее: «Помните, что настоящая угроза здесь — не полиция. Это те люди, которые украдут ваш iPhone со злыми намерениями. Эта функция означает, что если ваш телефон украдут, воры не смогут использовать его месяцами, пока не разработают технологию для его взлома. Я готов поспорить, что перезагрузка после разумного периода бездействия, вероятно, никому не доставляет неудобств, но делает ваш телефон намного более безопасным. Так что это кажется довольно хорошей идеей». Американские полицейские пожаловались на Apple: изъятые iPhone с iOS 18 стало сложно взламывать
09.11.2024 [00:28],
Владимир Фетисов
Американские правоохранители уведомили чиновников и криминалистов о том, что изъятые у задержанных и хранившиеся в ожидании взлома iPhone, каким-то образом сами перезагружаются, после чего устройства переходят в состояние, в котором их гораздо сложнее разблокировать. Об этом сказано в официальном документе, который составили правоохранители и который попал в распоряжение портала 404 Media. 
Источник изображения: Nicolas Thomas/Unsplash Точная причина перезагрузки смартфонов Apple неизвестна. Авторы упомянутого документа, которые являются сотрудниками полиции Детройта (штат Мичиган), предполагают, что это происходит из-за новой функции безопасности, реализованной в iOS 18. Речь идёт о функции, которая отправляет iPhone в перезагрузку, если аппарат какое-то время не подключается к сети оператора связи. Соответственно после перезагрузки разблокировать смартфон становится существенно сложнее. «Цель этого уведомления — привлечь внимание к ситуации с iPhone, когда происходит перезагрузка устройств через короткий промежуток времени (возможно, в течение 24 часов) при их отключении от сотовой сети», — говорится в документе правоохранителей. На момент публикации материала по данной проблеме Apple официально не подтвердила, действительно ли в iOS 18 реализована функция автоматической перезагрузки в случае длительного отсутствия подключения к сети сотовой связи. В документе правоохранителей сказано, что в лаборатории криминалистики хранились несколько iPhone в состоянии «после первой разблокировки» (After First Unlock). Некоторые смартфоны работали в режиме полёта, а один из iPhone находился в клетке Фарадея для защиты от возможного уничтожения хранящейся на устройствах информации посредством удалённого подключения. Состояние AFU означает, что после включения iPhone кто-то (обычно владелец устройства) хотя бы раз разблокировал смартфон с помощью пароля или иным способом. Как правило, полицейским проще взломать смартфон в состоянии AFU с помощью специализированных инструментов. После перезагрузки устройство переходит в состояние «до первой разблокировки» (Before First Unlock). В этом состоянии криминалистам становится значительно сложнее взломать устройство, сказано в документе правоохранителей. В документе упоминаются три iPhone с iOS 18, которые были доставлены в лабораторию 3 октября. Правоохранители предполагают, что при определённых условиях iPhone с iOS 18, которые доставили в лабораторию, взаимодействовали с уже имеющимися там iPhone, находящимися в состоянии AFU. В процессе этого взаимодействия и подавался сигнал на перезагрузку в случае отсутствия подключения к сети оператора в течение продолжительного времени. Так же не исключается, что такое взаимодействие могло происходить не только с доставленными в лабораторию iPhone, но и личными смартфонами сотрудников. Авторы также дали некоторые рекомендации коллегам. В частности, они советуют изолировать хранящиеся у них iPhone в состоянии AFU, чтобы избежать взаимодействия с другими iPhone под управлением iOS 18. Также рекомендуется провести инвентаризацию хранящихся в лабораториях iPhone, чтобы убедиться, что они не перезагружались самостоятельно. Арестован хакер, подозреваемый во взломе Ticketmaster и десятков других клиентов Snowflake
05.11.2024 [19:12],
Сергей Сурабекянц
Канадское министерство юстиции сообщило об аресте Александра «Коннора» Мука (Alexander «Connor» Moucka) по запросу правительства США. На судебном заседании 30 октября рассмотрение его дела было отложено до 5 ноября 2024 года. Мука подозревается в краже информации примерно у 165 компаний, использующих облачные хранилища данных Snowflake. 
Источник изображения: pexels.com В мае материнская компания Ticketmaster Live Nation сообщила, что пострадала от масштабной утечки данных, украденная информация о клиентах была размещена для продажи на хакерских форумах. В дальнейшем стало известно о других случаях взлома в компаниях, использовавших облачные сервисы хранения Snowflake, включая AT&T, Santander Bank, Advanced Auto Parts и дочернюю компанию Lending Tree Quote Wizard. В результате противоправных действий пострадали миллионы клиентов этих компаний. Расследование, проведённое Mandiant, дочерней компанией Google, установило, что «финансово мотивированный субъект угроз» украл «значительный объём данных» у примерно 165 клиентов Snowflake, используя скомпрометированные учётные данные для входа. Никаких доказательств того, что сама компания Snowflake была взломана, обнаружено не было. Хакер заявил о краже исходного кода Nokia — компания расследует инцидент
05.11.2024 [14:46],
Николай Хижняк
Компания Nokia расследует сообщение о возможном взломе хакером одного из её подрядчиков и получении через него доступа к различным данным финской компании, пишет портал BleepingComputer. 
Источник изображений: BleepingComputer «Nokia знает о сообщениях, в которых утверждается, что некий неавторизованный субъект якобы получил доступ к определённым данным стороннего подрядчика и, возможно, данным Nokia. Компания серьёзно относится к этим заявлениям, поэтому мы проводим расследование. На сегодняшний день наше расследование не нашло никаких доказательств того, что какие-либо из наших систем или данных были скомпрометированы. Мы продолжаем внимательно следить за ситуацией», — сообщила компания в разговоре с BleepingComputer. Комментарий компании последовал после того, как хакер или группа злоумышленников, скрывающаяся за псевдонимом IntelBroker, заявил(а) о продаже украденного исходного кода, полученного в результате взлома внутренней сети одного из подрядчиков Nokia. «Сегодня я продаю большую коллекцию исходного кода Nokia, который мы получили от стороннего подрядчика, напрямую работавшего с Nokia, и помогавшего ей в разработке некоторых внутренних инструментов», — заявил злоумышленник на одном из форумов в даркнете. 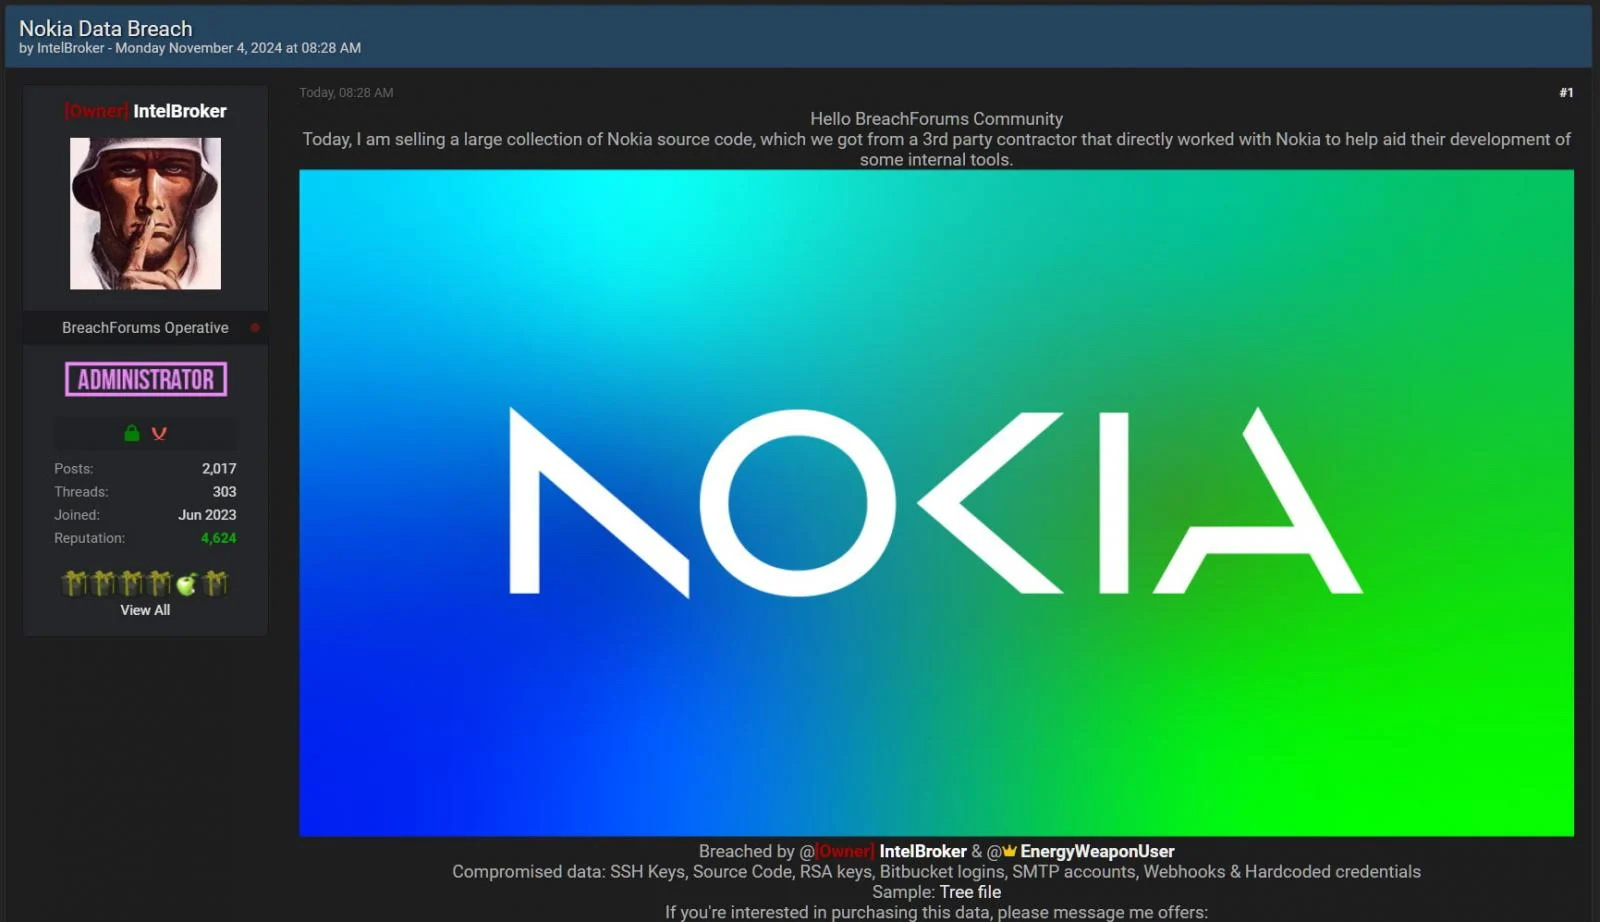 IntelBroker утверждает, что украденная информация содержит ключи SSH, исходный код, ключи RSA, логины BitBucket, аккаунты SMTP, вебхуки, а также жёстко закодированные учётные данные. В разговоре с BleepingComputer злоумышленник заявил, что они получили доступ к серверу SonarQube подрядчика, используя учётные данные по умолчанию, что позволило украсть проекты клиентов данной организации, написанные на Python, включая те, что принадлежат Nokia. Хакер предоставил BleepingComputer изображение файлового дерева якобы похищенных данных. Портал передал эту информацию Nokia с просьбой подтвердить или опровергнуть заявление злоумышленника. Однако в компании не ответили на данный запрос. IntelBroker привлёк к себе внимание после взлома сети страховой компании DC Health Link, которая предоставляет медицинскую страховку законодателям США и жителям Вашингтона. В ходе взлома была раскрыта конфиденциальная информация о 21 действующем члене Конгресса, их помощниках и членах семьи. IntelBroker также приписывают участие во взломе серверов Hewlett Packard Enterprise (HPE) и продуктового сервиса Weee! Хакер также публиковал утечки данных различных компаний, включая T-Mobile, AMD и Apple, которые были похищены у их подрядчиков через SaaS-сервисы. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









