


Опрос
|
реклама
Быстрый переход
В России арестовали создателей вируса Mamont — он помогал красть деньги через SMS
29.03.2025 [16:36],
Павел Котов
МВД России провело задержание троих подозреваемых в разработке и распространении вредоносного мобильного приложения «Мамонт», которое использовалось для перехвата SMS и кражи из банков средств граждан. Задержанные, по версии ведомства, причастны к более чем 300 эпизодам кибермошенничества. 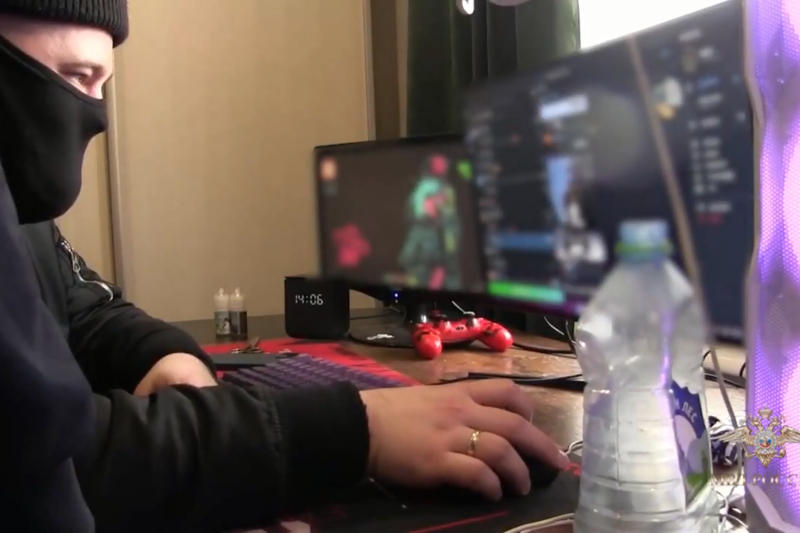
Источник изображения: t.me/IrinaVolk_MVD Вирус распространялся через Telegram-каналы — его выдавали за легитимные приложения и видеофайлы, рассказала официальный представитель МВД Ирина Волк. Жертвы обмана устанавливали приложение на свои устройства, и оно начинало вредоносную деятельность: SMS-сообщения от банков перехватывались, что позволяло злоумышленникам переводить средства россиян на электронные кошельки и подконтрольные номера. Задержание в Саратовской области провели сотрудники управления «К» МВД, которым оказывали поддержку коллеги из Саратовской, Тульской и Ульяновской областей, а также сотрудники департамента «Сбербанка» по противодействию мошенничеству. В следственной части УМВД по Саратову возбудили дела по признакам преступлений, предусмотренных статьями 159.6 («Мошенничество в сфере компьютерной информации») и 272 («Неправомерный доступ к компьютерной информации») уголовного кодекса РФ. По результатам обысков у подозреваемых изъяты сервер, прочая компьютерная техника, носители данных, средства связи, банковские карты и другие предметы, которые могут иметь доказательственное значение. Использовавшиеся в мошеннической схеме ресурсы заблокированы; в качестве меры пресечения фигурантам выбрана подписка о невыезде и надлежащем поведении. Вредоносное ПО распространялось в виде файлов APK. Рассылка файлов сопровождалась сообщениями, которые обычно содержали слово «видео» — это, например, мог быть вопрос: «Это ты на видео?» или иной вариант. Обнаружен вредоносный загрузчик CoffeeLoader — он прячется от антивирусов на видеокарте и прибегает к другим уловкам
28.03.2025 [18:12],
Павел Котов
Обнаружена опасная программа CoffeeLoader — загрузчик вредоносного ПО, который скрывается от антивирусного программного обеспечения, используя набор хитроумных методов, вплоть до выполнения на видеокарте. Её обнаружили эксперты в области кибербезопасности компании Zscaler ThreatLabz. 
Источник изображения: threatlabz.zscaler.com Чтобы оставаться незамеченным, CoffeeLoader прибегает сразу к нескольким ухищрениям: подменяет стек вызовов, использует обфускацию сна и применяет пользовательские потоки Windows. Стек вызовов можно описать как «хлебные крошки», в которых записывается, какие функции вызывала программа. Средства безопасности проверяют их, чтобы отследить поведение программы и выявить вредоносную активность, но CoffeeLoader подменяет эти «хлебные крошки», маскируя своё присутствие. Обычно задача загрузчика вредоносного ПО состоит в том, чтобы проникнуть в систему и загрузить вредоносные программы — например, вымогатели или шпионское ПО. Обфускация сна помогает сделать код и данные вредоносного ПО зашифрованными, пока оно неактивно, то есть находится в состоянии сна. В незашифрованном виде фрагменты вредоносного кода появляются в памяти только при его выполнении. Для этого программа использует пользовательские потоки (fibers) Windows — контексты выполнения, переключение между которыми производится вручную. Однако наиболее тревожным аспектом CoffeeLoader оказался упаковщик Armoury, код которого выполняется на графическом процессоре, что затрудняет его анализ в виртуальных средах. «После того как графический процессор выполняет функцию, декодированный выходной буфер содержит самомодифицирующийся шелл-код, который затем передаётся в центральный процессор для расшифровки и выполнения основной вредоносной программы», — сообщили в Zscaler ThreatLabz. Этот упаковщик используется для защиты полезных нагрузок у SmokeLoader и CoffeeLoader. На практике CoffeeLoader применялся для развёртывания шелл-кода Rhadamanthys в кампаниях по краже информации. Северокорейских хакеров обвинили в публикации вредоносов в Google Play
12.03.2025 [18:04],
Павел Котов
Хакерская группировка, предположительно связанная с властями КНДР, разместила несколько вредоносных приложений для Android в Google Play и обманом заставила некоторых пользователей платформы установить заражённое ПО. Об этом сообщила специализирующаяся на кибербезопасности компания Lookout. 
Источник изображений: lookout.com Кампания включала несколько образцов вредоносного ПО KoSpy; по крайней мере одно из заражённых приложений было скачано более десяти раз, гласит снимок экрана из магазина Google Play. Северокорейские хакеры, утверждают эксперты, часто используют свои навыки для кражи средств, но в данном случае их задачей является сбор данных — KoSpy является приложением-шпионом. Оно собирает «огромный объём конфиденциальной информации», в том числе SMS-сообщения, журналы вызовов, данные о местоположении устройства, файлы на устройстве, вводимые с клавиатуры символы, сведения о сетях Wi-Fi и списки установленных приложений. KoSpy записывает звук, делает снимки с помощью камер и скриншоты. Для получения «начальных конфигураций» использовалась облачная база данных Firestore в инфраструктуре Google Cloud. 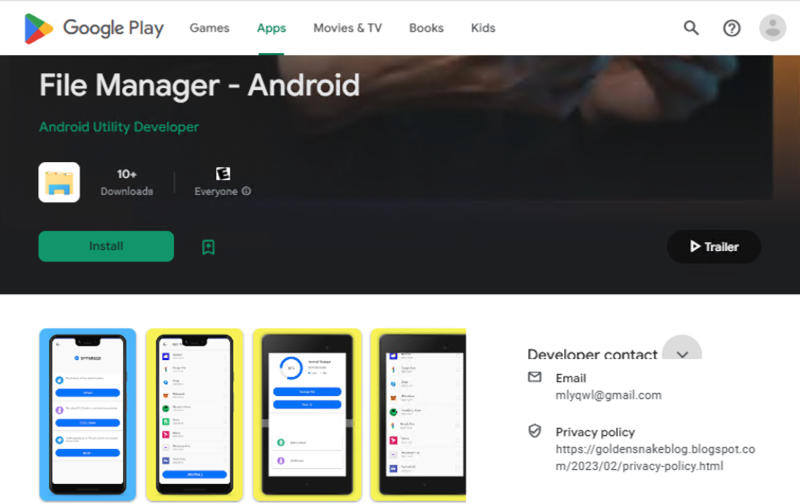 Lookout сообщила о своих открытиях в Google, после чего проекты Firebase были деактивированы, приложения с KoSpy удалены, а сам вредонос добавили в систему автоматического обнаружения. Некоторые приложения с KoSpy эксперты Lookout обнаружили в альтернативном магазине приложений APKPure, но его администрация не подтвердила факта обращения специалистов по кибербезопасности. Предполагаемыми жертвами кампании являются лица из Южной Кореи — некоторые из обнаруженных заражённых приложений имели корейские названия, а также интерфейс на корейском и английском языках. В коде приложений обнаружены ссылки на доменные имена и IP-адреса, ранее связанные с другими вредоносными кампаниями, в которых обвиняли хакеров из КНДР. Компьютеры в госучреждениях России стали чаще майнить криптовалюту неизвестно для кого
17.02.2025 [12:01],
Владимир Мироненко
В ГК «Солар» зафиксировали рост заражений госучреждений вирусами-майнерами в IV квартале 2024 года, количество которых увеличилось по сравнению с предыдущим кварталом на 9 %, пишет «Коммерсантъ». При этом в частном секторе таких инцидентов значительно меньше. 
Источник изображения: Mika Baumeister/unsplash.com По данным ГК «Солар», 27 % всех сообщений о заражении вредоносным ПО в госорганизациях приходится на криптомайнеры. В организациях здравоохранения их доля составляет 24 %, в сфере образования — 22 %. При этом в частном бизнесе доля заражений вирусами-майнерами значительно меньше — от 2 % в телеком-отрасли до 11 % в пищевой промышленности. По мнению директора департамента расследований T.Hunter Игоря Бедерова, высокий уровень заражения компьютерных систем госорганов криптомайнерами может быть связан как с недостатком финансирования «на качественную и полноценную защищённость таких систем», так и с нехваткой специалистов по информационной безопасности. На активность вредоносных майнеров также влияет прибыльность криптовалют, добавил эксперт. «В 2022 году на фоне падения рынка наблюдалось снижение интереса к криптоджекингу на 15 %. Тогда хакеры переключились на шифровальщики. К концу 2024 года с ростом курсов активность майнеров выросла, так как повысилась рентабельность скрытого майнинга», — рассказал он. Согласно опросу, проведённому «Коммерсантом», основным методом проникновения в систему организации по-прежнему является фишинг. Вдобавок хакеры стали чаще использовать для внедрения в IoT-устройства и корпоративные сети поддельные обновления ПО, а также бесплатные приложения и пиратский софт. Появился и новый способ проникновения в систему жертв — атаки на цепочку поставок, которых становится все больше, сообщил эксперт по кибербезопасности «Лаборатории Касперского» Дмитрий Кондратьев. «В этом случае злоумышленники проводят атаку на поставщика легитимного ПО, внедряют свой код в его продукты», — пояснил он. Вместе с тем всё сложнее становится проверить систему на наличие вредоносного ПО, поскольку майнеры применяют продвинутые техники: снижение нагрузки на процессоры в периоды активности пользователя, шифрование трафика, использование легитимных процессов, например, системных служб, говорит глава отдела исследований в области искусственного интеллекта «Университета-2035» Ярослав Селиверстов. По его словам, в промышленных масштабах вирусы маскируются под легальные фермы, подключаясь к субсидируемым энергосетям. Также хакерами используются для маскировки взлома «бестелесные» (fileless) майнеры, которые загружают вредоносный код непосредственно в память, не оставляя файлов в операционной системе, рассказал эксперт ИБ-компании Security Vision Артем Артамонов. «Это значительно затрудняет детектирование в ряде случаев, так как традиционные антивирусные решения ориентируются на файловые артефакты», — отметил он. «Нередко майнеры идут в паре с другими классами вредоносного ПО, поэтому появление майнера может свидетельствовать о заражении более опасным вредоносным ПО», — предупредил техдиректор центра исследования киберугроз Solar 4RAYS Алексей Вишняков, отметивший, что внедрение майнеров может сопровождаться переконфигурацией системы, что ведёт к снижению её защищенности. Хакеры стали уделять больше внимания взлому менеджеров паролей
12.02.2025 [16:46],
Павел Котов
В попытках взлома учётных записей киберпреступники всё чаще нацеливаются на менеджеры паролей — ПО этого типа является объектом для четверти всех вредоносов, сообщили эксперты по кибербезопасности из компании Picus Security. 
Источник изображения: Kevin Ku / unsplash.com Picus Security подробно изложила свои выводы в недавно выпущенном докладе Red Report 2025, основанном на глубоком анализе более миллиона вариантов вредоносных программ, собранных в прошлом году. Четверть вредоносов (25 %) предназначены для кражи учётных данных из хранилищ паролей, и это трёхкратный рост по сравнению с показателями предыдущего года. «Кража учётных впервые вошла в десятку наиболее распространённых методов в базе MITRE ATT&CK Framework. Доклад показывает, что на эти десять распространённых методов пришлись 93 % всей вредоносной активности в 2024 году», — рассказали в Picus Security. Для кражи паролей хакеры прибегают к различным изощрённым средствам: извлекают данные из оперативной памяти и реестра, компрометируют локальные и облачные хранилища. Атаки растут в объёме и становятся сложнее, а вредоносное ПО отличается повышенной скрытностью, настойчивостью и автоматизированными механизмами работы. Большинство образцов такого ПО включает «более десятка вредоносных действий, призванных обойти защиту, повысить привилегии и извлечь данные». Менеджеры паролей — программы, предназначенные для генерации, безопасного хранения и автоматического ввода паролей для сайтов и приложений. Они избавляют пользователя от необходимости запоминать их и считаются основой для гигиены в области кибербезопасности. США будут судить российского хакера за вымогательство миллионов долларов с помощью вируса Phobos
19.11.2024 [20:32],
Сергей Сурабекянц
Вчера стало известно, что 42-летний Евгений Птицын был экстрадирован из Южной Кореи, чтобы предстать перед федеральным судом Мэриленда. Он обвиняется в администрировании масштабной операции по вымогательству при помощи вредоносной программы Phobos. Утверждается, что организованные Птицыным кибератаки нанесли ущерб в размере не менее $16 млн. Жертвами киберпреступника стали более тысячи государственных организаций и частных лиц по всему миру. 
Источник изображения: pexels.com Согласно недавно опубликованному обвинительному заключению, среди жертв киберпреступника — консалтинговая компания и несколько поставщиков медицинских услуг из Мэриленда, профсоюз правоохранительных органов из Нью-Йорка, подрядчик Министерства обороны США и Министерства энергетики США из Иллинойса, и детская больница из Северной Каролины. Обвинение считает, что Птицын присоединился к киберпреступникам ещё в 2020 году и с тех пор активно участвовал в разработке и распространении вируса. Также они рекламировали программу-вымогатель Phobos на форумах по киберпреступности. Неназванные компании, перечисленные в обвинительном заключении, заплатили выкупы в размере от $12 000 до $300 000, чтобы получить ключ для восстановления доступа к зашифрованным вирусом-вымогателем файлам. Обвинение подтверждает причастность Птицына тем, что средства за дешифровку переводились на криптовалютный кошелёк «во владении и под контролем Птицына». Птицыну предъявлены обвинения в сговоре с целью мошенничества и преступлениях с использованием электронных средств связи, сговоре с целью совершения компьютерного мошенничества и злоупотребления, а также в многочисленных случаях преднамеренного повреждения защищённых компьютеров и вымогательства. В случае признания виновным ему грозят десятилетия тюремного заключения. «Евгений Птицын вымогал миллионы долларов выкупа у тысяч жертв и теперь предстаёт перед правосудием в Соединённых Штатах благодаря упорной работе и изобретательности правоохранительных органов по всему миру — от Республики Корея до Японии, Европы и, наконец, Балтимора, штат Мэриленд», — заявила заместитель генерального прокурора США Лиза Монако (Lisa Monaco). Известно, что другие киберпреступные группы, включая 8Base, также использовали программу-вымогатель Phobos в своих атаках. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









