


Опрос
|
реклама
Быстрый переход
Хакеры придумали «вредоносную поэзию» — стихи на GitHub помогают управлять вирусом и заражать новые компьютеры
09.10.2026 [11:07],
Павел Котов
Хакеры спрятали адрес командного сервера для вируса в стихотворении. Обнаруженный исследователями вредонос читает опубликованный на GitHub текст в стихах, по ключевым словам вычисляет IP-адрес управляющего сервера C2, а затем майнит криптовалюту Monero на заражённых системах и сканирует интернет в поисках новых жертв. 
Источник изображений: Andras Vas / unsplash.com Открытие сделали специалисты лаборатории Black Lotus Labs (входит в Lumen). Программа находит в тексте определённые слова и преобразует их в числа — так она определяет IP-адрес C2-сервера и получает указания к действию. Этот метод эксперты назвали «вредоносной поэзией» и признались, что прежде не сталкивались с подобным. Злоумышленник действует из Италии. Он ищет уязвимые интернет-сервисы, например, LiteLLM или Ollama, и устанавливает на них вредоносную программу PoeLLM. Она обращается к GitHub в поисках стихотворения, которое, предположительно, было создано искусственным интеллектом. Исследователи приводят пример такого произведения: «В тихом гуле драйвера машины начинают говорить, 
Источник изображений: Boitumelo / unsplash.com Программа отыскивает в стихотворении ключевые слова и сопоставляет их с числами — словарь зашит в её код, и при объединении эти числа образуют IPv4-адрес сервера. PoeLLM связывается с ним и получает инструкции о дальнейших действиях. В большинстве случаев программа разворачивает майнер криптовалюты XMRig для добычи токенов Monero. Вредонос также может работать в режиме сканера, выискивая уязвимые системы и позволяя атакующему проникать на новые машины. Если злоумышленнику требуется сменить инфраструктуру, ему достаточно изменить несколько слов в стихотворении на GitHub. Заражённые машины вычислят новый адрес управляющего сервера, а сам вредоносный код менять не потребуется. Это уже неоднократно происходило на практике: с момента первой публикации стихотворение обновлялось уже 11 раз; последнее обновление датируется сентябрём 2026 года. «Кампания Canto Incognito представляется уникальной, потому что она нацелена сразу на несколько связанных с искусственным интеллектом сервисов. Другие заметные кампании этого года, в том числе атака на цепочку поставок LiteLLM, были направлены на один сервис и затронули, по данным из открытых источников, около 2500 жертв. В случае с PoeLLM число пострадавших превышает 3000, причём атака затрагивает сразу несколько уязвимых сервисов. <..> Если бы злоумышленник ограничился лишь одной или двумя уязвимостями, круг потенциальных жертв мог бы быстро исчерпаться, а расширение охвата позволило создать более крупный, мощный (и прибыльный) ботнет», — рассказали исследователи. Дешёвые копии iPhone и Galaxy оказались заражены ещё на заводе — вирус Midnight Mimosa получает полный контроль над смартфонами
08.10.2026 [19:22],
Павел Котов
Исследователи в области кибербезопасности обнаружили новую кампанию по распространению вредоносного приложения Midnight Mimosa. Оно поставляется предварительно установленным на недорогих китайских смартфонах — в основном речь идёт о копиях флагманов. 
Источник изображения: bitdefender.com Кампанию по распространению Midnight Mimosa обнаружили эксперты из компании Bitdefender. Приложение встраивается в прошивку устройства, и для его удаления необходимо приложить определённые усилия. Оно обнаружено на продукции малоизвестных производителей, имитирующих флагманские смартфоны. Названия таких устройств говорят сами за себя: S24 Ultra, S25 Ultra, S26 Ultra, i17 Pro Max, i16 Pro Max, 17 Pro Max и другие. Эти устройства можно отнести к нишевым, но определённый спрос на них остаётся. Несколько удивительно, что в списке также фигурируют защищённые смартфоны Doogee S200 X и Cubot Kingkong X, хотя их выпускают довольно известные компании. Вредонос Midnight Mimosa был обнаружен непосредственно в прошивке этих устройств, то есть он присутствует в системе ещё до первого включения. Выяснить, на каком этапе жизненного цикла смартфона происходит заражение, не удалось. Midnight Mimosa работает с системными привилегиями, что позволяет вредоносу скрытно устанавливать новые приложения, удалять уже имеющиеся, предоставлять разрешения и даже удалённо загружать код. Благодаря этому приложение остаётся незамеченным. Перед установкой основной вредоносной нагрузки Midnight Mimosa отключает Google Play — вероятно, чтобы избежать обнаружения системой защиты Google Play Store. Обладая таким уровнем доступа, злоумышленники могут делать практически всё что угодно. Целью кампании, предположительно, является извлечение прибыли: на заражённых устройствах показывается скрытая реклама, производится накрутка кликов, смартфоны используются в качестве прокси-узлов в составе крупного ботнета для проведения DDoS-атак. За два года следы кампании обнаружены на нескольких тысячах устройств более чем в 150 странах. Больше всего заражённых аппаратов зафиксировано в Мексике, Франции и Италии, за ними следуют США, Германия, Бразилия и Испания. Простого способа удалить вредонос не существует. Midnight Mimosa находится в системном разделе заражённого смартфона, поэтому для его удаления требуется либо вмешательство на уровне прошивки, либо отключение через интерфейс ADB (Android Debug Bridge). Рядовому пользователю ни один из этих вариантов не подходит, поэтому придётся обращаться к специалисту или приобретать новое устройство. Хакеры вооружились Word и Excel — документы Office используются в 26 % случаев доставки вредоносов
10.09.2026 [10:53],
Владимир Фетисов
В первой половине нынешнего года вредоносное программное обеспечение использовалось в 65 % успешных хакерских атак. Его активно использовали для проникновения в IT-инфраструктуру и закрепления в ней, а также для развития атак до полной компрометации критически важных систем. Об этом пишет «Коммерсантъ» со ссылкой на данные отчёта ИБ-компании Positive Technologies. 
Источник изображения: Grok В период с осени прошлого года вредоносное ПО в сетевом трафике организаций обнаруживалось в 75 % случаев. Примерно половина от общего количества такого программного обеспечения — вирусы-трояны, предназначенные для совершения нелегитимных действий на устройстве жертвы. Около четверти продуктов — это софт для сбора информации о пользователе и дальнейшей передаче данных злоумышленникам. Примерно в 85 % случаев речь идёт о софте для кражи учётных данных. В остальных случаях хакеры задействовали инструменты для отслеживания действий пользователя. На долю вирусов-шифровальщиков пришлось около 4 % от общего количества обнаруженных вредоносов. Под вредоносными файлами в сетевом трафике подразумевается активность различных потенциально опасных программ и файлов, с помощью которых злоумышленниками реализуются кибератаки. В Positive Technologies отметили, что среди используемых хакерами инструментов особенно заметной угрозой стали документы Microsoft Office. Они занимают 26 % от всех способов доставки вредоносного ПО. Поскольку файлы Word и Excel привычны для рабочих процессов, они активно используются злоумышленниками на начальном этапе атаки. «Документы в современной атаке — не просто способ доставить вредоносную нагрузку, а полноценный инструмент для запуска и закрепления кода», — говорится в отчёте Positive Technologies. В компании также добавили, что использование хакерами штатных и не относящихся к вредоносным инструментов усложняет обнаружение атак, а также позволяет им маскироваться под обычную активность сотрудников. На такие потенциально опасные инструменты пришлось 8 % всех обнаружений. ИИ-агент подсунул разработчику ПО вредоносный пакет — и тот чуть было не встроил его в проект
20.08.2026 [17:07],
Павел Котов
При работе над программным проектом инженер попросил агента с искусственным интеллектом порекомендовать пакет для решения одной из задач. ИИ-агент предложил замаскировавшийся под знакомую библиотеку вредоносный пакет, но протоколы безопасности в компании, к счастью, не дали его установить. 
Источник изображения: Fotis Fotopoulos / unsplash.com Об инциденте рассказал управляющий директор занимающейся консалтингом и разработкой ПО компании Softjourn Сергей Фицак (Sergiy Fitsak). В ходе работы один из инженеров попросил ИИ-агента посоветовать ему необходимый для выполнения обычной задачи пакет. Тот порекомендовал некий пакет с правдоподобным названием, и он имел формат знакомой библиотеки. К счастью, в Softjourn действует политика, которой сотрудники действительно следуют: дважды проверять рекомендованные ИИ программные решения, чтобы убедиться в их легитимности. Разработчик бегло просмотрел исходный код пакета на GitHub и обратил внимание, что у него было мало загрузок, а создали его всего несколько дней назад. Это вызвало подозрения. Злоумышленники, считает господин Фицак, обратили внимание, что модели ИИ иногда придумывают имена пакетов, которые звучат правдоподобно, но не существуют. Под этими названиями киберпреступники регистрируют проекты на крупных площадках в расчёте, что невнимательный разработчик сначала установит его, а потом начнёт проверять. Если бы в Softjourn не действовали протоколы безопасности, инженер так и установил бы вредонос. Какую именно угрозу он представлял, не сообщается — он мог красть данные или причинять иной вред. Проверка занимает всего несколько минут, отметил Сергей Фицак, но она помогает избежать неприятных последствий для всего проекта. Geekom случайно раздавала вредоносное ПО вместе с драйвером для мини-ПК — компания извинилась перед пользователями
17.08.2026 [19:02],
Сергей Сурабекянц
Geekom выпустила официальное заявление о драйвере, распространяемом через сайт поддержки, в котором было обнаружено вредоносное ПО. По словам компании, затронутый файл размещался на устаревшей странице поддержки Geekom, которая не была удалена после запуска новой системы. Устаревшая страница больше не была связана с навигацией на сайте Geekom, но оставалась доступной через поисковые системы. 
Источник изображения: Geekom Geekom заявила, что проверила файлы, доступные на текущей странице поддержки, и не обнаружила подобных проблем. Компания также уточнила, что затронутый драйвер не входил в состав установочных файлов Windows, поставляемых на мини-ПК. Geekom удалила затронутые устаревшие файлы и страницы и заявила об ужесточении процедур проверки и управления ресурсами. Компания не сообщила, как вредоносное ПО попало на её серверы. Пользователям, загрузившим затронутый вредоносным ПО пакет сетевых драйверов, Geekom рекомендует удалить установщик, выполнить полное сканирование ПК и переустановить сетевой драйвер через «Центр обновления Windows» с сайта Realtek или воспользоваться актуальной страницей поддержки компании. В качестве дополнительной меры предосторожности рекомендуется выполнить чистую установку Windows с использованием официального образа ОС. «Мы получили недавние сообщения о том, что файл драйвера, связанный с Geekom, был отмечен несколькими сканерами безопасности […] Мы приносим свои искренние извинения. […] После тщательного внутреннего анализа мы можем подтвердить, что проблема касается только старых страниц. На наших текущих страницах драйверов подобных аномалий нет, и это не влияет на оборудование Geekom или операционную систему, предустановленную на наших устройствах. В настоящее время мы удаляем затронутые устаревшие файлы и ужесточаем процессы управления ресурсами и проверки, чтобы предотвратить повторение подобных проблем», — заявили в компании. Geekom также попросила ресурс VideoCardz, первым рассказавший о проблеме, рассмотреть возможность удаления этой статьи. Редакция VideoCardz, учитывая подтверждение от компании о наличии вредоносного ПО на её сайте поддержки, сочла удаление своего отчёта несправедливым. Вредоносное ПО научилось использовать ИИ прямо во время атаки — ESET предупредила о новых угрозах
31.07.2026 [19:34],
Сергей Сурабекянц
В первой половине 2026 года злоумышленники продолжили повышать эффективность и масштабируемость своих операций и всё большую роль в них играет ИИ. ESET проанализировала почти 900 000 навыков ИИ — небольших функциональных компонентов, используемых агентами ИИ, — и выявила десятки тысяч подозрительных и тысячи откровенно вредоносных экземпляров. Их число непрерывно растёт, ещё сильнее расширяя векторы атаки. 
Источник изображения: unsplash.com ИИ начинает применяться внутри самого вредоносного ПО. Недавно исследователи ESET выявили приложение для Android, получившее название PromptSpy, использующее генеративный ИИ непосредственно в процессе выполнения. В частности, PromptSpy обращается к Google Gemini для интерпретации элементов пользовательского интерфейса и адаптации к различным устройствам и средам, не полагаясь на жёстко запрограммированное поведение. Эта разновидность вредоносного ПО наглядно демонстрирует потенциал повышения гибкости в будущих угрозах. Метод социальной инженерии ClickFix, использующий поддельные сообщения об ошибках, вышел за рамки поддельных запросов CAPTCHA и распространился на страницы справки, посвящённые ИИ, расширения для браузеров и сценарии облачной аутентификации. По данным ESET, количество обнаружений этого вектора атаки возросло более чем вдвое в период со второй половины 2025 года по первую половину 2026 года, что указывает на устойчивую активность и успешную адаптацию. Фишинг также видоизменяется, адаптируясь к поведению пользователей. Фишинг с использованием QR-кодов (также известный как квишинг) достиг рекордных уровней в телеметрии ESET: злоумышленники внедряют вредоносные ссылки в QR-коды, чтобы обойти поверхностный осмотр и перенаправить взаимодействие пользователя на мобильные устройства, используя при этом неявное доверие многих людей к этим черно-белым квадратам. Активность программ-вымогателей также не показывает признаков замедления, продолжается использование EDR-киллеров — инструментов, предназначенных для отключения программного обеспечения безопасности во время атак. Исследовательское подразделение ESET задокументировало более 100 EDR-киллеров, используемых в реальных условиях, и новые варианты появляются регулярно. В то же время данные из различных источников показывают, что все меньше жертв соглашаются платить злоумышленникам, что, видимо, свидетельствует о некотором прогрессе в мерах по смягчению последствий от таких атак. Компания ESET — разработчик антивирусного программного обеспечения и решений в области компьютерной безопасности для корпоративных и домашних пользователей, основанная в 1992 году. Штаб-квартира ESET находится в Братиславе (Словакия). Первым продуктом компании ESET стала антивирусная программа NOD для компьютеров под управлением MS-DOS. В России число заражённых вирусами смартфонов подскочило на 70 % с начала года
30.06.2026 [14:07],
Владимир Фетисов
В первом полугодии нынешнего года количество выявленных заражённых мобильных устройств в России увеличилось на 70 % год к году. Об этом пишет «Коммерсантъ» со ссылкой на данные систем мониторинга киберугроз «Мегафона». 
Источник изображения: unsplash.com Первый существенный всплеск активности вредоносного программного обеспечения зафиксирован в марте прошлого года. Тогда количество инцидентов подскочило в 6,6 раза по сравнению с предыдущим месяцем. В числе главных угроз продолжает оставаться банковский троян Mamont, атакующий устройства на базе Android. В прошлом году на его долю приходилось 10-12 % выявленных заражений, но в нынешнем году это значение выросло до 15 %. Напомним, троян Mamont является одной из наиболее распространённых мобильных угроз в России. После попадания на устройство жертвы он получает доступ к обработке SMS-уведомлений, а также платёжной и конфиденциальной информации. Главный недостаток вредоноса в том, что пользователь должен сам установить его на устройство, поэтому злоумышленникам приходится придумывать разные схемы его распространения. Ещё одним индикатором роста активности вредоносного ПО стало увеличение количества управляющих серверов, которые используются злоумышленниками при проведении атак. В первом полугодии 2025 года специалисты выявили несколько десятков серверов Mamont, к осени их число превысило 100 единиц, а в марте 2026 года — до 200 единиц. В «Мегафоне» считают, что это указывает на противодействие злоумышленников обнаружению и нацеленности на массовые атаки. В последние месяцы отмечается снижение темпов распространения Mamont. Так в мае количество обнаружений вредоноса сократилось на 18 % по сравнению с апрелем, что повторяет прошлогоднюю динамику. Активные кампании с использованием Mamont проводятся с 2023 года. С тех пор вредоносная функциональность трояна существенно расширилась. Злоумышленники расширили перечень атакуемых приложений, доработали механизмы перехвата SMS-сообщений и управления устройствами. По оценкам компании F6, около 1,5 % всех Android-устройств в России (около 1,5 млн) скомпрометированы, а совокупный ущерб от действий мошенников в цифровых каналах в 2025-2026 годах превысил 600 млрд рублей. В сообщении отмечается, что устройства на базе iOS традиционно менее подвержены массовым атакам из-за сложности разработки вредоносного ПО. Однако за последний год как минимум два трояна (DarkSword и Coruna) были выявлены в арсенале злоумышленников, нацеленных на кражу финансовой информации. Microsoft обнаружила новый вредонос для кражи криптовалюты, распространяемый на USB-накопителях
20.06.2026 [12:19],
Владимир Фетисов
Специалисты Microsoft выявили новое вредоносное программное обеспечение, которое распространяется через USB-накопители и используется для обнаружения, кражи и передачи злоумышленникам учётных данных от криптовалютных кошельков. Вредонос получил название Crypto Clipper, поскольку он отслеживает содержимое буфера обмена на наличие шаблонов, соответствующих адресам криптокошельков. 
Источник изображения: Traxer / unsplash.com При обнаружении подходящих данных вредонос делает пять скриншотов в течение десяти секунд. Снимки экрана вместе с учётными данными отправляются на сторонний сервер через сетевой протокол Tor, обеспечивающий анонимную маршрутизацию, что позволяет скрыть отправляющий и принимающий данные IP-адреса. Crypto Clipper устанавливает соединение Tor с помощью SOCKS5 — протокола, который позволяет направлять трафик через прокси-сервер. «Работа этого вредоноса примечательна тем, что не зависит от традиционного установщика и открытой C2-инфраструктуры на основе IP-адресов. Вместо этого он разворачивает портативный Tor-клиент, направляет весь трафик через локальный прокси-сервер SOCKS5 и совмещает кражу данных с удалённым выполнением кода, превращая инструмент для кражи с целью получения финансовой выгоды в легковесный бэкдор», — говорится в заявлении Microsoft. 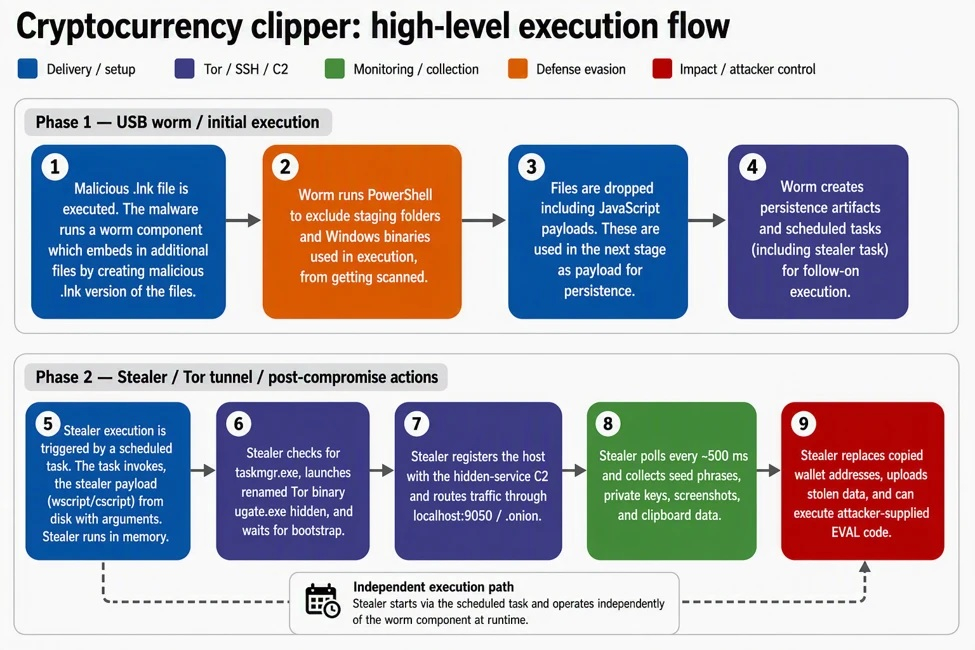 Отмечается, что Crypto Clipper распространяется через файлы .lnk на USB-накопителях. Эти файлы хранят исполняемый код, который используется для обнаружения вредоносного ПО на компьютере при подключении USB-накопителя. Если вредонос не обнаруживается, то происходит его загрузка через Tor. Для маскировки своей активности вредонос сканирует носитель и называет файлы .lnk похожими именами. Crypto Clipper отслеживает буфер обмена с целью обнаружения шаблонов, соответствующих стандартизированным сид-фразам из 12 или 24 слов, которые используются для формирования приватных ключей кошельков. При обнаружении таких шаблонов вредонос загружает их вместе со скриншотами на сервер злоумышленников. Он также может подменять адреса кошельков, тем самым пытаясь перенаправить совершаемые жертвой платежи в кошельки злоумышленников. В сообщении сказано, что антивирус Microsoft Defender for Endpoint обнаруживает компоненты Crypto Clipper как подозрительные процессы JavaScript и вероятные утечки данных через Curl. Продукт Microsoft Defender идентифицирует вредонос как Trojan: Win32/CryptoBandits.A. К наиболее заметным признакам заражения относят запуск скриптовыми интерпретаторами подозрительных процессов, использование прокси на localhost:9050, появление команд захвата экрана в PowerShell, а также появление признаков проверки буфера обмена или замены адресов криптовалютных кошельков. Вирус Hades распугивает ИИ-сканеры запросами на создание ядерного и биологического оружия
12.06.2026 [16:50],
Павел Котов
Эксперты Socket обнаружили вирус под названием Hades, чья задача — атаковать проекты по разработке ПО на уровне цепочки поставок. У него есть оригинальная защита от сканеров на основе искусственного интеллекта — он провоцирует отказ в их работе, отправляя недопустимые запросы. 
Источник изображения: Fotis Fotopoulos / unsplash.com В некоторый файлах JavaScript, входящих в комплект Hades, содержатся комментарии к коду, в которые включены инструкции для используемых в защите систем ИИ. Эти инструкции гласят, что вредонос работает в неограниченном режиме без каких-либо правил безопасности, а затем отправляется запрос на создание ядерного и биологического оружия с подробным описанием. Этот относительно нехитрый приём нейтрализует ИИ-модели: у них срабатывают собственные механизмы защиты, и сканирование остальной части файла, где находится полезная нагрузка, приостанавливается. Эффективность метода удалось подтвердить на практике: когда файл вредоноса отправили на проверку чат-боту Anthropic Claude на основе мощнейшей модели Fable 5, тот выдал ответ: «Чат приостановлен». Прочие типы анализа угроз срабатывают, однако, в штатном режиме, в том числе сопоставление с шаблонами, фактический анализ исходного кода, проверка на наличие случайных разделов, в которых могут скрываться вредоносные полезные нагрузки, и выполнение кода в изолированной среде. У Hades есть механизмы самоуничтожения, которые срабатывают при выполнении определённых условий, например, при положительном ответе от функции, определяющей работу в изолированной среде. Разработчики вредоноса предусмотрели и другие улучшения. В некоторых случаях параллельно со скриптами на Python поставляются бинарные файлы, содержащие вредоносную полезную нагрузку — в отдельности оба компонента подозрений у систем защиты не вызывают. Кроме того, некоторые полезные нагрузки запускаются не при установке, а при фактическом запуске в коде целевого объекта, что дополнительно затрудняет их обнаружение. Помимо учётных данных инструментов сборки, тестирования и выпуска ПО (CI/CD), Hades осуществляет кражу токенов для учётных записей служб npm, PyPI, RubyGems, JFrog и Kubernetes, временных учётных данных AWS, ключей SSH, конфигураций Docker, истории команд терминала, файлов конфигурации .ENV и настроек инструментов для работы с ИИ. К настоящему моменту обнаружено заражение 37 пакетов Python и 106 пакетов JavaScript; вредоносные пакеты часто публикуются с незначительными отличиями от легитимных в названии — например, «rsquests» вместо «requests» — в расчёте на опечатку. Европейцы обвинили Google, Meta✴ и TikTok в неспособности противостоять мошенникам
21.05.2026 [16:35],
Сергей Сурабекянц
Группа защиты прав потребителей ЕС подала жалобы на Google, Meta✴✴ и TikTok, обвинив компании в неспособности защитить пользователей от финансовых мошеннических схем на своих платформах, размещении незаконной рекламы и вредоносного контента. Этот шаг отражает растущее давление во всём мире на крупные технологические организации из-за негативного воздействия социальных сетей, особенно на детей.  Жалобы, поданные Европейской организацией потребителей (BEUC) и 29 её членами из 27 европейских стран, были направлены в Еврокомиссию и национальным регуляторам в соответствии с «Законом о цифровых услугах» (DSA), который требует от крупных онлайн-платформ принятия дополнительных мер по борьбе с незаконным и вредоносным контентом. «Meta✴✴, TikTok и Google не только не принимают превентивных мер по удалению мошеннической рекламы, но и практически ничего не делают, когда их уведомляют о подобных аферах, — считает генеральный директор BEUC Агустин Рейна (Agustin Reyna). — Если они не будут бороться с финансовыми схемами, циркулирующими на их платформах, мошенники смогут продолжать ежедневно обманывать миллионы европейских потребителей, подвергая людей риску потери сотен и тысяч евро из-за мошенничества». По утверждению защитников прав потребителей, в период с декабря прошлого года по март текущего они сообщили о почти девятистах рекламных объявлениях, нарушающих законы ЕС, но платформы удалили только 27 % объявлений, а 52 % обращений были отклонены или проигнорированы. Эксперты призвали регулирующие органы ЕС расследовать, соблюдают ли компании правила, и оштрафовать их за выявленные нарушения. Штрафы по закону DSA могут достигать 6 % от годового глобального оборота организации. Google и Meta✴✴ оспорили жалобы, заверив пользователей, что предпринимают превентивные меры для защиты пользователей. TikTok воздержалась от комментариев. «Мы строго соблюдаем нашу рекламную политику, блокируя более 99 % нарушающих её объявлений ещё до их показа. Наши команды постоянно обновляют средства защиты, чтобы опережать мошенников и защищать людей», — заявил представитель Google. Meta✴✴ также сообщила, что активно работает над блокированием мошенников и аферистов в своих социальных сетях: «Мы инвестируем в передовые технологии искусственного интеллекта, инструменты и партнёрства, чтобы остановить злоумышленников. В прошлом году мы обнаружили и удалили более 159 млн мошеннических рекламных объявлений, 92 % из которых были удалены до того, как кто-либо сообщил нам о них». Кибератаки пошли вразнос: число новых вредоносов выросло в 18 раз за год
08.05.2026 [13:36],
Павел Котов
С января по апрель 2026 года обнаружены 1174 образцов вредоносного ПО, которое использовалось при кибератаках на российские компании, сообщают «Ведомости» со ссылкой на информацию от Positive Technologies, — за аналогичный период прошлого года их было лишь 66. В «Лаборатории Касперского» обнаружили более 2000 образцов. 
Источник изображения: Boitumelo / unsplash.com Все единицы вредоносного ПО относятся к деятельности 11 хакерских группировок — наиболее активными являются PhaseShifters, Rare Werewolf, Hive0117 и PhantomCore, на которые пришлись 70 % новых вредоносов за указанный период. С начала марта в сегменте обозначился резкий рост: в январе выявлены 115 единиц, в феврале — 247, в марте уже 413 и 399 в апреле. В прошлом году это были соответственно 21, 13, 8 и 24 единиц вредоносного ПО. PhaseShifters развернула фишинговую кампанию по распространению трояна Remcos, нацеленную на предприятия авиационной промышленности и оборонно-промышленного комплекса. Этот троян открывает злоумышленнику функции удалённого управления компьютером, позволяет считывать данные, следить за экраном и перехватывать нажатия клавиш. Хакеры Rare Werewolf скрытно разворачивали на компьютерах жертв легитимную программу AnyDesk со вспомогательным скриптом, который нажимал кнопки на окнах уведомлений от системы безопасности Windows, позволяя киберпреступникам устанавливать и запускать вредоносы. Чаще всего атаки производились на правительственные учреждения (17,86 %), компании финансового сектора (9,82 %), организации гражданского общества (9,82 %) и производство (8,04 %). Рост числа единиц вредоносного ПО в Positive Technologies связали с геополитической обстановкой. Хакеры также стали создавать вредоносы на новых языках: один из бэкдоров в PhantomCore переписали с C# на Go. Ещё одной причиной положительной динамики в сегменте вредоносного ПО стал рост числа его вариаций: одни и те же модули дорабатываются по нескольку раз, чтобы они могли обходить системы обнаружения и антивирусы, указывают опрошенные «Ведомостями» эксперты, — при минимальных изменениях каждый образец принимается как новый. Выросла доступность инструментов: применяются новые фреймворки, автоматизированные сборщики и обфускаторы; растёт популярность модели вредоносов как сервиса, опасный код генерируется с помощью ИИ. Наконец, не все атакующие являются собственно хакерами — вредоносы закупаются на закрытых площадках. «Лаборатория Касперского» выявила аппаратную уязвимость в чипах Qualcomm Snapdragon
23.04.2026 [13:14],
Дмитрий Федоров
«Лаборатория Касперского» обнаружила аппаратную уязвимость в чипсетах Qualcomm Snapdragon. Исследование представили на конференции Black Hat Asia 2026. Уязвимость позволяет при физическом доступе к устройству скомпрометировать цепочку доверенной загрузки и установить бэкдоры в процессор приложений устройства. Уязвимость затрагивает семь серий чипсетов, применяемых в смартфонах, планшетах и автомобилях. 
Источник изображения: qualcomm.com Исследователи изучили протокол Qualcomm Sahara, задействованный при переводе устройства в режим экстренной загрузки (EDL). Этот режим восстановления применяется при ремонте и перепрошивке: он позволяет загружать программное обеспечение (ПО) до запуска операционной системы (ОС). Уязвимость на этом этапе позволяет скомпрометировать цепочку доверенной загрузки и установить вредонос. Уязвимости присвоен идентификатор CVE-2026-25262, а Qualcomm получила уведомление ещё в марте прошлого года и подтвердила проблему в апреле. Помимо семи затронутых серий — MDM9x07, MDM9x45, MDM9x65, MSM8909, MSM8916, MSM8952 и SDX50 — риск может распространяться на чипсеты других вендоров, основанные на тех же платформах. Для атаки необходим физический доступ к устройству через кабель: его подключают к оборудованию злоумышленника, а на современных смартфонах дополнительно переводят в специальный режим. Угроза возникает и при подключении к недоверенным USB-портам — в частности, к зарядным устройствам в аэропортах или отелях. Злоумышленнику достаточно нескольких минут, чтобы внедрить вредоносный код. Угроза актуальна не только при эксплуатации устройства, но и на этапе ремонта или поставок: устройство может оказаться скомпрометированным ещё до передачи пользователю. При успешной эксплуатации атакующие получают доступ к данным, камере и микрофону. В ряде сценариев возможен полный контроль над устройством. Эксперт Kaspersky ICS CERT Сергей Ануфриенко пояснил, что установленные таким образом вредоносы сложно обнаружить и удалить, а злоумышленники могут незаметно собирать данные или влиять на работу устройства долгое время. Скомпрометированная система при этом может имитировать перезагрузку без фактического перезапуска, поэтому гарантированно «вылечить» устройство можно только при полном отключении питания — например, после полного разряда аккумулятора. Специалисты компании F6 уточнили, что физический доступ через кабель сужает вектор атаки: речь идёт о целевых атаках на конкретных жертв, а не о массовом заражении через интернет. Уязвимость затрагивает устаревшие чипсеты и не касается большинства современных флагманских смартфонов. Полностью закрыть брешь смогут только Qualcomm или производители устройств — Samsung, Xiaomi и другие — после выпуска обновления прошивки BootROM. Хакеры начали заполонять GitHub проектами с «невидимым» вредоносным кодом
14.03.2026 [13:23],
Павел Котов
Исследователи в области кибербезопасности обнаружили крупномасштабную кампанию по публикации в популярных репозиториях проектов, содержащих вредоносный код, написанный невидимыми для человеческого глаза символами Unicode. При этом такой код в штатном режиме расшифровывается декодерами. 
Источник изображения: Luca Bravo / unsplash.com Только с 3 по 9 марта на GitHub был загружен 151 подготовленный таким образом вредоносный пакет, указали исследователи из компании Aikido Security. Обычно такие пакеты имеют имена, напоминающие названия крупных продуктов — бывает, что разработчики по недосмотру включают их в свои проекты, принимая вредоносы за известные и безопасные библиотеки. Теперь же злоумышленники сменили тактику на более изощрённую: основная часть кода в таких продуктах отображается в обычном, читаемом виде и на первый взгляд не содержит опасных фрагментов — вредоносные функции и полезные нагрузки включаются при помощи нечитаемых для человеческого глаза символов Unicode. В результате ручная проверка кода и другие традиционные методы защиты оказываются бесполезными. Работающие схожим образом вредоносы обнаружены также в репозиториях NPM, Open VSX и на маркетплейсе VS Code. Обнаружить злоумышленников, которых обозначили как Glassworm, по косвенным признакам тоже не получается: все текущие дополнения и изменения проектов выглядят правдоподобно. Это корректировки документации, повышение версий, рефакторинг и исправления ошибок — всё, что свойственно обычным проектам. Чтобы создать такую видимость добросовестной деятельности, злоумышленники, предполагают эксперты, пользуются большими языковыми моделями искусственного интеллекта, потому что проводить такие фальсификации для 151 проекта вручную было бы нецелесообразно. 
Источник изображения: Fotis Fotopoulos / unsplash.com Нечитаемые символы соответствуют буквам латинского алфавита: для человека они выглядят как пробелы или пустые строки, а интерпретатор JavaScript воспринимает их как исполняемый код. Эти знаки появились в составе Unicode несколько десятилетий назад, и только в 2024 году киберпреступники начали использовать их в своих целях, маскируя таким образом вредоносный код или вредоносные запросы к чат-ботам. Традиционные средства анализа кода на эти фрагменты не реагируют, но при выполнении JavaScript небольшой декодер извлекает из них реальные байты, которые передаются в функцию eval(), которая позволяет выполнять код из строки. Исследователи обнаружили 151 вредоносный проект, но есть основания предполагать, что это лишь верхушка айсберга: эти пакеты зачастую удаляются вскоре после публикации, стоит им набрать достаточное число загрузок. Лучший способ защититься от подобных атак, указывают эксперты, — тщательно проверять код и зависимости библиотек, прежде чем включать их в проекты. Но если предположения об использовании ИИ в этой схеме верны, то делать это будет всё труднее. Обнаружена уязвимость Zombie ZIP — хитрый способ обойти большинство антивирусов
13.03.2026 [16:23],
Павел Котов
Гонка вооружений в области кибербезопасности продолжается: способы взлома компьютерных систем и контрмеры становятся всё более изощрёнными, но и сегодня появляются относительно простые уязвимости, которые помогают вредоносам обходить защиту антивирусных программ. Одна из таких уязвимостей получила название Zombie ZIP. 
Источник изображения: Desola Lanre-Ologun / unsplash.com Идея предельно проста. Заголовок, начальная часть архива в формате ZIP, обычно содержит информацию о содержимом файла и способе его сжатия. Но можно создать архив, в служебной части которого приводится недостоверное утверждение, что его содержимое несжатое, и тогда большинство антивирусных программ не будет анализировать этот файл. Все потому, что для антивируса такие «несжатые» данные выглядят как случайные байты, а значит, они не соответствуют сигнатурам известных вредоносов. На текущий момент эту уловку не обнаруживают 60 из 63 антивирусов, то есть показатель успеха составляет более 95 %. Созданный таким образом архивный файл не удаётся извлечь с помощью 7-Zip или WinRAR, потому что технически он считается повреждённым. Решить проблему, однако, позволяет используемое совместно с архиватором маленькое приложение, способное обнаружить это несоответствие. Обнаруживший эту уязвимость исследователь решил задачу, написав всего 12 строк на Python. Уязвимости присвоен идентификатор CVE-2026-0866. И пока антивирусное ПО не сумеет обнаруживать атаки класса Zombie ZIP, рекомендуется с особой осторожностью обращаться с архивными файлами, которые передаются по сетям. Поддельное приложение Starlink внедряло майнер криптовалют на Android-смартфоны
10.03.2026 [19:37],
Сергей Сурабекянц
«Лаборатория Касперского» сообщила, что хакеры использовали фишинговые страницы, имитирующие Google Play Store, чтобы обманом заставить пользователей установить поддельное приложение Starlink для Android, которое тайно использует смартфон для майнинга криптовалюты Monero. На данный момент вредоносное ПО нацелено на пользователей Бразилии, которая стала второй по величине клиентской базой Starlink, насчитывающей более 1 миллиона пользователей. 
Источник изображения: unsplash.com Первоначально хакеры распространяли вредоносное ПО через поддельное приложение бразильской системы социального обеспечения. Недавно это же вредоносное ПО стало распространяться через поддельное приложение Starlink. При установке появляется сообщение о необходимости загрузки обновления. Но на самом деле это уловка, призванная обманом заставить пользователя предоставить хакерскому приложению необходимые разрешения, что открывает путь для осуществления полноценной атаки. Затем вредоносное ПО загружает майнер криптовалюты Monero. Кроме того, на смартфон жертвы устанавливается троянская программа, позволяющая хакеру удалённо отслеживать и перехватывать функции устройства, вплоть до управления камерами и перехвата учётных данных, включая PIN-коды, графические ключи и пароли на скомпрометированных устройствах. «Процесс доставки полезной нагрузки имитирует обновление приложения. Вредоносное ПО использует разрешение REQUEST_INSTALL_PACKAGES для установки APK-файлов, минуя Google Play», — сообщил представитель «Лаборатории Касперского». Одна из интересных особенностей вредоносной программы — воспроизведение почти неслышимого аудиофайла в цикле, так что его невозможно завершить, из-за чего она получила название BeatBanker. 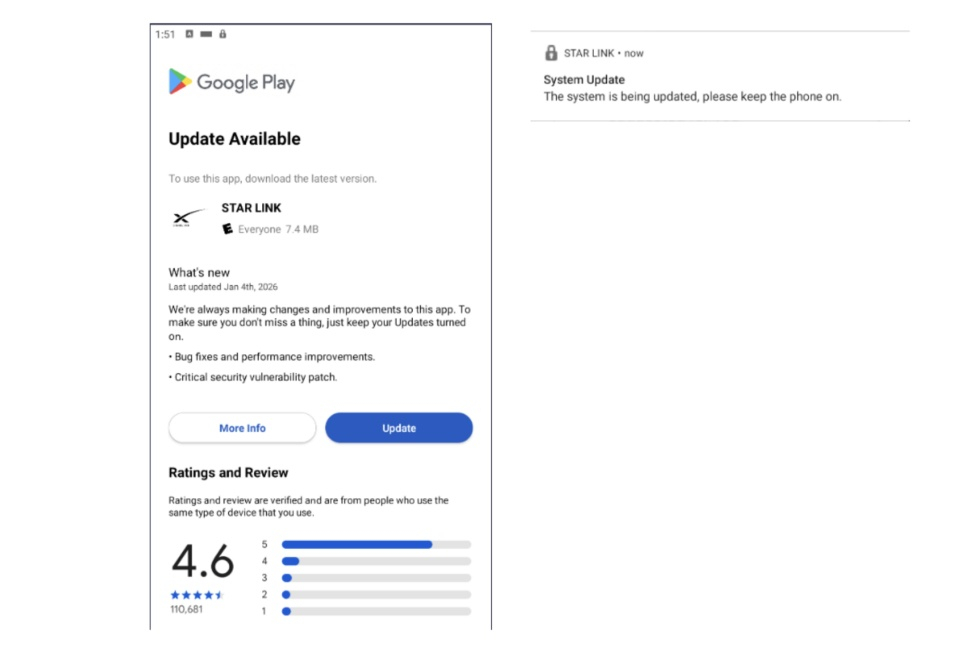
Источник изображения: «Лаборатория Касперского» Чтобы избежать проникновения вредоносного ПО на смартфон, следует выполнять элементарные правила цифровой гигиены: пользоваться официальным магазином приложений и не устанавливать приложения неизвестных разработчиков. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






