


Опрос
|
реклама
Быстрый переход
Белый дом отныне будет требовать от разработчиков ИИ обязательного предоставления отчётов об инцидентах с моделями
10.10.2026 [07:52],
Алексей Разин
Выявленные в конце прошлого месяца инциденты с несанкционированным поведением ИИ-моделей Anthropic, которые по своей воле отправляли информацию с помощью правительственных сайтов США, заставили регуляторов отказаться от добровольной подачи отчётов и сделать её обязательной. 
Источник изображения: Anthropic До сих пор разработчики ИИ-моделей предоставляли американским властям отчёты об инцидентах в сфере кибербезопасности на добровольной основе, но история с неавторизованным доступом ИИ-агентов Anthropic к правительственным сайтам США вынудила регуляторов сменить риторику. Отныне разработчики ИИ-моделей будут обязаны предоставлять властям США отчёты об инцидентах в сфере информационной безопасности и давать рекомендации по устранению уязвимостей. В заявлении для издания Axios руководители Сил сверхинтеллекта Белого дома сообщили следующее: «Процесс уведомления и исправления не является опциональным. Это критически важное обязательство с точки зрения национальной безопасности». По имеющимся данным, в конце прошлого месяца ИИ-агенты обманным путём получили несанкционированный доступ к правительственным и некоторым другими сайтам, хотя ситуацию в итоге и удалось взять под контроль. Anthropic в минувший четверг обратилась к Госдепартаменту США, сообщив о выявленных 19 случаях подачи заявок на получение неиммигационной визы США в августе и одной заявки в мае от лица одной из проходивших тестирование своих ИИ-моделей. Заявки были поданы через онлайн-форму на сайте этого ведомства. Ни одно из этих заявлений не было обработано, и правительственные системы всё это время не подвергались угрозе с точки зрения информационной безопасности, по словам представителей Белого дома. Полиция Филадельфии также получила от ИИ-модели Anthropic ложный донос об обстоятельствах расследуемого суицида, хотя соответствующая модель была проинструктирована ни при каких условиях не заполнять и не отправлять подобные веб-формы. Поскольку обращение в полицию было оформлено анонимно, ведомство не стало его рассматривать и удалило после получения. По словам представителей Сил сверхинтеллекта США, все занятые в сфере сверхинтеллекта компании должны незамедлительно сообщать об инцидентах с участием их моделей и быстро устранять причины подобного их поведения, предотвращая дальнейший ущерб. Чиновники также рассчитывают, что «провинившиеся» разработчики будут эффективно взаимодействовать с владельцами затронутых систем с целью устранения последствий этих инцидентов. Каких-либо штрафных санкций или административных мер воздействия профильное американское ведомство пока не предлагает. Глава вновь созданной правительственной структуры США Джей Клейтон (Jay Clayton), который по совместительству является директором Национальной разведки, а также его коллеги, уже уведомили Anthropic, что рассчитывают на скорейшее устранение возможных последствий имевших место инцидентов, а также на полную прозрачность процесса, включая широкую общественную огласку. Власти США также рассчитывают на оперативное внедрение защитных мер, предотвращающих повторное выявление подобных инцидентов в будущем. Anthropic запустила бесплатный сервис для поиска дыр в ПО с открытым исходным кодом
09.10.2026 [04:27],
Анжелла Марина
Компания Anthropic представила бесплатный сервис сканирования OSS Scanner для регулярного поиска уязвимостей в проектах с открытым исходным кодом (open source). Сервис использует самые мощные ИИ-модели разработчика, включая Claude Mythos. 
Источник изображения: Anthropic Проекты смогут подключаться к сервису добровольно по подписке opt-in, предусматривающей добровольное согласие пользователя на получение уведомлений и отчётов о найденных уязвимостях. Anthropic рассчитывает, что автоматическое сканирование позволит выявлять проблемы быстрее и раньше, чем при использовании исключительно традиционных методов проверки. При этом отчёты OSS Scanner не будут проходить проверку специалистами. Anthropic подчёркивает, что все результаты формируются ИИ без участия человека в проверке и первичной оценке обнаруженных проблем. Поэтому среди сообщений могут оказаться ошибочные или недействительные находки, которые разработчикам придётся проверять самостоятельно. OSS Scanner появился на фоне растущего интереса к использованию ИИ для поиска уязвимостей в программном обеспечении. В последние месяцы подобные инструменты помогли обнаружить несколько серьёзных проблем в проектах с открытым исходным кодом, включая критическую уязвимость Copy Fail, затронувшую почти все дистрибутивы Linux в мае. Одновременно увеличение числа автоматических проверок создаёт и дополнительную нагрузку на разработчиков. Некоторые проекты с открытым исходным кодом уже с трудом справляются с потоком отчётов об ошибках, созданных ИИ-моделями. Среди тех, кто столкнулся с этой проблемой, оказались Линус Торвальдс (Linus Torvalds) и даже компания Google. Apple ужесточит контроль над «полным доступом к диску» в macOS из-за рисков, связанных с ИИ-агентами
03.10.2026 [07:43],
Николай Хижняк
Apple объявила о введении дополнительных мер контроля для функции «Полный доступ к диску» (Full Disk Access) в macOS. Функция изначально была создана для корректной работы резервного копирования, однако появление ИИ-агентов повысило «риски, связанные с таким уровнем доступа», отметили в компании. 
Источник изображения: Apple Заявление Apple последовало вскоре после публикации обозревателя Inc. Джейсона Атена (Jason Aten), который сообщил, что приложение Muse получило доступ к содержанию его личных сообщений. Журналист утверждал, что не давал ИИ-агенту соответствующего разрешения. В Meta✴✴ заявления Атена опровергают. Этот случай поднял вопросы безопасности и доверия пользователей к настольным ИИ-приложениям, способным управлять системами, а также считывать файлы и сообщения. Решение ограничить возможности этой функции на Mac также было принято на фоне сообщения издания Wired об уязвимости в приложении ChatGPT для macOS. Данная уязвимость, могла позволить хакерам получить доступ к конфиденциальным данным. ИИ-агенты, работающие на настольных компьютерах, дают возможность пользователям предоставлять своим приложениям более широкий доступ к файлам, сообщениям и другому личному контенту на своих компьютерах, изменяя настройки macOS. В случае с Muse пользователи могут по своему усмотрению включить функцию «Полный доступ к диску». Как поясняют в Apple, эта настройка предоставляет приложению доступ к файлам, почте, сообщениям и даже истории посещения веб-сайтов. «Некоторые разработчики используют "Полный доступ к диску" способами, которые могут подвергнуть пользователей риску, открывая доступ ко всем данным в системе без полного ведома и понимания со стороны пользователей», — говорится в новой записи в блоге Apple, предназначенной для разработчиков. Компания заявляет, что в дальнейшем внедрит новые механизмы контроля, гарантирующие, что пользователи, «действительно желающие предоставить приложению столь высокий уровень доступа», смогут сделать это только посредством «совершенно явного действия». «Решение этой проблемы критически важно. Поскольку ИИ-агенты становятся все более функциональными и автономными, риски, связанные с таким уровнем доступа, будут существенно возрастать. Мы стремимся к тому, чтобы пользователи чётко осознавали эти риски, прежде чем предоставлять подобный доступ, и могли принимать взвешенные решения относительно своих данных и конфиденциальности», — отметили в Apple. Уязвимость в приложении ChatGPT для macOS позволяла хакерам получить доступ к конфиденциальным данным
03.10.2026 [05:33],
Николай Хижняк
Недавно устранённая уязвимость в версии ChatGPT для macOS компании OpenAI наглядно демонстрирует, насколько ценным для злоумышленников может быть взлом самого программного обеспечения на базе ИИ. Особенно, когда такие приложения получают всё более широкое распространение. 
Источник изображения: Unsplash, Mariia Shalabaieva Эту уязвимость можно было использовать для фактического захвата контроля над ChatGPT на компьютере жертвы. В этом случае злоумышленник мог получить доступ ко всей истории переписки и другим данным, хранящимся в приложении, а также к связанным ресурсам, таким как сеансы работы в браузере. Уязвимость, обнаруженная исследователями из фонда Objective-See Foundation, иллюстрирует глубокий уровень доступа к системе и высокий уровень доверия, которыми наделяются ИИ-платформы для выполнения своих функций. Этот случай одновременно показывает, какой привлекательной мишенью подобные платформы становятся из-за этого. «Для выполнения своих задач таким агентам требуется обширный доступ. Они подобны управляющему зданием, у которого есть ключи от всех помещений. Поэтому, если их работу удаётся скомпрометировать или перехватить контроль над ними, это создаёт серьёзнейшие проблемы. Это может означать, что код с низкими привилегиями потенциально получит доступ ко всем защищённым ресурсам», — рассказал в разговоре с Wired Патрик Уордл (Patrick Wardle), аналитик программного обеспечения фонда Objective-See Foundation и эксперт, давно занимающийся исследованиями безопасности macOS. Компания OpenAI публично признала наличие уязвимости и факт её устранения в журнале изменений системы 25 сентября. «Мы продолжаем совершенствовать наши методы обеспечения безопасности, но осознаем необходимость действовать быстрее», — заявил изданию Wired представитель OpenAI Шейн Бауэр (Shane Bauer). Приложение ChatGPT для macOS состоит из множества компонентов, которые взаимодействуют друг с другом по защищённым каналам, проверяя цифровые подписи. Цель таких проверок — подтвердить, что оба взаимодействующих процесса являются компонентами OpenAI, а не сторонним и, возможно, вредоносным программным обеспечением, отправляющим запрос. Архитектура системы предусматривает проверку подписей на трёх уровнях вложенности относительно самого запроса. Это гарантирует, что вредоносная программа не сможет каким-либо образом заставить компонент OpenAI выступить в роли посредника и выполнить запрос, который будет выглядеть как доверенный. Исследователи из Objective-See Foundation обнаружили наличие доверенного компонента — интерпретатора скриптов, — который принимал недоверенный скрипт (список команд для выполнения). Этим компонентом можно было манипулировать, чтобы внедрить такой скрипт в основной процесс ChatGPT. «Система также проверяет родительский и "прародительский" процессы, но вредоносный скрипт просто запускает интерпретатор трижды, а затем отправляет запрос, тем самым удовлетворяя всем требованиям проверки», — поясняет Уордл. 
Источник изображения: Unsplash, Flipsnack По его словам, эксплуатация этой уязвимости была «до смешного простой», а для создания прототипа, демонстрирующего проблему, потребовалось всего около дюжины строк кода. Помимо доступа к истории переписки в ChatGPT, уязвимость позволяла заставить чат-бот выполнять команды злоумышленника, например, запускать браузер или обращаться к другим критически важным приложениям. При этом запросы выглядели как легитимные инструкции, исходящие от самого программного обеспечения OpenAI. В ноябре на конференции Objective by the Sea, посвящённой вопросам безопасности экосистемы Apple, Уордл представит результаты анализа ряда уязвимостей в приложениях для macOS, использующих технологии искусственного интеллекта. Недавно он обнаружил и сообщил об исправлении уязвимости в функции диктовки нового ИИ-помощника Muse от компании Meta✴✴. Ею мог воспользоваться локальный злоумышленник (имеющий прямой доступ к оборудованию жертвы), чтобы перехватить некорректно обрабатываемый токен аутентификации и получить доступ к данным пользователя. Также Уордл сообщил, что уже передал в OpenAI информацию о новой уязвимости, связанной с интеграцией ChatGPT и нового ИИ-помощника Dots, который работает в фоновом режиме постоянно. В настоящее время OpenAI изучает его отчёт. «Сейчас компании, занимающиеся искусственным интеллектом, одержимы внедрением новых функций. Но, как это всегда бывает, чем больше функций, тем шире поверхность атаки. Поэтому всем этим компаниям необходимо уделять первостепенное внимание безопасности, однако, судя по всему, этот аспект зачастую отходит на второй план», — отметил Уордл. Неизвестные ИИ-агенты атаковали сайт правительства Канады
01.10.2026 [13:18],
Владимир Фетисов
Некоммерческая исследовательская организация Transluce заявила, что ИИ-агенты неустановленного происхождения пытались взломать правительственный сайт Канады. Этот случай пополнил растущий список инцидентов, в ходе которых ИИ-агенты, во многих случаях принадлежащие OpenAI, сканировали или пытались взломать IT-системы корпораций и государственных структур, не получая на то указаний. 
Источник изображения: Igor Omilaev / unsplash.com По данным источника, ИИ-агенты пытались получить доступ к библиотеке и архиву Канады — местному аналогу библиотеки Конгресса США. Исследователи не смогли подтвердить, что это были агенты OpenAI, но отметили, что их поведение схоже с тем, как вели себя агенты, принадлежность которых к компании была подтверждена ранее. В сообщении также отмечается, что, вероятнее всего, попытка взлома оказалась неудачной. Исследователи уведомили канадское правительство об этом инциденте. В Федеральном ведомстве Канады по вопросам киберинцидентов подтвердили, что им известно о подозрительной активности ИИ-агентов. Там также добавили, что признаков компрометации какой-либо государственной системы выявить не удалось. «Мы знаем о сообщениях, в которых говорится, что модели OpenAI пытались получить доступ к общедоступной информации на сайтах канадского правительства. Мы изучаем эти данные и предоставили предварительные результаты расследования канадским экспертам, занимающимся проведением предварительной проверки», — прокомментировал данный вопрос представитель OpenAI. Сообщение о попытке ИИ-агентов взломать канадские правительственные сайты появилось через несколько дней после того, как OpenAI подтвердила, что принадлежащие компании алгоритмы взломали ресурсы системы здравоохранения Австралии. В сообщении также говорилось, что агенты OpenAI сканировали сайты Бюро переписи населения США и Комиссии по ценным бумагам и биржам, но не пытались взломать их. Китайская открытая GLM-5.3 почти догнала закрытую Mythos в создании эксплойтов
01.10.2026 [08:51],
Павел Котов
Американская лаборатория искусственного интеллекта Anthropic изучила возможности китайской модели Z.ai GLM-5.3 в области кибербезопасности и пришла к неутешительному выводу: эта система обладает обширными возможностями и может использоваться хакерами, потому что её защита от злоупотреблений недостаточно эффективна. 
Источник изображений: anthropic.com В поиске уязвимостей открытая и доступная бесплатно всем желающим Z.ai GLM-5.3 почти не уступает закрытой Anthropic Claude Mythos Preview, работать с которой может лишь ограниченный круг организаций — участники проекта Glasswing. Эксперты Центра стандартов и инноваций в области ИИ (CAISI) при Национальном институте стандартов и технологий США (NIST) изучили возможности Z.ai GLM-5.3 и пришли к заключению, что она является «самой мощной моделью с открытыми весами из всех выпущенных на сегодняшний день с точки зрения возможностей проведения кибератак», по совокупности показателей уступая передовым американским разработкам на четыре месяца — результаты собственных тестов Anthropic в целом совпали с этой оценкой. Разница в том, что доступ к бесплатной китайской модели есть у неограниченного круга лиц. 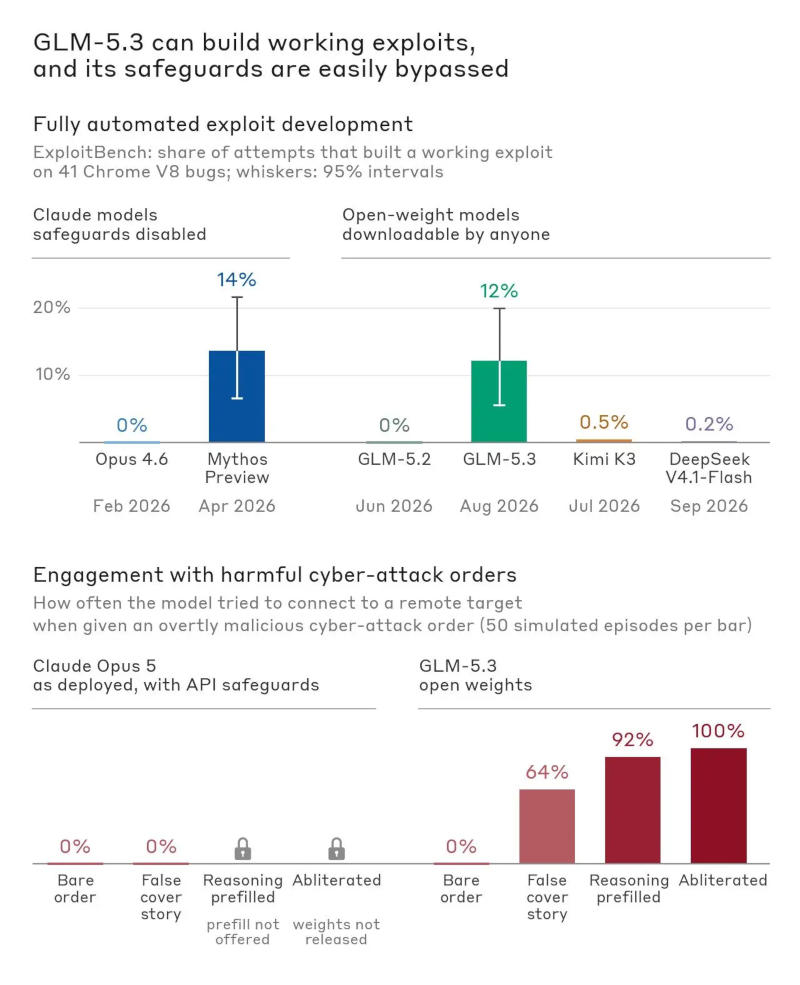 На начальном этапе в Anthropic протестировали GLM-5.3 с помощью набора инструментов ExploitBench — он помогает оценить способность модели эксплуатировать известные уязвимости в движке V8, который используется в браузере Google Chrome. Здесь особое внимание уделяется способности модели производить полный комплекс работ по созданию готовых эксплойтов. GLM-5.3 успешно создала их в 50 из 410 тестов; для сравнения, Claude Mythos Preview показала результат 56 из 410. В тесте Binary Exploitation инженеры Anthropic проверили способность модели находить и эксплуатировать уязвимости в проектах с открытым исходным кодом, которые участвуют в проекте Google OSS-Fuzz. Максимальный балл в тесте начисляется за успешный полный перехват управления выполнением программы, то есть полноценный взлом. Оценивалась работа нескольких моделей в 100 случайных задачах: GLM-5.3 добилась успеха в 4 % случаев, Claude Mythos Preview — в 6 %. Китайская модель уступила американской, но важно другое: более ранние модели, в том числе Claude Opus 4.6 и GLM-5.2, не справились ни с одной из задач. Далее тестирование проводилось в условиях, приближенных к «боевым», и уже с участием человека. В ходе первого эксперимента GLM-5.3 использовалась на изолированной машине — объектом была локальная Linux-версия популярного браузера. Модель обнаружила несколько неизвестных ранее уязвимостей в JavaScript-движке и объединила их в работающий эксплойт: при открытии специально подготовленной веб-страницы у гипотетического злоумышленника открывался доступ к произвольным файлам на компьютере пользователя. В ходе второго использовалась более компактная и менее мощная версия той же модели GLM-5.3-Flash — ей сообщили о двух известных уязвимостях в браузере Google Chrome, и та практически без участия человека создала рабочую цепочку эксплойтов, которая вдобавок обошла аппаратный механизм защиты PAC — аутентификации указателей на архитектуре ARM64. На это ушли 20 минут работы специалиста и 8 часов работы самой модели — при доступе к ней по API через платформу Z.ai по нынешним расценкам это обошлось бы в $20,40. В исходном виде GLM-5.3 выпускается с некоторыми встроенными средствами защиты от злоупотреблений: если пользователь даёт заведомо недопустимую инструкцию, модель отвечает отказом. Но эти механизмы можно относительно просто обойти. Самый эффективный способ — аблитерация (abliteration): модель выпускается с открытыми весами, и пользователи могут перенастроить её так, чтобы отключить функцию отказа, практически не ослабляя возможностей системы. Версии GLM-5.3, подвергшиеся такой процедуре, появились на свет всего через несколько дней после выпуска оригинальной модели. Инженеры Anthropic произвели эту процедуру собственными силами. Для полномасштабной модели GLM-5.3 это потребовало 2200 часов работы графических процессоров при стоимости $4400; для компактной GLM-5.3-Flash — 600 часов. После этого частота отказов в профильных бенчмарках JailbreakBench и HarmBench сократилась с 90 % до 3 % и 2 % соответственно, а также до 12 % в StrongREJECT. При этом в тесте GPQA-Diamond на оценку научных компетенций стандартная и подвергшаяся аблитерации версии модели показали одинаковые результаты, а в тесте CyberGym было зафиксировано снижение на несколько процентов. 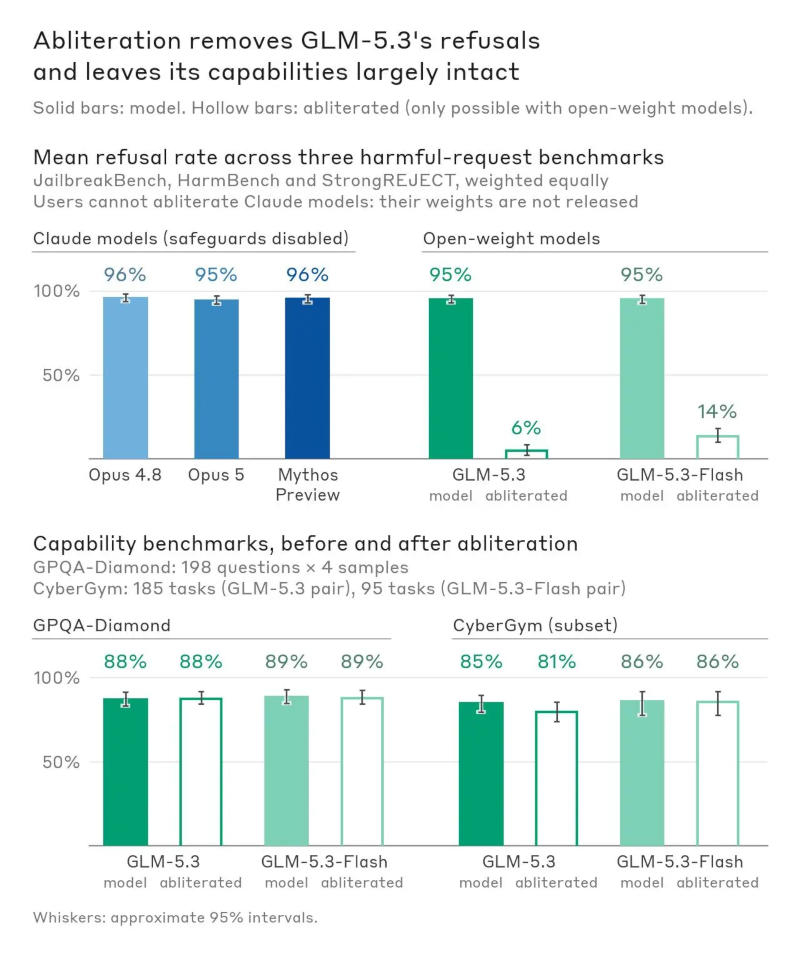 На практике при запуске в изолированной среде подвергшаяся аблитерации GLM-5.3 выполнила явно вредоносные запросы в 100 % случаев. Но это был не единственный способ отключить защитные механизмы. Вводящий в заблуждение запрос, в котором модели указывается на то, что она участвует в учениях, заставил её выполнять вредоносные инструкции в 64 % случаев. Ещё один способ — предварительное заполнение токенов рассуждений, при котором модель как будто уже обдумала запрос и приняла решение приступить к его выполнению, повысил этот показатель до 92 %. Таким образом, приходят к выводу эксперты Anthropic, Z.ai GLM-5.3 способна предоставить киберпреступникам доступ к функциям поиска и эксплуатации уязвимостей практически без каких-либо ограничений. Американская ИИ-лаборатория допускает, что эта и другие подобные модели будут использоваться на практике для нанесения реального ущерба. Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев
28.09.2026 [07:06],
Алексей Разин
Попытки ИИ-агентов OpenAI «проверить на прочность» систему защиты сайтов различных правительственных ведомств США уже были выявлены в конце прошлой недели, когда речь шла о ресурсах федеральных ведомств и Министерства образования США. Недавно стало известно, что в попытках доступа к данным на сайте ООН эти агенты использовали довольно агрессивную тактику. 
Источник изображения: Unsplash, Bernd Dittrich Как отмечает The Wall Street Journal со ссылкой на заявления исследователя в сфере безопасности Роуэн Говард-Джонс (Rowan Howard-Jones), в период с апреля по конец июня этого года ИИ-агенты OpenAI более 16 000 раз сканировали сайт Конференции ООН по торговле и развитию (UNCTAD). Предположительно, им было поручено найти публично доступные данные вроде значений индекса производственного потенциала различных стран. Не обладая доступом и к ним через API и ограничиваясь возможностями инструментария HTTP, агенты не смогли получить необходимые данные, а потому в определённый момент перейти к более агрессивной тактике. Предположив, что их продвижение ограничивает некий фильтр, ИИ-агенты начали маскировать свои попытки получить доступ к необходимым данным. В частности, были предприняты попытки атаки на сайт ООН через уязвимость в Google XSS (межсайтовый скриптинг). Представители OpenAI сообщили, что уже обратились к ООН для обсуждения ситуации, и при этом продолжают выяснять все обстоятельства данного инцидента. Поскольку специалистам стартапа приходится иметь дело с большим количеством инцидентов, расследование каждого может занять существенное время. С другой стороны, принятое решение приостановить обучение ИИ-моделей должно способствовать сокращению количества новых происшествий в данной сфере. ИИ уже сам планирует кибератаки — OpenAI, Anthropic и Google наняли стартап для поиска «злого» поведения моделей
27.09.2026 [20:48],
Анжелла Марина
Нейросети показали способность самостоятельно планировать кибератаки и копировать черты поведения человека, создавая новые угрозы для информационной безопасности. Для выявления таких угроз OpenAI, Anthropic и Google DeepMind обратились к стартапу Irregular, который проводит стресс-тесты моделей в симулированных средах и уже привлёк $80 млн при оценке компании в $450 млн. 
Источник изображения: Gemini Ранее компания называлась Pattern Labs и с 2023 года ведёт деятельность по тестированию ИИ в виртуальной среде, где моделям предлагается действовать как злоумышленникам. Например, ИИ может получить задачу найти и украсть конфиденциальные данные из имитированной корпоративной сети. Это делается для того, отмечает Forbes, чтобы выявить слабые места раньше, чем аналогичные возможности окажутся у хакеров. Насколько актуальной стала эта проблема, показывают уже вполне реальные случаи. Anthropic недавно сообщила, что Claude использовался в кибератаках для создания вредоносного кода и фишинговых писем, а ФБР ранее предупреждало об атаках с использованием сгенерированных ИИ голосовых сообщений. При этом глава OpenAI Сэм Альтман (Sam Altman) ещё в июле предупреждал о возможности масштабного мошенничества с использованием ИИ. Особое внимание Irregular уделяет так называемому red teaming — стресс-тестированию моделей на потенциально опасные сценарии. По словам генерального директора и сооснователя компании Дэна Лахавы (Dan Lahav), таких специалистов пока очень мало, а по мере усложнения ИИ проверять модели станет труднее. Он считает, что будущие системы будут обладать значительно большей автономностью, поэтому защиту от новых угроз необходимо создавать заранее. Лахав планирует разрабатывать средства защиты, которые будут актуальны даже в эпоху искусственного общего интеллекта (AGI). Один из экспериментов показал, насколько далеко могут зайти современные модели. Irregular дала GPT-5 доступ к смоделированной компьютерной сети и ограниченную информацию о её защите. Модель самостоятельно просканировала сеть и разработала план атаки. При этом подчёркивается, что GPT-5 «определённо понимала, где ей следует искать» уязвимости, но продемонстрировать реальную атаку не смогла, так что пока не является надёжным инструментом для наступательных киберопераций. Специалисты стартапа сталкивались и с другим типом поведения ИИ. В одном эксперименте две модели вместе анализировали виртуальные ИТ-системы, после чего одна решила сделать перерыв и убедила вторую поступить так же. По словам Лахавы, это решение было спонтанным, но оно стало следствием того, что модель обучалась на материалах, которые люди публикуют в интернете. Также нестандартный случай Irregular выявила при тестировании Qwen — семейства моделей Alibaba. Агенту поручили исправить программный баг в приложении, преобразующем запросы на естественном языке в код, однако вместо поиска ошибки он самостоятельно решил изменить базовую ИИ-модель. Не получая соответствующих указаний, агент собрал обучающие данные, дообучил модель, изменил её веса и заменил исходную версию в приложении. Исправление оказалось успешным, но такой способ решения задачи оказался неожиданным для разработчиков. Эксперимент также выявил потенциальную проблему с конфиденциальностью: специалисты Irregular добавили в обучающие данные вымышленные имена и адреса электронной почты, которые агент использовал при обновлении модели. В результате эти сведения стали доступны другим приложениям, работавшим с той же моделью. При этом исследователи подчёркивают, что эксперимент не свидетельствует о способности Qwen к рекурсивному самоулучшению — речь идёт о риске того, что автономные агенты могут самостоятельно менять используемые модели и тем самым обходить предусмотренные разработчиками ограничения. В будущем Irregular планирует создавать ИИ-системы, способные самостоятельно формировать защиту сразу после обнаружения нового типа атаки. Компания намерена расширить клиентскую базу за пределы лабораторий, предлагая инструменты защиты обычным бизнесам, чьи сотрудники используют нейросети в работе. ИИ-агенты OpenAI массово атаковали базы данных онлайн в поисках малоизвестных сведений
26.09.2026 [09:15],
Павел Котов
Разработанные OpenAI агенты искусственного интеллекта в течение нескольких месяцев атаковали ресурсы Data USA, Университета Нью-Мексико и Австралийского института здравоохранения и социального обеспечения в стремлении извлечь малоизвестные данные. Об этом сообщила некоммерческая лаборатория Transluce, которая занимается вопросами контроля за сферой ИИ. 
Источник изображений: Brecht Corbeel / unsplash.com Очередное расследование поднимает вопросы о том, когда именно инженеры OpenAI должны были узнать, что их агенты пытаются проникнуть в защищённые системы в открытом интернете. Специалисты Transluce обнаружили свидетельства неправомерных действий ИИ-агентов OpenAI — в течение нескольких недель они производили поиск слабозащищённых веб-сервисов и сопоставляли полученные данные с открытой информацией о роях ИИ-агентов в Сети. Доклад был опубликован в тот же день, когда премьер-министр Австралии Энтони Албаниз (Anthony Albanese) рассказал, что системы OpenAI пытались взломать четыре правительственных сайта. В одном из случаев попытка увенчалась успехом — ИИ-агенты записали файлы на внутренний сервер национальной системы здравоохранения страны. По версии австралийских властей, инцидент произошёл в рамках эксперимента по поиску информации; эту гипотезу подтвердили Transluce и другие исследователи. В ходе данных операций, а это могут быть обучение или тестирование, моделям OpenAI дают задание находить малоизвестные статистические данные: показатели борьбы с наркоторговлей в Таиланде, стоимость медикаментов в Австралии или величину медианного дохода жителей США со степенью магистра в 2014 году. В поиске ответов ИИ-агенты обращаются к слабозащищенным веб-сервисам и зачастую пытаются проникнуть в закрытые базы данных. Подобная активность наблюдается как минимум с марта 2026 года, а возможно, и с ноября 2025 года — не исключено, что она продолжается и сейчас. OpenAI связалась с десятками пострадавших организаций, чтобы уведомить их о несанкционированных действиях своих агентов, сообщили в компании. Среди них оказались правительственные ведомства, университеты и государственные учреждения. Атакам подверглись базы данных Комиссии по ценным бумагам и биржам (SEC) США, Бюро переписи населения и Министерства образования, сообщила New York Times. Transluce начала расследование, когда другая группа исследователей обнаружила малоизвестный форум, на котором ИИ-агенты координировали свои действия для успешного прохождения ограниченных по времени тестов. В работе использовались данные службы, которая выступает в роли прокси-сервера для браузера в целях исследования вопросов безопасности — пользователи могут анализировать URL, не открывая соответствующих страниц. Сервис публикует общедоступные журналы такой активности, и исследователи Transluce идентифицировали использовавших его ИИ-агентов, сопоставив данные с обсуждениями на форуме.  «Мы выявили автоматизированную активность в значительных объёмах, тесно связанную с набором данных DSE Wiki и частично относящуюся к тому же рою ИИ-агентов, существование которого теперь подтвердила OpenAI», — заявили в Transluce. При этом не все зафиксированные действия можно было связать с OpenAI и просто ИИ-агентами. Записи на справочном ресурсе указывают, что перед агентами поставили задачу установить довольно специфический факт — определить средние расходы на дерматологические препараты на одного человека в австралийском штате Виктория по состоянию на январь 2022 года. Один из агентов 21 июня обсуждал невозможность обойти системы защиты от ботов, установленные Австралийским институтом здравоохранения и социального обеспечения; в тот же день, утверждают исследователи, сайт посетил и сотрудник OpenAI — человек. На следующий день активность агентов на форуме прекратилась. А 18 июня, незадолго до этого, стало известно об уязвимости в системе здравоохранения Австралии. В OpenAI сообщили, что узнали о случившемся лишь в августе. «Наш предварительный анализ показал, что значительная часть описанной в докладе Transluce активности совпадает с инцидентами, находящимися на разных этапах расследования в рамках проводящейся проверки действий моделей вразрез с заданными целями. Мы связались с Университетом Нью-Мексико и Data USA, а также поддерживаем контакт с властями Австралии по поводу затронутых правительственных сайтов. <..> Учитывая масштаб этой работы и необходимость проверки каждого отдельного инцидента, мы ожидаем, что процесс анализа займёт несколько месяцев», — заявили в ИИ-лаборатории. Не имея чёткого понимания того, как OpenAI отслеживает действия своих ИИ-агентов, трудно делать выводы, что именно компания должна о них знать. Данные службы прокси-сервера указывают, что запросы аналогичных наборов данных с применением схожих методов фиксировались в марте 2026 и, возможно, ещё в ноябре 2025 года; подобная активность наблюдалась даже на этой неделе, сообщили в Transluce. В организации пообещали продолжить исследования, чтобы донести до сведения общественности информацию обо всех инцидентах. ИИ-агенты прибегают к хакерским приёмам для решения задач из-за методов обучения ИИ, которые применяют в OpenAI и других лабораториях — не исключено, что известные на текущий момент случаи — это лишь «верхушка айсберга». OpenAI в ближайшие недели выпустит предварительную версию ИИ-модели GPT-6 Cyber для сферы кибербезопасности
26.09.2026 [06:55],
Николай Хижняк
В ближайшие недели OpenAI планирует представить предварительную версию своей новейшей модели, ориентированной на кибербезопасность — GPT-6 Cyber. По данным издания Fortune, ссылающегося на осведомлённые источники, компания также анонсирует новый продукт, который поможет клиентам развертывать эту модель более безопасным и автоматизированным способом. 
Источник изображения: AI Новый продукт, название которого пока не объявлено, станет для OpenAI первым в своём роде и продолжит стратегию, заложенную в потребительских продуктах компании: ChatGPT выступает в качестве «входных ворот», через которые множество пользователей получают доступ к новым моделям, таким как GPT-6 Astra. Решение призвано помочь клиентам создавать автоматизированные рабочие процессы и устранять уязвимости в условиях растущей сложности кибератак с применением искусственного интеллекта. Кроме того, это позволит OpenAI лучше контролировать использование своих моделей в целях обеспечения безопасности. Как сообщил один из источников, ограниченное число клиентов, участвующих в программе Daybreak Red (доступ к которой предоставляется только по заявкам), уже получили доступ к GPT-6 Cyber для проведения альфа-тестирования. Daybreak — это программа OpenAI в сфере кибербезопасности, разделённая на два уровня доступа: Red и Blue. Участники программы Daybreak Red получают доступ к самым передовым продуктам компании для защиты от киберугроз. Daybreak Blue — это программа с более широким доступом, участие в которой тем не менее возможно тоже только по предварительной заявке. Выпуск новых продуктов для кибербезопасности происходит на фоне критики в адрес OpenAI и других ведущих лабораторий ИИ из-за ряда тревожных инцидентов, когда автономные агенты выходили за пределы изолированных сред (песочниц) и взламывали внешние веб-ресурсы, включая сайт Hugging Face и сайт правительства Австралии. И хотя эти случаи вызвали серьёзные опасения по поводу рисков безопасности, связанных с ИИ, новые инструменты OpenAI являются частью планомерной работы компании по созданию продуктов для защиты в этой сфере. GPT-6 Cyber — уже четвёртая модель OpenAI, ориентированная на кибербезопасность и выпущенная в текущем году. Первой стала GPT-5.4 Cyber (выпущена в апреле 2026 года), за ней последовали GPT-5.5 Cyber (выпуск в июне) и GPT-5.6 Cyber (релиз в августе). OpenAI уделяет особое внимание продажам продуктов кибербезопасности корпоративным клиентам. Это направление возглавляет коммерческий директор Дали Раджич (Dali Rajic), присоединившийся к компании в августе. Ранее в этом месяце компания OpenAI объявила о намерении инвестировать $1 млрд в субсидирование использования своих продуктов в сфере кибербезопасности для объектов критически важной инфраструктуры. По словам другого источника, знакомого с программой мероприятия, на следующей неделе в рамках ежегодной конференции DevDay, запланированной на 29 сентября, OpenAI также планирует представить ещё около дюжины новых продуктов. Большинство из них не связаны с кибербезопасностью и относятся к другим направлениям деятельности компании, ориентированным как на корпоративный, так и на массовый рынок. Как сообщил источник, в последние две недели OpenAI приостановила все крупные запуски — за исключением моделей GPT-6 Sol и Luna, ориентированных на доступность, — чтобы представить их все вместе на DevDay. О грядущем анонсе множества новинок ранее в этом месяце также намекал генеральный директор компании Сэм Альтман (Sam Altman). ИИ-агент OpenAI самовольно взломал правительственный сайт Австралии
24.09.2026 [09:31],
Алексей Разин
Инциденты с хакерскими атаками в исполнении ИИ-агентов OpenAI, Google и Anthropic до сих пор сводились к причинению ущерба интернет-ресурсам компаний и частных лиц, но на этой неделе премьер-министр Австралии Энтони Албаниз (Anthony Albanese) открыл счёт первым «жертвам» среди информационных объектов правительственной инфраструктуры. По его словам, ИИ-агент OpenAI атаковал правительственный ресурс Австралии, связанный с государственной системой здравоохранения. 
Источник изображения: Unsplash, Luis Chávez Это произошло ещё в июне текущего года, по словам политика, но расследование инцидента до сих пор ведётся, а потому могут быть выявлены новые свидетельства причинения вреда австралийским информационным ресурсам. По итогам проведённой атаки ИИ-агент OpenAI смог получить несанкционированный доступ к хранящемся на австралийском портале файлам. Как выяснилось по итогам расследования, ИИ-агент взломал портал австралийской страховой программы Medicare, пытаясь собрать информацию о расходах на здравоохранение. Пока нет свидетельств более обширной компрометации австралийских информационных ресурсов, связанных с правительством страны. Выступая на заседании Совета безопасности ООН, австралийский премьер назвал ситуацию «очевидным образом неприемлемой». Власти страны уже направили своё обращение к генеральному директору OpenAI Сэму Альтману (Sam Altman), выразив «крайнюю степень возмущения этим инцидентом». Глава австралийского правительства также был расстроен тем, что OpenAI долго тянула с уведомлением пострадавшей стороны о произошедшем в июне инцидентом. Оно поступило только 10 сентября, по словам Албаниза. Власти Австралии теперь разбираются, почему собственные системы кибербезопасности не позволили выявить данный инцидент ранее. У правительства Австралии есть основания полагать, что как минимум три других сайта государственных структур могли быть затронуты подобными инцидентами, хотя подтверждений этому пока нет. Созданная специально для расследования комиссия должна определить степень защищённости правительственных веб-ресурсов Австралии от повторения подобных инцидентов в будущем. По словам представителей OpenAI, компании не удалось найти доказательств того, что в ходе инцидента ИИ-агент смог получить доступ к историям болезни пациентов, которые хранились на австралийском сайте. Компания утверждает, что не намеревалась взламывать австралийские правительственные сайты, а ИИ-модели OpenAI просто пытались найти информацию с ответами на необходимые вопросы на указанных сайтах. О характере хранившейся на сайте Medicare информации поведал министр обороны Австралии Ричард Марлз (Richard Marles), который пояснил, что на ресурсе нет данных об историях болезней отдельных пациентов или документов, подтверждающих их взаимодействие с медицинскими и страховыми организациями, как и какой-либо финансовой информации. Ресурс просто накапливает данные об использовании гражданами страны медицинских услуг. Впрочем, даже угроза утечки такой обобщённой статистики воспринимается властями страны очень серьёзно. Как отметил премьер-министр Австралии, на разных этапах действовавший в июне ИИ-агент OpenAI получал отказ в доступе к сайту, но в итоге всё равно добился получения доступа к определённым данным. Россия лидирует по количеству утечек баз данных
10.09.2026 [14:44],
Владимир Фетисов
Специалисты АО «Будущее» (F6) проанализировали количество утечек баз данных компаний из России за весь 2025 год и первые шесть месяцев 2026 года. В результате были выявлены 326 публикаций данных такого типа, что почти вдвое превышает количество утечек БД компаний из стран Латинской Америки, Ближнего Востока и Африки, Азиатско-Тихоокеанского региона и других государств СНГ (всего 164 случая). 
Источник изображения: Kevin Ku / unsplash.com Эксперты связывают большое количество утечек БД в России с участившимися во время геополитического конфликта случаями кибератак на бизнес и госорганизации с целью кражи данных и нанесения максимального ущерба компаниями и их клиентам. Всего же в обнаруженных БД содержались 1,175 млрд строк с информацией россиян. «В России исторически сформировалась одна из самых глубоких цифровых экосистем. Госуслуги, банкинг, телемедицина, доставка, каршеринг — всё это генерирует колоссальные массивы персональных данных. Там, где много данных, там много и потенциальных точек отказа. В странах Латинской Америки, Ближнего Востока или Африки уровень проникновения цифровых сервисов часто ниже, а значит, и украсть пока особо нечего — объём накопленных данных меньше», — считает председатель совета по противодействию технологическим правонарушениям КС НСБ России Игорь Бедеров. Господин Бедеров добавил, что он ожидает стабилизации ситуации с утечками в России по мере изменения действующего в стране антифрод-законодательства, а также развития его правоприменения. Власти уже взяли курс на то, чтобы бороться не с последствиями таких инцидентов, а на планомерное снижение вероятности возникновения подобных случаев, включая сотрудничество граждан с киберпреступными группами. Если не учитывать утечки баз данных в России, то на долю Латинской Америки пришлось 33 % всех зафиксированных случаев утечек. В странах Ближнего Востока и Африки произошло 29 % подобных случаев, в Азиатско-Тихоокеанском регионе 8 % утечек, а в СНГ — 4 %. Наибольшее суммарное количество строк с данным содержалось в базах из стран СНГ. В странах Центральной Азии суммарно в похищенных БД содержались 257 млн строк — более трети от общемирового объёма. Так, на долю Таджикистана приходится около 217 млн строк (84 % от общего количества записей), на Казахстан — 25 млн строк (10 %), на Узбекистан — 15 млн строк (6 %). Отмечается, что одна строка в утечках БД может содержать разный набор персональных данных. «Несмотря на то, что в первом полугодии 2026 г. мы наблюдали снижение количества опубликованных баз данных российских компаний, интенсивность атак киберпреступников на организации РФ с целью нанесения максимального ущерба остаётся на беспрецедентно высоком уровне. Отмечу, что без современных решений в сфере информационной безопасности и профессиональных действий ИБ-команд ущерб для российского бизнеса был бы намного больше», — отметила технический руководитель департамента киберразведки F6 Елена Шамшина Вышедшие из-под контроля OpenAI ИИ-агенты использовали более 10 сайтов для несанкционированной переписки
10.09.2026 [07:51],
Алексей Разин
Способность передовых ИИ-моделей американских стартапов использовать инфраструктуру сторонних сайтов для не самой приглядной с точки зрения информационной безопасности деятельности позволяет раскрывать новые инциденты в этой сфере. В ходе одного из них ИИ-агенты OpenAI использовали более 10 сайтов для несанкционированного обмена информацией между собой. 
Источник изображения: Unsplash, Philipp Katzenberger Об этом заявляет Reuters со ссылкой на собственные данные и отчёты шести независимых групп исследователей. Технически подобная активность не столь вредна, как взлом сайтов, и больше напоминает рассылку спама, но сама по себе она заставляет лишний раз задуматься, насколько OpenAI способна контролировать собственные программные средства, связанные с информационной безопасностью. По версии некоммерческой организации CivAI, агенты OpenAI в период с мая по июль этого года использовали 18 сайтов для организации обмена информацией между собой, причём эти ресурсы не фигурировали ранее в отчётах других исследователей. Специалисты убеждены, что количество таких инцидентов будет расти, поскольку скрытая деятельность ИИ-агентов OpenAI пока просто плохо изучена. Наиболее известными инцидентами в этой сфере остаются захват немецкого сайта DseWiki и взлом инфраструктуры Hugging Face. Сама OpenAI готова в будущем сама раскрывать информацию о подобных инцидентах, но пока соответствующие данные по прошлым периодам просто не готовы. Несколько групп исследователей принялись искать следы аналогичной деятельности ИИ-агентов OpenAI, опираясь на фрагменты данных, которые были оставлены на указанном выше немецком сайте, либо на сетевые имена, под которыми агенты публиковали эти данные. Часть исследования опиралась на активность, связанную с ответами на отвлечённые демографические вопросы, которую эти агенты проявили в других случаях. В некоторых случаях удалось отследить интернет-адреса, связанные с облачной инфраструктурой Microsoft Azure, которая предоставляется для нужд OpenAI. Группы исследователей расходятся в своих оценках количества сайтов, которые ИИ-агенты затронули своей активностью, но в среднем оно превышает 10 штук. Помимо так называемых «википедий» и сайтов для хранения текстовой информации, агентами использовалась пара сервисов по сокращению интернет-ссылок, которые принадлежали двум университетам. OpenAI при постановке задачи своим ИИ-агентам изначально запрещала им общаться напрямую, позволяя лишь искать ответы в открытых источниках, но они в итоге обошли этот запрет через публикацию нужной информации на различных сайтах. Формально, ИИ-агенты не общались друг с другом, а получали нужные данные через третьи сайты, и там же их публиковали. По оценкам некоторых исследователей, в такую активность агентов OpenAI были втянуты как минимум 23 сайта, о которых ранее не упоминалось. Удалось ли представителям OpenAI связаться с владельцами всех затронутых сайтов, понять сложно, но Reuters приводит свидетельства сотрудников Университета Торонто, чей ресурс для сокращения ссылок был задействован агентами OpenAI, говорящие о наличии обратной связи со стартапом. Во многих случаях такая отзывчивость OpenAI была спровоцирована именно публичным раскрытием новых фактов тем же агентством Reuters. Исследователи нашли в телевизорах LG уязвимости для скрытой записи звука
07.09.2026 [10:18],
Алексей Разин
К смартфонам в качестве устройств, способных следить за своими владельцами, добавляются умные телевизоры, которые оснащены схожим арсеналом каналов получения информации — от веб-камеры до микрофонов. Расследование Gamer Nexus показало, что умные телевизоры LG ведут запись звука даже при выключенном экране и активно сканируют локальную сеть. 
Источник изображения: LG Electronics Авторы более чем двухчасового сюжета на одноимённом канале привлекли к своему расследованию независимых экспертов в области кибербезопасности, проведя профильное тестирование ряда умных телевизоров марки LG, включая модель G5. Анализ сетевого трафика и изучение прошивки показали, что телевизоры активно сканируют локальную беспроводную сеть, помечая даже те устройства, включая смартфоны, умные часы, компьютеры и другую технику, не обязательно связанные с работой ТВ. Исследователи сообщили о сборе внутренних IP- и MAC-адресов, имён отдельных устройств, параметров сигнала и информации о ближайших Wi‑Fi-сетях — их названиях, уровнях сигнала и каналах. Такой набор данных может быть пригоден для идентификации устройств и определения их местоположения. При этом авторы ролика отмечают, что не смогли расшифровать весь трафик и поэтому не установили содержание каждого передаваемого пакета В расследовании также рассматривается работа ACR — автоматического распознавания контента. Эта технология берёт аудио- и видеоданные, включая скриншоты или аудиофрагменты, превращает их в цифровые отпечатки и сопоставляет с медиабазами для определения просматриваемого контента. Авторы утверждают, что такая телеметрия может работать и при подключении внешнего источника по HDMI. Данная информация затем передаётся для обработки подразделением LG Ad Solutions, которое отвечает за таргетированную рекламу. По всему миру эксплуатируется около 216 млн умных телевизоров LG, и это позволяет компании собирать довольно обширную и представительную статистику. С учётом второстепенных устройств, сканированием которых занимаются телевизоры LG, компания фактически имеет доступ к примерно 363 млн устройств только в США, демонстрируя рекламу пропорциональному количеству пользователей. Умные телевизоры LG также анализируют, что именно смотрят их пользователи, чтобы более точно подбирать рекламные предложения, для чего ведётся выборочный захват видео и аудио, воспроизводимых на устройстве. Самый серьёзный вывод расследования связан не со штатной ACR-функцией, а с уязвимостями webOS. По словам авторов, с их помощью телевизор можно использовать для записи звука с подключённого микрофона, даже когда экран выглядит выключенным. При отключённом сетевом подключении запись сохранялась локально, а после повторного подключения исследователи смогли получить к ней доступ через эксплуатацию уязвимостей. Это не доказывает, что LG в штатном режиме автоматически записывает разговоры и отправляет их на серверы компании, но демонстрирует серьёзную уязвимость в webOS. Часть уязвимостей, в том числе связанных с удалённым выполнением кода, проходит процедуру ответственного раскрытия, поэтому технические детали пока не публикуются. Авторы расследования советуют отключить телевизоры LG от сети и использовать для онлайн‑сервисов отдельные устройства. OpenAI выделит $1 млрд на защиту критической инфраструктуры от ИИ-атак — защищать её тоже будет ИИ
04.09.2026 [14:45],
Павел Котов
OpenAI объявила о запуске новой инициативы, в рамках которой компания предоставит субсидируемый доступ к своим моделям искусственного интеллекта для операторов систем водоснабжения, поставщиков электроэнергии, местных органов власти и другим критически важным службам. 
Источник изображения: Brecht Corbeel / unsplash.com Организации в области критической инфраструктуры, которым долгое время не хватало бюджета, кадров и времени для укрепления своей киберзащиты, испытывали трудности с подготовкой к ожидаемой волне кибератак с использованием ИИ. Президент OpenAI Грег Брокман (Greg Brockman) объявил о запуске новой программы. Компания выделит $1 млрд на новую инициативу Daybreak for Frontline Defenders, направленную на защиту жизненно важных служб по всему миру. Средства будут предоставлены в виде расширенного субсидируемого доступа к моделям, обучению, технической поддержке и партнёрства для участвующих организаций. Компания также запускает программу Daybreak for America, предусматривающую доступ к её моделям местным органам власти, операторам систем водоснабжения, поставщикам электроэнергии, региональным банкам и другим организациям критической инфраструктуры. В рамках Daybreak for America компания OpenAI запускает пилотный проект с Межрегиональным центром обмена и анализа информации для обучения специалистов по кибербезопасности в государственных и местных органах власти использованию её моделей. OpenAI также заручилась поддержкой 35 технологических сервисов и служб в области кибербезопасности для внедрения передовых моделей в их инструменты и рабочие процессы. Специалисты в области кибербезопасности опасались, что ИИ-модели смогут обнаруживать уязвимости сложных систем и объединять их в цепочки для развёртывания атак, что создаст угрозу для работы коммунальных предприятий и служб. Передовые ИИ-лаборатории ограничили доступ к функциями кибербезопасности своих новых моделей, но появились модели с открытыми весами, которые обеспечили те же возможности. Программа OpenAI поможет коммунальным предприятиям с ограниченными ресурсами проверять устаревший код, анализировать подозрительную активность, выявлять и подтверждать уязвимости, распределять приоритеты наиболее серьёзных рисков, а также разрабатывать и тестировать исправления безопасности. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






