


Опрос
|
реклама
Быстрый переход
В контрабанде ИИ-ускорителей в Китай оказался замешан топ-менеджер Nvidia — теперь ему грозит 5 лет тюрьмы
24.08.2026 [19:01],
Сергей Сурабекянц
По словам осведомлённых источников, тайваньская прокуратура предъявила обвинение высокопоставленному руководителю Nvidia за участие в контрабанде передовых ИИ-чипов в Китай. Предположительно, сотрудник Nvidia, по фамилии Чанг, вместе с восемью другими лицами организовал доставку 74 серверов с чипами B300 в Китай через Японию и Индонезию, обойдя торговые ограничения США. Попытка переправить ещё 56 серверов была пресечена тайваньскими властями. 
Источник изображения: unsplash.com Помимо Чанга, обвинения предъявлены двум высокопоставленным сотрудникам компании SuperMicro. По словам прокуратуры, группа «вступала в сговор вертикально и горизонтально ради получения непомерной прибыли, незаконно экспортируя высокопроизводительные серверы, увеличивая корпоративные издержки на соблюдение нормативных требований и серьёзно нанося ущерб международному имиджу Тайваня». Обвинения также предъявлены высокопоставленным сотрудникам ещё четырёх компаний. Это Albatron Technology —реселлер оборудования SuperMicro, Flying Tiger — предполагаемый конечный пользователь контрабандного оборудования Nvidia и две компании-посредника, которые помогали организовывать китайских клиентов и содействовали фактической доставке. Для Чанга прокуратура требует пяти лет тюремного заключения — его считают «ключевой фигурой» в этой преступной схеме и обвиняют в том числе в подделке документов и злоупотреблении доверием. Вашингтон давно ограничивает Пекин в покупке американских чипов для ИИ, но китайским компаниям нелегальными путями всё же удавалось получить доступ к желанным ускорителям. Американские чиновники утверждают, что за последние несколько лет в Китай попало оборудование Nvidia на миллиарды долларов. Тайвань не обвинил Nvidia как компанию в каких-либо правонарушениях. Nvidia отвергла возможность контрабанды своих ускорителей ИИ. «Контрабанда исключена, — заявил представитель Nvidia. — Мы в основном продаём нашу продукцию известным партнёрам, включая OEM-производителей, которые помогают нам гарантировать, что все продажи соответствуют правилам экспортного контроля США». По мнению тайваньской прокуратуры, преступная схема работала следующим образом. Топ-менеджеры Flying Tiger создали в Японии компанию, предназначенную для использования в качестве транзитного пункта для контрабандного оборудования. Им удалось добиться включения Flying Tiger в список партнёров Nvidia. Совместно со старшим директором по продажам SuperMicro, генеральным директором Albatron и менеджером тайваньского оператора ЦОД Chief Telecom, злоумышленникам удалось создать впечатление, будто Flying Tiger арендовала достаточно места на объекте Chief Telecom для размещения оборудования. Преступникам удалось обманным путём убедить проверяющих в своей добросовестности, после чего SuperMicro согласилась продать Flying Tiger 130 серверов. В начале 2026 года группа обвиняемых договорилась о продаже 40 из этих серверов одному неназванному китайскому клиенту, разделив поставки между прямой доставкой в Китай и доставкой через Индонезию — все от имени Flying Tiger. Ещё 34 сервера были экспортированы компанией Long Wins, которая оказалась замешана в этом деле благодаря связям со вторым обвиняемым менеджером Super Micro. Это оборудование было разделено между Индонезией и Японией, прежде чем попасть во вторую китайскую компанию, покупку которой организовала Long Wins. Тайваньские власти пресекли эту криминальную схему, когда Flying Tiger попыталась экспортировать оставшиеся 56 серверов в Японию с поддельными документами. Глава Nvidia Дженсен Хуанг (Jensen Huang) прибыл в Тайбэй через несколько дней после этого инцидента. В то время тайваньские власти задержали только трёх человек и заявили, что изъяли неустановленное количество серверов Super Micro, содержащих чипы Nvidia. Хуанг заявил, что Nvidia «строго» разъясняет правила, а ответственность лежит на SuperMicro. SuperMicro, в свою очередь, сообщила, что её политика продаж соответствует политике Nvidia, и призвала к общеотраслевым решениям. Шпионский софт Pegasus удаётся обнаружить лишь на половине заражённых iPhone
20.02.2025 [20:19],
Сергей Сурабекянц
Шпионское ПО Pegasus от израильской компании NSO Group — одна из самых страшных угроз конфиденциальности, с которой может столкнуться владелец iPhone. Pegasus использует уязвимости нулевого дня, чтобы получить доступ почти ко всем хранящимся на смартфонах Apple персональным данным, отслеживать деятельность владельца, а в некоторых случаях даже активировать камеру и микрофон устройства. 
Источник изображений: unsplash.com Pegasus проникает на устройства, используя цепочки эксплойтов с нулевым кликом (которые не требуют взаимодействия с пользователем), что позволяет обойти функции безопасности iPhone. При взломе этими методами пользователю даже не требуется нажимать на вредоносную ссылку, чтобы Pegasus проник в устройство. Apple, в свою очередь, стремится обнаружить шпионское ПО — iOS включает эвристический код для обнаружения взлома iPhone, даже если метод взлома пока не известен Apple. При выявлении подозрительной активности компания уведомляет владельцев потенциально заражённых шпионским ПО устройств и одновременно начинает работу над выявлением эксплуатируемой уязвимости безопасности. Apple отмечает, что никогда не может быть на 100 % уверена в своих выводах, но тем не менее призывает получателей сообщений серьёзно отнестись к предупреждению. В прошлом году компания уведомила значительное количество пользователей iPhone из 98 стран о том, что они, по всей видимости, подверглись атакам шпионского ПО, которые могут скомпрометировать почти все личные данные на их устройствах. Недавно полученные данные свидетельствуют о том, что Apple в настоящее время обнаруживает лишь около половины заражённых устройств. Эта информация предоставлена компанией мобильной безопасности iVerify, которая в прошлом году выпустила приложение для сканирования смартфонов Apple и отправки результатов для анализа. Единовременная плата в $1 позволяет выполнять одно сканирование в месяц. Собранные данные позволили компании оценить распространённость шпионского ПО Pegasus, а также оценить, какой процент владельцев заражённых iPhone получил уведомления от Apple. 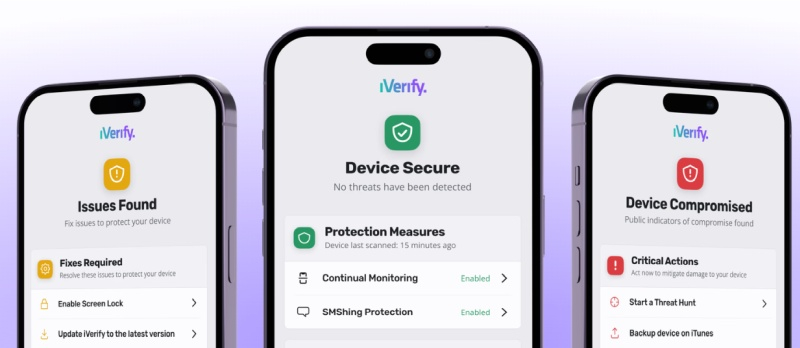
Источник изображения: iVerify «После широкого освещения в прессе ещё 18 000 человек загрузили наше приложение iVerify Basic и просканировали свои устройства, и в результате мы обнаружили 11 новых случаев Pegasus только в декабре. [Это снижает] наш глобальный уровень примерно до 1,5 обнаружений Pegasus на 1000 сканирований; однако больший размер выборки повышает нашу уверенность в том, что эта цифра представляет собой нечто более близкое к истинному уровню заболеваемости, и позволяет нам делать потенциально более интересные выводы», — сообщил представитель iVerify. iVerify отметила, что взлом мобильных устройств давно вышел за рамки таких целей, как политики и активисты, и действительно, по-видимому, влияет на широкий срез общества. Новые подтверждённые обнаружения, включающие известные варианты Pegasus с 2021 по 2023 год, демонстрируют атаки на пользователей в правительственных, финансовых, логистических и риэлторских сферах. Многие iPhone были заражены сразу несколькими вариантами вредоносного ПО и отслеживались в течение многих лет.  По подсчётам iVerify, примерно в половине случаев владельцы скомпрометированных устройств не получали уведомления об угрозах от Apple. Представитель iVerify подчеркнул, что компания приложила максимум усилий и учитывала только те телефоны, в заражении которых она была на 100 % уверена. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






