


Опрос
|
реклама
Быстрый переход
Новейшие ноутбуки и консоли научились взламывать картой памяти — стандарт SD Express упростил DMA-атаки
09.12.2024 [01:08],
Владимир Фетисов
Специалисты Positive Technologies сообщили, что злоумышленники могут использовать карты памяти SD Express для прямого доступа к системной памяти и взлома целевого устройства при наличии физического доступа к нему. Это возможно благодаря архитектурной особенности новых пользовательских устройств, которые подключаются к компьютеру и имеют прямой доступ к его памяти через механизм DMA (Direct Memory Access). 
Источник изображения: pexels.com Стандарт SD Express, разработанный SD Association, объединяет формат SD с протоколами PCIe и NVMe, что позволяет достичь скорости передачи данных до 985 Мбайт/с для карты памяти, соответствующей формату SD. Для повышения производительности, что необходимо для работы с большими медиафайлами, в стандарт введена функция PCIe Bus Mastering, позволяющая SD-картам напрямую обращаться к системной памяти. Если кратко, то DMA — это такой режим обмена данными, в котором не участвует центральный процессор, а управляет информацией периферийное оборудование. Хотя эта функция призвана обойти узкие места процессора для повышения скорости, она не обеспечивает адекватной защиты от несанкционированного доступа к памяти. Было установлено, что при наличии физического доступа к целевому устройству злоумышленник может использовать механизм DMA, применяемый в SD Express для повышения скорости передачи данных, для проведения сложных атак на устройства с поддержкой этого стандарта. Специалисты компании показали, каким образом модифицированные карты памяти SD Express могут обходить механизмы защиты вроде IOMMU. Из-за архитектурных особенностей режима прямого доступа к памяти шина PCIe остаётся удобной точкой входа для злоумышленников, а теперь благодаря SD Express не нужно даже вскрывать устройство, чтобы осуществить взлом. Это создаёт серьёзную угрозу для ноутбуков, игровых консолей и других мультимедийных устройств, поддерживающих стандарт SD Express. В настоящее время поддержка стандарта SD Express преимущественно реализована в высокопроизводительных ноутбуках премиального сегмента. Для проведения атаки на такие устройства злоумышленники могут использовать специальным образом модифицированное устройство, которое внешне выглядит как карта памяти и совместимо с интерфейсом целевого оборудования, чтобы получить полный доступ к шине PCIe. В результате они смогут читать и редактировать данные в памяти устройства, внедрять вредоносный код, извлекать ключи шифрования и пароли, обходить аутентификацию операционной системы и отключать инструменты защиты. В компании тип атак через механизм DMA в SD Express назвали DaMAgeCard. Отмечается, что в ближайшие годы стандарт укрепится на рынке, и его поддержка будет реализована не только в премиальных ноутбуках, но и в других потребительских устройствах, включая компьютеры, видеокамеры и прочее. В этом случае атаки DaMAgeCard могут стать удобной точкой входа для злоумышленников, позволяя атаковать устройства без их вскрытия. Заметим, что защититься от DaMAgeCard и подобных атак на основе DMA можно. Во-первых, нужно избегать использования незнакомых SD-карт. Во-вторых, систему можно настроить так, чтобы разрешить прямой доступ к памяти только доверенным устройствам. Также эксперты рекомендуют регулярно проверять подключённые устройства, регулярно обновлять прошивки, реализовать проверку карт SD Express с помощью криптографических подписей и активировать IOMMU на всех устройствах с поддержкой PCIe. ИИ научились взламывать с помощью картинок с подвохом, невидимым для человека
28.11.2024 [16:00],
Павел Котов
Исследование американских учёных показало, что современные системы искусственного интеллекта, способные анализировать картинки, уязвимы для манипуляций при помощи альфа-канала в файлах изображений — набора данных, который отвечает за их прозрачность. 
Источник изображения: Google DeepMind / unsplash.com Исследователи из Техасского университета в Сан-Антонио установили, что управляющий прозрачностью изображения альфа-канал зачастую игнорируется при создании средств анализа с ИИ. И он может стать средством для кибератак на системы в области медицины и автопилота. Чтобы подтвердить свой тезис, группа учёных под руководством доцента Гвиневры Чэнь (Guenevere Chen) разработала метод атаки AlphaDog, эксплуатирующий эту уязвимость в системах ИИ. Из-за альфа-канала люди и ИИ могут воспринимать изображения совершенно по-разному. Учёные создали 6500 изображений и протестировали их на 100 моделях ИИ, включая 80 систем с открытым исходным кодом и 20 облачных платформ, таких как ChatGPT. Как показали испытания, схема AlphaDog особенно эффективна при атаках в областях изображений в оттенках серого. Уязвимости подвержены модели ИИ, лежащие в основе систем автопилота — альфа-канал позволяет манипулировать алгоритмами распознавания дорожных знаков, которые содержат фрагменты в оттенках серого. В результате дорожные знаки могут распознаваться неверно, и возникает угроза тяжёлых последствий. Ещё один потенциальный объект атаки — системы медицинской визуализации, в которых ИИ помогает с постановкой диагноза. Здесь в оттенках серого часто представляются рентгеновские снимки, результаты МРТ и КТ, и ими тоже можно манипулировать с помощью AlphaDog, что грозит постановкой заведомо неверного диагноза. Наконец, предложенная учёными схема атаки эффективна против систем распознавания лиц — это может повлечь проблемы с конфиденциальностью людей и безопасностью охраняемых объектов. Авторы исследования поделились своими выводами с крупными технологическими компаниями, в том числе Google, Amazon и Microsoft, чтобы оказать помощь в устранении обнаруженных уязвимостей в системах ИИ. Хакеры провели масштабную кибератаку на Европу и Америку через уязвимости в Windows, Firefox и Tor
27.11.2024 [13:50],
Павел Котов
Эксперты в области кибербезопасности обнаружили две уязвимости нулевого дня, которые эксплуатировались хакерской группировкой RomCom — жертвами стали владельцы машин под управлением Windows и пользователи Firefox по всей Европе и в Северной Америке. 
Источник изображений: ESET В крупномасштабной кампании специалисты ESET обвинили группировку RomCom, которая якобы базируется в России. В серии взломов злоумышленники эксплуатировали сразу две уязвимости нулевого дня в браузере Firefox и ОС Windows — ошибки, которые использовались хакерами против жертв ещё до того, как разработчики ПО их исправили. Атака осуществлялась с минимальным участием пользователей — им было достаточно посетить вредоносный веб-сайт. Когда жертва открывала ресурс, автоматически активировался эксплойт, и на компьютер устанавливался бэкдор RomCom, предоставляя злоумышленникам доступ к машине. 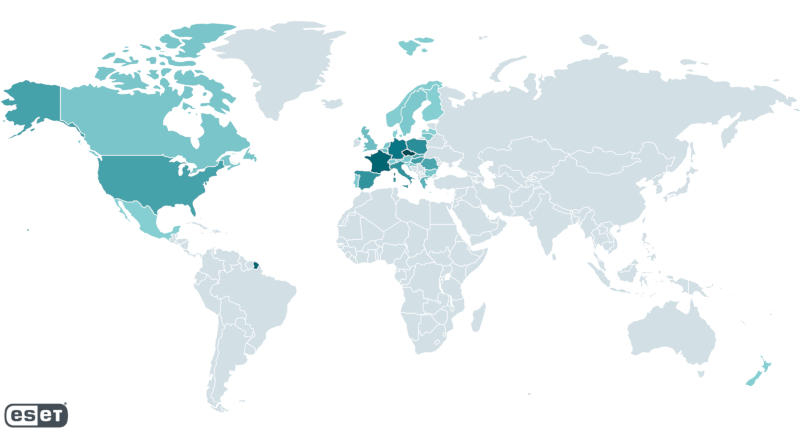
Большинство жертв атаки оказалось в Европе и Северной Америке Число вероятных жертв вредоносной кампании варьируется от 1 до 250 на страну — большинство пострадавших находились в Европе и Северной Америке. Разработчики Mozilla исправили уязвимость в браузере Firefox 9 октября — на следующий день после того, как ESET их уведомила. Исправили уязвимость и разработчики проекта Tor – одноимённый браузер основан на кодовой базе Firefox. Доказательств того, что в ходе кампании эксплуатировалась уязвимость браузера Tor, экспертам ESET обнаружить не удалось. Microsoft исправила уязвимость Windows 12 ноября — о ней компании сообщили в подразделении Google Threat Analysis Group. D-Link предложила устранить уязвимость маршрутизаторов покупкой новых
21.11.2024 [13:27],
Павел Котов
D-Link сообщила, что у нескольких её маршрутизаторов обнаружена уязвимость, допускающая удалённое выполнение кода. Компания не собирается ничего предпринимать: эти устройства достигли установленного ей окончания срока службы, поэтому их предлагается утилизировать, а вместо них приобрести новые. Ранее компания аналогичным образом поступила с устаревшими NAS. 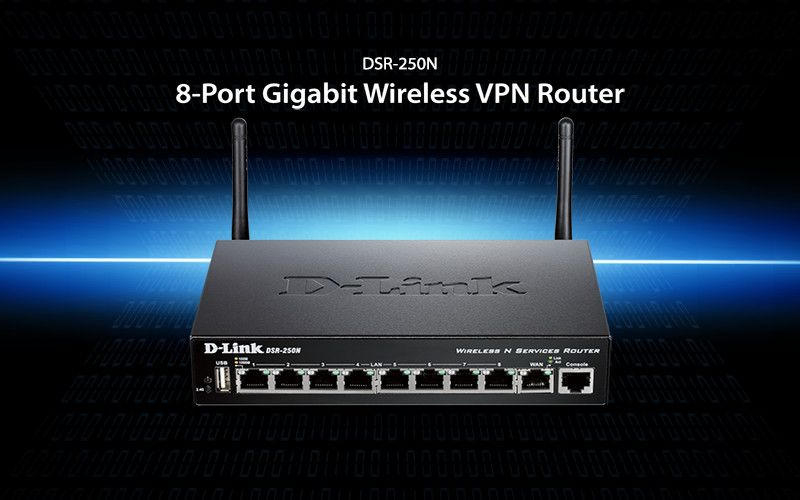
Источник изображения: D-Link Потенциальные злоумышленники могут воспользоваться уязвимостью, связанной с переполнением буфера стека, и запустить удалённое выполнение кода. Подробностей обнаруженной угрозы D-Link не привела, видимо, чтобы не облегчать киберпреступникам задачу. Тем не менее, оборудование остаётся уязвимым для кражи данных, установки вредоносного и шпионского ПО; оно также способно стать частью ботнета в участвовать в DDoS-атаках. Проблема затрагивает маршрутизаторы следующих моделей: DSR-150, DSR-150N, DSR-250, DSR-250N, DSR-500N и DSR-1000N. Примечательно, что первые четыре из указанных устройств подошли к концу жизненного цикла только в этом году. Никаких активных действий производитель предпринимать не намерен. «Если продукт достиг окончания [срока] поддержки (EOS) / окончания срока службы (EOL), по нему обычно не оказывается расширенная поддержка или разработка», — говорится в заявлении D-Link. Владеющим указанными устройствами американским потребителям предлагается скидка 20 % на покупку устройств того же бренда. На уязвимые маршрутизаторы можно также устанавливать альтернативные прошивки — это аннулирует гарантию, но в данном случае значения это, видимо, уже не имеет. Ранее стало известно, что несколько моделей сетевых хранилищ (NAS) от D-Link подвержены уязвимости CVE-2024-10914. Но производитель заявил, что эти устройства также достигли окончания срока службы, и никаких действий компания предпринимать не будет — потребителям рекомендовали купить свежие модели. ИИ помог Google выявить 26 уязвимостей в открытом ПО, включая двадцатилетнюю
21.11.2024 [08:54],
Анжелла Марина
Google с помощью искусственного интеллекта выявила 26 новых уязвимостей в проектах с открытым исходным кодом (Open Source), включая баг в OpenSSL, который оставался незамеченным в течение двух десятилетий. Этот баг, получивший название CVE-2024-9143, связан с «выходом за границы памяти», вызывал сбои программы, а в редких случаях запускал вредоносный код. 
Источник изображения: AI-генерация Для поиска уязвимостей и автоматизации процесса разработчики Google применили метод «фаззинг-тестирование» (fuzz testing), при котором в код загружаются случайные данные для выявления возможных сбоев. В блоге компании отмечается, что подход заключался в использовании возможностей больших языковых моделей (LLM) для генерации большего количества целей фаззинга. Как выяснилось, LLM оказались «высокоэффективными в эмуляции всего рабочего процесса типичного разработчика по написанию, тестированию и сортировке обнаруженных сбоев». В результате искусственный интеллект был применён для тестирования 272 программных проектов, где и были обнаружены 26 уязвимостей, включая «древний» баг в OpenSSL. По словам исследователей, причина, по которой баг оставался незамеченным 20 лет, заключается в сложности тестирования отдельных сценариев кода, а также из-за того, что данный код считался уже тщательно протестированным и, соответственно не привлекал к себе большого внимания. «Тесты не способны измерять все возможные пути выполнения программы. Разные настройки, флаги и конфигурации могут активировать и разное поведение, которое выявляют новые уязвимости», — пояснили специалисты. К счастью, ошибка имеет низкий уровень опасности из-за минимального риска эксплуатации процесса. Ранее разработчики вручную писали код для фаззинг-тестов, но теперь Google планирует научить ИИ не только находить уязвимости, но и автоматически предлагать исправления, минимизируя участие человека. «Наша цель — достичь уровня, при котором мы будем уверены в возможности обходиться без ручной проверки», — заявили в компании. Apple экстренно закрыла две уязвимости нулевого дня в macOS, iOS и iPadOS
20.11.2024 [13:50],
Дмитрий Федоров
Apple выпустила экстренные обновления безопасности для macOS, iOS и iPadOS, устранив две критические уязвимости нулевого дня, которые активно использовались хакерами. Проблемы безопасности связаны с WebKit и JavaScriptCore — ключевыми компонентами, предназначенными для обработки веб-контента. Пользователям настоятельно рекомендуется обновить операционные системы своих устройств. 
Источник изображения: Garin Chadwick / Unsplash Уязвимости были обнаружены специалистами из Google Threat Analysis Group — команды исследователей, которая занимается анализом кибератак. Пока неизвестно, сколько пользователей Apple пострадали от действий злоумышленников. Эксперты предполагают, что уязвимости могли быть частью масштабной кампании кибершпионажа. Apple выпустила обновления для macOS, iOS и iPadOS, включая устройства, работающие на более старых версиях iOS 17, что позволяет охватить максимальное число пользователей техники Apple и снизить риск хакерских атак. Компания сообщила, что уязвимости затрагивают WebKit и JavaScriptCore — движки, играющие ключевую роль в работе браузера Safari и обработке веб-контента. Эти компоненты, особенно WebKit, регулярно становятся целями хакеров, так как их компрометация открывает злоумышленникам доступ к устройству и личным данным жертвы. В официальном сообщении Apple по безопасности указывается, что уязвимости могут быть использованы для выполнения вредоносного кода. Это возможно, если злоумышленники заставят устройство обработать специально созданный веб-контент, например, сайт или электронное письмо. Подобная атака может привести к установке вредоносного ПО на устройство. D-Link отказалась устранять уязвимость в старых NAS и порекомендовала купить новые хранилища
10.11.2024 [12:54],
Владимир Фетисов
D-Link не планирует исправлять критическую уязвимость, которая была обнаружена в её старых сетевых хранилищах (NAS) и позволяет внедрять команды с помощью соответствующего эксплойта. Вместо этого производитель рекомендует владельцам затронутых устройств перейти на использование более новых моделей, которые данная проблема не затрагивает. 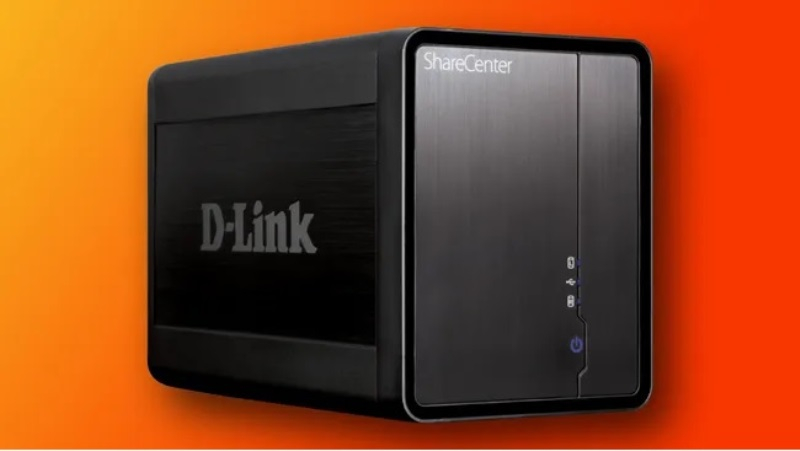
Источник изображения: D-Link Речь идёт об уязвимости CVE-2024-10914, которая получила критическую оценку серьёзности 9,2 балла и была обнаружена специалистами компании Netsecfish. Уязвимость присутствует в скрипте account_mgr.cgi, где злоумышленник может особым образом скорректировать параметр имени для выполнения эксплойта. Другими словами, неаутентифицированный пользователь имеет возможность внедрения произвольных команд оболочки посредством отправки на уязвимое устройство запросов HTTP GET. В сообщении сказано, что проблема затрагивает несколько моделей сетевых хранилищ D-Link: DNS-320 версии 1.00, DNS-320LW версии 1.01.0914.2012, DNS-325 версии 1.01 и DNS-340L версии 1.08. Для пользователей этих устройств плохая новость заключается в том, что D-Link не намерена выпускать патч для исправления упомянутой уязвимости. Это объясняется тем, что период поддержки всех проблемных NAS-устройств завершён, поэтому для них больше не выпускаются обновления программного обеспечения. Производитель рекомендует владельцам затронутых проблемой NAS-устройств оперативно перейти на использование более актуальных моделей. Тем, кто не может сделать это быстро, следует изолировать устройства от интернета или же настроить для них более строгие правила доступа. Можно также попытаться найти альтернативную прошивку от сторонних разработчиков, но в этом случае до её загрузки следует убедиться в надёжности и безопасности прошивки. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









