


Опрос
|
реклама
Быстрый переход
Cloudflare отразила крупнейшую в истории DDoS-атаку — на пике мощность достигала 7,3 Тбит/с
21.06.2025 [13:44],
Владимир Фетисов
Масштабные распределённые атаки типа «отказ в обслуживании» (DDoS), направленные на то, чтобы вывести из строя интернет-ресурсы путём отправки на них больших объёмов трафика, чем они могут обработать, продолжают набирать обороты. На этой неделе компания Cloudflare сумела отразить крупнейшую DDoS-атаку, мощность которой на пике достигала впечатляющих 7,3 Тбит/с. 
Источник изображения: Lewis Kang'ethe Ngugi / Unsplash Против кого именно была направлена атака не уточняется, жертва в сообщении Cloudflare идентифицируется лишь, как один из клиентов компании. Отмечается, что всего за 45 секунд злоумышленники направили в адрес жертвы 37,4 Тбайт нежелательного трафика. Это огромный объём данных, эквивалентный более чем 9300 полнометражным фильмам в формате HD или 7500 часов потокового контента в формате HD, переданным менее чем за минуту. По данным Cloudflare, злоумышленники «подвергли ковровой бомбардировке» около 22 тыс. портов на одном IP-адресе. На пике атаки трафик шёл на 34 500 портов, что указывает на тщательно спланированный характер атаки. В основном это был UDP-трафик. В отличие от TCP, протокол UDP позволяет отправлять данные без необходимости ожидать установки соединения между конечными точками. Вместо этого данные немедленно отправляются с одного устройства на другое. Атаки с использованием UDP-флуда позволяют отправлять чрезвычайно большие объёмы пакетов на случайные или определённые порты на целевом IP-адресе. Это позволяет злоумышленникам перегружать интернет-соединение или внутренние ресурсы за счёт отправки большего объёма трафика, чем может обработать атакуемый ресурс. Поскольку UDP не требует подтверждения установки соединения с конечной точкой, злоумышленники могут использовать протокол для загрузки атакуемой цели трафиком без предварительного получения разрешения на передачу данных от сервера. Всего 0,004 % от общего объёма пришлось на отражённую атаку, когда вредоносный трафик направляется к одному или нескольким сторонним посредникам, таким как сетевой протокол для синхронизации часов NTP. Злоумышленник подделывает IP-адрес отправителя пакетов, поэтому, когда третья сторона отправляет ответы на запросы, они направляются на IP-адрес атакуемого, а не адресату исходного трафика. Такой подход позволяет направлять вредоносный трафик из самых разных мест, что затрудняет защиту от DDoS-атаки. Кроме того, выбирая в качестве посредников серверы, которые генерируют в ответ на запросы значительно больше трафика, чем получают, злоумышленник может в разы нарастить мощность самой атаки. По данным Cloudflare, в отражённой недавно компанией DDoS-атаке использовались разные методы отражения и усиления, за счёт чего злоумышленникам удалось добиться такой мощности. Отмечается, что атака была осуществлена через один или несколько ботнетов Mirai, которые обычно состоят из скомпрометированных домашних или офисных маршрутизаторов, веб-камер и устройства интернета вещей. С начала июня трафик Cloudflare в России сократился на 30 % — Роскомнадзор говорит о «проблемах на их стороне»
20.06.2025 [11:44],
Владимир Мироненко
С 10 июня российский трафик Cloudflare сократился в среднем примерно на 30 %, сообщает «Коммерсантъ» со ссылкой на данные Cloudflare Radar. По словам экспертов, из-за недоступности сервиса сайты малого бизнеса, особенно интернет-магазины, могут потерять до 30 % трафика из-за ошибок подключения. 
Источник изображения: Jonas Leupe / unsplash.com В Роскомнадзоре назвали информацию о таком снижении объёмов трафика не соответствующей действительности, отметив, что «проблемы у отдельных зарубежных хостинг-провайдеров могли возникнуть из-за технических проблем на их стороне», и рекомендовали для обеспечения стабильной работы сервисов размещать информационные ресурсы на инфраструктуре отечественных провайдеров хостинга. По оценкам экспертов, в Рунете более 40 % сайтов используют ресурсы компании Cloudflare, которая предоставляет услуги по ускорению работы веб-площадок, управлению доменными именами (DNS), оптимизации сетевого трафика и защите ресурсов, в частности, от DDoS-атак. Основатель компании «Интернет-Розыск» Игорь Бедеров сообщил, что Роскомнадзор с октября прошлого года блокирует расширение TLS ECH, включенное в Cloudflare по умолчанию. Так как эта технология шифрует метаданные подключения, РКН расценивает её как инструмент обхода блокировок запрещённых ресурсов. Ведущий аналитик отдела мониторинга ИБ «Спикател» Алексей Козлов добавил, что блокировки затрагивают не только CDN и DDoS-защиту, но и инфраструктурные сервисы (DNS-over-HTTPS, API-доступ, OCSP), что делает Cloudflare практически недоступным на территории страны. В связи с тем, что Twitch, Kick, Spotify, OpenAI, Amazon, Faceit и другие используют Cloudflare, у них тоже могут наблюдаться проблемы с доступом, предупредил гендиректор хостинг-провайдера RUVDS Никита Цаплин. Хотя российские альтернативы Cloudflare предлагают широкий спектр сервисов, которые покрывают ключевые потребности — CDN, защиту от DDoS-атак, фильтрацию трафика, оптимизацию контента и интеграцию с популярными CMS, у них нет бесплатных тарифов с базовой защитой и ускорением, а также глобальной сети точек присутствия, поэтому полностью заменить всю линейку Cloudflare они пока не могут, говорит руководитель направления кибербезопасности «EdgeЦентр »Максим Большаков. В Selectel отметили, что полная замена всей функциональности Cloudflare может потребовать подключения нескольких решений одновременно, что может усложнить переход. Кроме того, потребуется учитывать совместимость сервисов и возможный рост затрат. ИИ стал экзистенциальной угрозой для интернет-СМИ: посетителей на сайтах вытесняют роботы
20.06.2025 [11:37],
Сергей Сурабекянц
Глава Cloudflare Мэтью Принс (Matthew Prince) в интервью изданию Axios заявил, что издатели сталкиваются с экзистенциальной угрозой со стороны ИИ и должны получать справедливую компенсацию за свой контент. «Люди стали больше доверять ИИ за последние шесть месяцев, что означает, что они не читают оригинальный контент, — сказал он. — Будущее интернета будет всё больше и больше похоже на ИИ, значит люди [и дальше] будут читать резюме вашего контента». 
Источник изображения: Walls.io / unsplash.com Число переходов со страниц поисковых систем на сайты с оригинальным контентом сокращается с каждым днём, поэтому многим издателям придётся пересмотреть свои бизнес-модели или вообще уйти с рынка. Принс привёл впечатляющие статистические данные. По его словам, десять лет назад соотношение проиндексированных поисковиком Google страниц к числу посетителей, перенаправленных со страницы поисковой выдачи на сайт издателя, составляло 2:1. С тех пор это соотношение постепенно увеличивалось, но после начала ИИ-бума стало расти угрожающими темпами. Шесть месяцев назад:
В настоящий момент:
Поисковые системы и чат-боты ИИ предоставляют ссылки на оригинальные источники, но издатели могут получать доход от рекламы только в том случае, если читатели переходят по ссылкам. «Люди не переходят по ссылкам», — констатировал Принс. Он уверен, что эта проблема касается любого создателя оригинального контента. Принс сообщил, что Cloudflare разработала инструмент, который должен «остановить копирование контента». AI Labyrinth использует контент, сгенерированный ИИ, для замедления, запутывания и траты ресурсов ИИ-сканеров и других ботов, которые не соблюдают директивы веб-серверов. Своим клиентам Cloudflare предлагает автоматическое развёртывание такого набора сгенерированных ИИ страниц при обнаружении «ненадлежащей активности» ботов. Cloudflare предотвратил рекордное количество DDoS-атак в 2024 году, в том числе гиперобъёмных
28.04.2025 [20:20],
Николай Хижняк
Интернет-гигант Cloudflare сообщил о предотвращении рекордного количества DDoS-атак в 2024 году, зафиксировав их рост на 358 % по сравнению с годом ранее и на 198 % в расчёте на квартал. Цифры взяты из отчёта Cloudflare по DDoS-атакам за первый квартал 2025 года, в котором компания также заявляет, что предотвратила в общей сложности 21,3 миллиона DDoS-атак в 2024 году. 
Источник изображений: Cloudflare Однако 2025 год, похоже, станет для интернет-гиганта и организаций, пользующихся его услугами, ещё более проблемным, поскольку Cloudflare уже отразила 20,5 миллиона DDoS-атак только за первый квартал 2025 года. Среди этих атак 6,6 млн были направлены на саму инфраструктуру Cloudflare в ходе 18-дневной многовекторной кампании. 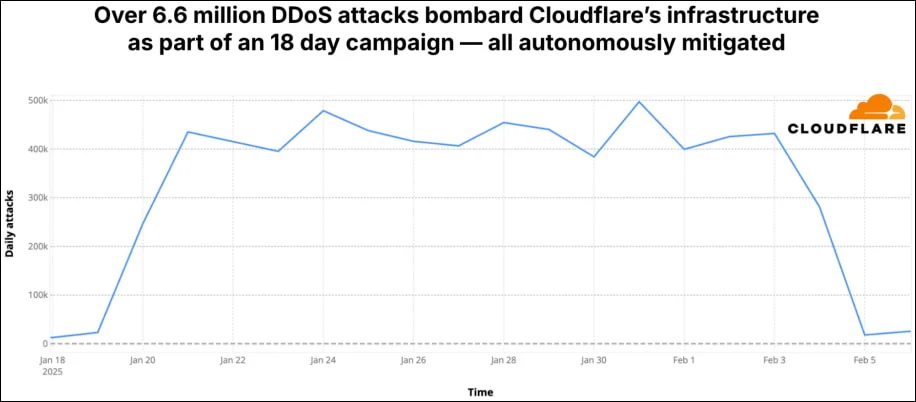 «Из 20,5 миллионов DDoS-атак 16,8 миллионов были DDoS-атаками сетевого уровня, и из них 6,6 миллионов были направлены непосредственно на сетевую инфраструктуру Cloudflare. Эти атаки были частью 18-дневной многовекторной DDoS-кампании, включающей атаки SYN-флуда, DDoS-атаки, сгенерированные Mirai, атаки с усилением SSDP и многие другие», — поясняет Cloudflare. Значительнее всего рост за последние несколько месяцев наблюдался в атаках сетевого уровня — их количество выросло на 509 % в годовом исчислении. 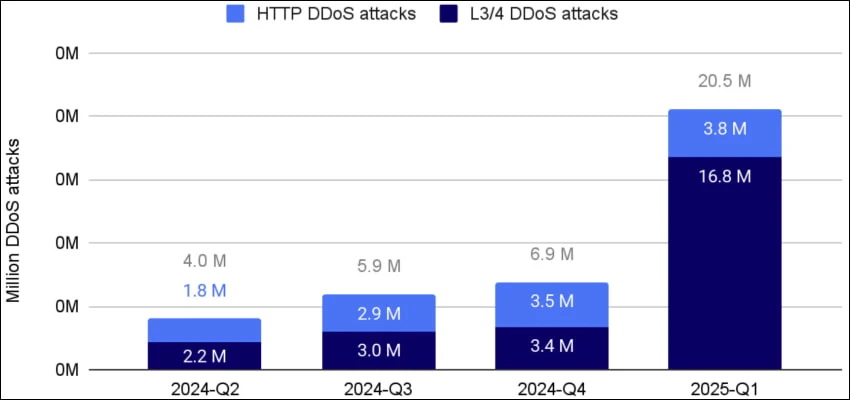 Между тем среди злоумышленников сохраняется тенденция к гиперобъёмным атакам: Cloudflare зафиксировала более 700 атак, которые превышали пропускную способность в 1 Тбит/с (терабит в секунду) или скорость передачи в 1 миллиард пакетов в секунду. В течение первого квартала 2025 года компания ежедневно подвергалась около восьми гиперобъёмным атакам, а их общее количество удвоилось по сравнению с предыдущим кварталом. Cloudflare сообщает, что выявила две новые угрозы в первом квартале 2025 года — атаки с отражением/усилением через Connectionless Lightweight Directory Access Protocol (CLDAP) и Encapsulating Security Payload (ESP). Количество атак CLDAP выросло на 3488 % по сравнению с предыдущим кварталом: эти атаки используют вариант LDAP-протокола на базе UDP вместо TCP, что обеспечивает более высокую скорость, но меньшую надёжность. UDP в CLDAP не требует подтверждения передачи, что позволяет злоумышленникам подменять IP-адрес, направляя огромные объёмы трафика к цели. Атаки ESP, количество которых увеличилось на 2301 % по сравнению с предыдущим кварталом, становятся возможными из-за неправильных настроек или уязвимостей в открытых системах. 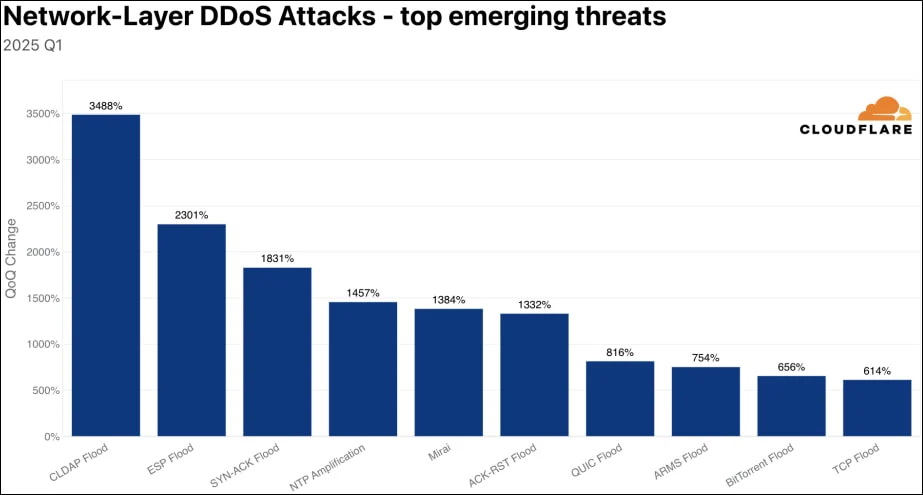 Одна из атак, описанных в отчёте Cloudflare и произошедших в первом квартале 2025 года, была направлена на хостинг-провайдера из США, предоставляющего услуги многопользовательских игровых серверов для Counter-Strike GO, Team Fortress 2 и Half-Life 2: Deathmatch. Атака, проходившая несколькими волнами, была нацелена на порт 27015, который часто используется в играх и требует, чтобы он оставался открытым как для пакетов UDP, так и для TCP. Целью атаки было явное нарушение работы игровых сервисов. Атака была гиперобъёмной, достигнув 1,5 млрд пакетов в секунду, хотя Cloudflare утверждает, что ей удалось её нейтрализовать. Игровые серверы являются частыми целями для DDoS-атак, поскольку их сбой может быть крайне разрушительным и иметь серьёзные последствия для издателей и целых сообществ игроков. 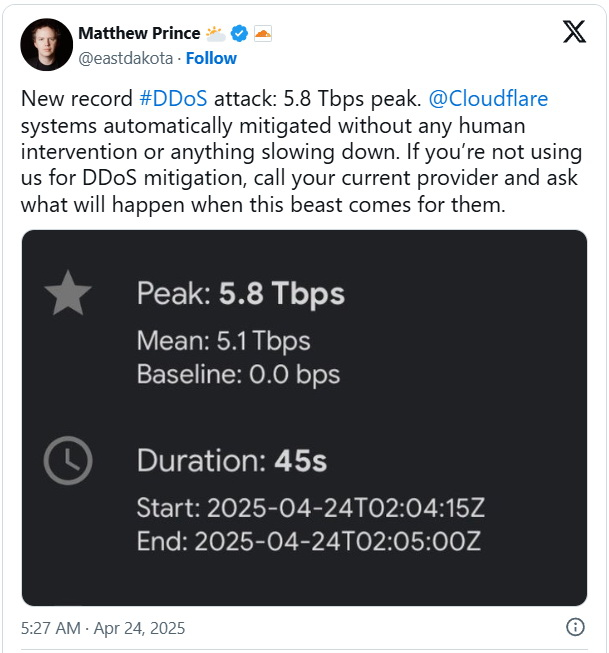 Генеральный директор Cloudflare Мэтью Принс (Matthew Prince) сообщил на своей странице в соцсети X в конце прошлой недели, что компания нейтрализовала рекордную распределённую атаку типа «отказ в обслуживании» (DDoS) с пиковым трафиком в 5,8 Тбит/с, которая длилась примерно 45 секунд. Предыдущий рекорд, о котором также сообщала Cloudflare, был установлен DDoS-атакой мощностью 5,6 Тбит/с, приписываемой ботнету на базе Mirai, состоящему из 13 000 устройств. Как сообщается, последняя атака носила тестовый характер для оценки мощности их DDoS-пушки. Принс намекнул, что в тот же день Cloudflare столкнулась с ещё более масштабной атакой и пообещал вскоре поделиться дополнительной информацией. Роскомнадзор порекомендовал отказаться от использования решения Cloudflare, нарушающего законы РФ
02.04.2025 [20:41],
Владимир Мироненко
Роскомнадзор (РКН) рекомендовал владельцам российских интернет-ресурсов воздержаться от использования расширения TLS ECH (Encrypted Client Hello) CDN-сервиса американской компании Cloudflare, поскольку оно позволяет обходить ограничения на доступ к запрещённой в РФ информации, пишет «Интерфакс». 
Источник изображения: Štefan Štefančík/unsplash.com Регулятор отметил, что это расширение Cloudflare включила по умолчанию на своих серверах в октябре прошлого года. «Рекомендуем владельцам информационных ресурсов отключить расширение TLS ECH или, что правильнее, использовать отечественные CDN-сервисы, которые обеспечивают надёжное и безопасное функционирование ресурсов и защиту от компьютерных атак», — сообщили в РКН, отметив, что использование TLS ECH нарушает российское законодательство и ограничивается техническими средствами противодействия угрозам (ТСПУ). Заявление регулятора было опубликовано после появления в соцсетях жалоб пользователей на невозможность получить доступ к сайтам в интернете в связи с блокировкой ведомством ресурсов Cloudflare, использующих TLS. Напомним, что в ноябре прошлого года Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), входящий в структуру Роскомнадзора, сделал аналогичное заявление и рекомендовал владельцам веб-ресурсов вообще отказаться от использования CDN-сервиса Cloudflare в связи с применением TLS. Cloudflare натравила ИИ на ботов, которые собирают данные для ИИ
21.03.2025 [17:36],
Павел Котов
Cloudflare развернула систему искусственного интеллекта, предназначенную для перехвата ботов, которые сканируют общедоступные страницы и собирают данные с целью обучения других моделей ИИ. 
Источник изображения: cloudflare.com Владельцы сайтов теоретически могут попытаться отбиться от сканеров страниц при помощи файлов robots.txt с директивами для ботов, изменения настроек веб-серверов, проверок CAPTCHA и полной блокировки ботов. В действительности операторы роботов-сканеров зачастую игнорируют директивы robots.txt, обходят как тесты CAPTCHA, так и настройки серверов. В результате на ресурсах растёт объём нежелательного трафика, а данные сайтов попадают в массивы для обучения ИИ без разрешения правообладателей — однозначного ответа на вопрос о законности такой практики пока нет. Cloudflare предложила не блокировать сканеры, а запускать их в систему, только показывать им созданный ИИ бесполезный контент, который они будут потреблять, попав в «ИИ-лабиринт». Обнаружив несанкционированное сканирование материалов, система не блокирует запрос, а выдаёт ряд ссылок на созданные ИИ страницы, достаточно убедительные, чтобы увести на них сканер. Такой контент выглядит как настоящий, но это уже не материалы, которые система пытается защитить — в результате сканер тратит время и ресурсы. Сами по себе генерируемые ИИ материалы реальны и связаны с научными фактами, потому что дезинформацию в Cloudflare плодить не намерены, а откровенно мусорный контент может навредить репутации сайта и поисковой оптимизации. Система окажется сдерживающим фактором для сканеров веб-контента, чьи ресурсы начнут использоваться впустую, а стоимость эксплуатации вырастет. Она будет полезным инструментом для обнаружения активности ботов; человек же не станет погружаться в такой «ИИ-лабиринт» на глубину более четырёх ссылок, уверены создатели системы. Но панацеей это решение не является: такие вещи обычно порождают гонку вооружений, и в Cloudflare уже задумываются о том, что делать дальше, чтобы оставаться впереди. Роскомнадзор принудительно записал Cloudflare в организаторы распространения информации
21.02.2025 [18:22],
Сергей Сурабекянц
Роскомнадзор включил компанию Cloudflare в реестр организаторов распространения информации (ОРИ). Согласно федеральному закону «Об информации, информационных технологиях и о защите информации», к ОРИ относятся физические и юридические лица, осуществляющее деятельность по обеспечению функционирования информсистем и (или) компьютерных программ для приёма, передачи, доставки и (или) обработки электронных сообщений интернет-пользователей. 
Источник изображения: Роскомнадзор Cloudflare предоставляет широкий спектр интернет-услуг: серверы CDN (Content Delivery Network — сеть дистрибуции контента), защиту от DDoS-атак, безопасный доступ к ресурсам и серверам DNS. Пресс-служба Роскомнадзора сообщила, что в 2023 и 2024 годах в адрес Cloudflare были направлены требования о необходимости уведомить ведомство о начале осуществления деятельности в качестве ОРИ, но компания проигнорировала их и была оштрафована на ₽100 000 и ₽1 млн. В июле 2024 года Роскомнадзор получил право вносить сервисы в реестр ОРИ принудительно в случае их повторного отказа сделать это добровольно. 19 февраля ведомство сообщило, что Cloudflare была принудительно включена в реестр ОРИ. ОРИ обязаны уведомлять регулятора о начале своей деятельности, а также хранить в течение до года на территории РФ информацию о фактах приёма, передачи, доставки и (или) обработки голосовой информации, текстовых данных, изображений и иных электронных сообщений интернет-пользователей, а также предоставлять эту информацию уполномоченным государственным органам, осуществляющим оперативно-розыскную деятельность или обеспечение безопасности Российской Федерации. На сегодняшний день реестр ОРИ включает более 450 сервисов и компаний, среди которых: «Яндекс Банк», «Яндекс Музыка», «ВКонтакте», форум «Пикабу», приложение Skype, платформа для совместной работы и общения Wire, корпоративный мессенджер Element, приложение для обмена сообщениями KakaoTalk, сервис поиска вакансий HeadHunter, платформа для общения IT-специалистов «Хабр» и другие. Cloudflare снова отразила крупнейшую в истории DDoS-атаку — её мощность достигла 5,6 Тбит/с
23.01.2025 [17:25],
Павел Котов
Cloudflare рассказала, что отразила крупнейшую в истории распределённую атаку типа «отказ в обслуживании» (DDoS). Инцидент произошёл в конце октября 2024 года — защитные средства компании заблокировали DDoS-атаку, осуществлявшуюся по протоколу UDP (User Datagram Protocol), её мощность достигала 5,6 Тбит/с. 
Источник изображения: Hack Capital / unsplash.com DDoS-атака была инициирована при помощи одного из вариантов ботнета Mirai, а её целью был интернет-провайдер в Восточной Азии. Для сравнения, незадолго до этого, также в октябре 2024 года, Cloudflare заблокировала ещё одну мощную DDoS-атаку, которая теперь оказалась второй по величине — её мощность была 3,8 Тбит/с. Новая атака продолжалась чуть более минуты (80 секунд), а её источниками стали более 13 000 устройств интернета вещей (IoT). 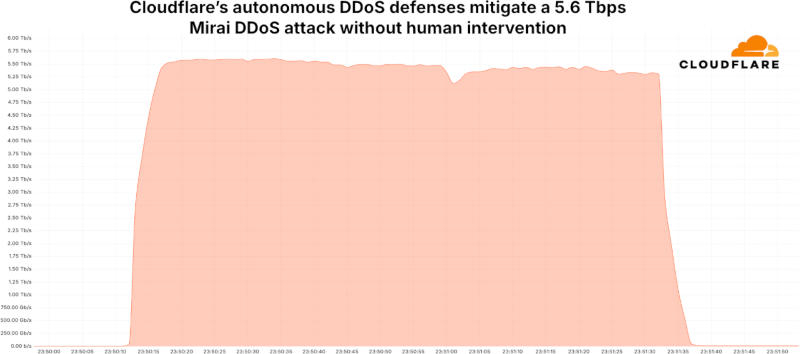
Источник изображения: cloudflare.com Адаптируясь к современным реалиям, киберпреступники вынуждены менять свои стратегии, в результате чего DDoS-атаки становятся короче по продолжительности, но чаще и интенсивнее. Несмотря на разрушительный потенциал, в ходе последнего инцидента цели не было нанесено никакого ущерба, отметили в Cloudflare — DDoS-атака была обнаружена и блокирована в полностью автоматическом режиме. «Она не потребовала человеческого вмешательства, не вызвала никаких оповещений и ухудшения работоспособности [ресурсов]. Системы продолжали работать в штатном режиме», — рассказали в компании. Общее количество уникальных IP-адресов достигло 13 000, но в секунду их было 5500. Каждый из этих адресов генерировал трафик до 8 Гбит/с или 1 Гбит/с в среднем (0,012 % от 5,6 Тбит/с). Mirai — один из самых печально известных ботнетов. Его исходный код был опубликован в 2017 году, и с тех пор различные киберпреступники начали создавать собственные варианты ботнета. Только на этой неделе были обнаружены два варианта. Мировой трафик резко вырос в 2024 году, а «Яндекс» стал вторым самым популярным поисковиком на Земле — итоги года от Cloudflare
11.12.2024 [00:27],
Анжелла Марина
В 2024 году глобальный интернет-трафик значительно вырос. Компания Cloudflare опубликовала свой ежегодный отчёт, в котором проанализировала изменения в предпочтениях и привычках пользователей интернета со всего мира, касающиеся платформ, мессенджеров и используемых устройств. 
Источник изображения: Albert Stoynov / Unsplash Согласно отчёту, Google сохранила свои позиции самого популярного интернет-сервиса в целом. OpenAI остался лидером в категории «Генеративный ИИ». Binance остался на ведущей позиции в категории «Криптовалюта», а WhatsApp лидирует в качестве платформы по обмену сообщениями. Здесь также отметим, что Telegram вышел на третье место по популярности среди мессенджеров во всём мире, обогнав, например, Viber и WeChat. Facebook✴✴ всё также является самой посещаемой социальной сетью, а YouTube — самой популярной видеоплатформой. 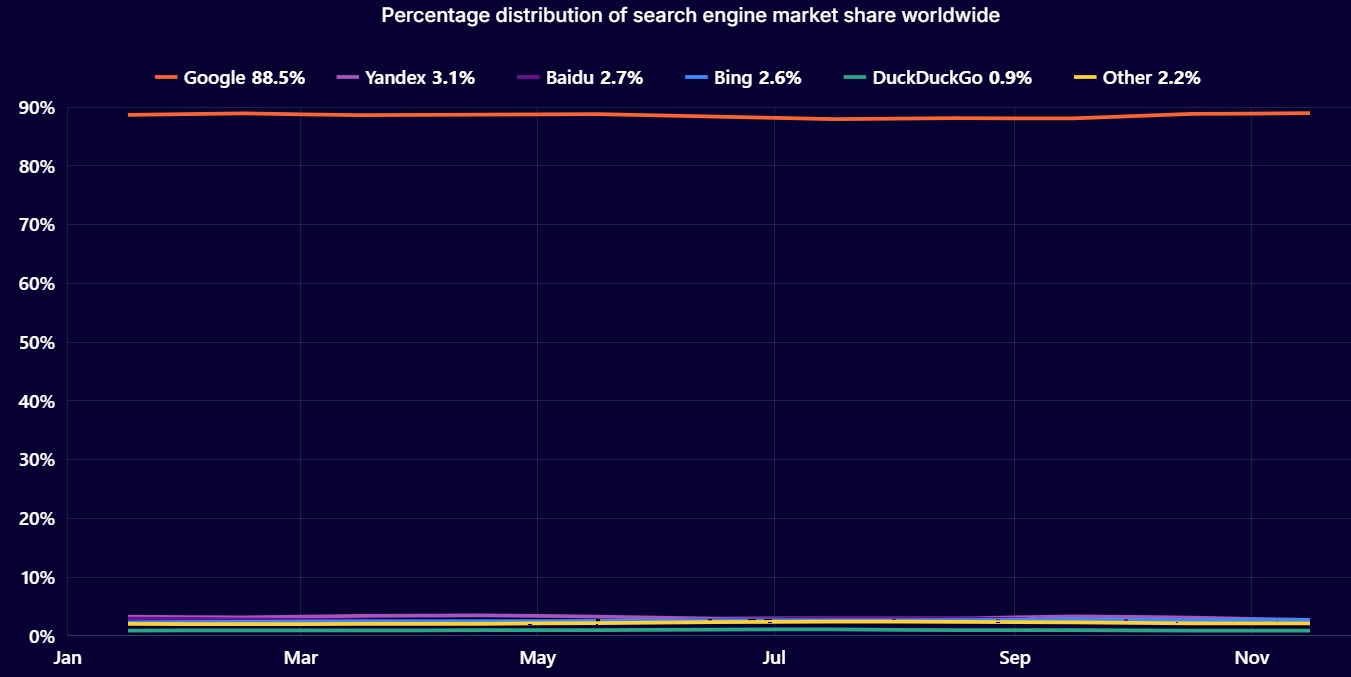 Отметился в статистике и «Яндекс» — его поисковый движок оказался вторым по популярности в мире после Google. Правда, доли их несопоставимо разнятся: Google контролирует 88,5 % мирового поиска, а «Яндекс» — всего 3,1 %. А «Яндекс Браузер» оказался третьим по популярности обозревателем на Android — с долей 1,4 %. Лидирует среди браузеров Google Chrome — 65.8 % всего рынка. Хотя тот факт, что люди проводят много времени онлайн, не является новостью, Cloudflare представила статистику, демонстрирующую невероятный рост глобального интернет-трафика. «Несмотря на небольшие спады в конце февраля и летом, в последнем квартале наблюдался резкий скачок трафика», — говорится в отчёте. По состоянию на конец ноября общий годовой трафик увеличился на 17,2 %. Однако это увеличение распределено неравномерно. Например, в Гвинее рост составил колоссальные 350 %, отмечает издание PCWorld. Почти в 100 регионах большая часть трафика приходится на мобильные устройства, а в мировом масштабе зафиксированы показатели в виде 41,3 %. Из них почти треть — это устройства Apple iOS. На Android приходится более 90 % трафика в 29 регионах. При этом пиковая доля трафика мобильных устройств iOS составляет более 60 % в восьми регионах. Отчёт Cloudflare содержит и другие интересные показатели. В частности, в 2024 году было зафиксировано 225 крупных сбоев в работе интернета по всему миру. Системами безопасности Cloudflare было обезврежено 6,5 % мирового трафика, который был определён как потенциально опасным. В США эта цифра выросла до 5,1 %, а в Южной Корее она немного снизилась до 8,1 %. В 44 странах было обезврежено более 10 % трафика. Также зафиксировано, что в глобальном масштабе азартные игры стали наиболее атакованной отраслью, немного опередив самую пострадавшую в 2023 году отрасль — финансы. 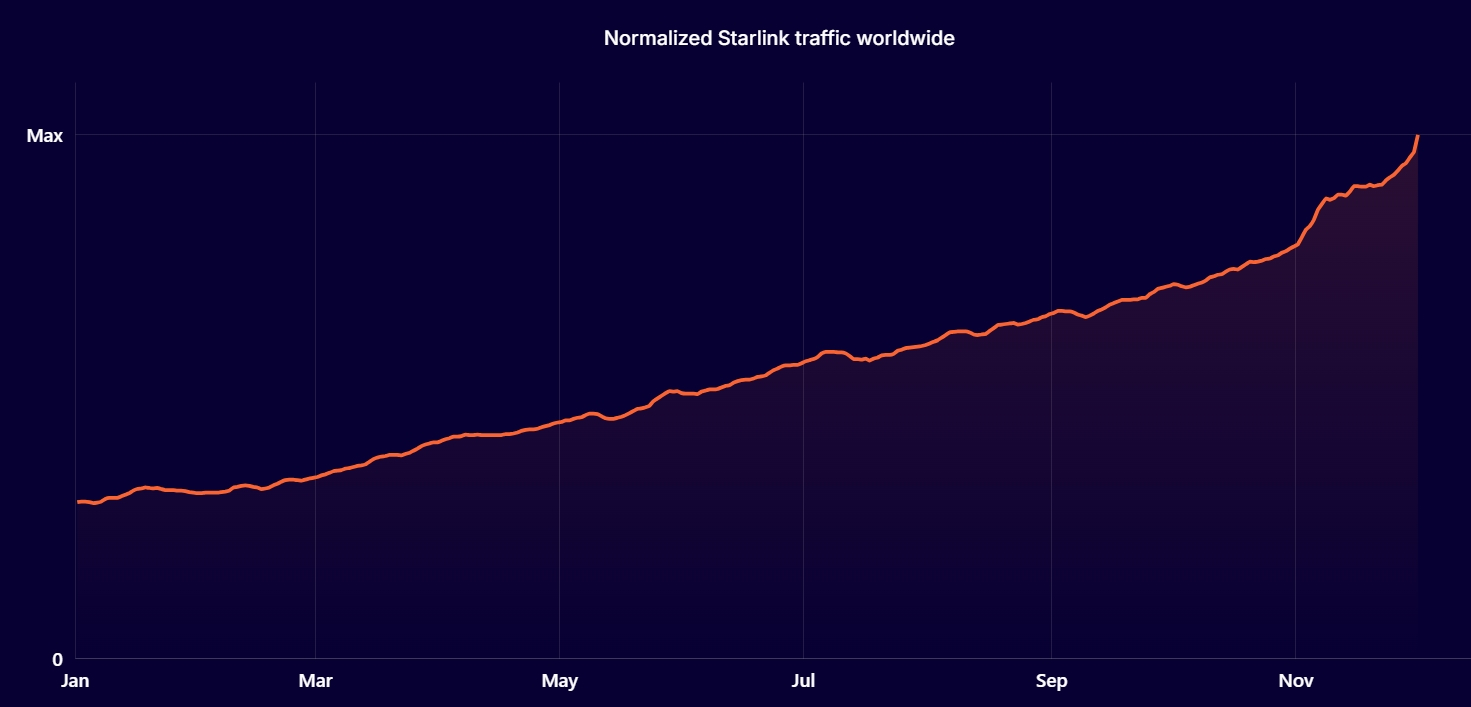 Данные отчёта свидетельствуют ещё об одном любопытном факте. Развитие и доступность спутникового интернета стремительно набирает популярность в разных регионах мира. В частности, глобальный трафик Starlink вырос более чем на 330 % в 2024 году, в том числе за счёт запуска сервиса в Малави (Южная Африка) в июле 2023 года. Трафик Starlink из этой страны в 2024 году вырос в 38 раз. Роскомнадзор порекомендовал владельцам сайтов отказаться от CDN-сервиса CloudFlare
07.11.2024 [16:58],
Владимир Фетисов
Центр мониторинга и управления сетью связи общего пользования (ЦМУ ССОП, входит в Роскомнадзор) рекомендовал владельцам веб-ресурсов отказаться от использования CDN-сервиса CloudFlare. Это связано с тем, что американская компания с октября этого года использует на своих серверах расширение TLS ECH (Encrypted Client Hello) для обхода блокировок доступа к запрещённой в России информации, что является нарушением действующего в стране законодательства. 
Источник изображения: Firmbee/Pixabay «Американская компания CloudFlare, поставщик услуг CDN, включила в октябре применение по умолчанию на своих серверах расширения TLS ECH. Эта технология — средство обхода ограничений доступа к запрещённой в России информации. Его использование нарушает российское законодательство и ограничивается техническими средствами противодействия угрозам (ТСПУ)», — сказано в сообщении ЦМУ ССОП. Владельцам веб-ресурсов в ведомстве рекомендовали отключить расширение TLS ECH или же перейти на использование отечественных CDN-сервисов, которые способны обеспечить надёжное функционирование площадок и защиту от кибератак. К примеру, защиту от DDoS-атак может обеспечить Национальная система противодействия DDoS-атакам (НСПА), которая за время работы с марта 2024 года отразила более 10,5 тыс. DDoS-атак. В сообщении отмечается, что CloudFlare входит в число IT-компаний, представители которых в сентябре этого года принимали участие в заседании Госдепа США, в ходе которого обсуждалось комплексное и организованное противодействие странам, защищающим свой информационный суверенитет. Ранее в интернете также появлялась информация о блокировке Роскомнадзором CDN-сервиса CloudFlare из-за использования упомянутого протокола, позволяющего обходить блокировки. Россияне лишились доступа ко многим сайтам — это Роскомнадзор заблокировал сайты с шифрованием ECH от Cloudflare
06.11.2024 [12:43],
Владимир Мироненко
В ночь на 6 ноября у россиян пропал доступ ко многим сайтам. Как сообщает ресурс Hi-Tech Mail, проблемы связаны с запуском Роскомнадзором блокировки всех сайтов с шифрованием ECH, число которых исчисляется сотнями тысяч. Поэтому многие сайты перестали открываться. Пока что ограничения не затронули мобильных операторов. 
Источник изображения: Firmbee/Pixabay В октябре 2024 сеть доставки контента (CDN) Cloudflare активировала на собственных серверах расширение TLS ECH (Encrypted Client Hello). Протокол ECH позволяет повысить конфиденциальность пользователей при установке HTTPS-соединений с помощью шифрования определённых метаданных, например, имени сайта (SNI), к которому они подключаются. Благодаря шифрованию не только содержимого соединения, но и самого сообщения Client Hello, которое включает в себя SNI, использование ECH затрудняет наблюдение за трафиком и помогает защитить приватность пользователя в Сети. Роскомнадзор использует чтение и анализ SNI для выборочных блокировок сайтов с применением технических средств противодействия угрозам (ТСПУ). Поскольку ECH делает невозможными точечные запреты сетевых ресурсов, расположенных за CDN Cloudflare, в РКН решили полностью заблокировать подключение к сайтам с ECH от Cloudflare, пишет Hi-Tech Mail. В связи с этим для пользователей оказались недоступными многие популярные сайты, включая вполне легальные и безопасные, например, форумы и новостные ресурсы. Чтобы решить проблему, по крайней мере, на данном этапе можно переключиться с домашнего на мобильный интернет. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018







