



 MWC 2018
 2018
 Computex

 IFA 2018



Шпионское ПО Pegasus от израильской компании NSO Group — одна из самых страшных угроз конфиденциальности, с которой может столкнуться владелец iPhone. Pegasus использует уязвимости нулевого дня, чтобы получить доступ почти ко всем хранящимся на смартфонах Apple персональным данным, отслеживать деятельность владельца, а в некоторых случаях даже активировать камеру и микрофон устройства.








Источник изображений: unsplash.com
Pegasus проникает на устройства, используя цепочки эксплойтов с нулевым кликом (которые не требуют взаимодействия с пользователем), что позволяет обойти функции безопасности iPhone. При взломе этими методами пользователю даже не требуется нажимать на вредоносную ссылку, чтобы Pegasus проник в устройство.
Apple, в свою очередь, стремится обнаружить шпионское ПО — iOS включает эвристический код для обнаружения взлома iPhone, даже если метод взлома пока не известен Apple. При выявлении подозрительной активности компания уведомляет владельцев потенциально заражённых шпионским ПО устройств и одновременно начинает работу над выявлением эксплуатируемой уязвимости безопасности.
Apple отмечает, что никогда не может быть на 100 % уверена в своих выводах, но тем не менее призывает получателей сообщений серьёзно отнестись к предупреждению. В прошлом году компания уведомила значительное количество пользователей iPhone из 98 стран о том, что они, по всей видимости, подверглись атакам шпионского ПО, которые могут скомпрометировать почти все личные данные на их устройствах.
Недавно полученные данные свидетельствуют о том, что Apple в настоящее время обнаруживает лишь около половины заражённых устройств. Эта информация предоставлена компанией мобильной безопасности iVerify, которая в прошлом году выпустила приложение для сканирования смартфонов Apple и отправки результатов для анализа. Единовременная плата в $1 позволяет выполнять одно сканирование в месяц. Собранные данные позволили компании оценить распространённость шпионского ПО Pegasus, а также оценить, какой процент владельцев заражённых iPhone получил уведомления от Apple.
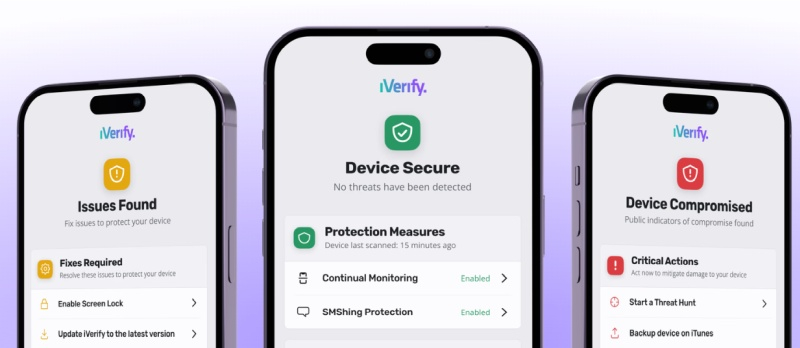
Источник изображения: iVerify
«После широкого освещения в прессе ещё 18 000 человек загрузили наше приложение iVerify Basic и просканировали свои устройства, и в результате мы обнаружили 11 новых случаев Pegasus только в декабре. [Это снижает] наш глобальный уровень примерно до 1,5 обнаружений Pegasus на 1000 сканирований; однако больший размер выборки повышает нашу уверенность в том, что эта цифра представляет собой нечто более близкое к истинному уровню заболеваемости, и позволяет нам делать потенциально более интересные выводы», — сообщил представитель iVerify.
iVerify отметила, что взлом мобильных устройств давно вышел за рамки таких целей, как политики и активисты, и действительно, по-видимому, влияет на широкий срез общества. Новые подтверждённые обнаружения, включающие известные варианты Pegasus с 2021 по 2023 год, демонстрируют атаки на пользователей в правительственных, финансовых, логистических и риэлторских сферах. Многие iPhone были заражены сразу несколькими вариантами вредоносного ПО и отслеживались в течение многих лет.
По подсчётам iVerify, примерно в половине случаев владельцы скомпрометированных устройств не получали уведомления об угрозах от Apple. Представитель iVerify подчеркнул, что компания приложила максимум усилий и учитывала только те телефоны, в заражении которых она была на 100 % уверена.
Источник:


