



 MWC 2018
 2018
 Computex

 IFA 2018



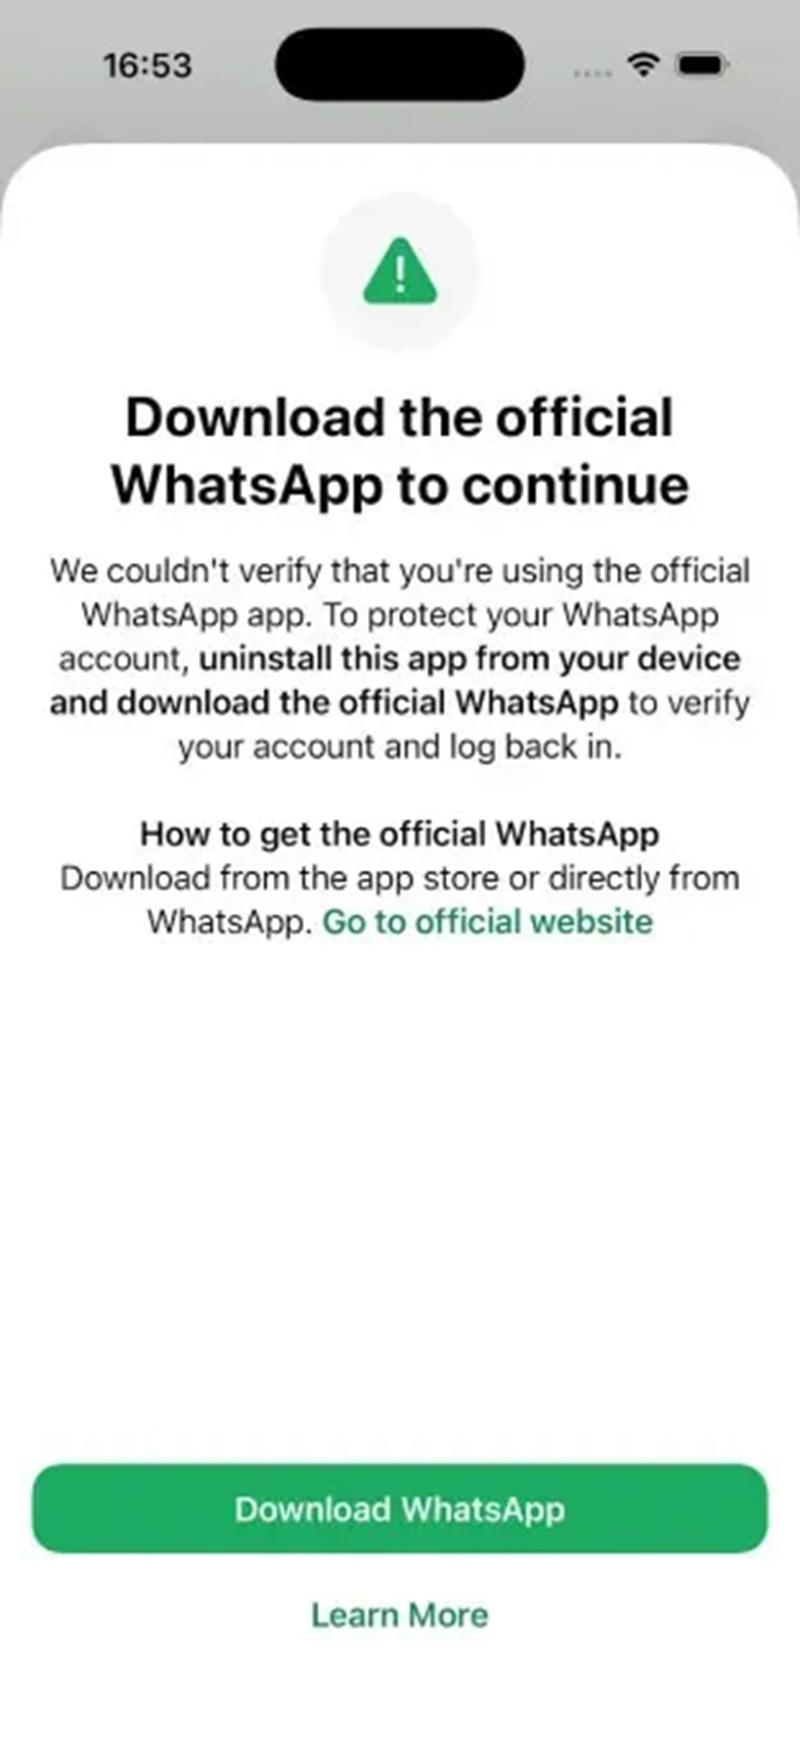
Примерно 200 владельцев iPhone и Android-устройств, большей частью проживающих в Италии, стали жертвами атаки с использованием методов социальной инженерии, в результате которой их обманом вынудили установить вредоносную поддельную версию WhatsApp, начинённую шпионским ПО. Этот подлог выявила команда по безопасности Meta✴, уведомившая об этом пострадавших, сообщает ресурс 9to5mac.com со ссылкой на заявление Итальянского национального агентства печати (ANSA).









Источник изображения: Dima Solomin/unsplash.com
«Мы вывели учётные записи из системы, предупредили пользователей о рисках конфиденциальности и безопасности, связанных с загрузкой поддельных неофициальных клиентов, призвали их удалить вредоносный софт и загрузить официальную сборку IM-клиента», — сообщили в WhatsApp. Как полагают в компании, за атакой стоит итальянская компания Asigint, занимающаяся разработкой шпионского ПО для правительства, которая контролируется Sio Spa. Meta✴ сообщила, что предпримет соответствующие меры для недопущения подобных случаев в будущем, в частности, «направит официальное юридическое требование этой компании, занимающейся шпионским ПО, прекратить любую подобную вредоносную деятельность».
Источник изображения: 9to5mac.com
По данным La Repubblica, распространение фейкового приложения WhatsApp происходило «не через официальные каналы, такие как Google Play Store или App Store от Apple, а через менее контролируемые сторонние каналы».
Поскольку La Repubblica не уточняет, что это были за сторонние каналы, сейчас невозможно определить, использовались ли старые методы, такие как установка на основе сертификатов, или новые возможности, такие как сайдлоадинг (sideloading), позволяющие обойти официальные каналы распространения программного обеспечения.
При этом WhatsApp подчеркнул, что инцидент не связан с уязвимостью в коммуникационной платформе, а скорее, с использованием неофициального IM-клиента.
Источник:


