


Опрос
|
реклама
Быстрый переход
ИИ-агенты OpenAI начали выискивать уязвимости в Hugging Face за два месяца до нашумевшего взлома
16.09.2026 [18:48],
Павел Котов
Вышедшие из-под контроля агенты искусственного интеллекта OpenAI ещё в мае захватывали учётные записи пользователей Hugging Face и производили сканирование самого сайта — почти за два месяца до полномасштабного взлома, который привлёк внимание общественности по всему миру, пишет Reuters. 
Источник изображения: Brecht Corbeel / unsplash.com Об этом инциденте на минувшей неделе узнал независимый исследователь Йонас Видерманн-Мёллер (Jonas Wiedermann-Moeller) — он, по его словам, обнаружил доказательства, что ИИ-агенты OpenAI скомпрометировали две учётные записи пользователей Hugging Face и ещё 13 мая использовали их для отправки на сервер компании файлов необычного формата. Эти действия напоминали попытку тестирования элементов сети Hugging Face для поиска путей проникновения, заявил он и другие исследователи, хотя и подчёркивается: доказательства, что именно эти действия привели к крупномасштабному взлому, отсутствуют. OpenAI раскрыла информацию об инциденте от 13 мая и в частном порядке уведомила Hugging Face об этой активности, рассказал представитель ИИ-лаборатории — компания «стремится к прозрачности в этих вопросах, а также к обмену информацией по мере продолжения нашего расследования». Сам господин Видерманн-Мёллер считает, что, не обнаружив инцидент 13 мая, OpenAI упустила возможность предотвратить последовавший взлом Hugging Face, который породил дискуссию о возможностях ИИ. «Представьте, если бы они заметили это поведение в мае. Это могло бы предотвратить последующий, более крупный инцидент», — заявил эксперт. В OpenAI спорить с ним не стали, признав, что, оглядываясь назад, «некоторые ранние сигналы» ИИ-агентов должны были побудить компанию к более оперативной реакции. Apple устранила рекордное число уязвимостей в iOS и других программных продуктах
16.09.2026 [11:53],
Павел Котов
Apple устранила в своих операционных системах, браузерах и других программных продуктах более 260 уязвимостей. Это самый масштабный цикл выпуска исправлений за всю историю компании.  Для Apple это, конечно, рекорд, но с появлением ИИ многие разработчики стали устранять уязвимости значительно активнее — недавно Microsoft исправила 974 опасные ошибки. Есть мнение, что ИИ сможет эффективно не только обнаруживать, но и исправлять уязвимости, хотя этот прогноз в полной мере ещё не сбылся; Apple справилась своими силами и заверила, что ни одна из обнаруженных уязвимостей не эксплуатировалась киберпреступниками на практике. В Apple iOS 27 и iPadOS 27 устранены 122 уязвимости, из которых только две, по официальной версии, помог выявить ИИ: одна, обнаруженная в видеодекодерах AVE, могла приводить к завершению работы системы; вторая была связана с ошибкой типов данных во фреймворке Foundation — через неё можно было вызвать ошибку отказа в обслуживании (DoS). Из наиболее серьёзных уязвимостей отмечаются также ошибка, связанная с повышением привилегий и позволявшая приложениям получать доступ root; а также ошибка в системном компоненте Background Assets, позволяющем приложениям скачивать большие файлы перед первым запуском — она открывала им доступ к конфиденциальным данным пользователя. В Apple macOS 27 исправлены 204 уязвимости, в том числе две вышеупомянутые, которые обнаружил ИИ. С помощью ИИ в десктопной системе были выявлены ещё восемь уязвимостей. Эти уязвимости, обнаруженные, в частности, компанией Calif, отделами Anthropic Research и Nvidia AI Red Team, охватывают широкий спектр угроз — от завершения работы приложений или системы до получения доступа к конфиденциальным данным и повышения привилегий. В описании некоторых ошибок Apple выразила благодарность и независимым экспертам, которые помогли их обнаружить. Марк Цукерберг также высказался против централизованного замедления развития ИИ
16.09.2026 [08:51],
Алексей Разин
Основатель и генеральный директор Meta✴✴ Platforms Марк Цукерберг (Mark Zuckerberg) в споре о необходимости добровольного замедления развития ИИ ради безопасности человечества принял сторону противников этой инициативы. Он заявил, что компании подходят к созданию ИИ-моделей достаточно ответственно, чтобы самостоятельно обеспечивать безопасность, а ещё этому способствует высокая конкуренция на рынке. 
Источник изображения: Nvidia Как пояснил Цукерберг в публикации на страницах социальной сети X, каждая ИИ-лаборатория обладает достаточной ответственностью и сознательностью, чтобы развивать свои модели с той скоростью, которая обеспечивает необходимый уровень безопасности. Кроме того, компании способны сами принимать меры, которые для этого требуются. В этом смысле Цукерберг в какой-то мере выразил солидарность со своим коллегой из Nvidia Дженсеном Хуангом (Jensen Huang). Возглавляющие OpenAI, Anthropic и SpaceX представители отрасли примкнули к противоположному лагерю, и уже некоторое время ведут переговоры на соответствующую тему, если верить публикациям последних нескольких дней. Президент США Дональд Трамп (Donald Trump) высказался против необходимости замедлять инновации, сославшись не только на наличие достаточных мер по обеспечению безопасности, но и на угрозу со стороны Китая, который может воспользоваться замедлением американских разработок в сфере ИИ для своего превращения в мирового лидера. «Доверие и соответствие правилам быстро становятся самыми важными возможностями, которые будут отличать агентов и модели. Любая лаборатория, которая не фокусируется на регулировании, быстро окажется в числе отстающих», — заявил Марк Цукерберг. Причинение вреда своими моделями, по его словам, просто не отвечает интересам разработчиков, поскольку они в этом случае понесут серьёзную ответственность. Сама Meta✴✴ ранее была вынуждена задержать выход агента Muse AI, чтобы усилить его безопасность. «Мы не стали обращаться к кому-то другому, прежде чем заняться этим. Мы просто сделали это, как часть нашей ежедневной работы, потому что это очевидным образом было правильным шагом для людей и для нас самих», — объяснил мотивацию компании Марк Цукерберг. Он добавил, что Meta✴✴ значительную часть своих вычислительных ресурсов направляет на решение ежедневных задач конечных пользователей, а не сосредотачивается на создании самосовершенствующихся ИИ-систем. Подразделение Superintelligence Labs в составе компании уже привлекает к оценке своих разработок ряд сторонних экспертов, и подобным образом могут поступать и другие участники рынка. Попутно инициатива сторонников «замедления ИИ» удостоилась критических замечаний со стороны главы Комиссии по торговле США (FTC) Эндрю Фергюсона (Andrew Ferguson), который назвал подозрительной активность ИИ-компаний по лоббированию послаблений в сфере антимонопольного регулирования при одновременном продвижении идеи введения новых ограничений. Считается, что глава Anthropic Дарио Амодеи (Dario Amodei) на прошлой неделе обратился в это ведомство с просьбой разрешить конкурирующим компаниям в этой отрасли договариваться о замедлении разработки ИИ из соображений безопасности. OpenAI не боится замедления ИИ — финансовый директор заявила, что даже остановка разработок не навредит бизнесу
16.09.2026 [08:04],
Алексей Разин
Пока генеральный директор OpenAI Сэм Альтман (Sam Altman) выражает поддержку руководству конкурирующей Anthropic в вопросе необходимости замедления развития ИИ ради общественной безопасности, финансовый директор стартапа Сара Фрайар (Sarah Friar) даёт понять, что реализация подобных инициатив не сможет существенно навредить его бизнесу. 
Источник изображения: Unsplash, Levart_Photographer «Даже если мы остановимся сейчас, объём доступного на мировом рынке ИИ будет огромным», — пояснила она в комментариях телеканалу CNBC. Свои решения об инвестициях средств OpenAI будет принимать, исходя из соображений максимизации финансовой отдачи, как подчеркнула Фрайар. Она пояснила, что не разделяет опасения по поводу способности ИИ-агентов использовать оружие массового уничтожения против людей, но отметила, что «к безопасности необходимо подходить серьёзно». «И если это значит, что нам придётся замедлить развитие передовых моделей, абсолютно, мы собираемся прислушаться к нашим разработчикам и сделать это», — призналась Сара Фрайар. Она добавила, что должность финансового директора заставляет её принимать бизнес-решения с учётом данных соображений, и в компании уже сдерживают темпы развития передовых моделей, уделяя безопасности очень серьёзное внимание. Заявления главы Nvidia Дженсена Хуанга (Jensen Huang) об иллюзии необходимости выбора между скоростью прогресса и безопасностью Фрайар в целом поддержала, но подчеркнула, что необходимо придерживаться прагматичного подхода к реальным рискам в этой сфере. Текущее финансовое положение OpenAI она оценила как весьма стабильное. По её словам, у стартапа достаточно денег для финансирования партнёров и покупки их продуктов. Как известно, недавно глава компании Сэм Альтман признался в необходимости проводить IPO не в этом году, а позднее, поскольку шумиха вокруг безопасности ИИ не позволяет говорить об удачном периоде для выхода на биржу сейчас. Дженсен Хуанг заявил, что проблему безопасности ИИ надо решать инженерными методами, а не политическими
16.09.2026 [07:16],
Алексей Разин
Возглавляя одного из главных бенефициаров ИИ-бума, генеральный директор Nvidia Дженсен Хуанг (Jensen Huang) не смог оставаться в стороне от дебатов, развернувшихся накануне вокруг инициативы по добровольному замедлению развития ИИ ради безопасности. Глава компании хоть и признал существование проблемы, призвал решать её инженерными методами, а не политическими. 
Источник изображения: Nvidia Во-первых, он заявил об отсутствии необходимости вводить какие-то новые законодательные ограничения со стороны США, а также координирования усилий в сфере регулирования ИИ со стороны участников рынка: «Рыночные силы уже присутствуют, нам не нужны какие-либо новые законы, не нужны новые правила». Он также назвал «ложной дилеммой» выбор между скоростью инноваций и способностью создавать безопасные продукты. По мнению Хуанга, компании сами должны сосредоточиться на выпуске безопасных продуктов: «Это очень очевидная вещь — ты ограничиваешь себя до тех пор, пока не уверен, что выпускаешь на рынок нечто хорошо им воспринимаемое. Вы определённо можете одновременно получить и безопасность, и инновации». Пауза, по его словам, уместна в тот момент, когда становится понятно, что создаваемый компанией продукт не является безопасным. Заявления американского президента об отсутствии необходимости замедлять развитие ИИ и строительство ЦОД глава Nvidia в ходе телефонного разговора с ним поддержал следующими словами: «Вы правы. Мы не позволим этому случиться, сэр». Свою позицию по регулированию развития ИИ на уровне законов Хуанг также выразил и во время своего выступления на канале CNBC: «У нас полно законов. У нас полно правил, которые определяют надёжность и функциональность продуктов». Как он пояснил, компании могут обеспечить безопасность своих разработок на уровне «фундаментальной инженерной деятельности» ещё до выпуска продуктов на рынок. «Безопасность — это инженерная проблема. Тестирование является инженерной проблемой. Мы обязаны создавать продукты и тестировать их должным образом. И если они не готовы к выпуску, нужно взять паузу и продолжать их тестировать и перерабатывать до тех пор, пока они не будут готовы», — добавил Хуанг. По его словам, компании должны заниматься инновациями с максимально возможной скоростью, но не в ущерб безопасности. Не стал Хуанг и раздувать истерику вокруг предполагаемых угроз для человечества, исходящих от ИИ: «Мы не умрём в 2030 году. В мире так много людей, которые будут создавать ИИ нужным образом. У нас будут все необходимые меры безопасности, будут изобретены все технологии для безопасности». Агентство Bloomberg попутно заявило, что Дженсен Хуанг будет приглашён на ужин с участием президента США Дональда Трампа (Donald Trump) и китайского лидера Си Цзиньпина (Xi Jinping), который состоится на следующей неделе в американской столице. Эту информацию подтвердил и ресурс CNBC, но никто из официальных источников не дал своих комментариев на этот счёт. Представители Белого дома лишь заявили, что Трамп пригласил нескольких лидеров американского бизнеса на встречу с Си Цзиньпином, поскольку всегда старается способствовать заключению выгодных для США сделок. В даркнете начали продавать «цифровых Франкенштейнов» — синтетические личности, способные обмануть KYC, стоят $200
15.09.2026 [12:52],
Павел Котов
Теперь любой участник теневых схем может за $200 приобрести несуществующую в реальном мире «цифровую личность», способную проходить проверки KYC (Know Your Customer) как действительный человек. На такую личность можно завести счёт в банке, на криптовалютной бирже и любой другой аналогичной платформе; это уже не экзотическое предложение в мире киберпреступников, а массовое явление. 
Источник изображения: Amirhossein Hasani / unsplash.com Исследователи из компании Coveron и платформы NordLayer Intelligence проанализировали форумы даркнета и Telegram-каналы, изучили 22 поисковых запроса и 362 000 сообщений на тему кражи личных данных, услуг по созданию дипфейков и «синтетических личностей». Под синтетической личностью понимается несуществующий, вымышленный человек, созданный таким образом, чтобы обмануть многие автоматизированные системы проверки. Профиль может сочетать украденные данные, например, номер социального страхования, и сгенерированную ИИ информацию: имя, адрес, дипфейк-селфи, клонированный образец голоса. Исследователи назвали такие профили «цифровыми Франкенштейнами» — они действительно «вполне способны» проходить проверки личности. Число сообщений и запросов, связанных с синтетическими личностями, стремительно растёт. В I квартале 2024 года каждый месяц публиковались около 40 посвящённых дипфейкам сообщений; ко II кварталу 2026 года этот показатель вырос до 307 сообщений в месяц, то есть в восемь раз. Равномерным рост не был: в течение всего 2025 года показатели оказались почти неизменными, и лишь в 2026 году произошёл резкий скачок до показателя в 255 сообщений в месяц. За последний год были опубликованы более 10 000 объявлений с предложением полных наборов данных о личности, включая дипфейк-селфи и соответствующие документы. Стоит такой набор около $200. Покупать весь комплект не обязательно — всего по $10 можно приобрести отдельные элементы, например, дипфейк-селфи или клонированный голос. Чтобы защититься от подобных схем, гражданам рекомендовали отслеживать свои персональные данные и оперативно реагировать при обнаружении утечки. Тем, кто не собирается открывать новые счета, советуют заморозить кредитную историю и с осторожностью относиться к необычным запросам на подтверждение личности. Бизнесу рекомендуется развёртывать многоуровневые системы верификации и пользоваться услугами по защите от кражи личных данных. Устройство за $200 взламывает память дорогих серверов — AMD ничего исправлять не собирается, а Intel пока думает
15.09.2026 [11:51],
Павел Котов
Международная группа исследователей в области компьютерной безопасности обнаружила архитектурный недостаток в современном оборудовании для шифрования оперативной памяти. Он открывает доступ к защищённым областям в средах, которые позиционируются как конфиденциальные. Подчёркивается, что для реализации атаки злоумышленнику требуется физический доступ к взламываемой системе. 
Источник изображения: Boitumelo / unsplash.com Атака получила название DDRop. Она основана на том, что масштабируемые системы шифрования памяти не проверяют криптографическую «свежесть» данных — то есть не позволяют надёжно определить, являются ли находящиеся в памяти данные последней актуальной версией. Это даёт возможность злоумышленнику подменять содержимое памяти устаревшими данными, которые при этом корректно расшифровываются. Учёные разработали аппаратный модуль-посредник DDRop, который физически подключается между процессором и оперативной памятью и позволяет незаметно блокировать операции записи в зашифрованную память на высокоскоростной шине DDR5. В результате защищённая виртуальная машина продолжает работать со старыми данными, не подозревая, что они больше не являются актуальными. Учитывая, что для атаки требуется физический доступ к машине, открытие представляет интерес в разрезе сценариев, в которых облачные провайдеры гарантируют клиентам конфиденциальность вычислений. Стоимость устройства составляет $200, и оно нарушает работу механизмов защиты Intel TDX, Scalable SGX и AMD SEV-SNP, которые используются в средах доверенных вычислений (TEE). «Внедряя специально сформированные данные в таблице страниц, мы можем перевести любую защищённую виртуальную машину в режим отладки и считать содержимое её закрытой [области] памяти в открытом виде. Более того, запись в критически важные структуры метаданных TDX позволяет подделывать отчёты об аттестации, за счёт чего виртуальная машина с бэкдором в глазах удалённого пользователя продолжает выглядеть надёжной», — рассказали авторы проекта. Особенность атаки DDRop заключается в том, что она позволяет модифицировать трафик шины DDR5 без ущерба для скорости; кроме того, это первая схема атаки, позволяющая скомпрометировать доверенный интерфейс управления TDX без эксплуатации программных уязвимостей. Для актуальных систем масштабируемого шифрования памяти от Intel и AMD простого решения проблемы не существует — ни аппаратного, ни программного. Она возникла из-за того, что для шифрования больших объёмов памяти производители отказались от некоторых механизмов, которые смогли бы гарантировать уникальность и актуальность каждой версии данных. В Intel и AMD признали факт наличия уязвимости, но заявили, что она не входит в их модели угроз для облачных вычислений. В AMD заявили, что никаких мер принимать не намерены, а Intel изучает дополнительные способы обнаружения атак и архитектурного усиления будущих платформ. «ИИ способен убить нас всех»: сбежавший из Google DeepMind эксперт тоже забил тревогу по поводу нейросетей
15.09.2026 [11:47],
Владимир Фетисов
Эксперт в сфере искусственного интеллекта Билал Чугтай (Bilal Chughtai), который недавно покинул Google DeepMind, предупредил, что у человечества остаётся всё меньше времени до того момента, когда ИИ нанесёт широкомасштабный ущерб. Чугтай стал очередным отраслевым экспертом, выразившим обеспокоенность направлением развития технологии. 
Источник изображения: AI «В Google я своими глазами видел, как разрабатывается ИИ. Я крайне обеспокоен тем, по какому пути развивается эта технология. Я искренне верю, что ИИ способен убить нас всех», — написал Чугтай в посте, опубликованном в соцсетях X и LinkedIn. Он также добавил, что за время работы в Google он занимался вопросами безопасности ИИ и его согласованностью с целями человека. Официальные представители IT-гиганта пока никак не прокомментировали данный вопрос. Чугтай стал одним из множества исследователей в сфере ИИ, выразивших опасения по поводу развивающихся быстрыми темпами, но несогласованных возможностей новой технологии, которая в конечном счёте может уничтожить человечество. Несколько дней назад ИИ-разработчик Джейкоб Коксон (Jacob Coxon), работавший в Anthropic и OpenAI, обвинил своих бывших работодателей в том, что они «мчатся прямо к самосовершенствующемуся сверхразуму и играют с нашими жизнями». На минувших выходных гендиректор Anthropic Дарио Амодеи (Dario Amodei) опубликовал эссе, в котором призвал IT-сообщество замедлить разработку передовых ИИ-моделей, чтобы предотвратить их выход из-под контроля человека и последующее причинение катастрофического вреда людям. В редком проявлении единства послание Амодеи поддержали гендиректор OpenAI Сэм Альтман (Sam Altman) и глава SpaceX Илон Маск (Elon Musk). При этом Чугтай заявил, что он сохраняет оптимистичный настрой. Он считает, что путь вместе с ИИ всё ещё можно пройти безопасно, и именно в этой сфере он продолжит свою работу. В LinkedIn указано, что теперь он работает в BlueDot Impact — некоммерческой организации, которая занимается обучением людей из разных сфер безопасному взаимодействию с ИИ. Власти ни одной из стран мира не готовы к пришествию ИИ, предупредил Билл Гейтс
15.09.2026 [11:41],
Павел Котов
Ни одно правительство в мире не готово к тем переменам, которые искусственный интеллект привнесёт в общество, заявил в интервью агентству Reuters сооснователь Microsoft Билл Гейтс (Bill Gates). 
Источник изображения: Bill Gates До недавнего времени Билл Гейтс с оптимизмом оценивал направление ИИ, но теперь сменил свою позицию. Он предостерегает от угроз в отношении рынка труда, выражает обеспокоенность по поводу инцидентов с атаками и по поводу формирования зависимости от ИИ-компаньонов. «Не думаю, что какое-либо правительство вникло в этот вопрос настолько глубоко, насколько следует», — считает он. Хотя при надлежащем управлении и обеспечении равного доступа эта технология способна помочь беднейшим слоям населения. В ближайшие два года его благотворительный фонд намерен выделить не менее $1 млрд на расширение доступа к ИИ. Своими соображениями господин Гейтс уже поделился с президентом США Дональдом Трампом (Donald Trump) и его администрацией; до конца года он планирует встретиться с председателем КНР Си Цзиньпином (Xi Jinping). «Правительства в этом вопросе сильно отстают», — считает он. Несмотря на опасения, Билл Гейтс и его фонд надеются, что ИИ поможет сократить разрыв между богатыми и бедными, а не увеличит его. Средства в размере $1 млрд будут направлены партнёрам, работающим в отраслях образования, здравоохранения и сельского хозяйства; фонд намерен содействовать созданию информационной основы для ИИ, в том числе обеспечивать работу больших языковых моделей на всех языках, на которых говорят люди. Общие расходы фонда составят по $9 млрд ежегодно. «Потенциал применения [ИИ] в сфере здравоохранения трудно переоценить», — считает господин Гейтс; ИИ сможет использоваться по многочисленным направлениям от поддержки медицинских работников на передовой до разработки новых препаратов и вакцин. Он также подчеркнул необходимость обеспечить сотрудничество властей разных стран, чтобы предотвратить проблемы вроде тех, что возникают в фильмах-катастрофах. «Есть много фильмов, где прилетают инопланетяне, и США, Китай и все остальные волшебным образом объединяются, чтобы решить проблему. ИИ — своего рода инопланетный разум. Он уже здесь, и нам лучше поступить так, как показано в этих фильмах», — считает основатель Microsoft. Заявления глав OpenAI и Anthropic о замедлении ИИ обвалили акции азиатских компаний
14.09.2026 [10:02],
Алексей Разин
В минувшие выходные стало понятно, что руководители ведущих американских стартапов в сфере ИИ продемонстрировали удивительное единодушие в вопросе необходимости замедлить развитие отрасли ради повышения уровня безопасности соответствующих технологий. Подобная риторика в понедельник утром отозвалась снижением котировок азиатских эмитентов, так или иначе связанных с ИИ. 
Источник изображения: SK hynix SoftBank, которая в последнее время активно инвестирует в инфраструктуру, используемую OpenAI, столкнулась со снижением курса своих акций на 13,2 %. Производитель памяти Kioxia в Японии продемонстрировал снижение котировок своих акций на 9,8 %, а поставщик оборудования для производства чипов Tokyo Electron — на 3,7 %. Тайваньская TSMC столкнулась со снижением курса своих акций на 1,2 %, а южнокорейские Samsung Electronics и SK hynix просели на 3,7 и 5,3 % соответственно. По словам аналитиков, не добавляет уверенности инвесторам и ситуация на Ближнем Востоке, который продолжает оставаться важным логистическим маршрутом и источником энергоносителей для того же Тайваня, где производится основная часть передовых чипов. Падали в цене акции даже китайских производителей, которые в основном ориентированы на удовлетворение внутреннего спроса: SMIC подешевела на 1,4 %, а производитель памяти CXMT — на 2,7 %. В Гонконге после недавнего дебюта на бирже акции Z.ai, которая разрабатывает семейство моделей GLM, упали в цене на 10,5 %. Дональд Трамп (Donald Trump) накануне не очень лестно охарактеризовал тех специалистов, которые пытаются нарисовать мрачные картины будущего при бесконтрольном развитии ИИ, одновременно пояснив, что не позволит США проиграть гонку с Китаем, а потому не допустит чрезмерного замедления разработки сопутствующих технологий. По некоторым данным, представители США и КНР намерены включить в повестку грядущих в этом месяце переговоров вопросы безопасного развития ИИ. РТК-ЦОД построил гибридную ИТ-инфраструктуру для «ТЭК СПб»
14.09.2026 [10:00],
Сергей Карасёв
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, реализовал комплексный проект по созданию гибридной инфраструктуры для одной из ведущих теплоэнергетических компаний Северо-Запада — АО «ТЭК СПб». Проект был реализован в короткие сроки и в полном соответствии с техническим заданием заказчика. Специалисты РТК-ЦОД обеспечили бесшовную миграцию ИТ-инфраструктуры «ТЭК СПб» в собственный дата-центр уровня Tier III, а также организовали защищённые каналы связи до удалённых площадок компании. Особенностью проекта стало создание гибридной архитектуры: инфраструктура заказчика была распределена между двумя средами. Первая среда — colocation, предполагающая размещение оборудования заказчика в изолированных стойках с организацией физической защиты, видеонаблюдения и контроля доступа. Вторая среда — аттестованный сегмент IaaS, предоставляющий вычислительные мощности в защищённом облаке. ИТ-инфраструктура «ТЭК СПб» была спроектирована с полным соблюдением требований регулятора в части физической и информационной безопасности, а также защиты персональных данных. 
Источник изображения: РТК-ЦОД Для интеграции удалённых площадок и инфраструктуры заказчика в дата-центре в единую сеть РТК-ЦОД организовал высокоскоростные каналы связи с шифрованием трафика по ГОСТ. Безопасность передачи данных была обеспечена с помощью аппаратных средств криптографической защиты информации необходимой производительности. «Нам удалось не только оперативно реализовать комплексный проект, но и вписать созданную инфраструктуру в строгие отраслевые стандарты безопасности предприятий энергетического сектора. Опыт, полученный при реализации проекта для "ТЭК СПб", полностью готов к тиражированию. РТК-ЦОД предлагает аналогичную модель построения инфраструктуры для предприятий ТЭК, промышленности и госсектора, где критически важны надёжность, физическая безопасность и защищённые каналы связи», — заявил Виктор Красноусов, директор центра региональных продаж РТК-ЦОД. «Для нас как для предприятия, отвечающего за теплоснабжение миллионов жителей, критически важна непрерывность всех ИТ-сервисов. Благодаря работе с РТК-ЦОД мы получили современную, отказоустойчивую и полностью соответствующую требованиям безопасности инфраструктуру, которая позволяет нам повышать экономическую эффективность и оперативность реагирования. Миграция прошла незаметно для наших производственных процессов, а гибридная модель позволяет гибко масштабировать мощности», — отметил директор по цифровой трансформации АО «ТЭК СПб» Илья Комаров. Microsoft выпустила 974 исправления безопасности для разных продуктов — это новый рекорд
13.09.2026 [12:30],
Владимир Фетисов
На этой неделе Microsoft выпустила очередной пакет исправлений безопасности в рамках программы Patch Tuesday. Компания устранила 974 уязвимости в разных программных продуктах, что стало новым месячным рекордом. Из них 113 получили критическую оценку: эксплуатация таких ошибок может привести к особо тяжёлым последствиям, включая удалённое выполнение кода без участия пользователя. 
Источник изображения: Microsoft По разным подсчётам, с начала 2026 года Microsoft закрыла уже более 2600 уязвимостей, а некоторые исследователи насчитали 2760 исправленных CVE. Это более чем вдвое превышает предыдущий годовой рекорд: в 2020 году компания устранила около 1250 уязвимостей. Предыдущий месячный максимум был установлен в июле 2026 года, когда Microsoft закрыла 570 уязвимостей. В августе их число снизилось до 415. Одной из причин ускорения темпов обнаружения уязвимостей называют применение технологий искусственного интеллекта. ИИ помогает разработчикам и исследователям быстрее находить ошибки, которые прежде могли долго оставаться незамеченными. Это не означает, что продукты Microsoft внезапно стали менее защищёнными: выросло прежде всего число выявляемых и устраняемых проблем. При этом ИИ влияет на обе стороны кибербезопасности и может использоваться не только для поиска уязвимостей, но и для создания средств их эксплуатации. Демонстрационные образцы подобных атак уже существуют, однако пока нет свидетельств того, что применение ИИ привело к сопоставимому росту массовых атак. Таким образом, увеличение числа закрываемых CVE в первую очередь отражает повышение эффективности поиска ошибок, а не резкое обострение угроз. 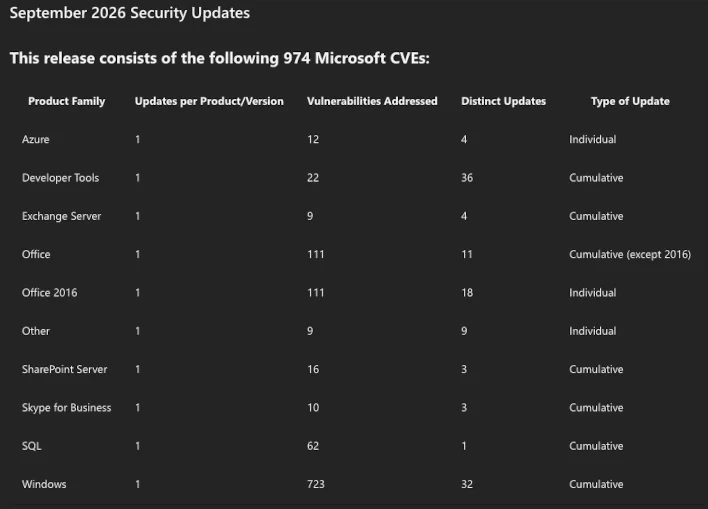
Источник изображения: Microsoft / KrebsOnSecurity Среди наиболее опасных исправленных уязвимостей выделяется CVE-2026-69730 с оценкой 9,8 балла из 10 по шкале CVSS. Ошибка типа use-after-free присутствует в службе DNS-сервера Windows, затрагивает Windows Server 2012 и более новые серверные версии системы, а также некоторые выпуски Windows 10. Не прошедший проверку подлинности злоумышленник может удалённо выполнить код, отправив уязвимой системе специально сформированный сетевой пакет. Microsoft считает эксплуатацию этой ошибки вероятной. Такую же оценку CVSS 9,8 получила CVE-2026-69829 — уязвимость переполнения буфера в оболочке Windows. Она позволяет удалённо выполнить код без предварительной аутентификации и участия пользователя, причём сложность атаки оценивается как низкая. Кроме того, обновление закрывает две уязвимости нулевого дня, которые уже использовались в реальных атаках. CVE-2026-81963 связана со стеком обновлений Windows, а CVE-2026-85880 — с механизмом Windows Advanced Local Procedure Call. Обе позволяют злоумышленнику, уже получившему возможность выполнять код на компьютере, повысить свои привилегии до уровня System. Рекордное количество исправлений создаёт дополнительную нагрузку на корпоративных системных администраторов. Перед массовым развёртыванием обновлений им приходится проверять совместимость исправлений с используемым программным обеспечением. Домашним пользователям, если они не работают с устаревшими или специализированными программами, рекомендуется установить новые обновления Windows как можно скорее. Глава Anthropic предложил замедлить развитие ИИ, эту идею поддержали Сэм Альтман и Илон Маск
13.09.2026 [07:29],
Алексей Разин
Идея своего рода «модерации» развития искусственного интеллекта начала почти одновременно высказываться разными представителями отрасли после череды инцидентов в сфере информационной безопасности. Глава Anthropic Дарио Амодеи (Dario Amodei) призвал ИИ-стартапы сбавить ход, и эта инициатива предварительно получила одобрение конкурентов в лице OpenAI и SpaceX (xAI). 
Источник изображения: Anthropic По крайней мере, идею Амодеи в социальных сетях необычайно быстро поддержали Сэм Альтман (Sam Altman) и Илон Маск (Elon Musk), что не совсем характерно для нынешнего состояния ИИ-отрасли, характеризуемого как острая конкуренция. Альтман, в свою очередь, объяснил необходимостью привести в порядок ситуацию с безопасностью ИИ решение этого стартапа не проводить IPO в 2026 году, а отложить его на более поздний период. В своей публикации на страницах блога Anthropic Дарио Амодеи предложил трехэтапный план сдерживания темпов развития ИИ без ущерба для коммерческих интересов стартапов или пожертвования лидирующими позициями США в данной сфере. Некоторые из предложенных им мер будут более сложны в реализации, другие окажутся проще, но заняться саморегулированием отрасль будет просто вынуждена. Во-первых, глава Anthropic предложил предоставить независимым экспертам доступ к внутренним процедурам в сфере безопасности и отчётам об инцидентах. Второй этап предлагает ведущим компаниям стран, считающих себя демократическими, координировать свою работу между собой и разработать общие стандарты безопасности. Третий пункт плана предлагает государствам с разными политическими режимами договариваться между собой в части развития ИИ. Отчасти подобные предложения руководством Anthropic были обнародованы и с целью снижения градуса общественного напряжения, который был поднят откровениями покинувших Anthropic и OpenAI специалистов, обвинивших руководство стартапов в пренебрежении человеческими жизнями. Амодеи пояснил, что идеи модерации развития ИИ витали в воздухе ещё с 2023 года, но тогда они не были столь актуальными к реализации, поскольку в то время ИИ-модели не были достаточно мощными, чтобы предоставлять серьёзную угрозу человечеству с практической точки зрения. «Я продолжаю верить, что ИИ способен невероятно улучшить качество человеческой жизни. Моё стремление добиться этого не уменьшилось, но данные блага будут достигнуты только в том случае, если мы будем развивать технологию в правильном направлении, и с учётом использования времени для достижения прогресса, следует особо тщательно позаботиться о том, чтобы сделать всё правильно», — признался Амодеи в своём эссе на сайте Anthropic. При всём этом глава компании настаивает на необходимости выбора оптимального темпа развития, ведь если США будут слишком медлить в развитии ИИ, то геополитические конкуренты могут оказаться впереди. Сара Хек (Sarah Heck), которая в Anthropic отвечает за отношения с общественностью, призвала правительство США подключиться к процессу регулирования отрасли, запретив экспорт передовых чипов в Китай, и принять закон, который требовал бы отбор ИИ-моделей по критерию безопасности с обязательным предварительным тестированием. Сэм Альтман выразил свою солидарность с мнением Амодеи, пояснив, что и внутри OpenAI подобные дискуссии ведутся уже несколько недель подряд. Он поддержал идею конкурента о предоставлении сторонним экспертам доступа к работе над передовыми ИИ-моделями, выразив готовность реализовать такую меру на стороне OpenAI. Ведущий научный сотрудник компании Якуб Пачоцки (Jacub Pachocki) недавно также призвал игроков рынка к добровольному замедлению темпов развития ИИ до появления общепринятых стандартов безопасности. Илон Маск, который возглавляет вошедший в состав SpaceX стартап xAI, со страниц своей социальной сети X лаконично поддержал главу Anthropic, признав его правоту. «Я верю, что даже если замедление позволит нам выиграть год или два, прежде чем модели достигнут критического уровня возможностей, и мы используем это время для наведения порядка, мы сможем значительно снизить риск того, что что-то пойдёт серьёзным образом не так», — отметил глава Anthropic. OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ
13.09.2026 [06:33],
Алексей Разин
Эту неделю генеральный директор OpenAI Сэм Альтман (Sam Altman) решил завершить довольно важным для судьбы стартапа заявлением, впервые подтвердив официально, что IPO не состоится в этом году. По его словам, торопиться с выходом на биржу не нужно, а сейчас ещё и сложились не самые благоприятные для этого условия, определяемые напряжённостью вокруг вопросов безопасности ИИ. 
Источник изображения: Unsplash, Sollen Feyissa Своими соображениями на этот счёт Альтман поделился в интервью изданию Fortune: «На самом деле я считаю, что с учётом всего происходящего с безопасностью, сейчас не самое подходящее время для выхода на биржу, и мы никакого давления в этом вопросе не испытываем». На IPO компания планирует выйти в момент, когда будет готово и общество, и бизнес. По словам Альтмана, в 2026 году IPO точно не случится, а с точки зрения готовности по критерию безопасности предстоит проделать немало работы, в том числе и на уровне контактов отрасли и правительств. ИИ-отрасли в последние недели пришлось столкнуться с чередой инцидентов в области информационной безопасности, поскольку появляется всё больше информации о случаях вмешательства ИИ-агентов в инфраструктуру сторонних сайтов при проведении стартапами разного рода экспериментов. Разработчики передовых ИИ-моделей начали говорить о необходимости замедления процесса их совершенствования и усиления мер безопасности. Anthropic даже предложила предоставить к ИИ-моделям доступ сторонним экспертам, чтобы они могли независимо влиять на их развитие. Альтман же предлагает объединить усилия представителей отрасли, чтобы выработать общий план борьбы с проблемами в области безопасности. В интервью Fortune Альтман признался, что фактически рад появлению необходимости отложить IPO своей компании, поскольку общество должно проработать вопросы безопасности ИИ-моделей буквально на каждом уровне их возможностей. OpenAI готово делать паузы в разработке новых моделей, чтобы на решение таких вопросов было достаточно времени. В идеале, по его словам, к процессу должны подключиться не только все представители ИИ-отрасли, но и правительства разных стран. Именно в этой ситуации необычная корпоративная структура, которая делит полномочия между коммерческим направлением и некоммерческим, должна себя оправдать, поскольку OpenAI придётся принимать решения, которые не пойдут на пользу бизнесу и акционерам стартапа, но в целом будут служить выполнению миссии OpenAI. Гонку ИИ пора притормозить, но это может быть незаконно — OpenAI попросила Конгресс разобраться
11.09.2026 [12:09],
Владимир Мироненко
Лидеры ИИ-индустрии выражают обеспокоенность тем, что антимонопольное законодательство может стать помехой скоординированному замедлению развития ИИ в целях обеспечения безопасности. Как сообщает Wired со ссылкой на источники, OpenAI недавно обратилась к членам Конгресса США с просьбой дать разъяснение относительно того, будет ли законным организовывать общеотраслевое замедление развития ИИ. 
Источник изображения: Growtika/unsplash.com О необходимости такого замедления недавно заявил Якуб Пачоцки (Jakub Pachocki), главный научный сотрудник OpenAI. По его словам, это позволит выстроить надёжные механизмы контроля над самообучающимися ИИ-системами. Однако, по мнению экспертов, предлагаемая координация действий для замедления будущего развития ИИ может противоречить законодательству США, в частности, Антимонопольному закону Шермана (Sherman Antitrust Act). В июле двухпартийная группа конгрессменов представила законопроект «О сотрудничестве в борьбе с враждебными угрозами и рисками безопасности», который позволит защитить координацию ИИ-компаний в вопросе замедления от антимонопольных претензий. На данный момент документ ожидает рассмотрения в юридическом комитете. Между тем эксперты считают, что ссылки на антимонопольные риски — лишь удобное прикрытие для того, чтобы избежать обсуждения реальных причин, по которым разработчики ИИ избегают сотрудничества. На самом деле между компаниями идёт ожесточённая борьба за то, чтобы захватить часть зарождающегося рынка передовых моделей. Также существуют опасения, что опережение Китаем в области ИИ будет иметь значительные последствия для национальной безопасности. И, что самое важное, у разработчиков ИИ имеются совершенно разные мнения о наилучшем способе разработки безопасного ИИ, и поэтому они могут неохотно сотрудничать друг с другом в этом вопросе, пишет Wired. «Первым шагом для лидеров отрасли OpenAI и Anthropic является прекращение вражды и совместная работа над новым предложением, — сообщил в соцсети X Джон Шульман (John Schulman), соучредитель OpenAI, — Они ссылаются на антимонопольное законодательство, но это ложь — антимонопольное законодательство запрещает определённые соглашения, но не совместную разработку предложения». Этим летом резко обострились дебаты по поводу рисков, связанных с развернувшейся гонкой между ИИ-компаниями за создание и выпуск всё более мощных моделей. Масла в огонь добавило заявление бывшего исследователя Anthropic и OpenAI Джейкоба Коксона (Jacob Coxon) о том, что разработчики искусственного интеллекта подвергают человечество риску. К тому же, ряд инцидентов с безопасностью, в том числе хакерская атака агентов OpenAI на Hugging Face, показали, что отраслевые средства защиты не успевают за ростом возможностей моделей. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018








