


Опрос
|
реклама
Быстрый переход
Учёные придумали невидимые для глаз световые водяные знаки для выявления дипфейков
12.08.2025 [18:48],
Сергей Сурабекянц
Поддельные видео становится всё сложнее выявлять, поэтому исследователи Корнеллского университета представили новую криминалистическую технологию, которая поможет специалистам удостовериться в подлинности видеоматериалов. Метод заключается во встраивании невидимых цифровых водяных знаков непосредственно в световой поток источников освещения, используемых при съёмке — например, на месте преступления. 
Источник изображений: Cornell University Концепция «шумокодированного освещения» была представлена 10 августа на конференции SIGGRAPH 2025 аспирантом факультета компьютерных наук Корнеллского университета Питером Майклом (Peter Michael). Впервые этот подход был предложен и разработан доцентом Эйбом Дэвисом (Abe Davis) (на фото слева). 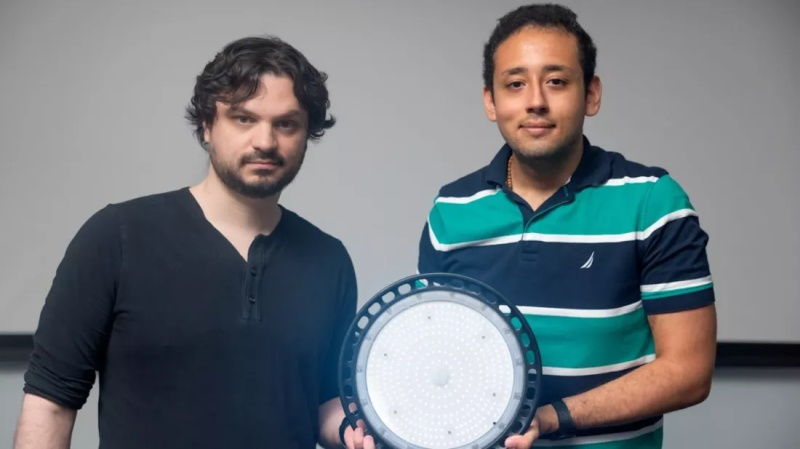 Обычно водяные знаки встраиваются непосредственно в видеофайлы, изменяя мельчайшие элементы изображения для создания скрытого идентификатора. Такие системы достаточно эффективны в контролируемых условиях, но требуют взаимодействия с устройством или платформой, создающей видеоматериал. При использовании несовместимой камеры или программного обеспечения цифровой водяной знак просто не появится. 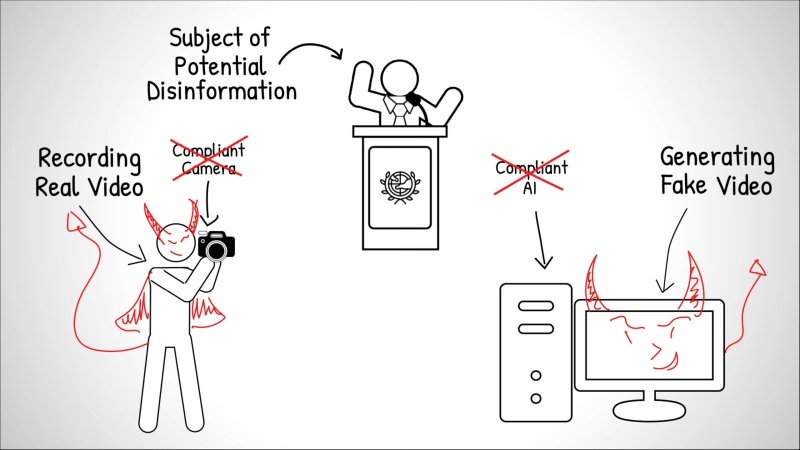 Разработчики предложили при записи «встраивать» водяной знак непосредственно в световой поток от источников освещения. Это гарантирует, что любая камера — от профессионального оборудования до смартфона — запечатлеет его во время съёмки сцены. В программируемые источники света, такие как компьютерные мониторы, студийное оборудование или некоторые светодиодные приборы, можно встроить кодированные шаблоны яркости с помощью ПО. Стандартные лампы также можно адаптировать, оснастив их компактным чипом размером примерно с почтовую марку, который плавно меняет интенсивность света в соответствии с секретным кодом. 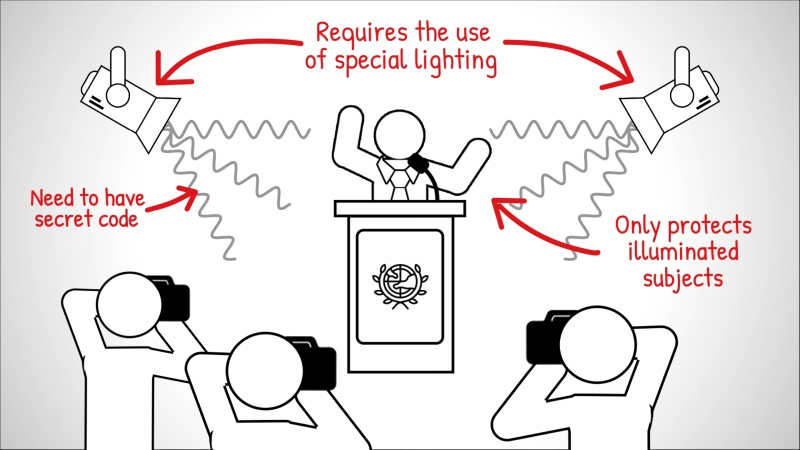 Встроенный код, разработанный на основе исследований зрительного восприятия человека, состоит из минимальных изменений частоты и яркости освещения, практически незаметных невооружённому глазу и воспринимаемых мозгом как незначительный световой шум. Уникальный код каждого источника света фактически обеспечивает параллельную запись сцены с низким разрешением и временными метками, которые Дэвис называет «видеокодами». «Когда кто-то манипулирует видео, изменённые фрагменты начинают противоречить тому, что мы видим на этих видеокодах, — пояснил Дэвис. — А если кто-то попытается сгенерировать поддельное видео с помощью ИИ, полученные видеокоды будут выглядеть просто как случайные вариации освещённости». При анализе видеоматериала специалисты могут обнаружить пропущенные последовательности, вставленные объекты или изменённые сцены. Например, удалённый из интервью фрагмент отобразится как визуальный пробел в восстановленном видеокоде, а сфабрикованные элементы — как сплошные чёрные области. Исследователи показали, что в одной сцене можно использовать до трёх независимых кодов освещения. Такое наложение увеличивает сложность водяного знака и усложняет задачу потенциальных фальсификаторов.  «Даже если злоумышленник знает об этой технике и сможет вычислить коды, его задача всё равно будет значительно сложнее, — добавил Дэвис. — Вместо того чтобы имитировать свет только для одного видео, ему придётся подделывать каждый ролик с кодами отдельно, и все подделки должны будут согласовываться между собой». Полевые испытания показали эффективность метода в определённых условиях и его стабильную работу при различных оттенках кожи. Исследователи отмечают, что технология шумокодированного освещения — многообещающий шаг вперёд, но не панацея от фейковых видео. По мере развития инструментов генеративного ИИ будут совершенствоваться и методы обхода средств проверки подлинности. «Раньше видео рассматривалось как источник достоверной информации, но теперь мы не можем быть в этом уверены, — считает Дэвис. — Сегодня можно сгенерировать практически любой ролик. Это интересно, но и проблематично, потому что отличить реальность от подделки становится всё сложнее». Сэм Альтман предупредил, что скоро мошенники начнут массово похищать деньги, подделывая личность с помощью ИИ
28.07.2025 [04:50],
Алексей Разин
Создатели систем искусственного интеллекта обеспокоены проблемой их неправомерного применения, и глава OpenAI Сэм Альтман (Sam Altman) не является исключением. Во время своей беседы с вице-председателем Федрезерва США Мишель Боуман (Michelle Bowman) он заявил, что скоро на нас хлынет поток высококачественных подделок не только голоса, но и внешности любого человека, которые могут быть использованы в противозаконных целях. 
Источник изображения: OpenAI, Dall-E В качестве примера Альтман приводит процедуру аутентификации клиента банка при помощи голоса и кодовой фразы. Зная последнюю, злоумышленникам не составит труда сымитировать голос человека при помощи систем искусственного интеллекта, а затем отдать распоряжение о переводе денежных средств без ведома их реального собственника. «ИИ полностью освоил все методы аутентификации, которые люди сейчас используют, кроме паролей. Сейчас это может быть голосовой вызов, вскоре это будет видео или видеозвонок, которые будут неотличимы от настоящих», — пояснил свою обеспокоенность Сэм Альтман. Подделка голоса уже давно используется мошенниками для манипуляций своими жертвами, искусственный интеллект просто даёт им более простой и эффективный инструмент, который доступен буквально каждому. Постепенно осваивается и направление видеозвонков, в которых имитируется нужный образ, но подменяется содержание разговора. Жертвами подобных преступлений уже становятся известные личности, включая политиков и чиновников. OpenAI не так много делает для предотвращения подобных злоупотреблений, хотя и пытается разработать более надёжные способы биометрической аутентификации. Так или иначе, Альтман убеждён, что скоро в руки мошенников попадут программные средства, позволяющие поставить фальсификацию личности на поток. Конец цифрового насилия: Трамп ввёл уголовную ответственность за интимные дипфейки
20.05.2025 [13:22],
Павел Котов
Президент США Дональд Трамп (Donald Trump) подписал «Закон о немедленном удалении материалов» (Take It Down Act), который переводит в разряд уголовных преступлений распространение несогласованных с объектом изображений деликатного характера, в том числе созданных с помощью искусственного интеллекта подделок (дипфейков). Закон требует, чтобы администрации соцсетей немедленно удаляли такие материалы при поступлении соответствующих запросов. 
Источник изображения: Donghun Shin / unsplash.com Законопроект утвердили обе палаты Конгресса; в его поддержку высказались несколько технологических компаний, защитники прав молодёжи и родителей, а также первая леди Мелания Трамп (Melania Trump). Есть, впрочем и мнение, что утверждённый в документе подход может иметь обратный эффект и навредить тем, кого призван защищать. Закон переводит в разряд уголовных преступлений публикацию изображений деликатного характера, в том числе дипфейков, без согласия лиц, которые в этих материалах представлены, — он предусматривает наказание до трёх лет лишений свободы плюс штрафы. Администрациям социальных сетей предписывается в течение 48 часов с момента получения соответствующего уведомления удалять все такие материалы и «прилагать разумные усилия» для удаления копий таких материалов. Правозащитники, в том числе некоммерческие организации Electronic Frontier Foundation (EFF) и Center for Democracy and Technology (CDT), однако, предупреждают, что положение о запрете контента может использоваться, чтобы принуждать ответственных лиц удалять более широкий спектр материалов, чем предполагается; не исключается также угроза для технологий защиты конфиденциальности, в том числе средств шифрования — операторы соответствующих платформ не видят и не имеют возможности удалять сообщения между пользователями. Не исключаются и другие злоупотребления, в том числе избирательное отношение Федеральной торговой комиссии (FTC) к соблюдению требований закона. Введение новых норм в практику правоприменения займёт около года, считают эксперты. Исследование Honor: из-за распространения дипфейков работодатели изменят способ проведения онлайн-собеседований
17.04.2025 [01:00],
Владимир Мироненко
Поступивший в продажу в России в апреле смартфон Honor Magic 7 получил поддержку целого ряда ИИ-технологий, включая функцию распознавания дипфейков для защиты от новых видов мошенничества при видеозвонках. Согласно исследованию Honor, приуроченному к выходу смартфона Magic 7, распространение дипфейков может отразиться на процессе найма специалистов на работу, собеседование с которыми, как правило, проводится в онлайн-режиме. 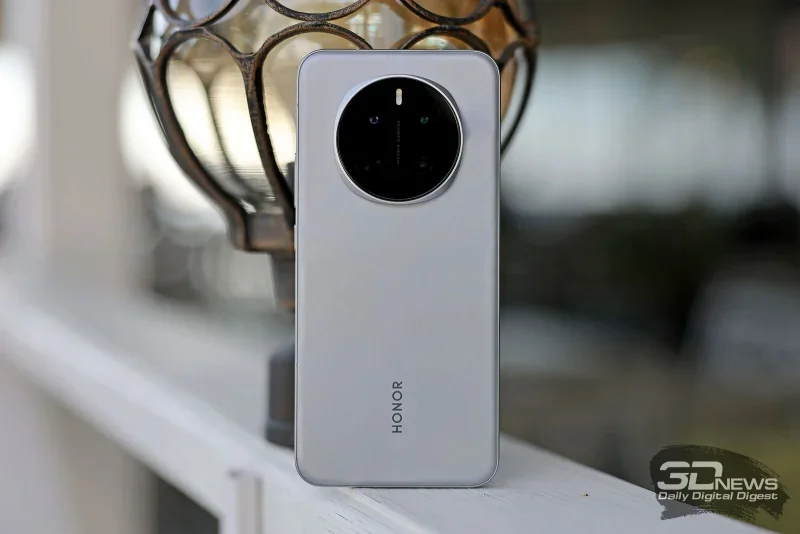 В ходе опроса, проведенного Honor, выяснилось, что 81,5 % респондентов готовы делегировать искусственному интеллекту (ИИ) стрессовые задачи, а 22,7 % хотели бы делегировать искусственному интеллекту прохождение собеседований за них. Что также интересно, 1,1 % участников опроса признались, что сами создают дипфейки. 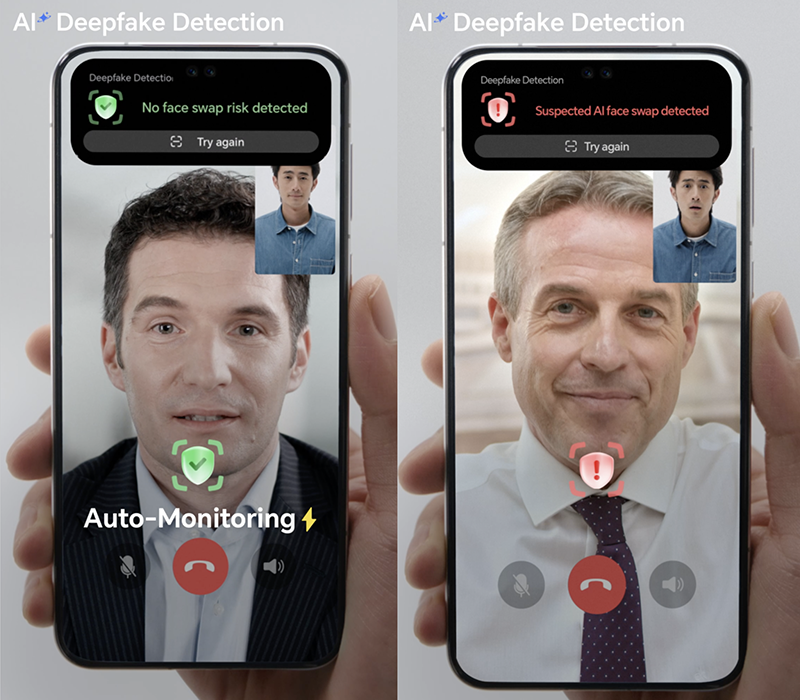 ИИ-технология, встроенная в серию смартфонов Magic 7, позволяет пользователям определять, было ли фото или видео изменено или полностью создано с помощью ИИ. Распространение дипфейков обеспокоило рекрутеров. По словам Дарьи Барковой, HR-профайлера и предпринимателя IT-рекрутингового агентства Unicorn Search, технологии дипфейков и использование ИИ-инструментов, позволяющих имитировать человека на собеседовании, ставят под сомнение достоверность результатов найма. «Кандидат может полностью заменить себя на этапе оценки, превращая цифровые каналы рекрутинга из инструмента удобства в зону уязвимости. Стандартизированные вопросы и типовые кейсы теряют актуальность — их слишком легко автоматизировать», — говорит Баркова. Она подчеркнула, что будущее — за динамичными форматами с живым взаимодействием, позволяющим определить способность кандидата на вакансию к адаптации в реальном времени и проверить индивидуальную реакцию на нестандартные условия. Анна Осипова, руководитель внешних коммуникаций hh.ru в регионах, подтвердила актуальность проблемы дипфейков. Она отметила, что случаи использования технологий дипфейков для прохождения онлайн-собеседований пока единичны, но по мере развития технологий риски их использования могут стать довольно ощутимыми, и компаниям уже сегодня необходимо подумать о мерах противодействия. «Как минимум, важно проводить более тщательный первичный скрининг кандидата, не пренебрегать проверкой через внутреннюю службу безопасности. Во время онлайн-собеседований стоит обращать внимание на качество и “естественность” видео, манеру речи», — отметила она. По мнению экспертов, уже в ближайшее время компании будут вынуждены изменить методы подбора персонала, используя новые способы проверки личности кандидатов и подлинности видео во время онлайн-собеседований. «Сбер» предсказал всплеск ИИ-мошенничества, к которому никто не готов, к середине этого года
04.03.2025 [22:43],
Дмитрий Федоров
Мошенники в 2025 году начнут активно использовать ИИ для создания дипфейков, подделки голоса и телефонных звонков на разных языках. По оценке «Сбера», финансовые институты недостаточно подготовлены к подобным угрозам, что может привести к увеличению финансовых потерь среди рядовых граждан. Банкам и государственным структурам необходима срочная модернизация систем безопасности для предотвращения таких преступлений. 
Источник изображения: Wesley Tingey / Unsplash Согласно прогнозу «Сбера», уже к середине 2025 года мошенники начнут активно применять технологии генеративного ИИ для создания реалистичных подделок изображений, видеозаписей и голосов. Эти методы уже используются при создании фишинговых сайтов, но вскоре выйдут на новый уровень. «Мы прогнозируем, что примерно к середине года появятся дипфейки», — заявил заместитель председателя правления «Сбера» Станислав Кузнецов. Особенно серьёзной угрозой, связанной с развитием ИИ, станет преодоление языкового барьера в телефонном мошенничестве. Кузнецов отметил, что в ближайшие три-четыре месяца злоумышленники начнут активно применять технологии генерации речи на различных языках. «Как только модели позволяют нам сегодня преодолеть последнюю границу — языковой барьер, как только нажатием одной кнопки можно звонить в любую страну или разговаривать на любом языке, следует задуматься о том, что телефонное мошенничество появится и на башкирском, и на татарском языках», — подчеркнул он. Согласно данным, представленным Кузнецовым, 81 % мошеннических звонков совершается через мессенджеры, sim-box и облачные АТС. Оставшиеся 19 % приходятся на классические телефонные звонки, причём лишь 1 % осуществляется с подменой номера. Это означает, что основная угроза исходит именно от мессенджеров, а не от традиционной телефонии. По данным Центрального банка России (ЦБ), в 2024 году мошенники похитили у клиентов банков 27,5 млрд руб., принуждая их совершать денежные переводы. Основной инструмент преступников — методы социальной инженерии, основанные на обмане и манипуляции жертвами. Банк России направил операторам связи почти 172 тысячи номеров, использовавшихся злоумышленниками, что подчёркивает масштаб проблемы. Несмотря на снижение числа мошеннических звонков через традиционную телефонную связь, преступники продолжают активно применять мессенджеры не только для звонков, но и для рассылки вредоносного программного обеспечения (ПО) и поддельных документов. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






