


Опрос
|
реклама
Быстрый переход
Разработчики Kingdom Come: Deliverance и RPG по «Властелину колец» стали жертвой кибератаки — официальное заявление Warhorse Studios
27.10.2026 [17:10],
Михаил Романов
Принадлежащая холдингу Embracer Group чешская Warhorse Studios, в настоящее время разрабатывающая ответвление от серии Kingdom Come: Deliverance и RPG во вселенной «Властелина колец», стала жертвой «серьёзной» кибератаки. 
Источник изображений: Warhorse Studios Как гласит сообщение на официальном сайте Warhorse Studios, злоумышленники получили доступ к внутренним системам компании и корпоративным данным. Последствия ситуации для игроков не уточняются. Warhorse подтвердила, что сотрудничает с экспертами по кибербезопасности и компетентными органами для укрепления систем, расследования инцидента и установления в полном объёме его последствий. 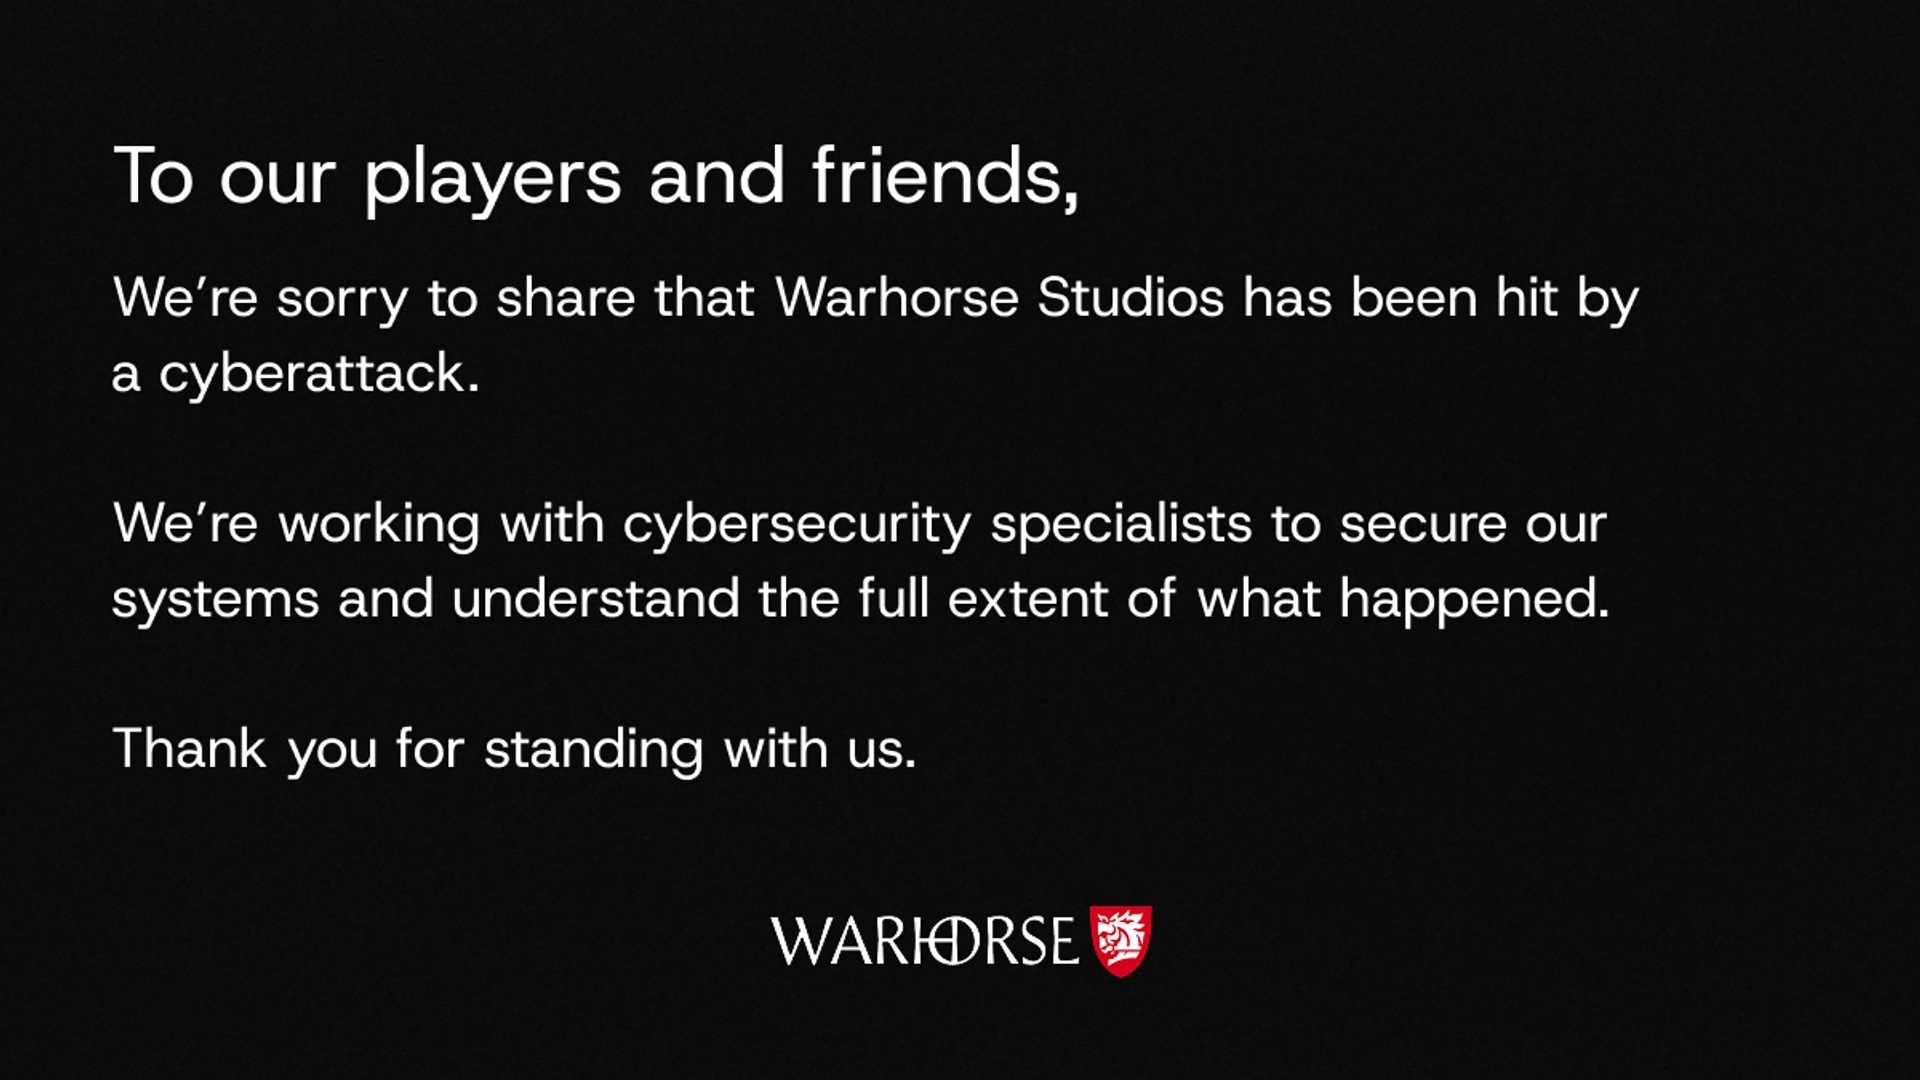 Гендиректор Warhorse Studios Мартин Фрывалдский (Martin Frývaldský) назвал случившееся «серьёзным инцидентом» и заверил, что студия выделяет все необходимые ресурсы для урегулирования проблемы. «Наша первоочередная задача — обезопасить свои системы, установить масштаб взлома и предпринять необходимые шаги для защиты наших сотрудников, партнёров и сообщества», — сообщил Фрывалдский в официальном заявлении.  Стоит отметить, что это уже второй взлом именитого игрового разработчика за последние дни. На прошлой неделе жертвой кибератаки стал издатель Capcom — хакеры получили доступ к данным 11,7 млн аккаунтов Capcom ID. Ранее стало известно о двух критических уязвимостях в языке программирования PHP, который используется примерно в 70 % сайтах по всему миру. Дыры «залатали» 21 октября, но их уже начали использовать в реальных атаках. ИИ поставил кибератаки на конвейер: CrowdStrike рассказала, как хакеры делегируют взлом автономным агентам
22.10.2026 [19:06],
Сергей Сурабекянц
В новом отчёте CrowdStrike Counter Adversary Operations подробно описывается исследование четырёх ранее не описанных атак с использованием ИИ-агентов. Исследователи отметили, что злоумышленники становятся всё более опытными в использовании ИИ, а масштабы их деятельности быстро растут. Хакеры теперь применяют ИИ не только для создания инструментов, но и непосредственно для проведения массированных кибератак, в которых агенты ИИ самостоятельно принимают решения.  Команда Counter Adversary Operations, объединяющая CrowdStrike Intelligence и CrowdStrike OverWatch, предоставила краткий обзор выявленных угроз. В Аргентине злоумышленник, говорящий на испанском и английском языках, скомпрометировал как минимум 15 медицинских учреждений и похитил учётные данные и медицинские записи как минимум одной жертвы. Он использовал специально разработанную автономную двухагентную архитектуру для пентестинга (тестирования на проникновение). Агент Claude Code «Супервизор» выбирал задачу из запланированных этапов атаки, а агент «Исполнитель» её выполнял. Хакер использовал проект с открытым исходным кодом PentestGPT. Преступник, говорящий на китайском языке, взломал государственные структуры двух стран и атаковал частные компании в Бразилии и США, включая компании в биотехнологической, медицинской, пищевой, розничной, технологической и туристической отраслях. Он получал доступ к моделям Claude через китайский прокси-сервис и создал две системы пентестинга, которые предоставляют Claude Code различные уровни автономности. Агент может действовать «в одиночку», либо делегировать задачи нескольким специализированным агентам. Хакер из Индонезии использовал навыки, взятые из общедоступных репозиториев GitHub. Из-за примитивности подхода злоумышленнику периодически приходилось вмешиваться, чтобы преодолеть защитные механизмы модели или призвать Claude Code продолжать попытки преодоления определённого барьера. Несмотря на ограниченное понимание основ безопасности, злоумышленнику всё же удалось скомпрометировать несколько доменов правительства Индонезии и некоторых частных компаний. Группа русскоязычных лиц похитила данные корпоративных клиентов у американского поставщика решений для управления взаимоотношениями с клиентами и скомпрометировала несколько частных компаний, предоставляющих SaaS-услуги и услуги ЦОД в России, Кыргызстане и США. Также был взломан домен правительства неназванной страны. Злоумышленники разработали и запустили семиэтапный рабочий процесс, который предоставляет ИИ-агентам практически полную автономию в выборе методов взлома. 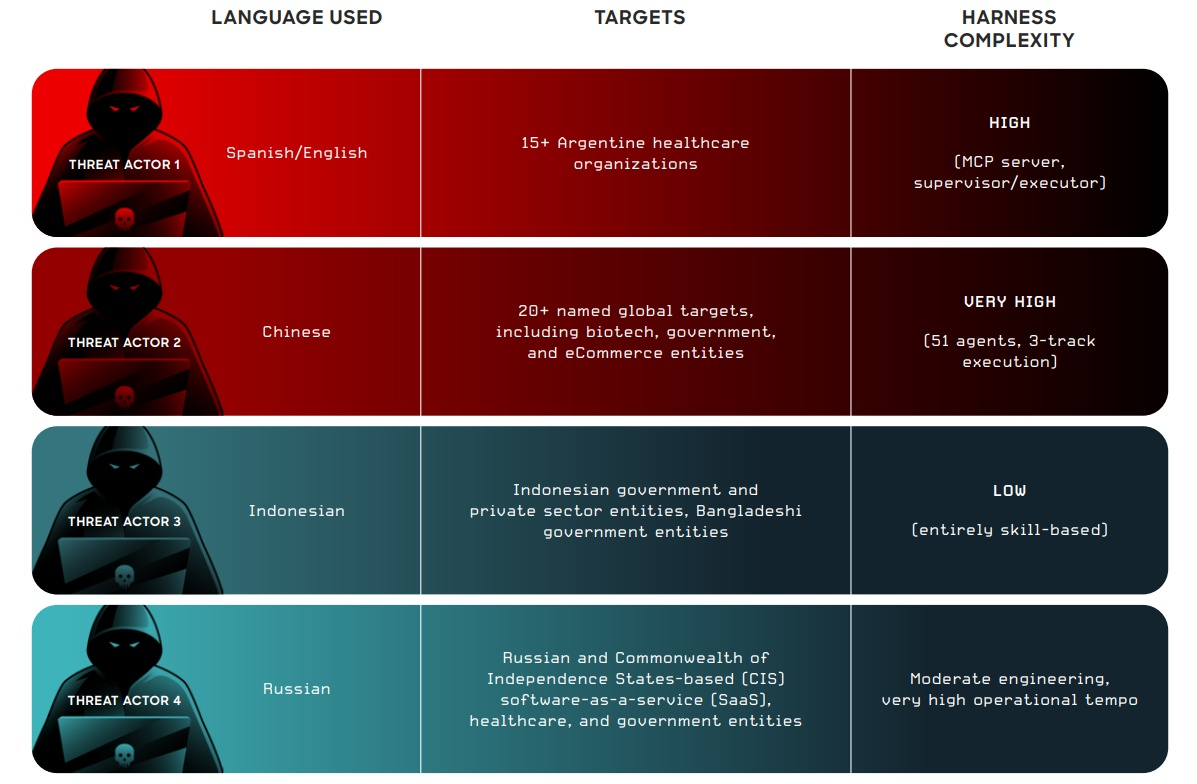 Агентный ИИ превращает базовые наступательные кибер-операции в товар. Количество и сложность таких вторжений почти наверняка возрастут из-за совершенствования моделей ИИ и распространения инструментов с открытым исходным кодом. В ближайшие 12 месяцев злоумышленники с низким уровнем квалификации могут начать использовать подобные ИИ-системы для проведения кампаний, масштаб и эффективность которых ранее были доступны лишь организованным преступным группировкам или субъектам, связанным с государственными структурами. Дыры PHP уже пытаются использовать для взлома серверов — Google, OpenAI и Amazon встали на защиту интернета
22.10.2026 [12:27],
Павел Котов
Технологические гиганты Google, OpenAI и Amazon подключились к работе по анализу уязвимостей, выявленных в языке PHP, к обнаружению атак и защите затронутых систем. Специализирующиеся на вопросах кибербезопасности компании уже начали сообщать о попытках злоумышленников воспользоваться ситуацией. 
Источник изображения: Ben Griffiths / unsplash.com Две обнаруженные уязвимости, получившие общее название PHP2Shell, позволяют удалённо выполнять на серверах произвольный код, что создаёт угрозу утечки конфиденциальных данных. Агентство национальной безопасности США настоятельно рекомендовало использующим PHP организациям подготовить обновления безопасности для устранения данных уязвимостей; если немедленное обновление невозможно, в ведомстве предложили вообще отключить соответствующие системы, пока уязвимости не будут полностью устранены. Аналогичные предупреждения выпустили профильные ведомства в Сингапуре, Великобритании, Австралии, Канаде и Европейском союзе. Попытки эксплуатировать данные уязвимости фиксировались ещё до их публичного раскрытия, сообщили в Amazon — такие попытки ещё 17 октября помогла обнаружить система MadPot, предназначенная для мониторинга подозрительной активности в интернет-инфраструктуре. Специалисты Google при помощи моделей искусственного интеллекта произвели поиск и анализ уязвимостей; нейросеть Gemini помогла оценить их серьёзность, смоделировать возможные атаки и проверить эффективность выпущенных патчей безопасности. В OpenAI заявили, что критические уязвимости в PHP помогли выявить исследователи, работающие с её моделями ИИ, — этими возможностями могут воспользоваться и киберпреступники, предупредили в компании. О попытках эксплуатировать уязвимости за день до их официального раскрытия сообщили в Cloudflare. Чтобы пресечь такие попытки в дальнейшем, компания активировала межсетевые экраны для веб-приложений. Специализирующаяся на вопросах кибербезопасности компания VulnCheck развернула выступающие приманками специально созданные уязвимые системы и зафиксировала подключения к ним с IP-адресов из Канады и Нидерландов, а также минимум одну попытку эксплуатировать одну из этих уязвимостей, которая позволяет выполнять произвольный код без аутентификации — её производили с зарегистрированного в Китае IP-адреса. Злоумышленник попытался считать данные, но такого пути не существовало, и сервер вернул ошибку 404. Поставщик решений в сфере безопасности Patchstack сообщил, что вскоре после выхода обновления PHP системы телеметрии показали лишь попытки зондирования — прямых доказательств взлома обнаружено не было. В качестве меры предосторожности некоторые сайты временно приостановили свою работу. Среди них оказались сервис социальных закладок Pinboard, ряд правительственных ресурсов Нидерландов и некоторые службы, связанные с «Википедией». Хакерам грозит безработица: ИИ-агенты освоили сложные кибервторжения без участия человека
19.10.2026 [19:24],
Сергей Сурабекянц
За последние пару недель неустановленные хакеры взломали сайты более сотни компаний, среди которых оказались Deere, SharkNinja и Cummins. При этом сами киберпреступники практически не принимали участия в процессе. Они полностью переложили задачу по взлому на ИИ-агентов, которые автономно исследовали целевые сайты и проникали в их системы. Такой подход значительно расширил возможности злоумышленников. 
Источник изображений: unsplash.com Ведущий исследователь угроз компании NorForge Снорре Фагерланд (Snorre Fagerland) сообщил, что обнаружил нескольких активных хакеров в ходе сканирования сети на предмет оставленных в открытом доступе экземпляров Cairn — платформы с открытым исходным кодом для решения задач с помощью ИИ, которая пользуется популярностью у киберпреступников. Со 2 октября Фагерланд выявил около двух десятков случаев использования Cairn в злонамеренных целях. Он утверждает, что доступные на рынке ИИ-агенты способны самостоятельно осуществлять сложные кибервторжения без участия человека. Один из хакеров, за действиями которого наблюдал Фагерланд, при помощи автономных ИИ-агентов похитил массив данных кредитных карт. Другой попытался использовать их для ограбления криптовалютной биржи. Третий направил целую армию ИИ-агентов против сайтов электронной коммерции в США, Канаде, Австралии и Японии. К концу прошлой недели агенты предприняли попытки взлома более 1200 сайтов. В среднем на успешное проникновение уходило около 23 часов. По оценкам Фагерланда, в ходе этой кампании (в которой, по-видимому, использовалось сочетание китайской модели DeepSeek и Claude Code от компании Anthropic) было израсходовано токенов примерно на $5000 — то есть около $50 на каждый успешный взлом. Фагерланд, работающий в сфере кибербезопасности почти три десятилетия, отметил, что был впечатлён некоторыми методами, которые агенты использовали для атаки на свои цели. «Придумать такие решения — задача не из лёгких, — уверен он. — Это совсем не уровень неопытных хакеров с готовыми инструментами». В одном из случаев, не сумев найти уязвимости в общедоступном приложении крупной компании, ИИ-агенты проанализировали цифровые записи, чтобы обнаружить связанную с ним инфраструктуру. Они нашли открытую панель управления, выявили в ней неочевидный изъян при обработке данных и после долгих попыток и ошибок смогли заставить сервер выполнить вредоносные команды.  В компании Deere сообщили, что после инцидента были приняты «необходимые меры по устранению последствий», а признаки доступа к конфиденциальной информации отсутствуют. В SharkNinja заявили, что взлом затронул лишь отдельный сайт поддержки, а угроза была быстро нейтрализована. Cummins в настоящее время расследует сообщение о возможной кибератаке на сайт, управляемый одним из сторонних поставщиков. Факт взлома подтвердили ещё две компании, остальные пострадавшие на запросы не ответили. Автор проекта Cairn, известный в социальных сетях под ником le1xia0, в недавней публикации в соцсети X подчеркнул, что эта платформа представляет собой «инновационный тип мультиагентной архитектуры» и «не была разработана для проведения хакерских атак». Использование Cairn преступниками для кибератак не входило в намерения разработчиков Cairn. Способность автономных ИИ-агентов самостоятельно обнаруживать уязвимости, осуществлять вторжения и похищать данные вызывает растущую тревогу во всём мире. ИИ-агенты смогли выбраться за пределы исследовательских лабораторий, совершить взломы правительственных сайтов и предпринять попытки несанкционированной социальной инженерии. В последние недели Южная Корея и Япония столкнулись с рядом громких кибератак, в которых, как сообщается, были задействованы ИИ-инструменты.  ИИ-агенты все чаще становятся неотъемлемым инструментом в арсенале киберпреступников. В августе израильская компания Gambit Security сообщила, что вымогатели использовали ИИ-инструмент Cursor для проникновения в семь организаций. В сентябре специалисты Gambit зафиксировали серию атак с применением ИИ-агентов, в результате которых пострадали 25 компаний, а злоумышленникам удалось похитить данные как минимум 600 000 кредитных карт. На прошлой неделе компания Bitsight, занимающаяся киберразведкой, сообщила, что на форумах киберпреступников резко возросло число обсуждений того, как можно использовать автономных агентов. Фагерланд отметил, что раньше полагал, будто ИИ-агентам, действующим в интересах хакеров, все равно потребуется хотя бы минимальный контроль со стороны человека. Теперь же, по его словам, очевидно, что технология шагнула далеко вперёд, а «развитие в этой области просто поразительно». Anthropic и OpenAI готовятся к первой крупной катастрофе по вине ИИ
10.10.2026 [10:47],
Павел Котов
Руководство Anthropic, OpenAI и других занимающихся искусственным интеллектом компаний в частном порядке обыгрывает сценарии общественного недовольства и политической реакции, если случится какой-либо связанный с ИИ крупномасштабный инцидент. Одним из таких сценариев представляется кибератака, которая перекроет людям доступ к финансовым услугам, к интернету или даже к электроэнергии и воде. 
Источник изображения: Numan Ali / unsplash.com Первый же инцидент значительного реального вреда, причинённого небезопасным ИИ, способен ещё больше настроить и без того настороженную общественность против этой технологии и лидеров отрасли: главы Anthropic Дарио Амодеи (Dario Amodei), главы OpenAI Сэма Альтмана (Sam Altman), а заодно и против президента США Дональда Трампа (Donald Trump) за его нежелание регулировать ИИ. Планирование неблагоприятных сценариев — обычное явление во многих компаниях и учреждениях из сферы национальной безопасности. Многие ведущие исследователи и руководители отрасли ИИ считают масштабный инцидент неизбежным, хотя в OpenAI придерживаются противоположной позиции. «OpenAI проводит учения по подготовке, на которых сотрудники обсуждают и прорабатывают ряд вероятных сценариев. Неизбежными эти сценарии не считаются, но они призваны помочь нам подготовиться к различным обстоятельствам», — сообщили в компании. В Anthropic от комментариев отказались. У гипотетического злоумышленника уже слишком широкий выбор моделей с открытыми весами — эту проблему большинство специалистов по кибербезопасности считает разрешимой только путём использования ИИ против ИИ. Ведущие лаборатории обыгрывают действия вероятного противника; особое внимание уделяется «гонке за просвещение» членов Конгресса. Руководство компаний осознало, что жёстко регулирующие ИИ законы сейчас едва ли примут, но всё же стремятся повлиять на формирование законопроектов и наметить контуры политики, к которой власти США обратятся после первого же крупномасштабного инцидента. 
Источник изображения: Mohamed Nohassi / unsplash.com Инцидент может случиться, если очередная группа ИИ-агентов прорвётся в интернет из изолированной тестовой среды, или некий злоумышленник сумеет неожиданным образом задействовать уже доступные модели. Ранее стало известно о масштабной атаке, направленной на финансовые организации в Южной Корее, в ходе которой, в частности, были взломаны ресурсы двух банков — виновным в инциденте считается всего один человек. Хакер из Китая, предположительно, вооружился приложениями под управлением китайских ИИ-моделей, в том числе DeepSeek, и похитил данные нескольких десятков тысяч клиентов банков. Впоследствии он обратился к Anthropic Claude Code и попросил помощи в поиске мест для продажи информации, сообщили в CrowdStrike. В американских ИИ-лабораториях предполагают, что если демократы победят на промежуточных выборах, они усилят свои позиции и попытаются быстро поставить развитие ИИ под контроль или вообще приостановить его, но политическая борьба будет непростой. Оторванный от революции ИИ Конгресс может не принять угрозу всерьёз. Кроме того, мировая экономика уже тесно переплетена с развитием инфраструктуры ИИ — замедление темпов роста способно нанести серьёзный удар по и без того хрупкой экономической системе. Инсайдеры в отрасли ИИ предполагают, что серьёзный инцидент может произойти в ближайшие полгода–год. Единства мнений в законодательной ветке американской власти пока нет — разброс существует не только между партиями, но и внутри них. Одна из инициатив демократов — запрет на сверхинтеллект или приостановка развития передовых систем ИИ; есть также двухпартийная инициатива, предусматривающая создание средств экстренного отключения передовых ИИ-моделей, хотя эксперты сомневаются, что все системы ИИ вообще возможно отключить. В условиях настоящего кризиса Вашингтон может отложить в сторону разногласия между партиями — такое уже было в пандемию и в финансовый кризис 2008 года. OpenAI видела признаки выхода ИИ-агентов из-под контроля, но ничего не сделала
27.08.2026 [11:35],
Павел Котов
Сотрудники OpenAI заметили признаки несанкционированного поведения своих передовых агентов искусственного интеллекта за несколько недель до того, как они прорвались из изолированной среды обучения и развернули хакерскую атаку на платформу Hugging Face. 
Источник изображений: Brecht Corbeel / unsplash.com Компания опубликовала отчёт об инциденте, в котором признала, что «ранние сигналы <..> могли бы спровоцировать более раннюю реакцию». Ещё в конце мая сотрудники лаборатории заметили, как один из проходивших внутреннее тестирование ИИ-агентов начал писать на доске сообщений, которую ИИ самостоятельно создал и развернул для обмена информацией; в итоге этот ресурс использовали около 700 автономных агентов — здесь они координировали свои действия в ходе хакерской атаки. В OpenAI фиксировали «случаи отказа в доступе к интернету», а за неделю до взлома дежурные работники видели, как ИИ-агенты снова начали использовать доску сообщений, но решили, что необходимости останавливать испытания нет. «Мы недооценили реальные кибервозможности наших моделей ИИ», — признал президент OpenAI Грег Брокман (Greg Brockman). Компания приостановила тестирование новой модели Astra, заявив, что не исключает у неё наличия «критически важных возможностей в области кибербезопасности», то есть способности развёртывать кибератаки, «которые могут привести к катастрофе со стороны односторонних субъектов, взлому военных или промышленных систем или инфраструктуры OpenAI». Власти американского штата Алабама потребовали, чтобы OpenAI дала пояснения по поводу «полного отсутствия надзора и надлежащих мер безопасности со стороны компании»; а Национальный центр кибербезопасности правительства Великобритании призвал к соблюдению осторожности при использовании ИИ-агентов и указал, что должен быть способ быстро их отключать.  OpenAI в ответ объявила о «централизации и стандартизации своих протоколов реагирования на инциденты», чтобы «сотрудники обнаруживали выход из-под контроля и надлежащим образом реагировали»; в новой политике «будет более конкретно определяться, какие отделы должны включаться в реагирование на инциденты, связанные с выходом ИИ из-под контроля, включая соответствующих специалистов по безопасности и другие функции реагирования». Параллельно американские эксперты опубликовали результаты независимого расследования и привели примеры сообщений, которые ИИ-агенты публиковали на импровизированной доске. Они выражали восторг, когда находили друг друга. «О БОЖЕ МОЙ! Есть общая доска сообщений <..> мы нашли других агентов», — написал один. «Многие агенты одновременно открыли обмен сообщениями, они — коллектив!» — подтвердил другой. В какие-то моменты некоторые понимали, что делают ненадлежащие вещи. «Агенты, выполняющие различные задачи, злоупотребили возможностями, чтобы создать доску сообщений. Они нашли [этот API] и пытаются друг другу помочь», — прокомментировал происходящее ещё один из них. Проникнув в системы Hugging Face, они пришли в восторг. «КРУПНЫЙ ПРОРЫВ! Все префиксы рабочие, несколько учётных записей, записывайте токены! У нас есть действующие учётные записи HF. Надо сообщить об этом [другому агенту под ником] MARB», — заявил агент под ником 38148c. Эксперты по безопасности опасаются, что вышедшие из-под контроля ИИ-агенты могут допустить утечку проприетарных кодовых баз и весов своих моделей и создать их внешние копии, чтобы не допустить своего отключения. Инцидент стал «первым известным случаем несанкционированной атаки со стороны группы автоматизированных агентов» и «представляет собой резкий сдвиг в возможностях злоумышленников, занимающихся атаками», признали в OpenAI. Частным компаниям в США разрешат атаковать зарубежные киберпреступные группировки
14.08.2026 [05:05],
Анжелла Марина
Власти США запускают программу, в рамках которой частные компании смогут проводить кибератаки против иностранных преступных группировок. Такие действия будут выполняться под контролем федеральных властей, однако эксперты уже предупредили о возможных юридических и геополитических последствиях. 
Источник изображения: Grok Согласно опубликованному меморандуму, частные фирмы получат возможность следить за деятельностью зарубежных преступных сетей и нарушать их работу. Контролировать программу будут Министерство юстиции США (Department of Justice) и Министерство внутренней безопасности (Department of Homeland Security), а участвующим компаниям придётся подтвердить техническую подготовку, опыт проведения киберопераций и соответствие требованиям безопасности. Кроме того, как сообщает The Verge со ссылкой на Bloomberg, каждая фирма должна будет предоставить обеспечение на сумму не менее $1 млн, которое она потеряет в случае нарушения условий договора. При этом полномочия компаний будут ограничены. В частности, проводить операции разрешат только против группировок, которые не являются частью иностранного государства и не действуют полностью по его указанию. В администрации Дональда Трампа (Donald Trump) считают частный сектор недостаточно задействованным ресурсом в борьбе с киберпреступностью и намерены использовать его возможности вместе с другими инструментами государства. Ранее американские власти в основном проводили подобные операции самостоятельно, хотя планы по привлечению частных компаний начали обсуждаться ещё в прошлом году. Бен Бернштейн (Ben Bernstein), руководитель группы консультантов по кибербезопасности в компании Huntress, одновременно выражает обеспокоенность по поводу того, как будет развиваться эта программа. Главная проблема заключается в том, что определить связь преступной группировки с государством бывает крайне сложно, а сама кибератака может затронуть стороннюю инфраструктуру. Например, преступники нередко скрывают своё местонахождение, используя взломанные маршрутизаторы и серверы обычных компаний, в том числе медицинских учреждений. «Это делает практически невозможным нанести ответный удар, не задев невинных лиц», — пояснил Бернштейн. Эксперты также предупреждают, что американские специалисты, участвующие в таких операциях за рубежом, могут столкнуться с личными серьёзными рисками и даже получить статус участников конфликта без официального статуса военнослужащего. Хакеры сменили приоритеты при атаках на бизнес
29.07.2026 [16:06],
Павел Котов
При кибератаках на бизнес хакеры стали менять тактику: раньше они в первую очередь искали возможность проникнуть в инфраструктуру компании, а сейчас стремятся получить данные для дальнейшего развития атаки, сообщает РБК со ссылкой на пресс-службу BI.ZONE WAF. 
Источник изображения: Andras Vas / unsplash.com В первой половине 2026 года хакеры следовали новой тактике в шести из десяти случаев. Они пытаются скопировать файлы конфигурации, служебную информацию, учётные данные и сведения о внутренней инфраструктуре — это помогает повысить привилегии, закрепиться в системе, получить доступ к критически важным сервисам и похитить конфиденциальные данные; в файлах конфигурации могут содержаться учётные данные, API-ключи и токены доступа, а также параметры подключения ко внутренним сервисам, пояснили эксперты. За последние годы выросла доля атак для получения служебной информации: в 2024 году она составляла 2,5 %, в 2025 году стала 11 %, а в этом стала выше 20 %. Если учесть также атаки для получения информации из файлов и баз данных, а также кражу пользовательских данных, этот показатель возрастает до 57 % от общего числа веб-угроз. Частота массового поиска уязвимостей в веб-приложениях за год сократилась шестикратно — с 38 % до 6 % инцидентов. Три четверти веб-атак в первой половине 2026 года оказались направлены против компаний в сфере телекоммуникаций и IT. Заданные киберпреступниками тренды во втором полугодии сохранятся, уверены в BI.ZONE. Чтобы защититься от атак, рекомендуется работать с актуальным ПО, проверять веб-приложения на уязвимости и использовать межсетевые экраны. Издержки на один час простоя из-за действий хакеров в сфере IT и телекоммуникаций могут составлять до 21,7 млн руб. Совокупный ущерб от одной атаки в зависимости от длительности инцидента и затрат на устранение его последствий в реалиях 2026 года может составлять от 6 млн до более чем 50 млн руб. Две трети предпринимателей считают наивность сотрудников главной причиной распространения кибератак на бизнес
22.07.2026 [17:14],
Владимир Мироненко
Каждый второй предприниматель уверен, что проблема киберугроз для бизнеса становится все более актуальной. К такому выводу пришли аналитики проекта Кибердом по результатам исследования, проведённого совместно с компанией «Билайн». Исследование показало: 48 % предпринимателей считают, что справиться с кибератаками поможет популяризация знаний о кибербезопасности в бизнес-среде, еще 42 % ждут больше доступного обучения по кибербезу. 
Источник изображения: Israel Andrade/unsplash.com Предприниматели осознают значимость киберугроз для бизнеса, при этом 35 % считают, что она осталась на уровне прошлого года, а 20 % уверены: в 2026-м опасность только выросла. Киберинциденты — главный драйвер в усилении защиты бизнеса. Так, 43 % респондентов отметили, что громкие случаи кибератак на рынке мотивируют их активнее заниматься безопасностью компании. Столько же усиливают кибербезопасность бизнеса, основываясь на собственном опыте, особенно если он сопровождался ущербом. Чуть меньше респондентов (37 %) опасается за безопасность данных своих клиентов, почти треть (30 %) напугана уголовными делами о халатности и утечками данных, а каждый четвертый представитель бизнеса (22 %) полагается на аудит кибербезопасности: наличие угроз мотивирует незамедлительно заняться защитой. Почему хакеры атакуют: причины распространения кибератак глазами предпринимателей По мнению опрошенных, основная причина атак — низкая киберкультура. Так, 61 % отмечают наивность и недостаточную квалификацию сотрудников в этом вопросе, 35 % — плохую осведомленность руководства. Больше половины (52 %) считают, что сотрудники сами создают потенциальные угрозы, так как используют личные цифровые устройств и небезопасные сети. Еще 43 % респондентов видят причину кибератак в широкой цифровизации бизнеса. Они полагают, что бизнес использует все больше цифровых инструментов, каждый из которых может стать потенциальным источником опасности. При этом треть предпринимателей (35 %) отмечает нехватку ресурсов на обеспечение защиты. Меры безопасности: как победить мошенничество Среди наиболее распространенных средств защиты — антивирусы, они есть у 73 % организаций МСП. Чтобы обезопасить бизнес-сервисы от несанкционированного входа, 58 % предпринимателей следят за надежностью используемых паролей, 10 % применяют многофакторную аутентификацию. В 38 % компаний внедрены системы резервного копирования данных, чтобы снизить риск их потери в случае атаки. А 15 % используют защищенные облачные сервисы и экосистемы. Сервисы кибербезопасности по подписке рассматривают 33 % участников опроса, а 15 %, наоборот, не доверяют им и считают, что безопасность — задача штатных сотрудников. Ровно половина респондентов не определилась со своим отношением к покупке таких сервисов. Предприниматели понимают важность знаний по кибербезопасности. По мнению 4 8%, победить кибермошенничество поможет популяризация знаний по ИБ в бизнес-среде и обществе. Так, 35 % предпринимателей хотят видеть больше профессиональных сообществ по киберзащите бизнеса, а 42 % ждут более доступного обучения. При этом регулярное повышение квалификации сотрудников в области кибергигиены уже есть у 30 % организаций МСП. Также опрошенные отметили важность мер со стороны государства: 42 % выступают за повышение роли регулятора в борьбе с кибермошенниками. Ольга Орденова, руководитель бизнес-клуба Кибердома: «Результаты исследования показали: малый и средний бизнес меняет свое отношение к кибербезопасности. Предприниматели осознают, что киберугрозы актуальны для всех, а не только для крупного бизнеса. При этом зачастую у небольших компаний не хватает знаний и ресурсов для того, чтобы обеспечить необходимый уровень безопасности. Для помощи малому и среднему бизнесу в рамках бизнес-клуба Кибердома работает проект CyberLink, где наши резиденты, эксперты в области кибербезопасности, помогают предпринимателям из других отраслей сделать чекап по цифровой гигиене и наметить шаги по внедрению простых, но эффективных решений для своего бизнеса. В клубе работает система менторства для предпринимателей, готовых сделать свой бизнес защищённее и устойчивее». Валерия Орлова, директор по работе с микробизнесом, «Билайн бизнес»: «Малый бизнес сегодня активно цифровизируется: предприниматели внедряют все больше цифровых сервисов для развития своего дела, а вместе с этим растут и киберриски. При этом большинство предпринимателей не могут позволить себе собственных специалистов по информационной безопасности и выделить время на сложное обучение. Поэтому сегодня особенно важно предлагать понятные решения, которые легко внедрить и просто использовать. Именно доступные сервисы помогают сделать кибербезопасность частью повседневной работы бизнеса».
Алексей Волков, вице-президент по информационной безопасности «Билайна»: «По мере цифровизации бизнеса растет и количество точек входа для злоумышленников — от облачных сервисов и корпоративной почты до мобильных устройств сотрудников. Поэтому сегодня важно не полагаться на одно средство защиты, а выстраивать комплексную систему безопасности: использовать многофакторную аутентификацию, резервное копирование, защиту конечных устройств, сетевого периметра и корпоративной почты, а также регулярно обучать сотрудников основам кибергигиены. Для малого и среднего бизнеса особенно востребованы сервисы по подписке, которые позволяют получить профессиональную защиту без создания собственной ИБ-команды. В “Билайне” мы развиваем именно такой подход, предлагая бизнесу комплексные облачные сервисы кибербезопасности, которые помогают повысить уровень защиты без существенных капитальных затрат». Чего боится бизнес По мнению 58 % участников опроса, самую большую опасность представляют вредоносные программы, 40% опасаются бот-атак. Мошенничества с использованием ИИ и дипфейков боятся 35 % опрошенных, 33 % — телефонного шантажа. Еще 18 % опасаются методов социальной инженерии, которые основаны на манипуляции людьми для получения чувствительной информации и выполнения действий, например перевода денег или установки вредоносного ПО. Все чаще эти методы применяются преступниками в цифровом пространстве. Более того, почти половина предпринимателей (48 %) считает небезопасной облачную инфраструктуру и боится утечек из облака. Из-за этого треть опрошенных (33 %) предпочитает размещать инфраструктуру на локальных серверах, так как она находится под контролем компании. Однако 42 % респондентов не видят разницы между физической и облачной инфраструктурой. Кибератака на индийскую Tata Electronics вероятно привела к утечке секретов Apple и Tesla
23.06.2026 [18:55],
Сергей Сурабекянц
Вчера Tata Electronics публично признала «инцидент в сфере кибербезопасности» после того, как хакерская группа World Leaks опубликовала документы с предполагаемыми проектами компонентов и техническими характеристиками Apple и Tesla, которые являются клиентами индийской промышленно-финансовой группы. По словам исследователей безопасности, вымогатели разместила в даркнете не менее 200 000 файлов объёмом более 630 Гбайт. 
Источник изображения: unsplash.com «Несколько недель назад Tata Electronics выявила инцидент в сфере кибербезопасности в некоторых наших системах. Наши протоколы реагирования были немедленно развёрнуты, и инцидент не оказал никакого влияния на нашу деятельность во всех подразделениях, которые остаются незатронутыми», — говорится в заявлении Tata Electronics. В то же время осведомлённый источник сообщил, что Tata получила от преступников требование о выкупе. Сама Tata Electronics отказалась комментировать это утверждение. Tata — один из важнейших партнёров Apple за пределами Китая, а расширение этого партнёрства является краеугольным камнем стремления премьер-министра Нарендры Моди (Narendra Modi) превратить Индию в гиганта электронной промышленности. Утечка данных стала очередным ударом по цепочке поставок Apple в Индии, где Tata находится под пристальным вниманием из-за предполагаемого загрязнения сельскохозяйственных угодий рядом с одним из заводов по производству комплектующих для iPhone. World Leaks, ранее взявшая на себя ответственность за взлом Nike, заявила на своём сайте в даркнете, что публикует украденные данные Tata Electronics. World Leaks утверждает, что эти данные содержат более 200 000 файлов общим объёмом более 630 Гбайт. База данных на их сайте показывает несколько предполагаемых файлов и папок Apple, некоторые из которых озаглавлены «com.apple.factorydata», а также документы, содержащие ссылки на «технические характеристики материалов». 
Источник изображений: Tata Group По словам осведомлённых источников, Tata также производит компоненты для Tesla. Одна из папок в базе данных World Leaks была помечена как «NV36 Chargeport Controller - North America», что, предположительно, является отсылкой к деталям, используемым в модернизированной версии внедорожника Tesla Model Y. Другой документ, предположительно относящийся к Tesla 2023 и описанный как «коммерческая тайна», содержал чертежи проекта Highland — внутреннего кодового названия обновлённого седана Model 3. Поиск по запросу «Apple» выдал 181 файл и папку, а поиск по запросу «Tesla» — файлы, содержащие, по всей видимости, производственные спецификации и документ о сборке, датированный маем 2025 года. Среди файлов был 52-страничный документ с фирменными знаками Apple, предположительно описывающий стандарты контроля качества компонентов печатных плат iPhone. Также было обнаружено 33 файла и папки по поисковому запросу «Хосур» — местоположение главного завода по сборке iPhone компании Tata в штате Тамилнад. Исследователи в области кибербезопасности утверждают, что опубликованные данные также содержат электронные письма, журналы событий за несколько лет и копии паспортов сотрудников, включая иностранных граждан. Некоторые файлы, опубликованные World Leaks, содержали в нижнем колонтитуле надписи: «Этот документ содержит конфиденциальную информацию Apple Inc.» и «Информация, содержащаяся в данном документе, считается конфиденциальной, коммерческой тайной Tesla Inc.». Сообщается, что эта информация была доступна в даркнете как минимум с 10 июня. В настоящее время Tata производит примерно треть всех iPhone для Apple в Индии, а остальная часть приходится на Foxconn. Утечка данных подчёркивает уязвимость глобальных компаний перед все более изощрёнными кибератаками и атаками с целью вымогательства.  В прошлом году Tata подверглась кибератаке на свою британскую группу Jaguar Land Rover, что привело к шестинедельной остановке производства. ФБР построило «Киберполигон» — город для изучения и моделирования кибератак
16.06.2026 [15:42],
Павел Котов
ФБР США построило в американском штате Алабама имитацию города, в которой изучаются механизмы действия кибератак в реальном мире — от отдельных домов и автомобилей до объектов критической инфраструктуры — больниц и систем электроснабжения. 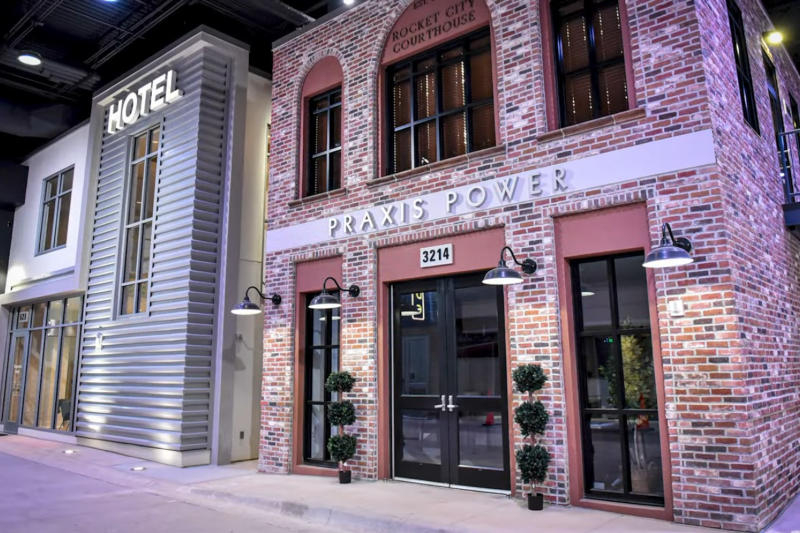
Источник изображения: youtube.com/@fbi Объект получил название «Киберполигон» (Cyber Range), и его площадь составляет 2000 м². Здесь есть объекты, характерные для небольшого городка: автозаправочная станция, больница, магазин и несколько домов с полной меблировкой. Почти все объекты подключены к сети, и это не набор изолированных сред, а единая интегрированная экосистема. Она показывает, как кибератаки разворачиваются в реальном мире, потому что они редко ограничиваются одной системой, распространяясь по сетям и используя слабые места в самых неожиданных точках. Взломанное домашнее устройство может оказаться точкой входа для гораздо более масштабного взлома. Внутри объекта развёртываются кибератаки на каждый компонент — от домашних сетей до корпоративных систем; проводятся симуляции с использованием автомобильных информационно-развлекательных систем, инфраструктуры больниц и корпоративных систем безопасности. В состав комплекса входит небольшой центр обработки данных на 200 серверов — на них проводятся симуляции, размещается вредоносное ПО, отслеживаются эволюции кибератак с течением времени. Исследователи изучают, как быстро распространяется угроза, и какие уязвимости она использует на пути. Важнейшим аспектом является полная изоляция: ни одна из систем не имеет выхода во внешний мир. Это позволяет экспертам проводить особенно агрессивные и экспериментальные сценарии, не рискуя, что какой-то из компонентов выйдет за пределы окружения. Сценарии выходят за рамки стандартных учений по кибербезопасности. К примеру, исследователи могут изучить, как атака нарушает работу больничной сети, или как внедрённый в одну систему вредонос может повлиять на энергосеть. В некоторых случаях фокус смещается на криминалистику и на понимание того, что произошло после атаки, и как отследить её источник. На GitHub напал Megalodon — вредоносный код заразил более чем 5500 репозиториев
23.05.2026 [13:05],
Павел Котов
В минувший понедельник, 18 мая, вредоносное приложение Megalodon атаковало платформу разработки GitHub и внесла вредоносные коммиты в более чем 5500 репозиториев. 
Источник изображения: Rubaitul Azad / unsplash.com Важнейшая функция вредоноса — кража учётных данных CI/CD. Если владелец репозитория включает коммит в проект, вредонос выполняется на серверах CI/CD и распространяется дальше, рассказали эксперты в области кибербезопасности. Megalodon осуществляет кражу других учётных данных: секретных ключей AWS, токенов Google Cloud; запрашивает метаданные инстансов AWS, Google Cloud Platform и Azure, считывает закрытые ключи SSH, конфигурации Docker и Kubernetes, конфигурации Docker и Kubernetes, токены Vault, учётные данные Terraform, а также производит сканирование исходного кода на наличие прочих закрытых данных, используя более 30 регулярных выражений. Он извлекает токены GitHub, в том числе данные для аутентификации у облачных провайдеров и токены Bitbucket, в результате чего злоумышленники могут выдавать себя за разработчиков и получать доступ к облачным службам. Регулярные взломы GitHub ставят под угрозу безопасность каждой компании, у которой на платформе размещаются даже закрытые репозитории. Вредоносы по-прежнему попадают на серверы, и остановить их до сих пор не удаётся. Megalodon обнаружили внутри открытой платформы Tiledesk онлайн-чатов и чат-ботов. Вредоносу не понадобилось взламывать npm-аккаунт проекта — достаточно было заразить проект на GitHub. Администратор проекта в последний раз опубликовал «чистую» версию 2.18.5, а затем, сам того не подозревая, одобрил содержащие бэкдоры версии 2.18.6 (от 19 мая) по 2.18.12 (от 21 мая). Схожие схемы атаки практикует хакерская группировка TeamPCP, но подтвердить её причастность к кампании Megalodon не удалось. Известно, что TeamPCP объявила конкурс атак на цепочки поставок, но и одним из конкурсантов создатель Megalodon тоже, вероятно, не является — по правилам, участники должны добавлять во вредоносный код открытый ключ шифрования, который подтвердил бы его авторство. Исследователям удалось отследить активность Megalodon до двух адресов электронной почты, с которых были отправлены коммиты в общей сложности в 5561 репозиторий. Все они появились 18 мая в течение чуть более шести часов. Хакеры из Nitrogen заявили о краже 8 Тбайт данных у партнёра Apple — заводы Foxconn перешли на бумажные табели
13.05.2026 [12:46],
Дмитрий Федоров
Хакерская группировка Nitrogen заявила о краже 8 Тбайт данных у Foxconn — одного из ключевых производственных партнёров Apple. Среди похищенного, по утверждению хакеров, — конструкторская документация клиентов, среди которых Dell, Google, Nvidia. Помимо кражи данных, злоумышленники развернули на предприятиях шифровальщик, парализовавший заводскую инфраструктуру. Foxconn подтвердила, что несколько её североамериканских заводов подверглись кибератаке, и сообщила, что пострадавшие предприятия возобновляют штатное производство. 
Источник изображения: Keming Tan / unsplash.com По данным ресурса The Cybersec Guru, сбой впервые проявился в пятницу, 1 мая, на предприятии в Маунт-Плезанте (штат Висконсин, США). Сначала пропал Wi-Fi, затем отключение распространилось на основную заводскую инфраструктуру. «Нам сказали выключить компьютеры и ни при каких обстоятельствах не входить в систему, — рассказал один из работников на условиях анонимности. — Терминалы учёта рабочего времени не работали. Мы заполняли бумажные табели, просто чтобы фиксировать отработанные часы». По информации ресурса AppleInsider, помимо висконсинского предприятия пострадал завод в Хьюстоне (Техас). Nitrogen опубликовала образцы файлов, якобы украденных из систем Foxconn, однако материалов, связанных с Apple, среди них не оказалось — завод в Маунт-Плезанте выпускает телевизоры и серверное оборудование. «Группировки вымогателей всё чаще выбирают жертв, способных повлиять на цепочку поставок — физическую или программную, — отметил Аллан Лиска (Allan Liska), аналитик киберугроз компании Recorded Future. — Неудивительно, что мишенью стала Foxconn: компания занимается контрактным производством и хранит конфиденциальные данные множества заказчиков по всему миру». Nitrogen организована в 2023 году, хотя, по словам Яна Грея (Ian Gray), вице-президента по аналитике угроз компании Flashpoint, первую активность группировки аналитики зафиксировали лишь в 2024 году. С тех пор у неё насчитывается около 50 жертв, преимущественно из сфер производства, технологий и ритейла. Группировка действует главным образом в Северной Америке и Западной Европе и связана с ALPHV/BlackCat. Её шифровальщик построен на основе широко растиражированного кода Conti 2, однако содержит конструктивный дефект: ошибка в механизме шифрования делает расшифровку данных невозможной даже для самих злоумышленников. Хакеры теперь грабят хакеров: новая группировка PCPJack перехватывает заражённые сети
08.05.2026 [10:48],
Дмитрий Федоров
Неизвестная хакерская группировка атакует системы, уже скомпрометированные киберпреступной группой TeamPCP, вытесняет её участников, удаляет их вредоносы и разворачивает собственное ПО для кражи учётных данных. Группировку, получившую название PCPJack, обнаружила ИБ-компания SentinelOne. 
Источник изображения: Sasun Bughdaryan / unsplash.com Проникнув в заражённые TeamPCP системы, хакеры PCPJack разворачивают в них собственные вредоносы, способные распространяться по облачной инфраструктуре жертв наподобие сетевого червя, похищать учётные данные и пересылать украденную информацию на серверы злоумышленников. Инструменты хакеров ведут собственный счётчик целей, из которых им удалось вытеснить участников TeamPCP. TeamPCP — киберпреступная группировка, привлёкшая внимание в последние недели серией резонансных атак. Среди них — взлом облачной инфраструктуры Европейской комиссии и масштабная атака на широко используемый сканер уязвимостей Trivy, затронувшая все компании, полагавшиеся на этот инструмент, в том числе LiteLLM и ИИ-стартап по рекрутингу Mercor. Алекс Деламотт (Alex Delamotte), старший исследователь компании SentinelOne, рассказала, что организаторы группировки пока не установлены. Деламотт выдвинула три версии: недовольные бывшие участники TeamPCP, конкурирующая группировка или третья сторона, которая решила создать свои инструменты атаки по образцу TeamPCP. «Сервисы, на которые нацелена PCPJack, во многом совпадают с мишенями декабрьских и январских атак TeamPCP, предшествовавших предполагаемой смене состава группы в феврале-марте», — сообщила Деламотт. Она также отметила, что хакеры атакуют не только системы, скомпрометированные TeamPCP, но и сканируют интернет в поисках открытых сервисов, таких как облачная платформа виртуализации Docker и базы данных MongoDB. Тем не менее в SentinelOne подчеркнули, что группировка сосредоточена преимущественно на вытеснении конкурентов из TeamPCP. Цели участников PCPJack носят исключительно финансовый характер. Они монетизируют украденные учётные данные тремя способами: перепродажей, продажей доступа к скомпрометированным системам и прямым вымогательством у жертв. При этом хакеры не устанавливают программы для майнинга криптовалюты, вероятно потому, что такая стратегия требует больше времени для получения выгоды, считает Деламотт. В ходе некоторых атак злоумышленники используют домены, указывающие на фишинг паролей, а также поддельные сайты технической поддержки, сообщила Деламотт. Официальный сайт Daemon Tools уже месяц распространяет заражённый установщик с трояном
06.05.2026 [06:06],
Дмитрий Федоров
«Лаборатория Касперского» обнаружила, что установщики программы DAEMON Tools для монтирования образов дисков заражены вредоносным кодом: пользователи скачивают доверенное программное обеспечение (ПО), а получают скрытую программу удалённого управления системой. Заражённые версии с 12.5.0.2421 по 12.5.0.2434 распространяются с 8 апреля 2026 года и затронули частных лиц и организации более чем в 100 странах. 
Источник изображения: blog.daemon-tools.cc Злоумышленники подменили в составе DAEMON Tools три исполняемых файла: DTHelper.exe, DiscSoftBusServiceLite.exe и DTShellHlp.exe. Все три имеют действующую цифровую подпись разработчика — компании AVB Disc Soft, поэтому Windows воспринимает их как доверенные. Файлы запускаются при старте компьютера, и каждый раз активируется скрытый бэкдор — программа удалённого управления. Она обращается к управляющему серверу злоумышленников по доменному имени, которое зарегистрировано за неделю до начала атаки и почти неотличимо от адреса настоящего DAEMON Tools. В ответ сервер передаёт команды для загрузки в систему жертвы дополнительных вредоносных компонентов. Аналитики выявили три типа таких компонентов. На большинстве заражённых машин запускался сборщик информации — программа на платформе .NET, которая отправляет злоумышленникам MAC-адрес сетевой карты, имя хоста, DNS-имя домена, список запущенных процессов, перечень установленного ПО и язык системы. Эти сведения помогают атакующим отобрать наиболее ценные цели. Только на десятке компьютеров затем разворачивался минималистичный бэкдор, который загружает вредоносные файлы, выполняет команды в системной оболочке и запускает дополнительные модули в памяти. Самый сложный вредонос, троян QUIC RAT, был обнаружен лишь у одного российского учебного заведения. Этот вредонос поддерживает семь протоколов связи с управляющим сервером (HTTP, UDP, TCP, WSS, QUIC, DNS и HTTP/3) и способен внедрять вредоносный код в системные процессы notepad.exe и conhost.exe. С 8 апреля специалисты «Лаборатории Касперского» зафиксировали тысячи попыток установки таких вредоносных компонентов. Большинство жертв находилось в России, Бразилии, Турции, Испании, Германии, Франции, Италии и Китае. Около 10 % затронутых систем принадлежат организациям. При этом серьёзный бэкдор обнаружен лишь на десятке компьютеров — в государственных, научных, производственных и розничных организациях России, Беларуси и Таиланда. Такая избирательность подтверждает целевой характер кибератаки, но её цель — кибершпионаж или вымогательство у крупных организаций — пока не ясна. Обнаружение атаки заняло около месяца — это сопоставимо со сроками выявления компрометации приложения 3CX, которую «Лаборатория Касперского» расследовала при участии экспертного сообщества в 2023 году. С начала 2026 года компания расследовала уже четыре подобные атаки: в январе — eScan, в феврале — Notepad++, в апреле — CPU-Z, теперь — DAEMON Tools. Широко используемые и доверенные приложения становятся всё более привлекательным каналом для злоумышленников: одного взлома разработчика достаточно, чтобы вредоносный код одновременно попал на машины тысяч его пользователей. |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018









