


Опрос
|
реклама
Быстрый переход
Современные автомобили постоянно собирают и куда-то передают данные — больше половины сливают данные рекламщикам
29.09.2026 [20:02],
Сергей Сурабекянц
Современные автомобили превратились в смартфоны на колёсах и собирают огромные объёмы данных о местоположении, скорости, стиле вождения и других действиях владельца. Исследование показало, что все протестированные автомобили передавали эти данные как минимум одному стороннему домену. Более половины обращались к доменам, специализирующимся на рекламе, отслеживании и аналитике. Законность таких действий остаётся предметом жарких споров. 
Источник изображения: unsplash.com В прошлом году Федеральная торговая комиссия США оштрафовала General Motors за незаконный сбор и продажу точных данных о местоположении и поведении за рулём без информированного согласия. Ford и Honda были оштрафованы за то, что чрезмерно затруднили клиентам возможность отказаться от сбора данных. Аналитики давно подозревали, что другие автопроизводители делают то же самое, но недавно эта практика подвергалась полноценному систематическому расследованию. Чтобы получить полную картину, исследователи проанализировали 21 автомобиль последних моделей от 19 автопроизводителей, продаваемых в настоящее время в США, а также 30 сопутствующих мобильных приложений, связанных с активными автомобилями. Команда стремилась ответить на важные вопросы: какие автомобили передают данные? Кто их получает? Пересекают ли они международные границы? И какая именно личная информация раскрывается? По словам руководителя проекта Дэвида Чоффнеса (David Choffnes), цель состояла в том, чтобы показать масштабы отслеживания данных современными автомобилями и подчеркнуть, насколько плохо осведомлены об этом владельцы и как мало контроля они получают над этим процессом. Для трафика, отправляемого непосредственно из автомобилей, команда определила домены назначения, включая различные сторонние компании, занимающиеся отслеживанием. Сделано это было при помощи перехвата трафика Wi-Fi. Исследователи поместили Raspberry Pi в каждый автомобиль, подключив его к Wi-Fi автомобиля и направив интернет через мобильную точку доступа. Такая конфигурация позволила им отслеживать исходящий Wi-Fi-трафик во время движения автомобиля. 
Источник изображения: Tesla Для сбора данных о сотовом трафике потребовался более креативный подход. Чтобы избежать развёртывания несанкционированной базовой станции сотовой связи, команда построила клетку Фарадея размером с автомобиль, которая блокировала все сигналы между автомобилем и внешними вышками сотовой связи, заставляя автомобиль переключаться на контролируемое Wi-Fi-соединение. Результаты оказались поразительными: каждый из 21 автомобиля передавал данные как минимум одному стороннему домену. Более половины обращались к доменам, специализирующимся на рекламе, отслеживании или аналитике (Advertising, Tracking, Analytics, ATA). Эти компании, такие как Adobe, LexisNexis и Amplitude, собирают информацию об автомобиле или поведении владельца за рулём, чтобы продавать её страховым компаниям или показывать целевую рекламу. Автомобили, оснащённые передовыми информационно-развлекательными системами, особенно работающие под управлением операционной системы Google Android Automotive с сервисами Google Automotive, обращались к наибольшему количеству сторонних доменов. Чоффнес отметил, что выбор программной платформы автопроизводителем напрямую влияет на объем данных, поступающих к третьим сторонам. Платформа Google, например, включает встроенные механизмы для связи как с собственными сервисами Google, так и с внешними организациями. «Многое из отслеживания мы также видим через приложения, встроенные в автомобиль, — отметил Чоффнес. — Таким образом, автомобили по сути превращаются в глобальные смартфоны». Мобильные приложения представляют собой столь же небезопасный вектор. Команда обнаружила, что семь сопутствующих приложений — HondaLink, Lincoln, MyNissan, myCadillac, myChevrolet, myBuick и myGMC — передавали конфиденциальные данные, такие как идентификационные номера транспортных средств (VIN), номера телефонов и точное местоположение, непосредственно в рекламные сети. Более 70 % протестированных сопутствующих приложений обращались как минимум к пяти уникальным доменам ATA. Исследователей особенно встревожило сопоставление VIN-номера автомобиля с идентифицируемыми персональными данными, что позволяет брокерам данных создавать подробные досье на отдельных водителей. По словам Чоффнеса, «эти данные поступают в компании, с которыми большинство потребителей, вероятно, не имеют никаких отношений или о которых никогда не слышали». 
Источник изображения: designerspics.com Автопроизводители отреагировали на результаты исследования неоднозначно. Некоторые защищали свою практику, утверждая, что она соответствует законодательству, в то время как другие признавали уязвимости и выпускали программные исправления. Honda, например, потребовала от своего поставщика аналитических услуг Amplitude удалить все собранные данные о местоположении. По мнению Чоффнеса самая серьёзная проблема заключается в том, что потребители редко понимают, на что они соглашаются, покупая подключённый автомобиль или настраивая его приложение. Большинство водителей не будут сидеть на парковке автосалона, читая сложные политики конфиденциальности на крошечном экране приборной панели, прежде чем согласиться с условиями. «Я думаю, что в результате этого снизилось доверие, — считает Чоффнес. — Автопроизводителям следовало бы вернуть это доверие. И один из способов сделать это — повысить прозрачность и помочь потребителям избежать сбора данных о них после совершения действительно дорогой покупки без более явного согласия, а не отказа». Meta✴ передумала следить за всеми действиями сотрудников после волны недовольства
03.06.2026 [12:50],
Алексей Разин
В прошлом месяце Meta✴✴ Platforms начала устанавливать на рабочие ПК своих сотрудников приложение для отслеживания движений курсора мыши и сбора другой информации, которую можно использовать для обучения систем искусственного интеллекта. Многие сотрудники такой идеей оказались недовольны, и с рядом претензий компания была вынуждена согласиться. 
Источник изображения: Unsplash, Liam Briese Как поясняет Reuters, работодателю пришлось внести коррективы в свой первоначальный план. Сотрудники теперь получат возможность не только полностью отказаться от участия в инициативе, но и отключать слежение на период до 30 минут за раз, как отмечается в памятке, которая была распространена среди персонала Meta✴✴ в минувший вторник. Уже испытавшие на себе изначальный вариант работы этой системы сотрудники жаловались не только на резкий рост трафика при нахождении дома, но и сокращение времени работы ноутбука от батареи. При этом Meta✴✴ настаивает, что профильное ПО прошло многоуровневую проверку безопасности, а потому его использование не должно представлять угрозы даже для личных данных, в том или ином объёме хранимых сотрудниками компании на рабочих ПК. У пользователей появилась возможность более гибко настраивать режим сбора информации, и это уже большой шаг навстречу их пожеланиям. Внедрение инициативы совпало по времени с массовыми сокращениями персонала Meta✴✴, а потому негативное её восприятие было усилено этим фактором. Многим сотрудникам компании могло показаться, что работодатель собирается обучить ИИ-агентов с их помощью, чтобы потом окончательно заменить человека. Приложения для Smart TV незаметно выкачивают интернет, чтобы обучать ИИ-модели
01.03.2026 [12:57],
Владимир Фетисов
Компании, которые собирают открытые данные из интернета для обучения ИИ-моделей, всё активнее ищут новые источники трафика. Одна из них — Bright Data, оператор глобальной прокси-сети. Компания выпустила SDK для приложений Smart TV, позволяющий использовать телевизоры пользователей для сбора веб-данных. 
Источник изображения: techspot.com Как выяснилось, код Bright Data обнаружили в ряде приложений для смарт-телевизоров. После запросов журналистов разработчики этих программ либо отказались от комментариев, либо удалили интеграцию прокси из своих приложений. Bright Data позиционирует свою платформу как инструмент для превращения веб-сканирования в структурированную систему «доставки данных». На практике это означает, что веб-трафик клиентов компании может маршрутизироваться через домашние интернет-подключения обычных пользователей. В рекламных материалах утверждается, что SDK обеспечивает «100-процентную монетизацию» аудитории при сохранении привычного пользовательского опыта. SDK встраивается в приложения для Smart TV, после чего пользователю предлагается согласиться на участие в прокси-сети. Если согласие получено, соединение может использоваться для передачи стороннего трафика через его домашний интернет-канал. Собранные таким образом данные затем поступают на серверы Bright Data и продаются компаниям, работающим в сфере ИИ. В компании заявляют, что SDK не собирает личные данные напрямую и что участие полностью добровольное — пользователь может отказаться в любой момент. Bright Data продолжает сотрудничать с экосистемами смарт-телевизоров на базе Tizen OS и webOS. По данным источника, функциональность прокси-сбора веб-данных потенциально может присутствовать в сотнях приложений для этих платформ. Microsoft обвинили в незаконном сборе голосовых данных в Teams в течение пяти лет
17.02.2026 [18:21],
Сергей Сурабекянц
5 февраля 2026 года пять жителей Иллинойса подали коллективный иск против Microsoft в федеральный суд Вашингтона. Истцы утверждают, что Microsoft использовала свою платформу для видеоконференций Teams с целью незаконного сбора голосовых данных пользователей, что является нарушением «Закона о защите биометрической информации» штата Иллинойс (BIPA). 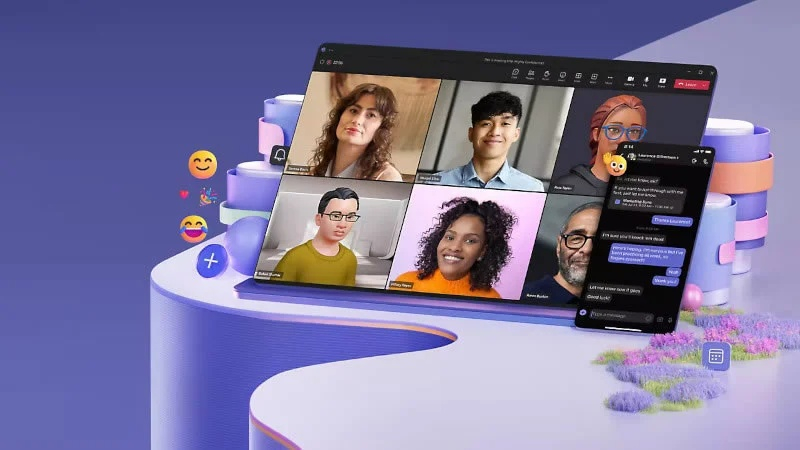
Источник изображения: Microsoft В коллективном иске утверждается, что Microsoft незаконно собирала голосовые данные с помощью функции транскрипции в реальном времени в Teams. Эта функция, развёрнутая в 2021 году, записывает голоса выступающих во время онлайн-встреч, а также оценивает высоту, тон и тембр голоса, чтобы идентифицировать говорящего. По мнению истцов, компания должна была чётко проинформировать пользователей об использовании голосовых данных и продолжительности их хранения, а также получить письменное согласие пользователей. Истцы утверждают, что представляют интересы группы пользователей Microsoft Teams в Иллинойсе, чьи биометрические данные были незаконно собраны с помощью функции транскрипции платформы, начиная с 1 марта 2021 года. «Microsoft никогда не информировала участников собраний Teams о том, что их биометрические данные, такие как голосовые отпечатки, собираются во время собраний Microsoft Teams. Компания также не проинформировала участников собраний Teams о конкретной цели сбора или хранения их биометрических данных и не предоставила участникам собрания график, в котором указывался период времени, в течение которого эти биометрические данные будут собираться, храниться, использоваться и уничтожаться», — говорится в коллективном иске против Microsoft Истцы требуют либо компенсации фактического ущерба, либо выплаты предусмотренной законом суммы в размере $1000 за каждое нарушение, в зависимости от того, какая сумма больше. Если суд установит, что Microsoft умышленно или неосторожно нарушила BIPA, размер компенсации может возрасти до $5000 за каждое установленное нарушение. Google заплатит $135 млн за тайный сбор данных пользователей Android и больше не будет «шпионить» без спроса
28.01.2026 [20:27],
Николай Хижняк
Компания Google готова выплатить $135 млн, чтобы урегулировать коллективный иск пользователей смартфонов Android. Истцы обвинили компанию в том, что она программирует операционную систему Android для сбора их сотовых данных без разрешения. Предварительное соглашение по этому делу было достигнуто с материнской компанией Alphabet во вторник в федеральном суде штата Калифорния и требует одобрения судьи, пишет Reuters. 
Источник изображения: 9to5google.com В коллективном иске заявляется, что Google без необходимости собирала мобильные данные, даже когда пользователи закрывали приложения Google, отключали обмен местоположением или блокировали экраны. По мнению истцов, данные использовались для разработки продуктов Google и целевых рекламных кампаний. В иске утверждается, что действия Google могут считаться «конверсией», то есть ситуацией, когда одна сторона незаконно и умышленно вмешивается в права другого человека на его имущество. В рамках соглашения Google не будет передавать данные без получения согласия пользователей Android при настройке их телефонов. Компания также упростит для пользователей возможность остановить передачу данных с помощью соответствующих настроек и будет предупреждать о возможности передачи данных в условиях использования магазина приложений Google Play. Выплаты ограничены суммой в $100 на каждого участника коллективного иска. Судебное разбирательство было назначено на 5 августа этого года. Адвокаты истцов могут потребовать до $39,8 млн или 29,5 % от суммы урегулирования, в качестве оплаты юридических услуг. Злоумышленники стали проявлять повышенный интерес к доменам российских компаний
09.09.2025 [11:12],
Владимир Фетисов
Анализ данных whois-сервиса «Руцентр» за первые шесть месяцев нынешнего года показал повышенный интерес к доменам российских компаний. При суммарном показателе в 51,8 млн запросов более 39 млн запросов пришлись на принадлежащие юрлицам домены. По мнению экспертов, это связано не столько со спросом на конкурентную разведку, сколько с действиями злоумышленников, для которых корпоративные домены являются отправной точкой атак. 
Источник изображения: Glenn Carstens-Peters / Unsplash В сообщении сказано, что в первом полугодии показатель средней интенсивности мониторинга на один корпоративный домен вдвое превышал аналогичный показатель за такой же период прошлого года. Количество уникальных IP-адресов, с которых осуществлялись запросы, достиг 3,2 млн единиц. При этом только 3 % IP-адресов являлись российскими, а основной объём активности генерировался из США (30 %). Около 15 тыс. IP-адресов за квартал ИБ-служба «Руцентра» классифицировала как сомнительные. Из них 65 % ассоциированы со средствами анонимизации трафика, 30 % связаны с известной вирусной активностью, а 5 % пришлись на IP-адреса, связанные со спам-рассылками, центрами управления ботнетами и хакерскими группировками. В «Руцентре» считают, что такая активность говорит о систематическом сборе информации о принадлежащих бизнесу доменах, что может создавать ряд серьёзных угроз. Речь идёт не только о возможности легитимного перехвата домена (киберсквоттинг) после истечения срока его регистрации с целью последующей перепродажи изначальному владельцу. Одна из главных угроз заключается в возможности компрометации аккаунта администратора. «Это даёт злоумышленнику не только доступ к домену, но и возможность перехвата корпоративной почты бизнеса. Результатом становится утечка критических данных о компании и её клиентах. Скомпрометировать аккаунт можно разными путями: от взлома почты ответственного сотрудника до методов социальной инженерии», — отмечает директор по ИБ «Руцентра» Сергей Журило. Директор по продуктам Servicepipe Михаил Хлебунов добавил, что средства сбора данных и анализа таких активов позволяют узнать не только IP-адреса, домены и поддомены организации. С их помощью можно собрать данные об адресах почтовых ящиков, телефонах, ASN-номерах (глобальные идентификаторы для ускорения маршрутизации трафика), CIDR-диапазонах (обозначения блоков IP-адресов, относящихся к деятельности одной организации) и др. Он отметил, что подобный анализ могут проводить конкуренты, но обычно в таких случаях разведка носит точечный характер. Если же наблюдается массовый мониторинг интенсивности, то это, вероятно, имеет злонамеренный характер. Google оштрафовали на $314 млн за тайный сбор данных с неиспользуемых Android-смартфонов
02.07.2025 [11:32],
Сергей Сурабекянц
Американский суд обязал Google выплатить $314,6 млн владельцам смартфонов под управлением Android. Согласно иску, компания, не получив разрешения пользователей, собирала данные с мобильных устройств во время их бездействия. IT-гигант заявил, что подаст апелляцию. Решение суда пока затронуло лишь жителей Калифорнии, но в следующем году начнётся аналогичный судебный процесс, который охватит 49 других штатов. 
Источник изображения: unsplash.com Присяжные суда Калифорнии постановили, что Google обязана выплатить упомянутую сумму за неправомерное использование пользовательских данных. Коллективный иск был подан ещё в 2019 году от лица примерно 14 миллионов калифорнийцев. В иске утверждалось, что Google собирала информацию, по-видимому, для таргетирования рекламы, используя при этом мобильное соединение для передачи данных. Google заявила суду, что пользователи согласились на передачу данных в рамках условий и политик конфиденциальности компании. По словам компании, ни один владелец смартфона не пострадал от её действий. Google считает, что вердикт суда «неправильно понимает сервисы, которые имеют решающее значение для безопасности, производительности и надёжности устройств Android». Адвокат истцов Глен Саммерс (Glen Summers) считает, что постановление суда «решительно подтверждает суть дела и отражает серьёзность неправомерного поведения Google». Данный иск жителей Калифорнии стал лишь «первой ласточкой». В апреле 2026 года в суд будет передан аналогичный иск от имени жителей других штатов, содержащий те же самые претензии. В Москве и области начнут следить за иностранцами через смартфоны
21.05.2025 [21:56],
Владимир Фетисов
На этой неделе Госдума РФ приняла законопроект, запускающий эксперимент по «внедрению дополнительных механизмов учёта иностранных граждан», проживающих на территории Москвы и Московской области. С 1 сентября мигрантов обяжут проходить дактилоскопию, биометрическое фотографирование, а также сообщать о месте фактического проживания и регистрироваться в «специализированном мобильном приложении». 
Источник изображения: Štefan Štefančík / Unsplash С помощью этого приложения власти смогут отслеживать «геолокацию абонентских устройств», то есть местоположение граждан. Изначально законопроект должен был внести изменения, позволяющие мигрантам работать по одному патенту на территории Москвы и Московской области, а также Санкт-Петербурга и Ленинградской области. Однако ко второму и третьему чтениям в инициативу были внесены поправки о проведении эксперимента. В итоговой версии документа указано, что эксперимент затронет всех въезжающих в столичный регион иностранцев, которым не требуется получение российской визы. Эксперимент не будет распространяться на несовершеннолетних, дипломатов и членов их семей, а также на граждан Республики Беларусь. Всем остальным предстоит обращаться в органы, «осуществляющие предоставление государственных услуг в сфере миграции, дактилоскопической регистрации и фотографирования», то есть в Многофункциональный миграционный центр в Сахарово. Там мигрантам предложат установить на смартфоны мобильное приложение и предоставить согласие на обработку персональных данных. Предполагается, что с помощью этого приложения иностранцы будут передавать МВД данные о своём местоположении. Также они будут обязаны в течение трёх дней уведомлять о смене места жительства при переезде. Какие последствия ожидают иностранцев в случае отсутствия смартфона или отказа от установки приложения, в законопроекте не уточняется. Порядок «содействия, средства и способы фиксации и обобщения» сведений об иностранцах и их перемещениях будет определяться соглашением между МВД, правительством Москвы или Московской области. Ожидается, что эксперимент продлится до 1 сентября 2029 года. General Motors продавала страховщикам данные о привычках водителей без их согласия
17.01.2025 [10:09],
Алексей Разин
Современные транспортные средства с постоянным подключением к глобальной сети давно предоставляют возможность собирать статистику о стиле вождения автовладельцев, и страховые компании по согласию клиентов используют эти данные для снижения тарифов для дисциплинированных водителей. Корпорация GM такими данными торговала без согласия со стороны клиентов и нарвалась на претензии регуляторов в США. 
Источник изображения: General Motors Как сообщает The Verge, по решению Федеральной комиссии по торговле США (FTC), корпорация General Motors и её подразделение OnStar лишены права продавать данные о пользователях фирменных сервисов сроком на пять лет. Среди подписчиков OnStar материнская компания General Motors осуществляла сбор данных о технических показателях автомобилей и их географическом положении, чтобы затем предлагать эту статистику сторонним брокерам типа LexisNexis и Verisk, сотрудничающим со страховыми компаниями. Опрос иногда проводился раз в три секунды, создавая довольно динамичную картину привычек водителя. Некоторые из клиентов GM в итоге столкнулись с ростом страховых тарифов, поскольку страховщики получили возможность выявить среди них водителей с повышенным риском попадания в ДТП. Ситуация получалась не очень красивой: автовладелец платил GM за доступ к системе OnStar, а автопроизводитель в итоге продавал данные о водителе сторонним компаниям без его согласия, в итоге дополнительно увеличивая расходы водителя. GM не уведомляла клиентов о том, что ведёт сбор подобной информации, а также не предупреждала о передаче накопленных данных третьим компаниям. Наконец, у автовладельцев никто не спрашивал разрешения на подобные манипуляции. В итоге расследование FTC привело к запрету на продажу данных клиентов GM сторонним компаниям сроком на пять лет, и автопроизводитель объявил о прекращении работы клиентской программы OnStar Smart Driver. Комиссия также принудила GM в дальнейшем получать от пользователей разрешение на сбор данных об их перемещениях и водительских привычках, а также предоставлять возможность удалить эту информацию по запросу клиента. Meta✴ оштрафовали в Южной Корее на $15 млн за незаконный сбор пользовательских данных
05.11.2024 [18:16],
Владимир Фетисов
Южнокорейский отраслевой регулятор оштрафовал американскую компанию Meta✴✴ Platforms на 21,62 млрд вон ($15,67 млн) за сбор конфиденциальных пользовательских данных и их последующую передачу рекламодателям, не имея на это права. Об этом пишет информационное агентство Reuters со ссылкой на заявление Комиссии по защите личных данных Южной Кореи. 
Источник изображения: AJEL / Pixabay По данным источника, американский технологический гигант собрал информацию о примерно 980 тыс. южнокорейских пользователей социальной сети Facebook✴✴, включая данные об их религиозных предпочтениях, политических взглядах и др. При этом Meta✴✴ не получила явного разрешения пользователей на сбор и обработку данных, что и стало причиной наказания. Собранную таким образом информацию использовали около 4 тыс. рекламодателей. «Было обнаружено, что Meta✴✴ анализировала данные о поведении пользователей, включая просматриваемые ими страницы и рекламные объявления, по которым они переходили в Facebook✴✴. Компания также создала и управляла рекламными профилями, связанными с конфиденциальной информацией», — говорится в заявлении регулятора. Официальные представители Meta✴✴ никак не комментируют данный вопрос. По сведениям ведомства, Meta✴✴ распределяла пользователей по разным категориям. В частности, создавались отдельные группы для перебежчиков из Северной Кореи, исповедующих определённую религию, придерживающихся определённых жизненных парадигм и взглядов. В дополнение к этому Meta✴✴ неправомерно отклоняла запросы пользователей на доступ к личной информации и не смогла предотвратить утечку личной информации нескольких жителей Южной Кореи. |
|
✴ Входит в перечень общественных объединений и религиозных организаций, в отношении которых судом принято вступившее в законную силу решение о ликвидации или запрете деятельности по основаниям, предусмотренным Федеральным законом от 25.07.2002 № 114-ФЗ «О противодействии экстремистской деятельности»; |
© 1997—2026 3DNews
При цитировании документа ссылка на сайт с указанием автора обязательна. Полное заимствование документа является
нарушением
российского и международного законодательства и возможно только с согласия редакции 3DNews.



 MWC 2018
 2018
 Computex

 IFA 2018






